Cyberaanvallen halen steeds vaker het nieuws. Odido, Basic-Fit, grote overheidsinstanties: de lijst met organisaties die getroffen werden groeit gestaag. Toch blijft de respons in veel boardrooms beperkt. Security wordt gezien als een kostenpost, als iets voor de IT-afdeling. Terwijl de echte vraag allang niet meer technisch is. Want hoe bouw je in een volledig gedigitaliseerde wereld aan iets wat altijd de basis van zakendoen is geweest? Aan vertrouwen.
Het woord digitaal maakt alles abstracter, stelt Wido van de Mast, CEO van AET Europe. “Maar vertrouwen zelf is helemaal niet abstract. Mensen begrijpen intuïtief wat vertrouwen is. Ze voelen het in een gesprek, een handdruk, een rijbewijs dat iemand laat zien. Het probleem ontstaat zodra die interactie digitaal wordt. Dan vervalt het gevoel, en blijven alleen gebruikersnaam en wachtwoord over.”
“Als jij die aan mij geeft (bewust of onbewust), dan kan ik mij voordoen als jou”, zegt Jordan van den Akker, CISO bij AET Europe. “Maar ik kan niet jouw kaartje afpakken. Als jij een digitaal kaartje hebt, heb je iets wat van jou is.”
Precies daarin ligt de kern van wat AET Europe doet. Het bedrijf ontwikkelt systemen waarmee mensen, organisaties en technische apparaten een aantoonbare, bewijsbare digitale identiteit krijgen. Geen abstractie, maar een concrete infrastructuur van vertrouwen. Zo weet een zorgsysteem dat de inloggende arts inderdaad die arts is, en dat de gegevens die worden opgevraagd alleen bij de juiste persoon terechtkomen.
Vertrouwen zit in de keten
Een concreet voorbeeld van die aanpak is ZORG-ID. Zorgprofessionals identificeren zich met een smartcard of mobiele oplossing, gekoppeld aan officiële registers. Daardoor weet een digitaal systeem precies met wie het te maken heeft, welke rechten die persoon heeft, en tot wanneer die geldig zijn.
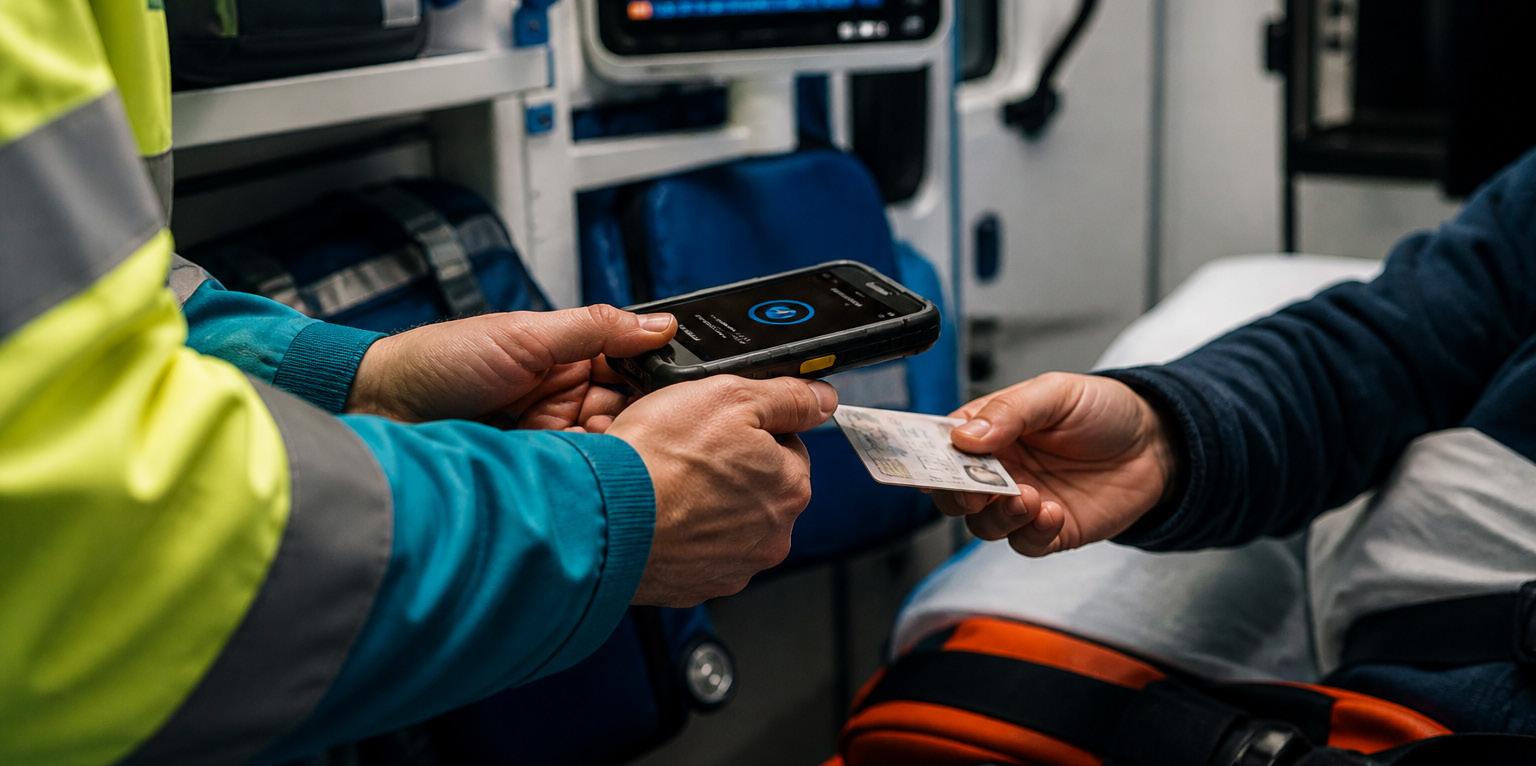
Van den Akker schetst hoe dit in de praktijk werkt bij ambulancezorg. “We scannen de identiteit van de ambulancebroeder en van de patiënt. Met die twee bewijsstukken kunnen we het medisch dossier al in de ambulance opvragen. In de eerste week van de pilot gaven ambulancebroeders ons zeven voorbeelden van situaties die ze misschien anders hadden aangepakt als ze die informatie niet hadden gehad.”
“Dat is geen IT-verhaal, dat is een verhaal over betere zorgverlening. En dat principe geldt breder.” Van de Mast ziet vergelijkbare kansen bij de overheid, in de financiële sector en in ketens waar nu nog te veel op vertrouwen zonder bewijs wordt gehandeld. Voorbeelden zijn leeftijdsverificatie, rijbewijsprocedures of de uitgifte van digitale diploma’s. “Bedenk hoeveel er gefraudeerd wordt met cv’s en diploma’s. En dat is alleen maar makkelijker geworden.”
De boardroom moet het begrijpen NIS2 dwingt organisaties om digitale weerbaarheid hoger op de agenda te zetten. Maar Van de Mast en Van den Akker pleiten voor een bredere blik dan regelgeving alleen. Weerbaarheid is voor hen synoniem aan bedrijfscontinuïteit.
“Een boardroom is verantwoordelijk voor de voortzetting van het bedrijf”, zegt Van de Mast. “Wantrouwen is precies daarvoor een grote bedreiging. Dus moet je werken aan vertrouwen, een schil bouwen om datgene wat jou dierbaar is.”
Haal ‘digitaal’ uit digitaal vertrouwen, en het draait gewoon om vertrouwen. En daar moet je proactief aan bouwen
Dat vraagt om een cultuurverandering. Van den Akker vergelijkt het met de luchtvaart, waar near misses openlijk worden gedeeld zodat de hele sector ervan leert. “Als er een incident is in de cybersecurity, zijn bedrijven daar niet altijd open over. Maar dan laat je andere bedrijven ook niet leren. Waarom moet dat zo geheimzinnig?”
Van de Mast benadrukt dat de mens in organisaties de zwakste schakel blijft. Niet als verwijt, maar als vertrekpunt. “Je moet een cultuur kweken waarbij iemand die per ongeluk op een link klikt, dat meteen
vertelt. Als mensen bang zijn voor sancties, duurt het te lang voordat iets gemeld wordt. En elke vertraging is cruciaal.”
Bouwen aan echtheid
De komende jaren zal het vraagstuk rond digitale identiteit alleen maar urgenter worden. AI maakt stemmen en beelden onnavolgbaar. Deepfakes ondermijnen wat we als echt beschouwen. Quantumcomputers kunnen bestaande cryptografie grotendeels obsoleet maken, wat post-quantum algoritmes noodzakelijk maakt.
Van de Mast ziet de richting helder. “We gaan steeds meer mensen en middelen een bewijsbare identiteit geven. Niet alleen personen, maar ook machines, apparaten, processen. Zodat je kunt aantonen: dit is echt, dit klopt, dit is van mij.” Dat zorgt voor betrouwbare informatie-uitwisseling.
AET Europe wil daarin een rol spelen als onderdeel van een groter ecosysteem. Geen losstaande beveiligingslaag, maar een partner die helpt de keten sluitend te maken. Van de Mast: “Vertrouwen is iets wat je opbouwt. Maar ook heel makkelijk kunt afbreken. Dus ga er proactief mee aan de slag, voordat het te laat is.”
Organisaties die nog wachten op het juiste moment om werk te maken van digitale beveiliging, lopen steeds grotere risico’s. Met de invoering van de Cyberbeveiligingswet (Cbw), de nationale vertaling van de Europese NIS2-richtlijn, komt de aansprakelijkheid voor digitale beveiliging nadrukkelijker bij bestuurders te liggen. Die verantwoordelijkheid is niet delegeerbaar: uitvoering mag worden belegd bij anderen, maar de eindverantwoordelijkheid blijft bij het bestuur.
Joop van Oostveen, CEO van Cyber Security Challengers, en senior consultant Erik Post zien het dagelijks. Veel organisaties weten dat er iets speelt, maar ondernemen te weinig actie. “Veel organisaties weten op de een of andere manier wel dat dit er is. Hun bestuurders voelen zich nog niet verantwoordelijk, terwijl zij wettelijk aansprakelijk kunnen worden gehouden”, aldus Van Oostveen. Post benoemt de kern direct: “Dit is een leiderschapsvraag, geen technisch feestje.”
Digitale veerkracht als strategisch fundament
De kern van het aanbod van CSC draait om digitale veerkracht: organisaties
zodanig inrichten dat ze bij een incident snel kunnen herstellen en schade beperken. “Digitale veerkracht betekent dat als een incident optreedt, jouw organisatie dusdanig ingericht is dat je binnen jouw gestelde tijden kunt herstellen”, aldus Post. Van Oostveen vult aan dat het ook proactieve waakzaamheid betekent: “Het is niet alleen terugveren wanneer er iets mis is, maar ook zorgen dat je tijdig de poort dichtgooit.”
Daarin zitten twee lagen: de organisatorische kant, die bepaalt wie wat doet bij een dreiging, en de technische kant, die zorgt dat systemen snel weer operationeel zijn. In de praktijk blijkt dat organisaties dankzij gedegen voorbereiding
na een cyberincident binnen korte tijd weer volledig operationeel kunnen zijn.
Van serverruimte naar directiekamer Veel organisaties zitten nog in de fase van compliance-denken: een tool kopen, een audit laten doen en een vinkje zetten. Dat is begrijpelijk, maar het mist de kern. De Cbw vraagt om aantoonbaar actief bestuur: risico’s inzichtelijk maken, bewuste keuzes onderbouwen en continu sturen op digitale weerbaarheid. Zeker in het mkb worden de risico’s nog geregeld onderschat. Leveranciers die hun digitale beveiliging niet op orde hebben, riskeren opdrachten te verliezen zodra opdrachtgevers de Cbweisen strikt naleven.
Om organisaties zonder eigen securityafdeling te ondersteunen, biedt Cyber Security Challengers ‘CISO as a Service’ aan. Daarmee krijgen bedrijven structurele begeleiding van een ervaren chief information security officer, zonder zelf een volledig cybersecurityteam te hoeven opbouwen. Het bedrijf helpt op drie
niveaus: bestuursontwikkeling gericht op risicogestuurd denken, verankering van cybersecurity binnen HR processen, en het versterken van cultuur en gedrag rond risicobewust handelen. “Voor beperkte maandelijkse kosten kun je een vangnet organiseren”, aldus Van Oostveen.
Cybersecurity wordt pas effectief als het breed gedragen wordt, van directiekamer tot magazijn. Werkelijke weerbaarheid vereist dat organisaties cybersecurity structureel omarmen als onderdeel van hun bedrijfscultuur, stelt Van Oostveen.
cybersecuritychallengers.nl
Nieuwe wetgeving legt de verantwoordelijkheid voor cybersecurity nadrukkelijk bij bestuurders, maar zonder integraal overzicht ontbreekt controle over risico’s. Met de komst van NIS2 – de Europese richtlijn die organisaties verplicht hun digitale weerbaarheid aantoonbaar op orde te hebben – verandert cybersecurity fundamenteel van karakter. Waar het voorheen vooral een IT-aangelegenheid was, worden bestuurders nu nadrukkelijk verantwoordelijk voor de digitale weerbaarheid van hun organisatie. In sommige gevallen zelfs persoonlijk.
Die verschuiving komt op een moment waarop de complexiteit juist toeneemt. IT-landschappen groeien, de datastroom wordt steeds diverser en organisaties investeren in uiteenlopende security-oplossingen. De verwachting is duidelijk: risico’s moeten beheerst worden en incidenten mogen de continuïteit niet in gevaar brengen. Maar in de praktijk blijkt dat vaak lastiger dan gedacht.
Verantwoordelijkheid zonder overzicht
Veel organisaties beschikken over de juiste tooling. Monitoring is ingericht, logs worden verzameld en alerts worden gegenereerd. Toch ontbreekt het vaak aan overzicht. Informatie zit verspreid
over verschillende systemen, inzichten verschillen per team en de oorzaak van incidenten is lastig te achterhalen. Er is geen gebrek aan data, maar wel aan samenhang. Juist dat maakt het moeilijk om snel en onderbouwd te handelen, en daarmee om de verantwoordelijkheid die NIS2 vraagt daadwerkelijk waar te maken.
Van data naar integraal overzicht
Om echt in control te zijn, is meer nodig dan losse tools en signalen. Organisaties moeten in staat zijn om data uit verschillende bronnen samen te brengen en te vertalen naar één overzicht. Pas dan ontstaat inzicht in wat er daadwerkelijk speelt: waar risico’s ontstaan, hoe systemen zich gedragen en welke acties nodig zijn. Dat vraagt niet om meer tooling, maar
om een slimmere inrichting en betere samenwerking tussen IT, security en operations.
manier van sturen. Niet alleen vertrouwen op rapportages achteraf, maar beschikken over actueel inzicht en overzicht. PuurData helpt organisaties om die stap te maken door data uit verschillende bronnen in realtime samen te brengen en te analyseren. Juist daar zit de uitdaging in cybersecurity: niet in het verzamelen van data, maar in het snel herkennen van afwijkingen en risico’s.
NIS2 maakt bestuurders verantwoordelijk voor cybersecurity, maar zonder integraal overzicht is die rol niet waar te maken
Van inzicht naar controle
Voor bestuurders betekent dit een andere
Door die data te vertalen naar één integraal overzicht, ontstaat inzicht in wat er écht speelt binnen de IT-omgeving – en waar de risico’s liggen. Daarmee krijgen organisaties niet alleen overzicht, maar ook de mogelijkheid om sneller te handelen en beter onderbouwde beslissingen te nemen. Dit reikt van het inrichten van monitoring en detectie tot het daadwerkelijk ingrijpen bij incidenten. Want in een wereld waarin bestuurders verantwoordelijk zijn voor cybersecurity, is één ding duidelijk: zonder integraal overzicht ontbreekt controle over cybersecurity-risico’s.
In controle blijven onder NIS2? Ontdek hoe je snel inzicht krijgt in risico’s en grip houdt op cybersecurity. Scan de QR-code voor meer informatie.
VOORWOORD
In de technologische industrie neemt de afhankelijkheid van digitale systemen razendsnel toe. Productieprocessen, toeleveringsketens en zelfs fysieke apparaten zijn steeds vaker verbonden met het internet. Daarmee groeit ook de kwetsbaarheid voor cyberaanvallen. Wat nog wordt onderschat, zijn de potentieel verstrekkende gevolgen: niet alleen voor bedrijven, maar voor complete bedrijfsketens.
Marlou Snelders is belangenbehartiger voor digitalisering en cybersecurity bij FME, de brancheorganisatie voor de technologische industrie. Zij benadrukt dat risico’s zich niet beperken tot afzonderlijke gevallen. “Het is allang geen geïsoleerd probleem meer. In onze sector zijn bedrijven sterk van elkaar afhankelijk, waardoor één incident een hele keten kan ontwrichten.”
Een van de meest voorkomende dreigingen is BEC-fraude (business email compromise). Criminelen doen zich daarbij voor als directieleden of vertrouwde partners en zetten medewerkers onder druk om facturen te voldoen. “Die berichten zijn vaak zo goed opgebouwd dat ze nauwelijks van echt te onderscheiden zijn. Bovendien is het met AI-gegenereerde e-mails mogelijk om in korte tijd grote hoeveelheden berichten te versturen die er uiterst persoonlijk en geloofwaardig uitzien.
Zelfs goed getrainde medewerkers kunnen zich laten misleiden.”
We moeten af van het idee dat de mens de zwakste schakel is
De impact kan groot zijn. Naast directe financiële schade, bijvoorbeeld door vervalste facturen, dreigt reputatieverlies en het wegvallen van vertrouwen binnen de keten. In extreme gevallen kan een bedrijf zijn positie als leverancier verliezen. Daarmee raakt cybercriminaliteit niet alleen individuele ondernemingen, maar ook bredere economische structuren.
Bewustwording
Toch ligt de oplossing niet uitsluitend in techniek. Volgens Snelders is bewustwording minstens zo belangrijk. “We moeten af van het idee dat de mens
de zwakste schakel is. Het gaat erom dat organisaties een cultuur creëren waarin medewerkers incidenten durven melden en fouten bespreekbaar zijn.”
Nieuwe wetgeving versnelt die ontwikkeling. Europese regels zoals de NIS2-richtlijn (in Nederland geïmplementeerd als de Cyberbeveiligingswet) vergroten de verantwoordelijkheid van bestuurders, die persoonlijk aansprakelijk kunnen worden gesteld. Dat dwingt bedrijven om cybersecurity hoger op de agenda te zetten en structureel te investeren in risicobeheer.
Voor bedrijven begint digitale weerbaarheid volgens haar met inzicht. Het in kaart brengen van risico’s, het beperken van toegangsrechten en het voorbereiden op incidenten vormen de basis. Daarnaast is samenwerking in de keten cruciaal. Leveranciers en opdrachtgevers moeten duidelijke afspraken maken over beveiliging en elkaar daarop aanspreken.
Uiteindelijk vraagt cybersecurity om een bredere verandering in denken. Niet langer als sluitpost, maar als integraal onderdeel van bedrijfsvoering en productontwikkeling. Alleen dan kan de industrie zich wapenen tegen een dreiging die zich steeds slimmer
en sneller ontwikkelt. De urgentie groeit, net als het besef dat er actie moet worden ondernomen. Bedrijven die nu investeren in digitale weerbaarheid versterken zowel hun eigen positie als de keten als geheel. Dat maakt cybersecurity tot een cruciaal vraagstuk.
Volgens Snelders ligt daar ook een rol voor overheid en brancheorganisaties. Door kennisdeling, praktische handvatten en gezamenlijke oefeningen kunnen bedrijven sneller volwassen worden. Zo ontstaat een veerkrachtiger ecosysteem waarin incidenten minder ontwrichtend zijn en herstel sneller verloopt.
Responders.now – Partner Content
Organisaties investeren jaarlijks miljarden in firewalls, beveiligingssoftware en monitoring. Toch worden bedrijven van elke omvang en sector geraakt door cyberaanvallen. Ransomware legt fabrieken plat, datalekken treffen ziekenhuizen en daar komen vaak mediastormen achteraan. Organisaties worden aangevallen, maar hoe snel komen ze weer overeind?
Responders.now is een cybersecurityorganisatie die zich uitsluitend richt op wat er moet gebeuren als het misgaat. Waar veel andere partijen focussen op preventie en detectie, ligt hun expertise juist bij het ingrijpen
tijdens en na een cyberincident. “We zijn eigenlijk de digitale brandweer”, zegt Joey Fennis, incident response consultant van het bedrijf. “Als iets mis is, dan komen wij.”
De slagkracht neemt toe, aan beide kanten
De dreiging ontwikkelt zich snel. Aanvallen worden niet alleen frequenter, maar ook sneller uitgevoerd. “Handelingen die vroeger uren in beslag namen, versnellen enorm. Waarschijnlijk komt dat ook door AI”, zegt Floris de Koning. Aanvallers gebruiken kunstmatige intelligentie om netwerken sneller te verkennen, kwetsbaarheden te misbruiken en in kortere tijd grotere schade te veroorzaken. Tegelijkertijd ziet hij een verhardend landschap, waarbij criminele en statelijke actoren steeds vaker verweven
raken en geen sector meer ontzien wordt. Medische instellingen, productiebedrijven en onderwijsinstellingen: allemaal zijn ze doelwit, juist omdat de impact daar het grootst is.
Een ransomware-aanval betekent gemiddeld anderhalve tot twee weken gedeeltelijke uitval. Het volledig herstel duurt doorgaans drie weken, waarbij elke dag telt. “De impact is gigantisch, zowel operationeel als menselijk. Het doet altijd iets met je”, zegt De Koning.
Veerkracht boven preventie De kern van de boodschap is helder: preventie is noodzakelijk, maar niet voldoende. “Veerkracht vind ik belangrijker dan preventie”, stelt Fennis. “Je moet ervan uitgaan dat je een keer aan de beurt bent. De vraag is: wat doe je dan om de schade te beperken?”
In de praktijk ziet het bedrijf dat organisaties weliswaar puntoplossingen hebben aangeschaft, maar dat die niet samenhangen. Een firewall en EDR-
tool hier, een cyberassurance-polis daar. Maar als het echt misgaat, ontbreekt de samenhang. Rollen zijn niet geoefend, crisisplannen zijn nooit getest en bestuurders weten niet wat ze eerst moeten doen.
Responders.now biedt daarom ook simulaties en oefeningen aan, naast de acute crisisrespons. In een ideale situatie heeft een organisatie al een retainer afgesloten, zodat bij een incident direct gehandeld kan worden zonder tijd te verliezen aan intake en papierwerk. “Je wilt als het echt misgaat iemand kunnen bellen die direct begint”, aldus De Koning.
NIS2-wetgeving dwingt organisaties intussen om cyberweerbaarheid serieuzer te nemen, met directe bestuurlijke verantwoordelijkheid. Voor wie die verplichting aangrijpt als kans, biedt het een concreet raamwerk: van leveranciersmanagement tot crisisplannen en oefeningen. Want zoals de consultants het omschrijven: de sterkste beveiliging helpt niet als je niet weet wat je moet doen zodra de aanvaller binnen is.
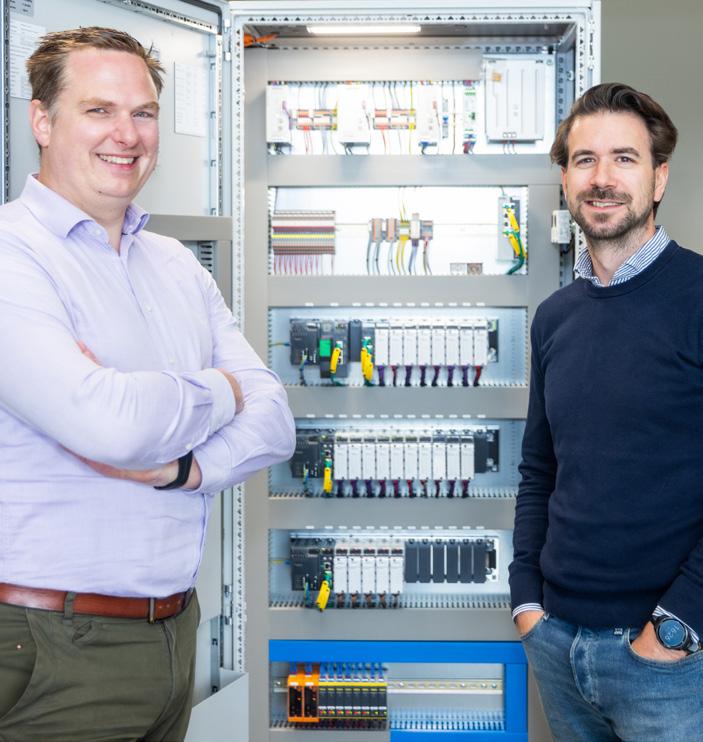
Cybersecurity in de industrie ontwikkelt zich in hoog tempo van een IT-onderwerp naar een vraagstuk op bestuursniveau. Incidenten draaiden voorheen vooral om datarisico’s, tegenwoordig bedreigen ze echter vooral de continuïteit van productieprocessen en daarmee de bedrijfsvoering. Dat geldt met name voor sectoren als energie, water en voedselproductie, waar uitval niet alleen financiële, maar ook maatschappelijke impact heeft.
Hollander Techniek is een technisch dienstverlener en system integrator die actief is in industrie, retail en utiliteit. Het bedrijf ontwikkelt en realiseert onder meer duurzame installaties en datagedreven oplossingen voor productie- en gebouwomgevingen, waarbij industriële cyberweerbaarheid steeds vaker onderdeel is van hun projecten.
Digitalisering
De digitalisering van industriële omgevingen heeft deze ontwikkeling versneld. Productiesystemen zijn steeds vaker gekoppeld aan IT-systemen, leveranciers en cloudplatformen. Dat levert efficiency en flexibiliteit op, maar vergroot tegelijkertijd het aanvalsoppervlak. “In de wereld van operationele technologie (OT) – de systemen die machines, installaties en productieprocessen aansturen – is een cyberincident geen IT-probleem, maar een direct bedrijfsrisico”, zegt Niels Spiegelenberg, solution architect industrie
bij Hollander Techniek. “Als besturing of netwerk uitvalt, ligt de productie stil – met directe impact op output en omzet.”
Toch wordt cybersecurity in veel organisaties nog primair benaderd als een IT-aangelegenheid. In industriële omgevingen ligt de nadruk echter op beschikbaarheid, veiligheid en betrouwbaarheid. Systemen zijn vaak niet ontworpen met digitale dreiging als uitgangspunt, terwijl de afhankelijkheid ervan steeds verder toeneemt. “We zien dat productieomgevingen de afgelopen jaren sterk zijn gedigitaliseerd, terwijl de beveiliging die ontwikkeling niet altijd heeft bijgehouden”, aldus Spiegelenberg. “Veel systemen zijn ingericht op continuïteit, niet op cyberdreiging.”
Richtlijnen
De invoering van de Europese NIS2-richtlijn maakt duidelijk dat cybersecurity niet langer een technisch
detail is, maar een integraal onderdeel van governance en bedrijfsvoering. Bestuurders worden expliciet verantwoordelijk voor digitale weerbaarheid, ook in de operationele omgeving.
Volgens Jop Kelderman, commercieel manager industrie bij Hollander Techniek, verandert daarmee de discussie in de boardroom. “Voor bestuurders gaat het niet om techniek, maar om de vraag: waar lopen we risico en wat betekent dat voor onze continuïteit?”
Dat vraagt om een andere benadering van cybersecurity: minder gericht op losse maatregelen en meer op inzicht, prioritering en beheersing van risico’s. Welke installaties zijn kritisch? Wat is de impact van uitval? En welke risico’s zijn acceptabel? “Besturen is niet het elimineren van alle risico’s”, zegt Kelderman. “Het gaat om het maken van onderbouwde keuzes en het beheersen van de risico’s die je loopt.”
Maatregelen
Technische maatregelen zoals netwerksegmentatie en het beveiligen van industriële systemen zijn noodzakelijk, maar vormen slechts een deel van de oplossing. Cybersecurity moet worden verankerd in processen, governance en dagelijks beheer. “OT-security kun je niet los zien van ontwerp, onderhoud en beheer”, benadrukt Spiegelenberg. “Een fabriek die digitaal groeit, moet ook digitaal worden onderhouden.” Cybersecurity draait uiteindelijk niet zozeer om technologie. Het gaat om het waarborgen van continuïteit, veiligheid en vertrouwen, en daarmee hoort cybersecurity in de boardroom.
hollandertechniek.nl
Elke nacht staat de digitale voordeur van duizenden organisaties open. Niet omdat niemand het weet, maar omdat niemand precies begrijpt wat er achter die deur ligt. Softwarelagen stapelen zich op, kwetsbaarheden verdwijnen uit zicht, en ergens aan de andere kant van de wereld zoekt iemand geduldig naar een opening.
Marcel Dusink, IT- en ISO-auditor, medeoprichter en COO, Nestor Security
Cybersecurity is daarom veel meer dan een IT-kwestie. Het is een urgent en groeiend bestuursvraagstuk. Toch behandelen veel organisaties het nog steeds als een
technische bijzaak, ver weg van de bestuurstafel. Marcel Dusink, IT- en ISO-auditor en medeoprichter en COO van Nestor Security, herkent dit patroon maar al te goed. “Bestuurders zeggen vaak: ‘Wij hebben toch geen incidenten?’ Maar ze hebben wel heel veel bijna-incidenten gehad.”
Van onderbuikgevoel naar bestuurlijke verantwoordelijkheid De introductie van de Europese NIS2richtlijn verandert die houding. Niet vrijwillig, maar juridisch. Bestuurders worden voortaan persoonlijk aansprakelijk als zij niet kunnen aantonen dat zij de risico’s kennen, maatregelen hebben goedgekeurd en de implementatie hebben geborgd. Dusink vergelijkt het
met de verstrekkende effecten van de Amerikaanse Sarbanes-Oxley-wetgeving uit 2004. “U wordt gewoon aansprakelijk gesteld”, stelt Dusink. De sectoren die het hardst geraakt worden, zijn vaak juist de sectoren met beperkte middelen: overheden, zorgorganisaties, zelfstandige bestuursorganen. Zij worden aangemerkt als essentiële entiteiten, maar beschikken zelden over de budgetten van grote financiële instellingen.
Compliance is niet hetzelfde als weerbaarheid
Het grootste misverstand op bestuursniveau is dat compliant zijn voldoende is. Dusink ziet dagelijks hoe organisaties normen implementeren als een administratieve opgave, een lijst die afgevinkt wordt, zonder dat de verbinding wordt gemaakt met de werkelijke risico’s in de eigen organisatie.
Nestor Security werkt anders. Het vertrekpunt is altijd de specifieke
context van de organisatie zelf. Welke processen zijn kritisch? Wat is de schade als ze uitvallen? Dusink illustreert het met een concreet voorbeeld: een provincie die verantwoordelijk is voor gladheidsbestrijding, maar geen antwoord heeft op de vraag hoe lang de strooiwagens buiten gebruik mogen zijn. Of een veerdienst waarvan de kaartverkoopsystemen uitvielen omdat alles in één datacenter stond.
“Er is nooit een oneindige pot met geld”, zegt Dusink. “Maak dus keuzes. Wat vinden we spannend, daar besteden we tijd aan. Wat we minder spannend vinden, daar minder.”
Die risicogebaseerde aanpak vormt de kern van de werkwijze. Geen standaardoplossingen, maar maatregelen die passen bij wat de organisatie daadwerkelijk doet en wat er daadwerkelijk mis kan gaan.
Voor bestuurders die nu willen beginnen, heeft Dusink een helder advies: ga het gesprek aan met leidinggevenden per afdeling. Vraag welke processen kritisch zijn. Vraag wat de concrete gevolgen zijn als die uitvallen. “Als bestuurder moet je weten wat echt belangrijk is. Dat weet je alleen als je de gesprekken voert.”
Traditionele beveiligingsmaatregelen zoals firewalls en antivirus volstaan niet langer als enige verdedigingslaag. Organisaties investeerden jarenlang in het versterken van hun digitale buitenmuur. Maar criminelen passen zich aan. In plaats van muren te doorbreken, stelen ze sleutels. Digitale identiteiten, zoals de inloggegevens van medewerkers, systemen en externe partijen, zijn uitgegroeid tot het primaire doelwit van cyberaanvallen.
Dat een aanvaller kan binnenkomen, staat bijna vast. Het gaat erom dat organisaties het merken wanneer iemand met een gestolen identiteit opereert binnen hun omgeving. Gert-Jan de Boer, IT security expert en netwerkarchitect bij aaZoo B.V., legt uit: “In 100% van de cyberaanvallen is een vorm van identiteit betrokken. Elke aanval manifesteert zich uiteindelijk als een vorm van toegang binnen systemen. Wie identiteiten niet monitort, accepteert een fundamentele blinde vlek in zijn risicobeheersing.”
aaZoo adviseert organisaties, van middelgrote ondernemingen tot corporates met vijftienduizend medewerkers, over het inrichten van veilige IT-omgevingen vanuit een zero trust-benadering. Die benadering gaat uit van één principe: vertrouw niets en niemand, en verifieer continu identiteit, apparaat en gedrag.
Nederland scoort internationaal redelijk op het gebied van cybersecurity, tussen de zes en zeven op een schaal van tien, maar het midden- en kleinbedrijf blijft achter. “Veel organisaties hebben nog geen compleet beeld van hun cybersecurityomgeving. Ze nemen vooral preventieve maatregelen, maar aan de inzichtkant en monitoring ontbreekt nog heel veel”, aldus De Boer. Die blinde vlek heeft consequenties. Als een medewerker onbewust zijn inloggegevens prijsgeeft via een phishingmail, kan een aanvaller ongemerkt via legitieme toegang het netwerk betreden.
Het onderschatte probleem van identity sprawl
Een van de meest onderschatte risico’s is ‘identity sprawl’, de wildgroei aan digitale identiteiten verspreid over tientallen systemen en applicaties. Veel organisaties denken dat ze hun identiteitsbeheer op orde hebben omdat ze een centrale omgeving als Microsoft Active Directory of Entra ID gebruiken. Maar de realiteit is complexer. “Door de opkomst van SaaS-applicaties en tooling die eigen identiteitsbronnen gebruiken, hebben veel organisaties identiteitsbronnen aan elkaar gekoppeld, maar verliezen ze daarmee juist het centrale overzicht en de controle. Accounts worden soms aangemaakt maar nooit verwijderd, multifactorauthenticatie (MFA) wordt niet overal ingeschakeld en service-accounts worden niet gemonitord”, legt De Boer uit.
Een praktijkvoorbeeld maakt het tastbaar. aaZoo ondersteunt een containeroverslagbedrijf met managed detection en response. Daarbij werd ontdekt dat negentig procent van de externe gebruikers met toegang tot bedrijfssystemen nooit inlogden. Die slapende accounts hadden desondanks volledige autorisaties. “Op het moment dat je dat soort dingen kunt zien, kun je ze ook aanpakken. Wat je niet ziet, kun je niet beschermen.” Slapende accounts zijn voor aanvallers aantrekkelijke doelwitten: weinig activiteit betekent weinig monitoring, en dus weinig kans op detectie.
krijgt, klikt uit automatisme op akkoord, ook als het verzoek van een onbekende locatie komt. Daarnaast zien we een sterke toename van aanvallen waarbij aanvallers hun eigen apparaat registreren als vertrouwde MFA-factor, waardoor ze blijvende toegang krijgen zonder dat de gebruiker dit merkt.”
De oplossing ligt in het combineren van drie pijlers: monitoring van endpoints, netwerkverkeer en identiteiten. “Door die drie te combineren heb je een volledig overzicht.” aaZoo zet hiervoor oplossingen in die integreren met bestaande identiteitsbronnen en continu gedrag monitoren. Het systeem signaleert afwijkingen, identificeert inactieve gebruikers, controleert of MFA actief is en beoordeelt of inlogpogingen afkomstig zijn van vertrouwde locaties en apparaten. Denk aan een intelligente firewall, maar gericht op identiteiten.
Verantwoordelijkheid ligt bij de organisatie
In 100% van de aanvallen is er een identiteit betrokken
Multifactorauthenticatie is geen eindpunt
Een veelgemaakte aanname is dat MFA het beveiligingsprobleem oplost. “Veel organisaties denken dat als ze multifactorauthenticatie hebben ingeregeld, het geregeld is. Maar ze weten niet zeker of het op alle accounts is ingeschakeld, of hoeveel mensen het al geactiveerd hebben”, zegt De Boer. “Bovendien treedt er bij medewerkers vermoeidheid op. Wie tientallen keren per dag een goedkeuringsverzoek op zijn telefoon
Wanneer identiteitsgegevens worden misbruikt, wijzen organisaties soms naar de medewerker zelf. De Boer noemt dat ‘victimblaming’. “De kwaliteit van phishingmails is enorm vooruitgegaan. Wij trappen er zelf ook regelmatig in. Je moet de scope beperken, zodat je een lek snel in de gaten hebt en de schade beperkt blijft.” Bewustwordingstrainingen alleen zijn onvoldoende. Technische maatregelen en continue monitoring zijn geen luxe, maar een noodzakelijke basis.
Het goede nieuws is dat de drempel lager is dan veel organisaties denken. Implementatie begint met inzicht: een audit van bestaande identiteiten, gevolgd door continue monitoring op gedrag en toegangspatronen. “Het is een koppeling die je legt of een scan die je uitvoert op je bestaande systeem. De gebruiker merkt er niets van, maar je krijgt wel heel veel zaken onder controle.” Wie identiteiten serieus neemt, houdt de regie over zijn beveiliging. En dat begint met zien wat er al jarenlang onzichtbaar bleef.
Een sollicitant doorloopt drie gespreksrondes, slaagt voor coderingstesten en wordt aangenomen. Op de eerste werkdag blijkt de persoon niet te bestaan. Het gezicht was nep. De stem was nep. De identiteit volledig gefabriceerd. Het klinkt uitzonderlijk, maar het weerspiegelt een bredere verschuiving in cybersecurity. Dreigingen bewegen zich niet langer alleen via technische kwetsbaarheden. Steeds vaker komen ze binnen via gewone momenten die vertrouwd en routinematig aanvoelen: een link in een e-mail, een QR-code op een gedrukte pagina, een gedeeld document of een remote goedkeuringsflow.
Voor Amanuel Flobbe, CEO van Sunbytes, is die les concreet. In één geval bleken twee kandidaatengineers voor een Amerikaanse klant
deepfakes te zijn, volledig gefabriceerde identiteiten. Wat de fraude blootlegde, was niet één tool maar een proces dat rekening hield met de nieuwe werkelijkheid.
“Uiteindelijk was het ons proces dat ons beschermde, en niet per se de systemen die we hadden”, zegt Flobbe. Die ervaring bevestigde wat het bedrijf al langer zag: technologie alleen volstaat niet. Zonder heldere procesafspraken blijven zelfs geavanceerde beveiligingssystemen kwetsbaar voor sociale manipulatie.
Weten waar je staat
Voor veel mkb-bedrijven ligt precies daar de uitdaging. Voordat ze de beveiliging kunnen versterken, hebben ze een helder startpunt nodig. Veel organisaties weten dat
Zou u dit hebben gescand als u niet wist waar de code naar leidt? sunbytes.io
Kunt u nu met zekerheid zeggen hoe kwetsbaar uw organisatie is?
cybersecurity belangrijk is, maar missen een gestructureerd beeld van waar ze staan, wat er geraakt kan worden en wat als eerste aandacht verdient. Een pentest kan kwetsbaarheden blootleggen. Een scan kan problemen signaleren. Maar geen van beide geeft het management automatisch een basis om beslissingen te nemen. “Het gaat niet alleen om wat er technisch kwetsbaar is, maar of je als organisatie kunt
uitleggen wat je positie is”, aldus Flobbe. Dat wordt zichtbaar zodra een klant, partner of verzekeraar vragen begint te stellen. Kan de organisatie haar huidige situatie met vertrouwen toelichten? Kan het management laten zien wat er is, wat ontbreekt en wat de volgende stap is?
Baseline vóór framework
Veel kleinere bedrijven gaan er nog van uit dat serieuze cybersecurity pas begint als kaders zoals NIS2 of ISO 27001 in zicht komen. In de praktijk vereisen die kaders voorbereiding, structuur en interne afstemming. Zonder een helder startpunt voelt dit vaak te groot of te ver weg om op te handelen. Precies daar kan een praktische baseline helpen. Mkb-bedrijven hebben niet direct meer tooling nodig, maar een helderder beeld van welke processen het meest blootgesteld zijn en wat als eerste aandacht verdient. Flobbe ziet dat als de kern van Sunbytes CyberCheck: organisaties helpen een fundament te bouwen waarop ze kunnen handelen, nog voordat formele compliance-vereisten in beeld komen. “We merken dat bedrijven pas grip krijgen als ze hun uitgangspositie kennen. Pas dan kun je gericht bouwen.” Voor groeiende bedrijven begint beveiliging niet met complexiteit. Het begint met weten waar je staat.
Elke week verschijnen nieuwe organisaties in het nieuws: bedrijven, ziekenhuizen, gemeenten die getroffen zijn door een cyberaanval. De reflex is vaak dezelfde: betere beveiliging, meer tools, strenger beleid. Maar wat er gebeurt ná een aanval, hoe een organisatie financieel standhoudt en hoe snel ze weer operationeel is, blijft onderbelicht. Juist daar zit het verschil tussen snel herstel en langdurige schade.
Cybersecurity wordt in veel organisaties nog primair als ITkwestie gezien. Erik Kolsteren, cyberspecialist bij verzekeringsadviseur
You Sure, plaatst daar vraagtekens bij. “IT is vaak tooling, de inzet van middelen om een organisatie te beschermen. Maar alleen tooling is niet toereikend. Cybersecurity is geen IT-onderwerp, maar een kwestie van risicomanagement.”
Een breder bewustzijn
Die bredere benadering wordt steeds belangrijker nu aanvallers geraffineerder opereren. Generatieve AI stelt kwaadwillenden in staat om op grote schaal aanvallen uit te voeren. “Het kan net zo goed de bakker op de hoek zijn die op het verkeerde linkje klikt.” Door de schaalvergroting van cyberdreigingen moet elk bedrijf, van mkb tot multinational, zijn risicopositie serieus nemen.
Kolsteren signaleert dat het bewustzijn bij kleinere bedrijven achterblijft. “Bij grote corporates staat het onderwerp hoog op de agenda. Bij het mkb ontbreekt organisatiebreed draagvlak. Dan is de ITmanager leidend in de tooling, maar is het geen onderdeel van het organisatiebeleid.”
De verborgen kosten van een incident
Een cyberincident veroorzaakt niet alleen directe schade. De kosten die organisaties onderschatten, zijn juist de moeilijk meetbare posten. “Reputatieschade is ook financiële schade”, stelt Kolsteren. Daarnaast zijn er incidentresponskosten, forensisch onderzoek en juridische bijstand.
Wat eveneens wordt onderschat, is de afhankelijkheid van derden. Veel organisaties vertrouwen te sterk op ITleveranciers of cloudproviders. “Microsoft ziet niet wie er inlogt, want die hacker heeft
Ben jij voorbereid op een cyberincident? yousure.nl
de juiste credentials. Voor Microsoft is dat een geldige inlog.”
Verzekeraars nemen inmiddels een actievere rol in. “Vroeger was je met één A4’tje al verzekerd. Dat kon geen stand houden.” Nu stellen ze striktere acceptatiecriteria en willen ze meekijken aan de voorkant van het cyberrisico.
Kolsteren benadrukt het belang van testen. “We maken maatregelen, maar die moeten ook getest worden. Hoe betrouwbaar is een back-up die nooit is getest? Op het moment dat je hem nodig hebt, is het te laat.”
Voor welke organisaties is een cyberverzekering onmisbaar? “Voor elk bedrijf dat de financiële schade niet zelf kan dragen. Incidentresponskosten lopen dermate snel op dat veel bedrijven dat niet uit hun vrije cashflow kunnen opvangen.” Zeker nu richtlijnen zoals NIS2 steeds meer verplichtingen scheppen, neemt de druk toe. “Stilzitten is geen optie. Cyberdreigingen blijven zich ontwikkelen en worden steeds geavanceerder.”
Cybersecurity is geen IT-onderwerp, maar risicomanagement
You Sure positioneert zich als kennispartner die begint met een nulmeting: waar staat de organisatie, wat zijn de kwetsbaarheden en wat zijn de financiële gevolgen van een incident? Een cyberverzekering is geen vervanger voor preventie, maar een aanvulling. “Zorg dat je basisbeveiliging op orde is en weet wat je doet als het toch misgaat.”
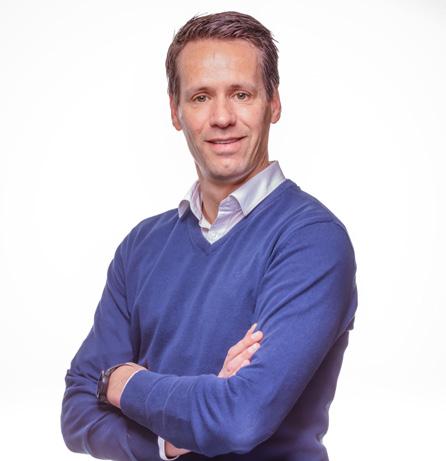
Erik Kolsteren, Cyberspecialist, You Sure
Cyberaanvallen worden geavanceerder, geopolitieke spanningen nemen toe en de vraag is allang niet meer óf een organisatie wordt getroffen, maar wanneer. Toch blijven bij veel bedrijven de meest basale beveiligingsmaatregelen achterwege. Het gat tussen dreigingsniveau en weerbaarheid groeit – en dat vraagt om actie op bestuursniveau.
AI als wapen van aanvallers Cyberveilig Nederland, de branchevereniging van cybersecuritybedrijven, volgt het landschap op de voet. Directeur Liesbeth Holterman ziet een tweespalt. “Het gaat beter met de weerbaarheid, maar tegelijkertijd nemen de dreigingen ook toe. Ik durf daarom niet per se te zeggen dat het beter gaat.” De bewustwording groeit, mede aangejaagd door wet- en regelgeving zoals de Europese NIS2-richtlijn. Maar aanvallen worden tegelijkertijd steeds gerichter en geavanceerder. AI speelt daarin een essentiële rol. “Het stukje social engineering, waar je vroeger best wel wat tijd aan moest besteden, is nu heel
makkelijk: je vraagt het gewoon aan een prompt.”
De combinatie van datalekken, sociale media en AI maakt gepersonaliseerde phishing-aanvallen op grote schaal mogelijk. Ook voice phishing – waarbij stemmen worden nagebootst – is technisch zo geavanceerd dat het nauwelijks van echt te onderscheiden is. Intussen richten statelijke actoren zoals Rusland zich op vitale infrastructuur, terwijl cybercriminelen vooral mikken op sectoren met veel persoonsgegevens – zoals de zorg of bedrijven waar een aanval directe operationele schade veroorzaakt.
Basismaatregelen als fundament Ondanks de groeiende bewustwording ontbreken bij veel organisaties nog steeds de meest elementaire beveiligingsmaatregelen. Holterman noemt tweefactorauthenticatie en netwerksegmentatie als concrete voorbeelden. “Dat je hokjes in je netwerk opbouwt, zodat aanvallers niet meteen bij alle data kunnen.” De Cyberbeveiligingswet, de Nederlandse vertaling van de NIS2-richtlijn, dwingt
bestuurders om hier serieus over na te denken. De wet hanteert een risicogebaseerde benadering: welke systemen zijn cruciaal, welke minder en waar zitten afhankelijkheden van derden in de keten? Daarbij gaat het ook om voorbereiding op incidenten. Niet alleen voorkomen, maar ook zorgen dat de impact zo klein mogelijk blijft als een aanval toch slaagt. Volwassen organisaties onderscheiden zich daarin niet door het voorkomen van aanvallen, maar door de snelheid waarmee ze schade beperken.
Geopolitiek
De geopolitieke situatie voegt een extra dimensie toe. Nederlandse organisaties zijn deels afhankelijk van Amerikaanse inlichtingen over de modus operandi van kwaadwillenden, een kwetsbaarheid die steeds tastbaarder wordt. Samenwerking op Europees niveau is de enige schaalbare oplossing. De Nederlandse markt is te klein voor het schaalvoordeel dat nodig is om gelijkwaardig tegenspel te bieden aan grote technologiespelers van buiten Europa.
De branchevereniging pleit daarentegen niet voor een volledig afscheid van niet-
Europese technologie, maar benadrukt dat organisaties kritisch moeten kijken naar strategische afhankelijkheden – ook op het gebied van dreigingsinformatie. “We kunnen in het huidige klimaat zeker voor onze veiligheid niet altijd meer vertrouwen op niet-Europese alternatieven”, stelt Holterman.
Door de toenemende aandacht voor AI is de focus op softwarekwaliteit en veiligheid verder gegroeid. Wat gebeurt er met de controle en waarde wanneer software steeds sneller ontstaat, maar minder goed wordt begrepen? Europese wetgeving (NIS2 en CRA) speelt hierbij een grote rol, doordat bestuurders aansprakelijk kunnen worden gesteld.
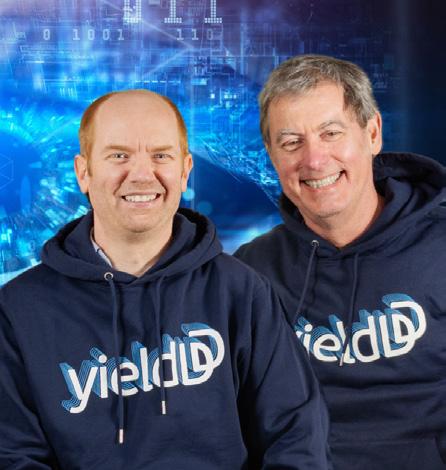
Wie vandaag de waarde van een bedrijf wil beoordelen, kan niet meer om software en data heen. Bij YieldDD – gespecialiseerd in het analyseren van digitale assets en cybersecurity – draait alles om het doorgronden daarvan. “Wat we een beetje
vergeten, is dat weinig moderne bedrijven kunnen bestaan zonder software”, zegt principal security engineer Gerben van de Wiel. “En dat weet je liever vóórdat je een strategisch besluit neemt dan erna.”
Nieuwe risico’s
Samen met onder andere principal consulting architect Ferenc Németh onderzoekt hij bedrijven diepgaand — vaak in het kader van fusies en overnames, maar zeker niet uitsluitend. “Ons type onderzoek is ook heel erg van toepassing buiten transacties”, vertelt Németh. “Bedrijven willen gewoon weten: waar staan we qua cybersecurity en softwarekwaliteit?”
De opkomst van AI maakt die vraag urgenter. Van de Wiel ziet hoe snel het gebruik ervan normaliseert: “Bijna iedereen gebruikt het. Ontwikkelaars zeggen vaak dat je het niet kunt vertrouwen, maar in de
praktijk werken ze er allemaal mee.” Dat brengt nieuwe risico’s met zich mee. “Als er nog sneller code wordt gemaakt, is de vraag of (ontwikkel) teams cybersecurity nog kunnen bijbenen.”
Onze toegevoegde waarde zit in duiding en context
Kernprobleem zit dieper Volgens Németh zit de kern van het probleem dieper. “Software maken is niet alléén de productie van code: als je dat sneller doet, wordt de software dus niet per se beter.” Hij wijst op een verschuiving die al langer gaande is, maar door AI wordt versterkt: minder diepgaande expertise, meer afhankelijkheid van tools. “Wat je nu ziet is eigenlijk datzelfde proces, maar dan on steroids.”
Technologie-agnostisch
YieldDD positioneert zich als expert en ‘duider’ in het softwareen cybersecuritylandschap. Ze zijn technologie-agnostisch en onafhankelijk, waardoor ze objectief kunnen beoordelen of een codebase een asset of juist een kwetsbaarheid vormt. Dat is niet alleen relevant bij fusies en overnames, maar ook voor bedrijven die bijvoorbeeld hun eigen legacysystemen willen moderniseren. “Onze toegevoegde waarde zit in duiding en context”, benadrukt Németh. “Welke risico’s zijn echt relevant en wat betekent dit voor je bedrijf?” Van de Wiel voegt er tot besluit aan toe: “Je kunt het misschien sneller maken, maar je moet nog steeds door alle randvoorwaarden heen — en die bepalen uiteindelijk de kwaliteit en cyberveiligheid.”
Die afhankelijkheid raakt ook de controle over digitale assets. Naast technische kwetsbaarheden zijn er ook strategische risico’s, zoals de ‘vendor lock-in’. Wanneer een organisatie haar volledige ontwikkeling baseert op één AI-model, wordt ze kwetsbaar voor prijsstijgingen of geopolitieke verschuivingen. Németh: “Wat gebeurt er als je leverancier de kosten verdubbelt of wanneer je tijdelijk geen toegang meer hebt?”
Organisaties die digitale producten ontwikkelen, staan voortdurend onder druk om sneller en goedkoper te leveren. Neem je de beveiliging mee vanaf het begin of los je later op wat misgaat: dat dilemma keert steeds terug. Europese regelgeving zoals DORA en NIS2 maakt die keuze minder vrijblijvend. Persoonlijke aansprakelijkheid van bestuurders wordt hierdoor een juridische realiteit. Toch kiezen organisaties nog te vaak voor de schijnbaar goedkoopste route.
Beveiliging krijgt bij digitale producten vaak pas aandacht in de backend. Bedrijven die zelf controle hebben over die backend, beperken beveiliging aan de voorkant soms tot een minimum. Maar zodra gevoelige informatie breder toegankelijk is dan nodig, neemt het risico op datalekken toe. Beveiliging goed inregelen vereist meer dan technische oplossingen: het is ook een operationeel vraagstuk dat specifieke kennis en ervaring vergt.
Sneller bouwen, groter risico In de wereld van generatieve AI kan vrijwel iedereen software maken. Vibecoding heet het: binnen drie minuten een app ontwerpen en publiceren. Dat klinkt als vooruitgang, maar het heeft een keerzijde. De hoeveelheid middelmatige
software groeit hierdoor snel, niet alleen qua productkwaliteit, maar ook qua beveiliging. “Zeker voor de hobbyist die beveiliging niet goed begrijpt, is het een best groot risico”, zegt Jan Gerard Gerrits, AI transformation director bij Framna. Het internationaal digitaal productbureau werkt voor organisaties in luchtvaart, financiële dienstverlening, zorg en kinderopvang. Voordat Gerrits zijn huidige rol aannam, was hij veertien jaar technisch directeur en security officer bij hetzelfde bedrijf.
Framna positioneert cybersecurity niet als los onderdeel van het ontwikkelproces, maar als productkenmerk. Beveiliging is verweven in elke fase: van ideevorming tot livegang en operationeel beheer. Dat begint in de designfase, voordat een technisch ontwerp wordt gemaakt. “De centrale vragen zijn dan: welke data verwerken we, moeten we die überhaupt verwerken, en hoe beveiligen we die in rust en tijdens overdracht?”, aldus Gerrits. “Vraag je altijd af: ‘Hebben we deze data écht nodig?’ Gevoelige persoonsgegevens moet je alleen verwerken als het strikt noodzakelijk is.”
Niet meer toegang dan nodig
Een van de meest voorkomende fouten die Gerrits tegenkomt, is het ontbreken van een least privilege-principe (alleen noodzakelijke toegang geven). Systemen en applicaties krijgen toegang tot meer informatie dan ze daadwerkelijk nodig
hebben. Dat probleem speelt zowel op organisatorisch vlak als in de software zelf. “We krijgen weleens API’s aangeleverd van bedrijven waarvoor wij software maken. Dan kun je bijna door hun hele database grasduinen zonder dat dat nodig is. Scoping van informatieverstrekking is ontzettend belangrijk.”
Governance is een thema, maar de monitoring is minstens zo belangrijk
Met de opkomst van AI-agents wordt dat principe nog urgenter. Een agent die toegang heeft tot meer data dan nodig, kan onbedoelde handelingen uitvoeren met gevoelige informatie. Governance speelt daarin een sleutelrol, maar Gerrits benadrukt dat het meer is dan beleid op papier. “Governance is een thema, maar de monitoring op wat er daadwerkelijk in het veld gebeurt, is minstens zo belangrijk.”
Dat betekent investeren in observability: continu monitoren, automatische alerting bij verdacht gedrag en snelle detectie van penetratiepogingen.
Van bestuurskamer tot ontwikkelstraat
De invoering van DORA en NIS2 heeft cybersecurity hoger op de agenda gezet in bestuurskamers. Gerrits merkt dat uit eerste hand. “Ik kreeg plotseling allemaal DORA-agenda’s opgestuurd in de laatste maand voor de deadline. Omdat ik zelf in de directie zit, was security
aan de bestuurstafel eigenlijk altijd al aanwezig. Maar ik kan me voorstellen dat het voor sommige bedrijven een must was vanuit NIS2, want anders blijft de verantwoordelijkheid worden afgeschoven op de security officer.”
Die structurele aanpak vertaalt zich naar de operationele kant. Na de ontwikkelfase volgen verplichte pentests voordat een product live gaat. In de operationele fase draait het om SIEM-oplossingen, continue observability en automatische alerting. “De snelheid van softwareontwikkeling gaat omhoog door AI, maar de ‘human judgement’ blijft onmisbaar. Alles wat gegenereerd wordt door AI, wordt altijd nog door vier ogen bekeken. AI kan nooit zelf iets live zetten”, benadrukt Gerrits.
Vertrouwen als concurrentievoordeel Organisaties die cyberveiligheid serieus nemen, bouwen aan iets wat moeilijk te kopiëren is: een bewezen track record. Certificeringen zoals ISO en PCI-DSS, gecombineerd met aantoonbare ervaring bij veeleisende opdrachtgevers, maken het verschil wanneer een klant moet kiezen tussen aanbieders. “Iedereen zegt dat ze veilig zijn. Maar je moet een trusted partner zijn met een bewezen track record”, aldus Gerrits. Framna bereidt zich inmiddels voor op de nieuwe AI-ISOstandaard 42001, om ook op dat vlak de lat hoog te houden.
“Cybersecurity is voor ons een strategic enabler, geen blok aan ons been”, zegt Gerrits. “Digitale weerbaarheid is een verplichting geworden. En de mindset in het bedrijf is dat iedereen begrijpt wat onze security posture (beveiligingsstatus) is als we iets naar buiten brengen, dat is uiteindelijk waar het om draait.”
EVENEMENT
Elke dag worden in Nederland organisaties gehackt, gegijzeld of platgelegd. Van ziekenhuizen tot mkb-bedrijven: de digitale dreiging groeit sneller dan de meeste bestuurders beseffen. Tegelijkertijd verandert het speelveld ingrijpend. Waar cybersecurity lang werd gezien als een technisch probleem voor de ITafdeling, dwingt nieuwe Europese regelgeving, zoals NIS2, bestuurders om zelf verantwoordelijkheid te nemen.
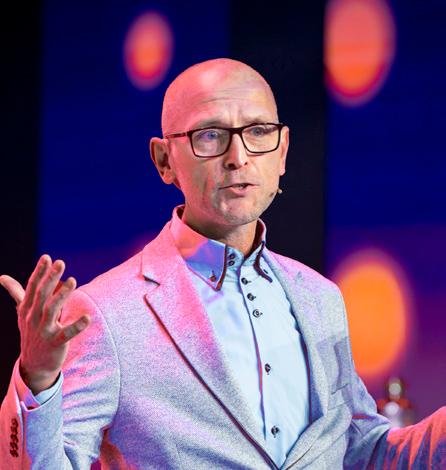
Sander Hulsman, Verantwoordelijk inhoudelijke programmering, Cybersec Netherlands
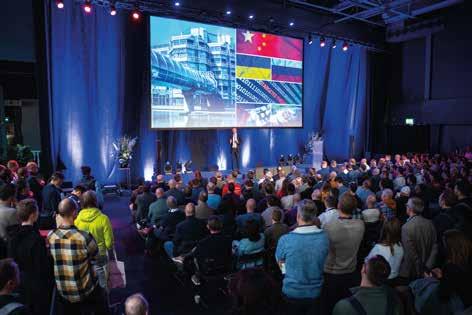
Deze cruciale verschuiving staat centraal op Cybersec Netherlands 2026, het cybersecurityevenement dat Jaarbeurs op 9 en 10 september organiseert. Sander Hulsman, verantwoordelijk voor de inhoudelijke programmering, ziet dat de sector toe is aan een andere benadering. “We gaan dit jaar echt focussen op de menselijke
kant”, zegt hij. “Niet de PR-verhalen over successen, maar vooral leren van wat niet goed ging.”
Die nadruk op eerlijkheid en kwetsbaarheid is bewust gekozen. Hulsman ziet in de praktijk dat organisaties nog te vaak denken dat een goede beveiligingsoplossing volstaat. “De beste security-oplossingen worden ook gekraakt. Er is niet één partij die voor jou de boel kan dichttimmeren.” Het grootste misverstand, volgens hem: het idee dat het wel zal meevallen. “Of je nou een mkb-bedrijf bent met vijf mensen of een multinational: als jouw kernproces stopt, heb je een groot probleem.”
Een belangrijke rode draad in het programma is de druk op de chief information security officer, CISO. Die staat niet alleen onder druk van toenemende dreigingen en nieuwe technologieën als AI, maar ook vanuit
bestuur, operatie en politiek. Hulsman beschrijft een verschuiving van controle naar risicomanagement. “In het verleden wilden we alles in eigen handen hebben. Nu zie je steeds vaker de benadering: het gaat een keer fout, hoe zorgen we dat we zo snel mogelijk terug kunnen komen?” Dit vraagt om een fundamenteel andere inrichting van het securitybeleid, waarbij organisaties hun processen prioriteren en voor elk scenario een herstelplan klaarleggen.
beschikbaar dan veel ondernemers denken, onder meer via overheidsprogramma’s die helpen bij het op orde brengen van de datahuishouding en beveiliging.
Het grootste risico is denken dat het wel meevalt
Opvallend is de bewuste keuze om dit jaar het mkb meer centraal te zetten. Waar cybersecurity-evenementen doorgaans mikken op grote organisaties en vitale sectoren, wil Cybersec Netherlands juist de grootste groep ondernemingen in Nederland aanspreken. Hulsman licht toe: “De bereidheid is er wel, maar ze zijn simpelweg te klein, hebben te weinig budget en weten niet waar ze kunnen aankloppen.” Tegelijk is er meer hulp
Cognero Games – Partner Content
Negentig procent van alle cyberincidenten begint bij menselijk gedrag. Toch blijft de aanpak in veel organisaties hetzelfde: een e-learning die medewerkers verplicht doorlopen, een vinkje zetten, en verder. De vraag is niet óf deze aanpak tekortschiet, maar waarom organisaties er nog steeds op vertrouwen.
Joeri Versteegen en zijn compagnon Johan Otten zagen die discrepantie en besloten iets anders te bouwen. Vanuit hun jarenlange ervaring met het ontwikkelen van escaperooms en belevingsconcepten richtten zij Cognero Games op. Hun nieuwste product heet Operation: Day One en is een cybersecurity-awareness game die medewerkers letterlijk door hun eigen vertrouwde gebouw stuurt om een hack te stoppen.
Met de komst van NIS2-wetgeving, die organisaties verplicht aantoonbaar te investeren in bewustwording, groeit de druk vanuit de boardroom. Maar Versteegen waarschuwt voor een verkeerde insteek. “Als je cybersecurity wilt verbeteren, moet
je de oprechte behoefte hebben en hiervoor ook echt moeite doen – niet alleen om het af te vinken.”
Voor het verbeteren van cybersecurity moet je moeite doen
Je eigen kantoor als doelwit
De game speelt vooral in op gedragspsychologie: wie iets zelf heeft gedaan, onthoudt het beter. Otten verwijst naar vergelijkbare projecten, waaronder een trainingsspel voor de marine. “De trainers geven aan dat de kennisretentie van wat ze overbrengen veel hoger is,
omdat deelnemers daadwerkelijk met de materie bezig zijn.”
Het concept speelt echt in op concrete situaties. De avond voor het spel worden in het kantoor van de opdrachtgever beacons en spelmaterialen geplaatst. Medewerkers worden vervolgens in kleine groepen verdeeld en krijgen een tablet mee. Via video’s worden ze geïntroduceerd aan David, een onderzoeksjournalist die een criminele organisatie op het spoor is. Deze criminelen hacken bedrijven om ze over te nemen, en nu is het bedrijf van de spelers zelf het doelwit.
Het spel zelf
Wat volgt is een uur lang actief bezig zijn met realistische cyberdreigingen. Spelers zoeken naar een router met geïnfecteerde firmware, achterhalen het wachtwoord van een collega via brute-forcesoftware en ontdekken hoe eenvoudig persoonlijke informatie op een bureau genoeg is om toegang te krijgen tot een systeem. “Dat is
De beste security-oplossingen worden ook gekraakt
Daarnaast speelt digitale soevereiniteit een steeds grotere rol. De geopolitieke ontwikkelingen van de afgelopen jaren hebben volgens Hulsman de ogen geopend. “Er wordt nu serieus nagedacht over de gevolgen van de keuzes die je maakt als organisatie. Gebruiksgemak en kosten zullen niet meer alleen de doorslag geven.” De beweging richting Europese alternatieven, minder afhankelijkheid en meer controle over eigen data is ingezet en zal niet meer worden teruggedraaid. Het zijn trajecten waarvoor inmiddels budget wordt vrijgemaakt door overheden, publieke instellingen en grote bedrijven.
wat er allemaal kan gebeuren als je geen updates draait”, vertelt Otten. “Ze krijgen allerlei dingen mee tijdens het spel, niet als theorie maar als directe ervaring.”
Gezamenlijke groepservaring werkt beter
Operation: Day One van Cognero Games is vanaf september beschikbaar. Het spel is geschikt voor teams vanaf dertig medewerkers en wordt lokaal geïnstalleerd op je eigen kantoor. Versteegen benadrukt wat hen onderscheidt van bestaande trainingen. “E-learnings zijn vaak individuele ervaringen. Iedereen klikt ze aan, maar het beklijft niet. Een gezamenlijke, onvergetelijke groepservaring werkt anders. Het gesprek bij het koffieapparaat gaat er in de weken daarna nog over.”
De supply chain is de nieuwe frontlinie in cybersecurity. Terwijl organisaties hun eigen systemen steeds beter beveiligen, blijven leveranciers, partners en schaduwleveranciers vaak onzichtbare risico’s vormen. De Cyberbeveiligingswet, de Nederlandse implementatie van de Europese NIS2-richtlijn, maakt organisaties expliciet verantwoordelijk voor deze ketenafhankelijkheden. Hoe creëer je overzicht en beheersing in een steeds complexer wordend netwerk, waar een aanval op de zwakste schakel de hele keten kan ontwrichten?
Risico’s stoppen niet bij de grenzen van je eigen organisatie, stelt Marcel Knippen, oprichter en CEO van RiskStudio. Volgens hem kijken bedrijven traditioneel vooral naar hun eigen beveiliging, terwijl aanvallen steeds vaker via leveranciers verlopen. “Het aantal supply chain-aanvallen is de afgelopen jaren explosief gegroeid. Bij bijna een derde van de incidenten ligt de oorzaak inmiddels ergens in de keten.”
Knippen is een bekende naam binnen de Nederlandse cybersecuritywereld. Hij stond eerder aan de basis van beveiligingsbedrijf QSight – later overgenomen door KPN – en was betrokken bij de oprichting van brancheorganisatie Cyberveilig Nederland. Met RiskStudio richt hij zich volledig op supply chain security: inzicht krijgen in leveranciers, onderliggende afhankelijkheden en de digitale risico’s die daaruit voortkomen.
Digitale afhankelijkheden Knippen stelt dat veel organisaties onderschatten hoe groot hun digitale ecosysteem werkelijk is. “Je denkt misschien dat je zakendoet met één leverancier, maar daarachter zitten vaak weer tientallen andere partijen. Denk hierbij aan mailproviders, cloudleveranciers en betalingsdienstverleners; alles is met elkaar verbonden.”
De aanpak van RiskStudio verschilt van traditionele complianceprocessen. Waar organisaties vaak werken met vragenlijsten, audits en jaarlijkse beoordelingen, gebruikt het platform een zogenoemde outside-inbenadering. Daarbij worden organisaties continu extern gemonitord op signalen rondom kwetsbaarheden, datalekken, configuratiefouten en gelekte gegevens. “Bij klassieke compliance ga je ervan uit dat alles veilig is als de administratie klopt”, zegt Knippen. “Maar uiteindelijk draait het om de praktijk: zijn systemen goed ingesteld, staan partijen op blacklists, zijn er signalen van incidenten?”
Via geautomatiseerde analyses verzamelt het platform informatie uit publieke bronnen, dreigingsinformatie, nieuwsberichten en technische scans. “Dagelijks controleren we leveranciers op cyberhygiëne en veranderingen in hun risicoprofiel. In cybersecurity is een jaarlijkse audit eigenlijk een eeuwigheid.”
afhankelijkheden ze hebben.” Dat thema speelde ook binnen de eigen organisatie van RiskStudio – inmiddels heeft het bedrijf de infrastructuur bewust verhuisd naar Nederlandse datacenters. Knippen: “Ik wil weten hoe er met onze data wordt omgegaan. Als dit onder buitenlandse wetgeving valt, heb je daar weinig controle meer over.”
Het aantal supply chainaanvallen is explosief gegroeid
Dat netwerk van afhankelijkheden brengt RiskStudio visueel in kaart. Het platform bouwt als het ware een digitale kopie van een organisatie en haar ketenpartners. Leveranciers worden gekoppeld aan afdelingen, processen en zogenoemde kroonjuwelen, de bedrijfskritische onderdelen van een organisatie. “Wij noemen het een digital twin”, zegt Knippen. “Sommige partijen blijken digitaal veel kritischer dan je op basis van omzet of contractwaarde zou denken.” Op een platform dat hij toont, blijkt Microsoft de meest kritieke leverancier binnen de supply chain van een organisatie, terwijl deze organisatie zelf geen Microsoft gebruikt. “Juist dat soort verborgen afhankelijkheden wil je zichtbaar maken.”
Wet maakt het concreet
De spoedige bekrachtiging van de Nederlandse Cyberbeveiligingswet versnelt de aandacht voor supply chain security. Organisaties worden verplicht om ook risico’s bij leveranciers actief te beheersen en daarover verantwoording af te leggen. Knippen vertelt dat het onderwerp inmiddels nadrukkelijk leeft in bestuurskamers. “Het voelt voor veel organisaties nog als een verplichting, maar geopolitieke ontwikkelingen maken het ineens heel concreet.”
RiskStudio ziet vooral groeiende interesse vanuit overheden, zorginstellingen, financiële organisaties en gemeenten. Daarbij wordt naast cyberdreigingen ook de digitale soevereiniteit een steeds belangrijker item. “Bestuurders willen weten in welke landen hun dataopslag staat, onder welke wetgeving ze vallen en welke
In cybersecurity is een jaarlijkse audit een eeuwigheid
Praktisch beginnen
Een belangrijk uitgangspunt van RiskStudio is dat organisaties klein moeten kunnen beginnen. Knippen noemt cyberbeveiliging in de supply chain “de olifant in de kamer”: veel bedrijven zien de omvang van het probleem, maar weten niet waar ze moeten starten. Daarom ontwikkelden ze een methode waarbij organisaties in korte tijd hun belangrijkste leveranciers in kaart kunnen brengen. “Ook als je niet weet met wie je allemaal te maken hebt, kun je binnen een uur een eerste overzicht opbouwen. Daarna stroomt de informatie live binnen.”
Dat inzicht helpt organisaties om prioriteiten te stellen. Niet iedere leverancier vormt immers hetzelfde risico. “Je kijkt naar signalen en ziet meteen hoe kritisch deze partij is voor je bedrijfsproces. Pas dan kun je gericht handelen.” Volgens hem vormt dat uiteindelijk de kern van moderne ketenbeveiliging. “De financiële kredietwaardigheid van leveranciers controleren we al jaren. Waarom zouden we hun cyberwaardigheid dan niet controleren?”
Cybersecurity is uitgegroeid tot meer dan een technisch vraagstuk. Binnen steeds meer organisaties wordt informatiebeveiliging gezien als een essentieel onderdeel van strategische risicobeheersing. Digitale weerbaarheid heeft immers directe invloed op continuïteit, reputatie en compliance. Zodra een organisatie nieuwe markten betreedt, gevoelige data verwerkt of sterk leunt op digitale ketens, verschuift cyberrisico ook naar de bestuurstafel.
Rudy Spinola, Medeoprichter, Behaav
Illustratief voor deze ontwikkeling is de rol van de chief information security officer, de CISO. Waar die functie jarenlang vooral technisch werd ingevuld, groeit de CISO steeds vaker uit tot strategisch risicoadviseur. Rudy Spinola is medeoprichter van Behaav, specialist in security awareness en gedragsverandering ter bevordering van een sterke securitycultuur. “Bedrijven kijken tegenwoordig veel nadrukkelijker naar de impact van cyberrisico’s op hun bedrijfsdoelstellingen. Als een organisatie bijvoorbeeld wil uitbreiden naar Azië, dan wordt cybersecurity ineens onderdeel van een strategische discussie. Welke risico’s brengt zo’n stap met zich mee? Dat gesprek vindt steeds vaker op directieniveau plaats.”
om hun werk te doen. En zodra mensen rechten hebben, kunnen die ook misbruikt worden. Daar zit precies het speelveld waar wij actief zijn.”
Effectieve security awareness begint volgens Spinola daarom niet met een standaardtraining, maar met het begrijpen van risico’s binnen kritieke bedrijfsprocessen. Niet iedere medewerker heeft dezelfde rol, dezelfde toegang of dezelfde risico’s. Een HR-afdeling heeft andere kwetsbaarheden dan de financeof sales-afdelingen en vraagt dus ook om een andere benadering. Het doel is dat medewerkers niet alleen weten wat veilig gedrag is, maar ook op het juiste moment risicobewust handelen.
Gerichte interventie
Het doel is dat medewerkers op het juiste moment risicobewust handelen
Volgens medeoprichter Melvin Broersma heeft die verschuiving grote gevolgen voor de manier waarop organisaties naar medewerkers kijken. Zij zijn niet alleen gebruikers van systemen, maar spelen dagelijks een rol in het beheersen of juist vergroten van risico’s. “Je kunt nog zulke goede technologie inzetten, maar uiteindelijk hebben mensen rechten nodig
Om die doelstelling te halen, pleit Behaav voor gerichte interventies die aansluiten bij de dagelijkse praktijk van medewerkers. Security moet niet voelen als een losstaand verplicht nummer, maar onderdeel worden van hoe mensen hun werk doen. Dat vraagt om timing en context. Medewerkers moeten juist op het moment dat zij een risicovolle handeling uitvoeren een signaal of hulpmiddel krijgen. Dat kan iets kleins zijn, zoals een melding die een medewerker adviseert om een goedgekeurd platform te gebruiken in plaats van een niet-toegestane cloudoplossing. “Het gaat erom dat je mensen ontmoet waar ze werken. Wanneer iemand midden in een proces zit, is de kans veel groter dat een boodschap landt. Dan wordt security geen losse verplichting meer, maar onderdeel van het dagelijks werk.”
Disbalans
Volgens de oprichters is security awareness nog altijd een relatief jong
vakgebied binnen cybersecurity. Jarenlang ging het overgrote deel van de budgetten naar technische maatregelen, terwijl de menselijke factor onderbelicht bleef. Broersma stelt: “Meer dan tachtig procent van de aanvallen verloopt via mensen, maar jarenlang ging minder dan één procent van de securitybudgetten naar die menselijke kant. Je ziet nu dat organisaties die disbalans proberen te corrigeren, maar security awareness is nog steeds een onderontwikkelde niche binnen informatiebeveiliging.”
Daarom ontwikkelde Behaav een eigen methodiek om securitycultuur structureel op te bouwen. Binnen die aanpak worden governance, communicatie, interventies en gedragsmetingen gecombineerd. Organisaties krijgen daarbij geen standaard e-learningtraject, maar een programma dat is gekoppeld aan concrete risico’s, doelgroepen en bedrijfsdoelstellingen. Broersma: “We ondersteunen de methodiek met ons Security Awareness Management Systeem, waarin we met 92 controls verspreid over zeven categorieën continu inzicht geven in de huidige volwassenheid versus de gewenste volwassenheid van security awareness en gedrag.”
Volgens Spinola draait een sterke securitycultuur uiteindelijk om gedragsverandering. “Bewustzijn alleen doet niet veel. Iedereen weet dat gezond eten en sporten belangrijk is, maar dat betekent nog niet dat mensen het ook doen. Hetzelfde geldt voor cybersecurity. Pas wanneer gedrag verandert, verlaag je daadwerkelijk risico’s.”
Service level agreement
Binnen de aanpak van Behaav worden
daarom ook meetbare KPI’s vastgelegd. Organisaties spreken vooraf concrete doelstellingen af, zoals het verminderen van incidenten of het verhogen van meldingen van verdachte situaties. Op basis daarvan worden continu gegevens verzameld over gedrag, risico’s en voortgang.
Die werkwijze is volgens de oprichters opvallend binnen de markt voor security awareness. Waar veel partijen vooral capaciteit leveren of losse trainingen aanbieden, positioneert Behaav zich nadrukkelijk als managed service provider op het gebied van gedrag en securitycultuur. Daarbij hoort ook een service level agreement, iets wat volgens de ondernemers tot nu toe vooral gebruikelijk was bij technologische dienstverlening.
Broersma: “Wij worden afgerekend op de doelstellingen die we samen met organisaties formuleren. Dat kan alleen wanneer je risico’s inzichtelijk maakt en continu blijft meten hoe medewerkers omgaan met die risico’s. Uiteindelijk wil een directie weten: hoe staan we ervoor? Daar moet je een concreet antwoord op kunnen geven.”
Broersma, Medeoprichter, Behaav
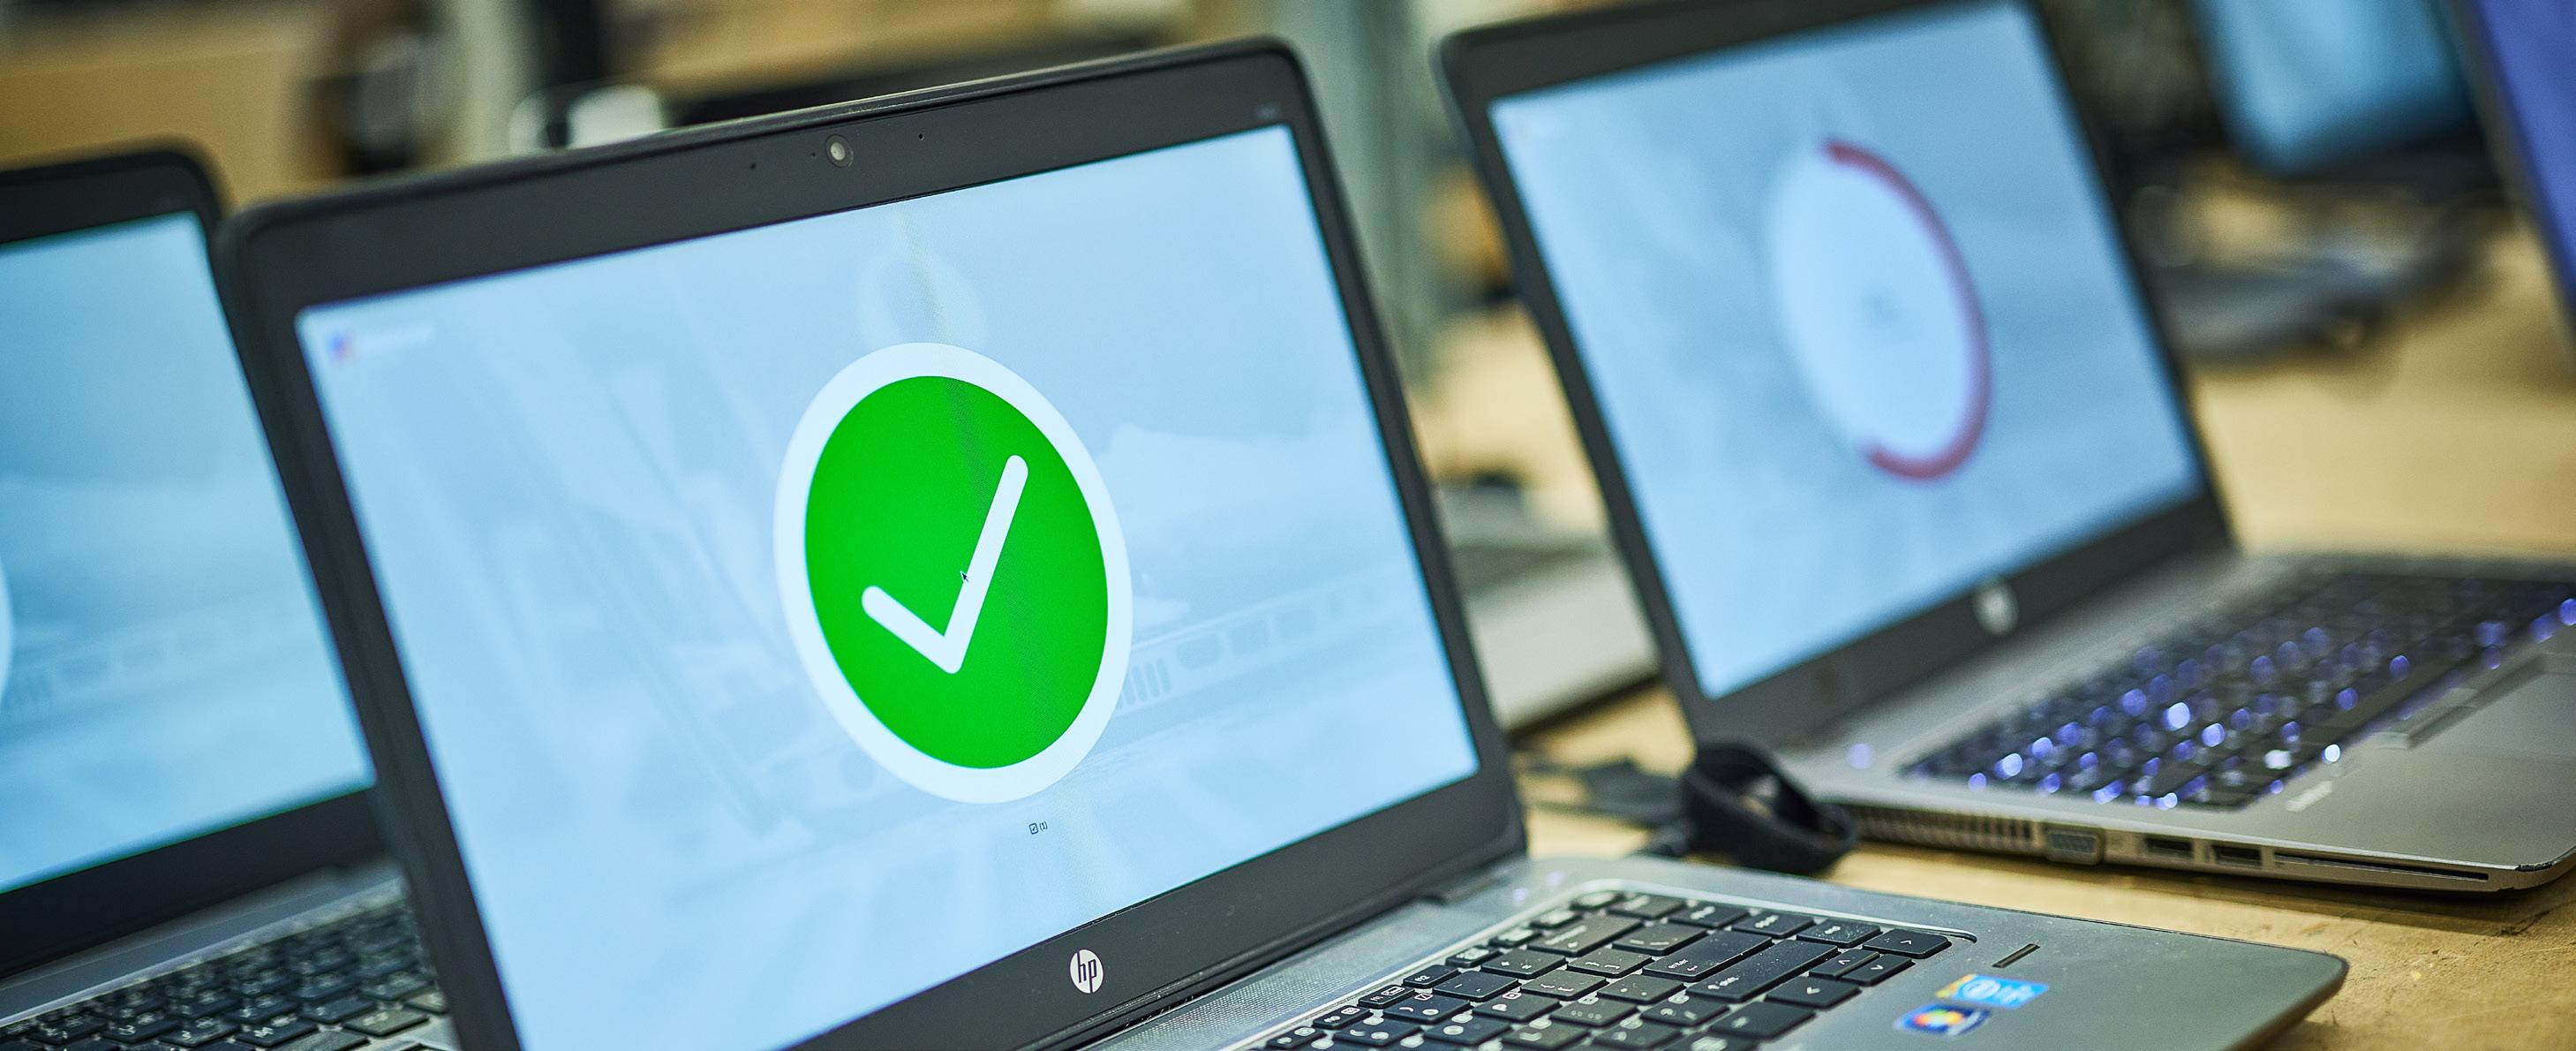
Elke dag verlaten end-of-life laptops, servers, netwerkapparatuur en opslagmedia het zicht van organisaties. Soms via een magazijn, soms via een externe partij, soms via een medewerker die een oud apparaat meeneemt naar huis. Wat er daarna met die apparatuur gebeurt, is voor veel bedrijven onduidelijk. En precies dat gebrek aan controle vormt een serieus risico.
Datalekken door slecht verwerkte end-of-life hardware zijn geen theoretisch gevaar meer: ze leiden tot boetes, reputatieschade en complianceproblemen. Tegelijkertijd groeit de druk om IT-gebruik duurzamer in te richten.
De blinde vlek in IT-beveiliging Organisaties investeren in firewalls, endpoint protection en zero trustarchitecturen. Maar de beveiliging van hardware aan het einde van de levenscyclus blijft meestal onderbelicht. Dat is opvallend, want juist daar liggen aanzienlijke risico’s. Ziekenhuizen, zorginstellingen, accountantskantoren, ondernemingen en de overheid beschikken over apparatuur waarop gevoelige gegevens staan. En die apparatuur verdwijnt op een gegeven moment uit het actieve ITlandschap.
Circular IT group, internationaal actief op het snijvlak van circulaire IToplossingen en digitale veiligheid, ziet dit patroon dagelijks bij zijn klanten. “Van één rondslingerende laptop tot een volledige lifecycle run die niet goed is afgehandeld: het risico op datalekken is aanzienlijk”, zegt CEO Dimitri Wams. De aandacht is bij veel organisaties gericht op de aanschaf van nieuwe hardware, terwijl de veilige afvoer van de oude nauwelijks beleidsmatige prioriteit krijgt. Dat is een structurele kwetsbaarheid. Iedereen begrijpt dat een pallet met nieuwe laptops veilig achter slot en grendel staat, omdat de apparatuur een hoge financiële waarde vertegenwoordigt. De gebruikte laptop ligt echter ergens in een kast. Deze gebruikte computer bevat vaak jaren aan kritische bedrijfsdata. De financiële waarde mag dan beperkt zijn, de waarde van de gegevens die erop staan is dat allerminst.
Gecertificeerde dataverwijdering als fundament
De oplossing begint bij een gecontroleerd en aantoonbaar proces van datavrij maken. Circular IT group werkt met gecertificeerde methoden. Elke datadrager wordt systematisch datavrij gemaakt volgens strenge procedures, en klanten ontvangen bewijs van wat er is gedaan. “Wij kunnen daar certificaten voor aanleveren en dat doen we ook naar al onze klanten. Op dat moment is er zekerheid over wat er met die datadrager is gebeurd”, aldus Wams.
Wanneer wissen niet voldoende is, biedt het bedrijf gecertificeerde fysieke vernietiging aan. Datadragers, van harde schijven tot SSD’s, worden dan letterlijk verpulverd, vanzelfsprekend met documentatie als bewijs. Het is de bewijsvoering, tot op granulair niveau, die altijd een waarborg moet zijn voor de klant. Van transport tot aan het datavrij maken of het vernietigen van de datadrager. Sommige klanten willen dat het datavrij maken of de vernietiging plaatsvindt op de eigen locatie, zodat de apparatuur of datadrager hun pand nooit verlaat voordat alle informatie volledig is vernietigd. “Voor sommige organisaties is zelfs het transport al een te groot risico. Als klanten vragen of we het op locatie kunnen doen, dan doen we dat”, legt Wams uit.
De apparatuur die na projectmatige inzet of na regulier einde van de levenscyclus vrijkomt, verdwijnt niet. Refurbished hardware krijgt een tweede leven, via zijn eigen kanalen of via partners als Close the Gap, dat apparatuur inzet voor onderwijsprojecten in Europa en Afrika. Zo krijgt een laptop uit een Nederlands kantoor een tweede of derde leven elders in de wereld.
Van incidentrespons tot circulaire inzet
Veilige IT-afvoer is één kant van het verhaal. Circular IT group speelt ook een rol bij cyber incident response. Wanneer een datacenter uitvalt door brand, ransomware of andere calamiteiten, moet een organisatie snel kunnen beschikken over vervangende apparatuur. Het bedrijf beschikt over de voorraden en processen om bij een incident, binnen de afgesproken SLA, contingency-hardware te leveren. De
brand in het datacenter in Almere is een concreet voorbeeld. “Wij hebben contact gehad met meerdere partijen die daar hun servers hadden draaien, om contingencyapparatuur beschikbaar te stellen, zodat die organisaties toch konden doorwerken”, zegt Wams.
De veilige afvoer van oude hardware krijgt binnen veel organisaties nauwelijks prioriteit
Geïntegreerd beleid als volgende stap
De uitdaging voor bestuurders is dat de verantwoordelijkheid voor end-of-life IT versnipperd is. De ESG-manager kijkt vanuit duurzaamheid, de CISO vanuit security, de CFO vanuit restwaarde, de CIO vanuit supply chain continuïteit. “Uiteindelijk landt onze pitch bijna overal, maar binnen veel bedrijven is er nog geen geïntegreerd beleid”, stelt Wams.
De hoeveelheid hardware neemt toe door de groei van AI-infrastructuur. Dat maakt het thema urgenter dan ooit. Organisaties zonder beleid voor de veilige en duurzame afvoer van IT-assets lopen een risico dat groeit naarmate hun hoeveelheid hardware toeneemt. Een geïntegreerde aanpak, waarbij security, duurzaamheid en compliance samenkomen in één werkwijze, is daarmee geen luxe maar een noodzaak.
“We onderschatten nog altijd hoeveel aandacht afgeschreven hardware vraagt op het gebied van duurzaamheid, veiligheid en bedrijfscontinuïteit”, concludeert Wams.
De digitale dreigingen groeien exponentieel. Phishing-aanvallen worden geavanceerder, afpersing met behulp van kunstmatige intelligentie neemt toe en cybercriminelen opereren steeds vaker geautomatiseerd. Tegelijkertijd investeren organisaties volop in cloud, data en AI om hun concurrentiepositie te versterken. De spanning tussen innovatie en veiligheid is voelbaar in directiekamers. De Europese NIS2-richtlijn maakt bestuurders bovendien persoonlijk aansprakelijk voor de cyberweerbaarheid van hun organisatie.
Cybersecurity is daarmee definitief verschoven van de IT-afdeling naar de bestuurstafel. Wie wil innoveren en profiteren van AI-technologie, moet eerst zorgen dat het digitale fundament stevig genoeg is om die ambitie te dragen. Dat begint bij datagovernance en identity management. Erik Jan van Vuuren, CEO van InSpark, ziet dagelijks hoe organisaties worstelen met die balans. “De hele digitaliseringsagenda verschuift steeds meer naar de bestuurstafel. AI geeft enorme kansen, maar brengt ook extra bedreigingen met zich mee”, zegt hij. InSpark, onderdeel van KPN Zakelijke Markt, ondersteunt organisaties bij digitale transformatie op basis van Microsofttechnologie, en werd in november 2025 onderscheiden als Microsoft Country Partner of the Year.
Van Vuuren wijst op een fundamenteel probleem: veel organisaties hebben hun identity governance niet op orde.
“Veel organisaties hebben veel data en documenten in diverse applicaties. Ze weten niet meer wie rechten heeft op welke teamsites en applicaties.” Voor het middenbedrijf is de uitdaging nog groter. Niet elke organisatie heeft een CISO in dienst, laat staan een heel team dat alle ontwikkelingen bijhoudt en daarop gericht kan acteren.
Van poortbewaking naar gedragsmonitoring Traditioneel richtte cybersecurity zich op het bewaken van de poorten: firewalls, antivirussoftware, toegangscontroles. Maar die benadering volstaat niet meer in een wereld waarin medewerkers overal werken, gegevens in de cloud staan en AI-agents autonome taken uitvoeren. “Waar het tegenwoordig veel meer over gaat, is het gedrag van je gebruikers. Welke gebruikers mogen welk gedrag vertonen in jouw hele landschap?”, aldus Van Vuuren. Die vraag wordt urgenter nu AI-agents een grotere rol krijgen binnen organisaties. Agents hebben hun eigen identiteit en afgebakende rechten nodig. “Als jij een aantal agents voor je aan het werk hebt en je gaat uit dienst, wat gebeurt er dan met die agents? Moeten die stoppen? Worden ze overgedragen aan je manager? Daarvoor moet je je infrastructuur voorbereiden.”
Dat geldt ook voor databeveiliging. Elke gebruiker, menselijk of digitaal, moet alleen toegang hebben tot de voor de functie noodzakelijke data. Van Vuuren ziet in recente hacks een terugkerend patroon: enorme hoeveelheden data worden
buitgemaakt omdat de toegangsrechten te ruim zijn ingesteld. Nieuwe ID-software kan processen automatisch opstarten. Wanneer iemand een ongebruikelijke transactie wil uitvoeren, kan het systeem eisen dat een collega meekijkt via een videogesprek. “Als je databeveiliging goed geregeld is, is het niet zomaar mogelijk dat een gebruiker zoveel data kan inzien.”
Breng eerst je IT-fundament op orde, doe niet alles zelf en laat het regelmatig auditen
Automatisering als wapen en schild
De dreigingen worden niet alleen talrijker, maar ook slimmer. Cybercriminelen zetten zelf AI in om kwetsbaarheden sneller te vinden en aanvallen te automatiseren. Nieuwe large language models maken het steeds eenvoudiger om beveiligingslekken op te sporen. Die ontwikkeling dwingt organisaties om hun verdediging op hetzelfde niveau te brengen. “Twee ogen kunnen niet zoveel zien als een legertje AI-agents. Die kunnen ook sneller acteren om in te grijpen”, stelt Van Vuuren. InSpark zet daarom maximaal in op geautomatiseerde SOC-dienstverlening binnen volledig geautomatiseerde infrastructuren. Hierbij worden
bedreigingen in realtime gedetecteerd en geblokkeerd.
Microsoft speelt daarin een cruciale rol. Het bedrijf kan een volledig IT-landschap monitoren en beschikt wereldwijd over miljarden datapunten uit endpoints, pc’s en servers. Daardoor worden dreigingen vaak vroeg herkend. De stap van een E3- naar een E5-licentie kan voor middelgrote en grote organisaties al een aanzienlijk verschil maken in beveiligingsniveau, zonder dat volledig nieuwe softwarestacks nodig zijn.
Investeer in fundament en innovatie tegelijk
Van Vuuren benadrukt dat security en innovatie geen tegenstrijdige ambities hoeven te zijn. “Als je een goede, solide basis inricht, kun je in hetzelfde tempo blijven innoveren.” Zijn advies aan bestuurders is helder: verdiep je persoonlijk in cybersecurity, bespreek met je CISO of de investeringen toereikend zijn en koppel die investeringen aan innovatie. “Als je investeert in security met als doel innovatie te versnellen, wordt het veel makkelijker om je businesscase te maken.”
De komende jaren verwacht hij een digitaal strijdtoneel waarin AI-agents van aanvallers en verdedigers voortdurend met elkaar in gevecht zijn. Het personeel dat deze systemen bedient, wordt steeds specialistischer en hoger opgeleid. “Gebruik best practices uit de markt, ga niet alles zelf bouwen en laat je omgeving regelmatig auditen. Daarmee valt zowel op risico’s als op beheerkosten veel winst te boeken.”
Wie krijgt toegang tot welke systemen, locaties en gegevens, en hoe weet je zeker dat de identiteit van degene die wil inloggen klopt? Voor veel organisaties is dat een groeiende uitdaging. Niet alleen medewerkers loggen dagelijks in op applicaties en gebouwen, ook externe partners, machines, bots en AI-agents vragen steeds vaker toegang. Tegelijkertijd raken identiteitsgegevens verspreid over verschillende systemen, waardoor controle, veiligheid en gebruiksgemak onder druk komen te staan.
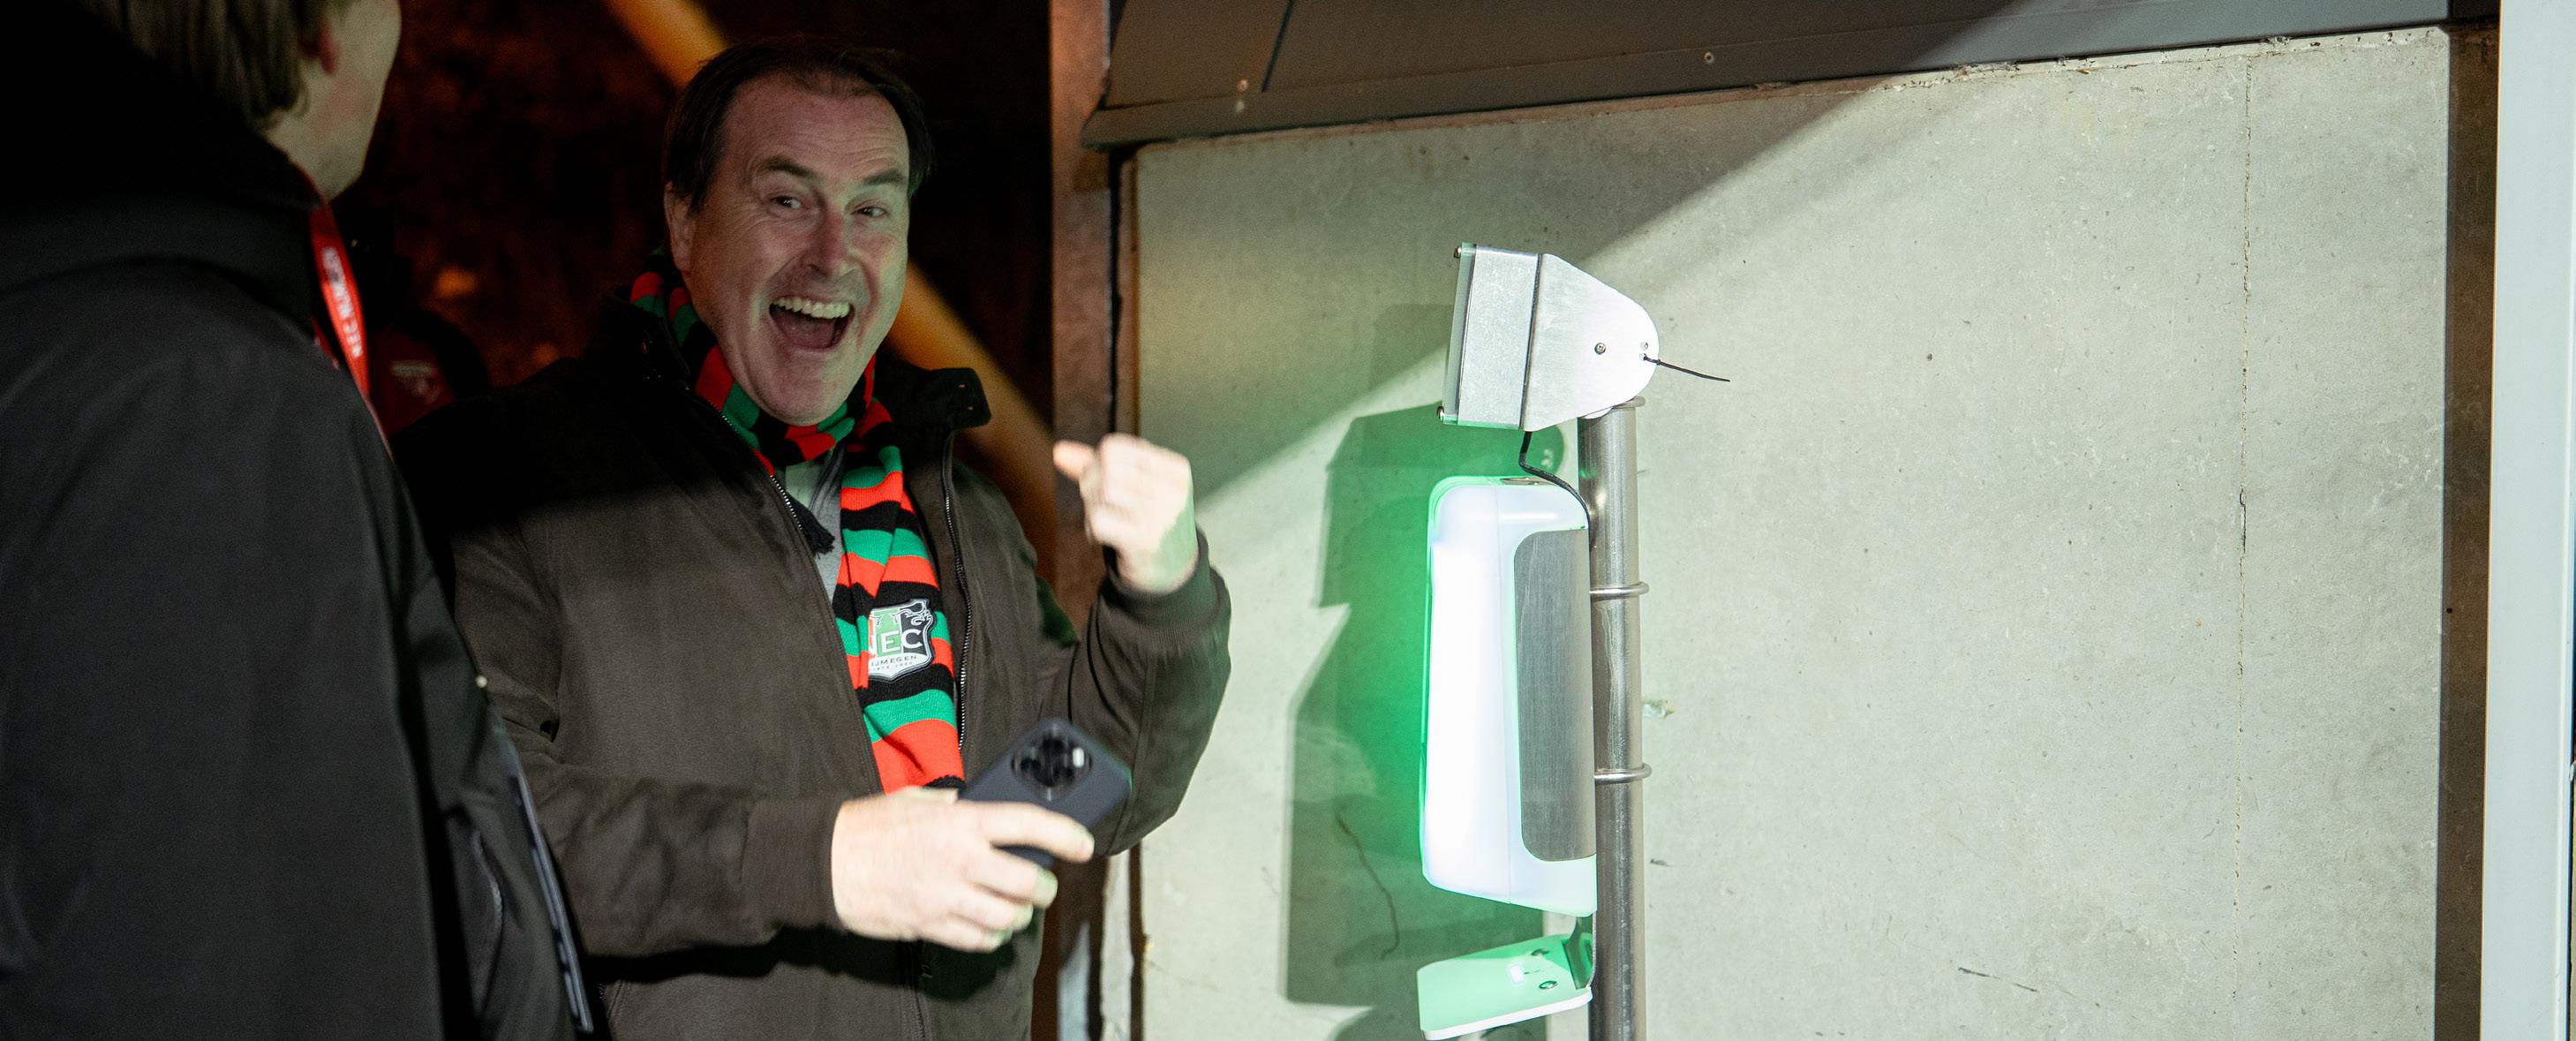
Het traditionele identity & access management schiet tekort, stelt Rob van Rinsum, CEO van FastID, een Nederlands bedrijf gespecialiseerd in digitale identiteit. Hij herkent dat probleem dagelijks. “Ik heb zelf meerdere authenticators. Het laat zien hoe versnipperd digitale toegang en identiteit vaak zijn.” Maar het gaat om meer dan alleen codes en inlogmethodes. FastID richt zich op de digitale identiteit zelf: één betrouwbare identity wallet waarmee jij je eenmalig verifieert en daarna veilig kunt identificeren bij verschillende organisaties, diensten en systemen.
Van wachtwoorden naar biometrie
Via de FastID-app scan je eenmalig je identiteitsbewijs, bevestig je je identiteit met een gezichtsscan en kun je je vervolgens overal digitaal identificeren. Je gegevens staan decentraal op je eigen telefoon, niet verspreid bij allerlei bedrijven. Het achterliggende doel is om je zo weer eigenaar van je eigen identiteit te maken.
CTO en medeoprichter Bernd Kegel plaatst een kanttekening. “Met een authenticator identificeer je je op basis van bezit. Maar ben jij echt degene die die authenticator opent?” Juist daarom koos FastID voor biometrische verificatie als kernmechanisme. De gebruiker hoeft geen pasjes of codes meer mee te nemen en
voorkomt dat iemand anders zijn identiteit kan gebruiken.
Decentrale opslag als veiligheidsstrategie
Wat FastID kenmerkt is de decentrale architectuur. Persoonsgegevens worden niet opgeslagen op centrale servers, maar uitsluitend op de telefoon van de gebruiker. “Wij willen zo min mogelijk van je weten”, zegt Van Rinsum. “Wij slaan jouw gegevens niet op. Dat doe je zelf. Stel wij worden gehackt, dan heb je er niet zoveel aan.”
Die aanpak vermijdt de zogeheten honeypots, centrale dataopslagpunten die voor hackers een aantrekkelijk doelwit vormen. Alleen noodzakelijke attributen worden gedeeld, waardoor het risico op datalekken en identiteitsfraude drastisch afneemt. Cryptografische validatie detecteert vervalste documenten, een relevante verdedigingslinie nu deepfakes steeds overtuigender worden. “Ons concept is helemaal in lijn met de European Digital Identity Wallet”, aldus Kegel. “Wij gaan onze diensten verlenen volgens die standaarden.”
Van stadion tot leeftijdscontrole
De technologie is geen toekomstmuziek. Bij voetbalclub NEC Nijmegen zijn inmiddels ruim dertienduizend supporters geregistreerd via FastID. Ze betreden het stadion met een gezichtsscan of QR-code,
zonder fysiek kaartje. “Mensen lopen met vier biertjes door de poort heen en hebben helemaal niks meer nodig”, aldus Van Rinsum. Tegelijkertijd weet NEC zeker wie er binnenkomt, omdat iedere supporter vooraf digitaal is geïdentificeerd. Het systeem draait niet alleen om snelle toegang, maar ook om veiligheid en het tegengaan van fraude en stadionverboden.
Op een grote luchthaven draait FastID een pilotproject en binnenkort volgt de uitrol op andere luchthavens. In de zorgsector helpt het platform de identiteit van ingehuurde medewerkers te verifiëren. Bij een grote verzekeraar wordt de technologie ingezet voor wachtwoordresets bij 280.000 medewerkers in 68 landen. En met een grote verhuurder van vakantiewoningen, met vijftig parken in vier landen, werkt FastID aan een oplossing waarbij gasten zich identificeren bij aankomst en met hun telefoon het huisje openen. Daarnaast biedt het platform privacyvriendelijke leeftijdsverificatie, van 13+ op social media tot 18+ bij de aankoop van alcohol. Die brede toepasbaarheid kenmerkt FastID: een universele digitale identiteitslaag voor uiteenlopende sectoren.
De European Digital Identity Wallet als katalysator
De komende jaren verwacht FastID een stroomversnelling door de European Digital Identity Wallet. Die Europese standaard verplicht lidstaten om burgers een digitaal identiteitsbewijs aan te bieden. Van Rinsum ziet daarin een bevestiging van de koers die FastID al jaren vaart. “Wij nemen deel aan drie grootschalige Europese pilotprojecten rond de EUDI Wallet, ook samen met NEC. Die markt staat op het punt booming te worden.”
De ambitie reikt verder dan Nederland. “Wij willen binnen vijf jaar een toonaangevende Europese speler zijn op het gebied van digital identity wallets”, zegt Van Rinsum.
Wij willen binnen vijf jaar een toonaangevende Europese speler zijn op het gebied van digital identity wallets
“In een tijd waarin AI het onderscheid tussen echt en nep steeds moeilijker maakt, biedt FastID een privacyvriendelijk en toekomstbestendig alternatief. Het is belangrijk om verificatiemogelijkheden continu door te ontwikkelen, zodat ze betrouwbaar blijven, ook in een wereld van geavanceerde AI”, stelt Kegel. Maar juist het decentrale model biedt bescherming. “Wij hebben geen centrale database die interessant is voor AI; onze aanpak beschermt de gebruiker en maakt veilige, betrouwbare verificatie mogelijk.”
Europese bedrijven staan voor een fundamentele vraag: wat is de locatie van hun data, wie heeft er toegang toe en welke wetgeving is van toepassing? Digitale soevereiniteit is niet langer een technisch vraagstuk, maar een strategische en juridische kwestie die bestuurders direct raakt. Tegelijkertijd verandert kunstmatige intelligentie het werk sneller dan de meeste organisaties kunnen bijbenen.
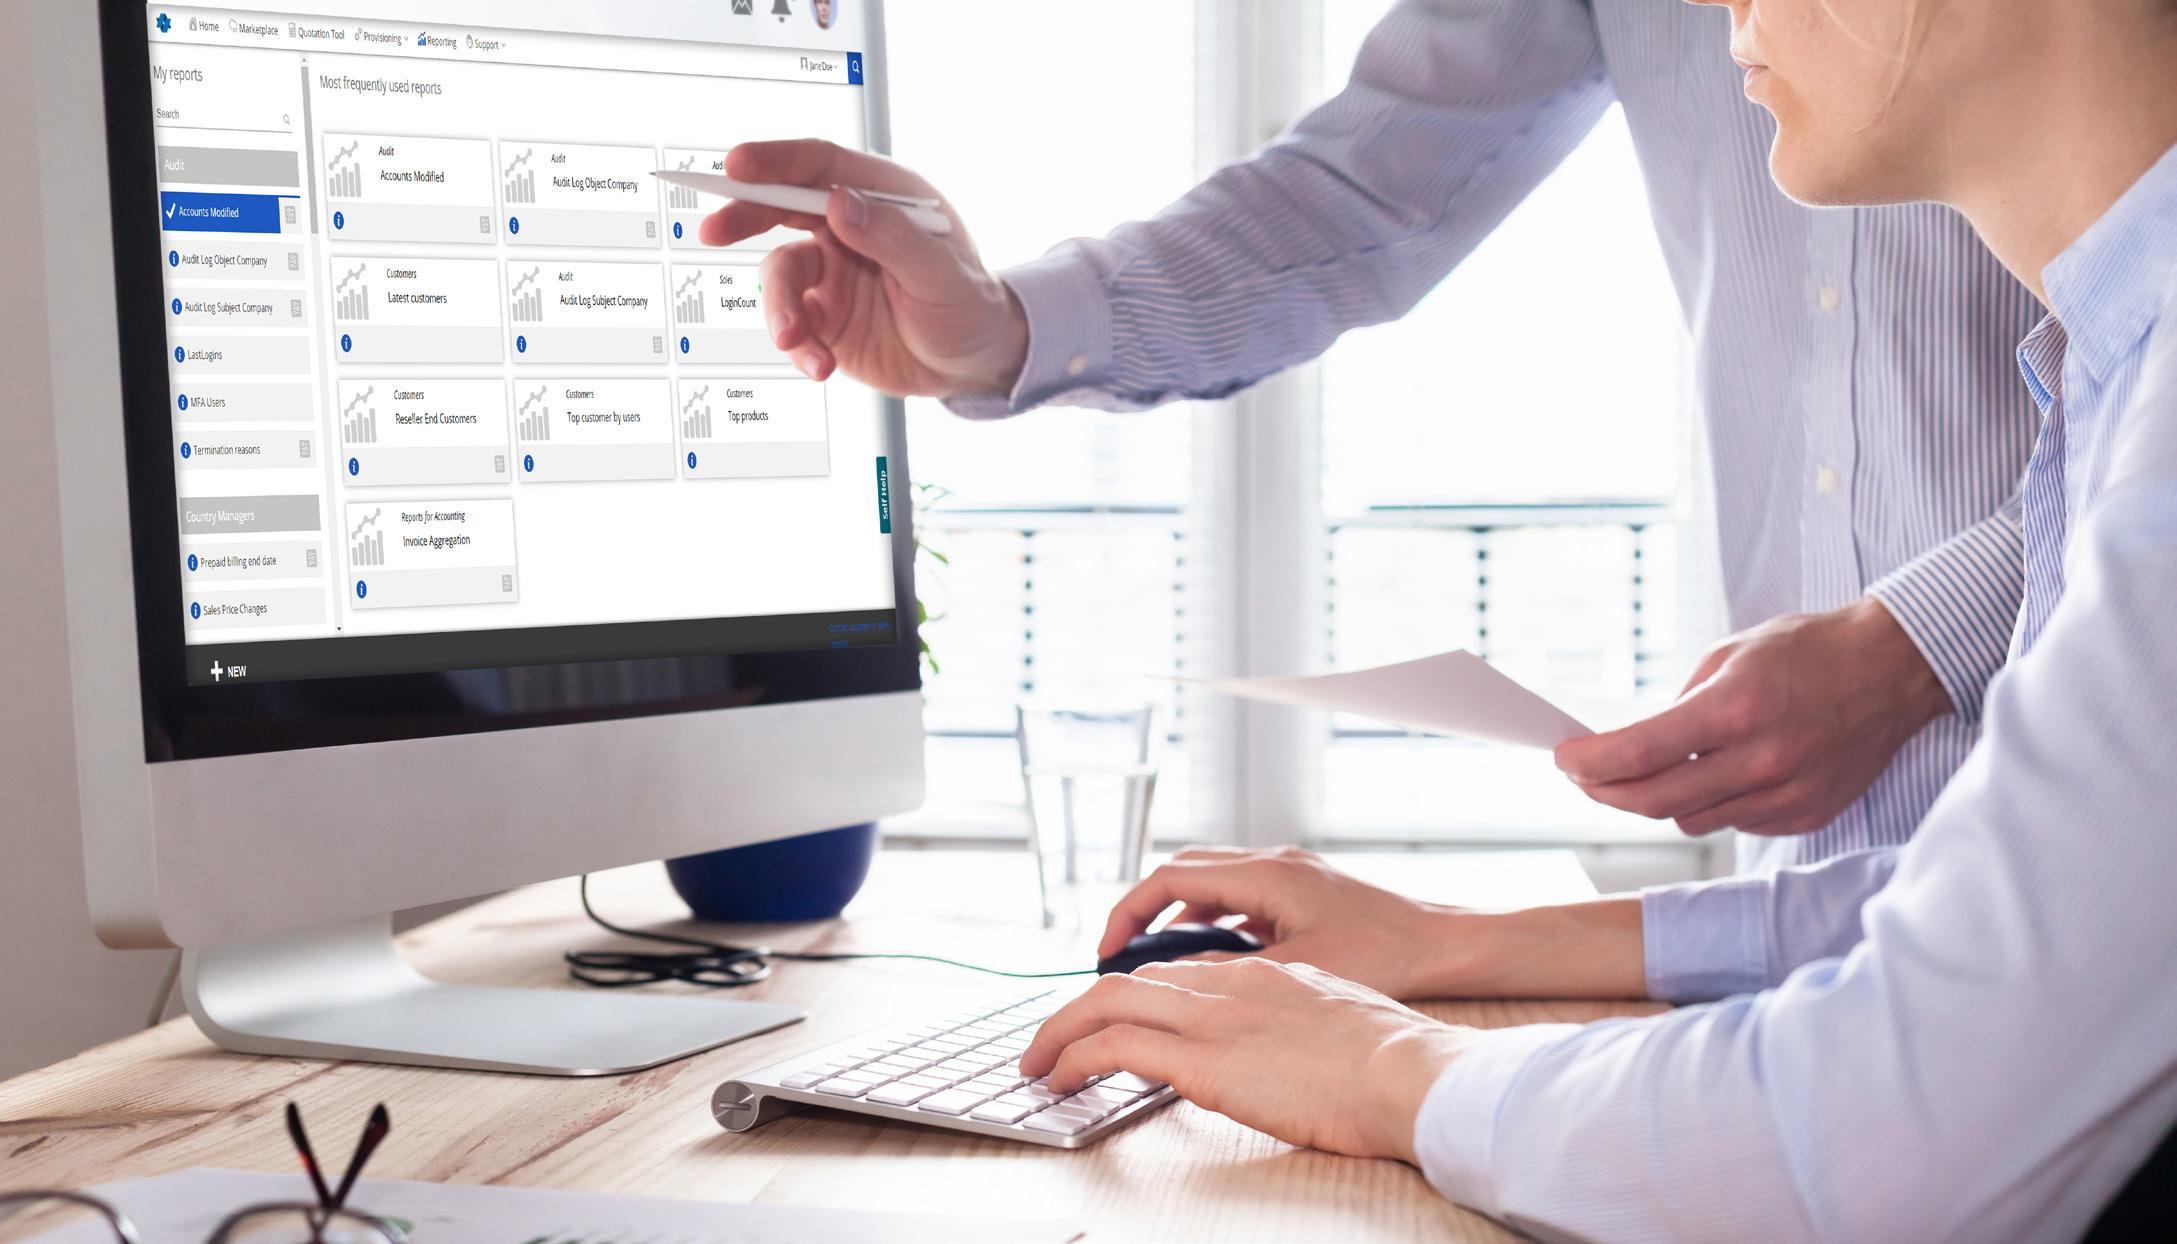
achterstand moet je meewegen bij een eventuele overstap.”
Soevereiniteit vraagt om meer dan een datacenter in Europa
Het begrip datasoevereiniteit klinkt helder, maar dat is het in de praktijk allerminst. Wanneer beschouw je data als daadwerkelijk soeverein? Zodra een bedrijf er zelf de controle over heeft? Of pas wanneer geen enkele buitenlandse partij er toegang toe kan krijgen? Die grens is moeilijker te trekken dan politici en managers vaak denken.
Een voormalig minister stelde eerder gerust dat datacenters op Nederlandse bodem stonden, zonder te beseffen dat het beheer bij een Amerikaanse partij lag. “Qua kennisniveau is er nog een wereld te winnen in Nederland”, zegt Liesbeth Köllmann.
Zij is verantwoordelijk voor de business unit Cloud binnen ALSO, een Europese technology provider actief in meer dan dertig landen. Het bedrijf ondersteunt via een breed ecosysteem van hardware, software en diensten meer dan 135.000 resellers en managed service providers. ALSO levert nooit rechtstreeks aan eindklanten, maar fungeert als strategisch verlengstuk van het kanaal.
ALSO neemt een bewust neutrale positie in. Het bedrijf werkt samen met Microsoft, een van de grote Amerikaanse hyperscalers, en houdt Aziatische cloudaanbieders in de gaten en verkent Europese alternatieven. Maar Köllmann is realistisch: “Europese partijen komen pas enkele jaren om de hoek, terwijl partijen als Microsoft al tientallen jaren aan de weg timmeren. Die
Daarom heeft ALSO een nieuwe strategische pijler toegevoegd: de levering van fysieke datacenters op locatie van de klant. Voor sectoren zoals de zorg en de financiële dienstverlening, waar gevoelige informatie echt lokaal moet blijven, biedt dat een concrete uitweg. Hybride oplossingen, ondersteund door virtualisatie software, waarbij minder gevoelige gegevens bij een hyperscaler staan en kritische informatie lokaal wordt gehost, zijn daarbij vaak de meest pragmatische keuze.
NIS2 verandert de spelregels voor de hele keten
Naast datasoevereiniteit veranderen Europese regelgeving en securitystandaarden de spelregels ingrijpend. NIS2 stelt strenge eisen aan cybersecurity en breidt de verantwoordelijkheid uit naar de volledige toeleveringsketen. Wie NIS2-plichtig is, trekt al snel ook zijn partners en leveranciers mee in die verplichting. Het meest directe gevolg: bestuurders kunnen persoonlijk aansprakelijk worden gesteld bij tekortkomingen in de beveiliging.
“Dat maakt het ineens heel spannend”, zegt Michael Gerressen, Teamlead technische specialisten binnen het Cloud team bij ALSO. Hij trekt een parallel met de introductie van de AVG. “Er werd jarenlang gewaarschuwd, maar op het moment dat het zover was, was er bij de meeste bedrijven nog niets ingeregeld.” Die cyclus dreigt zich te herhalen. ALSO bereidt partners voor door regelgeving
te vertalen naar concrete handvatten en actieplannen, toegesneden op het profiel van iedere individuele partner. Compliance vraagt immers om meer dan goede intenties. Wie gevraagd wordt naar de inrichting van zijn beveiligingsketen, moet aantoonbaar de juiste documentatie kunnen overhandigen.
Onze banen gaan niet verdwijnen, maar onze invulling van het werk wordt anders
Van distributeur naar technology provider ALSO beschouwt zichzelf niet als standaard distributeur, maar als technology provider die fungeert als verlengstuk van het kanaal. De ALSO Cloud Marketplace biedt resellers een platform om licenties eenvoudig te bestellen. Dat platform wordt volledig in eigen beheer ontwikkeld en beheerd, onafhankelijk van externe partijen.
Maar het echte onderscheidend vermogen zit in het lokale team van technisch specialisten. “Er komt zoveel informatie vanuit onze vendors op dagelijkse basis. Als wij dat één op één doorleggen richting onze partners, zien die echt de bomen door het bos niet meer”, zegt Gerressen. ALSO filtert wat relevant is per partner en werkt die inzichten uit tot strategische plannen. Het resultaat is geen standaard leverancier-klantrelatie, het voelt meer als een collegiale samenwerking
waarbij ALSO onderdeel wordt van het dagelijkse bedrijfsproces.
AI als versneller, niet als bedreiging Twee jaar geleden overheerste de angst dat kunstmatige intelligentie banen zou overnemen. Die stemming verschuift. Steeds meer bedrijven zien de kansen. “AI samen met mensen is een gouden combinatie. Op het moment dat je voor een taak acht uur had, heb je dat nu binnen een half uur gedaan”, aldus Gerressen. ALSO voert dan ook een AI-first strategie en heeft een Center of Competence opgericht dat hardware, software en AItoepassingen samenbrengt.
Köllmann voegt daar een bredere visie aan toe. Zij gelooft dat AI uiteindelijk niet leidt tot minder menselijk contact, maar juist tot meer. AI neemt routinematig werk over, waardoor mensen zich kunnen richten op het gesprek en de samenwerking. “Onze banen gaan niet verdwijnen, maar onze invulling van het werk wordt anders.” Die trein is vertrokken, benadrukken beiden. Wie nu afhaakt, heeft straks een achterstand die moeilijk meer valt in te lopen.