Wie hoch ist aktuell die Bedrohung für KMU durch Cyberkriminalität? 02
INTERVIEW: Incident Response Die Dos and Dont’s für Unternehmen nach einem Cyberangriff 08
INTERVIEW: Faktor Mensch Warum eine positive Sicherheitskultur ein absolutes Must-have ist 10
Die entscheidende Frage ist nicht ob, sondern wie schnell man aufholt
KRISTOF HERTIG , digitalswitzerland, über die Risiken und Chancen von KI – Seite 06
Gefahrenpotenzial nimmt zu
Die Cyberlandschaft ist äusserst komplex und von kontinuierlichem Wandel geprägt. Cybersicherheit ist ein Thema, mit dem sich praktisch jedes Unternehmen kontinuierlich auseinandersetzen muss – auch um den Erfolg der digitalen Transformation seiner betrieblichen Aktivitäten zu gewährleisten und zu steigern. Was ist der derzeitige Stand? Und welche Herausforderungen entstehen durch den Einsatz von Künstlicher Intelligenz?
Wochenende! Endlich Zeit, durchzuatmen und neue Energie zu tanken. Bloss keine Gedanken an die anstehenden Aufgaben verschwenden! Bedeuten die Tage für die einen eine verdiente Pause, laufen andere zur Hochform auf: Cyberkriminelle. Kein Zeitfenster ist für sie geeigneter als das Wochenende. Gerade dann, wenn IT-Abteilungen in KMU nicht besetzt sind, sind gezielte Cyberattacken am wirkungsvollsten. Bevor Gegenmassnahmen eingeleitet werden, kann sich so Ransomware ungestört im System ausbreiten.
STILLGELEGTE PRODUKTION
Was viele KMU unterschätzen: Untersuchungen zufolge nimmt die Aufmerksamkeit gegenüber Sicherheitsrisiken bereits am Freitagnachmittag deutlich ab. Und die Folgen können gravierend sein: Denn werden KMU am Wochenende angegriffen, führt dies laut weltweiter Studien zu höheren finanziellen Verlusten und längeren Ausfallzeiten, da Fachleute im Notfall schwerer erreichbar sind –nicht selten werden ganze Produktionsketten lahmgelegt, sodass der Betrieb oft für Tage oder Wochen stillsteht. Hackern kommen die Wochenenden auch deshalb gelegen, weil sie so in aller Ruhe gezielt Sicherungssysteme finden und verschlüsseln können, was eine Wiederherstellung ohne Lösegeldzahlung nahezu unmöglich macht.
WELTWEITE EINFLÜSSE
Wie bedrohlich die Lage ist, zeigt der brandaktuelle von Swisscom veröffentlichte Cybersecurity Threat Radar 2026: Diese jährlich erscheinende Untersuchung zeigt deutlich, wie stark geopolitische Entwicklungen die Cyberbedrohungslage in der Schweiz prägen. «Zusammen mit wirtschaftlichen Interessenkonflikten führen sie zu einem Anstieg staatlich motivierter Cyberangriffe –Attacken, die nicht nur Unternehmen, sondern die digitale Stabilität der ganzen Schweiz herausfordern», konstatiert Marco Wyrsch, Head of Group Security & Chief Security Officer bei Swisscom.
lastungsangriffe, sogenannte Distributed-Denialof-Service-Angriffe (DDoS), Websites lahm oder knackten Passwörter und Zugangsdaten.
KI: FLUCH UND SEGEN
«Die Einführung von KI läuft schneller als unsere Fähigkeit, sie zu kontrollieren»
VERWALTUNGSSEKTOR IM VISIER Knapp 65‘000 Meldungen zu Cybervorfällen wurden laut Daten des Bundesamts für Cybersicherheit (BACS) im vergangenen Jahr registriert. Dies entspricht einem Zuwachs von drei Prozent gegenüber dem Vorjahr. Angesichts der Tatsache, dass seit dem 1. April 2025 Betreiberinnen und Betreiber von kritischen Infrastrukturen Cyberangriffe von Gesetzes wegen innert 24 Stunden melden müssen, zeigt sich erstmals das genaue Ausmass: Demnach hat der Bund im vergangenen Jahr 325 Meldungen zu Angriffen auf kritische Infrastrukturen – vor allem im Verwaltungssektor – erhalten. Den Meldungen zufolge legen Hacker durch gezielte Über-
Laut Marco Wyrsch veränderten zuletzt ebenso sogenannte neue disruptive Technologien das Spielfeld. «Künstliche Intelligenz, Quantencomputing und vernetzte Geräte eröffnen enorme Chancen für Innovation – und zugleich neue Angriffs flächen.» Insbesondere Künstliche Intelligenz (KI) wirkt als Brandbeschleuniger. Auch wenn sie die Produktivität und Innovation erhöht, verstärkt sie jedoch bei fehlender Kontrolle bestehende Risiken. Ursache sind intransparente Modelle, nicht autorisierte KI-Werkzeuge im Arbeitsalltag und neue Angriffsmöglichkeiten durch KI-gestützte Attacken. Aber auch in autonomen KI-Systemen sehen Fachleute zunehmende Sicherheitsrisiken. Häufig werden diese zur Produktivitätssteigerung eingesetzt, allerdings verfügen sie oftmals nicht über die erforderlichen Kontrollmechanismen, was die Lücke zwischen Innovation und Sicherheit anwachsen lasse, so eine Mitte April erschienene Umfrage von Rubrik Zero Labs. KI-AGENTEN GEFÄHRDEN SICHERHEIT Darin befragt wurden mehr als 1‘600 IT- und Security-Verantwortliche weltweit. Das Ergebnis: 86 Prozent der Befragten erwarten im Wirtschaftsraum Europa, dass KI-Agenten bald die Sicherheitsmechanismen in ihrem Unternehmen überholen werden. Eine vollständige Transparenz über ihre KI-Systeme zu haben, gaben beispielsweise in Deutschland nur 21 Prozent der Befragten an. KI-Agenten liessen sich demzufolge in vielen Unternehmen nicht adäquat kontrollieren, obwohl sie Zugriff auf geschäftskritische Daten hätten. Weitere Erkenntnis der Untersuchung: Für drei von vier Befragten sei die manuelle Überwachung der KI-Agenten aufwendiger als die Arbeit, die diese verrichten würden. Und nicht nur das: Mehr als die Hälfte der Teilnehmenden sei nicht
SCHON GEWUSST?
Die Schweiz belegt laut dem aktuellstem Microsoft Digital Defense Report den neunten Platz in Europa und den 22. Platz weltweit in Bezug auf die Häufigkeit von Cyberangriffen. Rund 3,3 Prozent aller betroffenen europäischen Organisationen stammen aus der Schweiz, das heisst: Etwa drei von hundert attackierten europäischen Unternehmen sind Schweizer Organisationen. «Die aktuellen Daten senden ein klares Signal: Unternehmen müssen ihre Identitätskontrollen verschärfen, kritische Systeme dringend aktualisieren und ihre Reaktionspläne regelmässig überprüfen», sagt Marc Holitscher, National Technology Officer bei Microsoft Schweiz. «Cyberresilienz ist keine Option mehr, sondern eine grundlegende Anforderung für jedes Unternehmen in jeder Branche.»
imstande, Aktionen von Agenten rückgängig zu machen, ohne Systemstörungen zu verursachen. Für Kavitha Mariappan, Chief Transformation Officer bei Rubrik Zero Labs, ist die Lage klar. Ihr Standpunkt auf der Fachinformationsplattform «Infopoint Security»: «Die Einführung von KI läuft schneller als unsere Fähigkeit, sie zu kontrollieren. Unternehmen haben zu kämpfen, weil sie Systeme eingeführt haben, die sie nicht vollständig beobachten, steuern oder wiederherstellen können.»
GEFAHREN STETS IM BLICK
Um die Sicherheit agentischer Systeme sicherzustellen, empfiehlt Rubrik Zero Labs Unternehmen, Agentenaktivitäten zu protokollieren. Nur so lasse sich Transparenz und Nachvollziehbarkeit generieren. Darüber hinaus helfen Echtzeit-Filter und Large Language Model-Firewalls, um Manipulationsversuche abzuwehren.
Fest steht: Sicherheit ist nicht selbstverständlich, sondern ein nicht endender Prozess, der vorausschauendes Handeln und eine kontinuierliche Analyse neuer Bedrohungen verlangt. Gleichermassen braucht es laut Marco Wyrsch von Swisscom eine Sicherheitskultur, die im ganzen Unternehmen gelebt wird. «Nur wenn wir unsere Schutzmassnahmen ständig weiterentwickeln und konsequent umsetzen, können wir den komplexen Risiken unserer Zeit effektiv begegnen und die digitale Schweiz zuverlässig stärken.»
Text: Tobias Lemser
«Für KMU stellen
Ransomware-Angriffe aktuell die grösste Bedrohung dar»
Was bedroht den Cyberraum in der Schweiz? Und wie kann er sicherer gemacht werden? Die Antworten hat Roman Hüssy vom Bundesamt für Cybersicherheit (BACS), das nicht nur Meldungen zu Cyberangriffen entgegennimmt, sondern auch für Risiken sensibilisiert und vor Cybergefahren warnt.
Herr Hüssy, die Schweiz hat sich zum Ziel gesetzt, ihre digitale Infrastruktur und die Daten ihrer Bürgerinnen und Bürger zu schützen. Wie kann dieses ehrgeizige Ziel erreicht werden?
Die Schweiz kann ihre digitale Infrastruktur schützen, indem sie die Nationale Cyberstrategie, welche das BACS koordiniert, umsetzt und die Zusammenarbeit zwischen Staat, Wirtschaft und Bevölkerung stärkt. Zudem sind internationale Kooperation, Schutz kritischer Infrastrukturen und die Eigenverantwortung aller Akteure im Umgang mit Cyberrisiken wichtig.
Was macht die Schweiz attraktiv für Cyberkriminelle?
Die Schweiz ist ein wirtschaftlich starkes und wohlhabendes Land mit einer hohen Dichte an innovativen Unternehmen. Diese Faktoren machen die Unternehmen und die Bevölkerung der Schweiz zu einem attraktiven Ziel.
Woher kommen Cyberangriffe eigentlich? Trotz der aktuellen geopolitischen Lage ist der grösste Teil der Akteure im Cyberraum finanziell motiviert. Häufig agieren sie in losen, international verteilten Gruppen, etwa bei Ransomware-Angriffen zur Erpressung von Unternehmen.
Das BACS nimmt Meldungen zu Cybervorfällen von Unternehmen, Behörden und Privatpersonen entgegen. Wozu dienen diese freiwilligen Meldungen?
Zusammen mit den Informationen von internationalen Partnern sowie dem Austausch mit den Betreiberinnen von kritischen Infrastrukturen ermöglichen uns die freiwilligen Meldungen von Cybervorfällen aus der Bevölkerung, aktuelle Bedrohungstrends im Cyberraum frühzeitig zu erkennen und gezielte Warnungen sowie Empfehlungen auszusprechen. Zudem ergreifen wir aufgrund solcher Meldungen zeitnah geeignete technische Gegenmassnahmen, um die Auswirkungen von Cyberbedrohungen einzudämmen. Es trägt also jede Meldung zur Cybersicherheit der Schweiz bei.
Steckt denn hinter jeder Meldung ein erfolgreicher Cyberangriff?
Nein. Viele Meldungen betreffen versuchte oder abgewehrte Cyberangriffe. Diese Hinweise sind dennoch wertvoll, da sie helfen, neue Angriffsmuster zu erkennen.
Welche Entwicklungen sind in den letzten Jahren bezüglich Anzahl und Art der Meldungen zu verzeichnen?
Seit Beginn der statistischen Erfassung im Jahr 2020 ist ein Anstieg der Meldungen zu verzeichnen. Dafür gibt es mehrere Gründe. Durch die zunehmende Digitalisierung steigt die Anzahl potenzieller Opfer an. Ebenfalls erlaubt es der technische Fortschritt Tätern mit wenig technischem Know-how erfolgreich Cyberangriffe durchzuführen. Schliesslich trägt auch die zunehmende Bekanntheit des BACS sowie die gestiegene Sensibilität der Bevölkerung einen Teil dazu bei.
Neu seit 1. April 2025 ist die Meldepflicht für Cyberangriffe auf kritische Infrastrukturen. Wie viele Meldungen sind im ersten Jahr bei Ihnen eingegangen?
Im ersten Jahr der Meldepflicht sind 325 Meldungen eingegangen. Die gemeldeten Cybervorfälle umfassen ein breites Spektrum an Angriffsarten. Am häufigsten sind Hacking-Vorfälle und DDoSAngriffe, gefolgt vom Diebstahl von Zugangsdaten. Ebenfalls relevant sind Malware, Datenabfluss beziehungsweise Datenlecks sowie RansomwareAngriffe.
Sind manche Branchen mehr betroffen als andere? Ja, gewisse Branchen sind stärker betroffen, was jedoch stark mit ihrer Grösse und Struktur zusammenhängt. Der Verwaltungssektor meldet besonders viele Vorfälle, auch weil zahlreiche Gemeinden meldepflichtig sind. Ebenso zählen IT und Telekommunikation sowie Banken und Versicherungen zu den grossen, stark digitalisierten Sektoren mit vielen potenziellen Angriffspunkten. Viele Angriffe sind opportunistisch und treffen grosse wie kleine Organisationen gleichermassen.
Was sind aktuell die grössten Gefahren für Schweizer KMU? Mit welchen neuen Betrugsvarianten werden sie derzeit konfrontiert?
Für Schweizer KMU zählen Ransomware-Angriffe zu den grössten Gefahren. Ebenfalls verbreitet sind CEO-Betrugsmaschen, bei denen sich Täter als Führungskräfte ausgeben und Mitarbeitende zu Zahlungen verleiten.
Was versteht man unter Ransomware konkret? Welche Schäden kann ein solcher Angriff anrichten?
Ransomware ist eine Schadsoftware, die Daten auf IT-Systemen verschlüsselt und sie damit unbrauchbar macht. Oft werden die Daten zuvor kopiert, sodass Angreifer zusätzlich mit deren
Roman Hüssy ist seit über 15 Jahren im Bereich Cy ber sicherheit tätig. Er begann als technischer Ana lyst bei der damaligen Melde- und Analysestelle Informationssicherung (MELANI) und ist seit dem 1. Januar 2024 Co-Leiter von GovCERT beim Bundesamt für Cybersicherheit (BACS). Das Government Computer Emergency Response Team (GovCERT) ist das nationale Fachzentrum für das technische Management von Cybervorfällen und die technische Analyse von Cyberbedrohungen.
Veröffentlichung drohen. Ziel ist es, ein Lösegeld für die Entschlüsselung zu erpressen. Die Folgen können finanzielle Schäden, Betriebsunterbrüche, Verlust sensibler Daten und nachhaltige Reputationsschäden sein. In schweren Fällen kann ein solcher Angriff sogar zur Einstellung des Geschäftsbetriebs führen.
Wie verhalte ich mich bei einem solchen Angriff richtig?
Bei einem Ransomware-Angriff ist schnelles und überlegtes Handeln entscheidend. Betroffene Systeme sollten sofort vom Netz getrennt werden, um eine weitere Ausbreitung zu verhindern. Wenn intern das nötige Fachwissen fehlt, ist es sinnvoll, externe Spezialisten beizuziehen, sowie Anzeige bei der Polizei zu erstatten. Von einer Lösegeldzahlung raten wir ab. Sie garantiert keine Datenrückgabe und stärkt gleichzeitig die Angreifer finanziell, damit sie ihre Strukturen ausbauen können.
Wie schütze ich mich vor Ransomware Angriffen?
Es ist so, dass viele Ransomware-Angriffe hätten verhindert werden können. Oftmals fehlt es beim Schutz von IT-Systemen an minimalen Sicherheitsvorkehrungen oder solche werden schlichtweg nicht konsequent umgesetzt. Beispiel hierzu ist der flächendeckende Einsatz von Multi-Faktor-Authentisierung und das zeitnahe Einspielen von Sicherheitsupdates.
Die Bedrohungslage bleibt unterm Strich also hoch und wird immer ausgefeilter – Prävention ist also das A und O …
Absolut. Prävention ist der Schlüssel zur Cyber sicherheit. Dazu gehören technische Schutz massnahmen, aber auch organisatorische Vorkehrungen und die Sensibilisierung der Mitarbeitenden. Aber auch bei der Bevölkerung muss für das Thema Cybersicherheit für Awareness gesorgt werden. Das BACS trägt
mit der nationalen Sensibilisierungskampagne «S-U-P-E-R.ch», aktuell unter dem Motto «SUPER, oder?», auf eingängige Weise dazu bei, dass Informationen kritisch hinterfragt und bewährte Sicherheitsregeln eingehalten werden. Was braucht es, damit die Cyberbedrohungslage für die Schweiz, auch angesichts der angespannten geopolitischen Lage, stabil bleibt? Wer Technologien beherrscht und kontrolliert, wird sich in der Zukunft am besten behaupten können. Ich denke hier vor allem an die Kontrolle über IT-Infrastruktur wie beispielsweise die Cloud, aber auch an KI. Es ist daher wichtig, dass digitale Innovation in der Schweiz gefördert wird und wir unsere Rolle als attraktiver Wirtschaftsstandort beibehalten und ausbauen können.
Ihre Prognose: Mit welchen neuen Herausforderungen rechnen Sie in den nächsten Jahren? Cyberbedrohungen werden noch dynamischer. Durch den vermehrten Einsatz von KI können Angreifer schneller, breitflächiger und komplexer agieren. Gleichzeitig wird KI aber auch vermehrt eine wichtige Rolle bei der Verteidigung von IT-Infrastrukturen spielen. Dies wird dazu führen, dass der Cyberraum noch schnelllebiger wird.
Interview: Lena Winther
«Noch immer
wird
Cybersecurity in KMU reaktiv behandelt»
Cyberangriffe führen zu finanziellen Schäden, rechtlichen Risiken und Reputationsverlust – für manch ein KMU eine existenzbedrohende Lage. Präventive Massnahmen sind deshalb zentral. Welche das sind, erläutert der Präsident von Swiss Cyber Experts Alain Gut.
Herr Gut, wie die Studie «KMU Cybersicherheit 2025» zeigt, war in den vergangenen drei Jahren jedes 25. Unternehmen von einem Cyberangriff betroffen. Was sind die primären Ursachen?
Die Hauptursache liegt bei den Unternehmen selbst, immer häufiger aber auch bei Zulieferern. Es fehlt oft an Sicherheitsprozessen, häufig begleitet durch unzureichendes Fachverständnis und Schulungen. Natürlich hat sich die Bedrohung durch Cyberangriffe massiv verändert, hoch automatisiert und professionalisiert. Damit kämpfen kleine Unternehmen mit vergleichbaren Angriffen wie sie auch gegen grosse geführt werden, aber mit weniger finanziellen und personellen Ressourcen. Entsprechend wird es immer schwieriger, komplexe IT-Landschaften und Sicherheitsanforderungen, externe Leistungserbringer und Partner neben dem Tagesgeschäft zu bedienen.
Welche Folgen hat in vielen Fällen so eine Attacke? Was sind Ihre Erfahrungen?
Häufig stehen am Anfang operative Ausfälle, Systeme stehen still und Mitarbeitende können nicht arbeiten. Im schlimmsten Fall ist der Angriff mit existenziellen Datenverlusten verbunden sowie mit zusätzlichen finanziellen Schäden wie Lösegeldforderungen, Kosten für die Wiederherstellung der Systeme und Folgekosten durch die operationellen Ausfälle. Nicht zu unterschätzen sind der Vertrauensverlust bei Kunden und Partnern und in gewissen Fällen auch rechtliche Konsequenzen.
Nehmen KMU diese Bedrohungen ernst? Welche Rückmeldungen bekommen Sie?
Viele KMU sind sich der Bedrohung heute grundsätzlich bewusst, da Cyberangriffe in den Medien und im eigenen Umfeld präsent geworden sind. Die Praxis zeigt jedoch, dass Cybersecurity noch immer reaktiv behandelt wird, denn erst nach dem Schaden ist man bekanntlich klüger. Noch
immer ist ein Grund dafür, dass Security nur als Kostentreiber und nicht als notwendiger Faktor gesehen wird, um nachhaltige und langfristige Resilienz zu erhalten.
Welche Schritte sollten KMU grundsätzlich präventiv einleiten?
Ein gesunder Grundschutz steht sicher an erster Stelle. Hierzu zählen der Schutz der Zugänge mittels starker Authentisierung und Patchmanagement. Zudem sollten Mitarbeitende regelmässig informiert und geschult werden. Zusätzlich sind nicht nur resilienzfördernde Massnahmen relevant, wie ein gutes Backup-/Restore-Konzept, das regelmässig getestet wird. Notwendig ist ebenso die Definition von Notfallprozessen, einschliesslich dem Verständnis, wie kritische Geschäftsfelder und -prozesse schnellstmöglich wiederhergestellt werden können, sodass im Ernstfall jeder weiss, was zu tun ist.
Plädieren Sie für eine ITAbteilung im KMU oder würden Sie diesen Bereich eher auslagern?
Je kleiner das Unternehmen, desto schwieriger ist es, die notwendigen Ressourcen für eine vollwertige IT- und Security-Organisation aufzubauen. Deshalb ergibt es absolut Sinn, Themen wie Infrastruktur, Monitoring oder Security an spezialisierte Partner auszulagern. Gleichzeitig ist es sehr wichtig, dass die Verantwortung nicht ausgelagert werden kann und dass somit ein notwendiges IT- und Security-Verständnis intern verankert bleiben.
Auch wenn sich KMU nach zahlreichen präventiven Massnahmen gewappnet fühlen, gibt es immer neue Gefahren. Welche sind das derzeit? Cyberkriminelle nutzen Künstliche Intelligenz, um täuschend echte Phishing-Mails oder sogar Deepfake-Anrufe zu erstellen. Gleichzeitig geht
ZUR PERSON
Alain Gut ist Vorstandsmitglied von Swico und Präsident von ICT-Berufsbildung Schweiz. Er war als Leiter Public Affairs bei IBM Schweiz tätig sowie in leitenden Positionen bei Microsoft und der UBS. Ausserdem ist er VR-Präsident von SIZ und Impact2go sowie Präsident von Swiss Cyber Experts, einer im Jahr 2014 gegründeten Public Private Partnership zwischen der Privatwirtschaft und dem Bund. Dieser wird durch das Bundesamt für Cybersicherheit (BACS) vertreten.
die Weiterentwicklung von Ransomware voran. Angreifer verschlüsseln nicht nur Daten, sondern drohen zusätzlich mit der Veröffentlichung sensibler Informationen, sogenannter Double Extortion. Ein weiteres wachsendes Risiko sind Angriffe über die Lieferkette. Dabei werden nicht mehr direkt Unternehmen angegriffen, sondern deren Softwareanbieter oder Dienstleister. Zudem verschiebt sich der Fokus stark auf Identitäten, also gestohlene Zugangsdaten oder kompromittierte Accounts.
Ein Thema, das uns in den kommenden Jahren verstärkt beschäftigen wird, ist die Post QuantenKryptografie. Was kann man sich darunter vorstellen?
Post-Quanten-Kryptografie beschreibt neue Verschlüsselungsverfahren, die auch gegenüber zukünftigen Quantencomputern sicher sind. Viele der heute eingesetzten Verfahren, zum Beispiel für sichere Internetverbindungen oder digitale Signaturen, basieren auf mathematischen Problemen, die klassische Computer nur sehr schwer lösen können. Quantencomputer könnten diese in Zukunft jedoch deutlich schneller knacken, was bestehende Verschlüsselung potenziell unsicher macht.
Wird die Zukunft von der Post QuantenKryptografie bestimmt sein?
Sie wird künftig eine zentrale Rolle in der ITSicherheit spielen. Für Unternehmen mit sensiblen oder langfristig relevanten Daten, beispielsweise im Finanz-, Gesundheits- oder öffentlichen Sektor, entsteht dadurch ein reales Risiko. Wichtig ist aber auch, dass Post-Quanten-Kryptografie bestehende Sicherheitsmassnahmen nicht ersetzt, sondern ergänzt.
Welche Bedrohungen und Gefahren könnten infolgedessen entstehen?
Eine zentrale Gefahr ist das sogenannte «Harvest now, decrypt later»-Szenario. Angreifer sammeln heute bereits verschlüsselte Daten, in der Hoffnung, diese in Zukunft mit Quantencomputern entschlüsseln zu können. Ein weiterer Punkt ist die Komplexität der Migration. Unternehmen müssen bestehende Systeme anpassen, ohne den laufenden Betrieb zu gefährden.
Swiss Cyber Experts schlägt eine Brücke zwischen Wirtschaft und Bund. Wie kann man sich das vorstellen?
Swiss Cyber Experts – eine Public Private Partnership mit dem Bund, dem Bundesamt für Cybersicherheit BACS – spielt vor allem die Rolle
SCHUTZ VOR CYBERATTACKEN: TOP 5 MASSNAHMEN
Technische Massnahmen
Definieren Sie einen Prozess für die regelmässige Datensicherung.
Stellen Sie sicher, dass alle Computer und Server automatisch Sicherheitsupdates einspielen. Stellen Sie sicher, dass kritische Systeme Logdateien anlegen.
Fernzugriffe von Mitarbeitenden sollte nur per VPN möglich sein, das durch eine Zwei-FaktorAuthentisierung geschützt ist.
Verschlüsseln Sie wichtige Daten, insbesondere bei der Nutzung von Clouddiensten.
Organisatorische Massnahmen
Beurteilen Sie die Abhängigkeit Ihrer Geschäftsprozesse von Ihrer Informatik.
Definieren Sie mögliche Alternativen und Rückfallebenen für die jeweiligen Systeme. Erarbeiten Sie einen Plan zur Bewältigung von Sicherheitsvorfällen.
Regeln Sie die Zuständigkeiten zwischen Ihnen und dem IT-Provider klar. Sensibilisieren Sie alle Mitarbeitenden im Umgang mit der IT-Infrastruktur.
als Vermittler und Übersetzer zwischen zwei Welten mit unterschiedlichen Perspektiven. Auf der einen Seite steht die Wirtschaft, die sehr praxisnah denkt und konkrete, umsetzbare Lösungen braucht. Auf der anderen Seite befindet sich der Bund, der regulatorische Rahmenbedingungen setzt und oft eher langfristig und strategisch agiert. Eine Brückenfunktion bedeutet, dass Swiss Cyber Experts die Bedürfnisse und Herausforderungen von Unternehmen bündelt und verständlich an die Verwaltung und die Politik zurückspielt. Darüber hinaus besteht auch eine wichtige Aufgabe im Wissenstransfer, zum Beispiel durch Tech Talks und Best Practices.
Welche Idee steckt dahinter und welche Vorteile hat dies?
Oft entstehen gesetzliche Vorgaben oder Initiativen auf Bundesebene, die aus einer übergeordneten Perspektive sinnvoll, in der Praxis aber nicht immer leicht umsetzbar sind. Gleichzeitig fehlen der Politik manchmal die direkten Einblicke in die konkreten Herausforderungen im Unternehmensalltag. So ein Austausch und die Mitarbeit fördern auch Vertrauen und Geschwindigkeit, sodass Themen wie Cybersecurity schneller und koordinierter angegangen werden können. Auf diese Weise profitieren am Ende beide Seiten, der Bund durch bessere Entscheidungsgrundlagen und die Wirtschaft durch klarere, umsetzbare Rahmenbedingungen.
Interview: Tobias Lemser
Effektiver Versicherungsschutz: Mehr als klassischer Risikotransfer
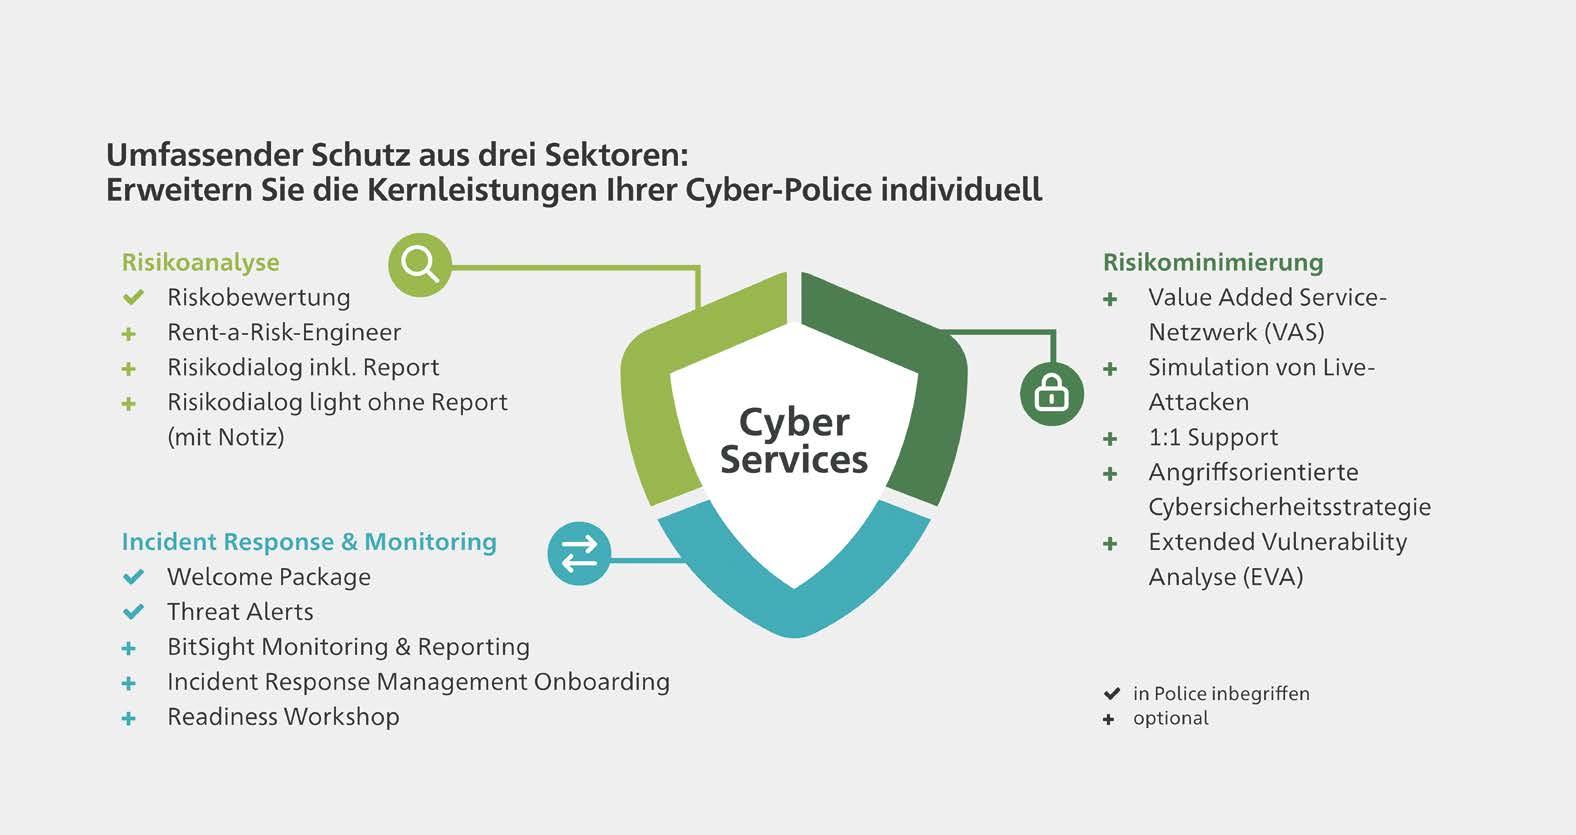
HDI Global begegnet Cyberangriffen mit «Cyber as a Service»: einem ganzheitlichen Servicekatalog, der über klassische Versicherungsleistungen hinausgeht. In drei aufeinander abgestimmten Sektoren entsteht nachhaltige Cyberresilienz entlang des gesamten Cyberrisikozyklus. Das neue CyberWording ist ganz im Sinne von sich verändernden Marktgegebenheiten und Kundenbedürfnissen.
Cyberangriffe gehören gemäss einer Studie von PwC heute zu den betrieblichen Hauptrisiken, denen man sich kaum mehr entziehen kann. Rund jedes dritte Unternehmen in der Schweiz war bereits Opfer einer Cyberattacke. Die Dunkelziffer dürfte höher sein. Die Folgen sind jährlich Schäden in Höhe von mehreren Milliarden Franken, wobei sich der durchschnittliche Schaden für KMU auf circa sechs Millionen Franken beläuft. Hinzu kommt: Die Angriffsmethoden werden immer komplexer. Diese Dynamik auf Seiten der Angreifer sollte sich nach Einschätzung von HDI Global im Cyberschutz widerspiegeln. Unternehmen benötigen mehr denn je ganzheitliche Sicherheitskonzepte.
UMFASSENDER CYBERSCHUTZ
Als internationaler Corporate & Specialtyversicherer kennt HDI Global die spezifischen Cyberrisiken von mittelständischen Unternehmen, Industriebetrieben und Grosskunden genau. Mit jahrzehntelanger Erfahrung im professionellen Risikomanagement und einem weltweiten Expertennetzwerk profitieren Unternehmen von umfassendem Cyberschutz aus einer Hand. So wird aus reinem Risikotransfer ein strategischer Sicherheitsansatz, der die Cyberresilienz direkt im Unternehmen stärkt. Mit dem Ansatz «Cyber as a Service» steht ein ganzheitlicher Schutz zur Verfügung, der mehr als die klassische Versicherungsdeckung umfasst.
«Unsere Kundinnen und Kunden profitieren von der Expertise eigener Cyber Risk Engineers, sodass viele Services inhouse betrieben werden können, sowie von einem starken internationalen Cyberpartnernetzwerk», sagt Patrick Eggimann, Lead Underwriter Cyber, HDI Global, Schweiz. «Unsere Services sind in die Versicherungspolice integriert und unterstützen genau dort, wo sie benötigt werden. Unsere Kundinnen und Kunden können sich so den für sie optimalen Schutz zusammenstellen und ihre Maturität verbessern, was die Transparenz der Risikosituation erhöht und eine fundierte individuelle Risikobewertung unterstützt.»
SEKTOR 1:
FUNDIERTE RISIKOANALYSE
Nicht nur versichert, sondern bestens vorbereitet: Die Grundlage bildet eine professionelle Risikoanalyse durch die Cyber Risk Engineers von HDI Global. Sie ermitteln den aktuellen Cybersicherheitsreifegrad, decken Schwachstellen auf und zeigen Optimierungspotenziale. Von der DesktopAnalyse über ausführliche Risikodialoge bis zum detaillierten Report erhalten Unternehmen einen transparenten Überblick über ihre Sicherheitslage. Ein «Rent-a-Risk-Engineer»-Service steht optional für individuelle Fragestellungen bereit – vor und während der Vertragslaufzeit.
SEKTOR 2:
PROAKTIVE RISIKOMINIMIERUNG
Hier beginnt die präventive Arbeit. Cyber-ServiceExperten unterstützen mit ausgewählten Serviceangeboten bei der Risikominimierung, tragen zur Weiterentwicklung des Cybersicherheitsreifegrads bei und erhöhen damit die Widerstandsfähigkeit gegen Angriffe. Über ein qualitätsgeprüftes Partnernetzwerk können Unternehmen mit spezialisierten Dienstleistern für massgeschneiderte Schutzmassnahmen verbunden werden. Das Leistungsspektrum umfasst unter anderem Infrastrukturprojekte wie Netzwerksegmentierung, ein offensiv ausgerichtetes Security Assessment oder Awareness-Produkte und deckt unterschiedlichste Sicherheitsbedürfnisse ab. Hinzu kommen hauseigene Services des Cyber Risk Engineering Teams, wie ein 1:1 Support, Live-Attack-Simulationen, Workshops zu Angriffssimulationen aus Angreiferperspektive oder auch eine erweiterte Risikoanalyse inklusive Systempenetration, die als optionale Bestandteile der Cyber-Police integriert werden können.
«Wir verstehen effektive Cybersecurity als Prozess»
Patrick Eggimann Lead Underwriter Cyber, HDI Global SE, Schweiz
SEKTOR 3:
VORBEREITET FÜR DEN ERNSTFALL
Mit den Incident Response & Monitoring-Services erhalten Unternehmen fortlaufende Unterstützung. Die Services sind darauf ausgelegt, im Ernstfall eine schnelle Koordination und strukturierte Unterstützung zu ermöglichen. Alle Massnahmen zielen darauf ab, die Geschäftstätigkeit aufrechtzuerhalten und eine wirksame Cyberabwehr zu ermöglichen. Bestandteil der Versicherungspolice ist ein Welcome Package mit allen relevanten Notfallinformationen sowie den Kontaktdaten des Incident Managers. Optional können ein kontinuierliches BitSight-Monitoring zur Früherkennung von Schwachstellen sowie Readiness Workshops gewählt werden. Letztere klären vorab die Abläufe zwischen internem Team und externen Spezialisten. Im Schadenfall greifen so erprobte Prozesse und definierte Abläufe.
NEUES WORDING:
FLEXIBEL & KUNDENORIENTIERT
Der Cyberversicherungsmarkt ist ständig im Wandel – neue Risiken und sich verändernde Kundenbedürfnisse erfordern flexible und innovative Lösungen. HDI Global hat deshalb das Cyber-Wording grundlegend überarbeitet. «Unser bisheriges Wording wurde den sich schnell verändernden Anforderungen im Cybermarkt nicht mehr gerecht. Ausserdem gab es in den verschiedenen Sprachversionen Abweichungen, die wir mit dem neuen Ansatz beseitigt haben», erklärt Patrick Eggimann. Das neue, moderne Wording bietet die notwendige Flexibilität, um rasch und gezielt auf Marktveränderungen zu reagieren. Gleichzeitig schafft es einen klaren konsistenten Raum für die adäquate Deckung neuer Risiken. So können individuelle Kundenbedürfnisse noch besser erfüllt werden. Dank der Umstellung auf ein definitionsbasiertes Wording werden Anpassungen einfacher und wesentlich schneller möglich – im Interesse der Kundinnen und Kunden von HDI Global. «Wir analysieren fortlaufend die Entwicklungen am Markt und passen unser Wording proaktiv an», so Patrick Eggimann. «Denn gerade im aktuellen Umfeld ist es entscheidend, als Versicherer flexibel und dynamisch zu agieren, um komplexe Kundenanforderungen als Partner in Transformation zu erfüllen.
ZUM UNTERNEHMEN
HDI Global (HDI) deckt als Corporate- & Specialtyversicherer den Bedarf an individuellen Versicherungslösungen von Mittelständlern, grösseren Unternehmen und Konzernen ab. Die Gesellschaft mit Präsenz auf dem deutschen und europäischen Markt hat Zugang zum eigenen weltweiten HDI Global Network. Über Auslandsniederlassungen, Tochter- und Schwestergesellschaften sowie Netzwerkpartner ermöglicht dieses Netzwerk Aktivitäten in mehr als 175 Ländern. Als bevorzugter Partner in Transformation führt HDI rund 5’300 Internationale Programme und bietet seinen multinationalen Kunden weltweit konforme Versicherungslösungen. In der Schweiz ist HDI lokal verankert und verbindet persönliche Nähe, hohe Servicequalität und fundierte Marktkenntnis mit internationaler Versicherungsexpertise. www.hdi.global
HDI GLOBAL: DER RICHTIGE PARTNER AN IHRER SEITE
Die Cyber-Services von HDI Global gehen über den traditionellen Risikotransfer hinaus und bieten Ihnen bereits heute risikominimierende Unterstützung, die Ihre Widerstandsfähigkeit direkt aus dem Unternehmen heraus verbessern.
Expertise in der Industrieversicherung Als internationaler Corporate & Specialtyversicherer kennen wir die spezifischen Cyberrisiken und entwickeln massgeschneiderte Versicherungslösungen, die präzise auf industrielle Anforderungen und individuelle Risikoprofile zugeschnitten sind.
Kompetenz im Risk Engineering
Mit jahrzehntelanger Erfahrung im professionellen Risikomanagement verstehen wir die aktuelle Risikolandschaft und die sich wandelnden regulatorischen Anforderungen. Unser Risk Engineering Team liefert fundierte Fachanalysen, die Unternehmen dabei helfen, ihre Cyberrisiken deutlich zu reduzieren und die Resilienz zu stärken.
Weltweites Expertennetzwerk Wir arbeiten mit sorgfältig ausgewählten, qualitätsgeprüften Experten zusammen, die erstklassige Cybersicherheitslösungen bereitstellen. Dieses starke internationale Partnernetzwerk ermöglicht es, ganzheitliche Lösungen für sämtliche Bereiche des Cyberrisikomanagements für unsere Kundinnen und Kunden anzubieten.
Fortlaufende Risikooptimierung Wir setzen auf die nachhaltige Verbesserung der Risikoqualität durch regelmässige Effektivitätsbewertungen und proaktive Anpassung an neue Bedrohungslagen. Unser Ziel: Unternehmen dabei zu unterstützen, ihre Cyberrisiken versicherbar zu machen und gleichzeitig ihre operative Widerstandsfähigkeit zu stärken.
«Bei
Fluch oder Segen? Kristof Hertig, Senior Program Manager Emerging Technologies and Digital Ecosystems bei digitalswitzerland, zeigt, warum sich durch KI die Bedrohungslandschaft so schnell verändert, und gibt praktische Tipps, wie Unternehmen angesichts dessen ihre Cyberresilienz stärken können.
Der Einsatz von Künstlicher Intelligenz gewinnt in Schweizer Unternehmen stetig an Bedeutung. Wie verändert KI aktuell die CybersecurityLandschaft?
Aus einer Cybersecurity-Perspektive ist die wohl kritischste Entwicklung, wie drastisch KI die Einstiegshürden für Cyberkriminelle senkt. Die technische Komplexität und die Kosten für Angriffe sinken massiv, wodurch Täuschungsund Betrugsversuche sowohl an Qualität als auch an Quantität gewinnen. Ein weiteres Problem ist die Verkürzung der sogenannten «Exploitation Window»: Die Spanne zwischen dem Entdecken einer Sicherheitslücke und deren Ausnutzung schrumpft extrem. Schwachstellen werden so oft instrumentalisiert, bevor Unternehmen sie schliessen können. Gleichzeitig entwickelt sich KI auch zu einer unserer wichtigsten Ressourcen, um Systeme gegen solche Angriffe zu schützen. Wie ist Ihre Einschätzung: Ist KI eher ein Werkzeug für Angreifende oder Verteidigende? Sicher beides. Allerdings haben Angreifer den Vorteil, dass sie KI ohne Rücksicht auf Rechtstreue, Ethik oder Fehler einsetzen können und profitieren dadurch schnell von neuen Fähigkeiten einer KI. Verteidigende bewegen sich im rechtlichen Rahmen und sind dabei an Datenschutz und Sorgfaltspflichten gebunden. Mittel- und langfristig wird aber die
schiere Menge, Geschwindigkeit und Komplexität moderner Angriffe für menschliche Sicherheitsteams schlicht nicht mehr ohne den Einsatz von KI zu bewältigen sein. Die entscheidende Frage ist also nicht ob, sondern wie schnell man aufholt.
Können Sie ein aktuelles Beispiel für KI gestützte Cyberangriffe nennen?
Das derzeit dominierende Angriffsmuster ist KI-gestütztes «Social Engineering», also die Erstellung täuschend echter Inhalte wie Stimmen, Bilder oder Videos. Diese werden dann für Betrug und Manipulation eingesetzt. So werden etwa Personenmerkmale von Führungskräften in einem Unternehmen so täuschend echt nachgeahmt, dass Mitarbeitende zu Geldüberweisungen auf betrügerische Konten überzeugt werden können. Aber KI wird auch immer häufiger zur Verbesserung oder zum Verbergen von Schadsoftware eingesetzt, die heutige Erkennungssysteme umgehen und die Abwehr von Angriffen erheblich erschweren kann.
Wiederum kann KI selbst die Abwehr gegen Attacken stärken ... KI ergänzt klassische Sicherheitsmassnahmen schon heute, indem sie etwa Schadsoftware, ZeroDay-Schwachstellen und Datenlecks frühzeitig erkennen kann. Bald werden wir wohl auch defensive KI-Agenten sehen, die selbstständig eine Bedrohung registrieren, das infizierte System sofort isolieren, eigenständig einen Patch schreiben und diesen im Netzwerk verteilen. Alles in einer Geschwindigkeit, die manuell unmöglich ist. Es ist davon auszugehen, dass sich diese rasante technologische Entwicklung in den nächsten Jahren fortsetzt. Neben den rein technischen Entwicklungen sehe ich zudem grosses Potenzial bei der Sensibilisierung und Schulung von Mitarbeitenden durch realitätsnahe KI-Simulationen. Sie erwähnten gerade die KIAgents, also autonome Systeme, die nicht nur auf Instruktionen eines Menschen warten, sondern auch selbstständig planen und handeln. Gehört ihnen im Bereich Cybersecurity die Zukunft?
Definitiv! Auch kürzliche Ankündigungen des KI-Unternehmens Anthropic deuten klar in diese Richtung. Deren neues KI-Modell namens «Mythos»
So viel Prozent der Schweizer Unternehmen erwarten, dass sich KI in den kommenden drei bis fünf Jahren negativ auf die Cybersicherheit auswirken wird.
Quelle: Trend Micro, 2025
Zurück ins Unternehmen: Welche neuen systemischen und organisatorischen Schwachstellen entstehen dort durch den Einsatz von KI?
Eine der grossen Schwachstellen in Unternehmen ist oft die Kluft zwischen den offiziell freigegebenen KI-Werkzeugen und dem, was Mitarbeitende tatsächlich nutzen, also die sogenannte «Shadow IT», übersetzt Schatten-IT. Während lizenzierte Enterprise-Lösungen klare Rahmenbedingungen haben, greifen Angestellte im Arbeitsalltag oft auf private Tools zurück, die sich der Kontrolle der IT entziehen und speisen dort sensible Kundendaten, Verträge oder interne Strategiepapiere ein. Das ist sowohl sicherheitstechnisch als auch rechtlich sehr problematisch. Dabei handelt es sich nicht um ein Randphänomen, sondern um eine in vielen Unternehmen massiv unterschätzte Normalität.
Sind sich die Schweizer KMU der komplexen Gefahr bewusst?
Eine repräsentative Studie von digitalswitzerland, der Mobiliar, HES-SO und weiteren Partnern zeigt, dass fast neun von zehn KMU Cyberkriminalität als ernst zu nehmendes Problem anerkennen. Das Bewusstsein ist also da. Gleichzeitig ist die Priorität, die KMU dem Thema intern einräumen, gesunken. Nur ein Drittel gibt der Cybersicherheit in der eigenen Firma heute eine hohe Priorität. Und nur zwei von fünf KMU fühlen sich gut geschützt. Es scheint also eine gefährliche Mischung aus Bewusstsein und Resignation zu geben. Man weiss, dass das Problem existiert, glaubt aber nicht, dass es einen selbst betrifft, oder fühlt sich überfordert von der Geschwindigkeit der Entwicklungen und schiebt es auf.
Kristof Hertig verantwortet bei digitalswitzerland, der Dachorganisation für die Digitalisierung in der Schweiz, strategische Initiativen in den Bereichen Künstliche Intelligenz, Cybersicherheit, Daten und digitalen Identitäten. 2026 zeichneten ihn BILANZ und Handelszeitung als eine von 100 Persönlichkeiten aus, welche die digitale Transformation der Schweiz prägen. ZUR PERSON
sei so leistungsfähig, dass die Entwickler es der Öffentlichkeit derzeit bewusst nicht zugänglich machen. Die Bedenken beziehen sich dabei explizit auf enorme Cybersecurity-Risiken. Solche Modelle agieren nicht mehr nur als reine Assistenten, sondern als autonome Akteure, die komplexe Strategien eigenständig planen und umsetzen. Die Dynamik verändert sich grundlegend, wenn künftig beim Angriff und in der Verteidigung autonome Systeme aufeinandertreffen. Doch schon heute verfügbare KI-Agenten können auf Zuruf komplette Softwareprogramme schreiben. Man definiert lediglich das Ziel, und der Agent meldet sich, sobald die lauffähige Applikation fertig ist. Das wirft für die Cybersicherheit völlig neue Fragen auf – auch in Bezug auf Qualität und Nachvollziehbarkeit dieser autonom erzeugten Software.
«Die Dynamik verändert sich grundlegend, wenn künftig beim Angriff und in der Verteidigung autonome Systeme aufeinandertreffen»
Was raten Sie KMU, die KI einsetzen, aber ihre Angriffsfläche nicht vergrössern wollen? KI wird heute oft schnell und einigermassen gedankenlos in bestehende IT-Prozesse integriert. Grundlegende Aspekte wie Informationssicherheit, Datenschutz und Abhängigkeiten werden dabei häufig nicht von Anfang an mitgedacht. Es braucht also eine «Governance», also verbindliche, intern kommunizierte Spielregeln darüber, wer welche KITools für welche Aufgaben nutzen darf. Elementar ist dabei auch die strikte Trennung von öffentlichen KI-Tools und Systemen, in denen vertrauliche Daten verarbeitet werden. Wer Unternehmensdaten in eine Gratis-KI eingibt, schenkt seine wertvollsten Ressourcen her und gibt schlimmstenfalls sensitive Daten preis. Letztlich ist bei der Cybersicherheit vor allem auch entscheidend, dass die Geschäftsleitung dem Thema den nötigen Stellenwert einräumt, Konsequenz einfordert und die letzte Verantwortung übernimmt, auch wenn operative Aufgaben delegiert sind.
Wie sollten KMU sich angesichts der neuen Bedrohungen jetzt aufstellen, um ihre Cyberresilienz langfristig zu stärken?
Die Grundsätze der Cybersicherheit haben sich auch durch KI nicht über Nacht grundlegend verändert. Es braucht sowohl organisatorische als auch technische Massnahmen. Wie etwa regelmässige Backups, Software-Updates, sichere Zugänge durch Zwei-Faktor-Authentifizierung oder auch die richtige Sensibilisierung und Schulung von Mitarbeitenden. Wenn man sich auf Externe verlässt, sollte man mit zertifizierten IT-Dienstleistern zusammenarbeiten und sich versichern, dass diese das Thema Cybersicherheit auch genügend ernst nehmen.
Und in Zukunft – worauf wird es da Ihrer Meinung nach beim Thema KI und Cybersecurity ankommen? Wie sehen Sie die weitere Entwicklung?
Es reicht nicht mehr, sich subjektiv sicher zu fühlen. Der absolut entscheidende Faktor wird künftig die generelle Resilienz und Reaktionsgeschwindigkeit sein. Organisationen, die menschliche und KI-gestützte Abwehrmechanismen sinnvoll kombinieren und gleichzeitig ihre Mitarbeitenden gezielt für KI-basierte Täuschungen sensibilisieren, werden ihre digitalen Werte erfolgreich schützen können.
Interview: Nadine Effert
«Sicherheit ist kein Zustand, sondern ein nie endender Prozess»
Einfach ein gutes Gefühl: Cybersicherheit gehört zur DNA der Schweizerischen Post und ist fest in der Unternehmenskultur verankert. Laufende Investitionen in eine starke und effektive Informationssicherheit sind für das drittgrösste Unternehmen in der Schweiz daher eine Selbstverständlichkeit.
Die Schweizerische Post hat sich zum Ziel gesetzt, kontinuierlich auf dem neuesten Stand der Technik zu bleiben, um sicherzustellen, dass ihre Sicherheitsmassnahmen stets den aktuellen Bedrohungen gewachsen sind. Eine robuste Sicherheitsstrategie erfordert aber eine mittel- bis langfristige Perspektive. Wir verfolgen hier einen proaktiven Ansatz, indem wir regelmässig Zukunftstechnologien und –methoden evaluieren. Dies ermöglicht nicht nur die Nutzung von Chancen, sondern auch die rechtzeitige Erkennung und Minderung von Risiken.
MASSNAHMEN ZUR STÄRKUNG
DER RESILIENZ
Ein Beispiel hierfür ist die Auseinandersetzung mit Zukunftskonzepten wie quantencomputer-resistenter Verschlüsselung oder virtuellen Kunden. Gleichzeitig fördern wir die partizipative Sicherheit, indem wir die Cybersecurity mit engagierten Mitarbeitenden, relevanten Partnerfirmen und ethischen Hackerinnen und Hacker voranbringen. Das Schlüsselwort heisst Resilienz, nicht nur die Früherkennung von Lücken und schwachen Angriffssignalen, sondern auch die Abwehr und die regelmässige Durchführung von WiederaufnahmeTests. Hier üben wir, wie der Geschäftsbetrieb im Falle eines erfolgreichen Angriffs oder einer Sicherheitsverletzung möglichst rasch wieder aufgenommen werden kann.
Die Schweizerische Post verzeichnet etwa 20 gezielte Angriffe pro Monat, die aber früh entdeckt werden und in den seltensten Fällen durchschlagen. Obwohl wir stetig daran arbeiten, Angriffe zu verhindern, erkennen wir die Realität, dass keine Verteidigung unüberwindbar ist. Daher ist die Übung solcher Szenarien elementarer Bestandteil unserer Sicherheitsstrategie.
Die Bewältigung von Cybervorfällen fordert nicht nur technische Massnahmen, sondern auch eine aktive und transparente Kommunikation. Denn trotz aller Anstrengungen kann jedes Unternehmen Opfer eines Angriffs werden. In der richtigen Kommunikation liegt hier aber die Chance, aus einem Vorfall eine vertrauensstärkende Massnahme zu machen.
CLOUD: SICHERHEIT & DATENSCHUTZ
Wir nutzen Microsoft und Amazon Web Services (AWS) nicht als Endstation für unsere Daten, sondern als Teil eines dynamischen Netzwerks. Durch die Verteilung über mehrere Anbieter (Multi-Cloud) und das ständige Verschieben von Prozessen und Daten (Moving Targets) bleiben wir unseren Angreifern immer einen Schritt voraus und können unsere Kunden und uns selbst schützen.
Dabei untermauern auch Sicherheitsüberlegungen den Schritt in die Cloud für den Grossteil unserer Applikationen. Zudem gewinnt die Sicherheit, wenn die Daten in Bewegung sind und sich an unterschiedlichen Standorten befinden (Moving Target). Im Sinne einer partizipativen Sicherheit (Supplier Security Management, Security Champions, Bug Bounty Programm) pflegen wir auch einen intensiven Austausch mit unseren Partnern und stellen die Anbindung an moderne technische Lösungen sicher. Entscheidend für die Sicherheit sind vor allem auch die richtigen Prozesse, Tools und Zugangsberechtigungen mit zum Beispiel e2e-Verschlüsselung. Wenn wir Systeme nicht permanent aktuell halten, werden sie innert kurzer Zeit angreifbar – unabhängig von On-Premises oder Cloud. Die Post hält sich bei der Bearbeitung von Daten jederzeit an die gesetzlich geltenden Vorschriften, um den Schutz der Daten sicherzustellen. Wir setzen dabei auf die dynamische
«Wir investieren gezielt und legen grossen Wert darauf, technische Souveränität zu bewahren und Portabilität sicherzustellen»
Zero Trust-Sicherheitsarchitektur, welche in der Industrie mittlerweile als wegweisend gilt und die perimeter-basierte statische Sicherheit ablöst. Cloud-Plattformen ermöglichen schnelleres Patchen von allfälligen Sicherheitslücken und bessere Skalierung auch gegen Cyberangriffe (z. B. DDoS-Angriffe). Sicherheitsüberlegungen untermauern den Schritt in die Cloud. Wir sind überzeugt, dass die Sicherheit gewinnt, wenn die Daten in Bewegung sind und sich an unterschiedlichen Standorten befinden.
SOUVERÄNITÄT: MAXIMALE HANDLUNGSSICHERHEIT
Wir investieren gezielt und legen grossen Wert darauf, technische Souveränität zu bewahren und Portabilität sicherzustellen. Das bedeutet, dass unsere Lösungen so gestaltet sind, dass sie auf verschiedene Plattformen übertragbar bleiben und wir nicht an einen einzelnen Anbieter gebunden sind.
INFORMATIONSSICHERHEIT BEI DER POST
Diversität: Guter Mix aus geschlechts-, alters-, skill- und sprachbezogener Diversität erlaubt breite Kreise im Unternehmen in die Cybersecurity einzubeziehen.
Schwerpunkte: Risikomanagement, partizipative Sicherheit, vertrauenswürdige Identitäten & Zugriffe, neue Technologien und Methoden
Sicherheit mit Partner-Lieferanten: rund 2’000 Cybersecurity-relevante Lieferanten; abgestuft nach der Risikoklasse Vorort-Audits bei rund 60 kritischen Lieferanten; seit Jahren proaktives LieferantenSicherheitsprogramm
Sicherheit mit Mitarbeitenden: Security Champions Programm – Community von über 70 sicherheitsaffinen Mitarbeitenden aus verschiedenen Bereichen des Unternehmens, die aktiv in die Cybersecurity eingebunden sind. From Learner to Leader: Aus der Befähigungs- und Explorationsphase raus in die Umsetzung (bewusster Umgang mit Microsoft Copilot, Digitalethik, Befähigung & Awareness bei den MA)
Dadurch bleiben wir unabhängiger und flexibler, um auf neue Anforderungen und Marktveränderungen reagieren zu können. Es wurden verschiedene Szenarien entwickelt, um auch handlungsfähig zu bleiben, sollte sich an der Sicherheitslage etwas ändern. Wir wahren unsere Souveränität, indem wir die Architektur verantworten und eng mit unseren Partnern zusammenarbeiten. So entsteht eine echte Souveränität, nicht als maximale Unabhängigkeit, sondern durch maximale Handlungsfähigkeit.
ZUM AUTOR
POST: NEUE TECHNOLOGIEN & METHODEN
Sicherheit der KI (Trustworthy AI) – Die Post forscht zusammen mit der Università della Svizzera Italiana an der Sicherheit und Robustheit von Künstlicher Intelligenz (KI). Zentrale Frage: Wie können Angriffe auf KI erkannt und abgewehrt werden?
Zero Trust – Die Post passt über die nächsten Jahre ihre Sicherheitsarchitektur an. Diese wird modularer und schützt das ganze IT-Ökosystem mit Tochtergesellschaften, Cloud-Anbietern und den Geschäftspartnern in den Postfilialen.
Quantum-Sicherheit – Die Post hat ihre Verschlüsselungsalgorithmen analysiert und begonnen, Schritt für Schritt auf die neuen zukunftssicheren Verfahren zu wechseln. Die Post beteiligt sich hier auch aktiv mit Hochschulen an der Analyse besonders komplexer Systeme und beobachtet die technischen Fortschritte.
Marcel Zumbühl Group Chief Information Security Officer (CISO) Die Schweizerische Post AG www.post.ch
«Wer Tatsachen verschleiert, verschlimmert die Krise»
Nach einer Cyberattacke ist schnelles, aber besonnenes Handeln gefragt. Auf welche Schritte es jetzt ankommt und was absolute NoGos sind, schildert Angelo Mathis. Er ist Vorstandsmitglied von Information Security Society Switzerland (ISSS).
Laut «Cyber Security Report» von Check Point kam es im Jahr 2025 pro Woche durchschnittlich zu 1‘138 Cyberattacken auf Schweizer Unternehmen. Herr Mathis, welche Art von Attacken sind das zumeist?
Das hängt davon ab, worauf es die Angreifenden abgesehen haben. Wollen sie schnell zu Geld kommen, führen sie zumeist eine Ransomware-Attacke durch. Hierfür verschlüsseln sie Daten auf einem IT-System und fordern für die Entschlüsselung ein Lösegeld. Andere Angreifer wiederum greifen Daten ab und verkaufen diese weiter. Auch können gestohlene Daten später für weitere Angriffe, Erpressung oder Betrugsversuche genutzt werden. Woran bemerken betroffene KMU, dass sie attackiert wurden?
Oft ist ein Angriff am Anfang nicht eindeutig erkennbar. Hinweise können verschlüsselte Dateien, ungewöhnliche Systemmeldungen, gesperrte Zugänge, langsame Systeme oder Warnungen des ITDienstleisters sein. Manchmal wird ein KMU auch erst durch Dritte informiert, etwa durch Kunden, Partner oder Behörden. Besonders kritisch ist, wenn der IT-Dienstleister selbst betroffen ist. Dann kann ein Vorfall rasch mehrere Firmen gleichzeitig treffen. Entscheidend ist dann, schnell zu reagieren, denn zumeist entstehen die grössten Schäden in den ersten Stunden.
Was sind die ersten Schritte? Es geht darum, die Ausbreitung zu stoppen. Verdächtige Systeme müssen vom Netzwerk getrennt, Zugänge von aussen kontrolliert oder vorübergehend blockiert und besonders kritische Netzwerksegmente isoliert werden. Ich rate eindringlich, nicht allein die Situation zu managen, sondern ein Krisenmanagement, ein sogenanntes IncidentResponse-Team, einzuberufen. Idealerweise haben KMU für den weiteren Ablauf eine Checkliste einsatzbereit. Diese kann Gold wert sein. Denn es ist nicht nur eine IT-Angelegenheit, es könnte sein, dass Kundendaten verloren gegangen sind.
Eine gute Kommunikation ist dann zentral … Ja, absolut – und zwar zunächst intern. Dazu gehört, zunächst die leitenden Personen der Firma zu informieren, dass etwas passiert ist. Grundsätzlich ist es im Vorfeld unerlässlich, einen Plan zu haben, welche Personen zudem intern in der Firma informiert werden müssen, damit alle Mitarbeitenden sofort aufhören, an ihren Computern weiterzuarbeiten. Auch sollte schnellstmöglich der Kontakt zum IT-Dienstleister hergestellt werden. Um all dies zu gewährleisten, braucht es eine gute Vorbereitung. Grössere Firmen üben so ein Szenario, um im Fall eines Angriffs adäquat zu reagieren. Kleinere Firmen haben eher die besagte Checkliste. Welche Punkte sind darauf besonders zu beachten?
Vor allem das Sperren von Konten. Zudem gilt es, Beweise zu sichern, Admin-Zugänge und Fernzugriffe zu prüfen und Zugangsdaten zurückzusetzen. Ich rate auch dringend dazu, Backup-Status zu verifizieren und den Vorfall zu dokumentieren. Ebenso wichtig: Die Wiederherstellung sollte kontrolliert durchgeführt werden. Nicht zuletzt gilt es zu priorisieren und Hintertürchen zu entfernen. Beispielhaft hierfür sind Remote-Zugänge, Scheduled Tasks sowie potenziell missbrauchte Admin-Tools. Und: bloss keine Lösegelder zahlen!
Was ist in puncto Kommunikation nach aussen zu beachten?
Zuerst muss beurteilt werden, ob personenbezogene Daten betroffen sind. Falls eine Verletzung der Datensicherheit voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der betroffenen Personen führt, muss der Vorfall dem Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten, kurz EDÖB, rasch gemeldet werden. Betroffene Personen sind zu informieren, wenn dies zu ihrem Schutz notwendig ist oder wenn der EDÖB es verlangt. Separat davon gilt: Betreibende kritischer Infrastrukturen müssen meldepflichtige Cyberangriffe dem BACS innert 24 Stunden nach Entdeckung melden. Für alle anderen
ZUR PERSON
Angelo Mathis ist Informatikingenieur mit langjähriger Erfahrung in Digital Assurance und Sicherheit, insbesondere bei neuen Technologien wie Künstlicher Intelligenz. Im Vorstand der Information Security Society Switzerland (ISSS) beschäftigt er sich mit Horizon Scanning: Er beobachtet technologische Entwicklungen frühzeitig, damit sich Sicherheitsrisiken erkennen lassen, bevor sie kritisch werden.
Unternehmen kann eine Meldung an das BACS trotzdem sinnvoll sein. Wichtig ist, kontrolliert, koordiniert und faktisch basiert zu kommunizieren. Nicht jede Information gehört sofort an die Öffentlichkeit, aber relevante Anspruchsgruppen dürfen auch nicht bewusst im Dunkeln gelassen werden.
Kann Abwarten ebenso eine clevere Strategie sein?
Abwarten im Sinne von «nichts tun» ist keine Strategie. Was sinnvoll sein kann: nicht vorschnell öffentlich kommunizieren, solange zentrale Fakten fehlen. Zuerst muss geklärt werden, was passiert ist, welche Systeme betroffen sind, ob Daten abgeflossen sind und welche Personen oder Partner informiert werden müssen. Die Kommunikation kann stufenweise erfolgen: zuerst intern, dann gegenüber IT-Dienstleistern, Behörden, betroffenen Kunden oder Partnern und – falls notwendig – öffentlich, zum Beispiel über eine laufend aktualisierte Website. Entscheidend ist jedoch Transparenz. Auch wenn angegriffene Firmen sich schämen und am liebsten nichts preisgeben möchten, ist das Verschleiern von Tatsachen oder falsche Aussagen das Schlimmste, was man tun kann. Sie verschlechtern die Situation eher noch.
Tragen gehackte Firmen eine Mitschuld?
Klar ist: Wer angegriffen wurde, ist nicht per Definition schuldig. Dennoch ist die Frage zu stellen, ob das betroffene KMU im Vorfeld genügend zur Prävention getan hat. Wer im Vorfeld in den Schutz investiert, reduziert die Wahrscheinlichkeit eines Angriffs.
Welche Rechte haben KMU, wenn sie geschädigt wurden?
Haben sie die Attacke gemeldet, können sie von den Behörden Unterstützung bekommen. Sie können eine Anzeige stellen. Allerdings ist es illusorisch zu glauben, einen Schadensersatz zu bekommen.
Anders ist die Lage, wenn Kunden oder Geschäftspartner dem Unternehmen Fahrlässigkeit vorwerfen – etwa weil grundlegende Schutzmassnahmen fehlten oder vertragliche Pflichten verletzt wurden. Dann können Schadenersatzforderungen oder rechtliche Auseinandersetzungen folgen. Deshalb sollten KMU den Vorfall sauber dokumentieren, Verträge prüfen und frühzeitig juristische sowie technische Unterstützung beiziehen.
Was halten Sie davon, sich gegen Cyberangriffe zu versichern?
Es gibt zwei Typen von Kosten: Zum einen jene, die an die IT-Firma zur Rettung der Lage zu zahlen sind und jene Kosten, die anfallen, weil das Unternehmen nicht mehr funktioniert. Gegen
NO-GOS NACH EINER CYBERATTACKE
Verdächtige Systeme nicht sofort isolieren Bei Anzeichen einer Kompromittierung müssen verdächtige Systeme rasch vom Netzwerk getrennt werden. Durch jede Verzögerung kann sich der Angriff weiter ausbreiten, zusätzliche Systeme verschlüsselt werden oder noch mehr Daten abfliessen. Wer nichts unternimmt, kann juristisch angegriffen werden.
Beweise vernichten
Ein vorschnelles «Aufräumen», Löschen oder Neuinstallieren erschwert die forensische Analyse massiv. Wichtig deshalb: zuerst sichern, dann analysieren, danach bereinigen.
Ohne gesicherte Fakten kommunizieren Vorschnelle oder widersprüchliche Aussagen können Vertrauen zerstören. Diese muss immer abgestimmt, zentral gesteuert und faktenbasiert sein.
Zu lange schweigen
Auch vollständiges Schweigen kann problematisch sein. Eine knappe, frühzeitige, saubere und stufenweise Kommunikation ist besser als gar keine Information.
Ransomware bezahlen
Die Zahlung von Lösegeld löst das Problem in der Regel nicht. Es gibt keine Garantie, dass Daten wiederhergestellt oder nicht trotzdem veröffentlicht werden. Zudem finanziert man damit kriminelle Strukturen und erhöht das Risiko weiterer Angriffe.
Allein handeln
Ein Cyberangriff ist keine reine IT-Störung. KMU sollten frühzeitig ein Incident-Response-Team, den IT-Dienstleister, die Geschäftsleitung und Behörden einbeziehen.
Quelle: Information Security Society Switzerland (ISSS)
beide Fälle gibt es Versicherungen. Eine Cyberversicherung kann sinnvoll sein, sie ersetzt aber keine Sicherheitsstrategie. Sie kann je nach Police Kosten für Incident Response, Forensik, Rechtsberatung, Krisenkommunikation oder Betriebsunterbruch abdecken. Gerade bei einem Betriebsunterbruch sind die Bedingungen jedoch oft komplex und die Prämien können hoch sein. Wichtig ist das Kleingedruckte: Versicherer verlangen in der Regel, dass gewisse Mindestschutzmassnahmen umgesetzt sind. Dazu können Backups, Multi-Faktor-Authentisierung, Patch-Management, Zugriffskontrollen oder ein Incident-Response-Plan gehören. Wenn ein KMU diese Anforderungen nicht erfüllt oder nicht nachweisen kann, wird es im Schadenfall zumeist schwierig. Prävention bleibt deshalb das A und O.
Interview: Tobias Lemser
Kaum ein Schweizer KMU optimal geschützt
Die aktuelle Cyberbedrohungslage macht es den hiesigen Unternehmen nicht leicht. Allerdings schätzen viele KMU die Lage auch falsch ein. Oft mangelt es zudem an einem passenden Notfallkonzept.
Ransomware-Attacken, Phishing, KI-gestützte Angriffe: Für viele Schweizer Unternehmen rücken die Einschläge durch Cyberkriminelle immer näher und gefährden sogar ihre Existenz. Insbesondere kleinere und mittlere Unternehmen sind bedroht, da ihnen häufig die finanziellen Mittel für umfassende IT-Security-Massnahmen fehlen.
GEFÄHRLICHE FEHLEINSCHÄTZUNG
Was jedoch auch deutlich wird: In vielen Fällen unterschätzen KMU die Bedrohungslage. Selbst Opfer zu werden, erscheint ihnen eher unwahrscheinlich – 96 Prozent halten ihre aktuelle Infrastruktur für ausreichend. Ein gehöriger Trugschluss, wie der Cisco Cybersecurity Readiness Index 2025 belegt. Berichten 36 Prozent der befragten KMU von Cyberangriffen, geben 86 Prozent an, in den letzten zwölf Monaten in ihren Unternehmen KI-bedingte Sicherheitsvorfälle erlebt zu haben. Was verblüfft: Trotz der hohen Angriffserfahrungen kann nur ein Prozent der Schweizer KMU einen bestmöglichen Schutzstatus vorweisen.
Christopher Tighe, General Manager bei Cisco Systems Switzerland rät daher dringend, das Thema Cybersicherheit nicht länger aufzuschieben. Ein Mindestmass an Schutzmassnahmen reiche nicht aus, um komplexen Angriffsmethoden wie KI-basierten Angriffen auf Unternehmensnetzwerke standzuhalten. Wer jetzt nicht nachrüste, riskiere Ausfälle, Vertrauensverlust und im Extremfall existenzielle Schäden, warnt der Experte.
CYBERNOTFALLPLAN UNERLÄSSLICH
96 Prozent der KMU halten ihre aktuelle Infrastruktur für ausreichend
Zwar erkennen der Umfrage zufolge Unternehmen zunehmend die Notwendigkeit, mehr in Cybersicherheit investieren zu müssen, Nachholbedarf sehen Fachleute jedoch nach wie vor in organisatorischen Massnahmen. Laut der Studie «KMU Cybersicherheit 2025» sind diese sogar stark unterentwickelt. Lediglich jedes fünfte Unternehmen führt regelmässige IT-Sicherheitsaudits durch, also eine systematische Überprüfung der IT-Infrastruktur, Prozesse und Richtlinien, um Schwachstellen zu identifizieren. Zudem verfügen nur 30 Prozent der KMU über ein IT-Sicherheitskonzept, Schulungen oder einen Notfallplan. Nur mit diesem kann sichergestellt werden, dass ein Unternehmen angemessen, schnell und wirksam auf IT-Notfälle reagiert. Im Idealfall sollte dieser so zentrale Elemente wie definierte Verantwortlichkeiten, Backups, Krisenkommunikation und eine Liste mit externen IT-Dienstleistern enthalten – für Fachleute nicht zu unterschätzende Massnahme, um Ausfallzeiten und finanzielle Schäden zu reduzieren.
Text: Tobias Lemser
UNTERNEHMENSBEITRAG – INTERVIEW
«Die ersten
Stunden sind entscheidend»
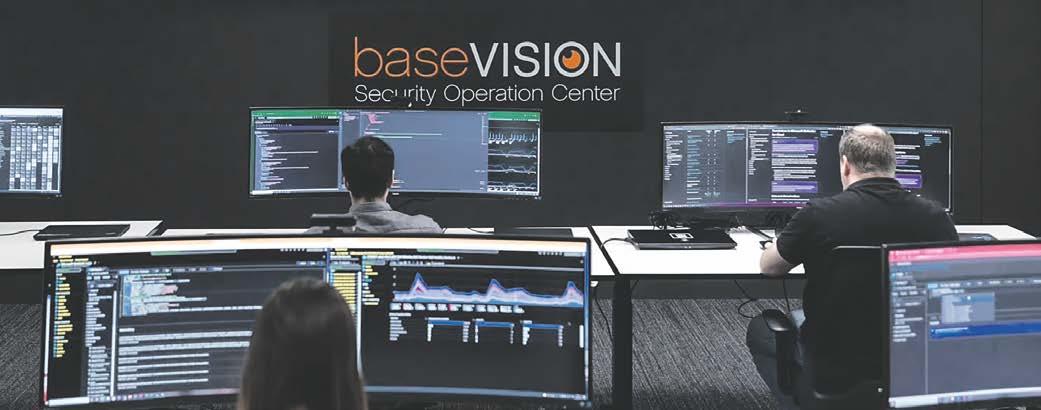
Thomas Reichmuth leitet das baseVISION Security Operation Center (SOC). Er berichtet über das korrekte Verhalten nach einem Cyberangriff, unterschätzte Risiken und die neue Realität durch Künstliche Intelligenz (KI).
Es ist Freitagabend, kurz nach 22 Uhr. Ein Geschäftsführer erhält einen Anruf: Die IT-Systeme sind ausgefallen. Kundendaten könnten kompromittiert sein. Und das Schlimmste: Er weiss noch nicht, womit er es wirklich zu tun hat. Herr Reichmuth, was sollten Unternehmen in den ersten Minuten nach einem Cyberangriff tun beziehungsweise nicht tun?
In den ersten Minuten nach einem Cyberangriff herrscht meistens Chaos, und das passiert oft ausserhalb der Bürozeiten. Jemand merkt, dass Systeme ausfallen oder Dateien nicht mehr aufgehen. Reflexartig wird dann versucht, das Problem schnell zu fixen, zum Beispiel mit Neustarts, Passwortänderungen oder dem Stoppen von Diensten. Genau diese Schnellschüsse können aber Spuren zerstören oder die Situation verschärfen, etwa wenn der Angreifer noch aktiv ist. Entscheidend ist deshalb zuerst, die Lage zu erfassen, weitere Schäden zu verhindern und sauber zu dokumentieren, und erst danach die richtigen Schritte in der richtigen Reihenfolge umzusetzen.
Wann sollte ich das CSIRTTeam von baseVISION anrufen, und was passiert dann konkret? Am besten ruft man unser Computer Security Incident Response Team an, sobald etwas ungewöhnlich wirkt, auch wenn noch nicht sicher ist, ob es ein Angriff ist. Lieber einmal zu früh als zu spät. Wir machen zuerst eine saubere Einordnung: Was
KMU Cybersicherheit 2025
Nur 40 Prozent der Unternehmen planen, ihre Cybersicherheitsmassnahmen in den nächsten ein bis drei Jahren zu erhöhen –2024 waren es noch 48 Prozent.
Das IT-Sicherheitsgefühl im Cyberraum nimmt ab. Während sich im Jahr 2024 noch 57 Prozent der Unternehmen sicher fühlten, waren es 2025 nur noch 52 Prozent.
84 Prozent der IT-Dienstleister erwarten eine steigende Nachfrage nach Sicherheitsmassnahmen von ihren KMU-Kunden.
Nur 39 Prozent der IT-Dienstleister stufen ihre KMU-Kunden als sicher ein.
In 23 Prozent der kleinen KMU kümmert sich inzwischen eine Person oder Funktion zumindest teilweise um Cyberrisiken.
Quelle: KMU Cybersicherheit 2025 – IT-Sicherheit in Schweizer KMU und bei IT-Dienstleistungsunternehmen, www.cyberstudie.ch
ist aktuell bekannt? Welche Gegenmassnahmen wurden bereits unternommen? Welche Systeme oder Accounts könnten betroffen sein? Daraus leiten wir klare Massnahmen ab, um die Situation unter Kontrolle zu bringen und unnötige Folgeschäden zu vermeiden. Danach gehen wir strukturiert in die Analyse, klären den wahrscheinlichen Einstieg, und prüfen, ob Hinweise auf Datenabfluss vorliegen. Parallel sichern wir relevante Informationen, sodass sie später verwertbar bleiben, und unterstützen bei der Koordination mit internen Stellen, der Versicherung und falls nötig den Behörden.
Wo machen Unternehmen die grössten Fehler, bevor es zum Angriff kommt?
Der grösste Fehler ist ein Denkfehler gemäss der Devise: «Wir sind zu klein, zu uninteressant für Angreifer». Das stimmt nicht. Moderne Ransomware-Gruppen operieren industriell. Sie scannen das gesamte Internet automatisiert nach Schwachstellen. Es geht nicht darum, wer du bist, sondern ob deine Systeme bekannte Lücken haben.
Konkret sehen wir immer wieder ähnliche Lücken. Updates und Patches werden zu lange aufgeschoben, weil es im Alltag drückt. Backups existieren zwar, werden aber selten getestet, und im Ernstfall stellt man dann fest, dass sie unvollständig sind oder nicht schnell genug zurückgespielt werden können. Multi-Faktor-Authentifizierung ist eingeführt, aber nicht flächendeckend, und bei privilegierten Konten werden Ausnahmen gemacht. Es sind die vermeintlichen IT-Grundlagen, die oft nicht sauber implementiert sind, jedoch einen grossen Effekt haben. Was hat sich durch den Einsatz von KI für den Angreifer aber auch Verteidiger verändert? KI hat auf der Angreiferseite vor allem zwei Dinge verändert: Geschwindigkeit und Qualität. Phishing-Mails sind heute sprachlich makellos,
IM INTERVIEW
baseVISION AG www.basevision.ch
personalisiert und kontextuell präzise. Angriffe basieren zunehmend auf öffentlich verfügbaren Informationen wie LinkedIn-Profilen, Medienberichten oder Stelleninseraten. Auf der Verteidigungsseite verändert KI die Arbeit ebenfalls. KI kann heute verdächtige Aktivitäten in Echtzeit erkennen und automatisch blockieren, bevor ein Mensch überhaupt reagiert hat. Den grössten Unterschied macht KI aber, wenn es trotzdem zu einem Angriff kommt. Protokolldateien, die früher Stunden zum Auswerten brauchten, lassen sich heute in Minuten analysieren. Muster, die Menschen leicht übersehen würden, werden sichtbar.
Trotz allem stellt sich in der Krise nicht zuerst die Frage nach dem richtigen Tool, sondern die Bedeutungsfrage: Was heisst das für unser Geschäft, für unsere Daten, für unseren Betrieb? Was tun wir als Nächstes und wie sprechen wir darüber? KI kann helfen, schneller zu sortieren und Hinweise zu liefern. Entscheiden müssen am Ende Menschen mit Erfahrung.
In der Krise ist Erfahrung keine weiche Kompetenz. Sie ist der Unterschied.
Thomas Reichmuth Head of SOC
«Der
Mensch als Problem
ist
die bequemste Lüge der Cybersecurity»
Ihr Spezialgebiert ist der «Faktor Mensch», eines der wichtigsten Themen für die Informationssicherheit: Katja Dörlemann, Präsidentin der Swiss Internet Security Alliance (SISA), weiss, was es für eine bessere Sicherheitskultur in Unternehmen unbedingt braucht und warum Cybersicherheit bei der Führung beginnt.
Frau Dörlemann, laut Studien sind bis zu 95 Prozent aller Sicherheitsvorfälle auf menschliches Versagen zurückzuführen. Warum ist der Mensch in der Cybersecurity ein derart kritischer Faktor? Ich spreche in diesem Zusammenhang ungern von Versagen. Denn bis ein Mensch zum kritischen Faktor wird, müssen ganz viele technischen Kontrollen bereits nicht funktioniert haben. Hinzu kommt, dass der Mensch als Anwender sowohl in der Entwicklung und dem Design von SecurityProzessen und -Software als auch in seiner Rolle im Rahmen der Digitalisierung lange Zeit vernachlässigt wurde. Dabei ist der Mensch der wichtigste Stakeholder im Digitalisierungsprozess – auch im Bereich Security. Kann man etwa erwarten, dass Menschen respektive alle Mitarbeitenden Expertinnen und Experten in Sachen IT und Cybersicherheit sind? Die Antwort lautet eindeutig: nein. Man wälzt hier also sehr viel Verantwortung auf den Menschen ab. Noch immer wird der Faktor Mensch in der IT-Sicherheit unterschätzt, und man sucht nach Softwarelösungen anstatt auf nachhaltige Unterstützung zu Verhaltensänderungen zu setzen. Dabei sind die Risiken bekannt? Ja, das Rad – auf dem Betrug, Datenklau, Erpressung steht – wurde durch die digitale Kommunikation ja nicht neu erfunden. Für Angreifende ist heutzutage die E-Mail schlichtweg der einfachste Zugang in ein Unternehmen. Hier sind Angriffe am erfolgreichsten, auch weil sie aufgrund des Einsatzes von KI immer schwerer zu erkennen sind – nicht nur, weil Phishing-Mails täuschend echt aussehen, sondern auch gezielt auf das Unternehmen zugeschnitten sind. Da kann es, vor allem bei der Menge an Mails, die wir im Laufe eines Arbeitstages abarbeiten müssen, und in stressigen
Phasen, natürlich vorkommen, dass man doch auf den Link klickt oder den Anhang öffnet – das ist menschlich und kann jedem von uns passieren, sei es im beruflichen oder privaten Umfeld.
Viele Angriffe starten also nicht mit einer technischen Lücke, sondern mit einem Klick. Warum ist Social Engineering so effektiv? Welche typischen menschlichen spielen Verhaltensweisen spielen Cyberkriminellen in die Karten?
Die fortschreitende Digitalisierung schafft insgesamt eine grössere Angriffsfläche und mehr Kontaktpunkte zum Menschen. Die typischen Cyberkriminellen sind heute immer seltener professionelle Hacker, sondern Hobbypsychologinnen und -psychologen, hinter denen ganze Industrien stehen. Sie nutzen gekonnt menschliche Eigenschaften wie Hilfsbereitschaft, Vertrauen, Angst oder Respekt vor Autorität aus, um Personen geschickt zu manipulieren. Cyberkriminelle verstehen es sehr gut, Dringlichkeit zu suggerieren oder emotionalen Druck aufzubauen.
Wie kann ich mich denn überhaupt vor solchen Angriffen schützen?
Das Wichtigste ist: ein gesundes Misstrauen. Das bedeutet: Sobald Ihnen nur die geringste Kleinigkeit komisch vorkommt, wenn etwas «too good to be true» ist oder eine starke emotionale Reaktion auslöst, dann kurz durchatmen und sich die Zeit für einen Check oder zum Nachfragen nehmen. Kann das wirklich wahr sein, was dort in der Mail steht? Im Unternehmenskontext: Ist es wirklich der Geschäftsführer oder die Geschäftsführerin, die mir da gerade schreibt? Hat die Person das schon mal in der Vergangenheit getan?
«Eine E LearningLösung inklusive Phishing Simulation von der Stange ist nicht wirksam»
Verschärfen neue Angriffsmöglichkeiten, zum Beispiel durch den Einsatz von KI gestützten Tools, das Problem des Social Engineerings?
Definitiv. Angriffe sind heute täuschend echt, hoch automatisiert und personalisiert. In Zeiten von KI-gestützten Angriffen und Deepfakes muss man dreimal hinschauen. Unternehmen sollten ihre
Mitarbeitenden fortlaufend über neue Angriffsweisen aufklären und sensibilisieren. Cyberkriminelle schlafen nicht – dafür muss noch mehr Bewusstsein geschaffen werden.
Welche Massnahmen sind hierfür nötig?
In Organisationen braucht es unbedingt mehr Ausbildung für die Mitarbeitenden. Es braucht klar definierte Prozesse, die sicheres Verhalten unterstützen. So sollten die Angestellten darüber informiert werden, dass zum Beispiel selbst die Geschäftsführung keine Zahlungen über den EMail-Weg anweist, oder das Bewerbungsdossiers nur über das Unternehmensportal und nicht über E-Mail eintreffen. Wir von der SISA, aber auch ich als Expertin für Human Center Security bei Switch, machen uns dafür stark, dass der Blick weggeht von «Wir trainieren und verändern Menschen» hin zu «Wir unterstützen den Menschen mit Prozessen und Tools, die er braucht». Zu guter Letzt muss natürlich auch in moderne Technologien zum Schutz vor Cyberangriffen investiert werden – neben bewährten Massnahmen wie Spam-Filter, Firewalls und Multi-Faktor-Authentifizierung gehören dazu künftig verstärkt auch KI-gestützte Analyse-Tools.
Welche drei Massnahmen würden Sie einem Unternehmen mit begrenztem Budget empfehlen?
Erstens: eine Krisenübung, um den Impact eines Cyberangriffs zu verdeutlichen. Zweitens: die Einführung eines Passwortmanagers. Und drittens: ein guter Onboarding-Prozess, der neue Mitarbeitende von Beginn an für das Thema Cybersicherheit sensibilisiert und ihnen alle relevanten Informationen an die Hand gibt – vor allem über den Meldeprozess. Die Chance, Cybersicherheit ins Onboarding zu integrieren, sollte man auf keinen Fall vertun. Die neuen Mitarbeitenden werden so nicht zum Risiko, sondern direkt Teil einer positiven Sicherheitskultur, die das Unternehmen in Zukunft prägt.
Wer ist eigentlich in der Pflicht, ein Bewusstsein für Cyberrisiken zu schaffen?
Ganz klar: die Geschäftsführung, also Führungspersonen. Sie müssen das Thema Cybersicherheit antreiben sowie technische und organisatorische Massnahmen zur Prävention und Bewältigung von Cyberrisiken ergreifen. Und es geht darum, im Unternehmen eine Kultur der Sicherheit statt der Angst zu schaffen – über praxisnahe Schulungen, auf einzelne Personen zugeschnittene Trainings statt allgemeiner E-Learning-Programme, klare Handlungsanweisungen und – übrigens ein sehr wichtiger Aspekt – ein positives Feedback-System bei Meldung von Sicherheitsvorfällen.
ZUR PERSON
Katja Dörlemann ist Expertin für Human-Centred Security bei der Schweizer Stiftung Switch. Dort unterstützt sie die Bildungs-, Forschungs- und Internet-Community im Umgang mit dem Faktor Mensch in der Informationssicherheit. Sie fördert Wissensaustausch und Vernetzung in Fachkreisen, als Rednerin und Dozentin oder als Co-Host des Podcast «Security Awareness Insider». Katja ist Präsidentin der Swiss Internet Security Alliance (SISA) und im Vorstand von Women in Cyber Switzerland.
Weshalb ist eine solche Feedback Kultur so wichtig? Ganz einfach: Die Mitarbeitenden müssen sich trauen, einen Fehler, wie einen unbedachten Klick auf einen Anhang, sofort zu melden – ohne Angst davor zu haben, in die Verantwortung gezogen oder an den Pranger gestellt zu werden. Das ist in der Praxis leider immer noch der Hauptgrund, dass keine Meldungen erfolgen. Je eher aber der Vorfall mitgeteilt wird, desto schneller kann die Security- oder IT-Abteilung handeln und Schadensbegrenzung betreiben. Führungskräfte sollten Vorbild sein, für das Thema Sicherheit einstehen und sicheres Verhalten ihrer Kolleginnen und Kollegen, zum Beispiel sich die Zeit nehmen zur Überprüfung einer verdächtigen Mail, nicht bestrafen. Die Kombination aus Motivation, Kompetenz und Befähigung ist die beste Strategie.
Interview: Nadine Effert
SCHWEIZER UNTERNEHMEN: FAKTOR MENSCH
Welches sind aus Ihrer Sicht die grössten IT-Sicherheitsrisiken, die mit dem Faktor Mensch zu tun haben?
Mehrfachantworten möglich | n = 88
58 %
unvorsichtiger Umgang mit E-Mails oder Internet (Phishing, Einschleusen Schadsoftware ins Firmennetz, versehentliche Datenlöschung etc.)
52 %
Preisgabe von Firmen-Credentials (LoginDaten), dadurch unberechtigte Zugriffe auf das Netzwerk
51 %
unvorsichtiger Datentransfer (unverschlüsseltes Versenden per Mail / Stick etc.)
40 %
Stress und Überlastung der Mitarbeitenden
Quelle: MSM Research, 2025
«Jeden Tag analysieren wir
2’000 verdächtige Mails»
advact analysiert und bewertet für Schweizer Unternehmen und Verwaltungen verdächtige EMails – schnell und zuverlässig. Gezielte simulierte EMails zur Sensibilisierung der Mitarbeitenden und «Extract», ein NextGen EMailFilter, sorgen für nachhaltige EMailSicherheit.
Herr Oberli, die Angriffe von Cyberkriminellen werden nicht weniger und immer raffinierter. Das betrifft auch PhishingMails, also EMails, die zum Beispiel gefälschte Links oder Anhänge enthalten. Warum ist diese Form von Cyberattacke so beliebt?
Phishing-Mails, mit denen sich Cyberkriminelle durch Diebstahl von Login-Daten – Stichwort Credential Harvesting – oder das Einschleusen von Schadsoftware Zugriff auf interne Systeme verschaffen, sind in der Tat ein Dauerbrenner. Warum? Mit geringem Aufwand kann ohne grosse Kosten ein enormer Schaden bei Unternehmen angerichtet werden – darunter erhebliche finanzielle Verluste, Produktionsstillstand, Datenverlust und Reputationsschaden. Die E-Mail ist das grösste Einfallstor für Cyberangriffe, vor allem im Unternehmensumfeld. Mails können massenhaft verbreitet werden, und irgendjemand unter den Millionen Adressaten wird schon anbeissen. Auch Ransomware, das Tor zur digitalen Erpressung, beginnt meist im Postfach. Mit dieser Malware werden wichtige Dateien oder Systeme blockiert und verschlüsselt, und erst gegen ein Lösegeld wieder freigegeben. Zusätzlich wird damit gedroht, die Daten publik zu machen, was einem enormen Reputationsschaden bedeutet. Im Visier stehen dabei längst nicht nur grosse Firmen, sondern auch KMU
Welchen Erfolg haben PhishingMails?
Gute E-Mail-Filter fangen über 95 Prozent der betrügerischen Mails ab, bei den restlichen fünf Prozent bleibt das Risiko des menschlichen Fehlers. Phishing-Mails haben einen vergleichsweisen grossen Erfolg, da die Angreifer psychologischen Druck in Form von Dringlichkeit und Drohungen einsetzen und die Mails immer täuschend echter aussehen – dank Künstlicher Intelligenz. Die Erfolgsquote ist durch den Einsatz von KI-generierten Mails gestiegen. Sie haben keine Rechtschreibfehler mehr, sind oft aufs Unternehmen zugeschnitten und zeichnen sich durch eine hohe Personalisierung aus. Selbst geschulte Mitarbeitende können solche hyperrealistischen Mails nicht zuverlässig erkennen
advact zählt rund 100 Kunden in der Schweiz, dazu gehören viele namhafte Unternehmen aus diversen Branchen. Unter anderem sechs der zehn grössten Krankenversicherer, mehrere Spitäler und zwölf Kantonalbanken. Marcel Oberli ist sehr stolz auf die eindrückliche Kundenbasis und insbesondere auf die 14 Mitarbeiter, die den Erfolg des spezialisierten Unternehmens aus dem modernen Büro in der Berner Altstadt überhaupt erst möglich machen. www.advact.ch
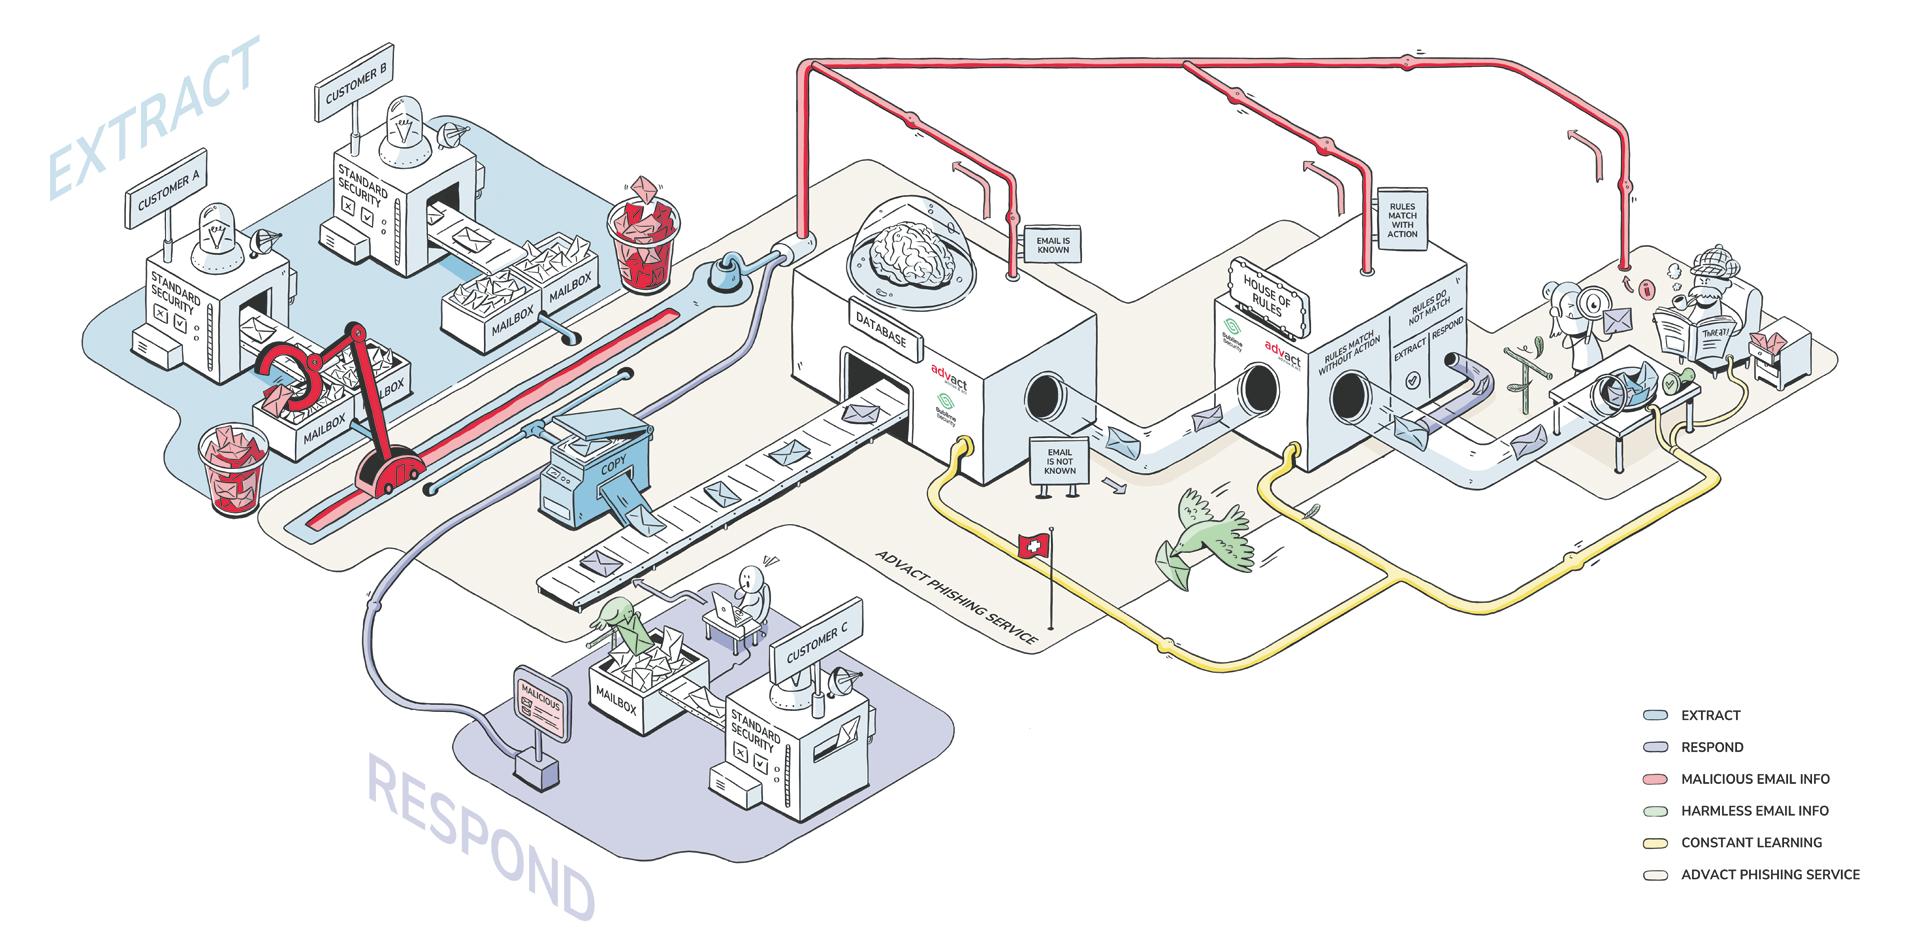
– und das kann man von ihnen auch nicht erwarten. Diesen Kampf haben wir ohnehin verloren. advact nimmt diesen Kampf auf und bietet eine effektive Waffe in Form eines PhishingServices an. Was steckt hinter diesem Angebot? Wir stellen unseren Kunden vier verschiedene Module zur Verfügung, um das Thema E-Mail-Sicherheit ganzheitlich in Form von massgeschneiderten Lösungen abzudecken. Diese lassen sich einfach installieren und konfigurieren, vor allem in die Microsoft-Umgebung.
Kernstück ist sicherlich das Modul «Respond», mit dem die Mitarbeitenden unserer Kunden verdächtige E-Mails melden können – und zwar ganz unkompliziert mit einem Klick auf unser OutlookAdd-In. Unsere Security-Analysten prüfen verdächtige E-Mails dann innerhalb von zwei Stunden sorgfältig und geben ein qualifiziertes Feedback. Harmlose E-Mails senden wir zurück: Die Mitarbeitenden können gefahrlos Links anklicken und Attachements öffnen und die E-Mail bearbeiten. Wir setzen aber auch zielgerichtete simulierte Phishing-Angriffe ein, um die Mitarbeitenden zu sensibilisieren – und das bereits seit der Gründung von advact im Jahr 2012.
advact bietet seinen Kunden auch ein NextGen EMailFilter an. Welche Vorteile hat dieser? Mit dem Modul «Extract» nutzen wir unser aktuelles Wissen über Angriffe in der Schweiz und bei unseren Kunden, um gefährliche E-Mails automatisch aus Postfächern zu entfernen – entweder sofort beim Eingang oder später, sobald eine Bedrohung erkannt wird. Erfahren wir von neuartigen Gefahren, gezielten oder spezifischen Angriffen in der Schweiz, werden Threat Hunts ausgelöst. Damit werden bereits erhaltene E-Mails retrospektiv auf diese Gefahren geprüft. Ein weiterer nennenswerter Aspekt: Wenn ein Mitarbeitender eines Kunden einen neuen Angriff meldet, prüfen wir automatisch bei allen anderen Kunden in allen Mailboxen, ob sie auch davon betroffen sind. Falls ja, wird die E-Mail sofort aus der Mailbox gelöscht
Der PhishingService von advact ist in dieser Form einzigartig in der Schweiz, richtig?
Mir ist kein anderer Service bekannt, der wöchentlich 13’000 bis 15’000 verdächtige E-Mails in dieser Qualität und Geschwindigkeit prüft – mit manueller Analyse durch Security-Spezialisten in der Schweiz. Was uns zusätzlich auszeichnet, ist der enge Kontakt zu den Security-Abteilungen unserer Kunden. Wir informieren sie über laufende Kampagnen oder gezielte Angriffe auf unsere Kunden. Wie ist es möglich, so viele EMails verlässlich zu beurteilen?
Gut, rund 55 Prozent der gemeldeten PhishingMails sind uns bereits bekannt, oder es gibt für sie eine Rule. Heisst, sie werden automatisch beantwortet. Die restlichen 45 Prozent, und das sind 6‘000 Mails pro Woche, werden manuell von unseren Security Spezialisten in der Schweiz unter die Lupe genommen. Nur so können wir die Qualität auf einem so hohen Level halten. In der letzten Woche
So viele bösartige EMails gehen bei den Kunden der advact im Schnitt täglich durch alle technischen Filter hindurch und landen in den Inboxen der Mitarbeitenden. Dazu kommen rund 800 SpamMails täglich.
haben wir über 3‘000 Mails an die Mitarbeitenden zurückgeschickt mit der Mitteilung, dass die Mail harmlos ist, der Link angeklickt oder der Anhang geöffnet werden kann. Wenn wir hierfür das Go geben, müssen wir uns natürlich schon sehr sicher sein, dass das auch stimmt. Konkurrenten haben auch schon damit geworben, dass ihr System die verdächtigen E-Mails in 99 Prozent der Fälle richtig beurteilt. Das reicht uns natürlich nicht. Wir dürfen uns keine Fehler erlauben. Klar, das ist eine Herkulesarbeit, die Manpower, technische Mittel und viel Konzentration erfordert. Unsere Kunden wissen es daher sehr zu schätzen, dass wir diese Leistung für sie erbringen und ihre E-Mail-Sicherheit immer in den besten Händen ist. Was erwartet uns aus Ihrer Sicht in Zukunft im Bereich EMailSicherheit? Das ganze Thema KI wird uns weiterhin verstärkt beschäftigen. Nicht nur mit Blick auf die Angriffe, sondern auch in Bezug auf den Einsatz der Technologie zur Abwehr von Cyberattacken. Wir selbst nutzen KI bereits, um zum Beispiel die Intention der E-Mail zu prüfen oder gezielt Firmenlogos in E-Mails zu identifizieren, die nicht zum Absender passen. Es kann eine hohe Prozentzahl an gefährlichen E-Mails durch ausgeklügelte Technik herausgefiltert werden, aber eben längst nicht alle. Gerade KI-generierte Phishing-Mails passieren technische Filter häufig, werden jedoch von unseren Security-Analysten erkannt.
«EMail ist für Cyberkriminelle der einfachste, effektivste und kosten günstigste Weg, in eine Firma einzudringen»
Marcel Oberli
IM INTERVIEW
Credential Harvesting: Eine Methode, die Cyberkriminelle nutzen, um grosse Mengen gültiger Benutzeranmeldedaten zu sammeln – mit dem Ziel, mit diesen echten Daten Cyberangriffe durchzuführen.
Cyber as a Service: Eine verwaltete Cybersicherheitsdienstleistung, die per Cloud bereitgestellt wird. Hierbei übernimmt ein spezialisierter Partner die Überwachung.
Cyber Risk Engineers: Das sind IT-Sicherheitsexperten, die Firmen unterstützen, Cyberrisiken proaktiv zu identifizieren, zu analysieren und zu minimieren. Sie bewerten die digitale Infrastruktur, identifizieren Schwachstellen, entwickeln Schutzmassnahmen und beraten bei der Absicherung gegen Cyberangriffe.
Cybersicherheit: Sie umfasst sowohl die Informationssicherheit als auch IT-Sicherheit und erstreckt sich auf den Schutz eines breiten Spektrums von Cyberbedrohungen.
DDoS-Angriff: Die Abkürzung DDoS steht für Distributed-Denial-of-Service. Dahinter verbirgt sich ein Angriff, der das Ziel hat, Systeme durch massive Überlastung mit Anfragen unerreichbar zu machen.
Deepfake-Anrufe: Eine Betrugsmasche, bei der Cyberkriminelle KI nutzen, um Stimmen von Angehörigen, Freunden oder Vorgesetzten täuschend echt zu imitieren.
Disruptive Technologien: Innovationen, die etablierte Produkte, Dienstleistungen oder Märkte radikal verändern, verdrängen oder komplett ersetzen.
Double Extortion: Cyberkriminelle erpressen nicht unbedingt mehrfach, sie nutzen stattdessen gleich mehrere Druckmittel für ihre Erpressung.
Incident Response & Monitoring-Services: Strukturierte Sicherheitsdienstleistungen, die Unternehmen helfen, Cyberangriffe zu erkennen, abzuwehren und deren Folgen zu bewältigen. Incident Response greift im Ernstfall ein, um Schäden zu minimieren und den Geschäftsbetrieb rasch wiederherzustellen.
Informationssicherheit: Sie bezieht sich auf den Schutz von Informationen vor unbefugtem Zugriff, Veränderung, Offenlegung, Zerstörung oder Diebstahl.
GLOSSAR
IT-Sicherheit: Im Zentrum bei der Informationstechnologiesicherheit steht der Schutz von Computersystemen und Netzwerken vor Bedrohungen wie Viren, Malware, Hackerangriffen und Datenlecks.
KI-Agent: Ein autonomes Softwareprogramm, das selbstständig Ziele verfolgt, seine Umgebung wahrnimmt und komplexe, mehrstufige Aufgaben erledigt.
Large Language Model-Firewalls: Spezialisierte Tools, welche die natürliche Sprache auf bösartige Absichten oder riskante Inhalte analysieren.
Malware: Oberbegriff für schädliche Programme, die Computer, Netzwerke oder Mobilgeräte unbemerkt infizieren, Daten stehlen, Systeme beschädigen oder Nutzer erpressen.
Quantencomputing: Quantencomputer sind neuartige Super computer, die nicht mit herkömmlichen Bits, sondern mit Quantenbits arbeiten. Dank Quantenphysik können die Quantenbits komplexe Probleme um ein Vielfaches schneller lösen als klassische Rechner.
Patchmanagement: Ein strategischer Prozess des Identifizierens, Testens, Erwerbens und Einspielens von Software-Updates zur Schliessung von Sicherheitslücken und Behebung von Fehlern.
Phishing: Bei dieser Form der Cyberkriminalität nutzen Kriminelle gefälschte E-Mails, Nachrichten oder Websites, um sich als vertrauenswürdige Institution auszugeben.
Post-Quanten-Kryptografie: Sie beschreibt kryptografische Algorithmen, die Angriffe durch extrem leistungsstarke Quantencomputer abwehren können. Diese Computer werden künftig imstande sein, die Public-Key-Kryptografie zu entschlüsseln, mit der heute Daten und Kommunikation geschützt werden.
Ransomware-Angriffe: Eine Form der Cybererpressung, bei der Schadsoftware, Daten auf Computern und in Netzwerken verschlüsselt und Zugriffe unmöglich macht. Zumeist fordern die Angreifer ein Lösegeld für deren Freigabe.
Shadow IT: Das Nutzen von IT-Systemen, Software oder Cloud-Diensten in Unternehmen ohne Kenntnis oder Genehmigung der zentralen IT-Abteilung.
Social Engineering: Beeinflussung von Personen, damit sie vertrauliche Informationen preisgeben.
Threat Hunts: Ein proaktiver Ansatz der Cybersecurity, bei dem Sicherheitsexperten Netzwerke und Systeme aktiv nach versteckten Bedrohungen durchsuchen, welche automatisierte Sicherheitslösungen wie Firewalls übersehen haben.
Zero-Day-Lücke: Unbekannte Sicherheitsschwachstellen in Software oder Hardware, die es Angreifern ermöglicht, Systeme zu attackieren, bevor der Hersteller von dem Fehler weiss.
Zero Trust-Sicherheitsarchitektur: Ein Cybersicherheitsmodell, das auf dem Grundsatz «Niemals vertrauen, immer überprüfen» basiert. Da Zero Trust davon ausgeht, dass Bedrohungen bereits im Netzwerk vorhanden sein können, wird jeder Zugriffsversuch authentifiziert, autorisiert und kontinuierlich validiert.
Zwei-Faktor-Authentisierung: Sie erhöht die Kontosicherheit, indem zwei Formen der Identitätsprüfung erforderlich sind. So wird Unbefugten der Zugriff verhindert, und das Risiko von Sicherheitsverletzungen verringert.
Redaktion: Nadine Effert, Tobias Lemser, Lena Winther
V.i.s.d.P.: Nadine Effert
Chief Operating Officer: Oscar Nyberg, on@xm-solutions.com
Fotos: depositphotos.com, Julio Lopez – unsplash und die teilnehmenden
Unternehmen
Druck: DZZ Druckzentrum Zürich AG
Für weitere Informationen wenden Sie sich bitte an: E: info@xm-solutions.com
T: +41 (0)44 514 22 42
Xmedia Solutions AG
Seeburgstrasse 39 · 6006 Luzern
Xmedia Solutions hat sich auf crossmediale Publi kationen spezialisiert, welche in Tageszeitungen und auf Online-Portalen veröffentlicht werden.
Inhalte von Unternehmensbeiträgen, Interviews, Verbandsbeiträgen, Fachbeiträgen und Gastbeiträgen geben die Meinung der beteiligten Unternehmen wieder.
Die Redaktion ist für die Richtig keit der Beiträge nicht verantwortlich. Die rechtliche Haftung liegt bei den jeweiligen Unternehmen.
Mehr Informationen unter: www.xmedia-solutions.com
n Connecting Solar Business: internationale Märkte, neue Geschäftsmodelle, bahnbrechende Technologien und Trends
n Innovationen hautnah erleben: von Solarzellen und Modulen über Wechselrichter, Montagesystemen bis hin zu PV-Hybridanlagen
n Am Wachstum teilhaben: mit dem dynamischen PVMarkt Schritt halten und profitieren
n Branchentreffpunkt:
100.000+ Energieexperten und rund 2.800 Aussteller auf vier parallelen Fachmessen www.intersolar.de