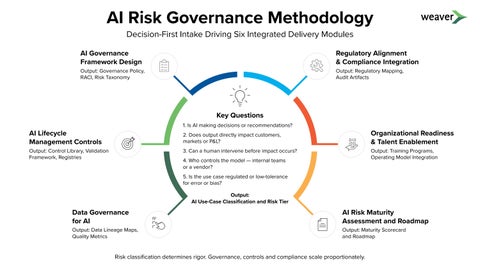
AI Risk Governance Methodology Decision-First Intake Driving Six Integrated Delivery Modules
AI Governance Framework Design
Regulatory Alignment & Compliance Integration
Output: Governance Policy, RACI, Risk Taxonomy
Output: Regulatory Mapping, Audit Artifacts
Key Questions 1. Is AI making decisions or recommendations?
AI Lifecycle Management Controls
Organizational Readiness & Talent Enablement
2. Does output directly impact customers, markets or P&L?
Output: Control Library, Validation Framework, Registries
Output: Training Programs, Operating Model Integration
3. Can a human intervene before impact occurs? 4. Who controls the model — internal teams or a vendor? 5. Is the use case regulated or low-tolerance for error or bias? Output: AI Use-Case Classification and Risk Tier
Data Governance for AI
Output: Data Lineage Maps, Quality Metrics
AI Risk Maturity Assessment and Roadmap Output: Maturity Scorecard and Roadmap
Risk classification determines rigor. Governance, controls and compliance scale proportionately.