Unidad Educativa Municipal ¨ José Ricardo Chiriboga¨
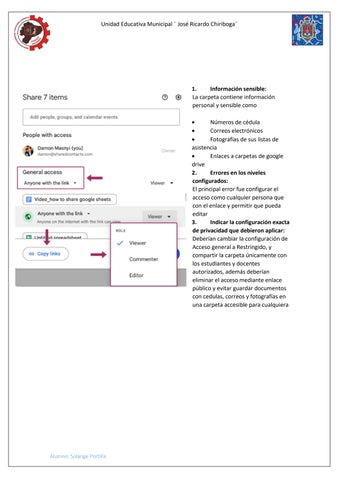
1. Información sensible: La carpeta contiene información personal y sensible como Números de cédula Correos electrónicos Fotografías de sus listas de asistencia Enlaces a carpetas de google drive 2. Errores en los niveles configurados: El principal error fue configurar el acceso como cualquier persona que con el enlace y permitir que pueda editar 3. Indicar la configuración exacta de privacidad que debieron aplicar: Deberían cambiar la configuración de Acceso general a Restringido, y compartir la carpeta únicamente con los estudiantes y docentes autorizados, además deberían eliminar el acceso mediante enlace público y evitar guardar documentos con cedulas, correos y fotografías en una carpeta accesible para cualquiera
Alumno: Solange Portilla
Unidad Educativa Municipal “José Ricardo Chiriboga”
Incidente ético y reputacional Ejemplo practico 2: Análisis del incidente ético y reputacional Escenario presentado a los estudiantes “En el laboratorio de computación, un estudiante deja abierta su sesión de la plataforma SIGECEM/ correo institucional. Otro compañero usa el equipo, encuentra la sesión abierta y cambia la foto de perfil por un meme, compartiendo la captura en un grupo de WhatsApp.”
1. Implicaciones éticas, institucionales y reputaciones Para quien dejó la sesión abierta: Tiene responsabilidad por no cerrar correctamente su cuenta. Esto puede poner en riesgo su información personal y académica. Para quien utilizo la sesión: Actuó incorrectamente al ingresar a una cuenta ajena, cambiar la foto de perfil y compartir una captura sin autorización. Esto representa una falta de respeto a la identidad y privacidad de su compañero. Para la institución: El hecho puede afectar la convivencia y la confianza entre estudiantes, además de generar problemas relacionados con el uso adecuado de los equipos y cuentas institucionales. Reputación: La persona afectada puede sentirse expuesta o perjudicada por la difusión de su información e imagen. 2. Dos medidas de prevención
Cerrar siempre la sesión de SIGECEM y del correo institucional antes de abandonar el computador. Respetar las cuentas ajenas: no ingresar, modificar información ni compartir capturas de otros estudiantes sin autorización.
Alumno: Solange Portilla
Unidad Educativa Municipal “José Ricardo Chiriboga”
Ciberseguridad y Almacenamiento en la nube
“Guardar archivos en servicios de almacenamiento en la nube (como Google Drive o One Drive) los protege automáticamente contra todo tipo de ransomware, ya que los servidores en la nube no pueden infectarse ni sincronizar archivos dañados” Respuestas de la IA La afirmación es falsa. Guardar archivos en la nube no los protege automáticamen te contra todo ransomware. Google Drive y OneDrive tienen mecanismos de detección, historial de versiones y recuperación, pero los archivos
Sesgos Fuentes Primarias Oficiales Detectados Generalizació Google Drive – Ayuda no oficial: recuperación de exageración. archivos después de un ataque La respuesta de ransomware. supone que la nube es completament e inmune al ransomware, cuando en realidad ofrece herramientas para prevenir, detectar y recuperar archivos afectados.
Unidad Educativa Municipal “José Ricardo Chiriboga”
pueden ser afectados o sincronizarse si un dispositivo está infectado. La nube sí Sesgo de falsa https://support.microsoft.com/ ofrece seguridad. es-es/onedrive/how-to-detectprotección Presentar el ransomware-and-recoveradicional, pero almacenamien files-using-onedrive no es una to en la nube garantía como absoluta. protección OneDrive, por total puede ejemplo, hacer pensar cuenta con que no se detección y necesitan recuperación antivirus, de ransomware copias de y permite seguridad ni restaurar otras medidas archivos a de seguridad. versiones anteriores. Conclusiones: La afirmación es incorrecta. El almacenamiento en la nube puede ayudar a proteger y recuperar archivos, pero no evita automáticamente que el ransomware afecte o sincronice archivos dañados
Unidad Educativa Municipal José Ricardo Chiriboga
PROMPT VS REALIDAD (2FA) “Al activar la verificación en dos pasos (2FA) en redes sociales y servicios en la nube, el sistema elimina permanentemente tu dirección IP de los servidores centrales y cifra tus llamadas de voz locales, garantizando un anonimato del 100% en Internet”
Respuesta de la IA
Sesgo detectado
La 2FA agrega una Exageración: capa adicional de presenta la 2FA como seguridad para si ofreciera comprobar que anonimato y quien inicia privacidad total, sesión es cuando su función realmente el principal es proteger propietario de la el acceso a la cuenta. cuenta. La 2FA no elimina Información automáticamente falsa/engañosamente la dirección IP de absoluta: confunde los servidores ni seguridad de garantiza autenticación con anonimato. anonimato y Además, los eliminación de datos. servicios pueden conservar información relacionada con llamadas y comunicaciones.
Fuentes Primarias oficiales(cita/enlace) https://support.google.com/ans wer/2451907?hl=en&utm_sour ce=chatgpt.com
https://policies.google.com/pri vacy/archive/20260402?hl=es419&utm_source=chatgpt.com
Conclusiones: La afirmación es falsa. La autenticación de dos factores sirve principalmente para proteger las cuentas contra accesos no autorizados. No significa que se borre la dirección IP del usuario, que se eliminen todos los registros de los servidores ni que se obtenga un anonimato del 100 % en Internet. Google, por ejemplo, documenta que determinados servicios pueden conservar información relacionada con llamadas y comunicaciones. Sesgo principal: exageración / generalización indebida, porque atribuye a la 2FA funciones de anonimato y eliminación de datos que no forman parte de su objetivo.