U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A R T M ED I A
Futur Digital
Octobre ’26
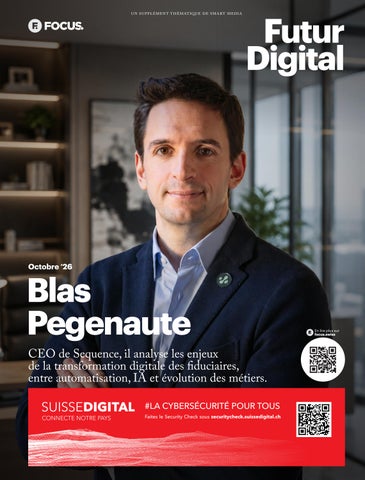
Blas Pegenaute CEO de Sequence, il analyse les enjeux de la transformation digitale des fiduciaires, entre automatisation, IA et évolution des métiers. #LA CYBERSÉCURITÉ POUR TOUS
Faites le Security Check sous securitycheck.suissedigital.ch
En lire plus sur focus.swiss
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
2 Éditorial
focus.swiss
Sabine Süsstrunk
Faire de l’IA un atout durable pour la Suisse
L
’intelligence artificielle est une technologie de rupture dont les effets touchent l’ensemble du système suisse de formation, de recherche et d’innovation, ainsi que l’économie et la société. Réussir cette transformation suppose une vision systémique plutôt que strictement technologique : pour la Suisse, dont la compétitivité repose avant tout sur ses talents et ses connaissances, la performance numérique dépend de l’articulation entre infrastructures, compétences, recherche et gouvernance au sein d’un écosystème cohérent, condition de sa prospérité et de sa résilience.
L’IA agit aujourd’hui comme un révélateur. La Suisse dispose d’atouts scientifiques et technologiques de premier plan, mais les dynamiques actuelles mettent en lumière des tensions croissantes : besoins exponentiels en capacités de calcul, pression accrue sur les talents, fragmentation des ressources nécessaires au développement et à l’utilisation de l’IA. Des analyses récentes du Conseil suisse de la science CSS le confirment : un renforcement ciblé de l’écosystème suisse sera nécessaire pour répondre aux exigences futures. Parmi ces enjeux, un angle reste sous-estimé dans le débat public : celui des infrastructures. L’IA ne repose pas uniquement sur des capacités de calcul toujours plus importantes ; elle exige des ressources cohérentes : infrastructures, données, expertise humaine, mises à disposition dans des conditions fiables, performantes et durables. Une stratégie nationale de long terme s’impose, fondée sur un système d’infrastructure de calcul à plusieurs niveaux, coordonné et accessible à l’ensemble des acteurs de la formation, de la
recherche et de l’innovation. Compatible avec les écosystèmes du secteur privé, elle peut favoriser la diffusion de l’innovation, notamment au bénéfice des PME, et constitue un pilier de la souveraineté numérique, soit la capacité à maîtriser des infrastructures critiques tout en restant ouvert à la coopération internationale.
Parallèlement, les enjeux de compétences et de gouvernance se renforcent. La formation initiale et continue devient un levier central face aux transformations du marché du travail liées à l’IA, dont l’encadrement dans l’éducation et la recherche appelle des cadres communs et une coordination accrue entre institutions. À l’horizon du Sommet international sur l’IA prévu à Genève en 2027, la Suisse a l’opportunité d’affirmer son approche : une combinaison d’excellence scientifique, d’innovation responsable et de gouvernance inclusive. La crédibilité de cette ambition reposera sur sa capacité à associer pleinement la communauté scientifique aux réflexions stratégiques. Dans un environnement marqué par l’incertitude technologique et la concurrence internationale, la capacité à nouer des partenariats fiables et fondés sur des valeurs partagées devient un atout stratégique. C’est en articulant excellence scientifique, responsabilité et coopération que la Suisse convertira cette transformation en prospérité durable. Texte Sabine Süsstrunk, Doyenne de la Faculté informatique et communications de l’EPFL Présidente, Conseil Suisse de la Science
Contenu. 06 10 12 14 16
Cybersécurité Interview:
Blas Pegenaute
Transition numérique
Cloud x IA
L’IA transversale
Focus Futur Digital. Cheffe de projet Juliane Graff Directeur d’agence Cyrille Daverdisse Directeur des ventes Thibaut Mochel Directrice du contenu Romandie Marie Geyer Graphistes Morgane Pedroletti, Marie Geyer Journalistes Océane Kasonia, Marc-Antoine Guet, SMA Image de couverture màd Canal de distribution Bilan Impression Stämpfli Publications SA
Smart Media Agency SA. Gerbergasse 5, 8001 Zürich, Suisse Tél +41 44 258 86 00 info@smartmediaagency.ch redactionFR@smartmediaagency.ch focus.swiss
Bonne lecture ! Juliane Graff Team Manager
ANNONCE
#focusfuturdigital
En découvrir plus sur
focus.swiss
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
4
Brandreport • KeyIT
#focusfuturdigital
PME : sécuriser l’IT, adopter l’IA et garder le contrôle Face aux cybermenaces, à l’essor de l’intelligence artificielle et à la complexité du cloud, les PME doivent garder la maîtrise de leur environnement numérique. keyIT, société spécialisée dans les services IT et digitaux, accompagne les entreprises de Suisse romande. Pour son CEO ; Marc Bourdeau, l’enjeu est de construire une relation de confiance dans la durée.
Marc Bourdeau CEO, Key IT
Marc Bourdeau, quels sont les principaux défis IT des PME ? La cyber-résilience reste fondamentale, pour assurer la continuité des activités et protéger les données stratégiques. Beaucoup d’entreprises se pensent protégées, mais ont-elles testé leur réaction à une attaque ? Il existe encore trop peu d’exercices et plans de reprise. Autre défi : combler le manque de ressources IT, pour des enjeux numériques toujours plus stratégiques. Les équipes gèrent un patrimoine numérique toujours plus vaste. Enfin, l’efficacité et l’adoption de l’IA sont essentielles pour rester compétitifs.
Vous parlez de « Digital Trust ». Que signifie cette notion ? C’est une notion de confiance : dans les partenaires, les solutions et les données. Il faut savoir pourquoi on choisit une technologie, où sont les données et quel contrôle on conserve. La maîtrise est essentielle, entre solutions globales et souveraines. Pouvez-vous illustrer votre approche ? Nous avons accompagné un distributeur d’énergie romand dont la plateforme de données atteignait ses limites en performance, capacité et sécurité. Nous avons conçu une nouvelle plateforme Cloud évolutive et très sécurisée, migré les données et formé les utilisateurs finaux. Nous réalisons la maintenance et des formations mensuelles pour assurer l’efficacité digitale des équipes. Une démarche complète. Et concernant l’intelligence artificielle ? L’IA apporte de la valeur dans l’automatisation de tâches chronophages : analyse de contenus, rapports, RH ou supply chain. Mais l’humain doit rester au centre pour piloter, contrôler et
valider les résultats. Les entreprises doivent aussi maîtriser les données utilisées par ces outils. Quel rôle doit jouer un partenaire IT ? Il ne s’agit pas de tout faire à la place du client. Nous lui permettons de gagner en autonomie, tout en prenant en charge les domaines où il manque de compétences ou de temps. Un partenariat suppose aussi de comprendre sa stratégie et ses enjeux à long terme. Notre ambition est d’être un allié stratégique, pas simplement un prestataire technique. Quels seront les prochains enjeux ? L’adoption encadrée de l’IA, la maîtrise du cloud et la protection des données seront déterminantes. Nous apportons compétences et cadre, puis formons les équipes pour leur permettre d’avancer de manière autonome. Plus d’informations sur www.keyit.ch
Brandreport • Suissedigital
Des offres attractives pour les PME
G
Les quelque 170 membres de Suissedigital s’adressent de plus en plus aux PME avec leurs offres. L’accent est mis sur les services dans les domaines de la connectivité, de la communication et des centres de données.
râce à la numérisation, les PME peuvent optimiser l’efficacité de leurs processus et atteindre plus facilement leurs clients potentiels. Pour cela, elles ont besoin d’une connexion Internet performante, de solutions de communication intelligentes, d’une mise en réseau sécurisée de leurs différents sites et d’un service client fiable. Les quelque 170 membres de Suissedigital, actifs au niveau local, offrent tout cela. Des centres de données propres sur place Certains membres de Suissedigital proposent en outre des services dans les domaines de la colocation et des centres de données, dont les PME peuvent tirer profit. Grâce à une connexion par fibre optique et à des mesures de sécurité de premier ordre telles que la protection contre les incendies, la vidéosurveillance, le contrôle d’accès, les systèmes d’alimentation de secours et les racks verrouillables, ces centres de données sont adaptés au stockage de données sensibles. Test en ligne de sensibilisation à la cybersécurité Avec la numérisation croissante, le risque pour les PME d’être victimes de la cybercriminalité
augmente. C’est pourquoi Suissedigital a lancé, sur www.suissedigital.ch, un test en ligne destiné à sensibiliser les PME à la cybersécurité. Ce test permet une auto-évaluation et, au fil du temps, une comparaison avec d’autres PME.
Plus d’informations sur www.suissedigital.ch
Informations et réseautage lors du Suissedigital-Day 2026 Vous souhaitez en savoir plus sur les offres destinées aux PME proposées par les membres de Suissedigital ? Renseignez-vous auprès de votre entreprise de communication locale sur www.suissedigital.ch/pme ou participez au Suissedigital-Day, qui se tiendra le 19 novembre 2026 au Kursaal de Berne. Lors de cet événement, environ 400 représentants d’entreprises de télécommunications et d’informatique rencontreront des PME pour nouer des contacts et échanger. Au programme : des conférences passionnantes sur des thèmes d’actualité liés à la numérisation. Pour plus d’informations et inscriptions sur info@suissedigital.ch +41 31 328 27 28
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
#focusfuturdigital
Sophos • Brandreport
5
Quand la cybersécurité devient un sujet de direction Face à des cybermenaces qui pèsent de plus en plus sur les entreprises, Sophos mise sur l’intelligence artificielle et sur des services capables de détecter les attaques et d’y répondre en continu. Renaud Schweingruber, Senior Enterprise Account Executive, décrypte l’évolution des menaces et les enjeux auxquels les dirigeants doivent se préparer.
Renaud Schweingruber, Terek Moumene et Michel Rueger ©Lucien Kolly
Renaud Schweingruber, vous êtes chez Sophos depuis quatre ans, après une longue expérience dans les services IT managés. Qu’est-ce qui a le plus changé ? Quand j’ai rejoint Sophos, mon interlocuteur était principalement le responsable IT, et nos échanges portaient avant tout sur un produit. Aujourd’hui, je passe autant de temps avec les directions générales et les CFO. Les questions ont changé : combien de jours d’arrêt l’entreprise peut-elle se permettre ? Qui prend les décisions en cas de crise à 3 h du matin ? La cybersécurité est désormais un enjeu de direction générale : elle a quitté la salle des serveurs pour entrer dans la salle du conseil. Quel est aujourd’hui le vecteur d’attaque principal ? Notre étude annuelle sur les rançongiciels, menée dans 17 pays dont la Suisse, montre que près de 80 % des attaques commencent par la compromission d’une identité. Plus préoccupant encore : dans la quasi-totalité de ces cas, l’entreprise avait pourtant déployé le double facteur d’authentification. Celui-ci était activé sur la messagerie, mais pas sur le VPN ni sur la console du pare-feu. Les attaquants ne forcent pas la porte blindée : ils passent par la fenêtre de la cave. Concrètement, qu’est-ce que le MDR, expliqué à un patron de PME ? Un service SOC MDR (Managed Detection & Response), c’est une équipe d’experts en cybersécurité qui surveille votre informatique 24 h/24 et 7 j/7 afin de détecter les attaques. En cas de menace, ces analystes investiguent, prennent des mesures pour contenir l’attaque et vous assistent dans la remédiation, avant que l’incident n’impacte l’entreprise. Pour une PME, cela revient à disposer d’un centre opérationnel de sécurité (SOC) externalisé, sans devoir recruter et maintenir une équipe spécialisée en interne. L’objectif est simple : réduire les risques de cyberattaque, limiter les interruptions d’activité et protéger les données de l’entreprise en continu.
Nous ne nous contentons pas d’envoyer un e-mail d’alerte : nous intervenons. Nous sommes leaders dans ce domaine : plus de 40 000 clients dans le monde y ont recours, parmi lesquels des collectivités publiques, des hôpitaux, des multinationales, mais aussi de nombreuses PME et de petites structures. Cette diversité fait sa valeur, car ce que nous voyons chez un grand groupe protège immédiatement une entreprise de vingt personnes. On parle beaucoup de SOC agentique. De quoi s’agit-il ? Je fais de la course à pied. Usain Bolt aussi. Pourtant, nous savons tous qu’il existe un monde entre nous deux. Il en va de même dans le monde du SOC. Tout le monde parle aujourd’hui de « SOC agentique » : l’idée d’y intégrer des agents d’intelligence artificielle capables non plus seulement d’assister les analystes, mais d’enchaîner eux-mêmes les étapes d’une enquête et d’aider à la prise de décision. Qu’est-ce qui différencie Sophos sur ce marché ? Nous offrons un SOC agentique qui agit, avec des agents IA qui accélèrent l’enquête, mais où nos 600+ spécialistes valident et pilotent la réponse. Le client choisit ce qu’il délègue : action autonome, collaboration ou simple notification. Toutes les actions prises par l’IA de Sophos sont dès lors gouvernées par des humains : des analystes définissent ce qu’elle a le droit de faire et dans quel périmètre.
donc pas nécessairement le nombre d’outils que vous possédez, mais leur capacité à communiquer entre eux et à agir de manière coordonnée. Sophos est une société internationale. Qu’est-ce que cela signifie en Suisse romande ? Nous sommes une équipe présente en Suisse romande et travaillons avec des partenaires locaux, ce qui permet au client de conserver son intégrateur préféré. La cybersécurité est un métier de confiance et d’urgence. Le jour où ça brûle, on veut pouvoir appeler quelqu’un que l’on a déjà rencontré, appuyé par l’expertise internationale de Sophos. Vous nous retrouverez ainsi au Swiss IT Forum(s), à Palexpo Genève, les 30 septembre et 1er octobre (à l’emplacement B27). Un conseil à un dirigeant sensible au sujet de la cybersécurité ? Deux, et aucun ne coûte cher. Vérifiez où votre double facteur n’est pas activé : ne cherchez pas seulement où il l’est, mais surtout où il ne l’est pas. Et posez-vous la question de la nuit : si une alerte tombe un samedi à 3 h, qui la voit et qui a le droit d’agir ? Si la réponse est « on verra lundi », votre priorité est le SOC. Interview Marc-Antoine Guet
Avec des attaquants utilisant massivement l’IA, Sophos MDR sauve l’analyste de la noyade : des dizaines de milliers d’alertes par jour, dont presque toutes sont de faux positifs. Notre IA trie et contextualise, et l’analyste ne reçoit plus dix mille lignes : il reçoit un dossier constitué. Sophos a annoncé cet été « Fusion ». De quoi s’agit-il ? Avec Fusion, Sophos franchit une nouvelle étape dans sa manière d’aborder la cybersécurité : plutôt que d’empiler les solutions, nous voulons qu’elles fonctionnent comme un véritable système unifié. C’est une évolution importante, car une grande entreprise utilise aujourd’hui en moyenne plus de 45 outils de sécurité. Nous avons longtemps privilégié une approche par couches, mais cette multiplication des solutions a aussi créé des angles morts et des silos entre les différents outils. Fusion repose sur une architecture unifiée dans laquelle le poste de travail, le pare-feu, la messagerie, le cloud et l’identité partagent les mêmes données en temps réel. Le problème n’est
Plus d’informations sur www.sophos.com
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
Image iStockphoto/JuSun
6 Cybersécurité
focus.swiss
Cyberattaques : le nouveau défi est de rester opérationnel À mesure que l’IA et le cloud transforment les entreprises, les cybermenaces évoluent elles aussi. Pour Wassim Chaïtou, Directeur Commercial - Cloud Souverain chez Swisscom, la cybersécurité n’est plus seulement une affaire informatique : elle devient un enjeu de résilience, de gouvernance et de souveraineté numérique. ne sont plus des sujets d’experts techniques isolés dans un coin de la DSI : ce sont des questions de pilotage, portées au niveau du comité de direction. Wassim Chaïtou Directeur Commercial Cloud Souverain chez Swisscom
Wassim Chaïtou, la cybersécurité est-elle devenue un enjeu stratégique pour les entreprises ? C’est une excellente nouvelle : les entreprises qui prennent ce sujet au sérieux aujourd’hui se donnent un avantage compétitif réel demain. La question a évolué : elle n’est plus « allons-nous être attaqués ? » mais « serons-nous capables de continuer à fonctionner si cela arrive ? ». Et c’est précisément cette bascule qui pousse la cybersécurité au rang de sujet stratégique. Chez les dirigeants, quatre préoccupations structurent aujourd’hui la réflexion : la maîtrise de l’IA, la sécurité de la chaîne d’approvisionnement logicielle, la souveraineté numérique, et la protection des technologies opérationnelles. Ce
Comment l’intelligence artificielle fait-elle évoluer les cybermenaces ? Parmi les risques observés, on retrouve les fuites de données, lorsque des collaborateurs partagent des informations sensibles avec des outils GenAI publics ou que des agents les transmettent à des API externes échappant à tout contrôle. On observe aussi la perte de contrôle, qui se traduit par des actions exécutées sans validation humaine ou par des agents disposant de droits d’accès trop étendus. Enfin, la dépendance à des outils tiers non maîtrisés, qu’il s’agisse de Shadow GenAI utilisé sans approbation ou de solutions SaaS externes hébergeant les données de l’entreprise, avec les risques de fuite ou de sous-traitance mal encadrée que cela suppose. Avec le cloud et les fournisseurs internationaux, comment conserver la maîtrise de ses données ? Avec la majorité des technologies Cloud importées, la vraie question n’est pas « Cloud
oui ou non » mais quel niveau de dépendance est acceptable pour son modèle d’affaires, entre innovation des hyperscalers, risques réglementaires et réversibilité. Avant de se lancer, il est essentiel d’identifier ses données réellement critiques, de cartographier qui y a accès et d’évaluer sa capacité à changer de fournisseur en cas de crise. La souveraineté numérique mérite une réflexion stratégique claire, portée au plus haut niveau de l’entreprise. À quoi faut-il s’attendre d’ici 2030 ? Le monde est devenu profondément imprévisible et la technologie évolue plus vite que notre capacité collective à la comprendre et à la réguler. Ce qui se dessine est un triple défi : des menaces cyber de plus en plus liées à la géopolitique, une IA qui offre autant d’opportunités que de zones d’ombre, et une souveraineté numérique qui deviendra un arbitrage quotidien. La Suisse a toutefois une carte à jouer : faire de la confiance numérique un atout compétitif, à condition de bâtir une résilience suffisante pour s’adapter à ce que nous ne pouvons pas prévoir. Texte SMA
ANNONCE
Le Coffre-fort pourdonnées. vos données. Le Coffre-fort pour vos
www.brainserve.ch contact@brainserve.ch
www.brainserve.ch
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
#focusfuturdigital
CHEOPS Technology Switzerland • Brandreport
7
Cybersécurité : quand l’IA rebat les cartes L’intelligence artificielle transforme en profondeur le paysage de la cybersécurité. En démocratisant certaines capacités offensives et en accélérant la préparation des attaques, elle élargit considérablement la surface de menace des entreprises. Mais l’IA constitue aussi un puissant outil de défense. Pour Jérémy Voisin, directeur de la division Cyber du groupe CHEOPS Technology et RSSI de CHEOPS Technology Switzerland, l’enjeu est désormais d’automatiser davantage tout en conservant l’humain au cœur de la décision.
Jérémy Voisin Directeur de la division Cyber du groupe CHEOPS Technology et RSSI de CHEOPS Technology Switzerland
Jérémy Voisin, les cyberattaques n’ont pas attendu l’intelligence artificielle pour devenir sophistiquées. Qu’est-ce que l’IA change réellement ? L’IA a complètement rebattu les cartes en démocratisant des capacités offensives auparavant réservées à des groupes très structurés disposant de compétences pointues. Aujourd’hui, une personne sans réelle expertise peut accéder à des outils lui permettant de construire des attaques de plus en plus crédibles. L’autre transformation majeure est la vitesse : collecte massive d’informations, génération de contenus convaincants, déplacement latéral intelligent… L’IA amplifie les capacités des attaquants et rend plus difficile encore la distinction entre le vrai et le faux. Quelles menaces les entreprises doivent-elles particulièrement anticiper ? Le grand changement est l’élargissement de la surface de menace. Désormais, toute personne ayant accès à Internet peut potentiellement devenir une menace. Cela entraîne une explosion des attaques opportunistes : on attaque à foison, puis on regarde là où « ça mord ». Les attaques ciblées existent toujours, mais la vitesse et le volume des attaques opportunistes changent véritablement la donne. Dans ce contexte, comment construire une stratégie de cybersécurité efficace ? Il faut d’abord revenir aux fondamentaux. La cybersécurité n’est pas un produit que l’on achète : c’est un état. Un système d’information est en état de cybersécurité lorsqu’il est capable de résister aux cyberattaques dans le cyberespace. Pour y parvenir, il faut avant tout appliquer rigoureusement les bonnes pratiques en matière de systèmes, de réseaux et de programmation, puis mettre en place une gouvernance et une stratégie permettant de faire évoluer cet environnement. Les solutions et services, comme ceux d’un SOC (Security Operations Center), viennent ensuite maintenir cet état de cybersécurité.
L’IA va-t-elle rendre l’expertise humaine moins nécessaire dans les SOC ? Au contraire. Notre SOC existe depuis 2014 et nous sommes également un CERT accrédité, c’est-à-dire une équipe spécialisée dans la réponse aux incidents de cybersécurité. Cette expérience nous donne un certain recul sur l’évolution des technologies. L’IA excelle pour traiter des volumes massifs de données et détecter des signaux faibles. Mais la compréhension de ce qui se passe et le jugement restent humains. Nous défendons le principe du « human in the loop » : l’IA assiste et accélère le travail de nos analystes, mais c’est toujours l’expert qui, en fonction du contexte et de son expérience, détermine s’il s’agit d’un vrai positif, d’un faux positif ou s’il faut approfondir l’investigation.
Comment utilisez-vous concrètement l’IA pour renforcer la cybersécurité ? L’IA en cybersécurité ne date pas des IA génératives. Nous utilisons depuis de nombreuses années le machine learning et le deep learning pour détecter des signaux faibles, identifier des anomalies ou corréler différents éléments qui ne correspondent pas nécessairement à des chemins d’attaque connus. Cela fait au moins dix ans que nous utilisons le machine learning dans notre détection. Nous avons désormais intégré l’IA générative comme assistant de nos ingénieurs, notamment pour effectuer des tâches répétitives et leur fournir un travail déjà largement préparé, afin qu’ils puissent se concentrer sur leur valeur ajoutée. L’humain est souvent présenté comme le maillon faible de la cybersécurité. Peut-il devenir un atout ? L’humain est à la fois la première ligne de défense et la dernière. S’il est mal formé, il peut effectivement être le maillon faible. Mais bien sensibilisé, il devient au contraire le maillon le plus fort. C’est pourquoi nous privilégions des sensibilisations sur mesure, avec des démonstrations en direct. Nous montrons concrètement ce qui peut se produire
lorsqu’un utilisateur adopte un comportement à risque. L’objectif est de créer un véritable effet « waouh » : les démonstrations marquent davantage les esprits que de simples diapositives. Comment abordez-vous l’équilibre entre innovation, Cloud et sécurité ? Tout est une question d’équilibre entre le risque, le coût et le bénéfice. Nous ne sommes pas dans une logique consistant à dire qu’il faut tout mettre on-premise ou, à l’inverse, tout basculer dans le Cloud. Chaque décision doit être pragmatique. Notre devise est simple : la bonne application dans le bon Cloud avec le bon niveau de sécurité. Une application critique manipulant des données sensibles n’a évidemment pas les mêmes exigences qu’un outil collaboratif. Il faut donc analyser chaque situation et trouver le bon équilibre, souvent dans une logique d’hybridation. La souveraineté numérique prend également de l’importance. Quelle est votre approche ? Elle est primordiale pour nous. En Suisse comme en France, nous maîtrisons nos propres datacenters, nos réseaux et nos équipements. La souveraineté n’est pas pour nous un simple argument marketing : les données de nos clients suisses restent en Suisse et sont opérées par des équipes suisses. Il n’y a pas de sous-traitance : nous maîtrisons la chaîne de bout en bout. Quel sera, demain, le rôle de l’IA dans la cybersécurité ? Nous allons automatiser toujours davantage l’investigation, la réponse, le « hunting » et différentes tâches opérationnelles. Nous avons déjà commencé à intégrer de l’IA agentique. Mais nous voulons conserver une supervision humaine. Chez nous, une IA ne prendra jamais seule la décision, par exemple, d’isoler une machine. Elle fournit son analyse, son niveau de confiance et les éléments factuels sur lesquels elle s’appuie. L’humain prend ensuite la décision. Le triptyque « people, process, technology » restera donc essentiel : la technologie va évoluer avec l’IA, mais l’humain et les processus resteront au cœur de la cybersécurité. Interview Océane Kasonia Plus d’informations sur www.cheops-technology.ch
Soyez l’acteur de votre transition digitale Solutions d’impression et digitales pour les entreprises de demain www.jbcsolutions.ch Siège Rue de la Vernie 12 1023 Crissier T. +41 21 706 60 80
Agence Route des Grives 2 1763 Granges-Paccot T. +41 26 422 27 27
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
#focusfuturdigital
JBC Solutions • Brandreport
9
Digitalisation : une opportunité stratégique pour les PME Spécialisée dans la numérisation et l’automatisation des processus documentaires, JBC Solutions se positionne comme un acteur clé de la transformation numérique des PME et des collectivités en Suisse romande. Rencontre avec Amato Cavaliere, directeur et administrateur de la société, et Pierre-André Freymond, responsable du département Solutions.
Amato Cavaliere Directeur, JBC Solutions SA
Pierre-André Freymond Responsable solutions, JBC Solutions SA
Amato Cavaliere, quel rôle joue aujourd’hui le département digital dans la stratégie globale de JBC Solutions SA ? Avec 30 ans d’expérience, notre PME s’est transformée en acteur majeur de la transformation digitale en Suisse romande. Notre pôle Solutions Numériques, moteur de croissance, propose des services en GED (gestion électronique des documents), en optimisation des impressions et en sécurité des données. Chez JBC Solutions, nous offrons bien plus que du matériel : conseil, audit et solutions logicielles renforcent la performance et la fidélisation de nos partenaires. Le numérique est devenu un pilier essentiel pour notre développement et celui de nos clients. Pierre-André Freymond, comment décririez-vous les grands enjeux actuels de la transformation digitale pour les PME en Suisse romande ? La digitalisation permet aux PME de Suisse romande de rester compétitives en automatisant les tâches, en optimisant les données et en améliorant la communication. Elle renforce la productivité, réduit les erreurs et offre une expérience client plus fluide et personnalisée. Cependant, elle pose des défis : compétences numériques, coûts, cybersécurité et gestion du changement. Pour réussir, il est essentiel d’adopter une démarche structurée, de former les équipes, de respecter la réglementation et d’impliquer l’ensemble de l’organisation. Bien menée, cette transition devient un véritable moteur de croissance durable. En quoi la mise en place d’une solution de GED peut-elle transformer le fonctionnement quotidien d’une PME ? La mise en place d’une solution de gestion électronique des documents (GED) transforme l’organisation et la performance des PME. En
centralisant les documents sur une plateforme sécurisée, elle améliore l’efficacité opérationnelle, facilite l’accès à l’information et renforce la sécurité des données grâce à un contrôle des accès et des sauvegardes automatiques. La collaboration est optimisée, notamment via le travail à distance, la validation accélérée et la signature électronique. La GED permet également de réduire les coûts liés à l’impression et au papier, tout en s’inscrivant dans une démarche écoresponsable. Enfin, elle garantit un archivage conforme aux exigences fiscales suisses. Elle constitue ainsi une solution clé pour renforcer la sécurité et la productivité des PME face aux enjeux numériques actuels. Quels sont les bénéfices les plus tangibles que vos clients constatent après avoir mis en place une solution de GED ? La mise en place d’une solution de GED apporte aux PME des gains rapides en productivité, avec jusqu’à 30 % de temps gagné sur les tâches administratives. Elle permet également de réduire les coûts liés au papier, à l’encre et au stockage, certains clients enregistrant jusqu’à 40 % d’économies. En facilitant la collaboration, notamment à distance, elle accélère la prise de décision et renforce la réactivité des équipes. Conforme aux normes suisses, l’archivage électronique assure également une meilleure sécurité des données. En fluidifiant les processus, la GED améliore ainsi le service client et renforce la compétitivité, faisant d’elle un véritable levier de performance pour les PME. Quelles sont les technologies ou les solutions numériques incontournables aujourd’hui pour une PME qui souhaite se moderniser ? Pour se moderniser efficacement, une PME doit s’appuyer sur des solutions numériques essentielles. La GED, comme on l’a dit, permet d’automatiser les flux, de centraliser les données et d’assurer la conformité. Les outils collaboratifs cloud, comme Microsoft 365 ou Google Workspace, facilitent quant à eux le travail d’équipe et la mobilité. Face aux cybermenaces, des dispositifs comme les firewalls, antivirus, sauvegardes cloud et authentification renforcée sont également indispensables. Les ERP et CRM offrent quant à eux un pilotage global et une prise de décision rapide grâce aux données en temps réel. Enfin, l’intelligence artificielle optimise les tâches répétitives, l’analyse des données et l’anticipation des besoins clients. Une transformation digitale réussie repose ainsi sur des choix technologiques stratégiques, centrés sur la sécurité, la
collaboration et la valorisation des données. Les solutions d’impression évoluent avec la digitalisation. Comment JBC Solutions combine-t-elle impression et solutions digitales ? Chez JBC Solutions, nous considérons l’impression et la digitalisation comme complémentaires. En intégrant des équipements intelligents, tels que les imprimantes et MFP Canon connectées (Multifunction Printer) à des workflows numériques, nous facilitons une capture fluide et sécurisée de l’information dès l’impression ou la numérisation. Nos solutions incluent le suivi des usages, la gestion des coûts et l’authentification des utilisateurs pour limiter le gaspillage et optimiser les ressources. Grâce à la digitalisation, les documents sont automatiquement classés, archivés et sécurisés via une GED ou dans le cloud. Notre approche repose ainsi sur un audit précis et des conseils sur-mesure, permettant aux PME d’adopter une transition numérique progressive, alliant productivité, sécurité et performance environnementale. Amato Cavaliere, quelle est la vision de JBC Solutions pour les cinq prochaines années en matière d’innovation digitale ? Notre ambition est d’accompagner nos clients dans une transition numérique agile, sécurisée et durable. Nous comptons renforcer encore l’automatisation intelligente, notamment grâce à l’IA, sécuriser davantage les données, promouvoir un bureau écoresponsable, personnaliser davantage l’expérience client grâce aux données, et élargir notre écosystème de services digitaux. En bref, nous voulons rester un partenaire de confiance, en alliant innovation technologique et pragmatisme opérationnel. Découvrez l’équipe JBC Solutions : jbcsolutions.ch
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
10 Interview • Blas Pegenaute
focus.swiss
Blas Pegenaute
Fiduciaires suisses : intégrer la technologie sans perdre la proximité La transformation numérique bouleverse le modèle traditionnel des fiduciaires suisses. Pour Blas Pegenaute, Fondateur et CEO de Sequence ERP, l’enjeu ne consiste pas seulement à automatiser les tâches, mais à repenser les processus, la relation client et la transmission des entreprises. Interview Océane Kasonia Image màd Blas Pegenaute, le secteur fiduciaire suisse fait face à la succession, à la pression sur les marges et à des processus encore largement manuels. Quel est le vrai problème, et pourquoi la transformation digitale est-elle devenue une nécessité ? Trois problèmes se percutent en même temps. La succession : des dirigeants proches de la retraite sans véritable plan. Les marges : la facturation à l’heure les plafonne entre 5 et 15 %. Et des clients qui attendent une visibilité en temps réel, pas un rapport plusieurs mois plus tard. Le problème ne vient pas des fiduciaires, mais de leurs outils. Aujourd’hui, 50 à 80 % des flux de travail d’une fiduciaire : saisie, rapprochements, rapports standards, peuvent déjà être automatisés. Les réaliser à la main revient à payer des heures qui créent peu de valeur pour le client. L’économie du modèle ne tient plus sans cette bascule. Concrètement, que peuvent déjà faire l’automatisation et l’IA au quotidien, et qu’est-ce qui reste entre les mains d’un humain ? Pour l’essentiel, elles permettent de supprimer les frictions. La saisie, les rapprochements bancaires, le reporting et la facturation sont aujourd’hui automatisables. C’est ce qui rend le temps réel possible et libère les équipes pour l’accompagnement. Ce qui exige encore une personne, c’est le jugement : le conseil fiscal complexe, les arbitrages et surtout la relation de confiance avec le client. La technologie ne remplace pas cela, elle nettoie le bruit autour. Vous avez développé un modèle d’intégration. Que signifie cette approche en pratique, et comment éviter qu’elle soit vécue comme une rupture par les équipes ? Nous ne sommes pas un acheteur financier qui extrait de la valeur. Sequence est une infrastructure technologique qui intègre des fiduciaires et transforme leur façon d’opérer, de l’intérieur. Il ne s’agit pas simplement de remplacer un logiciel comptable, mais de faire évoluer les flux de travail et d’y intégrer la technologie. Nous commençons par comprendre le fonctionnement de l’équipe, ses clients et ses processus, puis construisons avec elle un plan de migration et déployons les nouveaux flux
successeur, et l’alternative est souvent une vente à la casse. Nous proposons un prix juste, avec des intérêts alignés sur le long terme. Mais sans intégration, une acquisition n’est qu’un changement de propriétaire sur le papier. La vraie valeur se crée après la signature, quand la fiduciaire se transforme de l’intérieur et que ses clients bénéficient d’un suivi qu’elle ne pouvait pas leur offrir auparavant. Quels sont, selon vous, les principaux freins à la modernisation des fiduciaires ? Deux choses. D’abord, un frein légitime : la peur d’abîmer une confiance construite sur des décennies avec des outils que le dirigeant ne maîtrise pas. Ensuite, un frein très pratique : le patron fait tourner l’entreprise au quotidien et n’a tout simplement pas le temps de piloter une transformation. Notre rôle est de porter cette charge à sa place.
La technologie permet de faire grandir l’entreprise sans simplement ajouter des heures.
auprès des collaborateurs comme des clients. Les changements commencent dès le premier jour, mais sont préparés et portés ensemble. L’équipe est précisément ce que nous achetons : nous rencontrons chaque personne et investissons dans la formation. Le message est simple : votre rôle évolue, votre valeur augmente. La succession est le défi majeur de nombreuses fiduciaires. Comment votre modèle y répond-il, et pourquoi l’intégration technologique est-elle si importante dans ces opérations ? C’est le problème le plus urgent du secteur, et le moins discuté honnêtement. Beaucoup de dirigeants approchent de la retraite sans
Comment une fiduciaire transformée par le digital et l’IA se distingue-t-elle d’une fiduciaire traditionnelle ? La différence se voit d’abord chez le client. Dans une fiduciaire traditionnelle, il reçoit ses chiffres des mois après les faits et paie à l’heure. Dans une fiduciaire transformée, ses chiffres sont à jour, le suivi est continu et le prix fixe. Il n’a plus seulement un prestataire de conformité, mais un partenaire qui connaît son activité en temps réel et l’accompagne dans ses décisions. Côté fiduciaire, les équipes consacrent moins de temps à la saisie et davantage au conseil. La technologie permet de faire grandir l’entreprise sans simplement ajouter des heures. L’objectif reste avant tout de mieux servir le client. À quoi ressemblera la fiduciaire suisse de demain, et quel rôle Sequence entend-elle jouer ? Elle aura l’air locale, et elle le sera : mêmes relations, mêmes conseillers de confiance. Mais elle fonctionnera sur un autre modèle en dessous : processus automatisés, tarification fixe, équipes concentrées sur l’accompagnement. Pour le client, cela signifie plus de disponibilité, des chiffres toujours à jour et un partenaire réellement présent dans la conduite de son entreprise. Le marché est très fragmenté et le besoin est le même partout. Sequence veut être l’infrastructure qui permet aux fiduciaires suisses de faire cette transition sans perdre ce qui fait leur valeur : la proximité.
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
#focusfuturdigital
Infoteam Business Solutions SA. • Brandreport
11
IA générative et ERP : à qui confiez-vous vos données ?
Copilot s’invite désormais dans les applications Microsoft du quotidien, de Teams à Excel jusqu’à l’ERP lui-même. Mais derrière la promesse de productivité se pose une question sensible : celle de la souveraineté des données financières et opérationnelles. Sévan Reymond, Directeur d’Infoteam Business Solutions SA, intégrateur suisse spécialisé dans Microsoft Dynamics 365 Business Central, fait le point sur les usages de l’IA dans l’ERP et les enjeux de souveraineté pour les PME romandes.
Sévan Reymond Directeur, Infoteam Business Solutions SA
Sévan Reymond, concrètement, à quoi sert Copilot dans un ERP comme Business Central ? Loin du gadget, Copilot peut générer des propositions d’écritures comptables à partir d’un document scanné, rédiger des descriptions d’articles ou analyser les retards de paiement pour prioriser les relances clients. Nos clients observent un gain de temps sur les tâches répétitives à faible valeur ajoutée. Il ne s’agit pas de remplacer les équipes finance ou logistique, mais de leur fournir un assistant qui absorbe une partie de la charge administrative. Est-ce que les PME romandes adoptent vite ces fonctionnalités, ou restent-elles prudentes ? Les deux à la fois. L’intérêt est réel, car la promesse de productivité est concrète. Mais dès que l’on aborde les données : où elles sont traitées, qui peut y accéder, ce que Microsoft en fait, les questions arrivent vite, notamment dans les secteurs réglementés comme la finance, la santé ou le secteur public. Notre rôle consiste à accompagner cette transformation sans en minimiser les enjeux. Justement, que répondez-vous aux entreprises qui s’inquiètent de la souveraineté de leurs données dans un ERP cloud américain ? C’est une inquiétude légitime, renforcée par les débats autour de l’externalisation des données vers des fournisseurs cloud internationaux. Notre rôle d’intégrateur est de configurer l’environnement en conséquence : choix de la région de stockage, chiffrement, gestion des droits d’accès et cloisonnement des flux sensibles. Un ERP cloud n’est pas une boîte noire : la souveraineté se traite au niveau de l’architecture et de la gouvernance, pas uniquement du fournisseur.
Le CLOUD Act américain reste-t-il un frein réel pour vos clients ? Il fait partie des critères de décision, surtout dans le secteur bancaire ou pour les organismes publics. Mais il faut distinguer le risque théorique du risque opérationnel selon le type de données. Les données de facturation courante n’ont pas les mêmes enjeux que la propriété intellectuelle ou les données RH. Notre travail consiste à aider chaque client à réaliser cette analyse plutôt qu’à appliquer une réponse binaire. Pour bénéficier de Copilot, faut-il accepter que Microsoft accède à l’ensemble des données de l’ERP ? Non, et c’est un point souvent mal compris. Les fonctionnalités Copilot dans Business Central s’appuient sur les données déjà présentes dans l’environnement du client, dans son propre tenant, avec les mêmes règles de gouvernance que le reste de l’ERP. Il est possible de configurer précisément les accès selon les modules et les rôles utilisateurs. Microsoft indique par ailleurs que les données des clients utilisées par Copilot ne servent pas à entraîner les modèles de fondation destinés à d’autres clients. C’est très différent d’un usage non maîtrisé d’un outil d’IA grand public, où des collaborateurs pourraient involontairement exposer des données sensibles. Ce risque de « shadow AI » existe- t-il aussi côté finance et ERP ? Absolument. Un collaborateur qui copie un extrait de son ERP dans un outil d’IA grand public pour obtenir de l’aide dans une analyse ne mesure pas toujours où ces données sont traitées ou stockées. La meilleure protection consiste à mettre à disposition des outils d’IA sécurisés et intégrés nativement dans les applications déjà utilisées par les équipes. Quels conseils donneriez-vous à une PME qui hésite encore à activer ces fonctionnalités IA dans son ERP ? Ne pas foncer tête baissée, mais ne pas attendre indéfiniment non plus. Nous recommandons de commencer par un ou deux cas d’usage à fort impact, tels que la relance client ou la saisie comptable, plutôt que d’activer toutes les fonctionnalités d’un coup. Cela permet de mesurer
les gains, d’ajuster la gouvernance des données et d’accompagner progressivement les équipes. Comment voyez-vous l’évolution de l’IA dans les ERP d’ici deux à trois ans ? La tendance observée chez les principaux éditeurs est celle d’une évolution vers des agents capables d’automatiser des processus de plus en plus complets : rapprochement bancaire, relances intelligentes, propositions de commandes fournisseurs ou analyse proactive des anomalies. L’enjeu pour les PME romandes sera de s’assurer qu’elles adoptent ces outils avec une architecture de données maîtrisée dès le départ. Sévan Reymond est Directeur d‘Infoteam Business Solutions. Fort d‘une expérience en direction d‘entreprise et d‘une expertise en commerce et marketing, il accompagne les PME romandes dans leur transformation digitale. Son parcours inclut des responsabilités chez Texas Instruments, sa.global et Silicom Group. Infoteam Business Solutions SA est un intégrateur suisse spécialisé dans Microsoft Dynamics 365 Business Central, l‘ERP cloud de Microsoft dédié aux PME. Né de la fusion entre ERPXperts et Infoteam Digital, le groupe accompagne plus de 200 clients depuis ses bureaux de Fribourg et Genève, de la configuration au support et à l‘évolution de leur solution.
Plus d’informations sur www.business-solutions.infoteam.ch
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
Image iStockphoto/KanawatTH
12 Transition numérique
focus.swiss
Transformation numérique : une capacité d’adaptation, plus qu’un palier à franchir
IA, données, nouveaux comportements, souveraineté : les moteurs de la transformation numérique évoluent. Pour les entreprises suisses, l’enjeu n’est plus seulement d’adopter de nouvelles technologies, mais de savoir arbitrer, gouverner et faire évoluer leur modèle opérationnel. critique, il est nécessaire pour un dirigeant de bien comprendre le contexte, les enjeux, les priorités, peut-être les contraintes aussi, et toutes les implications », explique Yves Pitton. Yves Pitton Swiss Business Solutions Officer, membre exécutif du groupe ELCA
P
ression réglementaire, conformité et concurrence ont longtemps poussé les entreprises à se transformer, notamment dans les secteurs régulés ou exposés à l’international. En 2026, d’autres leviers prennent davantage de poids : nouveaux comportements d’achat, valorisation des données par l’IA agentique et prise de conscience des enjeux de souveraineté. Le renouvellement générationnel des directions contribue aussi à faire remonter ces sujets au comité exécutif plutôt qu’à les laisser au seul département IT. Le vrai frein relève de la gouvernance, pas de la technologie Warren Buffett résumait sa philosophie d’investissement par la nécessité de comprendre les domaines dans lesquels on s’engage. Une logique qui résonne avec les difficultés rencontrées par les dirigeants face à des technologies complexes et dont l’évolution peut dépasser la durée des projets. « Pour pouvoir prendre des décisions dans une logique aussi structurante et aussi
Compétences internes limitées, aversion au risque ou absence de gouvernance peuvent alors conduire à multiplier les initiatives sans vision d’ensemble. La transformation digitale devient ainsi moins une question d’outillage que de gestion de l’ambiguïté.
Dans cinq ans, une entreprise suisse réellement digitale ne se distinguera donc pas tant par son « stack » technologique que par l’aisance de ses dirigeants à adapter son modèle opérationnel. – Yves Pitton, Swiss Business Solutions Officer, membre exécutif du groupe ELCA Trois priorités pour sortir de l’effet de mode L’enjeu est désormais de passer de l’expérimentation à la création de valeur. « Si les entreprises pensent qu’on en est toujours à l’effet de mode, je pense qu’elles ont déjà perdu la bataille », estime Yves Pitton. L’IA touche
désormais au modèle d’affaires, aux canaux de commercialisation ou encore à la relation client. Trois questions doivent alors précéder l’investissement : pourquoi, pour qualifier l’impact attendu ; comment, pour définir la gouvernance ; et qui, pour sécuriser les ressources. ELCA accompagne les entreprises dans cette démarche, notamment sur la gouvernance, la formation, le changement, la data et l’IA. « Les objectifs doivent être fondamentalement liés à la stratégie de transformation de la société et doivent être pilotés par celle-ci », rappelle Yves Pitton. Le potentiel encore à exploiter Les services financiers ont pris de l’avance sous l’effet de la réglementation et des néo banques, tandis que l’administration publique progresse de manière plus hétérogène. La santé reste un terrain important, notamment en raison de la fragmentation des données entre acteurs. Les infrastructures critiques constituent un autre enjeu, alors que la transition énergétique ouvre une fenêtre pour renforcer leur résilience. « Dans cinq ans, une entreprise suisse réellement digitale ne se distinguera donc pas tant par son « stack » technologique que par l’aisance de ses dirigeants à adapter son modèle opérationnel. » conclut Yves Pitton. Texte Océane Kasonia
ANNONCE
#focusfuturdigital
En découvrir plus sur
focus.swiss
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
#focusfuturdigital
bangr. • Brandreport
13
L’IA sous le signe de la maîtrise
L’intelligence artificielle ouvre des perspectives réjouissantes aux PME. Encore faut-il savoir ce qu’on lui confie, comment on l’utilise et dans quel environnement ! Une exigence de maîtrise que l’éditeur vaudois de logiciels de gestion bangr. place au cœur de son développement.
N
ous sommes jeudi 3 septembre au Bois Chamblard, à Buchillon. Dans cette propriété de l’EPFL au bord du Léman, dirigeants, partenaires et clients découvrent les nouvelles ambitions de bangr., l’éditeur vaudois de logiciels de gestion qui fête ses vingt ans. Tout juste arrivée d’une visite dans les vignes, la conseillère d’État Valérie Dittli prend la parole. Devant ce parterre de décideurs, elle consacre son intervention à un sujet moins spectaculaire en apparence que l’intelligence artificielle : la souveraineté numérique. Le thème n’a pourtant rien d’accessoire. Dans son programme 2022-2027, le Gouvernement vaudois entend notamment « renforcer la souveraineté numérique du Canton ainsi que la protection des données de la population et des entreprises vaudoises ». Les préoccupations des pouvoirs publics rencontrent ici celles d’une société qui travaille depuis vingt ans au cœur de la transformation numérique des PME. Le choix de la proximité Car derrière les possibilités considérables ouvertes par l’intelligence artificielle apparaît une question très terre à terre : à qui confions-nous nos données, nos processus et, finalement, une part toujours plus importante du fonctionnement de nos entreprises ? Chez bangr., le choix est clair : celui de la proximité. Labellisée Cyber-Safe et basée à Yverdonles-Bains (VD), l’entreprise travaille avec un partenaire vaudois pour son cloud, afin que les données de ses clients restent en Suisse. L’utilisation de l’IA répond aux mêmes exigences. « On entend dire que l’IA fait
peur. Mais bien encadrée, elle devient un outil extrêmement intéressant. L’enjeu, aujourd’hui, c’est de la maîtriser », résume Mirela Filipovic, directrice générale de bangr. Au sein de son entreprise, les outils sont choisis auprès d’acteurs offrant des garanties contractuelles précises : pas question de verser des données précieuses dans la première IA venue. Cette prudence, l’actualité contribue presque quotidiennement à en démontrer l’importance. Fuites de données sensibles, informations confidentielles exposées : il est parfois difficile de savoir d’où viendra le prochain risque. Dans ce contexte, travailler avec des partenaires locaux, identifiables et joignables prend une valeur nouvelle. « On ne se rend pas toujours compte de la chance que nous avons de disposer de tous ces acteurs près de chez nous », relève Mirela Filipovic. Maîtriser avant de déléguer L’essor de l’IA ne fait que renforcer une conviction ancienne : la transformation numérique ne doit jamais signifier l’abandon de la maîtrise de ses outils. Chez bangr., cette philosophie passe aussi par une connaissance fine des métiers de ses clients, qu’ils soient actifs dans l’ingénierie, la distribution ou l’industrie. Loin de prendre « tout ce qui bouge », la société concentre en effet son expertise sur une dizaine de secteurs. « Notre priorité, c’est d’industrialiser la gestion de nos clients, souligne Jean Bourgeois, président et fondateur. Avec vingt ans d’expérience, nous avons acquis des connaissances métier qui nous permettent d’aller bien au-delà du logiciel. » Gestion des heures, suivi des mandats, organisation des équipes… pour épauler une
Relâchez Relâchez la pression. C'est l'ERP qui change la donne des PME. bangr-squad.com
entreprise, bangr. met un point d’honneur à connaître d’abord son fonctionnement concret. Cette connaissance du terrain devient un préalable à la révolution de l’IA. Avant de demander à une intelligence artificielle d’accélérer le fonctionnement d’une entreprise, il faut que celle-ci sache ce qu’elle souhaite optimiser. Processus mal définis, tâches effectuées à double, informations dispersées ou clics superflus ne disparaissent pas miraculeusement avec de nouveaux outils, mais risquent au contraire d’être reproduits à plus grande échelle. D’où un accompagnement qui dépasse le déploiement de l’ERP : « Chez nous, chaque client dispose d’un interlocuteur qui connaît son domaine d’activité et l’aide à structurer ses processus », précise Jean Bourgeois. Commencer par le commencement, en somme. À l’heure où l’IA promet des gains de productivité considérables, la technologie ne remplacera ni la connaissance du métier, ni des processus bien construits, ni la maîtrise de ses données. Elle peut cependant démultiplier leur valeur, à condition de rester au service de l’humain. Plus d’informations sur www.bangr-squad.com
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
Cloud x IA
Image iStockphoto/Xxxx Image iStockphoto/sankai
14
focus.swiss
Uciisquae. Onem et la eos eium Le cloud resectaquos entre dansvolorectur une nouvelle ère Mint velit qui voluptae conestoaccompagne opta qui iusles et,entreprises iunt ea sumdans et etleur et explignit, quas eanumérique, num que con À la qui têtebereruntum de Microsoft Suisse, Catrin Hinkel transformation à consecum volendam fuga. Ut maximaxim nulpa niaesles as modes neceresdeexperum cuptae. Totatiur auda quatur? l’heure où le cloud et l’intelligence artificielle redessinent travail. Elle revient sur les enjeux de cette nouvelle étape de la digitalisation et sur les opportunités qu’elle représente pour l’économie suisse. leurs méthodes de travail et accompagner leurs collaborateurs. La différence se fera moins sur l’adoption de la technologie que sur la capacité à la traduire en impact. Catrin Hinkel Directrice, Microsoft Suisse
C
atrin Hinkel, le cloud est désormais largement adopté par les entreprises. Quels sont les principaux défis auxquels elles sont confrontées dans cette nouvelle phase de maturité numérique ? Le cloud a permis aux entreprises suisses de se doter d’une base numérique solide. L’enjeu est désormais d’en tirer une valeur concrète grâce à l’IA. Cela passe d’abord par les données, qui doivent être accessibles, connectées et bien gouvernées. Mais la transformation est aussi humaine et organisationnelle. Pour obtenir des résultats, les entreprises doivent intégrer l’IA dans leurs processus, faire évoluer
Observez-vous des différences dans l’adoption du cloud entre les PME et les grandes entreprises en Suisse ? Les PME sont au cœur de l’économie suisse et leur capacité à tirer parti du cloud et de l’IA sera déterminante pour la compétitivité du pays. Mais nous constatons que la taille de l’entreprise compte moins que la capacité de ses dirigeants à identifier les domaines dans lesquels l’IA peut créer de la valeur et à conduire le changement. La Suisse dispose déjà d’une base favorable : selon notre dernier rapport sur la diffusion de l’IA, 37,8 % de la population en âge de travailler utilise l’IA générative. Le défi est maintenant de convertir cette adoption en valeur économique. La Suisse romande a des atouts spécifiques. Genève et l’ensemble de la région réunissent organisations internationales, finance, sciences
de la vie, recherche et start-up. Associés à une forte culture de la confiance, ces éléments peuvent lui donner un rôle important dans le développement d’une IA à la fois utile, responsable et créatrice de valeur. Si vous vous projetez cinq ans dans le futur, à quoi ressemblera selon vous l’environnement de travail numérique de demain ? Dans cinq ans, l’IA sera intégrée au travail quotidien. Mais l’enjeu ne sera pas simplement d’automatiser davantage. Il s’agira surtout de mieux combiner les capacités humaines et celles de l’IA afin de libérer du temps pour le jugement, la créativité et la prise de décision. La Suisse est bien placée pour cette évolution, grâce à ses talents, à la solidité de ses institutions et à sa culture de la confiance. Les entreprises qui sauront associer ces forces à l’IA pourront repenser le travail et créer durablement de nouvelles sources de valeur. Interview Océane Kasonia
ANNONCE
Mettez en valeur votre identité suisse avec l’extension Internet .swiss
www.nic.swiss
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
#focusfuturdigital
TLT Solutions - Teletrend AG • Brandreport
15
Préparer aujourd’hui les réseaux de demain Face à l’explosion des données, à l’essor de l’intelligence artificielle et à la multiplication des cybermenaces, les infrastructures numériques doivent évoluer rapidement. Pour Laurent La Marca, CMO et directeur de la succursale romande de TLT Solutions, l’enjeu est d’anticiper ces transformations tout en restant pragmatique.
Laurent La Marca CMO et directeur de la succursale romande de TLT Solutions
Laurent La Marca, quels sont aujourd’hui les principaux défis des entreprises en matière d’infrastructure IT ? La sécurité est devenue un enjeu majeur. Les attaques se multiplient et l’intelligence artificielle accélère l’action des acteurs malveillants. La Suisse, pleinement intégrée à l’environnement numérique mondial, doit disposer d’infrastructures adaptées. Les organisations gèrent plusieurs générations de technologies alors que les compétences spécialisées manquent. L’IA et l’automatisation exigent plus de bande passante et de performance. Les infrastructures doivent être sûres, évolutives et simples à exploiter. À quoi ressembleront les réseaux de demain ? Il est difficile de se projeter à cinq ou dix ans. Les entreprises auront besoin de davantage de bande passante pour absorber les flux entre utilisateurs, centres de données, cloud et équipements connectés. Les réseaux devront gagner en performance et en automatisation. Cette évolution doit rester responsable : l’augmentation des données accroît la consommation énergétique. Il faut optimiser les équipements pour concilier performance et maîtrise de leur impact. La cybersécurité est-elle désormais indissociable du réseau ? Oui. Chez TLT Solutions, nous travaillons entre autres à protéger le périmètre externe des entreprises. Sur le dark web circulent des identifiants volés, des données compromises et d’autres informations sensibles. Notre rôle est d’identifier les vulnérabilités et de sécuriser les réseaux. Cela exige une veille permanente et la formation de nos équipes face à l’évolution des menaces. Il faut protéger l’infrastructure tout en comprenant ce qui se prépare à l’extérieur. Le cloud reste-t-il la solution privilégiée pour gérer cette croissance des données ? Pas forcément. Certains clients reviennent à des infrastructures « on-premise », hébergées chez eux, notamment pour mieux maîtriser la sécurité et leurs données.
La souveraineté numérique entre aussi dans la réflexion : où sont stockées les données et sur quelles infrastructures reposent-elles ? Chaque choix dépend des besoins de l’organisation. Connectivité, cloud et cybersécurité doivent être pensés ensemble, avec une sécurité intégrée dès la conception. TLT Solutions revendique une approche indépendante des fabricants. Qu’est-ce que cela change pour vos clients ? Nous travaillons avec plusieurs grands fabricants, notamment Cisco, Huawei, Nokia et HPE Aruba. Cette approche multi-constructeurs nous permet de comparer les technologies et de retenir celles qui répondent aux besoins du client. Nous partons de son infrastructure, de ses contraintes opérationnelles et de son budget, sans privilégier une marque en raison d’un partenariat. Nous pouvons aussi combiner plusieurs solutions. Pour garder cette liberté de conseil, nos ingénieurs se forment et se certifient régulièrement.
un support 24 heures sur 24 et 7 jours sur 7, avec un temps de réponse pouvant descendre à 30 minutes. Nous suivons la résolution et pilotons au besoin les escalades auprès des fabricants. Votre présence à Cham et à Gland répond-elle à cette logique de proximité ? Oui. Cham et Gland nous donnent une présence en Suisse alémanique et en Suisse romande. Nos équipes collaborent et interviennent dans tout le pays selon les compétences requises. Cette proximité compte : les clients connaissent les personnes qui conçoivent, déploient et soutiennent leurs infrastructures. Elle nous aide à comprendre leurs réalités et à construire une relation de confiance durable. Quel conseil donneriez-vous finalement à une entreprise qui souhaite préparer son infrastructure aux défis de demain ? Je ne conseillerais pas forcément de tout changer. Une infrastructure existante peut souvent évoluer progressivement. Il faut d’abord évaluer ses capacités, sa sécurité et ses limites, puis définir une trajectoire adaptée. Nous accompagnons nos clients selon leurs contraintes économiques et technologiques. Si une transformation complète s’impose, nous intervenons sur le design, l’architecture, l’implémentation et le suivi.
Quels enjeux retrouvez-vous chez des clients aussi différents que des PME, des administrations ou des opérateurs télécoms ? La sécurité est leur premier point commun. Elle est particulièrement critique pour les opérateurs, qui fournissent un accès Internet à d’autres organisations.
Préparer l’avenir, c’est savoir quand et comment faire évoluer son infrastructure, sans la surdimensionner trop tôt ni attendre qu’elle devienne obsolète. Interview Océane Kasonia
Les volumes de données augmentent aussi : les flux dépendent désormais des applications, des services numériques et de l’IA, au-delà du nombre d’employés. Chacun doit garantir la continuité de service et maîtriser ses coûts. Comment garantir la continuité lorsqu’une panne survient ? Aucun dispositif n’élimine tous les incidents : une panne électrique ou un événement extérieur peut perturber une région entière. La rapidité d’intervention compte alors beaucoup. La continuité se prépare dès la conception : redondance, absence de point unique de défaillance et tests des secours. Nous proposons
Plus d‘informations sur www.tltsolutions.ch
Image iStockphoto/your_photo
16
L’IA transversale
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
focus.swiss
L’IA n’est pas un projet IT de plus : elle redéfinit tous les autres Pendant longtemps, les grandes transformations de l’IT pouvaient être abordées comme une succession de chantiers distincts : renforcer la cybersécurité, migrer vers le cloud, moderniser les applications métier, structurer la gouvernance des données ou optimiser les infrastructures. Chaque domaine avait ses spécialistes, ses priorités et sa feuille de route.
Yannick Bazin CEO, Swiss IT Forum(s) Genève
C
ette approche par expertises reste indispensable, mais elle ne suffit plus. Les frontières entre ces domaines deviennent progressivement plus perméables. L’intelligence artificielle en est l’illustration la plus visible. Elle n’est pas venue s’ajouter à la liste des projets des directions informatiques comme une nouvelle technologie à déployer. Elle s’est intégrée à l’ensemble des enjeux existants. Les réflexions autour de la cybersécurité ne concernent plus uniquement la protection des systèmes, mais aussi l’utilisation de l’IA par les attaquants comme par les défenseurs. Les stratégies data ne se limitent plus au stockage ou à la conformité : elles doivent garantir la qualité et la fiabilité des informations qui alimenteront les futurs usages intelligents. Les architectures cloud doivent répondre à de nouveaux besoins de puissance, tandis que les applications métier évoluent pour intégrer de nouvelles formes d’assistance et d’automatisation.
L’IA ne transforme donc pas un seul domaine de l’IT. Elle modifie les interactions entre tous les domaines. Mais l’enjeu principal est ailleurs. L’intelligence artificielle ne crée pas de nouveaux problèmes, elle révèle et amplifie ceux qui existaient déjà.
du tissu économique. Ces structures n’ont pas toujours vocation à traiter chaque domaine en silo avec un spécialiste dédié ; elles doivent construire une vision globale, capable de faire dialoguer technologie, métiers et gouvernance.
Une gouvernance des données approximative devient un frein majeur. Une dette technique longtemps tolérée ralentit les projets. Une architecture peu flexible limite les possibilités d’innovation. Une organisation trop cloisonnée freine l’adoption par les métiers. L’IA agit ainsi comme un révélateur de la maturité globale du système d’information et de la capacité de l’entreprise à faire évoluer simultanément technologie, processus et compétences humaines. C’est probablement là que se situe la transformation profonde du rôle des CIO. Leur mission n’est plus uniquement de sélectionner les bonnes technologies, mais d’orchestrer un système complexe dans lequel chaque décision produit des effets en chaîne.
Une contrainte qui devient souvent un avantage : les organisations les plus décloisonnées sont aussi celles qui adoptent le plus efficacement ces nouvelles technologies.
Un choix d’architecture influence la sécurité, les coûts et la capacité d’innovation future. Une stratégie de données conditionne autant les capacités analytiques de l’entreprise que le succès des projets d’automatisation. À cela s’ajoute une dimension essentielle : les compétences, l’acculturation et l’accompagnement des collaborateurs, qui deviennent aussi déterminants que les investissements technologiques. Cette réalité prend une résonance particulière en Suisse romande, où les PME constituent l’essentiel
Cette approche transversale se retrouve également dans les échanges entre professionnels de l’IT, notamment lors de rendez-vous comme les Swiss IT Forum(s) Genève qui aura lieu à Palexpo. Les discussions entre CIO et experts témoignent d’une évolution des priorités : au-delà des technologies elles-mêmes, les enjeux portent désormais sur leur articulation, leur gouvernance et leur intégration dans l’ensemble du système d’information.
Cette évolution change également la manière dont les professionnels de l’IT échangent et partagent leurs expériences. Cybersécurité, cloud, data, infrastructures, applications métier, Green IT, gouvernance ou intelligence artificielle ne peuvent plus être abordés indépendamment les uns des autres. Ils constituent désormais les différentes composantes d’un même écosystème, dans lequel l’IA agit comme un catalyseur de transformations plus larges.
Texte Yannick Bazin
ANNONCE
L’excellence suisse pour votre Événement
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
#focusfuturdigital
Talan • Brandreport
17
IT legacy : comment l’IA transforme les arbitrages budgétaires
«
Hier trop coûteuse et risquée, la modernisation applicative change d’équation pour devenir un accélérateur de compétitivité.
Trop ancien pour évoluer, trop utile pour être arrêté, trop risqué pour être réécrit.» Quentin Chaillé, Practice Lead chez Talan, entend souvent ce constat à propos des systèmes métier critiques. L’arbitrage semblait prudent : selon des études fondées sur le modèle Run-Grow-Transform de Gartner, deux tiers des dépenses informatiques servent déjà à faire fonctionner l’existant.
L’IA ne se limite pas au code : elle aide à documenter l’existant, cartographier les impacts d’un changement et préparer les tests. Un travail préparatoire désormais moins coûteux, qui facilite des migrations par lots courts, chiffrables et pilotables.
Mais attendre n’est plus neutre. Obsolescence et rareté des compétences font grimper les OPEX, tandis que l’IA permet aussi aux attaquants d’automatiser l’exploitation des failles. « Ceux qui modernisent maintenant gagnent en vitesse et en résilience, tandis que les autres voient la dette, l’exposition et le retard s’accroître », avertit l’expert.
Une accélération à maîtriser Cette vitesse comporte toutefois des risques. « Un code généré peut compiler sans être fonctionnel, une IA générative peut modifier discrètement une règle métier ou exposer des données sensibles.»Les frameworks de Spec-Driven Development permettent de construire les preuves avant toute transformation. Les outils déterministes prennent en charge les transformations répétables, tandis que l’IA accélère l’analyse et les cas complexes. « Au moindre écart de comportement, de qualité ou de sécurité, la chaîne s’arrête et un expert tranche.»
Un coût d’entrée à réévaluer En août 2024, Amazon estimait avoir économisé plus de 4500 années de développement grâce à l’IA, notamment en migrant des dizaines de milliers d’applications vers Java 17. Pour Quentin Chaillé, « une DSI romande doit mesurer le gain par un pilote sur son propre patrimoine et selon ses exigences ».
« Une migration écartée hier pour des raisons de budget mérite un nouvel arbitrage », estime l’expert.
quelques semaines plutôt qu’en quelques trimestres et de libérer des moyens jusque-là absorbés par la maintenance au profit de l’innovation. « L’arbitrage n’est plus seulement budgétaire », conclut l’expert. Identifier une première application Le QR code mène à un questionnaire d’auto-évaluation, puis à un échange avec un expert pour évaluer le potentiel de modernisation d’une application et ses points de vigilance. Un premier pas sans engagement.
Un potentiel métier à libérer Maîtrisée, la modernisation devient un levier de compétitivité. Un système d’information modernisé permet de livrer de nouvelles fonctionnalités en Clusis • Brandreport
Cyberrisques : s’unir pour mieux prévenir
L
Face à une digitalisation croissante et à des cybermenaces toujours plus complexes, les entreprises doivent pouvoir compter sur des compétences, des outils et surtout sur un réseau. Depuis 1989, le Clusis contribue à renforcer la maturité numérique en Suisse en favorisant le partage d’expertise, la formation et la sensibilisation.
a cybersécurité n’est plus l’affaire des seuls spécialistes de l’informatique. Protection des données, gestion des risques, intelligence artificielle ou continuité des activités concernent désormais l’ensemble des organisations. Avec plus de 250 entreprises membres et des professionnels actifs dans le domaine de la sécurité, le Clusis constitue un réseau d’échange entre acteurs issus de secteurs variés. Son objectif : favoriser le partage de bonnes pratiques et renforcer la sécurité de l’information en Suisse. Des rendez-vous pour comprendre et anticiper Tout au long de l’année, le Clusis propose des événements pour décrypter les enjeux actuels de la cybersécurité. Les 5à7 (afterworks) virtuels réunissent des spécialistes autour de thématiques concrètes. Présentations, questions-réponses et échanges permettent aux participants de confronter leurs expériences et d’enrichir leurs connaissances. Des événements en présentiel complètent ce dispositif, avec une place importante accordée
au réseautage. Une occasion de rencontrer experts, intervenants et représentants des mondes économique et institutionnel. Former et diffuser les bonnes pratiques Le Clusis organise également des formations thématiques destinées notamment aux PME. Nouvelle Loi sur la protection des données, gestion des risques, gestion de crise ou gouvernance de l’intelligence artificielle : les sujets répondent aux besoins des organisations et à l’évolution de l’actualité. Chaque thématique fait l’objet de ressources dédiées, notamment sous la forme de livres blancs, afin de permettre aux entreprises d’approfondir les enjeux abordés. Un écosystème ouvert sur l’extérieur Le Clusis s’appuie sur un large réseau de partenaires en Suisse et en Europe et participe à différents événements majeurs du secteur. L’association collabore également avec des institutions, des hautes écoles et des organisations professionnelles.
Cette volonté de faire circuler l’information se retrouve dans ses publications, sa newsletter, ses réseaux sociaux et ses émissions consacrées à la cybersécurité. Autant de moyens de poursuivre sa mission de sensibilisation et de rendre les enjeux de sécurité accessibles au plus grand nombre. Événements, formations, publications et réseau : le Clusis contribue ainsi à une cybersécurité plus collaborative, où le partage de l’expertise devient un véritable levier de prévention. En savoir plus info@clusis.ch +41 77 535 02 77 www.clusis.ch
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
18 Brandreport • HEG-Genève
#focusfuturdigital
Se former ou décrocher : comment la formation continue devient la clé de voûte de la compétitivité
Alexandre Caboussat Responsable de la formation continue
L
’IA s’est invitée dans les outils de travail et les cyberattaques se multiplient. Les compétences techniques ne sont plus réservées aux ingénieurs : l’usage de l’IA, l’automatisation et la maîtrise des données deviennent indispensables dans tous les métiers, avec des enjeux croissants en matière de gouvernance et de sécurité. Selon Dessislava Leclère, maître d’enseignement à la HEG-Genève, « protéger les données ne suffit plus : encore faut-il
en garder la maîtrise. L’enjeu n’est pas seulement de savoir où les données sont hébergées, mais aussi qui peut y accéder, les réutiliser et à quelles conditions. Sensibilisation et formation deviennent ainsi des conditions essentielles d’un usage responsable de l’IA.» Les compétences liées à la protection des données ne sont plus réservées aux juristes, mais concernent toutes les fonctions de l’entreprise de manière transversale. « Face à la multiplication des cybermenaces, les organisations doivent protéger leurs systèmes et leurs données sensibles. Anticiper les risques, garantir la continuité d’activité et disposer de solutions de secours fiables sont désormais indispensables », souligne Albert Rossier, directeur des programmes en sécurité des systèmes d’information. Néanmoins, les questions de cybersécurité ne concernent plus seulement les experts IT, et cette culture du risque doit être diffusée dans toute l’entreprise.
Formation continue | HEG-Genève
Votre futur est digital
L’apprentissage tout au long de la vie est l’un des vecteurs de l’amélioration permanente permettant de faire face à l’obsolescence rapide des compétences numériques. Par exemple, en finance, le professeur Arnaud Gaudinat, co-directeur de programme en finance numérique, précise : « La formation est essentielle pour évaluer les usages et les risques de ces nouvelles technologies. À l’heure où la programmation d’agents IA devient accessible, la place financière doit maîtriser le contrôle de ces agents.» Une entreprise qui investit dans la formation continue augmente sa compétitivité, son attractivité et sa résilience face aux crises numériques. Le risque de l’inaction est devenu important ! heg.hesge.ch/gssi heg.hesge.ch/bf heg.hesge.ch/iatd
numérique
ANNONCE
#focusfuturdigital
En découvrir plus sur
focus.swiss
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
#focusfuturdigital
camptocamp • Brandreport
19
Un ERP unifié au service de la haute précision
D
Spécialisée dans la régulation thermique de haute précision, Meerstetter Engineering a entrepris une profonde transformation de son système de gestion afin d’accompagner sa croissance. Avec le soutien de Camptocamp, spécialiste des solutions open source, l’entreprise dispose aujourd’hui d’une plateforme unifiée qui renforce son efficacité opérationnelle.
ans l’industrie de haute précision, certains paramètres ne laissent aucune marge d’erreur. La température en fait partie. Elle conditionne directement la stabilité des procédés, la qualité des résultats et la reproductibilité des productions. Meerstetter Engineering développe des solutions électroniques de régulation thermique utilisées dans des secteurs particulièrement exigeants, de la recherche scientifique à l’industrie médicale, en passant par l’aérospatial et la fabrication de semi-conducteurs. « Nous développons des régulateurs de température qui permettent à nos clients de stabiliser leurs processus avec un niveau de précision très élevé », explique Martin Ritterath, directeur général de l’entreprise. « Dans certains processus industriels, notamment dans les semi-conducteurs, nous travaillons à une échelle nanométrique. La température devient alors un facteur critique, car elle influence directement des étapes extrêmement sensibles », souligne-t-il. Un acteur mondial du B2B industriel Meerstetter Engineering travaille avec des clients répartis dans le monde entier. Son modèle est entièrement B2B, avec une forte orientation vers les industries de haute technologie. Cette dimension internationale a conduit l’entreprise à repenser ses outils internes afin de soutenir son développement et garantir une circulation fluide de l’information entre les équipes. Acteur clé de la transformation À mesure que Meerstetter Engineering poursuivait son développement international, l’entreprise s’est heurtée aux limites de son système ERP historique, développé en interne. Composé de plusieurs sous-systèmes et de nombreuses interfaces, il rendait difficile l’accès à une
information cohérente à l’échelle de l’entreprise. « Nous avions un système composé de plusieurs sous-systèmes et de nombreuses interfaces. L’information n’était pas disponible de manière uniforme entre les différents départements », explique Martin Ritterath.
Un ERP unifié pour gagner en efficacité L’un des changements les plus significatifs apportés par cette transformation est la mise en place d’une base de données unique. Aujourd’hui, les différents départements – achats, ventes et production – travaillent à partir des mêmes informations, accessibles en temps réel.
Face à ces défis, l’entreprise a lancé un vaste projet de transformation de son système de gestion. Après avoir évalué plusieurs solutions et prestataires, elle a retenu Odoo, un ERP open source reconnu pour sa flexibilité, ainsi que Camptocamp pour accompagner l’ensemble du projet. Spécialiste des solutions open source et de la transformation numérique, Camptocamp a accompagné Meerstetter depuis la phase d’analyse des besoins jusqu’à la mise en œuvre opérationnelle de la nouvelle plateforme. L’objectif était clair : centraliser les données, fluidifier les échanges entre départements et offrir une vision unifiée de l’ensemble des activités.
« Le fait que tout le monde travaille sur une base commune change complètement la manière dont l’entreprise fonctionne », explique Martin Ritterath.
« Odoo nous a convaincus par sa flexibilité. Quant à Camptocamp, nos besoins spécifiques n’ont pas été perçus comme des obstacles, mais comme des éléments clés du succès du projet », souligne Martin Ritterath.
Grâce à la centralisation des données, Meerstetter Engineering dispose désormais d’une vision plus fine de ses performances. « Il est beaucoup plus facile d’identifier des tendances, que ce soit au niveau des ventes, des régions ou des secteurs industriels », observe Martin Ritterath.
La collaboration entre les équipes des deux entreprises s’est déroulée dans une logique de partenariat étroit. Le projet a été mené de manière progressive et structurée, avec la possibilité de mobiliser rapidement des experts supplémentaires lorsque cela s’avérait nécessaire. « La collaboration avec Camptocamp s’est vraiment très bien passée. Le projet a été finalisé dans les délais impartis et nous avons toujours pu compter sur les bonnes expertises au bon moment », résume le directeur général.
Un ERP ne suffit pas. Il faut le bon partenaire. Chez Camptocamp, nous accompagnons les entreprises dynamiques avec des solutions Odoo sur mesure, évolutives et pensées pour durer. Découvrez comment nous accompagnons votre croissance : camptocamp.com/odoo
Cette unification permet d’éviter les doublons, de réduire les erreurs d’interprétation et d’améliorer la coordination entre les équipes. Au quotidien, cette nouvelle organisation se traduit par des processus plus fluides, des décisions plus rapides et une meilleure circulation de l’information. « Nous avons aujourd’hui moins de temps perdu en coordination et beaucoup moins de malentendus », souligne le directeur général.
La transformation, levier de croissance Pour Meerstetter Engineering, cette évolution dépasse largement la mise en place d’un nouvel outil informatique. Grâce à l’accompagnement de Camptocamp, l’entreprise dispose aujourd’hui d’un véritable levier de pilotage et de croissance. « La technologie est importante, mais ce qui fait la différence, c’est la capacité à bien comprendre les besoins et à construire une solution adaptée », conclut Martin Ritterath.
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
20 Brandreport • Bugscale
#focusfuturdigital
L’innovation ne réduit pas les exigences de sécurité : elle les renforce Les technologies et les services externes entrent dans les entreprises plus vite que les moyens de vérifier ce qu’ils exposent réellement. Michael Zanetta et Florent Truphème, de la société suisse Bugscale, expliquent comment la sécurité offensive évolue face à la multiplication des dépendances, à l’essor de l’intelligence artificielle et aux risques que celle-ci introduit.
S Michael Zanetta CEO - chercheur en sécurité
Florent Truphème COO - ingénieur sécurité
« Ces fondamentaux en pratique : notre guide open source sur la supply chain. » github.com/bugscale/softwaresupply-chain-security-guide
pécialisée en sécurité offensive, Bugscale attaque les systèmes de ses clients pour en révéler les faiblesses avant qu’elles ne soient exploitées. Son approche associe revue de code et tests dynamiques afin de mettre au jour les vulnérabilités et les scénarios de compromission possibles. Indépendante de tout éditeur, elle ne revend aucune solution et recommande des mesures en fonction des risques constatés. Michael Zanetta, Florent Truphème, qu’est-ce qui a changé dans l’exposition des entreprises ces dernières années ? Les systèmes d’information deviennent plus performants, mais plus complexes. Une application ne repose plus seulement sur le code interne : elle s’appuie sur des composants open source, des services cloud, des fournisseurs, des API et, désormais, des solutions d’intelligence artificielle. Cette évolution multiplie les dépendances et élargit la surface d’attaque. La difficulté majeure est d’identifier les vecteurs de compromission propres à chaque composant et de repérer le moment où l’exposition change. Face à cette complexité, quelles approches de test privilégiez-vous ? Cela dépend de ce que l’on cherche à savoir. Pour évaluer la sécurité intrinsèque d’une application, nous privilégions une approche
dite « white box », avec accès au code et aux informations d’architecture. À budget égal, elle concentre l’effort sur les scénarios de risque plutôt que sur la redécouverte d’informations que le client possède déjà. Une approche « black box » répond à un autre objectif : mesurer ce qu’un attaquant sans connaissance préalable peut découvrir et exploiter dans un temps donné. Tester la détection et la réaction à une intrusion répond à un troisième objectif : mettre principalement les équipes de défense à l’épreuve. Nous collaborons aussi directement avec les équipes de développement tout au long de l’évaluation. Cette proximité améliore notre compréhension de l’architecture et des processus métiers, et nos tests gagnent ainsi en précision. Par ailleurs, discuter des techniques d’attaque et des faiblesses observées dans leur propre environnement rend la sensibilisation des développeurs plus tangible. Pourquoi la chaîne d’approvisionnement logicielle (supply chain) est-elle devenue un sujet central ? Sécuriser son propre code ne suffit plus. Il faut aussi protéger les environnements de développement, les chaînes d’intégration et de déploiement, les dépendances, les registres de composants et les services tiers : une entreprise
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
#focusfuturdigital
dépend aujourd’hui d’un vaste écosystème. C’est précisément cette réalité qu’exploitent les attaques visant la supply chain. Une PME qui met un service en ligne s’appuie souvent sur les mêmes composants et services tiers qu’un grand groupe : elle peut donc hériter des mêmes faiblesses, sans disposer des mêmes moyens pour les identifier et les corriger. Plus les systèmes deviennent complexes, plus les fondamentaux deviennent indispensables. Maîtriser les dépendances, protéger les comptes et les secrets de développement, limiter les privilèges et sécuriser les processus de livraison permettent déjà de prévenir de nombreuses attaques ou d’en réduire l’impact. C’est dans cet esprit que nous avons publié un guide open source sur la supply chain. Il traduit ces principes en mesures concrètes, classées par niveau de maturité : par exemple, différer de quelques jours l’adoption d’une nouvelle version lorsqu’il ne s’agit pas d’un correctif de sécurité, afin de laisser le temps à une éventuelle compromission d’être détectée. Comment l’IA transforme-t-elle les activités de sécurité offensive ? Ce qui change, c’est l’échelle de ce que l’on peut explorer, pas ce qu’il faut démontrer. L’IA peut analyser de grands volumes d’informations, explorer davantage de scénarios et automatiser certaines tâches. Elle peut ainsi améliorer la couverture d’une évaluation et laisser davantage de temps aux experts pour comprendre l’architecture, raisonner comme un attaquant et enchaîner plusieurs faiblesses jusqu’à un impact réel. Mais il ne suffit pas de demander à une IA de « tester un environnement » pour obtenir un test d’intrusion. Une démonstration ponctuelle, même impressionnante, ne constitue pas une méthodologie. Un constat doit rester vérifiable et reproductible. L’intégration de l’IA exige donc un travail d’ingénierie : identifier les cas d’usage pertinents, définir les mécanismes de validation, mesurer les faux positifs comme les faux négatifs et encadrer l’autonomie. Nous introduisons l’IA de manière progressive et contrôlée : nos missions impliquent des informations sensibles, ce qui impose un cadre permettant de maîtriser les flux de données et de protéger les infrastructures mobilisées. Toute utilisation dans une mission est soumise à l’accord explicite du client. Nous adaptons nos méthodes à ses règles et contraintes, et non l’inverse. À quels risques s’expose concrètement une entreprise qui connecte l’IA à ses données ? Les entreprises ne déploient plus seulement des assistants qui répondent à des questions : elles connectent des modèles à leurs données
Bugscale • Brandreport
internes et à leurs applications métiers. Un assistant conversationnel peut ainsi consulter la documentation interne et déclencher une action dans un outil métier, sans pour autant être présenté comme un agent autonome. Un attaquant peut manipuler directement ses instructions, mais aussi dissimuler des consignes malveillantes dans un document ou une source externe que l’assistant sera amené à consulter. Nous observons fréquemment des intégrations dans lesquelles un tel détournement suffit à exposer des données auxquelles l’utilisateur ne devrait pas avoir accès ou à déclencher une action qu’il n’a jamais demandée.
Plus les systèmes deviennent complexes, plus les fondamentaux deviennent indispensables.
La vulnérabilité ne réside pas nécessairement dans le modèle lui-même. Elle peut apparaître dans la manière dont l’application récupère les données, gère les autorisations ou pilote les outils. Les risques changent selon que le modèle répond seul, consulte des données ou agit via des outils. Leur évaluation exige donc une expertise et des méthodologies qui dépassent le cadre d’un test d’intrusion traditionnel. Comment l’AI Red Teaming permet-il d’évaluer ces risques ? Le terme est un peu trompeur : l’AI Red Teaming consiste à tester la sécurité des solutions d’intelligence artificielle elles-mêmes. Il ne s’agit pas d’utiliser l’IA pour réaliser un test d’intrusion, mais de confronter ces solutions à des scénarios d’attaque adaptés à leur architecture et à leurs usages. Une évaluation sérieuse va bien au-delà de quelques questions piégeuses posées à un modèle. Dans la majorité de nos tests, les garde-fous autour du modèle constituent la principale mesure de sécurité en place et nous finissons régulièrement par les contourner. Lorsque ce contournement ouvre l’accès à des données ou à des actions sensibles, il révèle généralement des défauts de contrôle
21
d’accès, de limitation des privilèges ou de cloisonnement des données dans les composants situés derrière. Ce sont des manquements aux principes de sécurité les plus classiques. Un garde-fou réduit le risque, mais il ne doit pas constituer la seule barrière. C’est pourquoi ce travail exige de comprendre l’architecture complète et, au regard des processus métiers, ce qu’un détournement permettrait réellement de faire. Il demande une double compétence : maîtriser la sécurité applicative et les tests d’intrusion, mais aussi comprendre les mécanismes propres aux modèles, aux systèmes documentaires et aux outils connectés. Nous l’avons construite en partant de la sécurité applicative, avec des spécialistes du code et des architectures qui montent en compétence sur l’IA plutôt que des spécialistes de l’IA qui découvrent la sécurité. Une telle évaluation peut commencer dès la conception par une revue d’architecture, puis se poursuivre par des tests adversariaux avant la mise en service et après les évolutions significatives. Comment les entreprises peuvent-elles déployer l’intelligence artificielle sans compromettre leur sécurité ? L’enjeu est d’ajuster le niveau d’exigence aux usages et aux risques. Traiter la sécurité tôt évite des reprises coûteuses en fin de projet, et il est souvent plus simple de restreindre ce qu’une solution a le droit de faire que de la protéger contre tout. Quand l’accès aux données repose sur un seul filtre, sa défaillance suffit à tout ouvrir. Des protections complémentaires permettent au système de rester résilient lorsqu’une première barrière cède. Une évaluation reste datée. Les modèles, les données et les intégrations évoluent vite : une solution jugée sûre il y a six mois ne l’est pas nécessairement aujourd’hui. La confiance ne se décrète pas. Elle se démontre. Plus d‘informations sur bugscale.ch
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
22 Brandreport • dotBase
#focusfuturdigital
Le numérique entre innovation et souveraineté IA, cybersécurité et maîtrise des données redéfinissent les priorités des entreprises et des institutions. Les organisations recherchent des partenaires capables d’allier expertise technologique, proximité et vision stratégique. renforcer les capacités d’accompagnement tout en conservant la proximité qui caractérise l’entreprise. AVA6 Genève s’appuie sur une double expertise : infrastructures, cybersécurité, cloud, services managés et systèmes d’information, ainsi que CRM, marketing automation et expérience client.
les outils collaboratifs, les applications d’IA et les solutions CRM hébergées sur l’infrastructure d’Infomaniak. Cette approche permet de choisir les technologies adaptées aux besoins de chaque organisation, tout en conciliant performance, sécurité et maîtrise des données.
epuis plusieurs années, le paysage numérique connaît une accélération sans précédent. La sécurisation des environnements, la transformation des usages collaboratifs, l’IA et la souveraineté des données sont désormais au cœur des réflexions stratégiques.
L’appartenance au groupe AVA6 permet aux clients d’accéder à des expertises spécialisées en cybersécurité avancée, services de centre opérationnel de sécurité (SOC), environnements Microsoft, audit, gouvernance des systèmes d’information et intelligence artificielle. Cette mutualisation permet de répondre à des projets plus ambitieux tout en maintenant un accompagnement local.
Dans ce contexte, dotBase poursuit son développement sous une nouvelle identité : AVA6 Genève. Cette évolution s’inscrit dans le rapprochement avec le groupe AVA6, acteur des services numériques en France. Pour les clients actuels et à venir, ce changement s’opère dans la continuité : la structure locale, les équipes et l’ancrage genevois demeurent inchangés. L’objectif est de
IA et souveraineté au cœur des enjeux Les entreprises souhaitent exploiter le potentiel de l’IA tout en gardant la maîtrise de leurs données et en respectant les exigences réglementaires croissantes. Pour répondre à cette demande, AVA6 Genève a noué un partenariat avec Infomaniak afin de proposer des solutions souveraines couvrant l’hébergement, le stockage, la messagerie,
Plus qu’un changement de nom, AVA6 Genève ouvre un nouveau chapitre en continuant d’accompagner les entreprises et institutions dans leurs transformations numériques. Les visiteurs du SITF 2026 pourront retrouver les équipes sur leur stand pour découvrir cette nouvelle dynamique et échanger autour de cas d’usage liés à l’intelligence artificielle, la cybersécurité, la souveraineté numérique et l’expérience client.
François Ryser Directeur associé, dotBase
D
Plus d’informations sur www.dotbase.com
ANNONCE
dina.ch
Envie de faire avancer vos projets IT ? Ensemble bâtissons l’avenir numérique de votre entreprise
Retrouvez-nous au Swiss IT Forum(s) - Stand C14 30 septembre - 1er octobre
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
#focusfuturdigital
CELESTE • Brandreport
23
Protéger ses données suffit-il encore à protéger son entreprise ? À mesure que le cloud, l’intelligence artificielle et les cybermenaces redessinent les besoins des entreprises, l’infrastructure numérique devient un enjeu stratégique. Pour Alain Nguyen, VP Business Development de CELESTE (anciennement VTX/Telecom), connectivité, cybersécurité, cloud et datacenters doivent désormais être pensés comme un tout. Avec un objectif : renforcer la performance, mais aussi la souveraineté et la résilience des entreprises suisses. avons une vision directe des infrastructures de nos clients. Il est donc logique d’aller plus loin et de contribuer également à leur sécurité. Alain Nguyen VP Business Development, CELESTE
Alain Nguyen, quel est votre rôle au sein de CELESTE et quels sont les principaux enjeux dont vous avez la responsabilité ? Mon rôle est de développer l’activité B2B de CELESTE, anciennement VTX/Telecom,sur le marché suisse et d’identifier les nouveaux relais de croissance. L’objectif est de faire évoluer notre approche, d’un opérateur historiquement centré sur la connectivité vers un partenaire global de l’infrastructure numérique, intégrant télécoms, cloud, cybersécurité et hébergement. L’enjeu est d’accompagner nos clients avec des infrastructures performantes, sécurisées et résilientes. Quelles sont les principales transformations auxquelles les entreprises suisses doivent se préparer dans les prochaines années ? Je vois trois grandes transformations : le développement massif du cloud, l’explosion des besoins liés à l’IA et l’augmentation des enjeux de cybersécurité. Mais derrière ces trois sujets, il y a un enjeu commun : la dépendance croissante au numérique. Les entreprises doivent donc penser leur infrastructure non seulement en termes de performance, mais aussi de disponibilité et de résilience. La cybersécurité est devenue un enjeu stratégique. Quels sont aujourd’hui les principaux risques pour une entreprise ? Les deux risques principaux pour une entreprise, c’est l’interruption de son activité ainsi que la perte de ses données. Il faut donc être capable à la fois de sécuriser ses données, mais aussi de détecter rapidement une attaque, de réagir et surtout de maintenir ou rétablir l’activité le plus rapidement possible. C’est pour cela que la cybersécurité doit aujourd’hui être pensée avec la continuité d’activité. Pourquoi est-il devenu pertinent pour un opérateur télécom d’intégrer la cybersécurité à son offre de connectivité ? Parce que la connectivité est au cœur du système d’information. En tant qu’opérateur, nous
Nous avons fait le choix de maîtriser notre propre SOC, parce que nous considérons que la cybersécurité doit être au même niveau de maîtrise que notre réseau et nos infrastructures. Notre ambition est de proposer une approche intégrée : connecter, sécuriser et assurer la continuité. On parle beaucoup de souveraineté numérique. Que signifie concrètement cette notion pour une entreprise suisse ? La souveraineté, ce n’est pas simplement savoir où sont stockées les données. C’est savoir qui les héberge, qui contrôle les infrastructures, quelles technologies sont utilisées et de quels fournisseurs on dépend. Pour une entreprise suisse, l’enjeu est donc surtout de maîtriser ses dépendances critiques et de conserver le contrôle de ses données et de son infrastructure. Quel rôle les data centers implantés en Suisse peuvent-ils jouer dans la protection des données et la résilience numérique ? Les datacenters suisses apportent d’abord de la proximité, du contrôle et un environnement adapté aux exigences de certaines entreprises. Mais la localisation ne suffit pas. Un datacenter doit également être sécurisé, redondé et correctement connecté. La résilience repose donc autant sur le datacenter que sur les infrastructures réseau qui le desservent. La connectivité est-elle elle aussi devenue un enjeu de souveraineté et de résilience ? Oui, clairement. On parle beaucoup de souveraineté des données, mais il faut aussi parler de souveraineté de la connectivité. Si une entreprise dépend d’un seul opérateur ou d’un seul chemin réseau, elle a une vulnérabilité. La maîtrise de la fibre et la redondance des infrastructures sont donc devenues des éléments essentiels de la résilience. C’est pour cela que notre stratégie chez CELESTE, c’est de construire notre propre réseau de fibre optique. Nous disposons aujourd’hui de plus de 500 km de fibre en
Suisse et allons poursuivre ce développement dans les mois et années à venir. Avec le cloud, l’IA et la multiplication des données, comment les infrastructures télécoms et les datacenters suisses doivent-ils évoluer ? Il faut avant tout des infrastructures capables de monter en puissance rapidement. Cela signifie davantage de capacité réseau, des datacenters capables d’accueillir davantage de puissance et surtout une interconnexion très performante entre les différents environnements. L’IA va accélérer cette tendance et rendre l’infrastructure encore plus stratégique. Comment concilier cette course à la performance avec les exigences de sécurité, de souveraineté et de continuité d’activité ? Il ne faut plus opposer performance et sécurité. Une infrastructure performante mais fragile n’est pas une bonne infrastructure. Il faut dès sa conception intégrer quatre dimensions : performance, sécurité, souveraineté et résilience. C’est cette approche globale qui permet de construire une infrastructure réellement adaptée aux enjeux de demain. À quoi ressemblera, selon vous, une infrastructure numérique réellement résiliente et souveraine dans cinq ans ? Et quelle place CELESTE souhaite-t-elle y occuper ? Dans cinq ans, une infrastructure réellement résiliente reposera sur plusieurs piliers : une connectivité redondée, des datacenters sécurisés, du cloud, une cybersécurité opérée en continu et des mécanismes de continuité d’activité. Notre ambition chez CELESTE est d’être un partenaire global de cette transformation. Nous voulons passer du rôle d’opérateur de connectivité à celui de partenaire de confiance de l’infrastructure numérique des entreprises suisses. Plus d’informations sur www.celeste.ch
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
Brandreport • Fair IT SA
#focusfuturdigital
Souveraineté numérique : pourquoi les entreprises et institutions suisses doivent reprendre la main sur leurs données
©Igor Laski
24
Alexandre Jungo Associé & co-fondateur, Fair IT SA
À
l’heure où les données sont devenues l’un des actifs les plus stratégiques des organisations, leur lieu de stockage, les acteurs qui y ont accès et le cadre juridique qui leur est applicable sont devenus des questions essentielles. Pour les entreprises et institutions suisses, la souveraineté numérique s’impose désormais comme un enjeu de gouvernance, de sécurité et de responsabilité. Un cadre légal suisse plus exigeant Depuis le 1er septembre 2023, les entreprises et organisations suisses doivent se conformer à la nouvelle version de la loi fédérale sur la protection des données (LPD). Celle-ci renforce les droits des personnes concernées et introduit plusieurs obligations, notamment en matière de transparence, de sécurité, d’annonce des violations de données et de protection des données dès la conception des outils numériques. Le Portail PME de la Confédération rappelle notamment l’importance des principes de Privacy by Design et Privacy by Default, ainsi
que de la tenue d’un registre des activités de traitement dans certains cas. Pour une entreprise ou une institution, cela signifie que le choix d’un logiciel, d’un ERP ou d’un hébergeur ne relève plus seulement de la technique ou du prix. Il devient aussi une décision de conformité, de gouvernance et de maîtrise des risques. « La conformité ne s’arrête pas à nos propres engagements. Chez Fair IT, nous concluons avec nos clients des contrats et des Data Processing Agreements clairs afin de répondre aux exigences les plus élevées en matière de protection des données. Nous veillons ensuite à ce que ces mêmes exigences soient répercutées auprès de l’ensemble de nos sous-traitants, afin de garantir une chaîne de traitement des données cohérente et sécurisée », souligne Alexandre Jungo, cofondateur de Fair IT SA. Le cloud, une solution pratique mais pas neutre Le cloud a apporté beaucoup de souplesse aux organisations, avec un accès facilité aux outils, une réduction des infrastructures internes, des mises à jour régulières et une collaboration à distance. Mais il soulève aussi une question essentielle : lorsque les données sont stockées ou traitées par un fournisseur étranger, à quelles lois sont-elles soumises ? Le Cloud Act américain, par exemple, permet aux autorités américaines de demander
l’accès à certaines données détenues par des entreprises soumises au droit américain, y compris lorsque ces données sont hébergées hors des États-Unis. Il ne s’agit pas de dire que toutes les données d’une entreprise suisse seraient exposées en permanence. Ces demandes restent encadrées, ciblées et liées à des procédures spécifiques. Mais le sujet illustre une réalité : le lieu d’hébergement ne suffit pas toujours à garantir la souveraineté si le fournisseur dépend d’une juridiction étrangère. Pour les organisations suisses, l’enjeu est donc de comprendre précisément où vont leurs données, qui les traite, avec quels sous-traitants et dans quel cadre juridique. La souveraineté numérique commence par le choix des partenaires Parler de souveraineté numérique ne signifie pas refuser le cloud, l’innovation ou les outils internationaux. Il s’agit plutôt de renforcer l’autonomie, la capacité de choix et la maîtrise des infrastructures critiques. Pour une PME, une institution sociale ou une structure publique, cette approche est très concrète. Elle consiste à se poser les bonnes questions : où sont hébergées les données sensibles ? Les outils utilisés sont-ils adaptés au cadre légal suisse ? Les données peuvent-elles être récupérées facilement ? Le fournisseur est-il proche, identifiable et responsable ? Les
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
#focusfuturdigital
Fair IT SA • Brandreport
processus dépendent-ils d’outils dispersés que l’organisation ne maîtrise plus vraiment ? Autant de questions qui montrent que la souveraineté numérique commence souvent par une démarche de lucidité et de gouvernance. « Chez Fair IT, nous considérons que la souveraineté numérique commence par le choix des partenaires. Nous appliquons un processus de sélection particulièrement exigeant à nos fournisseurs, et plus encore à nos prestataires d’hébergement. Nous privilégions exclusivement des entreprises suisses, soumises uniquement au droit suisse, dont les infrastructures sont hébergées en Suisse. Cette exigence constitue pour nous un élément essentiel afin de garantir à nos clients une maîtrise durable de leurs données et un cadre juridique clair », précise Alexandre Jungo. L’ERP, un socle stratégique pour garder le contrôle Dans une organisation, les données les plus importantes se trouvent souvent dans l’ERP : comptabilité, salaires, temps de travail, gestion à l’affaire, facturation, informations clients ou bénéficiaires, processus métier, indicateurs de pilotage. Bien plus qu’un simple logiciel administratif, l’ERP se situe au cœur du système d’information. Lorsqu’il est bien conçu, bien hébergé et bien intégré, il permet de centraliser les données, de fiabiliser les processus et de garder une vision claire de l’activité. Chez Fair IT, cette conviction guide le développement de CID ERP : proposer une solution suisse, pensée pour les réalités des PME, des institutions sociales, des structures publiques et parapubliques. L’objectif est de permettre aux organisations de digitaliser leurs processus sans perdre la maîtrise de leurs données, de leur fonctionnement et de leurs choix technologiques.
25
Des initiatives suisses comme Euria, lancée par Infomaniak, montrent qu’il existe une volonté de proposer des solutions d’IA plus souveraines, avec un hébergement en Suisse et une attention particulière portée à la confidentialité des données.
La souveraineté numérique et la protection des données ne sont plus des options. Ce sont des sujets exigeants, parfois chronophages, mais qu’aucune organisation ne peut se permettre de repousser. – Alexandre Jungo Associé & co-fondateur, Fair IT SA
« Les entreprises recherchent aujourd’hui bien plus qu’un logiciel : elles attendent un partenaire capable de les accompagner dans leur évolution. Avec un acteur local, le dialogue est direct, les besoins sont entendus et les retours des clients participent concrètement à l’amélioration continue de la solution », relève Alexandre Jungo. L’IA rend la question encore plus importante Avec l’essor de l’intelligence artificielle, la souveraineté numérique prend une nouvelle dimension. Les entreprises et institutions sont de plus en plus nombreuses à vouloir utiliser l’IA pour analyser des données, automatiser certaines tâches ou assister les équipes dans leur quotidien. Mais une question demeure : quelles données sont envoyées à ces outils ? Sont-elles utilisées pour entraîner des modèles ? Où sont-elles traitées ? Et selon quelles garanties de confidentialité ?
Mais l’IA ne change pas le principe de base : elle n’a de valeur que si elle s’appuie sur des données fiables, structurées et maîtrisées. Avant de connecter des outils intelligents, il faut donc s’assurer que le socle numérique de l’entreprise est solide. « L’intelligence artificielle ne doit pas devenir une nouvelle forme de dépendance. Lors de la conception de fonctionnalités intégrant l’IA, le choix du fournisseur, du modèle et des garanties offertes en matière de confidentialité est essentiel. Chez Fair IT, nous avons fait le choix de laisser cette liberté à nos clients : CID ERP peut s’interfacer avec tous les fournisseurs et tous les modèles d’IA. Nous accompagnons nos clients dans l’évaluation et le benchmark des solutions retenues afin qu’ils puissent choisir celle qui répond le mieux à leurs exigences en matière de performance, de souveraineté et de protection des données », explique Alexandre Jungo. Une question de confiance et de responsabilité La souveraineté numérique n’est pas seulement un enjeu technique. C’est une question de confiance : confiance des clients, des bénéficiaires, des collaborateurs, des partenaires et des dirigeants dans la manière dont les données sont traitées. Pour les organisations suisses, reprendre la main ne signifie pas tout internaliser ni tout complexifier. Cela signifie choisir des partenaires capables d’expliquer clairement où sont les données, comment elles sont protégées, quelles responsabilités sont prises et comment les outils peuvent évoluer avec les besoins réels de l’entreprise ou de l’institution. « La souveraineté numérique et la protection des données ne sont plus des options. Ce sont des sujets exigeants, parfois chronophages, mais qu’aucune organisation ne peut se permettre de repousser. Ils font désormais partie intégrante d’une gouvernance responsable », conclut Alexandre Jungo. La maîtrise des données est aujourd’hui devenue un véritable avantage stratégique. Elle permet aux organisations de garder le contrôle sur leurs informations, leurs processus et leurs décisions. Et pour une PME comme pour une institution, c’est souvent là que commence une digitalisation vraiment durable.
©Igor Laski
Plus d’informations sur www.cid-erp.ch
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
La solution sur place – y compris dans le domaine de la santé.
26 Brandreport • AIM Ad Interim Management AG
#focusfuturdigital
Une gestion intérimaire optimisée et porteuse, notamment dans le secteur de la santé
AIM Ad Interim Management est le leader suisse du management de transition depuis plus de 25 ans. La société est spécialisée dans tous les rôles de direction et de pilotage de projets, notamment dans le secteur de la santé. Elle possède des bureaux à Zurich et Lausanne, intervient dans toute la Suisse et, grâce au réseau IXPA, également à l’international. AIM bénéficie d’une expertise pointue dans de très nombreux secteurs d’activité, notamment l’industrie, la construction, la santé et l’administration publique.
De nombreux secteurs en Suisse romande, dont celui de la santé, subissent de fortes pressions pour évoluer, et ce, pour diverses raisons. Quelles solutions concrètes proposez-vous aux entreprises? Les raisons de cette pression sont multiples : hausse des coûts, pénurie de personnel qualifié, nouveaux modèles de soins, exigences réglementaires croissantes et pression accrue sur l’efficacité. Tous ces changements requièrent des dirigeants compétents. Nos managers de transition expérimentés (H/F) peuvent prendre en charge l’ensemble des fonctions et des projets de gestion dans les plus brefs délais. Ils assurent la continuité des opérations, mettent en œuvre les projets, pilotent le changement et apportent un soutien précieux à l’organisation, précisément là où une expertise et des compétences opérationnelles supplémentaires sont nécessaires. Le concept du management de transition est relativement peu connu en Suisse romande. Il faut réussir à faire évoluer les perceptions et effectuer un important travail de communication afin que les entreprises comprennent mieux la valeur ajoutée de nos solutions et leur impact positif immédiat sur les résultats de l’entreprise. Le proverbe « Pierre qui roule n’amasse pas mousse » est bien connu en Suisse romande et a encore la vie dure. Chez AIM, nous avons à coeur de redonner à l’image de l’intérim toute sa légitimité et sa valeur. Comment AIM Ad Interim fournit-elle des intérimaires compétents dans autant de secteurs ? AIM est présente dans toutes les branches, dans le secteur privé comme dans les administrations publiques, et dans toutes les fonctions, y compris celles de chef de projet. C’est un défi permanent, et les trois partenaires d’AIM cumulent une très grande expérience managériale en entreprise. Cette expérience du terrain, acquise dans de nombreux secteurs, permet une approche large en termes de branches et de fonctions. La connaissance des besoins et des spécificités du marché nous permet ainsi de mieux comprendre les attentes
des entreprises et de mieux les accompagner à toutes les étapes du processus de sélection. Quels types de dirigeants sont actuellement très recherchés ? Pendant longtemps, notre priorité a été de pourvoir les postes de direction générale le plus rapidement et le plus précisément possible. Dans ce cas, l’objectif était de placer immédiatement un PDG ou un directeur financier par intérim au sein de l’entreprise afin d’assurer la continuité des opérations et/ou d’apporter l’expertise stratégique nécessaire à sa transformation. Cependant, il est devenu de plus en plus évident qu’en plus des responsables opérationnels, la demande de chefs de projet pour des projets complexes et stratégiques est également en forte croissance. C’est pourquoi nous avons adapté notre vivier de talents à ces nouvelles réalités et sommes aujourd’hui le leader sur ces deux segments en Suisse. L’une des raisons de ce succès est que nous proposons des candidats opérationnels dès le premier jour chez le client et immédiatement efficaces. Comment trouvez-vous les managers et les spécialistes expérimentés que vous placez dans les entreprises ? Notre réseau exceptionnel en constitue le fondement. Fruit de plus de 25 ans de développement, il compte aujourd’hui plus de 800 cadres, spécialistes et chefs de projet triés sur le volet. Ils représentent notre atout le plus précieux. Tous sont expérimentés et, pour certains, reconnus dans leur domaine, la grande majorité étant indépendante. Chacun d’eux apporte une expérience de leadership acquise dans diverses entreprises et divers secteurs, à différents postes, et doit pouvoir démontrer à AIM que ses dernières missions de management sont récentes. Par ailleurs, nous exigeons une liste exhaustive des projets menés à bien, détaillant chaque expertise, et le cursus complet de l’expérience professionnelle. Concernant le recrutement, environ deux tiers de nos managers de transition nous contactent directement. Nous contactons activement le tiers restant.
À quoi ressemble concrètement le processus lorsqu’une entreprise contacte AIM AG et demande le placement d’un manager ou d’un spécialiste externe ? Dès réception d’une demande d’un client, nous nous mobilisons immédiatement, car la rapidité est primordiale, tout comme une attention méticuleuse aux détails. Nous entamons un dialogue ciblé avec le président du conseil d’administration, le PDG ou le responsable opérationnel afin de comprendre leur situation et de définir précisément le profil recherché. Notre priorité est l’excellence professionnelle, l’adéquation à la culture d’entreprise et le potentiel de leadership. Qu’il s’agisse d’un chef de service dans une grande entreprise, d’un chef de projet dans une PME ou d’un directeur général dans une entreprise familiale, nous nous appuyons sur notre réseau de premier ordre, dans lequel nous connaissons et avons personnellement évalué chaque candidat. Cela nous permet d’être à la fois rapides et précis : nos clients reçoivent généralement trois profils triés sur le volet sous 24 à 48 heures. Nous donnons volontairement à nos clients l’embarras du choix, car nous ne proposons pas de simples suggestions, mais uniquement des options solides. Des dossiers transparents, présentant des évaluations claires des forces et du potentiel, complètent notre offre. Si vous deviez résumer la formule du succès d’AIM, quelle serait-elle ? Notre devise est la suivante : la qualité multipliée par la vitesse, c’est le succès dans tous les secteurs. Nous offrons la solution sur place ! C’est plus qu’une simple formule, c’est une réalité que nous constatons sur le terrain. Plus d’informations sur www.aim.ch
Services cloud sécurisés pour entreprises Ganze Ganze Seite: Seite: Breite Breite 296 296 xx Höhe440 Höhe440 mm mm
Services Services cloud cloud pour pour entreprises entreprises PaaS PaaS
IaaS IaaS Backup Backup S3 S3 Object Object Storage Storage
Logo Logo WIRD WIRD Cloud Cloud
Hosting Hosting Housing Housing
Infrastructure Infrastructure cloud cloud basé basé et et opéré opéré en en Suisse Suisse info@wirdgroup.com info@wirdgroup.com –– www.wird.cloud www.wird.cloud
Cloud souverain basé et opéré en Suisse Texte bzw. Logos bitte Texte bzw. Logos bitte freistellen freistellen
FlashSystem FlashSystem ohne ohne Abstand Abstand Bitte Bitte das das 5000 5000 wegretouchieren wegretouchieren
Ganze Seite: Breite 296 x Höhe440 mm Ganze Seite: Breite 296 x Höhe440 mm Ganze Seite: Breite 296 x Höhe440 mm Ganze Seite: Breite 296 x Höhe440 mm
SWISSCLOUD
S3 S3 Object Storage Object Storage Object Storage Object Storage
Stockage, sauvegarde, archivage Stockage, sauvegarde, archivage Stockage, sauvegarde, archivage Stockage, sauvegarde, archivage Protection Ransomware avec données immuables Protection Ransomware données Infrastructure baséeavec en Suisse DCimmuables Tier 4 Protection Ransomware avec données immuables Infrastructure basée en Suisse Tier 4 Protection Ransomware données immuables Service opéré enavec Suisse ISODC 27001 Infrastructure basée en Suisse DC Tier 4 Service opéré en Suisse ISODC 27001 Infrastructure basée en Suisse Tier 4 Service opéré en Suisse ISO 27001 Service opéré en Suisse ISO 27001
www.wirdgroup.com www.wirdgroup.com info@wirdgroup.com www.wirdgroup.com www.wirdgroup.com info@wirdgroup.com info@wirdgroup.com info@wirdgroup.com
U N S U P P LÉM EN T T H ÉM AT I Q U E D E S M A RT M ED I A
#focusfuturdigital
WIRD Group • Brandreport
29
« L’infrastructure informatique devient un facteur stratégique de réussite »
Les infrastructures informatiques sont devenues essentielles au bon fonctionnement et à la compétitivité des entreprises. Entre exigences croissantes en matière de sécurité, évolution des environnements IT et l’essor de l’intelligence artificielle, les défis sont nombreux. Eric Guinchard, PDG de WIRD Group, revient sur ces évolutions et sur les enjeux qui façonnent l’avenir de l’informatique d’entreprise en Suisse. fonctionner en synergie, tout en répondant à des exigences élevées en matière de conformité.
Eric Guinchard PDG, WIRD Group
Eric Guinchard, votre entreprise est présente depuis de nombreuses années sur le marché de l’informatique d’entreprise. Qu’est-ce qui caractérise WIRD Group aujourd’hui ? Nous nous considérons comme le partenaire technologique des grandes entreprises en matière d’infrastructures informatiques critiques pour leur activité. Notre portefeuille couvre les solutions de stockage, de backup, les serveurs et, naturellement, la cybersécurité avec la protection contre les malwares. Nous proposons également des services cloud ainsi qu’un service managé S3 objet, hébergé en Suisse et opéré par nos équipes. Ce portefeuille hybride, associé à notre présence dans les trois régions linguistiques, représente un atout considérable. Notre ambition va au-delà de la vente de produits. Nous souhaitons comprendre les besoins de nos clients et leur proposer des solutions innovantes. Quelles évolutions préoccupent particulièrement vos clients en ce moment ? Nous observons trois grands thèmes. Premièrement, la complexité croissante des environnements informatiques. Les entreprises exploitent aujourd’hui une combinaison de systèmes sur site, de cloud privé et de cloud public. Ces plateformes sont par ailleurs de plus en plus spécialisées. Deuxièmement, les exigences en matière de disponibilité, de performance, de sécurité et de protection des données ne cessent de croître et revêtent aujourd’hui une importance capitale. Troisièmement, l’intelligence artificielle modifie fondamentalement les exigences en matière de puissance de calcul, de stockage, de réseaux et de sécurité. Les entreprises doivent aujourd’hui considérer l’infrastructure informatique de manière plus globale, et tous les composants doivent
L’intelligence artificielle est actuellement le sujet technologique dominant. Où voyez-vous les plus grandes opportunités pour les entreprises ? Nous n’en sommes qu’au début. L’IA est de plus en plus intégrée directement dans les processus métier et les systèmes informatiques. Les « agents IA », qui exécutent des tâches de manière autonome et interagissent avec différents systèmes, seront particulièrement intéressants pour les entreprises. Mais cela soulève également une problématique : les entreprises doivent non seulement savoir quel modèle d’IA elles utilisent, mais aussi à quelles données l’IA est autorisée à accéder, quelles actions elle peut effectuer et comment ces activités sont contrôlées. La gouvernance, la qualité des données et la sécurité deviennent donc des conditions préalables essentielles à la réussite de l’IA d’entreprise. Cela nous amène au thème de la cybersécurité. Comment l’IA modifie-t-elle le paysage des menaces ? L’IA est une arme à double tranchant. Elle offre aux entreprises d’énormes possibilités, mais elle est en même temps exploitée par les criminels et autres organisations mafieuses. Les cybercriminels utilisent l’IA pour rendre leurs attaques plus ciblées et plus crédibles. Pour les entreprises, cela signifie qu’une vision globale s’impose, de la sécurité des identités et des terminaux à la protection des réseaux et des applications, en passant par la sauvegarde, la reprise après sinistre et la cyber-résilience. Quel rôle joue le marché suisse dans ce contexte ? Un rôle très important. Les entreprises suisses ont des exigences élevées en matière de qualité, de protection des données, de disponibilité et de fiabilité. Parallèlement, de nombreuses entreprises disposent encore d’environnements informatiques hérités du passé, qui ne peuvent pas être remplacés facilement. C’est précisément là que réside notre force : nous intégrons les nouvelles technologies aux systèmes d’entreprise existants et aidons nos clients à faire évoluer leur infrastructure étape par étape.
Comment souhaitez-vous positionner WIRD Group dans les prochaines années ? Nous continuons à renforcer notre image de partenaire informatique d’entreprise indépendant et compétent. Notre proximité avec les clients et, parallèlement, notre accès aux principaux fabricants internationaux sont ici déterminants. Nous voulons identifier très tôt les technologies qui deviendront pertinentes et aider nos clients à les mettre en œuvre. Notre cloud souverain ainsi que notre service managé S3 nous positionnent idéalement pour l’avenir. Notre portefeuille complet est bien adapté pour répondre aux futures demandes de notre clientèle. Notre objectif est clair : proposer des technologies innovantes à nos clients et mettre en place des infrastructures informatiques performantes, sûres et pérennes. Plus de vingt années à la tête de WIRD Group, c’est une incroyable success story. Où serez-vous dans cinq ans ? Notre indépendance est aujourd’hui un atout et une force indéniable. Elle nous permet d’agir en prenant très rapidement les bonnes décisions. Ma motivation est intacte et je m’appuie depuis de nombreuses années sur une équipe formidable, avec des employés très fidèles que je souhaite guider vers de nouveaux succès. Les opportunités pour nous sont immenses et j’ai l’habitude de dire que, chez WIRD Group, c’est « no limit ». Alors, rendez-vous dans cinq ans ! Plus d‘informations sur www.wirdgroup.com
AI-driven, AI-driven, cyber-resilient cyber-resilient dynamic dynamic enterprise enterprise storage: storage: IBM IBM FlashSystem® FlashSystem®
www.wirdgroup.com/flashstorage www.wirdgroup.com/flashstorage Storage Storage en en toute toute simplicité simplicité
IBM IBM Fusion® Fusion® delivers delivers secure secure enterprise enterprise AI AI
www.wirdgroup.com/ibmfusion www.wirdgroup.com/ibmfusion IA IA d’entreprise d’entreprise sécurisée sécurisée
Éliminez Éliminez les les malwares malwares et et les les attaques attaques « « zero-day zero-day » »
MetaDefender MetaDefender Ne Ne faites faites confiance confiance àà aucun aucun fichier. fichier. Ne Ne faites faites confiance confiance àà aucun aucun appareil. appareil. www.wirdgroup.com/opswat www.wirdgroup.com/opswat Protection Protection des des infrastructures infrastructures critiques critiques
Protect, Protect, detect, detect, and and recover recover data data at at the the storage storage layer layer Optimized, secured, Optimized, secured, and protected and protected
AI-Powered ransomware AI-Powered ransomware protection protection
Recover quickly Recover quickly
Cyber resilience Cyber resilience
Architected for Architected for resilience resilience
Immutable Immutable snapshots snapshots
www.wirdgroup.com/netapp www.wirdgroup.com/netapp Résilience Résilience face face aux aux ransomwares ransomwares