Ciberdefesa vs Ciberataque
Sérgio Fernandes
Instituto de Emprego e Formação Profissional – IEFP Coimbra
Curso/ação CET Cibersegurança
UC 00613
Resumo:
A Inteligência Artificial (IA) tornou-se um elemento central das guerras híbridas do século XXI, reforçando simultaneamente a ciberdefesa e as capacidades ofensivas no ciberespaço. A invasão russa da Ucrânia demonstra a integração de ciberataques, desinformação e operações militares convencionais, evidenciando a importância estratégica da IA. Este artigo analisa os benefícios da IA na deteção e resposta a ameaças, bem como os riscos associados ao seu uso malicioso, incluindo malware inteligente e ataques adversariais. Conclui-se que a resiliência cibernética exige uma abordagem integrada baseada em governação, inovação tecnológica, cooperação internacional e arquiteturas Zero Trust.
Abstract:
Artificial Intelligence (AI) has become a key component of twenty-first-century hybrid warfare, strengthening both cyber defense and offensive cyber capabilities. Russia's invasion of Ukraine illustrates the integration of cyberattacks, disinformation campaigns, and conventional military operations, highlighting AI's strategic role. This paper examines AI's contributions to threat detection and incident response while addressing the risks of its malicious use, including AI-powered malware and adversarial attacks. It concludes that cyber resilience requires an integrated approach based on AI governance, technological innovation, international cooperation, and Zero Trust architectures.
Palavras-Chave: Inteligência Artificial; Cibersegurança; Ciberdefesa; Guerras Híbridas; Ciberataques; Desinformação; Zero Trust; Ucrânia.
Keywords: Artificial Intelligence; Cybersecurity; Cyber Defense; Hybrid Warfare; Cyberattacks; Disinformation; Zero Trust; Ukraine.
Siglas:
IA, LLM’s, SOC, SIEM, SOAR; IDS, IPS, EDR,NSA, NSA, FBI, NCSC-UK, BND ENISA, NIST, NATO, CERT, CSIRT. MITRE, DDoS, CNCS, SIEM/XDR.
MÉTODO CIENTÍFICO
O presente artigo foi desenvolvido recorrendo ao método científico, seguindo uma abordagem qualitativa e quantitativa, com o objetivo de compreender o impacto da Inteligência Artificial na evolução da ciberdefesa e dos ciberataques no contexto das ameaças híbridas do século XXI. A investigação baseouse numa revisão sistemática da literatura científica 1 , complementada pela análise de normas internacionais, relatórios técnicos e documentação produzida por organizações de referência na área da cibersegurança,
1 Análise de relatórios técnicos e científicos de agências governamentais.
como a ENISA, o NIST, a NATO e o MITRE. Contudo, foi analisado um questionário aplicado a um grupo de estudantes da área da cibersegurança, permitindo recolher dados sobre o nível de conhecimento, perceção do risco e opinião relativamente à utilização da Inteligência Artificial tanto na vertente ofensiva como defensiva. A integração entre a evidência científica e os resultados obtidos permitiu realizar uma análise crítica da realidade atual, identificando desafios, oportunidades e possíveis soluções para o reforço das organizações e dos Estados.
Introdução
O ambiente das redes e sistemas informáticos evoluiu rapidamente, com um aumento dramático na frequência e sofisticação dos ciberataques. Em poucos anos, registou-se uma subida astronómica no volume de incidentes: por exemplo, relatórios indicam que em 2024 ocorreram até 7.000 tentativas de ataque de palavra-passe por segundo, contra apenas 579 em 2021. Em Portugal, o Observatório Nacional de Cibersegurança confirmou em 2024 um crescimento «significativo de incidentes», destacando-se casos graves de ransomware, falhas críticas de sistemas, ataques DDoS e fugas de credenciais. Esta escalada de riscos motivou perceções de aumento de vulnerabilidade: 90% dos profissionais inquiridos em estudos do CNCS previram maior probabilidade de incidentes em 2025. Neste contexto, a Inteligência Artificial (IA) assume papel ambíguo. Por um lado, as técnicas de IA – em especial modelos de aprendizagem profunda e grandes modelos de linguagem (LLMs) – oferecem às defesas capacidades inéditas de análise de dados e automatização de tarefas. Por outro, tornam-se aliadas dos atacantes. Como assinala a literatura, a IA generativa trouxe novas armas ao cibercrime: ela permite criar campanhas de phishing altamente personalizadas, gerar malware polimórfico e manipular modelos de IA para fins maliciosos. De fato, a IA não só disponibiliza novas ferramentas de proteção, mas também “amplifica os recursos de cibercriminosos”. Este artigo, elaborado com base em investigação académica e relatórios nacionais e internacionais, analisa os principais usos ofensivos e defensivos da IA na cibersegurança, descrevendo os desafios e propondo soluções técnicas e organizacionais para equilibrar a balança entre ciberdefesa e ciberataque no século XXI.
Para a realização deste estudo foi adotada uma metodologia de investigação baseada na consulta e análise de diversas fontes científicas, técnicas e institucionais relacionadas com a cibersegurança. Foram
utilizados artigos científicos, livros, normas internacionais, relatórios de entidades oficiais e documentação produzida por organizações de referência, como a ENISA, a NATO, o NIST, a CISA e o MITRE. A informação recolhida permitiu compreender a evolução das ameaças no ciberespaço, bem como o papel crescente da Inteligência Artificial tanto na ciberdefesa como na execução de ciberataques.
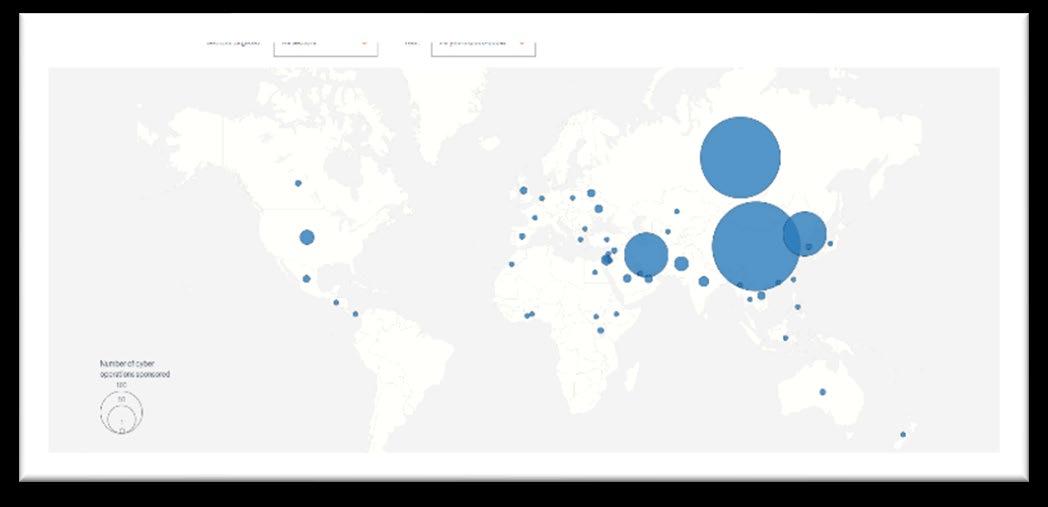
Figura 1 – Numero e localização dos ciberataques perpetrados e patrocinados a infraestruturas críticas entre 2005 -2024, a nível global.
Fonte: https://www.cfr.org/cyber-operations/ @31.07.2026
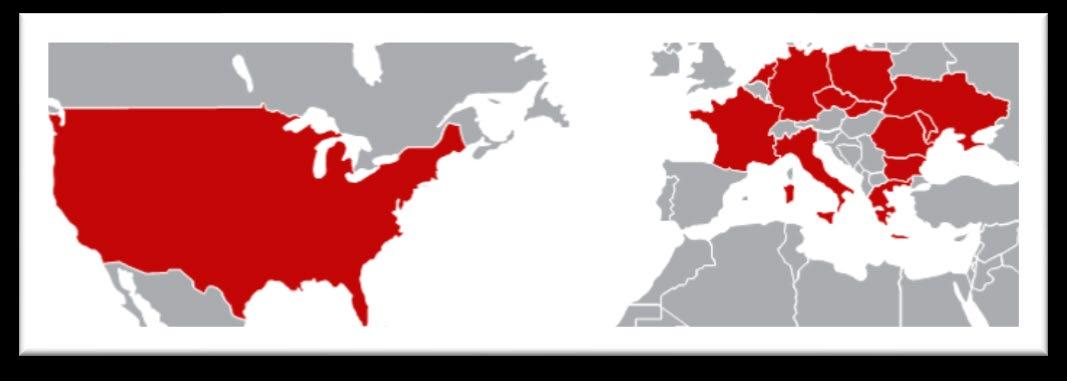
Figura 2 - Paises alvo de ciberataques por parte do governo russo desde 2022 que tinham com alvos setores críticos.
Fonte: CSA_RUSSIAN_GRU_TARGET_LOGISTICS.PDF @31.07.2026
Neste relatório, elaborado por várias agências internacionais de inteligência e cibersegurança, este descreve uma campanha de espionagem cibernética conduzida pelo GRU russo (APT28) desde 2022, focada em empresas de logística e tecnologia ocidentais, especialmente as envolvidas no apoio à Ucrânia. Os atacantes utilizam métodos sofisticados como spearphishing, exploração de vulnerabilidades em software (Outlook, Roundcube, WinRAR), força bruta a credenciais e abuso de relações de confiança entre empresas. Após o acesso inicial, realizam movimentos laterais, recolha de dados sensíveis (incluindo e-mails e informações logísticas) e exfiltração usando protocolos legítimos, dificultando a deteção. O relatório recomenda segmentação de redes, autenticação MFA, atualização de sistemas e monitorização contínua.
Esta análise baseia-se no relatório conjunto de entidades como a NSA, FBI, NCSC-UK, BND, CISA, entre outras, e utiliza o framework MITRE ATT&CK para mapear as técnicas observadas (Fonte: "Russian GRU Targeting Western Logistics Entities and Technology Companies", 2026).
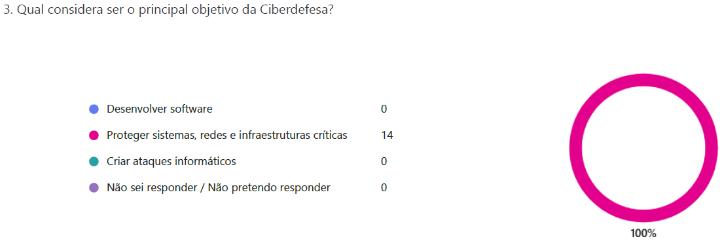
Paralelamente, foi realizada uma análise quantitativa e qualitativa de um questionário aplicado a 14 colegas do curso CET de cibersegurança, cujos resultados serviram para avaliar a perceção sobre os riscos, desafios e medidas de proteção no ciberespaço. Uma das respostas mais impactantes foi: “Qual considera ser o principal objetivo da Ciberdefesa?” e com um resultado impressionante de 100% na resposta “Proteger sistemas, redes e infraestruturas críticas” (vide fig. 3).
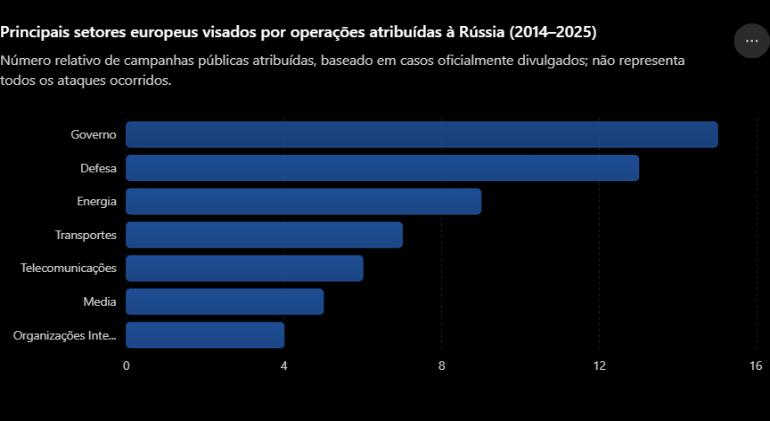
Os dados obtidos foram comparados com a informação recolhida na literatura científica e com casos reais de incidentes cibernéticos ocorridos entre 2014 e 2025, permitindo estabelecer uma relação entre a investigação académica, a realidade operacional e as tendências atuais da cibersegurança, o que corrobora amplamente o papel da ciberdefesa na manutenção da proteção de recursos e setores vitais à vida quotidiana dos cidadãos. Neste sentido, partimos do princípio básico que a interdependência de sistemas informáticos na sociedade mundial na gestão e manutenção dos recursos vitais à vida humana, bem como a preocupação inerente da salvaguarda e proteção dos setores e serviços como água potável, energia, serviços médicos e farmacêuticos, transportes, telecomunicações, ensino, serviços governamentais gerais, serviços de defesa e militares são os principais alvos dos atacantes
Ciberataques habilitados por IA
A tecnologia de IA tem vindo a acelerar e sofisticar os ataques cibernéticos. Atacantes usam algoritmos avançados para automatizar fases inteiras do ataque e criar conteúdos enganosos. Por exemplo, as capacidades de análise de linguagem permitem gerar e-mails de phishing extremamente convincentes, ajustados a cada alvo, usando informação pública das redes sociais. Modelos generativos podem ainda criar malware com código dinâmico (polimórfico) que se adapta para evadir detetores tradicionais. Em resumo, «Ferramentas de IA podem ser usadas para descobrir vulnerabilidades, desenvolver malware mais eficaz ou realizar ataques de phishing altamente personalizados», aumentando muito o sucesso e a escala dos ataques.
Um relatório do CNCS destaca precisamente o uso ofensivo da IA generativa: “Utilização ofensiva de ferramentas de Inteligência Artificial generativa para fins maliciosos” figura entre as tendências emergentes em Portugal. Além de phishing e malware, os ciberataques habilitados por IA incluem deepfakes (vídeo/áudio falsos usados em fraude ou propaganda) e ataques ao próprio modelo de IA (por exemplo, injeção de engenharia reversa para fazer o sistema tomar decisões erradas). Isto mostra o dilema dual da IA: tecnologias como LLMs são exploradas para elaborar ataques mais rápidos e complexos. Assim, os agentes de ameaça integram recursos a IA para “aumentar a velocidade, escala e resiliência das operações cibernéticas”, reduzindo barreiras técnicas e otimizando cada etapa do ataque.
3. Ciberdefesa com IA Em contrapartida, a IA tornou-se também um aliado decisivo da ciberdefesa. Com volumes de dados diários sem precedentes, só sistemas baseados em IA podem analisar em tempo real grandes quantidades de logs e tráfego para detetar ameaças. Soluções de deteção e resposta a incidentes (SIEM/XDR) alavancam aprendizagem automática para identificar padrões anómalos antes que se convertam em incidentes graves. Por exemplo, a Microsoft reportou que uma de suas ferramentas (Security Copilot) processa 78 triliões de sinais diários, permitindo que equipas de segurança identifiquem ameaças com rapidez inédita. Mais de 1.400 organizações já usam o Copilot para investigar riscos em tempo real (lançado em 2023).
Além de deteção, a IA ajuda a mitigar o problema da falta de pessoal especializado. Estima-se que faltam quase 5 milhões de profissionais de cibersegurança no mundo, criando uma lacuna operacional. A IA preenche parte desta lacuna atuando como um “analista digital” incansável: reduz drasticamente falsos positivos, automatiza triagem de alertas e executa investigações iniciais para destacar os casos realmente urgentes. Desta forma, os analistas experientes podem focar-se em ameaças sofisticadas, “closing the talent gap” e reforçando a resiliência geral da organização.
Em suma, a integração da IA tornou-se essencial para os mecanismos de defesa modernos. Como aponta um estudo especializado, apesar de reduzir barreiras aos atacantes, a
IA “fortalece as equipes de defesa quando aplicada em escala e com proteções adequadas”. Em outras palavras, as técnicas de IA geram um duplo efeito. Por um lado, potenciam ataques, mas também, amplificam as defesas (detetores, resposta automática, inteligência de ameaças).
A combinação de algoritmos avançados e conhecimento humano resulta, portanto, numa capacidade de reação muito superior ao modelo tradicional apenas humano.
Gráfico 2 - Os cinco pilares estratégicos de desafio para a cibersegurança das instituições na era da IA.
4. Discussão e análise conclusiva Após a recolha de dados através do questionário realizado aos colegas do curso de Ciberseguraça, poderemos recolher alguns dados importantes e significativos, nomeadamente: 1) mais de metade dos inquiridos considera ter entre bons e razoáveis conhecimentos em cibersegurança; 2) Também 71% considera acompanhar notícias de acontecimentos relacionados com este tema, nos últimos tempos; 3) A maioria também considera que os ataques perpetrados tem origem e patrocínio por governos; 4) assim como, quase a totalidade da população inquirida assume que os ciberataques tem como finalidade fragilizar e danificar setores críticos para o bom funcionamento da sociedade moderna; 6) e, a totalidade dos inquiridos considera que a Cibersegurança tem como propósito a salvaguarda desses mesmos setores; no entanto, 7) menos de metade, considera ter bons conhecimentos em técnicas de ciberdefesa; assim como, 8) não consideram que os ciberataques não produzem cenários tão graves quanto uma guerra convencional; ou
que, 10) menos de metade não considera que os ciberataques patrocinados por governos, em cenários de ciberguerra não tem como objetivo, a sabotagem de infraestruturas, espionagem, roubo de informação estratégica, assim como prejudicar de forma significativa de um país ou até uma região do planeta inteiro, como um todo.
O que a literatura e as mais recentes análises e relatórios indicam é que os ataques cada vez são mais devastadores para as comunidades atingidas e estão a aumentar exponencialmente Segundo os relatórios do CNCS, dos últimos anos, assim como os efeitos e o patrocínio por parte dos governos é cada vez mais evidente e segundo alguns relatórios da NATO e de algumas teses académicas o cenário é evidente, e, já existe, de certa forma, uma ciberguerra mundial entres os estados, por causa de quezílias de foro político, económico, religioso e principalmente pela obtenção e monopólio de alguns dos recursos vitais à sobrevivência humana.
Em suma, parece-nos crer que o Homem pretende digladiar-se e autodestruir-se pela obtenção e usurpação dos recursos que nos permitem sobreviver.
Cabe à sociedade global debater sobre este assunto com discernimento e razoabilidade com um pensamento lógico humano e fraterno e em conjunto procurar as melhores soluções e metodologias que possam prosperar a nossa herança na Terra para o bem de todos, porque o que está em causa é a nossa continuidade como espécie. No entanto, o Homem e só o Homem tem a possibilidade de tomar controlo do seu destino com resiliência.
5. Conclusões
Neste artigo, não pretendo, trazer conclusões precipitadas ou desproporcionais da realidade, até porque não detenho de todos os dados e toda a informação sobre Cibersegurança, os desafios e soluções para o século XXI e como cenário de fundo uma IA a governar o Mundo. Apenas, apresento uma perspetiva
plausível, ciente e não muito longínqua da realidade perante os dados empíricos e os ciclos da era da Humanidade. E a minha visão é que o futuro seja evolutivo e promissor para todos nós.
Agradecimentos
Apesar de ter algum conhecimento académico e empírico da vivência, sou um ser humano com virtudes e fraquezas, pelo que dedico o presente artigo à minha resiliência fé em Deus, aos meus pais e irmãos, pois são e serão sempre os meus pilares, mesmo com dificuldades e desafios.
Agradeço, aos formadores, professores e tutores que tem me acompanhado ao longo da vida no meu crescimento pessoal e intelectual. Agradeço ao IEFP de Coimbra por esta oportunidade, a toda a equipa do centro de Formação Profissional de Coimbra, aos Formadores deste curso, em particular ao formador Engenheiro Paulo Soares pelo desafio e testemunho de conhecimentos. Também um agradecimento aos colegas de curso pois seremos uma boa equipa e vamos dar o melhor de cada um de nós, e não finalmente, mas principalmente e em especial a todos amigos e amigas que fazem parte ou fizeram deste ténue percurso que chamamos de vida. “Et pluribus unum”
– Publius Vergilius Maro (Virgílio – escritor romano da Epopeia de Homero)
• Centro Nacional de Cibersegurança (CNCS). (2024). Relatório Cibersegurança em Números 2024 – Sociedade. Observatório de Cibersegurança.
• Cybersecurity and Infrastructure Security Agency (CISA), National Security Agency (NSA), Federal Bureau of Investigation (FBI), & International Partners. (2025). Russian GRU Targeting Western Logistics Entities and Technology Companies. U.S. Department of Defense.
• Europol. (2025). Internet Organised Crime Threat Assessment (IOCTA) 2025. European Union Agency for Law Enforcement Cooperation.
• European Union Agency for Cybersecurity (ENISA). (2025). ENISA Threat Landscape 2025. Publications Office of the European Union.
• Fernandes, S. (2026). Questionário: Ciberdefesa vs. Ciberataque na Era da Inteligência Artificial [Conjunto de dados]. Microsoft Form