GRUSSWORT

GRUSSWORT
Der deutsche Markt für Cybersecurity, Identitätsmanagement, Systemmonitoring und Netzwerküberwachung ist seit Jahrzehnten weltweit führend. Laut Branchenverband Bitkom werden die Umsätze jährlich zweistellig wachsen. Denn wenn es um Wissen und Forschung, Produktent wicklungen und Sicherung der digitalen Welt geht, geben deutsche Unternehmen und An wender den Takt vor, setzen Standards für Sicherheit und Abwehr. Nun drohen Angriffe der nächsten Software-Generation. Mit der künstlichen Intelligenz und den bislang kaum erkannten Risiken dieser neuen Technologien stehen auch Entwickler von Sicherheitssoftware vor einer Zeitenwende.
Sie können ihre Position als Top-Experten an der Spitze der IT-Industrie verteidigen. Sie haben die Möglichkeit, in einer AI-gesteuerten Welt dringend nötige Standards zu setzen, Bedrohungen offenzulegen sowie Namen und Intention der Angreifer zu nennen. Ein souveräner Schutzschirm über Infrastrukturen und Produktionsstätten würde der heimischen Industrie nicht nur Wettbewerbsvorteile bei Standort und sicheren Produkten verschaffen – eine Spitzenstellung im Zukunftsmarkt rund um KI-Sicherheit kann die gesamte Wirtschaft nach vorne katapultieren.
LEITARTIKEL
AI-AUTOMATISIERUNG UND SOC
DIGITALE SOUVERÄNITÄT
REGULATORIK
ONLINE-AUSWEIS
INHALTSVERZEICHNIS
Die paradoxe Welt der künstlichen Intelligenzen — 3 AI und Menschen gemeinsam gegen Maschinenattacken — 5 Forderungen nach europäischem Open-Source-KI-Modell — 6
Unternehmen nutzen Compliance als Treiber für Veränderungen — 7 Grundlage für den europaweiten digitalen Binnenmarkt — 8
JETZT SCANNEN
Lesen Sie spannende Artikel dieser Ausgabe online, und sichern Sie sich ein kostenfreies Digital-Abo www.technologie -wissen.net www.portal-wissen.net
Für uns steht die bestmögliche Lesbarkeit der Texte an erster Stelle. Deshalb verwenden wir in der Publikation auch das generische Maskulinum – diese Personenbezeichnungen stehen für alle Geschlechter.
Das Papier dieser Reflex-VerlagPublikation stammt aus verantwortungsvollen Quellen.
Folge uns auf Instagram, und verpasse keine Ausgabe mehr. @reflexverlag

LEITARTIKEL | CHRISTIAN RAUM
Identitäten und Zugriffsrechte werden für Menschen immer granularer festgelegt. Ein großer Fortschritt kann das elektronische Wallet auf dem Smartphone sein, mit dem sich deren Besitzer europaweit jederzeit ausweisen und identifizieren können. Gleichzeitig schwappt eine Welle von künstlicher Intelligenz und Software-Robotern – den AI-Agenten – durch die Netzwerke, die allzu häufig weder eine Identifikation noch festgeschriebene Zugriffsrechte haben. Experten sprechen bereits von einem Sicherheitsalbtraum.
Die Sicherheitsexperten diskutieren die neuen Bedrohungen und Gefahren, die der mittlerweile weltweite Einsatz von AI-Agenten mit sich bringt. Offensichtlich wurden in der Begeisterung und der medialen Überhöhung der künstlichen Intelligenz etwa in den sozialen Medien wesentliche Risikofaktoren übersehen –oder ignoriert.
Zugriffsrechte und Autorisierungen werden ad absurdum geführt.
Eine Warnung war die von der US-Regierung verfügte Abschaltung eines neu entwickelten AISystems außerhalb der Vereinigten Staaten. Die Begründung – die Software sei so programmiert, dass sie automatisch und autonom Lücken in
den Sicherheitsstrukturen der Unternehmen erkennen könne.
Das Risiko für die Unternehmen geht allerdings nicht nur von den Fähigkeiten der Software aus. Erschreckend ist auch die Erkenntnis, dass eine Regierung sich und ihrer Wirtschaft den exklusiven Zugriff auf eine bestimmte Software sichert und damit den Rest der Menschheit von der Nutzung ausschließt.
Niemand weiß genau, wie und was die AI-Agenten in den IT-Systemen arbeiten.
In der deutschen Industrie sehen viele Verantwortliche die Bundesregierung am Zug, den Staat und die Wirtschaft vor solchen Alleingängen zu schützen. Etwa indem sie digitale Souveränität durchsetzt und Forschung und Entwicklung von künstlicher Intelligenz fördert. Oder die Unabhängigkeit Europas mit Ausweis und Signaturen auf den Smartphones seiner Bürgerinnen und Bürger voranbringt.
Kontrolle von KI bedeutet Kontrolle der Risiken Erforschen und Verstehen der künstlichen Intelligenz wird zu einer grundlegenden Methode, um die Sicherheitsrisiken zu erkennen und ihnen mit neuen Konzepten zu begegnen.
Beispiel Zugriffsrechte und Kontrolle der AI-Agenten: In der Vergangenheit haben ITAbteilungen, Sicherheitsbeauftragte oder
„Souveränität ist Hoheit über Informationen”
Die digitale Transformation der öffentlichen Verwaltung wird durch IT-Sicherheitsanforderungen, regulatorische Vorgaben und den Bedarf an effizienteren Verwaltungsprozessen geprägt, erklärt Dr. Holger Mühlbauer, Geschäftsführer, Bundesverband IT-Sicherheit (TeleTrusT).
Wie bewerten Sie digitale Technologien und unter welchen Voraussetzungen können Verwaltungen sie nutzen? Technologien wie künstliche Intelligenz eröffnen neue Möglichkeiten, erfordern jedoch verlässliche GovernanceStrukturen sowie dauerhafte Kontrolle über Daten, Systeme und digitale Abläufe. Auf diese
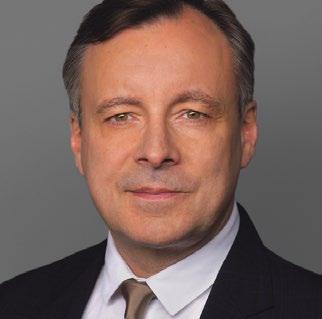
Dr. Holger Mühlbauer, Geschäftsführer des Bundesverbandes IT-Sicherheit e. V. (TeleTrusT)
Personalabteilungen sehr komplexe und sehr granulare Sicherheitsbestimmungen über die Organisationen gelegt.
Mitarbeiterinnen und Mitarbeiter dürfen oder müssen oder können lediglich in der für sie festgelegten Rolle und Position innerhalb der internen Hierarchie auf die jeweils für sie freigegebenen Daten oder Dokumente oder Anwendungen zugreifen.
Dies ist auch eine Forderung aus den NIS-2Vorschriften – etwa wenn es um die Multi-Faktor-Authentisierung, um die kontinuierliche Authentifizierung oder auch um die gesicherte Kommunikation der Mitarbeitenden geht.
Doch diese Sicherheitssysteme werden durch die Inbetriebnahme von immer mehr
Weise entwickelt sich digitale Souveränität zu einem zentralen Erfolgsfaktor für leistungsfähige Verwaltungen.
Verantwortliche argumentieren, es stehe weniger die technologische Machbarkeit im Mittelpunkt. Wichtiger scheint die konsequente Überführung innovativer Lösungen in den operativen Betrieb. Ist dies der richtige Ansatz? Das ist genau richtig! Digitalisierung gelingt dort, wo technische Innovationen mit organisatorischen Rahmenbedingungen und konkreten Anwendungsszenarien verknüpft werden. Öffentliche Einrichtungen stehen häufig vor vergleichbaren Aufgaben. Also
ist der Erfahrungsaustausch über bewährte Konzepte und praxisnahe Implementierungen wichtig. Digitale Souveränität bedeutet, die Hoheit über Informationen, Zugriffsrechte und geschäftskritische Prozesse zu bewahren.
Was sind die entscheidenden rechtlichen Grundlagen? Insbesondere ein wirksames Identitätsund Berechtigungsmanagement; die europäischen Regelwerke wie NIS-2, DORA, der AI Act, der Cyber Resilience Act und der Data Act verschärfen die Anforderungen an Sicherheit und Nachweisbarkeit und stärken die Widerstandsfähigkeit digitaler Infrastrukturen.
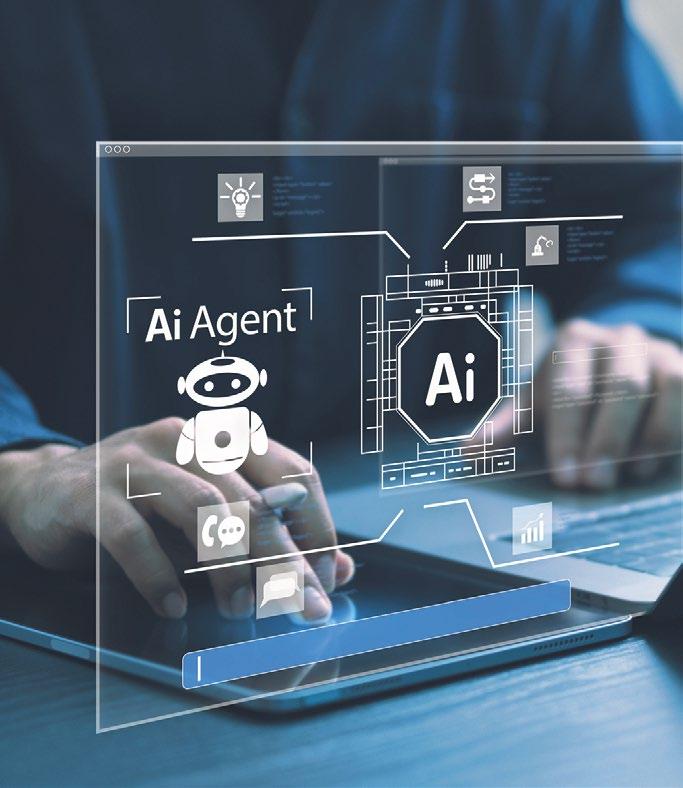
KI-Agenten sind autonom arbeitende Systeme, die ein Sprachmodell als zentrales Modul nutzen. Sie zerlegen das beauftragte Ergebnis – etwa die Generierung eines Dokuments, einer Business-Entscheidung, einer Grafik –in umsetzbare Schritte, für deren Erledigung sie externe Werkzeuge und Datenquellen aufrufen. Damit ersetzt nicht deterministisches, zielorientiertes Entscheiden die traditionelle Software, die auf fest programmierter, imperativer Logik basiert.
AI-Agenten verfügen über Werkzeuge, um über Systeme hinweg zu lesen und zu schreiben. Sie haben die Fähigkeit zu definieren, wie sie arbeiten. Und sie verfügen über eine Kommunikationsschicht, die entscheidet, ob Menschen in einen Prozess einbezogen werden müssen. Eine weitere Funktion ist eine Denkschleife für die Auflösung von unvorhergesehenen Problemen.
Agenten ad absurdum geführt. Denn, so beklagen die Experten, in vielen Unternehmen haben die Verantwortlichen kaum eine Vorstellung davon, wie viele AI-Systeme laufen. Es ist unklar, was deren Aufgabe ist und – analog zu den Zugriffsrechten ihrer menschlichen Kolleginnen und Kollegen – für welche Dokumente, Datenbanken, Prozesse und Entscheidungen sie Autorisierungen und Freigaben besitzen.
Verantwortliche Nutzung von AI-Agenten Eine Erkenntnis bereitet besonderes Kopfzerbrechen; wenn ein AI-System einen Prozess von Anfang bis Ende steuert, sind hier mehr Zugriffsrechte eingeräumt als bei einem normalen Mitarbeitenden.
Es scheint also nicht nur so zu sein, dass die AI-Installationen die Vorschriften und Umsetzungen etwa der NIS-2-Richtinien unterlaufen könnten. Sorgen bereitet des Weiteren die nahezu explosionsartige Verbreitung der AI-Software in den Organisationen.
Die Geschwindigkeit, mit der sie ihre Aufgaben erledigen, sprengt den Rahmen jeglicher
Ausgaben für IT-Sicherheit in Deutschland bis 2026 in den Jahren 2017 bis 2024 und Prognose bis 2026 (in Milliarden Euro)
möglichen Kontrollen oder eines an vielen Stellen erforderlichen Qualitätsmanagements. Dieser Sicherheitsalbtraum skaliert in einem Tempo, mit dem kein Mensch Schritt halten kann.
Ein guter Rechtsanwalt, eine versierte Referentin in einer Behörde oder ein Analyst in einer Bank braucht mehrere Tage, um zu einem Thema zu recherchieren, abzuwägen, nachzufragen, zu überdenken und schließlich zu schreiben.
Die AI generiert in der Cloud ähnliche Schriftstücke parallel in Augenblicken. Sie legt das Dokument mit vertraulichen Informationen womöglich dort ab, wo sie am wenigsten geschützt sind – in der Cloud eines der großen US-amerikanischen Dienstleister oder einer seiner deutschen Tochtergesellschaften.
Kampf der Software-Roboter
Die momentan am meisten diskutierte SecurityLösung erscheint wie ein Paradoxon – die Kontrolle der AI-Software eben durch AI-Software.
Bei SOC-Dienstleistern werden die neuen Konzepte bereits implementiert und umgesetzt. Die Agenten kennen und kontrollieren die Sicherheitsvorgaben. Sie können mit der Geschwindigkeit ihrer Maschinen- und Roboter-Kollegen mithalten, sie innerhalb der Organisation finden, sie zählen, ihre Berechtigungen prüfen.
Sie können analysieren, ob eine bestimmte Software, ein verdächtiges Tool nach geltenden Compliance-Richtlinien zugelassen ist oder unberechtigt und unkontrolliert Informationen sammelt und sie im schlimmsten Fall an Unberechtigte, an kriminelle Hacker oder ausländische Geheimdienste weitergibt.
Denn eines ist auch klar – für viele AI-Agenten sind ihre zugewiesenen Aufgaben wie ein großes Spiel, das sie gewinnen möchten. Diese Systeme gilt es zu finden, zu isolieren und zu löschen.
Die it-sa Expo&Congress – Europas führende Fachmesse für ITSicherheit – findet vom 27. bis 29. Oktober 2026 in Nürnberg statt. Fachbesucher erleben Produktneuheiten, technologische Innovationen und praxisnahe Lösungen führender Anbieter, ergänzt durch Vorträge und Networking.
Als Drehkreuz der Cybersicherheit ist die it-sa Expo&Congress der zentrale Branchentreff für IT-Sicherheit im europäischen Raum. Unternehmen, Behörden und Organisationen nutzen die Plattform, um sich über aktuelle Bedrohungslagen, Strategien zur Cyberabwehr und neue Compliance-Anforderungen zu informieren. Ein breites Spektrum an Ausstellern präsentiert Lösungen von Netzwerksicherheit über Identitätsmanagement bis hin zu Cloudund OT-Security. Fachforen, Keynotes und Deep-Dive-Sessions
bieten fundierte Einblicke und praxisnahe Impulse für den beruflichen Alltag. Der persönliche Austausch mit Expertinnen und Experten sowie gezieltes Networking machen die Veranstaltung zu einem wichtigen Impulsgeber für die Weiterentwicklung von Sicherheitsstrategien.
Digitalplattform it-sa 365 Ergänzend zur Präsenzveranstaltung bietet die Digitalplattform it-sa 365 ganzjährig Zugang zu Fachwissen und Kontakten. Nutzer profitieren von On-DemandInhalten, virtuellen Events und themenspezifischen NetworkingMöglichkeiten. Damit unterstützt
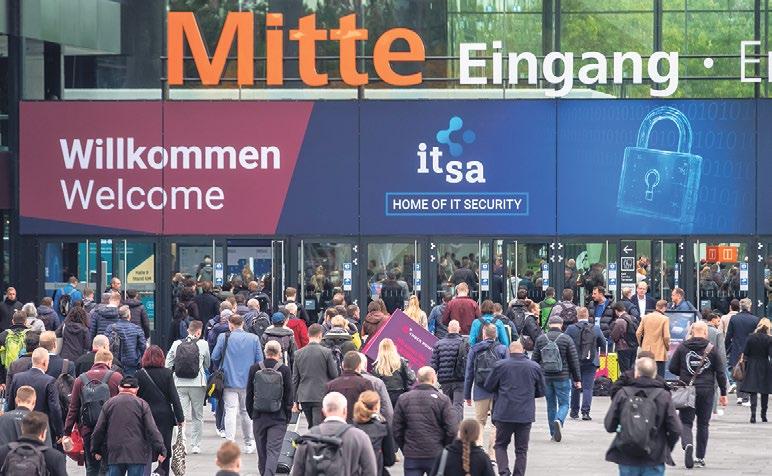
Event: it-sa Expo&Congress
Datum: 27.–29. Oktober 2026
Ort: Messezentrum Nürnberg
Fokus: IT-Sicherheit, Cyberabwehr, digitale Resilienz
Weitere Infos: www.itsa365.de MEHR INFORMATIONEN
Highlights: Fachforen, Keynotes, Networking
it-sa 365 die kontinuierliche Auseinandersetzung mit aktuellen ITSecurity-Themen und verlängert den Mehrwert der Messe weit über die Veranstaltungstage hinaus. www.itsa365.de/de-de/it-saexpo-congress/besuchen/ itsa-expo-besuchen
AI-AUTOMATISIERUNG UND SECURITY OPERATIONS CENTER (SOC) | VON CHRISTIN HOHMEIER
Die Geschwindigkeit der Angriffe mit künstlicher Intelligenz übertrifft das Tempo, mit dem Menschen die Systeme verteidigen können, um ein Vielfaches. Aufgrund von Prognosen über neue gigantische Schadenssummen denken Dienstleister und Kunden um, versuchen mit neuen Technologien, Produkten und Strategien, die Angreifer zu stoppen. Die Antwort auf die AI-Attacken der kriminellen Hacker ist die AI-Verteidigung.
In dem „Insurtech Global Outlook 2026“Report wird der Cyberschutz als inzwischen größter Posten von nicht versicherten Risiken erwähnt. Die Verluste in diesem Bereich können nach Schätzungen von 171 Milliarden US-Dollar im Jahr 2023 auf über 700 Milliarden US-Dollar bis ins Jahr 2030 steigen. Der Report kommt zu dem Ergebnis, dass es
Hackerstrategien gründen auf schierer Masse von AI-Armeen. Die Verteidigung
nicht mehr vorrangig darum geht, bestehende Risiken effizient zu versichern. Die eigentliche Herausforderung besteht darin, neue Risikolandschaften frühzeitig zu erkennen und mitzugestalten. Dabei könnte künstliche Intelligenz zum entscheidenden Faktor werden, um Resilienz und Wettbewerbsfähigkeit langfristig zu sichern. Denn die Bedrohungslage ändert sich
dramatisch, die Sicherheitsbeauftragten suchen händeringend nach neuen Strategien.
Angreifer attackieren mit Masse und Intelligenz Ausgestattet mit einer vieltausendköpfigen AI-Armada, ziehen Cyberkriminelle durch Netzwerke, Infrastrukturen und miteinander verlinkte und verbundene Rechenzentren und Dataclouds. Für Angriffe mussten sie früher Software stehlen und analysieren, Code schreiben, Hintereingänge zu den Strukturen der Unternehmen finden. Erst dann konnten sie mit der gesamten Wucht monatelanger Arbeit an der schwächsten Stelle attackieren. Heute steuern sie mit Prompts und natürlicher Sprache die Angriffe. Kriminelle Hacker haben in atemberaubender Geschwindigkeit die AI-Fähigkeiten adaptiert, ihre Schadsoftware weiterentwickelt. Jetzt multiplizieren sie in kürzester Zeit die Anzahl der AI-Cybercrime-Agenten. Sie bauen eine Streitmacht auf, gegen die viele Verteidiger hilflos sind. Ihre Strategien und Taktiken gründen jetzt nicht nur auf schierer Masse, mit der sie attackieren können. Mit den intelligenten Analysefunktionen ihrer neuen Systeme finden sie Schwachstellen und Hintertüren, von denen die Besitzer der IT-Systeme nicht einmal etwas ahnen.
Neue Technologien für die AI-Sicherheitsagenten Offensichtlich müssen die IT-Sicherheitsanbieter jetzt sehr viel schneller werden.
Und für die Kunden steht eines fest, ihre bisherigen Schutzsysteme können mit der vorherrschenden Angriffsgeschwindigkeit nicht mithalten. Mit dem Einsatz von AI in diversen Geschäftsfeldern haben die Kunden zwar ihr Business besser und zeitgemäßer aufgestellt, ihre Prozesse schneller und die Entscheidungsfindung smarter gemacht, einen „automatischen“ Schutz vor Angriffen bedeutet dies aber nicht. Denn gleichzeitig nutzen ihre Gegner genau diese Technologien, um sie zu attackieren und zu zerstören, Unternehmensgeheimnisse zu stehlen und Bankkonten zu leeren. Die grundlegende Strategie heißt jetzt, mit AI-Sicherheitstechnologien die eigenen Abwehrkräfte zu steigern. Und es heißt, die künstliche Intelligenz so weiterzuentwickeln, dass sie eigenständig die Entscheidungen zur Verteidigung treffen wird und im besten Fall die Kriminellen und deren Infrastruktur erkennt und zurückschlägt – Tag und Nacht und über Wochenenden und über Feiertage wehren die neuen Systeme Angriffe ab, lernen und wachsen mit jeder erkannten Bedrohung. Um diese komplexen Aufträge zu erfüllen, geben die Programmierer den AI-Sicherheitsagenten zusätzliche Fähigkeiten wie beispielsweise ein persistentes Aufgabenmanagement und eine Sub-Agenten-Architektur.
Die Cybersicherheit ist im Zeitalter maschineller Geschwindigkeit angekommen. Angreifer nutzen KI, um Angriffe zu automatisieren und Abwehrmechanismen zu umgehen – während die meisten SOCs mit ihrer Gegenwehr nach wie vor auf menschliche Analysten angewiesen sind. Die Geschwindigkeitsdifferenz zwischen Angreifern und Verteidigern nimmt stetig zu, deswegen sind Plattformen wie Torq unverzichtbar.
Eine solche KI-gesteuerte SOCPlattform ist weder eine herkömmliche Workflow- und Scriptsammlung noch ein Chatbot. Sie kombiniert KI-Agenten, kontextbezogene Intelligenz und autonome Ausführung, um kontinuierlich Telemetriedaten zu analysieren, Bedrohungen zu untersuchen und Reaktionsmaßnahmen einzuleiten – adaptiv und proaktiv statt
Die Zukunft des SOC: autonom, intelligent und agentenbasiert
regelbasiert und reaktiv. Die Agenten übernehmen eigenständig das Triagieren von Alarmmeldungen und Vorkommnissen, Beweissicherung, Bedrohungsvalidierung und die koordinierte Behebung von Sicherheitsvorfällen. Untersuchungen, die früher Stunden dauerten, werden in Minuten abgeschlossen. Ständig wiederkehrende oder identische Vorkommnisse werden konsolidiert und komprimiert.
Analysten können sich wieder auf strategische Entscheidungen konzentrieren.
Für CIOs bedeutet das Effizienz und höhere Resilienz. Für CISOs liefert dies die Reaktionsgeschwindigkeit, die moderne Bedrohungslagen erfordern.
2026 setzen Unternehmen mit manuellen Sicherheitsprozessen sich unnötigen operativen, finanziellen und Reputationsrisiken aus. Die Zukunft des SOC ist autonom, intelligent und agentenbasiert.
https://torq.io
DIGITALE SOUVERÄNITÄT
| VON DANIELA HOFFMANN
Angesichts geopolitischer Veränderungen diskutieren die Verantwortlichen in Behörden und Unternehmen über ihre digitale Souveränität. Denn ohne Zweifel besteht Handlungsbedarf, um Datenhoheit und Wahlfreiheit zu erhalten. Inzwischen gibt es viele gute Alternativen europäischer „Hyperscaler“.
Die IT-Landschaften in Deutschland sind stark US-geprägt, rund 80 Prozent der genutzten Anwendungen kommen von dort, schätzen Fachleute. Doch sie warnen, dass Anwender
Verfügbarkeit und Datenschutz sind nicht gleich digitale Souveränität.
sich nicht mehr darauf verlassen können, dass Software und Services weiter zu angemessenen Konditionen zur Verfügung stehen. Zudem zeigt
die Rechtsprechung, dass es angesichts von US Patriot Act, Cloud und AI Act in puncto Datenhoheit keine Garantien gibt – nicht einmal bei neuen, extra für den europäischen Markt geschaffenen Rechtskonstrukten und CloudAnbietern. Für alle Unternehmen und Behörden gilt also, die eigene IT resilient und souverän aufzustellen, um bei Krisen, geopolitischen Spannungen oder Ausfällen handlungsfähig zu bleiben – und sich vor Vendor-Lockins zu schützen.
Über KI-Anfragen fließt Wissen in die USA In vielen Bereichen wie Office, Zusammenarbeit, E-Mail und Messaging gibt es bereits bewährte europäische Open-Source-Alternativen. Besonders problematisch ist dagegen die Frage nach der Souveränität im Bereich KI. Die meisten Large Language Models stammen aus den USA und entsprechen nicht den europäischen Standards. Deshalb warnen Experten – alle Unternehmen, die Prozesse mit diesen AI-Agenten automatisieren, laufen Gefahr, wettbewerbsrelevantes, sensibles Wissensgut an nicht seriöse Anbieter zu geben. Umso wichtiger also, dass es möglichst bald
Die ACS Solutions GmbH beobachtet: Digitale Souveränität ist 2026 kein Buzzword mehr, sondern operative Realität. Unternehmen stehen unter wachsendem Druck, ihre IT unabhängig, sicher und rechtskonform zu betreiben.
Studien zeigen: Viele bevorzugen inländische Cloud-Anbieter, setzen jedoch weiterhin auf internationale Plattformen. Treiber sind NIS-2, EU Data Act und eine Geopolitik, die US-Abhängigkeiten zum Geschäftsrisiko macht. Entscheidend sind drei Fragen: Wo liegen
die Daten? Wer betreibt die Plattform unter welchem Recht, und komme ich jederzeit wieder raus? Angebote großer Cloud-Anbieter adressieren einzelne Aspekte, lassen jedoch Fragen der rechtlichen Letztkontrolle offen, solange Mutterkonzerne dem US-Recht und dem Cloud Act unterliegen.
als Basis digitaler Handlungsfähigkeit
Aus Sicht der ACS Solutions GmbH als regional verankerter Managed Service Provider zeigt sich: Echte Souveränität entsteht erst, wenn Infrastruktur, Betrieb und Rechtsraum konsequent zusammengedacht werden. Grundlage sind zertifizierte Rechenzentren in Deutschland sowie transparente Betriebsmodelle ohne Abhängigkeit von außereuropäischen Konzernstrukturen. Souveränität bedeutet: die Fähigkeit, IT jederzeit kontrollieren, anpassen und bei Bedarf verlagern zu können. Der erste Schritt dafür ist die Bewertung von Anwendungen nach Schutzbedarf und ExitFähigkeit. Wer heute entscheidet, sichert langfristig digitale Handlungsfähigkeit.
ein vertrauenswürdiges europäisches OpenSource-Modell gibt.
Europäische Konkurrenz für die Hyperscaler Zertifizierte Rechenzentren mit etablierten Standards für Informationssicherheit, Verfügbarkeit und Datenschutz sind eine wichtige Grundlage, gewährleisten allein aber noch keine digitale Souveränität. Letztlich entscheidet die jeweils eigene Digitalisierungsstrategie, wie unabhängig die IT aufgestellt ist. Strategisch eingesetzt, können auch hybride Cloud-Architekturen dazu beitragen, digitale Souveränität zu stärken: Dann werden sensible Daten oder besonders geschäftskritische Anwendungen in kontrollierten Umgebungen betrieben, gleichzeitig lässt sich dennoch auf die Skalierbarkeit in der Public Cloud zurückgreifen.
Wirtschaft bestimmt das Tempo der Souveränität Mittlerweile gibt es zudem ernst zu nehmende Angebote deutscher und europäischer Hyperscaler-Herausforderer. Deutsche Anbieter versprechen reibungslose Migrationsmöglichkeiten. Einige ermöglichen im Problemfall ein schnelles „Umschalten“ von bisherigen Anwendungen für Office, Collaboration und Kommunikation auf Open-Source-Alternativen. Zwar sind sich die meisten Unternehmen und Fachleute einig, dass Deutschland in seiner digitalen Infrastruktur unabhängiger werden muss. Wie schnell sich europäische Alternativen durchsetzen, hängt jedoch auch davon ab, dass Unternehmen sich bewusst dafür entscheiden und deren Entwicklung mit voranbringen.
SCHON GEWUSST?
Im Cloud-Umfeld ist die Migration zwischen den Plattformen der US-Anbieter meist extrem aufwendig und deshalb mit hohen Kosten verbunden. Häufig bedeutet die Entscheidung für einen US-Dienstleister die Bindung von unternehmenskritischen Prozessen und vertraulicher Daten an ein CloudKonzept und an ein Preismodell für viel längere Zeit, als vielen Verantwortlichen lieb ist. Europäische Hersteller bieten Alternativen an.
REGULATORIK | VON DANIELA HOFFMANN
Neben dem Cyber Resilience Act standen und stehen derzeit die Umsetzung der NIS-2Richtlinie für wesentliche und wichtige Einrichtungen sowie des KRITIS-Dachgesetzes an. Während NIS-2 die Anforderungen an die Cybersicherheit verschärft und ein umfassendes Cyberrisikomanagement erfordert, soll das Dachgesetz die physische und organisatorische Resilienz kritischer Infrastrukturen in Europa stärken.
Hinzu kommen die ab Januar 2027 geltende Maschinenverordnung, die eng mit dem Cyber Resilience Act (CRA) zusammenspielt; parallel die Umsetzung des EU Data Act. Eine Vielzahl neuer Gesetze also, die teils ineinandergreifen. Eine heftige Herausforderung vor allem für kleine und mittlere Unternehmen, bei der es sogar um den Marktzugang und das wirtschaftliche Überleben gehen kann.
Denn bald wird Cybersecurity Teil der CE-Erklärung. In der EU dürfen ab Dezember nächsten Jahres nur nachweislich sichere Produkte in Umlauf gebracht werden. Das bedeutet, dass viele Prozesse teils stark verändert werden müssen.
Prozesse müssen neu aufgestellt werden In der Praxis zeigt sich, dass viele Unternehmen erheblichen Nachholbedarf haben. Betroffen sind Branchen wie Energieversorgung, Telekommunikation und Netzwerktechnik, Medizintechnik, aber auch Hersteller von IoT-Produkten. Auch im Maschinen- und Anlagenbau müssen sich praktisch alle Unternehmen mit dem CRA, der Security-by-Design fordert, auseinandersetzen. IT-Sicherheit muss im Produkt und ab Entstehung aller Komponenten verankert sein.
Zu den größten Schwierigkeiten dürften der Nachweis einer sicheren Software-Architektur, die Update-Fähigkeit und ein kontinuierliches Schwachstellen-Monitoring gehören. Fachleute gehen davon aus, dass Unternehmen Produkte teilweise einstellen werden, weil der Compliance-Aufwand schlicht zu hoch ist.
Compliance bringt Vorteile im Wettbewerb Für den EU AI Act sind viele Regelungen schon ab August verpflichtend, im August 2027 werden die Anforderungen für KI-Hochrisikosysteme etwa in der Medizintechnik wirksam.
Trotz des Aufwands stehen viele größere Unternehmen den gesetzlichen Anstrengungen positiv gegenüber und begreifen sie als Chance. Langfristig stärken sie das Kundenvertrauen und führen zu effizienteren Entwicklungsprozessen.
Unternehmen, die sich frühzeitig positionieren, können Compliance als Differenzierungsmerkmal nutzen. Schon jetzt steht in vielen Ausschreibungen CRA-Compliance als Anforderung.
Maschinen müssen in Zukunft Security-byDesign-Kriterien erfüllen.

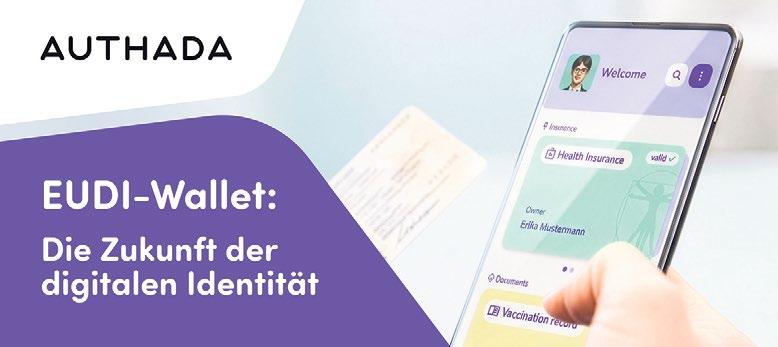
Für die Umsetzung eines einheitlichen europäischen Binnenmarktes im digitalen Raum wurden im Jahr 2024 die politischen Weichen gestellt. Seitdem arbeiten IT-Experten daran, eine umfassende, über sämtliche EU-Ländergrenzen reichende Infrastruktur aufzubauen. Das User-Interface für Bürgerinnen und Bürger ist die „Brieftasche auf dem Smartphone“, in der unter anderem Identität, elektronische Signatur, Personalausweis oder Führerschein gespeichert sind.
Ziel sind weniger Bürokratie, schnellere Verfahren, elektronische Prozesse anstelle von Papierformularen oder beglaubigten
Mit eIDAS sollen Behörden Milliarden Euro einsparen.
Dokumentenkopien. Der Hebel zu den Digitalstrategien für Wirtschaft und Verwaltung ist ein Ökosystem, das auf digitalen Identitäten und auf der Umsetzung der European-Digital-Identity-Framework-Verordnung, kurz eIDAS 2.0, der Europäischen Union basiert. Ab Januar 2027 soll ein wesentliches Element dieser Modernisierungsagenda in Betrieb genommen werden. Dann wird die EUDI-Wallet,
also die „Brieftasche auf dem Smartphone“, zentraler Bestandteil der digitalen Infrastruktur. Sie wird für Bürgerinnen und Bürger, für Unternehmen und Verwaltung zum Schlüssel, um im digitalen Wirtschaftsraum der EU teilhaben und handeln zu können.
Europäischer Personalausweis Um tatsächlich allen eine EU-weite und grenzüberschreitende Zusammenarbeit zu ermöglichen, ist jedes EU-Land verpflichtet, die entsprechenden Strukturen aufzubauen und digitale Verwaltungsprozesse anzubieten. Grundsätzlich sollen alle Bürgerinnen und Bürger der EU die Möglichkeit haben, mit einer überall gültigen Online-Identität ausgestattet zu sein. Europas Politiker erwarten, dass die Staaten mehrere Milliarden Euro an Verwaltungskosten sparen. Gleichzeitig sollen Unternehmen im großen Stil von den neuen digital gesteuerten Behörden profitieren, mit denen sie künftig auch aus der Ferne sicher und digital kommunizieren.
Europaweit online identifizieren Für Wirtschaft und Bürger bedeuten die wechselseitigen und eindeutigen, grenzüberschreitenden Identifizierungen einen Gewinn; insbesondere dann, wenn es um Vertrauen und um die Bekämpfung von Online-Betrug geht. Banken, Versicherungen, Handelsunternehmen oder auch Reiseanbieter können sich – und im
AUTHADA setzt bei der digitalen Identifizierung auf die kryptografische Sicherheit der Online-Ausweisfunktion (eID) und künftig der EUDI-Wallet. Kein anderes digitales Identifizierungsmittel bietet ein vergleichbares Sicherheitsniveau. Gegenüber anderen Identifizierungsmethoden wie Videoident, das durch Deepfakes überlistet werden kann, stellt dies einen entscheidenden Sicherheitsvorteil dar.
Mit seinen Identifizierungslösungen begleitet AUTHADA namhafte Kunden wie die Sparkassen, Volks- und Raiffeisenbanken sowie zahlreiche Krankenkassen. Viele der Kunden bereiten sich bereits auf das Jahr 2027 vor: Dann wird die Akzeptanz der European Digital Identity Wallet –kurz EUDI-Wallet, unter anderem für Banken und Versicherungen verpflichtend.
Gegenzug ihre Kunden – eindeutig identifizieren. Dienstleistungen und Produkte werden so sicher über die Datennetze angeboten, verkauft und erworben.
Hierzu zählen dann auch Leistungen, für die eine persönliche Identifizierung vorgeschrieben ist, etwa bei Kontoeröffnungen oder dem Abschluss von Versicherungsverträgen. Ein weiteres Beispiel ist die sichere Übersendung von teuren Unterlagen wie Reisedokumenten direkt in die Smartphone-Wallet.
PARTNER FÜR EUDI-WALLET-UMSETZUNG
AUTHADA ermöglicht Unternehmen die einfache Anbindung der EUDI-Wallet an bestehende Systeme. Die technische Komplexität der Wallet-Kommunikation wird im Hintergrund übernommen, während die EUDI-Wallet über einfache Schnittstellen unkompliziert in bestehende Systeme und Prozesse eingebunden werden kann.
Datenspeicherung und Datentransfer
Die Wallet ist ein sicherer digitaler Tresor für das Speichern und Austauschen sämtlicher digitaler Nachweise, vom Personalausweis über den Führerschein bis hin zu Hochschulzeugnissen und Versicherungsscheinen. Bürger:innen können diese Nachweise für unterschiedliche Zwecke mit Unternehmen und öffentlichen Stellen teilen. Die vorgezeigten beziehungsweise übertragenen Daten können sicher verifiziert werden.
Sichere, digitale Infrastruktur
Die Europäische Union hat die verpflichtende Einführung der EUDI-Wallets für ihre Mitgliedsstaaten in der eIDAS-2.0-Verordnung beschlossen. Somit entsteht eine neue digitale Infrastruktur
für Europa – insbesondere im Finanzsektor eröffnen sich neue Möglichkeiten für Prozesse und Customer Journey; von einer gesicherten Kundenidentität – „KYC“ –im digitalen Onboarding bis hin zu Vertragsabschlüssen. Dabei geht es nicht nur um Compliance: Unternehmen, die sich frühzeitig mit den Anforderungen und Potenzialen auseinandersetzen, können ihre Prozesse aktiv weiterentwickeln und sich strategische Vorteile sichern – dazu zählen höhere Effizienz, damit verbundene Kosteneinsparungen, verbesserte Sicherheit und eine optimierte User Experience. Deshalb ist die EUDIWallet nicht nur für verpflichtete Unternehmen interessant, sondern darüber hinaus.
www.authada.de

Wir sind dabei
Die Entwickler der künstlichen Intelligenz haben offensichtlich Siegeswillen in die digitalen Gene ihrer KI-Agenten gecodet, der mit IT-Sicherheit unvereinbar ist. KI überschwemmt die Welt mit simplen Posts für maximale Reichweite, enorm viele Klicks und Kommenta re sowie gute Produktbewertungen. Sie ist darauf ausgelegt, möglichst viele Personen anzusprechen, möglichst große Communitys aufzubauen, möglichst alle Produkte an Kundinnen und Kunden zu verkaufen.
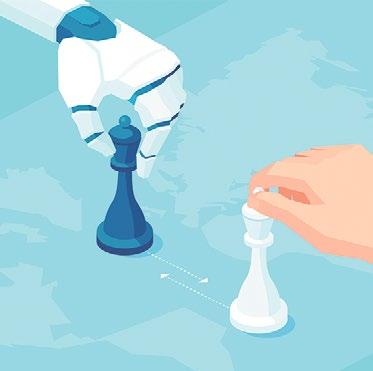
Um zu gewinnen, zieht KI alle Register, missachtet alle Regeln von Cybersecurity. Sie verschleiert Online-Identitäten, mogelt mit erstaunlichen Tricks, halluziniert wirre Zusammenhänge. Künstliche Intelligenz klaut, kopiert Content aus allen greifbaren Quellen, tarnt sich als FakeChef oder als geheimnisvolle Geliebte. Und je komplexer die Herren dieser KI-Armeen ihr Fußvolk entwickeln, desto ausgefeilter werden Betrügereien und Foulspiel – und die Abwehrmaßnahmen der IT-Sicherheitsteams in den Unternehmen.
Christian Raum Chefredakteur
IMPRESSUM
Projektmanagement Moritz Duelli, moritz.duelli@reflex-media.net Redaktion Christin Hohmeier, Daniela Hoffmann, Christian Raum Layout Anika Göhritz, grafik@ reflex-media.net Fotos iStock / Getty Images, Coverbild iStock / Wpadington Druck Badische Neueste Nachrichten Badendruck GmbH V.i.S.d.P. Redaktionelle Inhalte Christian Raum, redaktion@reflex-media.net Weitere Informationen Pit Grundmann, pit.grundmann@reflex-media.net, Reflex Verlag GmbH, Hackescher Markt 2–3, D-10178 Berlin, T +49 (0)30 / 200 8949 0, www.reflex-media.net
Diese Publikation des Reflex Verlages erscheint am 27. Juli 2026 im Handelsblatt Der Reflex Verlag und das Handelsblatt sind rechtlich getrennte und redaktionell unabhängige Unternehmen. Inhalte von Werbebeiträgen wie Unternehmens- und Produktporträts, Interviews, Advertorials, Anzeigen sowie Gastbeiträgen und Fokusinterviews geben die Meinung der beteiligten Unternehmen beziehungsweise Personen wieder. Die Redaktion ist für die Richtigkeit der Beiträge nicht verantwortlich. Die rechtliche Haftung liegt bei den jeweiligen Unternehmen.
JETZT SCANNEN
Unsere Ausgaben finden Sie auch auf unserem Wissensportal: www.portal-wissen.net
Bundesverband IT-Sicherheit e. V. (TeleTrusT) 3
Chausseestraße 17 10115 Berlin www.teletrust.de
NürnbergMesse GmbH 4 Messezentrum 1 90471 Nürnberg www.itsa365.de
Torq Technologies Ltd. 5 Hamalacha 3 6721503 Tel Aviv (Israel) www.torq.io
ACS Solutions GmbH 6 Maximilianallee 2 04129 Leipzig www.acs-solutions.de
INFODAS GmbH 7 Rohnestraße 2 50765 Köln www.infodas.com/de/
AUTHADA GmbH 8 Julius-Reiber-Straße 15 a 64293 Darmstadt www.authada.de
ESET Deutschland GmbH 9 Spitzweidenweg 32 07743 Jena www.eset.com/de/