Zertifikatsautomatisierung in der Betriebstechnik (OT) durch die Kombinati
TECHNISCHES WHITEPAPER
Verfasst von Experten von Nexus, IN Groupe und Unified Automation.
Zusammenfassung
Operational-Technology-Umgebungen (OT) durchlaufen einen Wandel, indem Leitsysteme zunehmend mit Unternehmensnetzwerken, Cloud-Plattformen und industriellen IoT-Ökosystemen vernetzt werden.
Diese erhöhte Konnektivität ermöglicht neue Funktionen wie vorausschauende Wartung, Fernsteuerung und datengesteuerte Optimierung. Gleichzeitig vergrößert sie erheblich die Angriffsfläche industrieller Systeme für Cyberangriffe.
Eine grundlegende Voraussetzung für die Sicherung vernetzter industrieller Umgebungen ist die Fähigkeit, vertrauenswürdige Maschinenidentitäten für Geräte, Anwendungen und Dienste zu etablieren. Die Public-Key-Infrastruktur (PKI) bildet die kryptografische Grundlage für diese Identitäten, indem sie digitale Zertifikate ausstellt, die Authentifizierung, verschlüsselte Kommunikation und Datenintegrität ermöglichen. Zertifikate ermöglichen es industriellen Systemen, die Identität von Kommunikationspartnern zu überprüfen, bevor sensible Betriebsdaten ausgetauscht werden.
Die Implementierung von PKI in OT-Umgebungen bringt jedoch besondere betriebliche Herausforderungen mit sich. Industrielle Anlagen umfassen oft große und heterogene Geräteflotten, lange Lebenszyklen der Anlagen, begrenzte Konnektivität und strenge Verfügbarkeitsanforderungen. Herkömmliche manuelle Zertifikatsverwaltungsprozesse lassen sich nicht auf solche Umgebungen skalieren.
Daher ist das automatisierte Zertifikatslebenszyklus-Management zu einer kritischen Funktion moderner OT-Sicherheitsarchitekturen geworden. Automatisierung ermöglicht es Unternehmen, Zertifikate in großem Maßstab bereitzustellen, zu erneuern und zu widerrufen und dabei konsistente Sicherheitsrichtlinien über verteilte Systeme hinweg aufrechtzuerhalten.
Dieses Whitepaper untersucht die Rolle der Zertifikatsautomatisierung in OT-Umgebungen. Es beleuchtet die Herausforderungen bei der Bereitstellung von PKI in industriellen Systemen, erörtert die von OPC UA bereitgestellten Sicherheitsmechanismen und erläutert, wie der Global Discovery Server (GDS) das automatisierte Zertifikatslebenszyklusmanagement unterstützt. Abschließend werden Ansätze zur Integration von OT-PKI-Infrastrukturen in die Unternehmens-IT-PKI unter Berücksichtigung regulatorischer und betrieblicher Anforderungen skizziert.
Kurzfassung
Während sich IT und OT in der Vergangenheit mit unterschiedlichen Prioritäten entwickelt haben – Sicherheit in der IT und Betriebskontinuität in der OT –, macht ihre zunehmende Konvergenz es notwendig, diese Ansätze in Einklang zu bringen, anstatt sie als getrennte Bereiche zu behandeln. Die Zunahme von Cyberbedrohungen und strengere regulatorische Rahmenbedingungen sowie die Zero-Trust-Strategie haben deutlich gemacht, dass es für OT-Umgebungen nicht mehr ausreicht, sich allein auf Netzwerkisolierung zu verlassen. Gleichzeitig müssen die besonderen Einschränkungen industrieller Systeme bei einer Übertragung von IT-Sicherheitsmodellen wie PKI in die OT berücksichtigt werden.
Ein ausgewogener Ansatz ist daher unerlässlich. Durch die Anpassung der PKI-Prinzipien an OT-spezifische Anforderungen, wie lange Lebenszyklen der Anlagen, begrenzte Konnektivität und strenge betriebliche Kontrollen, können Unternehmen die Sicherheit erheblich verbessern, ohne die Zuverlässigkeit zu beeinträchtigen. In diesem Zusammenhang zeigen Technologien wie OPC UA, wie „Security-by-Design“-Prinzipien, einschließlich Authentifizierungs- und Autorisierungsdiensten sowie integriertem Zertifikats- und Vertrauensmanagement, die Lücke zwischen IT und OT überbrücken können.
Die Integration einer IT-basierten PKI mit dem OPC UA Global Discovery Server (GDS) ermöglicht es Unternehmen, die Zertifikatsbereitstellung, -erneuerung und das Vertrauensmanagement über große Flotten industrieller Geräte hinweg zu automatisieren. In Kombination mit Tools für das Zertifikatslebenszyklusmanagement lassen sich sogar nicht-OPC-UA-fähige Geräte mit OT-spezifischen Automatisierungsmechanismen in die PKI-Infrastrukturen des Unternehmens integrieren. Damit können Unternehmen sowohl hohe Sicherheit als auch betriebliche Effizienz erreichen und gleichzeitig neue regulatorische Anforderungen an die industrielle Cybersicherheit erfüllen. Letztendlich hängt die Schaffung einer sicheren und widerstandsfähigen Infrastruktur davon ab, Best Practices der IT-Sicherheit mit den betrieblichen Realitäten der OT in Einklang zu bringen und ein einheitliches, Zero-Trust-orientiertes Framework zu schaffen, das sowohl Schutz als auch Effizienz unterstützt. Das Ergebnis ist eine stärkere und konsistentere Sicherheit, verbesserte Effizienz der Systemadministration, reduzierte Ausfallzeiten und erhöhte Systemrobustheit, was letztlich die Betriebskosten senkt und gleichzeitig agile Sicherheit in industriellen Umgebungen unterstützt.
1. Die Umgebung der Betriebstechnologie (OT)................................................................................
1.1 Wesentliche Unterschiede zwischen IT und OT..............................................................................
5.3 Verwendung einer traditionellen CLM - Lösung ............................................................................
6. Kombination der OT- PKI - Infrastruktur mit der IT- PKI...................................................................
6.1 Optimierung der Abdeckung von OT- Geräten.............................................................................
6.2 Vertrauenskette .......
7. Regulatorischer und normativer Rahmen der OT- Cybersicherheit .......................................... Lösung: Vereinheitlichte UaGDS -Automatisierung – IN Groupe, Nexus CA-Integration........................
Über IN Groupe und Nexus....................................................................................................................................
Über Unified Automation –......................................................................................................................................
1. Die Umgebung der Betriebstechnologie (OT)
Operational Technology (OT) bezeichnet Hardware- und Softwaresysteme, die industrielle Prozesse und physische Infrastruktur überwachen und steuern. Diese Systeme finden breite Anwendung in Branchen wie Fertigung, Energie, Transport, Versorgungsunternehmen und anderen Formen kritischer Infrastruktur.
Typische OT-Umgebungen umfassen:
• Industrielle Steuerungssysteme (ICS)
• SCADA-Systeme (Supervisory Control and Data Acquisition)
• Speicherprogrammierbare Steuerungen (SPS bzw. PLC in Englisch)
• Industrielle Sensoren und Aktoren
• Mensch-Maschine-Schnittstellen (HMIs) und Remote Terminal Units (RTUs)
• Industrielle Gateways und Edge-Computing-Systeme
In der Vergangenheit wurden OT-Systeme für den Betrieb in isolierten Umgebungen mit begrenzter externer Konnektivität konzipiert. Sicherheit wurde in erster Linie durch physische Trennung und Netzwerksegmentierung gewährleistet. Moderne industrielle Umgebungen werden jedoch zunehmend in Unternehmens-IT-Systeme und Cloud-Plattformen integriert, um fortschrittliche Analysen, zentralisierte Überwachung und Fernsteuerung zu ermöglichen. Darüber hinaus schützen Strategien wie „Secure-by-Default“- und „Zero-Trust“-Konzepte selbst isolierte Netzwerke vor Bedrohungen von innen.
Diese Konvergenz zwischen IT- und OT-Umgebungen bringt neue Cybersicherheitsrisiken mit sich. Industrielle Systeme, die ursprünglich nicht für internetverbundene Umgebungen konzipiert waren, müssen nun vor ausgeklügelten Cyberbedrohungen geschützt werden.
Internationale Cybersicherheits-Rahmenwerke wie IEC 62443 und NIST SP 800-82 (Guide to Industrial Control Systems Security) betonen die Notwendigkeit sicherer Kommunikation, Authentifizierungsmechanismen und eines starken Identitätsmanagements für industrielle Systeme. Die Etablierung vertrauenswürdiger Identitäten für Geräte und Anwendungen ist daher zu einer zentralen Komponente von OT-Cybersicherheitsstrategien geworden.
1.1 Wesentliche Unterschiede zwischen IT und OT
Obwohl IT- und OT-Systeme zunehmend miteinander interagieren, unterscheiden sie sich erheblich in ihren betrieblichen Anforderungen und technischen Merkmalen.
Caractéristique
Objectif principal
Durée de vie du système
Cycles de mise à jour
Connectivité
Gestion des appareils
Remplacement des appareils
Environnements informatiques
Confidentialité et intégrité des données
3 à 5 ans
Fréquents
Accès continu au réseau
Centralisée et automatisée
Image redondante/ virtualisée en cluster
Verfügbarkeit und Sicherheit
Environnements OT
Disponibilité et sécurité du système
10 à 30 ans
Rares et soigneusement contrôlés
Segmenté ou intermittent
Souvent manuelle ou spécifique au fournisseur
Remplacement physique réel
In IT-Umgebungen von Unternehmen stehen Vertraulichkeit und Datenintegrität oft im Vordergrund der Sicherheitsüberlegungen. Im Gegensatz dazu haben bei OT-Systemen Verfügbarkeit und Betriebssicherheit Priorität. Unterbrechungen in industriellen Prozessen können zu Produktionsausfällen, Geräteschäden, Umweltvorfällen oder Sicherheitsrisiken führen.
In OT-Umgebungen implementierte Sicherheitsmechanismen müssen daher Betriebsstörungen vermeiden.
Lange Systemlebenszyklen Industrieanlagen bleiben in der Regel über lange Zeiträume in Betrieb. Geräte-Lebenszyklen von 10 bis 30 Jahren sind in Fertigungs- und kritischen Infrastrukturumgebungen üblich. Während dieser Zeit können sich kryptografische Standards, Zertifikatsrichtlinien und Sicherheitsanforderungen erheblich weiterentwickeln.
Regulatorische Initiativen wie der Cyber Resilience Act (CRA) verlangen von Herstellern zunehmend, dass vernetzte Produkte während ihres gesamten Lebenszyklus sicher bleiben, einschließlich der Fähigkeit, kryptografische Identitäten über lange Zeiträume hinweg zu verwalten.
Kontrollierte Patch-Zyklen
OT-Patch-Zyklen sind langsam, risikogesteuert und eng koordiniert. Sie stellen Sicherheit und Betriebskontinuität über Aktualität. Der Zyklus umfasst Bestandsaufnahme, Risikobewertung, Labortests, planmäßige Bereitstellung und Validierung, oft in Verbindung mit Wartungsfenstern oder jährlichen Ausfallzeiten.
Eingeschränkte Konnektivität
Viele industrielle Netzwerke sind segmentiert, teilweise oder zeitweise von Unternehmensnetzwerken isoliert. Geräte können in Umgebungen mit eingeschränkter Konnektivität oder strengen Kommunikationsbeschränkungen betrieben werden.
Diese Einschränkungen beeinflussen die Art und Weise, wie Zertifikatsmanagement- und Identitätssysteme implementiert werden müssen.
Manuelle Geräteverwaltung und Geräteaustausch
Eine vollständig automatisierte Geräteverwaltung ist in der OT noch selten. Während Überwachung und Bestandsaufnahme oft automatisiert werden können, bleiben Patching, Konfiguration und Lebenszyklusaktivitäten aufgrund von Sicherheits-, Zuverlässigkeits- und Herstellerbeschränkungen in der Regel manuell.
Der Geräteaustausch ist eine physische Tätigkeit vor Ort, die in der Regel eher von Wartungspersonal als von Sicherheitsspezialisten durchgeführt wird. Diese Austauscharbeiten finden oft unter Zeitdruck und außerhalb der normalen Arbeitszeiten statt, wenn zentralisierte PKI- oder Sicherheitsteams nicht verfügbar sind.
Heterogene Geräteökosysteme
In industriellen Umgebungen kommen häufig Geräte vieler verschiedener Hersteller und aus unterschiedlichen Technologiegenerationen zum Einsatz. Diese Geräte können sich hinsichtlich ihrer Rechenleistung, der unterstützten Protokolle und der Sicherheitsfunktionen erheblich unterscheiden.
Standards wie IEC 62443 fördern den Einsatz interoperabler Sicherheitsmechanismen, um dieser Vielfalt gerecht zu werden.
2. PKI
Die Public-Key-Infrastruktur (PKI) bietet den Rahmen für die Verwaltung digitaler Zertifikate und ermöglicht sichere Kommunikation durch asymmetrische Kryptografie.
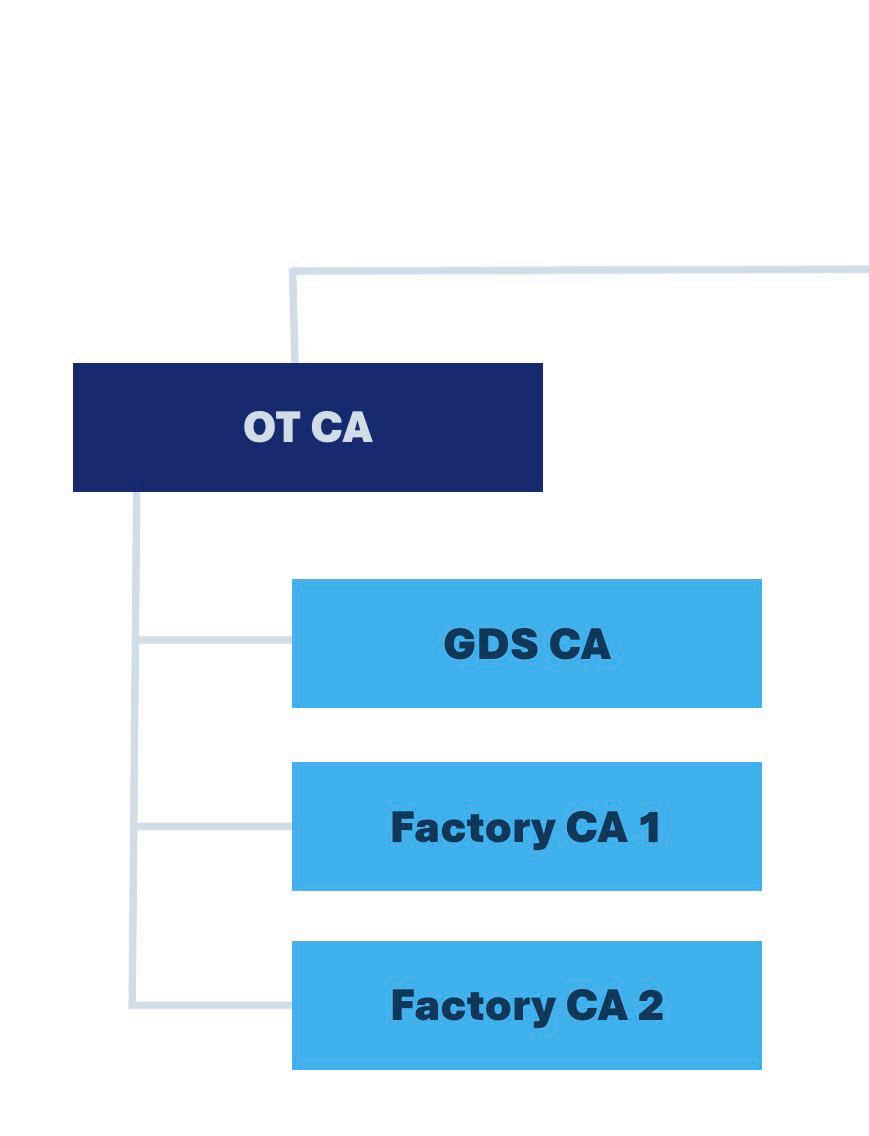
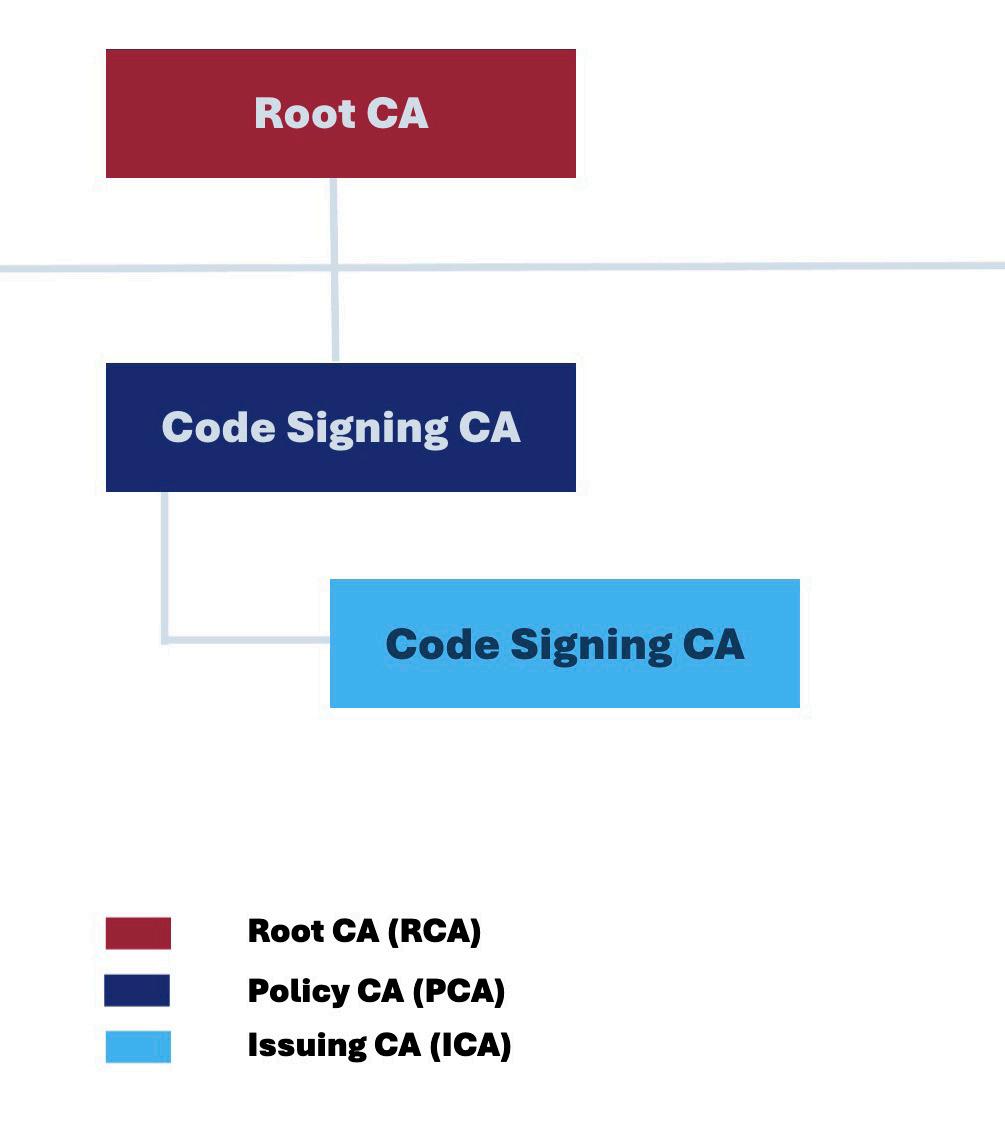
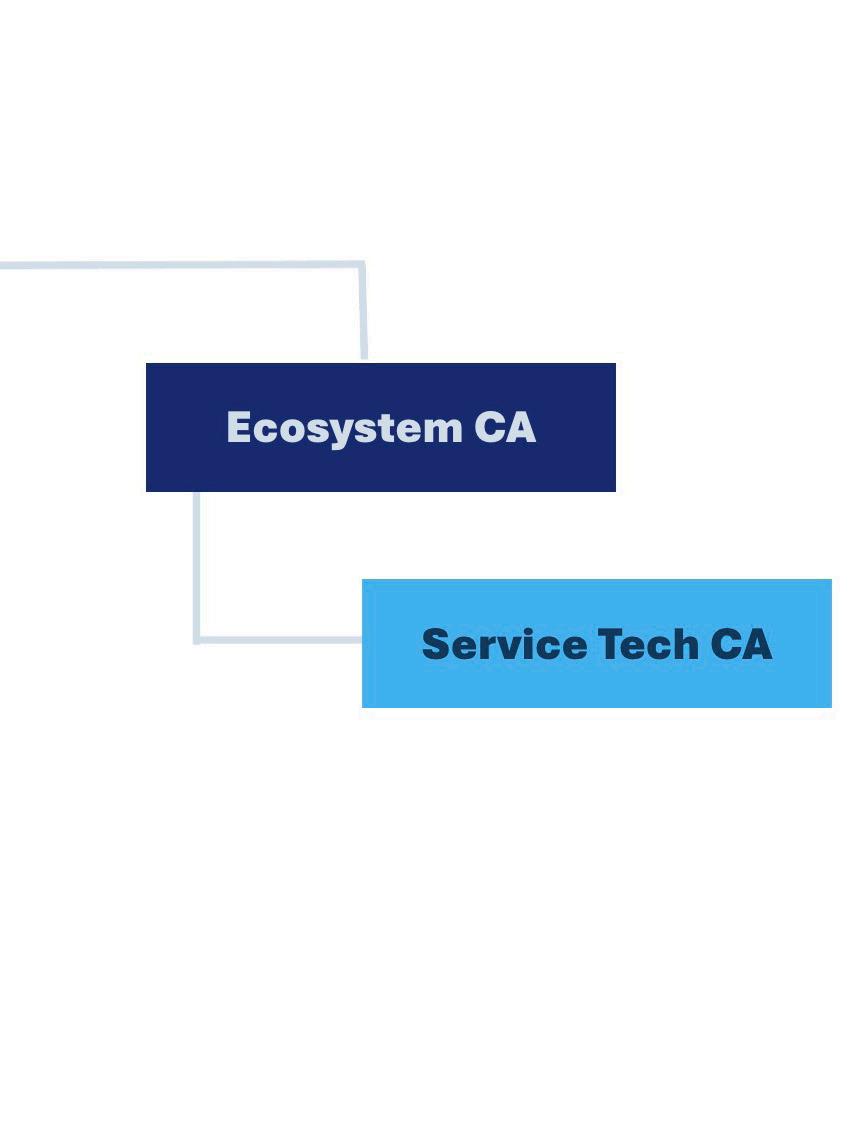
Das Herzstück einer PKI bilden digitale Zertifikate, die einen öffentlichen kryptografischen Schlüssel mit einer Identität verknüpfen. Diese Zertifikate werden von vertrauenswürdigen Zertifizierungsstellen (CAs) ausgestellt und können bei der sicheren Kommunikation von anderen Systemen überprüft werden. In einer PKI muss die gesamte Hierarchie mit einer Root-CA (vorzugsweise offline) sowie Policy-CAs und verschiedenen Issuing-CAs verwaltet werden. Die Aufteilung auf verschiedene CAs kann aus unterschiedlichen Gründen und für verschiedene Anwendungsfälle erfolgen. Es kann einen Zweig in der Hierarchie für OT-Geräte unter einer Policy-CA geben. Ebenso kann es einen Zweig für die Codesignierung geben. Ein weiterer Zweig kann für Servicetechniker vorgesehen sein. Dies sind nur Beispiele, und die Hierarchie kann auch auf andere Weise definiert werden.
Sowohl in IT- als auch in OT-Umgebungen unterstützt die PKI mehrere zentrale Sicherheitsfunktionen:
• Authentifizierung von Systemen und Geräten
• Verschlüsselung der Kommunikation
• Überprüfung der Datenintegrität
• Aufbau von Vertrauen zwischen verteilten Systemen
In industriellen Umgebungen repräsentieren Zertifikate in erster Linie Maschinenidentitäten und nicht menschliche Benutzer. Jedes Gerät, jede Anwendungsinstanz oder jeder Service-Endpunkt benötigt möglicherweise eine eigene kryptografische Identität, um sicher an der industriellen Kommunikation teilzunehmen.
Große industrielle Automatisierungslösungen können daher Tausende oder sogar Millionen von Maschinenidentitäten umfassen, von denen jede eine sichere Bereitstellung und ein Lebenszyklusmanagement erfordert.
Die manuelle Verwaltung von Zertifikaten über Tausende von Geräten hinweg ist jedoch nicht praktikabel. Automatisierte Mechanismen für die Bereitstellung und das Lebenszyklusmanagement sind daher unerlässlich, um die Sicherheit in großem Maßstab zu gewährleisten.
Darüber hinaus haben Zertifikate eine begrenzte Gültigkeitsdauer und müssen regelmäßig erneuert werden. Sie müssen möglicherweise auch widerrufen werden, wenn Geräte kompromittiert oder außer Betrieb genommen werden.
Manuelle Prozesse erhöhen das Risiko von:
• abgelaufene Zertifikate, die zu Dienstausfällen führen
• inkonsistente Vertrauenskonfigurationen
• fehlende oder fehlerhafte Geräteidentitäten
Die Automatisierung des Zertifikatslebenszyklusmanagements ist daher eine entscheidende Voraussetzung für nachhaltige PKI-Implementierungen in OT-Systemen.
Sicherheitsrahmenwerke für kritische Infrastrukturen, einschließlich der von NERC CIP für das nordamerikanische Stromnetz definierten Anforderungen, schreiben eine starke Authentifizierung und kryptografische Schutzmaßnahmen für Systeme vor, die kritische Vorgänge verwalten.
PKI-basierte Authentifizierungsmechanismen werden häufig eingesetzt, um diese Anforderungen zu erfüllen.
2.1 Zertifikatslebenszyklusmanagement (CLM)
Während die PKI die kryptografische Vertrauensinfrastruktur bildet, bietet das Zertifikatslebenszyklusmanagement (CLM) operative Prozesse zur Verwaltung von Zertifikaten über ihren gesamten Lebenszyklus hinweg.
CLM-Systeme automatisieren kritische Funktionen der Zertifikatsverwaltung wie:
• Zertifikatsregistrierung und -ausstellung
• Zertifikatserneuerung und -rotation
• Sperrung von Zertifikaten
• Verteilung von Vertrauenslisten
• Überwachung und Prüfung der Zertifikatsnutzung
Die Automatisierung reduziert den Administrationsaufwand, der mit der Verwaltung einer großen Anzahl von Zertifikaten verbunden ist, und hilft, Ausfälle zu verhindern, die durch abgelaufene oder falsch konfigurierte Zertifikate verursacht werden.
In OT-Umgebungen muss das Zertifikatslebenszyklusmanagement meh rere Betriebsphasen unterstützen, darunter:
• Sicheres Onboarding während der Bereitstellung
• Langfristige betriebliche Wartung
• Sichere Außerbetriebnahme von Geräten
2.2 PKI-Herausforderungen in OT-Umgebun gen (im Vergleich zur IT)
Während sich PKI in Unternehmens-IT-Umgebungen bereits etabliert hat, bringt der Einsatz in industriellen Umgebungen einige besondere Herausforderungen mit sich.
Leitlinien von Organisationen wie der CISA (Cybersecurity and Infrastructure Security Agency) oder die ENISA (E.U. Agency for Cybersecurity) unterstreichen den Bedarf an skalierbaren Identitätsmanagement-Lösungen, die große industrielle Geräte-Ökosysteme unterstützen können.
2.2.1 Gerätepark
IT-Umgebungen bestehen in der Regel aus Servern, Workstations, Laptops, Mobiltelefonen, Druckern, Routern und Anwendungen. Die durchschnittliche Lebensdauer eines IT-Gerätes ist relativ kurz und beträgt etwa zwei bis vier Jahre. OT-Umgebungen hingegen stützen sich auf große und vielfältige Geräteflotten, darunter SPSen, RTUs, Aktoren und Sensoren, die über mehrere Anlagen und geografische Standorte verteilt sind. Ein erheblicher Teil dieser Geräte ist oft viele Jahre alt, läuft mit proprietärer Firmware und ist für Lebenszyklen von 10 bis 30 Jahren ausgelegt. Die Sicherstellung, dass jeder Endpunkt X.509-Zertifikate ohne herstellerspezifische Workarounds nutzen, speichern und rotieren kann, wird daher zu einer großen Koordinationsaufgabe.
2.2.2
Lebenszyklusmanagement von
Zerti fikaten
Das Zertifikatslebenszyklusmanagement in IT-Umgebungen ist relativ ausgereift und wird durch standardisierte Protokolle und robuste Tools unterstützt.
Automatisierungsprotokolle wie SCEP, EST, CMP und ACME bieten zusammen mit der automatischen Registrierung unter Windows, Mobile Device Management (MDM)-Systemen und CLM-Plattformen einheitliche Mechanismen für die Bereitstellung und Erneuerung von Zertifikaten über verschiedene Geräte und Anwendungen hinweg.
Im Gegensatz dazu bieten OT-Umgebungen weitaus weniger Möglichkeiten für die Zertifikatsautomatisierung. Viele Geräte sind älter, laufen mit proprietärer Firmware oder unterstützen keine Standard-Registrierungsprotokolle. Die automatische Registrierung unter Windows ist in der Regel irrelevant, und MDMDienste kommen nicht zum Einsatz. Infolgedessen erfordern die Einführung und das Ablaufen von Zertifikaten oft geplante Abschaltungen, benutzerdefinierte Skripte oder manuelle Eingriffe, um die Verfügbarkeit aufrechtzuerhalten und Sicherheitsanforderungen zu erfüllen. Zertifikatsanfragen in Echtzeit, das Abrufen von Sperrlisten und OCSP-Prüfungen sind in Umgebungen mit eingeschränkten Ressourcen oder zeitweiliger Verbindung nicht immer durchführbar.
Lebenszyklusvorgänge müssen zudem ohne Unterbrechung der Produktionsprozesse durchgeführt werden, was viele OT-Teams dazu veranlasst, langlebige Zertifikate zu bevorzugen. Obwohl dieser Ansatz dazu beiträgt, Ausfallzeiten zu minimieren, erhöht er das Risiko, falls ein privater Schlüssel kompromittiert wird. Kurzlebige Zertifikate verringern das Risiko, erfordern jedoch häufigere Aktualisierungen, die selten mit den engen Wartungsfenstern vereinbar sind, was zu administrativem Mehraufwand und Herausforderungen bei der Planung führt.
Zudem fehlen den meisten Automatisierungsprodukten native PKI-Integrationspunkte oder sie bieten nur eine Command-Line-Interface (CL) zur Administration. Dies zwingt Administratoren dazu, auf handgepflegte Tabellen, Adhoc-Skripte und regelmäßige manuelle Überprüfungen zurückzugreifen, was die Wahrscheinlichkeit von menschlichen Fehlern, verpassten Ablaufdaten und inkonsistenten Sicherheitskontrollen erhöht.
2.2.3 Netzwerk- und Konnektivitätsbeschränkun gen
Viele industrielle Netzwerke unterliegen strengen Kommunikationsbeschränkungen.
Geräte können:
• in isolierten Netzwerksegmenten betrieben werden
• nur begrenzte eingehende Verbindungen zulassen
• über Gateways kommunizieren
• über eine zeitweise unterbrochene Konnektivität verfügen
Herkömmliche Lösungen für die Zertifikatsverwaltung in Unternehmen setzen oft eine kontinuierliche Verbindung zur zentralisierten Infrastruktur voraus. Industrielle Systeme erfordern häufig alternative Modelle, die diesen betrieblichen Einschränkungen Rechnung tragen.
3. OPC UA
OPC Unified Architecture (OPC UA) ist ein weit verbreiteter Kommunikationsstandard für industrielle Automatisierungssysteme. Er bietet eine plattformunabhängige, serviceorientierte Architektur, die für eine sichere und zuverlässige Kommunikation in den Bereichen Smart Manufacturing, industrielles IoT (IIoT) und Initiativen zur digitalen Transformation entwickelt wurde. OPC UA wird von der OPC Foundation entwickelt und gepflegt und bietet ein standardisiertes Framework für den Informationsaustausch zwischen Geräten, Steuerungssystemen und Unternehmensanwendungen über verschiedene Hardware- und Softwareplattformen hinweg.
Sicherheit ist ein grundlegender Bestandteil der OPC UA-Architektur. Das Kommunikationsframework umfasst integrierte Mechanismen für:
• Anwendungs- und Benutzerauthentifizierung
• Verschlüsselung
• Nachrichtenintegrität
• zertifikatsbasierte Vertrauensverwaltung
• Anwendungs- und Benutzerautorisierung
• Audit-Funktionen
Diese Funktionen entsprechen den Sicherheitsprinzipien, die in industriellen Cybersicherheitsstandards wie IEC 62443 definiert sind.
3.1 OPC UA Anwendungsidentifikation, Zertifikate und Vertrauenslisten
OPC UA verwendet digitale Zertifikate, um Anwendungen eindeutig zu identifizieren und vertrauenswürdige Kommunikationskanäle einzurichten.
3.1.1 Anwendungsbeschreibung
Jede OPC-UA-Anwendung stellt eine Anwendungsbeschreibung bereit, die Metadaten zur Erkennung des Anwendungstyps und Identifizierung des Endpunkts enthält.
Diese Informationen umfassen:
• Anwendungs-URI
• Produktkennung
• Anwendungsname
• Anwendungstyp
• Erkennungsendpunkte
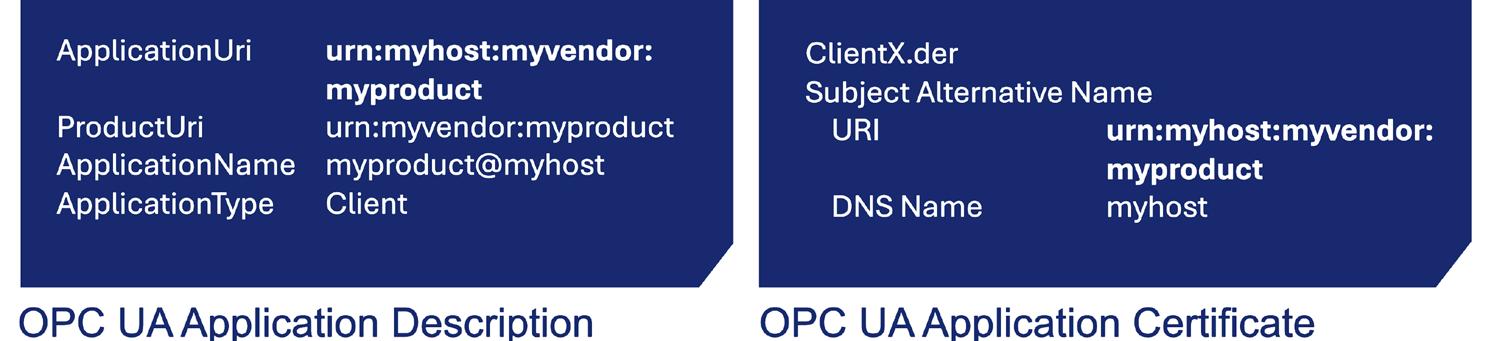
Die Anwendungs-URI fungiert als global eindeutige Kennung und ist im Zertifikat der Anwendungsinstanz enthalten. clus dans le certificat d'instance de l'application.
3.1.2 Anwendungsinstanz-Zertifikat
Jede OPC-UA-Anwendungsinstanz verfügt über ein Anwendungsinstanz-Zertifikat. Dieses Zertifikat enthält den öffentlichen Schlüssel, der bei der sicheren Kommunikation verwendet wird, und bindet den Schlüssel an die Identität der Anwendung. Beim Aufbau sicherer Kanäle tauschen OPC-UA-Anwendungen Zertifikate aus und überprüfen, ob der Kommunikationspartner vertrauenswürdig ist, bevor sie die verschlüsselte Kommunikation initiieren.
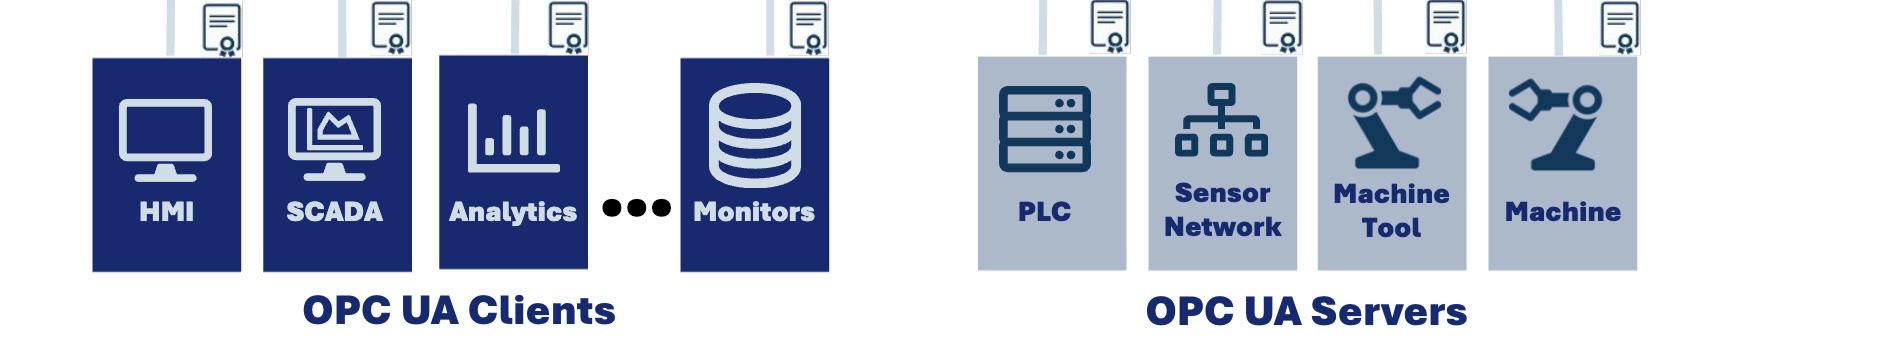
Die folgende Abbildung zeigt die Beziehung zwischen Anwendungsbeschreibung und Anwendungszertifikat.
3.1.3 Vertrauensliste und Zertifikatsspeicher
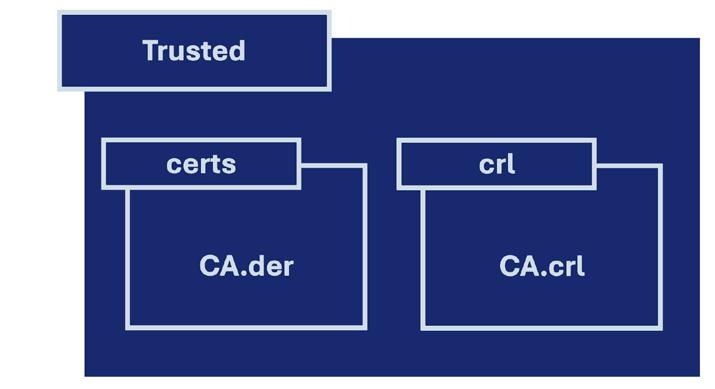
Zertifikate vertrauenswürdiger OPC-UA-Anwendungen werden in der Vertrauensliste gespeichert. Dabei kann es sich um Anwendungsinstanz-Zertifikate oder um CA-Zertifikate handeln, die zum Signieren der Anwendungszertifikate verwendet werden. Wenn ein CA-Zertifikat als vertrauenswürdig eingestuft wird, gelten alle von dieser CA signierten Anwendungszertifikate automatisch als vertrauenswürdig. Jedes CA-Zertifikat muss über eine Zertifikatssperrliste (CRL) mit gesperrten Zertifikaten verfügen. Diese CRL wird ebenfalls in der Vertrauensliste gespeichert.
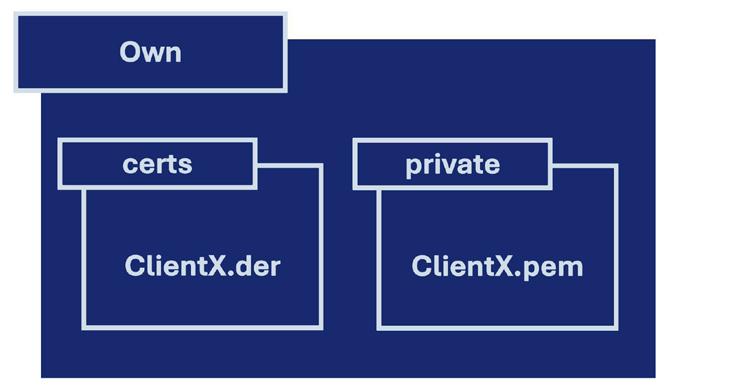
Zertifikate werden in einem Zertifikatsspeicher abgelegt, der separate Speicherorte für vertrauenswürdige und eigene Zertifikate (ClientX.der + privater Schlüssel ClientX.pem) enthält.
Die folgende Abbildung zeigt die Vertrauensliste und den Zertifikatsspeicher einer OPC-UA-Anwendung.
Die Vertrauensliste legt fest, welche Anwendungen sicher mit dem System kommunizieren dürfen.
In großen OT-Umgebungen wird die manuelle Verwaltung dieser Vertrauenslisten über viele Geräte hinweg schwierig, was die Bedeutung einer automatisierten Zertifikatsverwaltung unterstreicht.
3.1.4
Zertifikatsinhalt
OPC-UA-Zertifikate folgen dem Standard-Zertifikatsformat X.509. Sie werden in DER-kodiertem Format zwischen Client und Server in OPC-UADiensten zur Identifikation und Verbindungsherstellung ausgetauscht. Sie dienen der bidirektionalen Anwendungsauthentifizierung auf Basis von Client- und Server-Vertrauenslisten. Wichtige Zertifikatsinhalte sind:
• Name des Zertifikatsinhabers
• alternative Namen des Subjekts
• Anwendungs-URI
• Informationen zum öffentlichen Schlüssel
• ausstellende Zertifizierungsstelle
• Gültigkeitsdauer
• Zugelassene Schlüsselverwendung
Die Einbeziehung der Anwendungs-URI stellt sicher, dass Zertifikate die entsprechende Anwendungsinstanz eindeutig identifizieren.
3.2 OPC UA Benutzerauthentifizierung und rollenbasierte Autorisierung
OPC UA unterstützt mehrere Benutzerauthentifizierungs-Mechanismen, um den Zugriff auf industrielle Anwendungen zu sichern. Clients und Benutzer können sich über anonymen Zugriff, Benutzername/Passwort, X.509-Zertifikate oder JWT-ausgestellte Identitäts-Token authentifizieren. (JWT-Tokens unterstützen Identitäts-Föderationsszenarien). Die zertifikatsbasierte Authentifizierung lässt sich nahtlos in die Unternehmens-PKI integrieren, sodass OPC UA-Server die Identität des Clients oder des Benutzers über vertrauenswürdige Zertifikatsketten validieren können. Nach der Authentifizierung führt OPC UA eine rollenbasierte Benutzerautorisierung durch, bei der Benutzer Rollen wie „Bediener“, „Techniker“ oder „Administrator“ zugeordnet werden, die jeweils spezifische Berechtigungen zum Lesen, Schreiben oder Konfigurieren von Knoten und Methoden besitzen. Dieser feingranulierte Ansatz stellt sicher, dass sensible OT-Ressourcen nur autorisiertem Personal und Systemen zugänglich sind, und unterstützt so die Einhaltung industrieller Cybersicherheitsstandards bei gleichzeitiger Wahrung der betrieblichen Flexibilität.
4. GDS
Der Global Discovery Server (GDS) ist eine in der OPC-UA-Spezifikation definierte Komponente, die die zentralisierte Erkennung und das Zertifikatsmanagement für OPC-UA-Anwendungen unterstützt.
In großen industriellen Umgebungen ist die manuelle Verwaltung von Zertifikaten und Vertrauensbeziehungen unpraktisch. Der GDS bietet einen standardisierten Mechanismus zur Automatisierung dieser Aufgaben und ist daher die standardisierte CLM-Lösung für OPC UA.
Zu den wichtigsten Funktionen des GDS gehören:
• Zentrale Anwendungsregistrierung
• Automatisierte Zertifikatsausstellung und -erneuerung
• Verwaltung von Vertrauenslisten
• Zertifikatssperrungen
• Automatisierte Zertifikatsverteilung
Durch die Zentralisierung der Zertifikatsverwaltung vereinfacht das GDS die Administration großer OPC UA-Umgebungen und ermöglicht einheitliche Sicherheitsrichtlinien über verteilte Systeme hinweg.
Das GDS kann als unabhängige Zertifizierungsstelle fungieren oder in eine externe PKI-Infrastruktur des Unternehmens integriert werden.
Das GDS kann zusätzliche zentralisierte OPC-UA-Sicherheitsdienste bereitstellen, wie z. B. Single-Sign-On-Mechanismen unter Verwendung von JWT-Tokens zur Authentifizierung von Benutzern an OPC-UA-Servern oder die Verteilung sicherer Kommunikationsschlüssel für die OPC-UAPublish/Subscribe-Kommunikation.
4.1 GDS-Zertifikatsverwaltungskonzepte
Das GDS organisiert die Zertifikatsverwaltung mithilfe mehrerer logischen Strukturen, die eine skalierbare Verwaltung ermöglichen. Diese Strukturen werden in den nächsten Abschnitten kurz dargestellt.
4.1.1 Zertifikatsgruppe
Zertifikatsgruppen stellen logische Sammlungen von Zertifikaten dar, die gemeinsame Richtlinien oder Vertrauensbeziehungen aufweisen.
Durch die Gruppierung von Zertifikaten können Administratoren verschiedene Zertifikatstypen unabhängig voneinander verwalten und gleichzeitig konsistente Automatisierungsmechanismen beibehalten.
Verschiedene Zertifikatsgruppen können Folgendes verwenden:
Jede OPC-UA-Anwendung verfügt über eine Standard-Anwendungszertifi kats-Gruppe mit mindestens einem OPC-UA-Anwendungsinstanz-Zertifikat und einer Vertrauensliste.
OPC-UA-Anwendungen können für die folgenden Anwendungsfälle und Zertifikatsnutzungen mehr als eine Zertifikatsgruppe haben:
• Die OPC UA-Kommunikation findet innerhalb verschiedener Sicherheitsdomänen statt
• Verwaltung von Webserver-Zertifikaten
• Verwaltung von Benutzerzertifikaten
• Verwaltung von TLS-Zertifikaten, z. B. für die OPC-UA-Publish/Subscribe-Kommunikation über MQTT
Die Trennung von Zertifikatsgruppen ermöglicht je nach Kommunikationskontext unterschiedliche Vertrauensmodelle und Sicherheitsrichtlinien.
4.1.3
GDS-CA Zertifikatsgruppe
Das GDS kann eine eigene Zertifizierungsstelle für die Ausstellung von OPC-UA-Zertifikaten betreiben. Alternativ kann es in eine externe Unternehmens-PKI integriert werden.
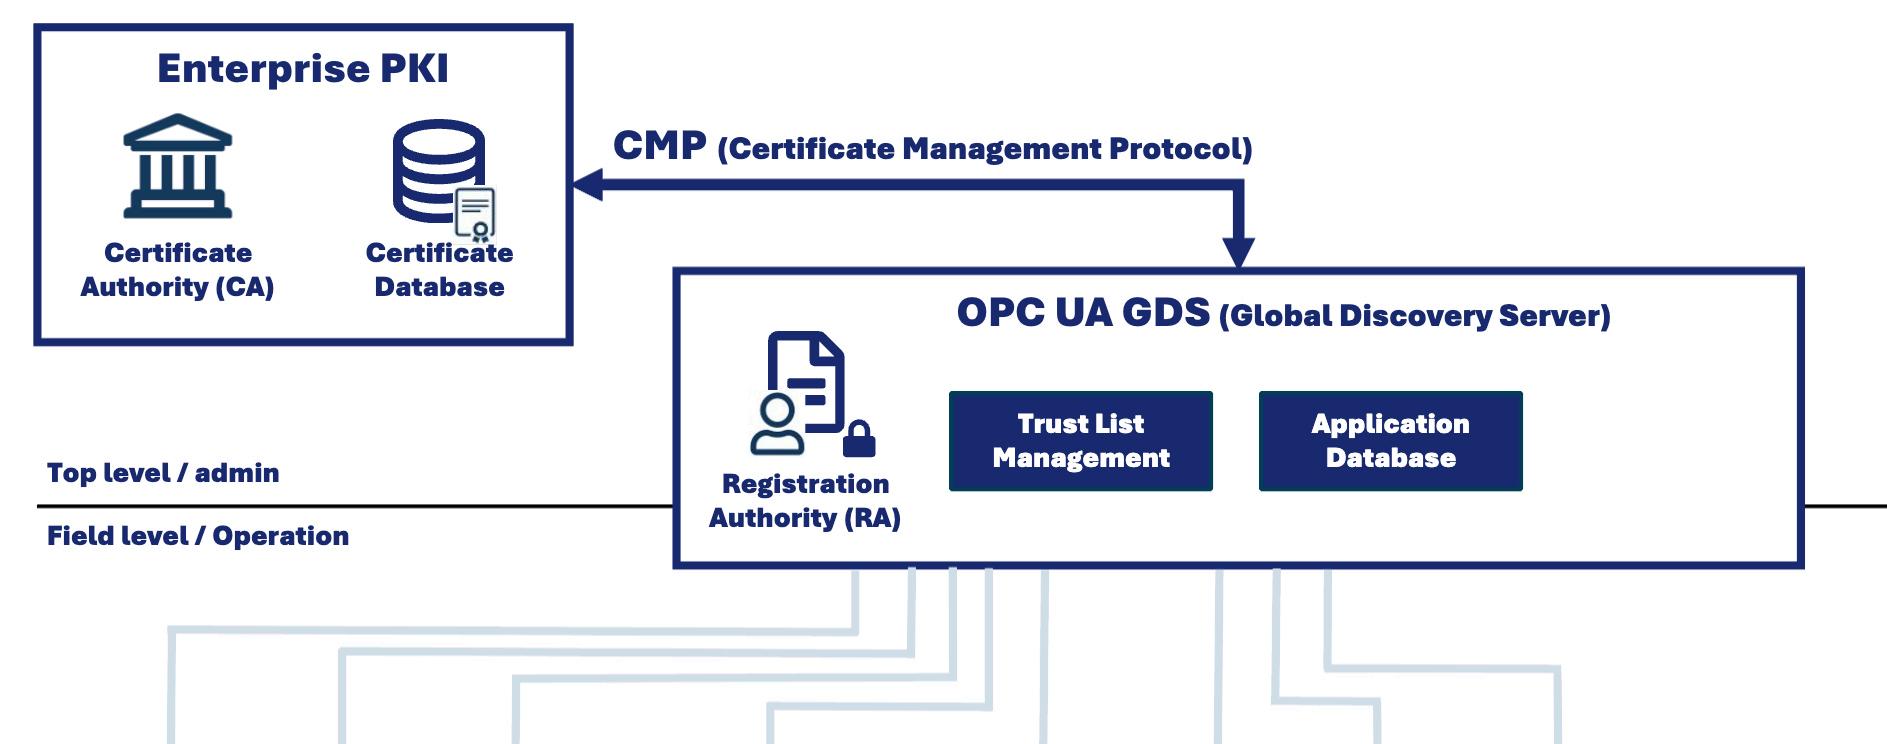
In integrierten Umgebungen fungiert das GDS in der Regel als Registrierungsstelle (RA), die Zertifikatsanfragen von Geräten an die Unternehmens-CA weiterleitet und gleichzeitig die Zertifikatsverteilung innerhalb des OT-Netzwerks verwaltet.
In der GDS stellt eine CA-Zertifikatsgruppe eine Kombination aus folgen den Elementen dar:
• Gemeinsamer Vertrauensliste für alle vom GDS verwalteten Anwendungen
• Der Konfiguration der ausstellenden Zertifizierungsstelle, die zum Signieren
• Von Zertifikaten für die Anwendungen verwendet wird
• Den von der Zertifizierungsgruppe verwalteten Zertifikatstypen
4.1.4 Sicherheitsdomäne
Eine Sicherheitsdomäne stellt eine Gruppe von Geräten und Anwendungen dar, die eine gemeinsame Vertrauenskonfiguration nutzen.
Alle Systeme innerhalb derselben Sicherheitsdomäne vertrauen denselben Zertifizierungsstellen und befolgen dieselben Zertifikatsrichtlinien.
Sicherheitsdomänen ermöglichen die Aufteilung großer industrieller Umgebungen in überschaubare Vertrauenszonen.
4.2 Verwendung von OPC UA zur Verteilung von Zertifikaten an OPC-UA-Geräte
OPC UA definiert standardisierte Dienste, die es Anwendungen ermöglichen, mit dem GDS für das Zertifikatslebenszyklusmanagement zu interagieren. Nach der Registrierung werden zwei primäre Verteilungsmethoden unterstützt:
4.2.1 Anwendungsregistrierung
Bevor ein Gerät an der automatisierten Zertifikatsverwaltung teilnehmen kann, muss es sich beim GDS registrieren.
Bei der Registrierung stellt das Gerät Informationen bereit, wie zum Beis piel:
• Anwendungs-URI
• Produktinformationen
• unterstützte Zertifikatsgruppen
• Netzwerkendpunkte
Das GDS speichert diese Informationen und ordnet die Anwendung den entsprechenden Sicherheitsrichtlinien zu. Die GDS-Konfiguration kann Geräte erkennen und die Registrierung in deren Namen durchführen.
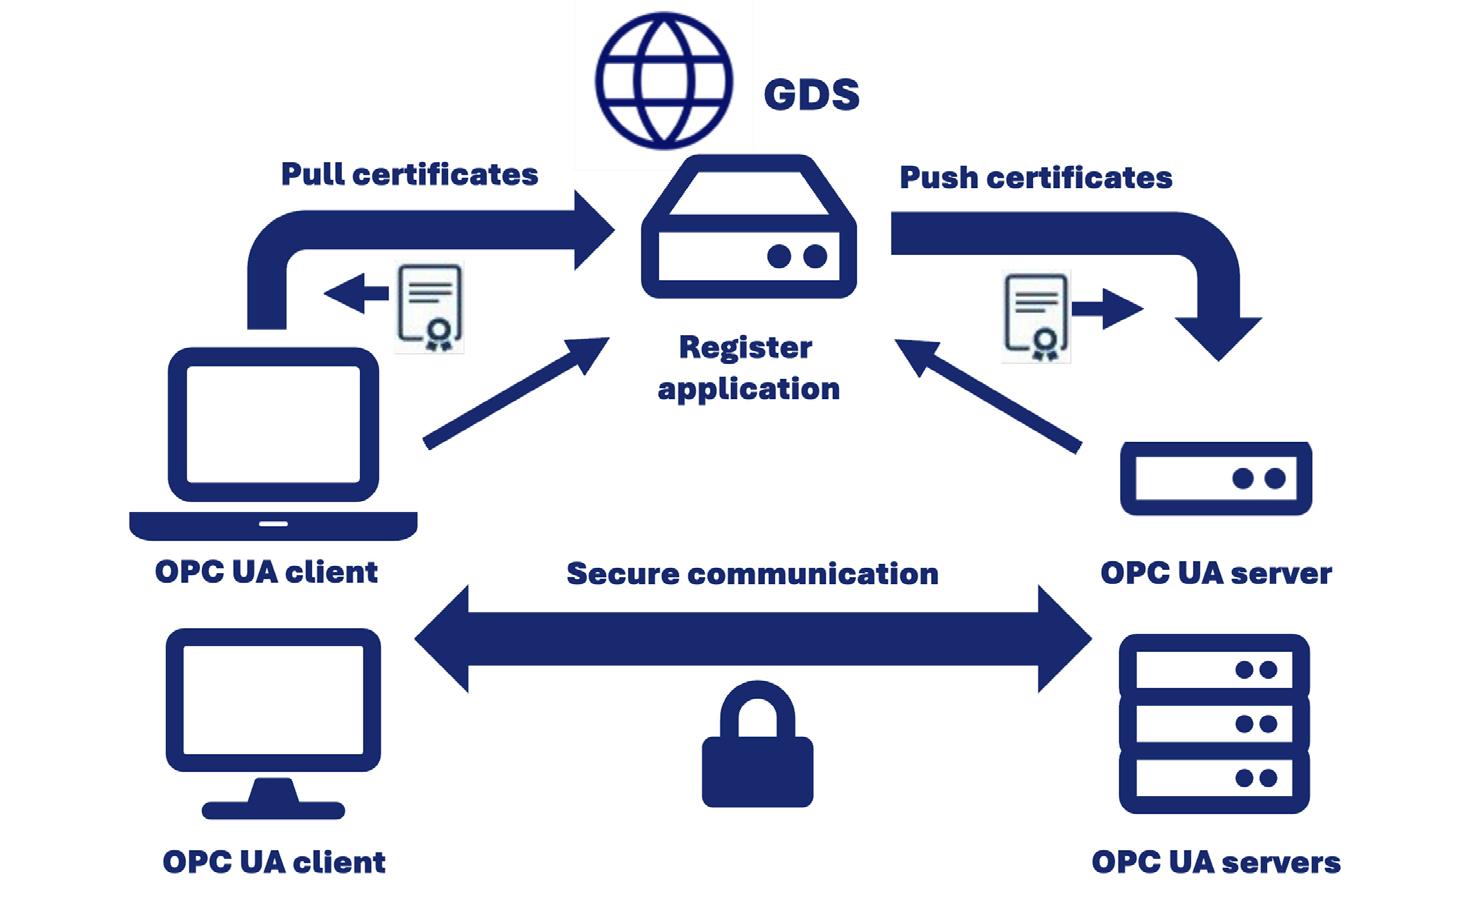
4.2.2 PULL-Zertifikatsverwaltung auf OPC UA Clients
Im Pull-Modell stellen Anwendungen regelmäßig eine Verbindung zum GDS her, um nach Updates zu suchen. Während dieser Interaktionen können Geräte Folgendes abrufen:
• Neu ausgestellte Zertifikate
• Erneuerte Zertifikate
• Aktualisierte Vertrauenslisten
• Zertifikatssperrlisten
Das Pull-Modell eignet sich besonders für Umgebungen, in denen Geräte nur ausgehende Verbindungen initiieren dürfen, oder für OPC-UA-Anwendungen, die nur über Client-Funktionalität verfügen.
4.2.3 PUSH-Zertifikatsverwaltung auf OPC UA Server
Im Push-Modell fungiert das GDS als UA-Client und verteilt aktiv Zertifikate und Vertrauenslisten an registrierte Geräte (die als UA-Server fungieren).
Dieser Ansatz ermöglicht es zentralen Administratoren, Zertifikatsaktualisierungen koordiniert auf große Geräteflotten anzuwenden.
Die Push-Verwaltung setzt voraus, dass das GDS sichere Verwaltungsverbindungen zu den Geräten herstellen kann.
4.3 GDS-gestützte Berechtigungs- und Iden titätsmanagement-Funktionen
In Kombination mit einem GDS profitieren OPC-UA-Umgebungen von einer zentralisierten Benutzerberechtigungs-Management. Das GDS fungiert als vertrauenswürdige Instanz für die Ausstellung und den Wi derruf von Zertifikaten und vereinfacht so die Bereitstellung von Benut zerzertifikaten für die zertifikatsbasierte Authentifizierung. Das GDS kann zudem rollenbasierte Berechtigungen verwalten, wo durch einheitliche Autorisierungsrichtlinien über mehrere Geräte hinweg umgesetzt werden können. Durch die Unterstützung von JSON Web Tokens (JWT) kann das GDS signierte Identitäts-Token für die föderierte Authentifizierung ausstellen und so einen sicheren domänenübergreifenden Zugriff auf OPC UA-Dienste ermöglichen. Durch die Bereitstellung dieser zentralisierten Identitäts- und Autorisierungsdienste verbessert das GDS die Sicherheit, Skalierbarkeit und Nachvollziehbarkeit industrieller Netzwerke und reduziert gleichzeitig die Komplexität der Zertifikats- und Benutzerverwaltung.
5. Zertifikatsverwaltung für andere, nicht OPC UA Geräte
Nicht alle Geräte in industriellen Umgebungen unterstützen OPC UA. Ältere Anlagen oder Geräte, die proprietäre Industrieprotokolle verwen den, erfordern möglicherweise alternative Ansätze für die Zertifikatsver waltung.
Mögliche Lösungen sind:
• Gateway-basierte Zertifikatsverwaltung
• Standard-Registrierungsprotokolle
• Einsatz einer herkömmlichen IT-CLM-Lösung
• manuelle Zertifikatsbereitstellung
5.1 Gateway-basiertes Zertifikatsmanage -ment
Industrielle Gateways können häufig als Vermittler fungieren und ermöglichen so eine sichere Kommunikation zwischen Legacy-Protokollen und OPC UA-basierten Systemen. OPC UA definiert eine Proxy-Funktionalität, die es ermöglicht, Zertifikate über einen OPC UA-Server an andere NichtOPC UA-Anwendungen auf demselben Gerät sowie an andere mit dem Server verbundene Geräte weiterzuleiten. Ein Beispiel hierfür sind Geräte in einem Kommunikationsnetzwerk, das von einer industriellen Steuerung (SPS) verwaltet wird. Der OPC UA-Server auf der Steuerung kann Zertifikate an diese Geräte weiterleiten.
5.2 Standard-ZertifikatsmanagementProtokolle
Eine leistungsfähige PKI-Plattform bietet unterschiedliche Protokolle zur Zertifikatsbeantragung wie ACME, CMP, EST und SCEP und ermöglicht damit die Zertifikatsautomatisierung für solche Geräte die jeweils unterschiedliche betriebliche und technische Anforderungen erfüllen. ACME ist für hochautomatisierte, internetfähige Webserver optimiert. EST und SCEP sind in erster Linie für die Zertifikatsbeantragung konzipiert und konzentrieren sich auf die Ausstellung von Gerätezertifikaten mit minimalem Aufwand. Im Gegensatz dazu unterstützt CMP den gesamten Lebenszyklus der Zertifikatsverwaltung, einschließlich Erstantrag, Erneuerung, Sperrung und Statusverwaltung, was es besonders für Umgebungen geeignet macht, die eine umfassende und automatisierte Zertifikatsverwaltung über den gesamten Geräte-Lebenszyklus hinweg erfordern.
5.3 Einsatz herkömmlicher CLM-Lösungen aus der IT
Für ältere Geräte, die keine Standardprotokolle für die Zertifikatsverwaltung unterstützen, können ursprünglich für IT-Umgebungen entwickelte CLM-Lösungen dazu beitragen, um den Abdeckungsgrad der Zertifikatsverwaltung zu erweitern. Durch die Installation eines Zertifikatsmanagement-Agenten auf dem OT-Gerät können diese potenziell zur automatisierten Zertifikatsverwaltung befähigt werden. Darüber hinaus bieten fortschrittliche CLM-Plattformen agentenlose Push-Mechanismen für Geräte, die die Installation von Agenten nicht ermöglichen, aber eine Konfigurations- oder Management-API bieten.
6. Kombination von OT-PKI mit Un ternehmens-PKI
Viele Unternehmen betreiben bereits Unternehmens-PKI-Infrastrukturen zur Unterstützung des Identitätsmanagements in IT-Umgebungen.
Die Integration von OT-PKI in die Unternehmens-PKI bietet mehrere Vorteile:
• Zentralisierte Governance und Zertifikatsrichtlinien
• Einheitliches Identitätsmanagement über IT und OT hinweg
• Vereinfachte Compliance-Berichterstattung
• Verbesserte Transparenz bei Maschinenidentitäten
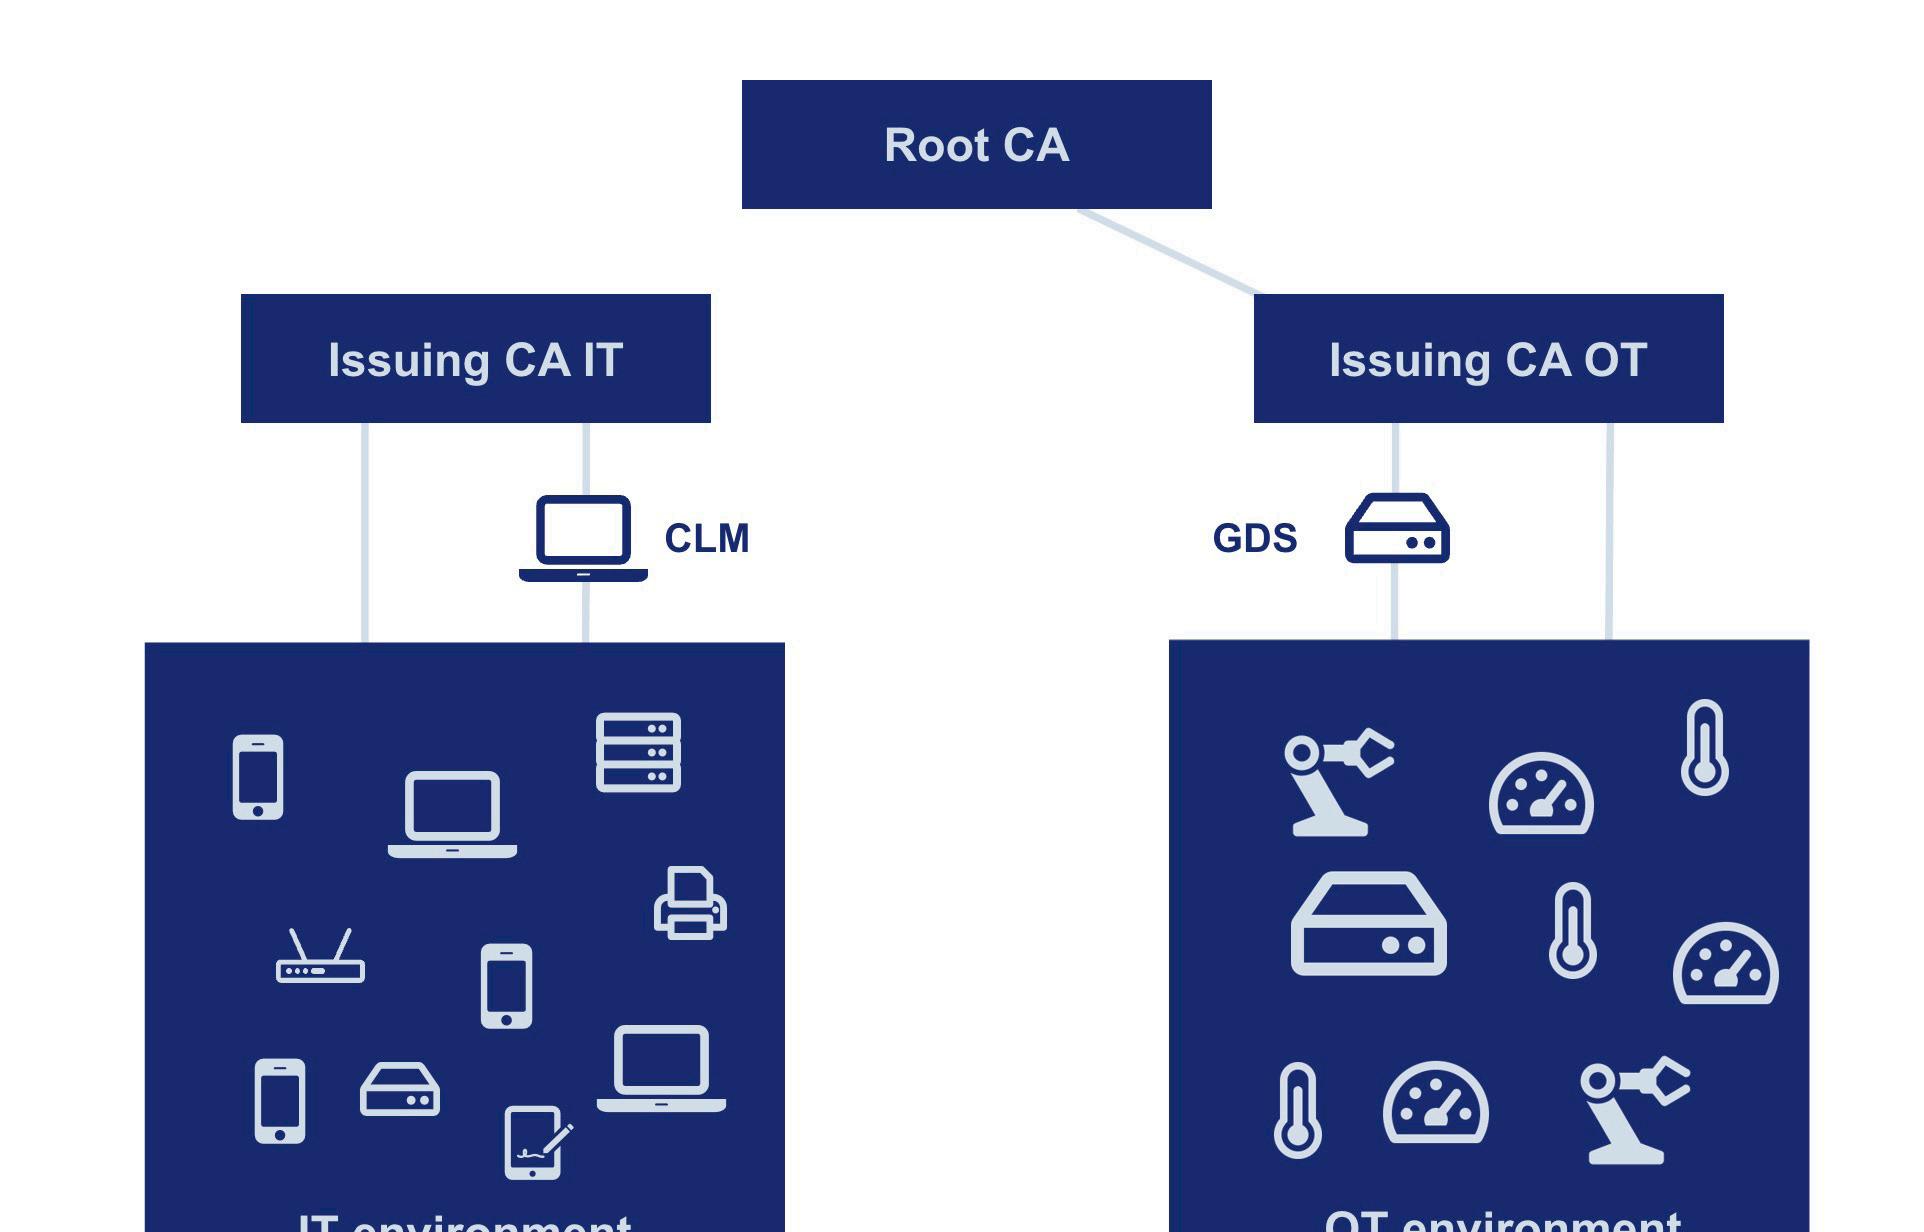
In vielen Architekturen stellen Unternehmens-PKI-Systeme die Root CA als Vertrauensanker für sowohl IT als auch OT bereit, während OT-spezifische Systeme, wie das OPC UA GDS, die operative Automatisierungsschicht bereitstellen, die für die Ausstellung und Verteilung von Zertifikaten zuständig ist.
6.1 Maximierung der Abdeckung der OT-Geräte
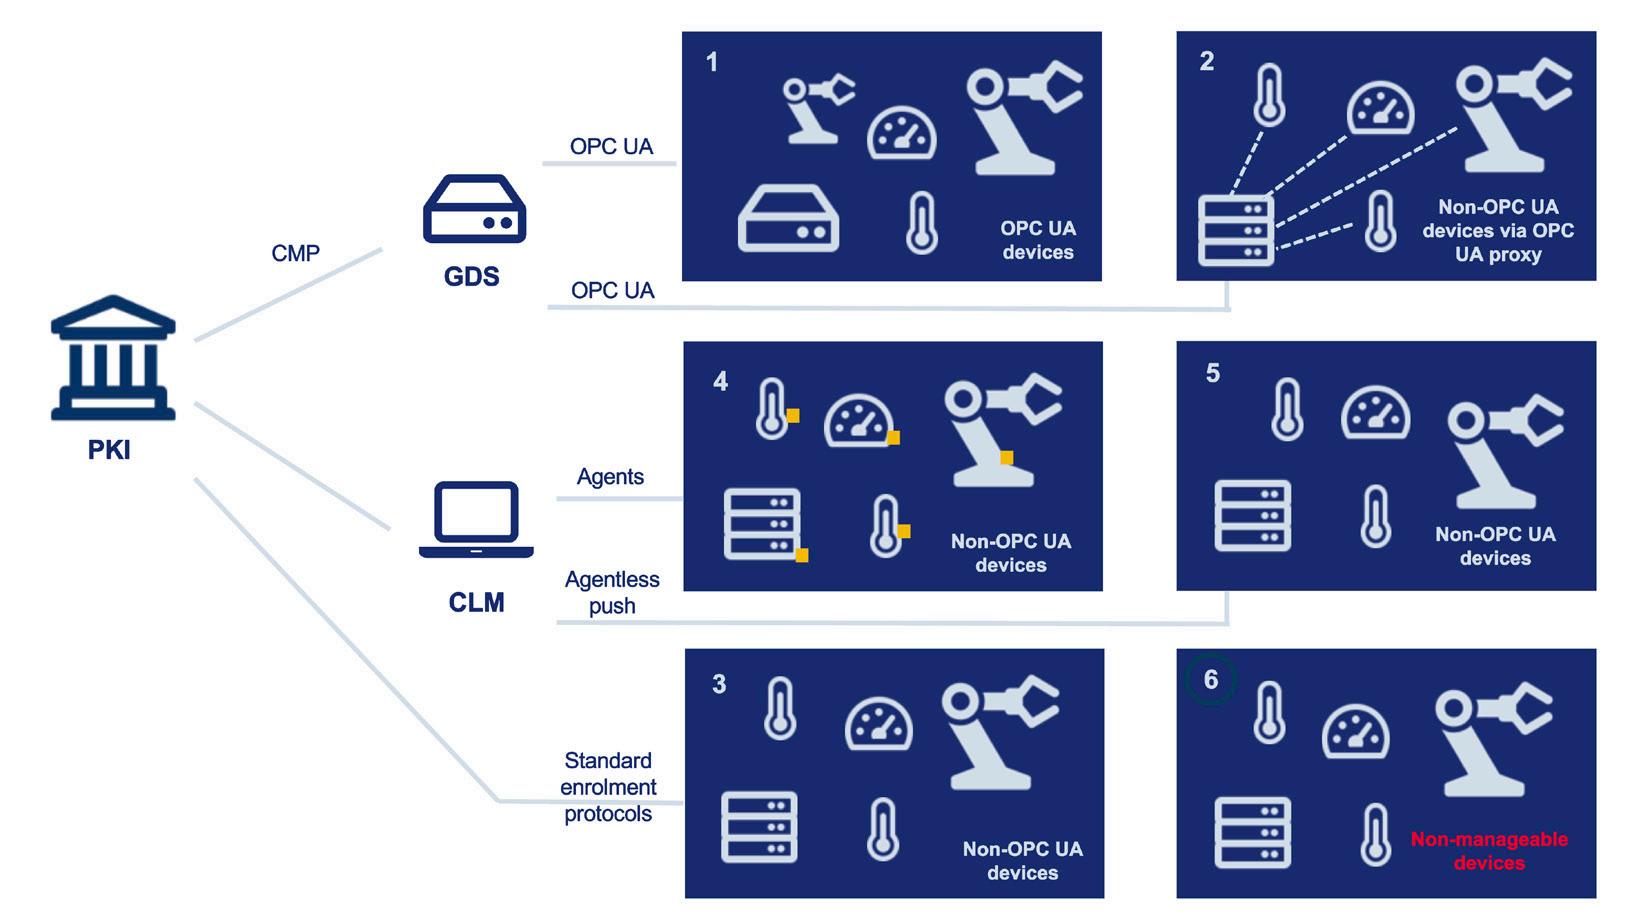
Die Schlussfolgerung lautet, dass möglicherweise mehrere Mechanismen zur Zertifikatsautomatisierung implementiert werden müssen, um die Abdeckung der OT-Geräte zu maximieren. Der Bedarf an den einzelnen Mechanismen variiert von einer OT-Umgebung zur anderen, abhängig vom Gerätebestand und dem Umfang der OPC-UA-Bereitstellung.
Non-manageable devices
Erläuterung zur Abbildung:
1. Die Zertifikatsautomatisierung für OPC-UA-Geräte lässt sich durch GDS-Integration leicht realisieren, siehe Abschnitt 4.2
2. Einige Nicht-OPC-UA-Geräte können durch gateway-basiertes Zertifikatsmanagement abgedeckt werden, siehe 5.1
3. Andere Nicht-OPC-UA-Geräte unterstützen möglicherweise Standardprotokolle zur Zertifikatsautomatisierung, z. B. EST oder CMP, siehe 5.2
4. Um andere Nicht-OPC-UA-Geräte zu erreichen, die keine Standardprotokolle zur Zertifikatsautomatisierung unterstützen, kann die Installation eines CLM-Agenten die Zertifikatsverwaltung über das CLM-System ermöglichen, siehe 5.3
5. Für Nicht-OPC-UA-Geräte, die keine Standardprotokolle zur Zertifikatsautomatisierung unterstützen und auf denen kein CLM-Agent installiert werden kann, kann eine CLM-Lösung möglicherweise Zertifikate auf Basis agentenloser Push-Mechanismen bereitstellen, z. B. skriptbasierte API-Integration, siehe 5.3
6. Schließlich kann eine OT-Umgebung auch aus Geräten bestehen, bei denen eine Zertifikatsautomatisierung schlichtweg nicht möglich ist, da Zertifikate manuell bereitgestellt werden müssen oder eine sichere
6.2 Vertrauenskette
Verschiedene IT- und OT-Zertifizierungsstellen mit unterschiedlichen Zertifikatsvorlagen, Einschränkungen bei der Schlüsselverwendung, Registrierungsmethoden und Sperrrichtlinien, die an die jeweilige Domäne angepasst sind und über eine physische Netzwerkisolierung verfügen, können eine gemeinsame Root-CA nutzen, um eine einfache Vertrauensbildung in der Kommunikation zu gewährleisten.
Diese hybride Architektur ermöglicht es Unternehmen, eine zentralisierte Kontrolle über Zertifikatsrichtlinien aufrechtzuerhalten und gleichzeitig die betrieblichen Einschränkungen industrieller Netzwerke zu berücksichtigen.
7. Regulatorisches Umfeld und Nor menlandschaft für die Cybersicher heit von OT
Die Bedeutung einer starken Geräteidentität und sicherer Kommunikation in industriellen Umgebungen wird durch mehrere internationale Normen und regulatorische Rahmenwerke unterstrichen.
IEC 62443 definiert umfassende Cybersicherheitsanforderungen für industrielle Automatisierungs- und Steuerungssysteme, einschließlich Authentifizierung, sicherer Kommunikation und Lebenszyklus-Sicherheitsmanagement.
NIST SP 800-82 bietet Leitlinien zur Sicherung industrieller Steuerungssysteme und betont die Bedeutung von Verschlüsselung, Authentifizierung und Netzwerksicherheit.
Die CISA bietet operative Cybersicherheitsrichtlinien für Betreiber kritischer Infrastrukturen und fördert die Einführung starker Mechanismen zur Geräteidentität.
Die NERC-CIP-Standards schreiben strenge Cybersicherheitsanforderungen für das nordamerikanische Stromnetz vor, einschließlich Authentifizierungs- und Verschlüsselungsmechanismen für kritische Infrastruktursysteme.
Die NIS2-Richtlinie erweitert die Cybersicherheitsverpflichtungen für Betreiber wesentlicher Dienste innerhalb der Europäischen Union und verpflichtet Organisationen zur Umsetzung robuster technischer und organisatorischer Sicherheitsmaßnahmen.
Der Cyber Resilience Act (CRA) führt Cybersicherheitsanforderungen für vernetzte Produkte ein, die auf dem europäischen Markt verkauft werden, und betont sicheres Produktdesign, Schwachstellenmanagement und Lebenszyklussicherheit.
Zusammen unterstreichen diese Rahmenwerke die wachsende Bedeutung von skalierbarem Identitätsmanagement und automatisiertem Zertifikatslebenszyklusmanagement in modernen industriellen Umgebungen.
Lösung: Unified Automation UaGDS
IN Groupe, Nexus CA-Integration
Die Kombination einer Public-Key-Infrastruktur (PKI) auf Unternehmensniveau mit einem automatisierten Zertifikatslebenszyklusmanagement ist eine zentrale Voraussetzung für sichere und skalierbare OPC-UA-Implementierungen in industriellen Umgebungen. Die Integration des Nexus Certificate Managers mit dem UaGDS von Unified Automation bietet eine einsatzbereite Lösung, die eine Brücke zwischen der Sicherheits-Governance des Unternehmens und dem automatisierten Zertifikatsmanagement für die Betriebstechnik (OT) schlägt.
In dieser Architektur fungiert der Nexus Certificate Manager als zentrale PKI und Zertifizierungsstelle (CA) und bietet Funktionen für die Ausstellung vertrauenswürdiger Zertifikate, die Durchsetzung von Richtlinien, das Lebenszyklusmanagement und die Überwachung.
Er ermöglicht es Unternehmen, ihre OPC-UA-Umgebungen innerhalb eines kontrollierten PKI-Rahmens zu betreiben, der auf die Sicherheits- und Compliance-Anforderungen des Unternehmens abgestimmt ist.
Die UaGDS-Komponente implementiert die Global Discovery and Security Management-Funktionalität von OPC UA und ermöglicht so die automatisierte Zertifikatsbereitstellung und -verwaltung für OPC UA-Anwendungen im gesamten Netzwerk. Über die OPC UA GDS-Push- und Pull-Verwaltungsmodelle übernimmt UaGDS die Zertifikatsverteilung, die Aktualisierung von Vertrauenslisten und die Zertifikatserneuerung für verbundene OPC UA-Server und -Clients. et clients OPC UA connectés.
UaGDS lässt sich über das Certificate Management Protocol (CMP), ein standardisiertes Protokoll für die automatisierte Zertifikatsregistrierung und -verwaltung, in die PKI integrieren. Wenn eine OPC-UA-Anwendung über das GDS ein Zertifikat anfordert, generiert UaGDS eine Zertifikatsanforderung und leitet diese über das CMP an den Nexus Certificate Manager weiter. Die PKI validiert den Zertifikatsantrag dann gemäß definierten Richtlinien, stellt das Zertifikat über die Zertifizierungsstelle aus und sendet es über den CMP-Workflow an UaGDS zurück.
Nach der Ausstellung liefert UaGDS das Zertifikat an die anfordernde OPCUA-Anwendung und verwaltet die entsprechenden Vertrauenslisten. Dieser Mechanismus unterstützt auch die automatisierte Zertifikatserneuerung und -sperrung und stellt sicher, dass Zertifikate während ihres gesamten Lebenszyklus gültig und vertrauenswürdig bleiben.
Diese Architektur bietet OT-Betreibern mehrere wesentliche Vorteile:
• Automatisiertes Zertifikatslebenszyklusmanagement für OPC-UA-Anwendungen
• Zentrale Vertrauens- und Richtlinienkontrolle durch eine PKI auf Unternehmensniveau
• Sichere Einbindung von OPC-UA-Servern und -Clients
• Vereinfachte Prozesse zur Zertifikatserneuerung und -sperrung
• Verbesserte Skalierbarkeit und reduzierter Betriebsaufwand
Durch die Kombination der robusten PKI-Funktionen des Nexus Certificate Managers mit den von UaGDS angebotenen Standard-OPC-UA-Automatisierungsmechanismen können OT-Betreiber eine sichere, skalierbare und standardbasierte Infrastruktur für die Verwaltung von Zertifikaten in industriellen Systemen aufbauen. Diese integrierte Lösung minimiert den Bedarf an manueller Zertifikatsverwaltung, verbessert das Vertrauensmanagement und effüllt die langfristigen Sicherheitsanforderungen moderner industrieller Automatisierungsumgebungen.
Über die IN Groupe und den Nexus
IN Groupe ist ein weltweit führender Anbieter von sicheren Identitäts- und Vertrauensdiensten und hat sich auf Identitätslösungen, sichere Transaktionen und digitale Dienste spezialisiert.
Mit fundiertem Fachwissen entlang der gesamten Identitäts-Wertschöpfungskette bietet die IN Groupe Lösungen an, die von Bürgerausweisen bis hin zu professionellen Identitätsdiensten reichen – alles im Einklang mit ihrer Kernaufgabe: jedem Einzelnen – ob Bürger, Verbraucher oder Berufstätiger –eine sichere Identität sowohl in der physischen als auch in der digitalen Welt zu bieten.
Nexus, Teil der IN Groupe, ermöglicht es Unternehmen jeder Größe und Branche weltweit, PKI-basierte vertrauenswürdige Identitäten für ihre Mitarbeiter, Geräte am Arbeitsplatz und Geräte im Internet der Dinge (IoT) auszustellen, zu verwalten und zu nutzen. Unsere umfassenden Lösungen und in der EU gehosteten Dienste helfen Unternehmen dabei, einen identitätsorientierten Zero-Trust-Sicherheitsmodell auf Basis offener Standards zu verwirklichen, das zukunftssicher, postquanten-kompatibel und konform mit europäischen und globalen Vorschriften ist.
Die IN Groupe beschäftigt 4.000 Mitarbeiter in 40 Ländern und betreut Regierungen und Unternehmen in rund 130 Ländern. Sie unterhält ein globales Netzwerk aus 20 Forschungs- und Entwicklungszentren sowie 10 Produktionsstätten und erwirtschaftet einen konsolidierten Jahresumsatz von fast 1 Milliarde Euro (2025).
www.nexus.ingroupe.com
Über Unified Automation
Unified Automation ist ein führender Anbieter von Software Development Kits (SDKs) und Infrastrukturkomponenten für die OPC-UA-basierte Kommunikation in der industriellen Automatisierung und im industriellen Internet der Dinge (IIoT). Das Unternehmen bietet ein umfassendes Portfolio an OPCUA-SDKs, Entwicklungstools und Serverprodukten, damit Gerätehersteller, Softwareanbieter und Systemintegratoren sichere und interoperable OPCUA-Lösungen auf einer Vielzahl von Plattformen und Betriebssystemen implementieren können.
Die Technologien von Unified Automation werden in industriellen Systemen häufig eingesetzt, um standardisierte, sichere und skalierbare Machine-to-Machine-Kommunikation zu realisieren. Das Unternehmen leistet einen aktiven Beitrag zum OPC UA-Ökosystem und unterstützt Brancheninitiativen, die darauf abzielen, sichere Interoperabilität in industriellen Umgebungen voranzutreiben. Seine Lösungen, darunter das UaGDS, helfen Unternehmen dabei, die Bereitstellung, Erkennung und das Sicherheitsmanagement von OPC-UA-Anwendungen in großen industriellen Netzwerken zu vereinfachen.
www.unified-automation.com
Ein weltweit führender Anbieter von sicheren Identitäts und Vertrauensdiensten