Automatisation des certificats dans les technologies opéra tionnelles (OT) combinant PKI et OPC UA
LIVRE BLANC TECHNIQUE
Rédigé conjointement par des experts de Nexus, IN Groupe et Unified Automation.
Résumé
Les environnements de technologie opérationnelle (OT) connaissent une transformation rapide à mesure que les systèmes industriels sont de plus en plus connectés aux réseaux d'entreprise, aux plateformes cloud et aux écosystèmes de l'IoT industriel. Cette connectivité accrue offre de nouvelles capacités telles que la maintenance prédictive, l'exploitation à distance et l'optimisation basée sur les données. Dans le même temps, elle élargit considérablement la surface d'attaque des systèmes industriels.
Une exigence fondamentale pour sécuriser les environnements industriels connectés est la capacité à établir des identités de machine fiables pour les appareils, les applications et les services. L'infrastructure à clé publique (PKI) fournit la base cryptographique de ces identités en émettant des certificats numériques qui permettent l'authentification, la communication chiffrée et l'intégrité des données. Les certificats permettent aux systèmes industriels de vérifier l'identité des partenaires de communication avant d'échanger des données opérationnelles sensibles.
Cependant, la mise en œuvre d'une PKI dans les environnements OT pose des défis opérationnels spécifiques. Les déploiements industriels impliquent souvent des parcs d'appareils volumineux et hétérogènes, de longs cycles de vie des équipements, une connectivité limitée et des exigences strictes en matière de disponibilité. Les processus traditionnels de gestion manuelle des certificats ne peuvent pas s'adapter à de tels environnements.
En conséquence, la gestion automatisée du cycle de vie des certificats est devenue un élément essentiel des architectures de sécurité OT modernes. Les mécanismes d'automatisation permettent aux organisations de provisionner, renouveler et révoquer des certificats à grande échelle tout en maintenant des politiques de sécurité cohérentes sur l'ensemble des systèmes distribués.
Ce livre blanc explore le rôle de l'automatisation des certificats dans les environnements OT. Il examine les défis liés au déploiement de l'infrastructure PKI dans les systèmes industriels, aborde les mécanismes de sécurité fournis par OPC UA et explique comment le Global Discovery Server (GDS) prend en charge la gestion automatisée du cycle de vie des certificats. Enfin, il présente des approches pour intégrer les infrastructures PKI OT aux infrastructures PKI informatiques d'entreprise tout en respectant les exigences réglementaires et opérationnelles.
Conclusion
Si l'informatique et les technologies opérationnelles (OT) ont historiquement évolué avec des priorités différentes, la sécurité dans l'informatique et la continuité opérationnelle dans les technologies opérationnelles, leur convergence croissante rend nécessaire de concilier ces approches plutôt que de les traiter comme des domaines distincts. La montée des cybermenaces et le durcissement des cadres réglementaires, tout comme la stratégie « Zero-Trust », ont clairement montré que se fier uniquement à l'isolation du réseau n'est plus suffisant pour les environnements OT. Dans le même temps, le transfert direct de modèles de sécurité informatique, tels que la PKI, vers l'OT sans adaptation néglige les contraintes propres aux systèmes industriels.
Une approche équilibrée est donc essentielle. En adaptant les principes de la PKI aux exigences spécifiques de l'OT, telles que les longs cycles de vie des actifs, la connectivité limitée et les contrôles opérationnels stricts, les organisations peuvent considérablement renforcer la sécurité sans compromettre la fiabilité. Dans ce contexte, des technologies comme OPC UA démontrent comment les principes de « sécurité dès la conception », y compris les services d'authentification et d'autorisation ainsi que la gestion intégrée des certificats et de la confiance, peuvent combler le fossé entre l'IT et l'OT.
L'intégration d'une infrastructure PKI informatique avec OPC UA Global Discovery Server permet aux organisations d'automatiser l'émission, le renouvellement et la gestion de la confiance des certificats sur de vastes parcs d'appareils industriels. Lorsqu'elle est combinée à des outils de gestion du cycle de vie des certificats, même les appareils non compatibles OPC UA intègrent des mécanismes d'automatisation spécifiques à l'OT aux infrastructures PKI d'entreprise. Les organisations peuvent ainsi atteindre à la fois une sécurité renforcée et une efficacité opérationnelle tout en respectant les nouvelles exigences réglementaires en matière de cybersécurité industrielle. En fin de compte, la mise en place d'une infrastructure sécurisée et résiliente repose sur l'alignement des meilleures pratiques de sécurité informatique avec les réalités opérationnelles de l'OT, créant ainsi un cadre unifié, axé sur le « zero trust », qui prend en charge à la fois la protection et la performance. Il en résulte une sécurité renforcée et plus cohérente, une efficacité opérationnelle améliorée, une réduction des temps d'arrêt et une robustesse accrue du système, ce qui, au final, réduit les coûts opérationnels tout en favorisant une sécurité agile dans les environnements industriels.
Sommaire
1. L'environnement des technologies opérationnelles (OT)............................................................
1.1 Différences clés entre l’informatique (IT) et les technologies opérationnelles (OT).............
2. PKI
2.1
Gestion du cycle de vie des certificats (CLM)................................................................................
2.2 Les défis de la PKI dans les environnements OT (par rapport à l’informatique)....................
4.1.2 Groupe de certificats d'application OPC UA.................................................................................
4.1.3 Groupe de certificats GDS CA.........................................................................................................
4.1.4 Domaine de sécurité
4.2 Utilisation d’OPC UA pour distribuer des certificats aux appareils OPC UA..........................
4.2.1 Enregistrement des applications.......................................................................................................
4.2.2 Gestion des certificats PULL (clients OPC UA)................................................................................
4.2.3 Gestion des certificats PUSH (serveurs OPC UA)...........................................................................
4.3 Fonctionnalités de gestion des identités et des autorisations prises en charge par GDS..
5. Gestion des certificats pour d’autres appareils non compatibles OPC UA............................
5.1 Gestion des certificats via une passerelle.......................................................................................
5.2 Protocoles d’enregistrement standard
5.3 Utilisation d’une solution CLM traditionnelle .................................................................................
6. Combinaison de l’infrastructure PKI OT et PKI IT...........................................................................
6.1 Optimisation de la couverture des appareils OT
6.2 Chaîne de confiance..........
7. Cadre réglementaire et normatif de la cybersécurité OT...........................................................
Solution: Automatisation unifiée UaGDS – Intégration IN Groupe, Nexus CA..........................................
À propos d’IN Groupe et de Nexus
À propos d’Unified Automation.............................................................................................................................
1. L'environnement des technologies opérationnelles (OT)
La technologie opérationnelle (OT) désigne les systèmes matériels et logiciels qui surveillent et contrôlent les processus industriels et les infrastructures physiques. Ces systèmes sont largement utilisés dans des secteurs tels que l'industrie manufacturière, l'énergie, les transports, les services publics et d'autres types d'infrastructures critiques.
Les environnements OT typiques comprennent :
• Les systèmes de contrôle industriel (ICS)
• Les systèmes de contrôle, de supervision et d'acquisition de données (SCADA)
• Les automates programmables (PLC)
• Les capteurs et actionneurs industriels
• Interfaces homme-machine (IHM)
• Passerelles industrielles et systèmes informatiques en périphérie
Historiquement, les systèmes OT étaient conçus pour fonctionner dans des environnements isolés avec une connectivité externe limitée. La sécurité était principalement assurée par la séparation physique et la segmentation du réseau. Cependant, les environnements industriels modernes s’intègrent de plus en plus aux systèmes informatiques d’entreprise et aux plateformes cloud afin de prendre en charge l’analyse avancée, la surveillance centralisée et les opérations à distance. De plus, des stratégies telles que les concepts « Secure-by-Default » (sécurisé par défaut) et « Zero-Trust » (confiance zéro) protègent même les réseaux isolés contre les menaces internes.
Cette convergence entre les environnements informatiques et OT introduit de nouveaux risques de cybersécurité. Les systèmes industriels qui n’étaient pas initialement conçus pour des environnements connectés à Internet doivent désormais se protéger contre des cybermenaces sophistiquées.
Les cadres internationaux de cybersécurité tels que la norme CEI 62443 et le NIST SP 800-82 (Guide sur la sécurité des systèmes de contrôle industriels) soulignent la nécessité de communications sécurisées, de mécanismes d’authentification et d’une gestion rigoureuse des identités pour les systèmes industriels. L’établissement d’identités fiables pour les appareils et les applications est donc devenu un élément central des stratégies de cybersécurité OT.
1.1 Différences clés entre l'informatique (IT) et les technologies opérationnelles (OT)
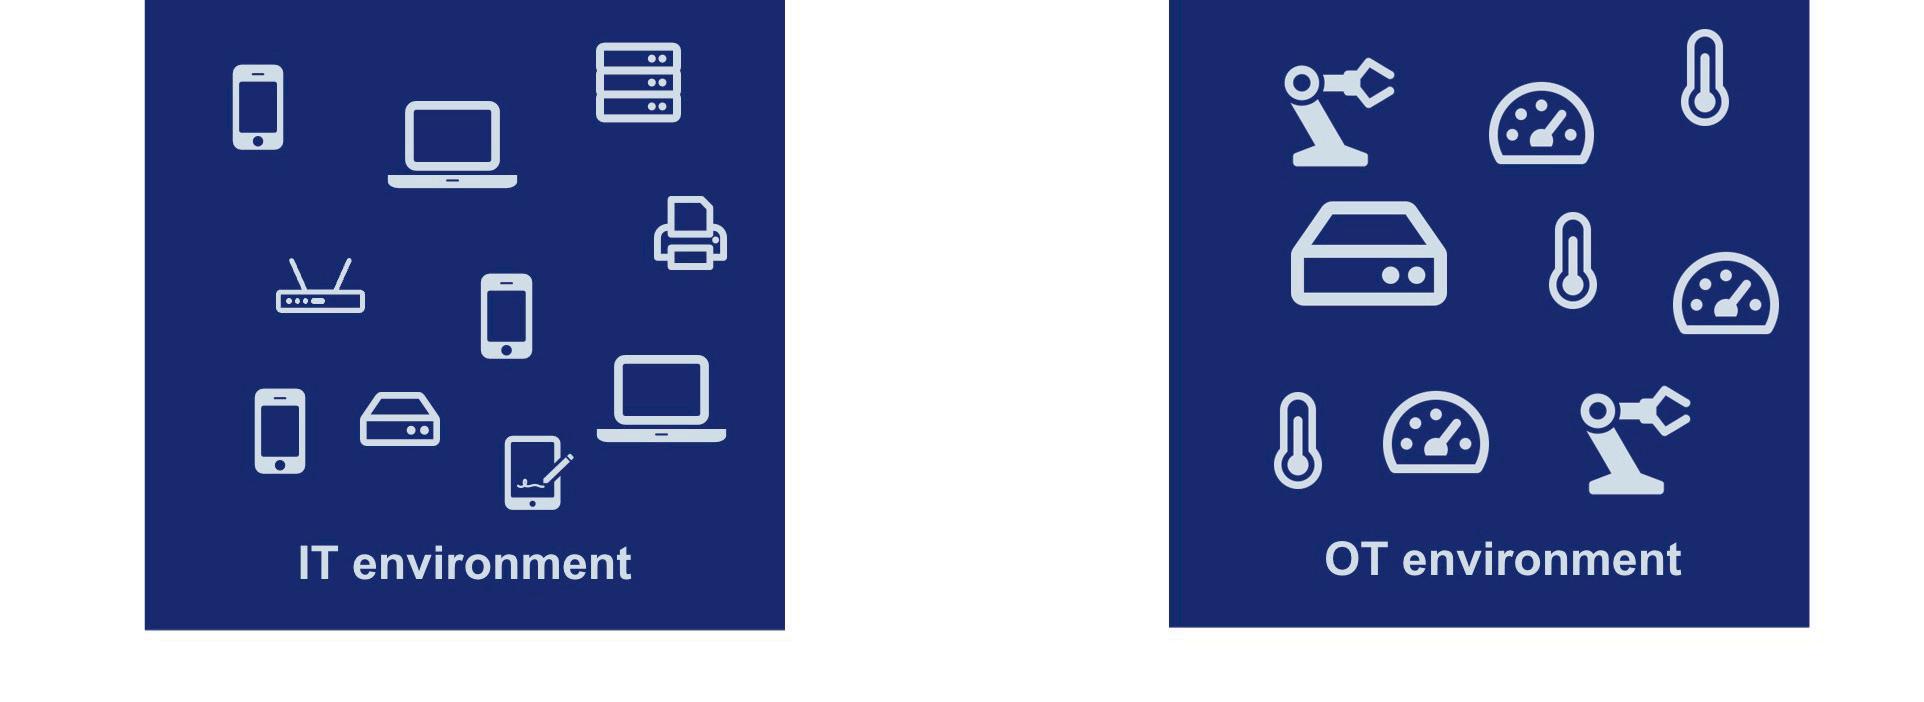
Bien que les systèmes IT et OT interagissent de plus en plus, ils diffèrent considérablement par leurs exigences opérationnelles et leurs caractéristiques techniques.
Caractéristique
Objectif principal
Durée de vie du système
Cycles de mise à jour
Connectivité
Gestion des appareils
Remplacement des appareils
Environnements informatiques
Confidentialité et intégrité des données
3 à 5 ans
Fréquents
Accès continu au réseau
Centralisée et automatisée
Image redondante/ virtualisée en cluster
Disponibilité et sécurité
Environnements OT
Disponibilité et sécurité du système
10 à 30 ans
Rares et soigneusement contrôlés
Segmenté ou intermittent
Souvent manuelle ou spécifique au fournisseur
Remplacement physique réel
Dans les environnements informatiques d'entreprise, la confidentialité et l'intégrité des données constituent souvent les principales préoccupations en matière de sécurité. En revanche, les systèmes OT accordent la priorité à la disponibilité et à la sécurité. Les interruptions des processus industriels peuvent entraîner des pertes de production, des dommages matériels, des incidents environnementaux ou des risques pour la sécurité.
Les mécanismes de sécurité mis en œuvre dans les environnements OT doivent donc éviter de provoquer des perturbations opérationnelles.
Longs cycles de vie des systèmes
Les équipements industriels restent généralement en service pendant de longues périodes. Des cycles de vie des appareils de 10 à 30 ans sont courants dans les environnements de fabrication et d'infrastructures critiques. Au cours de cette période, les normes cryptographiques, les politiques de certificats et les exigences de sécurité peuvent évoluer de manière significative.
Des initiatives réglementaires telles que la loi sur la cyber-résilience (CRA) exigent de plus en plus des fabricants qu'ils garantissent la sécurité des produits connectés tout au long de leur cycle de vie, y compris la capacité à gérer les identités cryptographiques sur de longues périodes.
Cycles de correctifs contrôlés
Les cycles de correctifs OT sont lents, gérés en fonction des risques et étroitement coordonnés. Ils privilégient la sécurité et la continuité opérationnelle plutôt que la rapidité. Le cycle comprend l'inventaire, l'évaluation des risques, les tests en laboratoire, le déploiement planifié et la validation, souvent liés à des fenêtres de maintenance ou à des interruptions annuelles.
Connectivité limitée
De nombreux réseaux industriels sont segmentés ou partiellement isolés des réseaux d'entreprise. Les appareils peuvent fonctionner dans des environnements à connectivité limitée ou soumis à des restrictions de communication strictes.
Ces contraintes influencent la manière dont la gestion des certificats et les systèmes d'identité doivent être mis en œuvre.
Gestion manuelle des appareils et remplacement des appareils
La gestion entièrement automatisée des appareils est encore peu courante dans l'OT. Si la surveillance et l'inventaire peuvent souvent être automatisés, les activités de mise à jour, de configuration et de gestion du cycle de vie restent généralement manuelles en raison de contraintes liées à la sécurité, à la fiabilité et aux fournisseurs.
Le remplacement des appareils est une activité physique sur site généralement effectuée par le personnel de maintenance plutôt que par des spécialistes de la sécurité. Ces remplacements ont souvent lieu en urgence et en dehors des heures normales de travail, lorsque les équipes PKI ou de sécurité centralisée ne sont pas disponibles.
Écosystèmes d'appareils hétérogènes
Les environnements industriels contiennent souvent des appareils provenant de nombreux fournisseurs différents et de plusieurs générations technologiques. Ces appareils peuvent varier considérablement en termes de capacités de traitement, de protocoles pris en charge et de fonctionnalités de sécurité.
Des normes telles que la norme CEI 62443 encouragent l'utilisation de mécanismes de sécurité interopérables pour répondre à cette diversité.
2. PKI
L'infrastructure à clé publique (PKI) fournit le cadre permettant de gérer les certificats numériques et d'assurer des communications sécurisées grâce à la cryptographie asymétrique.
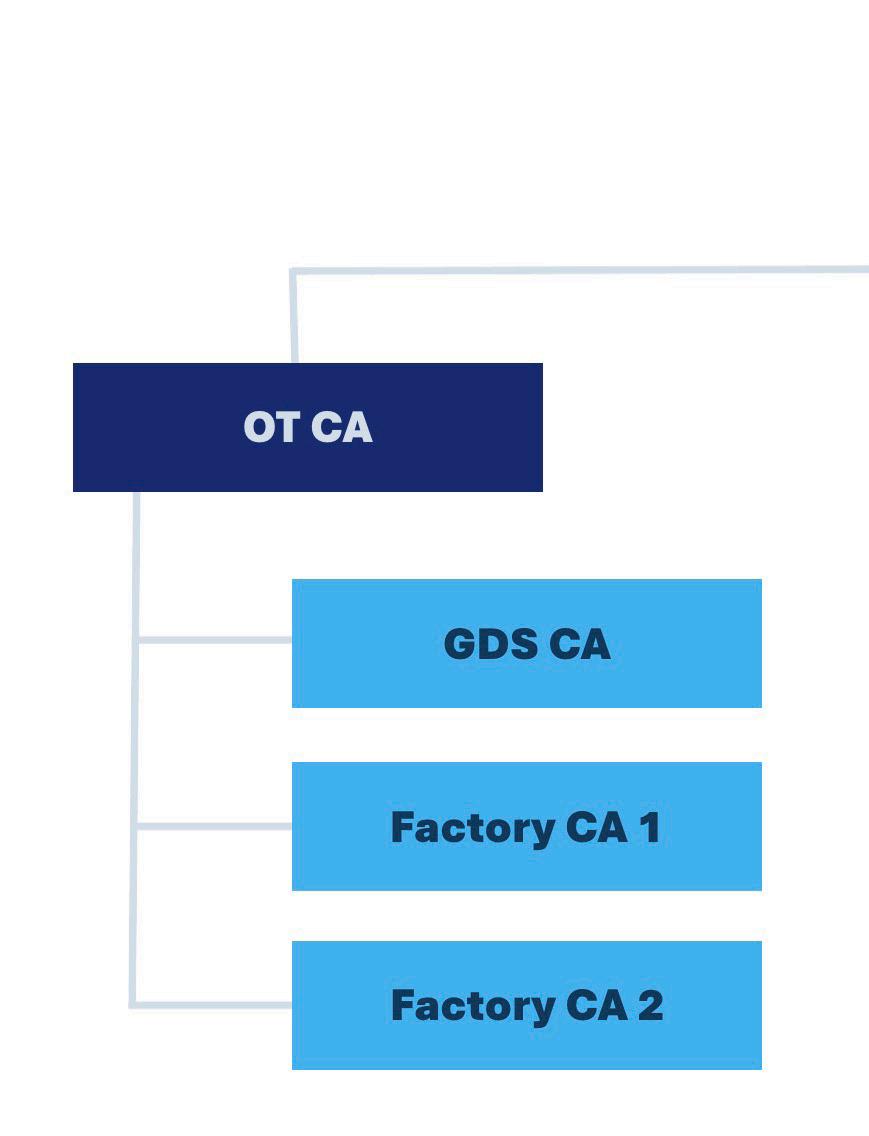
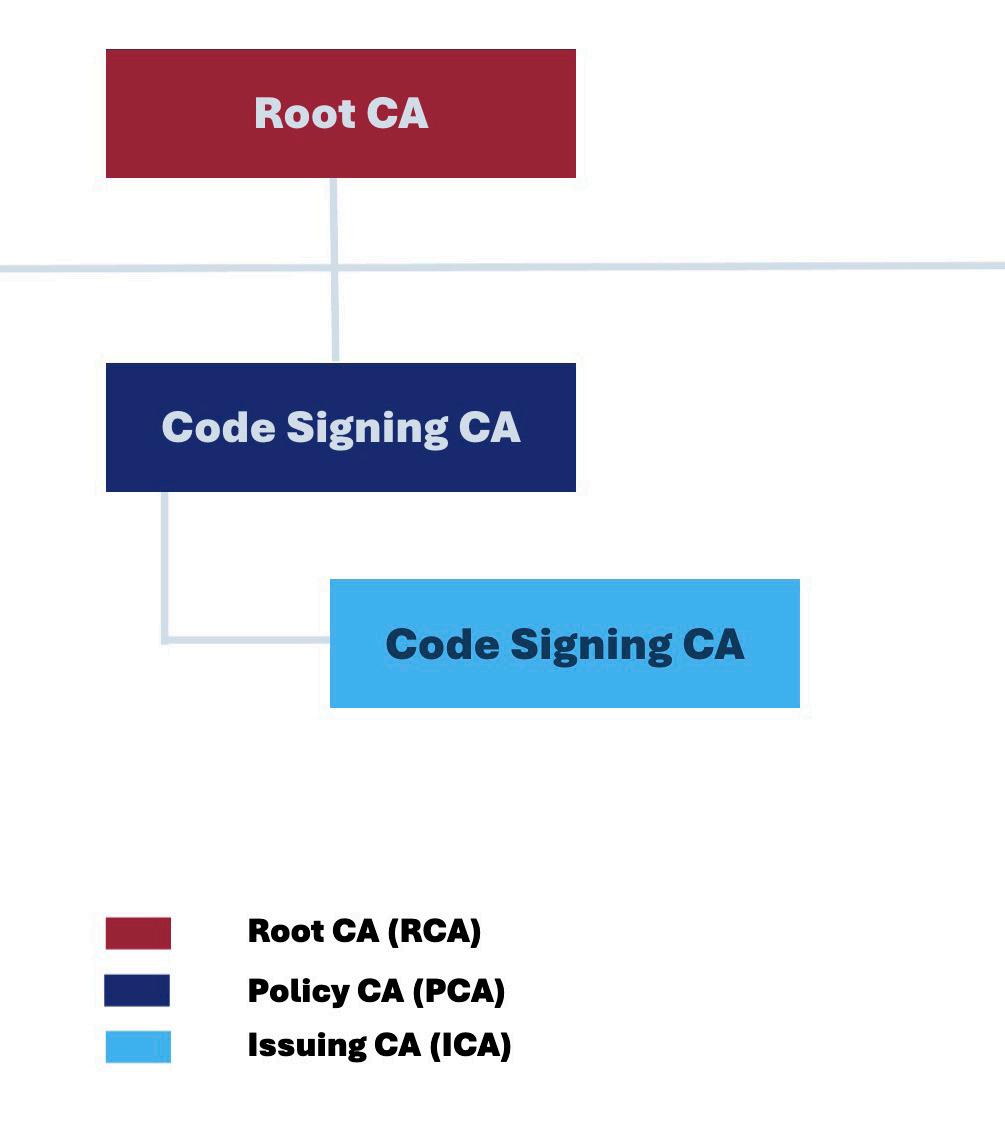
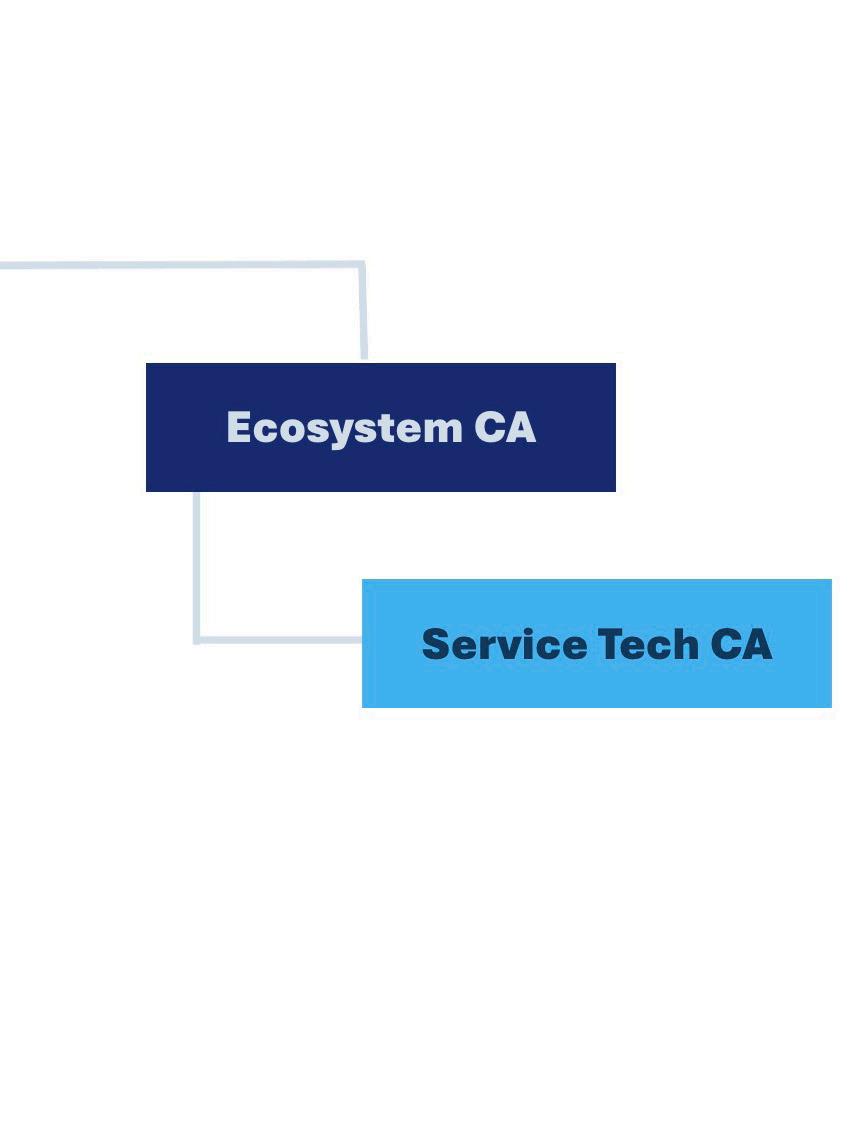
Au cœur d'une infrastructure à clé publique (PKI) se trouvent les certificats numériques, qui associent une clé cryptographique publique à une identité. Ces certificats sont délivrés par des autorités de certification (CA) de confiance et peuvent être vérifiés par d'autres systèmes lors de communications sécurisées. Dans une PKI, il est nécessaire de gérer l'ensemble de la hiérarchie, qui comprend une CA racine (de préférence hors ligne), des CA de politique et différentes CA émettrices. La séparation entre ces différentes CA peut être justifiée par diverses raisons et différents cas d'utilisation. La hiérarchie peut comporter une branche dédiée aux équipements OT sous une CA de politique. De même, il peut y avoir une branche pour la signature de code. Une autre branche peut être destinée aux techniciens de maintenance. Ce ne sont que des exemples et la hiérarchie peut être définie de différentes manières.
Dans les environnements IT et OT, l'infrastructure PKI prend en charge plusieurs fonctions de sécurité essentielles :
• L’authentification des systèmes et des appareils
• Le chiffrement des communications
• La vérification de l'intégrité des données
• L’établissement d'une relation de confiance entre les systèmes distribués
Dans les environnements industriels, les certificats représentent principalement des identités de machines plutôt que des utilisateurs humains. Chaque appareil, instance d'application ou point de terminaison de service peut nécessiter sa propre identité cryptographique afin de participer en toute sécurité à la communication industrielle.
Les déploiements industriels à grande échelle peuvent donc impliquer des milliers, voire des millions d'identités de machines, chacune nécessitant un provisionnement sécurisé et une gestion du cycle de vie.
Cependant, la gestion des certificats sur des milliers de dispositifs devient impraticable si elle est effectuée manuellement. Des mécanismes automatisés de provisionnement et de gestion du cycle de vie sont donc essentiels pour maintenir la sécurité à grande échelle.
De plus, les certificats ont une durée de validité limitée et doivent être renouvelés périodiquement. Ils peuvent également devoir être révoqués si des appareils sont compromis ou mis hors service.
Les processus manuels augmentent le risque de :
• Des certificats expirés provoquant des interruptions de service
• Des configurations de confiance incohérentes
• Des identités d'appareils non gérées
Automation of certificate lifecycle management is therefore a critical requirement for sustainable PKI deployments in OT systems.
Security frameworks for critical infrastructure, including requirements defined by NERC CIP for the North American electric grid, mandate strong authentication and cryptographic protections for systems that manage critical operations. PKI-based authentication mechanisms are widely used to meet these requirements.
2.1
Gestion du cycle de vie des certificats (CLM)
Alors que la PKI établit l'infrastructure de confiance cryptographique, la gestion du cycle de vie des certificats (CLM) fournit des processus opérationnels pour gérer les certificats tout au long de leur cycle de vie. Les systèmes CLM automatisent les fonctions critiques de gestion des certificats telles que :
• L’inscription et la délivrance des certificats
• Le renouvellement et la rotation des certificats
• La révocation des certificats
• La distribution des listes de confiance
• La surveillance et l'audit de l'utilisation des certificats
L'automatisation réduit la charge opérationnelle liée à la gestion d'un grand nombre de certificats et contribue à prévenir les pannes causées par des certificats expirés ou mal configurés.
Dans les environnements OT, la gestion du cycle de vie des certificats doit prendre en charge plusieurs étapes opérationnelles, notamment :
• La fabrication et la mise en service des appareils
• L’intégration sécurisée lors du déploiement
• La maintenance opérationnelle à long terme
• La mise hors service sécurisée des appareils
2.2 Les défis de la
PKI dans les environnements OT (par rapport à l'informatique)
Si la PKI est bien établie dans les environnements informatiques d'entreprise, son déploiement dans les environnements industriels présente plusieurs défis spécifiques.
Les recommandations d'organismes tels que la CISA (Cybersecurity and Infrastructure Security Agency) soulignent la nécessité de solutions de gestion des identités évolutives, capables de prendre en charge de vastes écosystèmes de dispositifs industriels.
2.2.1
Parc d'appareils
Les environnements informatiques se composent généralement de serveurs, de postes de travail, d'ordinateurs portables, de téléphones mobiles, d'imprimantes, de routeurs et d'applications. La durée de vie moyenne d'un appareil informatique est relativement courte, de l’ordre de deux à quatre ans. Les environnements OT, en revanche, s’appuient sur des parcs d’appareils vastes et diversifiés, comprenant des automates programmables (PLC), des terminaux de télécommande (RTU), des actionneurs et des capteurs répartis sur de multiples sites et emplacements géographiques. Une part importante de ces appareils a souvent plusieurs années, fonctionne avec un micrologiciel propriétaire et est conçue pour des cycles de vie de 10 à 30 ans. S'assurer que chaque terminal peut utiliser, stocker et renouveler des certificats X.509 sans solutions de contournement spécifiques aux fournisseurs devient donc un effort de coordination majeur.
2.2.2 Gestion du cycle de vie des certificats
La gestion du cycle de vie des certificats dans les environnements informatiques est relativement bien établie, grâce à des interfaces standardisées et à des outils fiables. Les protocoles d’automatisation tels que SCEP, EST et ACME, ainsi que l’inscription automatique Windows, les systèmes de gestion des appareils mobiles (MDM) et les plateformes CLM, fournissent des mécanismes cohérents pour la fourniture et le renouvellement des certificats sur divers appareils et applications.
En revanche, les environnements OT disposent de bien moins d'options pour l'automatisation des certificats. De nombreux appareils sont plus anciens, fonctionnent avec un micrologiciel propriétaire ou ne prennent pas en charge les protocoles d'inscription standard. L'auto-inscription Windows est généralement hors de propos, et les services MDM ne s'appliquent pas. Par conséquent, les déploiements et les expirations de certificats nécessitent souvent des arrêts planifiés, des scripts personnalisés ou une intervention manuelle pour maintenir la disponibilité et répondre aux exigences de sécurité. La soumission en temps réel des CSR, la récupération des certificats et les vérifications OCSP ne sont pas toujours réalisables dans des environnements contraints ou à connexion intermittente.
Les opérations liées au cycle de vie doivent également être effectuées sans perturber les processus de production, ce qui conduit de nombreuses équipes OT à privilégier les certificats à longue durée de vie. Bien que cette approche contribue à minimiser les temps d'arrêt, elle augmente l'exposition en cas de compromission d'une clé privée. Les certificats à courte durée de vie réduisent le risque mais nécessitent des mises à jour plus fréquentes qui coïncident rarement avec des fenêtres de maintenance restreintes, ce qui crée des frictions opérationnelles et des défis de planification.
De plus, la plupart des piles OT ne disposent pas de points d’intégration PKI natifs ou ne prennent en charge que des outils CLI de base. Cela oblige les administrateurs à s’appuyer sur des feuilles de calcul, des scripts ad hoc et des audits manuels périodiques, ce qui augmente le risque d’erreurs humaines, d’oubli des dates d’expiration et de contrôles de sécurité incohérents.
2.2.3 Contraintes de réseau et de connectivité
De nombreux réseaux industriels fonctionnent sous des restrictions de communication strictes.
Les appareils peuvent :
• Fonctionner dans des segments de réseau isolés
• N’autoriser que des connexions entrantes limitées
• Communiquer via des passerelles
• Avoir une connectivité intermittente
Les solutions traditionnelles de gestion des certificats d'entreprise supposent souvent une connectivité continue à une infrastructure centralisée. Les systèmes
3. OPC unifiée (OPC UA)
L'architecture OPC unifiée (OPC UA) est une norme de communication largement adoptée pour les systèmes d'automatisation industrielle. Elle offre une architecture orientée services et indépendante de la plateforme, conçue pour permettre une communication sécurisée et fiable dans le cadre de l'industrie 4.0, de l'IoT industriel (IIoT) et des initiatives de transformation numérique. Développée et maintenue par la Fondation OPC, l'OPC UA fournit un cadre normalisé pour l'échange d'informations entre les appareils, les systèmes de contrôle et les applications d'entreprise sur diverses plateformes matérielles et logicielles.
La sécurité est un élément fondamental de l'architecture OPC UA.
Le cadre de communication comprend des mécanismes intégrés pour :
• L’authentification des applications et des utilisateurs
• Le chiffrement
• L’intégrité des messages
• La gestion de la confiance basée sur des certificats
• L’autorisation des applications et des utilisateurs
• Fonctions d'audit
Ces fonctionnalités sont conformes aux principes de sécurité définis dans les normes de cybersécurité industrielle telles que la norme CEI 62443.
3.1 Identification des applications OPC UA, certificats et listes de confiance
OPC UA utilise des certificats numériques pour identifier de manière unique les applications et établir des canaux de communication fiables.
3.1.1 Description de l'application
Chaque application OPC UA expose une description d'application contenant des métadonnées utilisées pour la découverte et l'identification.
Ces informations comprennent :
• L’URI de l'application
• L’identifiant du produit
• Nom de l'application
• Le type d'application
• Points de terminaison de découverte
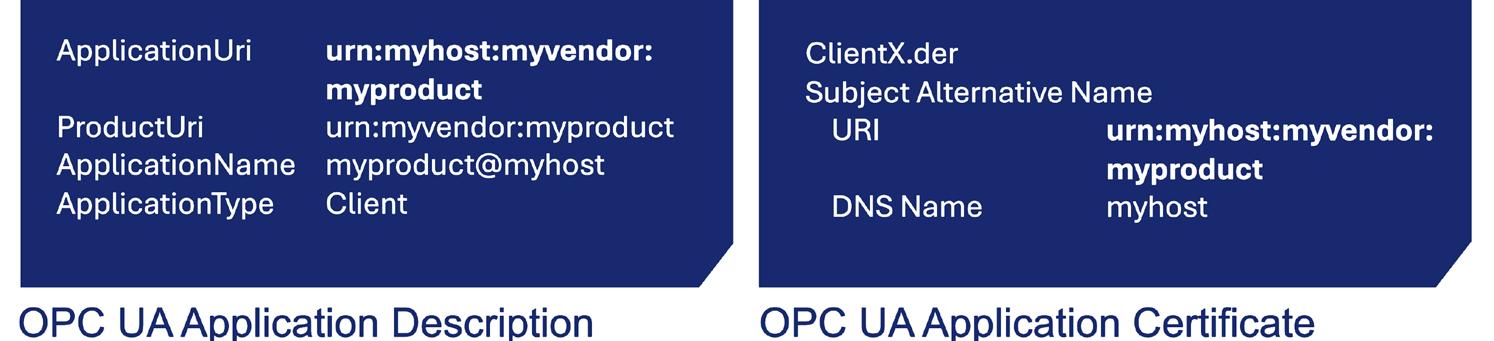
L'URI de l'application sert d'identifiant unique au niveau mondial et est inclus dans le certificat d'instance de l'application.
3.1.2 Certificat d'instance d'application
Chaque instance d'application OPC UA possède un certificat d'instance d'application. Ce certificat contient la clé publique utilisée lors des communications sécurisées et lie la clé à l'identité de l'application.
Lors de l'établissement de canaux sécurisés, les applications OPC UA échangent des certificats et vérifient que le partenaire de communication est de confiance avant d'initier une communication chiffrée.
La figure suivante illustre la relation entre la description de l'application et le certificat d'application.
3.1.3 Liste de confiance et magasin de certificats
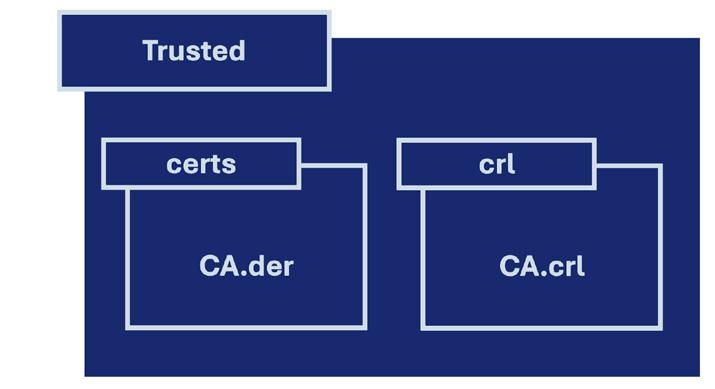
Les certificats des applications OPC UA de confiance sont stockés dans la liste de confiance. Il peut s'agir de certificats d'instance d'application ou de certificats d'autorité de certification (CA) utilisés pour signer les certificats d'application. Lorsqu'un certificat CA est considéré comme fiable, tous les certificats d'application signés par cette CA sont automatiquement considérés comme fiables. Chaque certificat CA doit disposer d'une liste de révocation de certificats (CRL) répertoriant les certificats révoqués. Cette CRL est également stockée dans la liste de confiance.
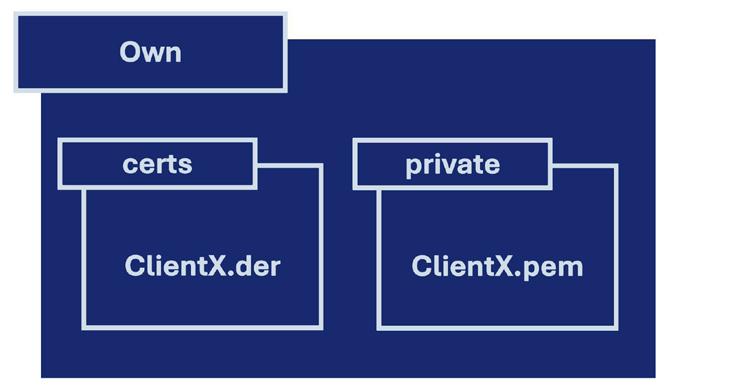
Les certificats sont stockés dans un magasin de certificats, qui contient des emplacements distincts pour les certificats de confiance et les certificats propres (ClientX.der + clé privée ClientX.pem).
La figure suivante illustre la liste de confiance et le magasin de certificats d'une application OPC UA.
La liste de confiance détermine quelles applications sont autorisées à communiquer en toute sécurité avec le système.
Dans les déploiements à grande échelle, la gestion manuelle de ces listes de confiance sur de nombreux appareils devient difficile, ce qui souligne l'importance de la gestion automatisée des certificats.
3.1.4 Contenu des certificats
Les certificats OPC UA respectent le format standard X.509. Ils sont échangés au format DER entre le client et le serveur dans les services OPC UA à des fins de découverte et d'établissement de connexion. Ils sont utilisés pour l'authentification bidirectionnelle des applications sur la base des listes de confiance du client et du serveur. Les attributs importants des certificats comprennent :
• Nom du sujet
• Noms alternatifs du sujet
• URL de l'application
• Informations sur la clé publique
• Autorité de certification émettrice
• Période de validité
• Attributs d'utilisation de la clé
L'inclusion de l'URI de l'application garantit que les certificats identifient de manière unique l'instance d'application correspondante.
3.2 Authentification des utilisateurs
OPC UA et autorisation basée sur les rôles
OPC UA prend en charge plusieurs mécanismes d'authentification des utilisateurs afin de sécuriser l'accès aux systèmes industriels. Les clients peuvent s'authentifier à l'aide d'un accès anonyme, d'identifiants nom d'utilisateur/mot de passe, de certificats X.509 ou de jetons d'identité émis par JWT qui contiennent des revendications pour les scénarios d'identité fédérée. L'authentification par certificat s'intègre de manière transparente à l'infrastructure PKI de l'entreprise, permettant aux serveurs OPC UA de valider l'identité des clients via des chaînes de certificats de confiance. Après l'authentification, OPC UA met en œuvre une autorisation des utilisateurs basée sur les rôles, en associant les utilisateurs à des rôles tels qu'opérateur, ingénieur ou administrateur, chacun disposant d'autorisations spécifiques pour lire, écrire ou configurer des nœuds et des méthodes. Cette approche en couches garantit que les ressources OT sensibles ne sont accessibles qu'au personnel autorisé, ce qui favorise la conformité aux normes de cybersécurité industrielle tout en préservant la flexibilité opérationnelle.
4. GDS
Le Global Discovery Server (GDS) est un composant défini dans la spécification OPC UA qui prend en charge la découverte centralisée et la gestion des certificats pour les applications OPC UA.
Dans les grands déploiements industriels, la gestion manuelle des certificats et des relations de confiance est peu pratique. Le GDS fournit un mécanisme standardisé pour automatiser ces tâches et constitue donc la solution CLM standardisée pour OPC UA.
Les principales fonctionnalités du GDS comprennent :
• L’enregistrement centralisé des applications
• L’émission et le renouvellement automatisés des certificats
• La gestion des listes de confiance
• La gestion de la révocation des certificats
• La distribution automatisée des certificats
En centralisant les opérations de gestion des certificats, le GDS simplifie l'administration des grands environnements OPC UA et permet de mettre en place des politiques de sécurité cohérentes sur l'ensemble des systèmes distribués.
Le GDS peut fonctionner comme une autorité de certification indépendante ou s'intégrer à une infrastructure PKI d'entreprise externe.
Le GDS peut fournir des services de sécurité OPC UA centralisés supplémentaires, tels que des mécanismes d'authentification unique utilisant des jetons Web JSON pour authentifier les utilisateurs sur les serveurs OPC UA, ou la distribution de clés de communication sécurisées pour les communications de type publication/abonnement OPC UA.
4.1 Concepts de la gestion des certificats GDS
Le GDS organise la gestion des certificats à l'aide de plusieurs structures logiques qui permettent une administration évolutive.
4.1.1 Groupe de certificats
Les groupes de certificats représentent des collections logiques de certificats partageant des politiques ou des relations de confiance communes.
Le regroupement des certificats permet aux administrateurs de gérer différents types de certificats de manière indépendante tout en conservant des mécanismes d'automatisation cohérents.
Différents groupes de certificats peuvent utiliser :
• Différentes autorités de certification émettrices
• Différentes politiques cryptographiques
• Des durées de validité différentes
• Différentes chaînes de confiance
• Différentes utilisations des certificats
4.1.2 Groupes de certificats d'application
OPC UA
Chaque application OPC UA dispose d'un groupe de certificats d'application par défaut comprenant au moins un certificat d'instance d'application OPC UA et une liste de confiance.
Les applications OPC UA peuvent disposer de plusieurs groupes de certificats pour les cas d'utilisation et les utilisations de certificats suivants :
• La communication OPC UA s'effectue au sein de différents domaines de sécurité
• Gestion des certificats de serveur web
• Gestion des certificats utilisateur
• Gestion des certificats TLS, par exemple pour la communication de type publication/abonnement OPC UA via MQTT
La séparation des groupes de certificats permet de mettre en place différents modèles de confiance et politiques de sécurité en fonction du contexte de communication.
4.1.3 Groupe
de certificats GDS CA
Le GDS peut exploiter sa propre autorité de certification pour émettre des certificats OPC UA. Il peut également s'intégrer à une infrastructure PKI d'entreprise externe.
Dans les environnements intégrés, le GDS agit généralement en tant qu'autorité d'enregistrement, transmettant les demandes de certificats des appareils à l'autorité de certification d'entreprise tout en gérant la distribution des certificats au sein du réseau OT.
Dans le GDS, un groupe de certificats CA représente une combinaison de :
• Une liste de confiance partagée pour toutes les applications gérées par le GDS
• La configuration de l'autorité de certification émettrice utilisée pour signer les certificats des applications
• Le ou les types de certificats gérés par le groupe de certificats
4.1.4 Domaine de sécurité
Un domaine de sécurité représente un groupe de périphériques et d'applications qui partagent une configuration de confiance commune.
Tous les systèmes appartenant au même domaine de sécurité font confiance aux mêmes autorités de certification et suivent les mêmes politiques de certificats.
Les domaines de sécurité permettent de segmenter les grands environnements industriels en zones de confiance gérables
4.2 Utilisation d'OPC UA pour distribuer des certificats aux appareils OPC UA
OPC UA définit des services normalisés qui permettent aux applications d'interagir avec le GDS pour la gestion du cycle de vie des certificats. Après l'enregistrement, deux modèles de distribution principaux sont pris en charge.
4.2.1 Enregistrement des applications
Avant qu'un dispositif puisse participer à la gestion automatisée des certificats, il doit s'enregistrer auprès du GDS.
Lors de l'enregistrement, le dispositif fournit des informations telles que :
• L’URI de l'application
• Informations sur le produit
• Les groupes de certificats pris en charge
• Points de terminaison réseau
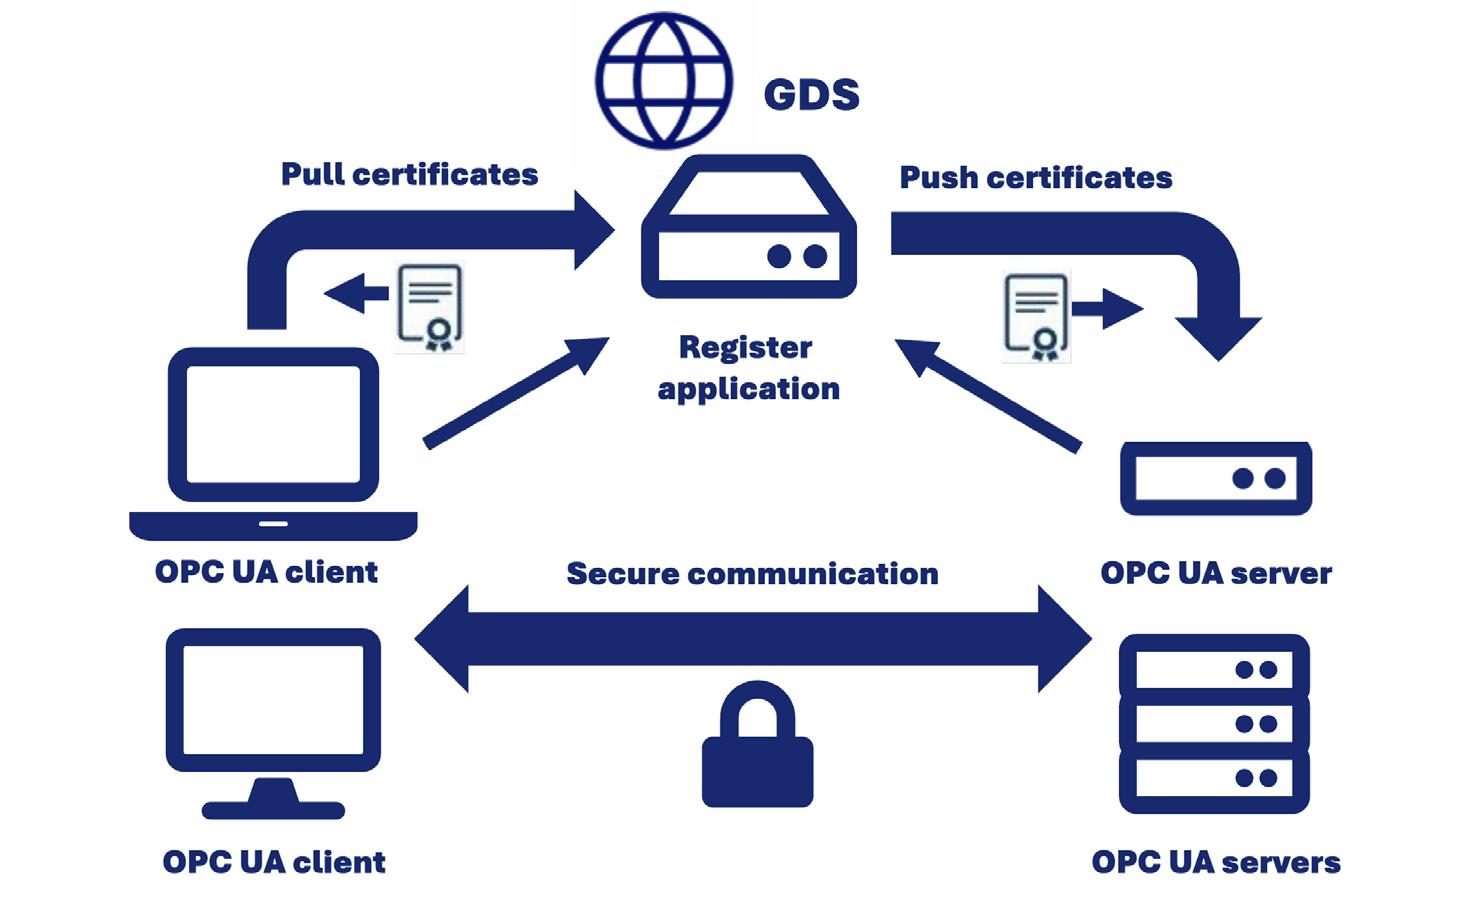
Le GDS stocke ces informations et associe l'application aux politiques de sécurité appropriées. La configuration du GDS permet de détecter les appareils et d'effectuer l'enregistrement à leur place.
4.2.2 Gestion des certificats PULL (clients OPC UA)
Dans le modèle Pull, les applications se connectent périodiquement au GDS pour vérifier les mises à jour. Au cours de ces interactions, les appareils peuvent récupérer :
• Des certificats nouvellement émis
• Des certificats renouvelés
• Des listes de confiance mises à jour
• Des listes de révocation de certificats
Le modèle Pull est particulièrement adapté aux environnements dans lesquels les appareils ne sont autorisés à initier que des connexions sortantes, ou aux applications OPC UA qui ne disposent que de fonctionnalités client.
4.2.3 Gestion des certificats PUSH (serveurs OPC UA)
Dans le modèle Push, le GDS agit en tant que client UA et distribue activement les certificats et les listes de confiance aux appareils enregistrés (qui sont des serveurs UA).
Cette approche permet aux administrateurs centralisés de déployer des mises à jour de certificats de manière coordonnée sur de grands parcs d'appareils.
La gestion Push nécessite que le GDS puisse établir des connexions de gestion sécurisées avec les appareils.
4.3 Fonctionnalités de gestion des identités et des autorisations prises en charge par GDS
Lorsqu'ils sont associés à un GDS (Global Discovery Server), les environ nements OPC UA bénéficient d'une gestion centralisée de l'autorisa tion des utilisateurs. Le GDS agit en tant qu'autorité de confiance pour l'émission et la révocation de certificats, simplifiant ainsi le déploiement des certificats utilisateur pour l'authentification basée sur des certificats. Le GDS peut également gérer les attributions d'accès basées sur les rôles, permettant ainsi d'appliquer des politiques d'autorisation cohérentes sur plusieurs appareils. Grâce à la prise en charge des je tons Web JSON (JWT), le GDS peut émettre des jetons d'identité signés pour l'authentification fédérée, permettant un accès inter-domaines sécurisé aux services OPC UA. En fournissant ces services centralisés d'identité et d'autorisation, le GDS renforce la sécurité, l'évolutivité et l'audibilité des réseaux industriels, tout en réduisant la complexité opérationnelle de la gestion des certificats et des utilisateurs.
5. Gestion des certificats pour d'autres appareils non compatibles OPC UA
Tous les appareils des environnements industriels ne prennent pas en charge OPC UA. Les équipements ou appareils hérités utilisant des protocoles industriels propriétaires peuvent nécessiter d'autres approches de gestion des certificats.
Parmi les solutions possibles, on peut citer :
• La gestion des certificats via une passerelle
• Des protocoles d'enregistrement standard
• L’utilisation d'une solution CLM informatique traditionnelle
• La fourniture manuelle de certificats
5.1 Gestion des certificats via une passerelle
Les passerelles industrielles peuvent souvent servir d'intermédiaires, permettant une communication sécurisée entre les protocoles hérités et les systèmes basés sur OPC UA. OPC UA définit une fonctionnalité de proxy qui permet de transmettre des certificats via un serveur OPC UA vers d'autres applications non OPC UA sur le même appareil, ainsi que vers d'autres appareils connectés au serveur. Les appareils d'un réseau de communication géré par un contrôleur industriel en sont un exemple. Le serveur OPC UA sur le contrôleur peut transmettre des certificats à ces appareils.
5.2 Protocoles d'enregistrement standard
Une plateforme PKI performante permet également l'automatisation des certificats pour ces appareils grâce à des protocoles d'inscription de certificats standard tels que ACME, CMP, EST et SCEP, chacun étant conçu pour répondre à différentes contraintes opérationnelles et techniques. ACME est optimisé pour les serveurs web hautement automatisés et exposés à Internet. EST et SCEP sont principalement conçus pour l'inscription, en mettant l'accent sur l'émission de certificats d'appareils avec un minimum de complexité. En revanche, CMP prend en charge l'ensemble du cycle de vie de la gestion des certificats, y compris l'enregistrement, le renouvellement, la révocation et la gestion de l'état, ce qui particulièrement adapté aux environnements qui nécessitent une gestion complète et automatisée des certificats tout au long du cycle de vie des appareils.
5.3 Utilisation d'une solution CLM traditionnelle
Pour les appareils hérités qui ne prennent pas en charge les protocoles standard de gestion des certificats, les solutions CLM initialement développées pour les environnements informatiques peuvent aider à étendre la couverture de la gestion des certificats. En utilisant des agents spécifiques au système d'exploitation, ces appareils OT peuvent potentiellement être rendus compatibles avec la gestion automatisée des certificats. De plus, les plateformes CLM avancées offrent des mécanismes de push sans agent pour les appareils qui ne peuvent pas prendre en charge un agent mais fournissent une API de gestion.
6. Combinaison de l'infrastructure
PKI OT et PKI IT
De nombreuses organisations exploitent déjà des infrastructures PKI d'entreprise pour prendre en charge la gestion des identités dans les environnements informatiques.
L'intégration de la PKI OT à la PKI d'entreprise offre plusieurs avantages :
• Une gouvernance centralisée et des politiques de certificats
• Une gestion cohérente des identités entre les environnements informatiques et OT
• Des rapports de conformité simplifiés
• Une meilleure visibilité sur les identités des machines
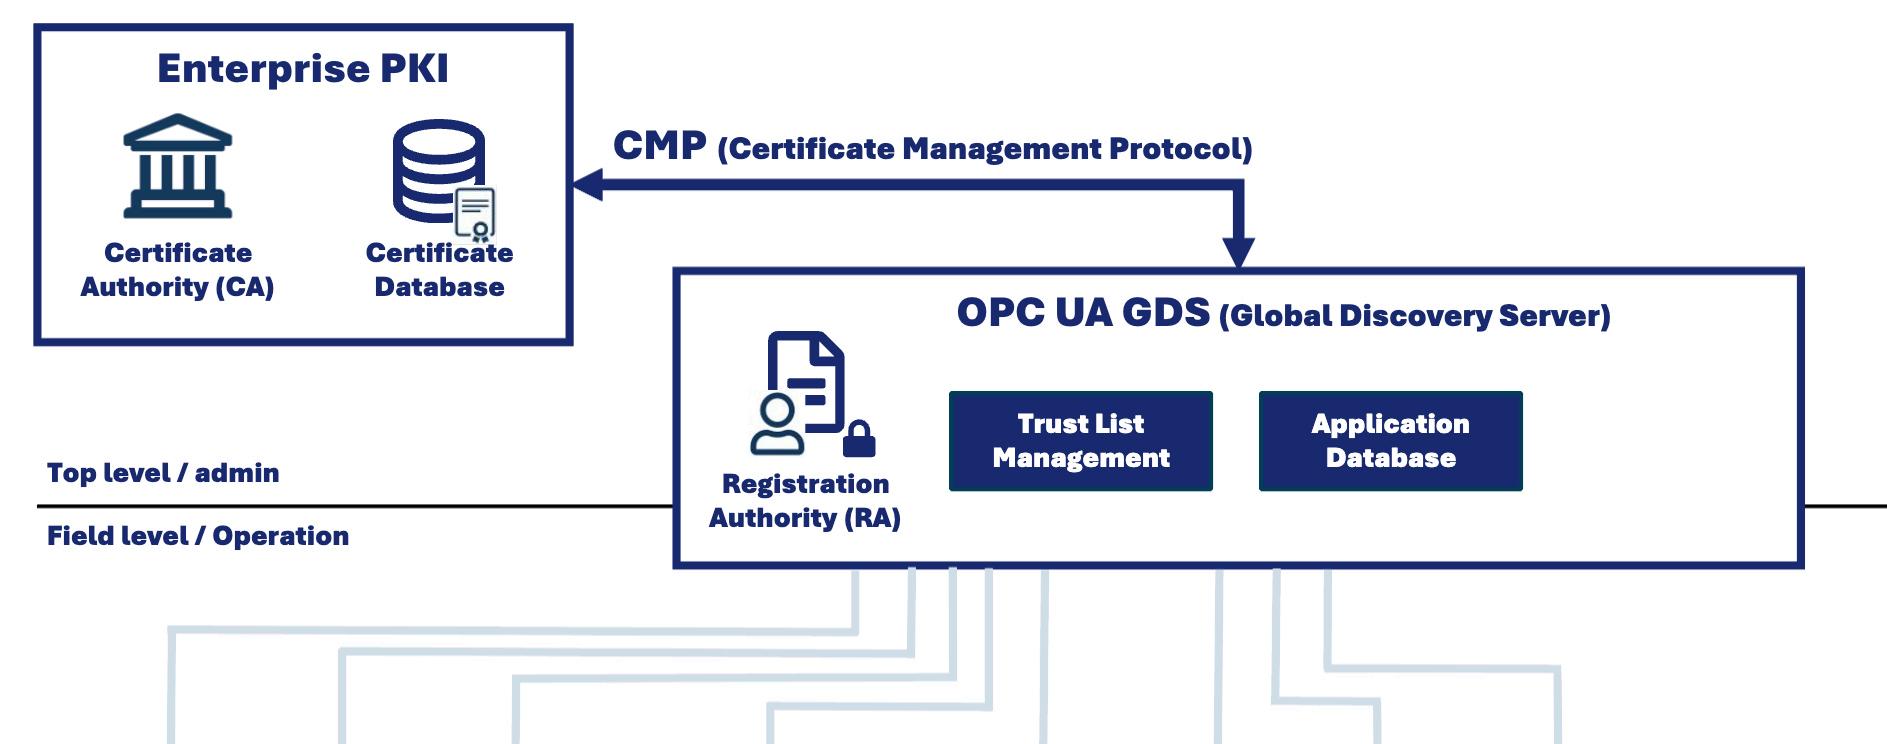
Dans de nombreuses architectures, les systèmes PKI d'entreprise fournissent l'infrastructure de confiance racine, tandis que les systèmes spécifiques à l'OT, tels que l'OPC UA GDS, fournissent la couche d'automatisation opérationnelle chargée de la fourniture et de la distribution des certificats.
6.1 Optimisation de la couverture des appareils OT
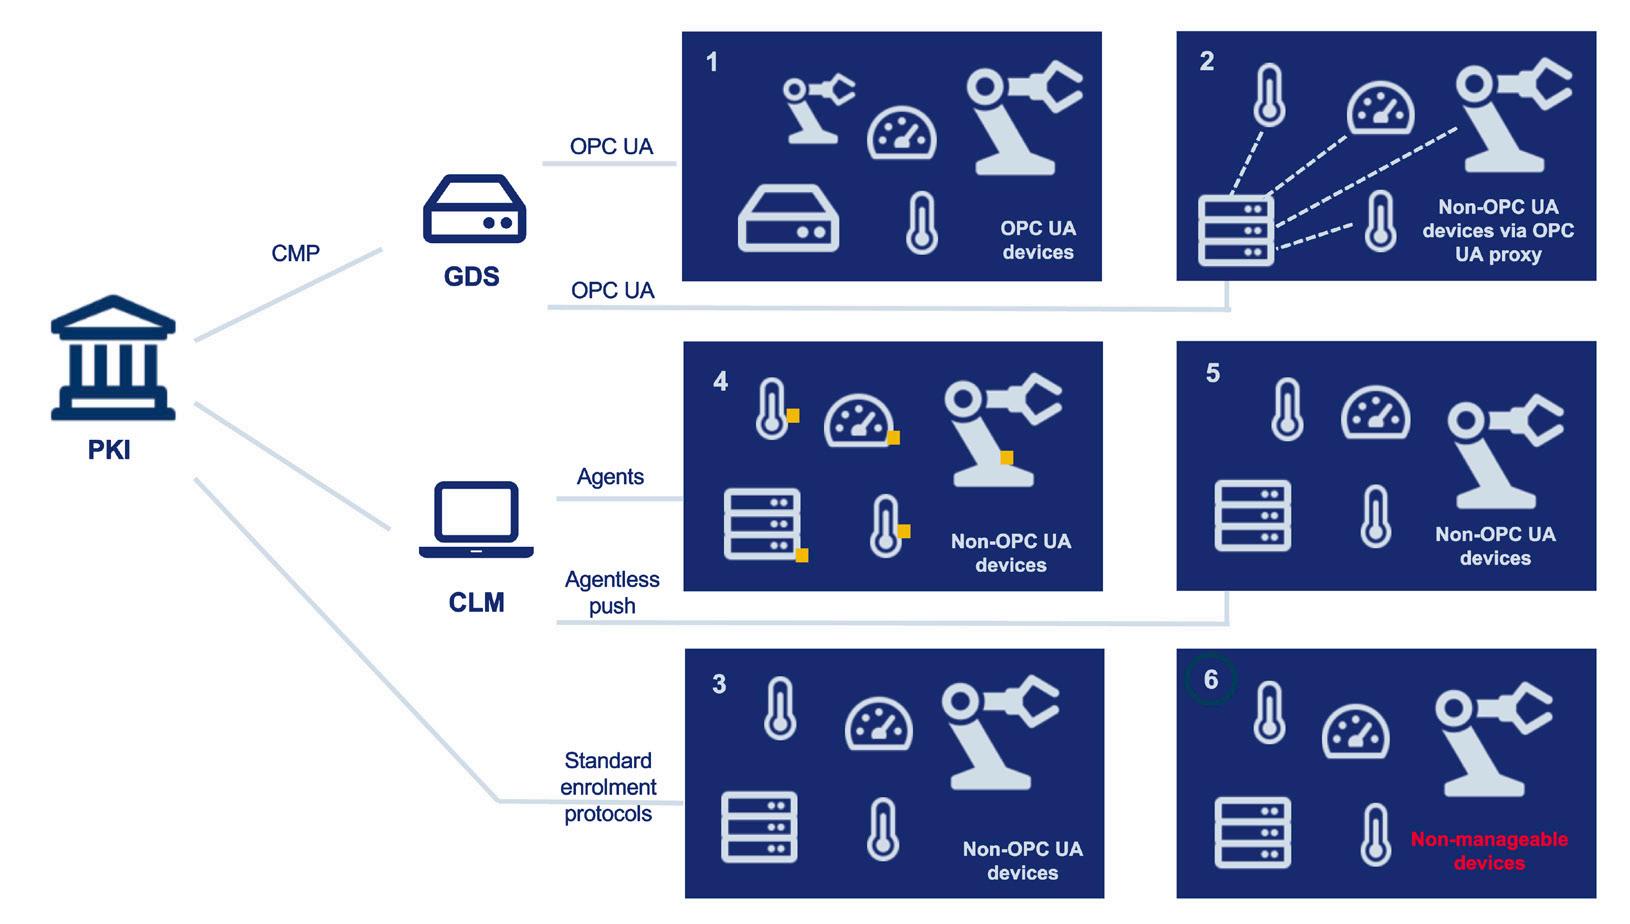
En conclusion, il peut s'avérer nécessaire de mettre en place plusieurs mécanismes d'automatisation des certificats afin d'optimiser la couverture des appareils OT. La nécessité de chaque mécanisme variera d'un environnement OT à l'autre, en fonction du parc d'appareils et de l'étendue du déploiement d'OPC UA.
Non-manageable devices
Explication de l'illustration :
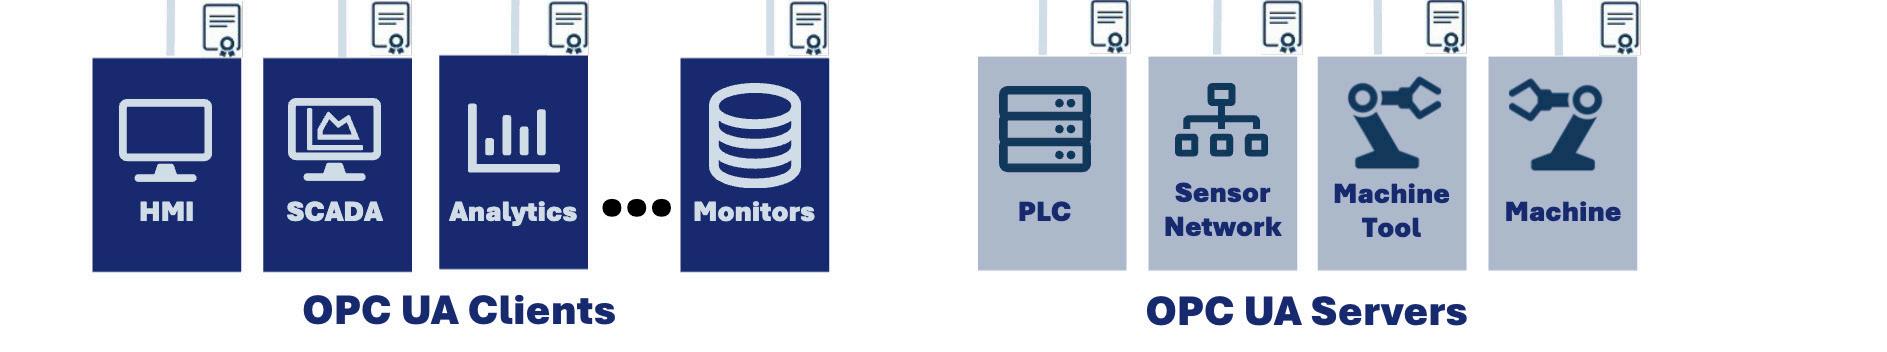
1. L'automatisation des certificats pour les appareils OPC UA s'effectue facilement grâce à l'intégration du GDS, voir section 4.2
2. Certains appareils non OPC UA peuvent être couverts par une gestion des certificats basée sur une passerelle, voir 5.
3. D'autres appareils non OPC UA peuvent prendre en charge des protocoles standard d'automatisation des certificats, par exemple EST ou CMP, voir 5.2
4. Pour atteindre d'autres appareils non OPC UA qui ne prennent pas en charge les protocoles standard d'automatisation des certificats, l'installation d'un agent CLM peut permettre la gestion des certificats via le système CLM, voir 5.3
5. Pour les appareils non-OPC UA ne prenant pas en charge les protocoles standard d'automatisation des certificats et sur lesquels un agent CLM ne peut pas être installé, une solution CLM peut néanmoins être en mesure de déployer des certificats à l'aide de mécanismes de push sans agent, par exemple une intégration API basée sur des scripts, voir 5.3
6. Enfin, un environnement OT peut également comprendre des appareils sur lesquels l'automatisation des certificats est tout simplement impossible, car les certificats doivent être déployés manuellement ou, dans le pire des cas, la communication sécurisée n'est pas prise en charge du tout.
6.2 Chaîne de confiance
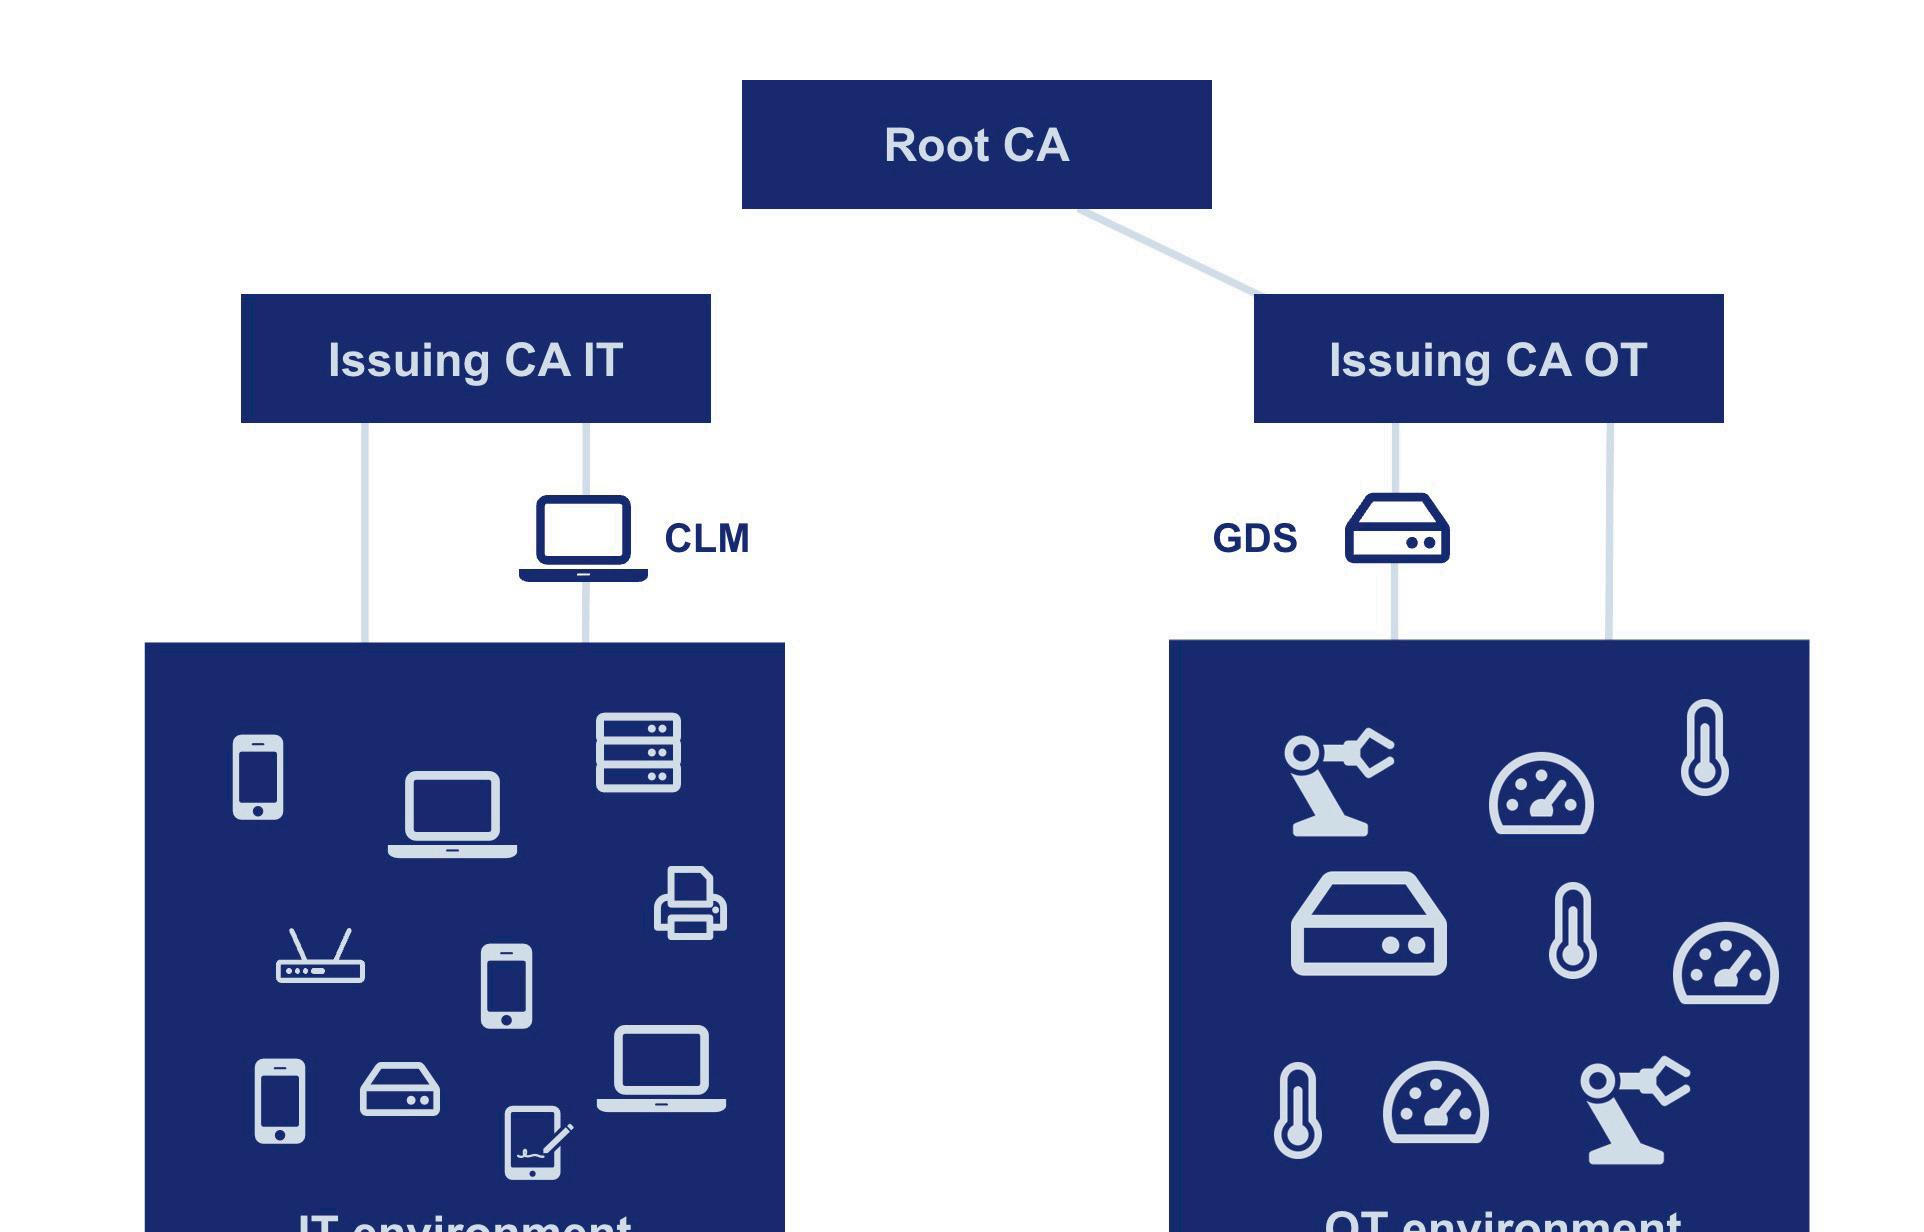
Différentes autorités de certification (CA) IT et OT, avec des modèles de certificats, des contraintes d'utilisation des clés, des méthodes d'inscription et des politiques de révocation différents, adaptés à leur domaine respectif et avec une isolation physique du réseau, peuvent partager la même CA racine pour assurer une gouvernance simple.
Cette architecture hybride permet aux organisations de maintenir un contrôle centralisé sur les politiques de certificats tout en prenant en charge les contraintes opérationnelles des réseaux industriels.
7. Cadre réglementaire et normatif de la cybersécurité OT
L'importance d'une identité forte des appareils et d'une communication sécurisée dans les environnements industriels est renforcée par plusieurs normes internationales et cadres réglementaires.
La norme CEI 62443 définit des exigences complètes en matière de cybersécurité pour les systèmes d'automatisation et de contrôle industriels, notamment l'authentification, la communication sécurisée et la gestion de la sécurité tout au long du cycle de vie.
La CISA fournit des conseils opérationnels en matière de cybersécurité aux opérateurs d'infrastructures critiques et encourage l'adoption de mécanismes d'identité des appareils robustes.
Les normes NERC CIP imposent des exigences strictes en matière de cybersécurité pour le réseau électrique nord-américain, notamment des mécanismes d'authentification et de chiffrement pour les systèmes d'infrastructures critiques.
La directive NIS2 étend les obligations en matière de cybersécurité aux opérateurs de services essentiels au sein de l'Union européenne, exigeant des organisations qu'elles mettent en œuvre des mesures de sécurité techniques et organisationnelles robustes.
La loi sur la cyber-résilience (CRA) introduit des exigences en matière de cybersécurité pour les produits connectés vendus sur le marché européen et met l'accent sur la conception sécurisée des produits, la gestion des vulnérabilités et la sécurité tout au long du cycle de vie.
Ensemble, ces cadres soulignent l'importance croissante d'une gestion évolutive des identités et d'une gestion automatisée du cycle de vie des certificats dans les environnements industriels modernes.
Solution: Automatisation unifiée UaGDS - IN Groupe, intégration de Nexus CA
La combinaison d'une infrastructure à clé publique (PKI) de niveau entreprise avec la gestion automatisée du cycle de vie des certificats est une exigence clé pour des déploiements OPC UA sécurisés et évolutifs dans les environnements industriels. L'intégration du Nexus Certificat Manager avec l'UaGDS de Unified Automation offre une solution prête à l'emploi qui fait le lien entre la gouvernance de la sécurité d'entreprise et la gestion automatisée des certificats des technologies opérationnelles (OT).
Dans cette architecture, le Nexus Certificat Manager fait office d’infrastructure PKI centrale et d’autorité de certification (CA), offrant des capacités fiables d’émission de certificats, d’application des politiques, de gestion du cycle de vie et d’audit.
Il permet aux organisations d'exploiter leurs environnements OPC UA au sein d'un cadre PKI contrôlé, conforme aux exigences de sécurité et de conformité de l'entreprise.
Le composant UaGDS met en œuvre la fonctionnalité Global Discovery and Security Management (GDS) d'OPC UA, permettant la fourniture et la gestion automatisées des certificats pour les applications OPC UA sur l'ensemble du réseau. Grâce aux modèles de gestion push et pull du GDS OPC UA, UaGDS gère la distribution des certificats, les mises à jour des listes de confiance et le renouvellement des certificats pour les serveurs et clients OPC UA connectés.
UaGDS s'intègre à l'infrastructure PKI à l'aide du protocole CMP (Certificate Management Protocol), un protocole standardisé pour l'inscription et la gestion automatisées des certificats. Lorsqu'une application OPC UA demande un certificat via le GDS, UaGDS génère une demande de certificat et la transmet au gestionnaire de certificats Nexus via le protocole CMP.
L'infrastructure PKI valide ensuite la demande selon les politiques définies, émet le certificat via l'autorité de certification (CA) et le renvoie à UaGDS via le workflow CMP.
Une fois émis, l'UaGDS distribue le certificat à l'application OPC UA requérante et gère les listes de confiance correspondantes. Ce mécanisme prend également en charge le renouvellement automatisé des certificats et la gestion des révocations, garantissant ainsi que les certificats restent valides et fiables tout au long de leur cycle de vie.
Cette architecture offre plusieurs avantages clés aux opérateurs OT :
• Gestion automatisée du cycle de vie des certificats pour les applications OPC UA
• Contrôle centralisé de la confiance et des politiques via une infrastructure PKI de niveau entreprise
• Intégration sécurisée des serveurs et clients OPC UA
• Des processus simplifiés de renouvellement et de révocation des certificats
• Une évolutivité améliorée et une charge opérationnelle réduite
En combinant les capacités PKI robustes de Nexus Certificat Manager avec les mécanismes d'automatisation OPC UA standard proposés par UaGDS, les opérateurs OT peuvent mettre en place une infrastructure sécurisée, évolutive et basée sur des normes pour la gestion des certificats dans les systèmes industriels. Cette solution intégrée minimise le besoin de gestion manuelle des certificats, améliore la gestion de la confiance et répond aux exigences de sécurité à long terme des environnements d'automatisation industrielle modernes.
À propos d'IN Groupe et de Nexus
IN Groupe est un leader mondial des services d'identité sécurisée et de confiance, spécialisé dans les solutions d'identité, les transactions sécurisées et les services numériques.
Fort d’une expertise approfondie sur l’ensemble de la chaîne de valeur de l’identité, IN Groupe propose des solutions allant de l’identité citoyenne aux services d’identité professionnelle, le tout au service de sa mission principale : fournir à chaque individu – qu’il soit citoyen, consommateur ou professionnel – une identité sécurisée dans les mondes physique et numérique.
Nexus, qui fait partie d'IN Groupe, permet aux organisations de toutes tailles et de tous secteurs à travers le monde d'émettre, de gérer et d'utiliser des identités de confiance basées sur une infrastructure à clé publique (PKI) pour leur personnel, leurs appareils sur le lieu de travail et leurs appareils connectés à l'Internet des objets (IoT). Nos solutions et services complets, hébergés dans l'Union européenne, aident les organisations à mettre en place une approche de sécurité « Zero Trust » axée sur l'identité, basée sur des normes ouvertes, compatible avec l'avenir, adaptée à l'ère post-quantique et conforme aux réglementations européennes et mondiales.
IN Groupe emploie 4 000 personnes dans 40 pays et accompagne les administrations et les entreprises dans environ 130 pays. Le groupe dispose d'un réseau mondial de 20 centres de recherche et développement ainsi que de 10 sites industriels, et réalise un chiffre d'affaires consolidé annuel de près d'un milliard d'euros (2025).
www.nexus.ingroupe.com
À propos d'Unified Automation
Unified Automation est l’un des principaux fournisseurs de kits de développement logiciel (SDK) et de composants d’infrastructure pour la communication basée sur OPC UA dans l’automatisation industrielle et l’Internet industriel des objets (IIoT). Une gamme complète de SDK OPC UA, d’outils de développement et de produits serveurs est proposée pour permettre aux fabricants d’appareils, aux éditeurs de logiciels et aux intégrateurs de systèmes de mettre en œuvre des solutions OPC UA sécurisées et interopérables sur un large éventail de plateformes et de systèmes d’exploitation.
Les technologies d’Unified Automation sont largement utilisées dans les systèmes industriels pour mettre en œuvre une communication machine-àmachine normalisée, sécurisée et évolutive. L’entreprise contribue activement à l’écosystème OPC UA et soutient les initiatives du secteur visant à faire progresser l'interopérabilité sécurisée dans les environnements industriels. Ses solutions, notamment l'UaGDS, aident les organisations à simplifier le déploiement, la découverte et la gestion de la sécurité des applications OPC UA dans les réseaux industriels à grande échelle.
Le leader mondial de l’identité sécurisée et des services de confiance