

que centraliza, gobierna y opera la IA en las empresas de Latinoamérica
Las soluciones vinculadas a la IA representaron el 33% de los ingresos totales
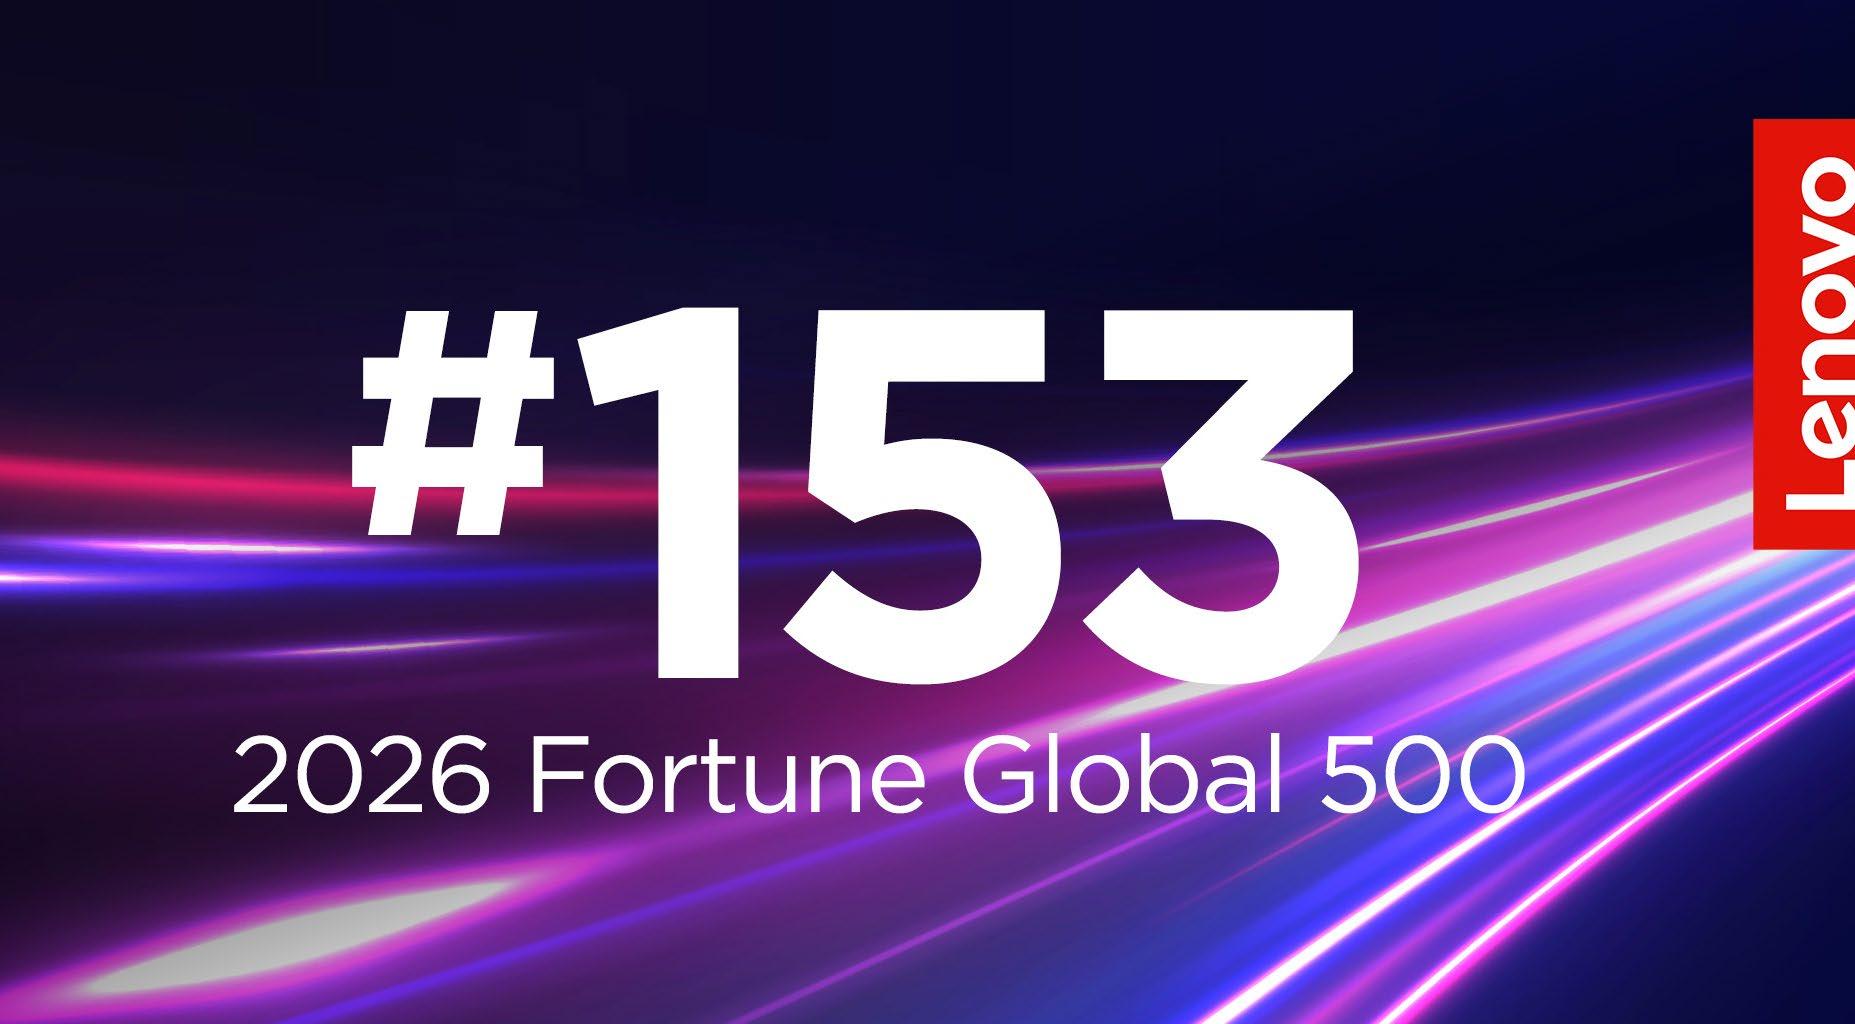
Lenovo escaló 43 posiciones en la lista anual Fortune Global 500 para ubicarse en el puesto 153. Se trata de la clasificación más alta en la historia de la compañía tecnológica, impulsada por un volumen de ingresos récord de 83.000 millones de dólares y un aumento del 42% interanual en su beneficio neto ajustado, el cual alcanzó los 2.000 millones de dólares.
El desempeño financiero de la empresa refleja el avance en su estrategia de IA Híbrida, centrada en la democratización e inferencia de la inteligencia artificial. Durante el último ejercicio fiscal, los ingresos vinculados a esta tecnología se duplicaron respecto al periodo anterior y representaron el 33% de la facturación total del grupo, consolidándose como el eje de su crecimiento operativo.
En el ámbito de la ejecución práctica, Lenovo actuó
como socio tecnológico oficial en la Copa Mundial de la FIFA 2026. Tras la finalización del torneo, la compañía completó la implementación de soluciones de IA y el despliegue de su infraestructura full-stack, modelo con el que gestionó la operativa tecnológica del evento.
Por Wilder Rojas Díaz
wilder.rojas@mediacomm.pe
De La República me despidieron en octubre de 1992, más o menos así: “Wilder, ve a descansar, toma unos días de vacaciones; te llamaremos una vez que hayamos ordenado esto, pues los productos del canje están desapareciendo del almacén…”. Y me fui con la certeza de que rápidamente me volverían a llamar para relanzar un renovado Cursor y los otros productos editoriales. Esa llamada no llegó y recién en marzo de 1993 volví a trabajar, esta vez en el diario Expreso, que era dirigido por Manuel D’Ornellas y tenía al extraordinario Mario Miglio como vicepresidente del directorio. Y en esos días empezaba Ismael Benavides como uno de los funcionarios de Editora Nacional, la empresa que publicaba Expreso y Extra.
Cuando en La República se enteraron de que estaba negociando con Expreso, empezaron a decir que yo era un traidor. En realidad, no lo decían mis compañeros periodistas, sino los principales ejecutivos. Luego descubriría, sin mucho esfuerzo, quién era el que estaba llevando a La República la información de mis tratos con Expreso.
Nos tomamos tres días para ponernos de acuerdo. Y en este breve tiempo descubrí que mi trabajo estaba siendo observado desde otras empresas, que era valorado, mientras que en La República me sentía desvalorizado; mejor dicho, yo no me daba cuenta de mi valor ni exigía lo que me merecía.
Mi primera entrevista en Expreso fue con un ejecutivo que me dijo, más o menos así: “Veamos, señor Rojas, qué experiencia tiene usted, cuál es su nivel, porque comprenderá que no podemos darle nuestras páginas a cualquier persona…”.
Respondí que entendía la preocupación e inmediatamente le puse sobre la mesa una carpeta con un ejemplar de cada uno de los suplementos que había editado en La República y que habían sido éxitos editoriales y comerciales.
El joven ejecutivo revisó los suplementos y a los 30 segundos se levantó, me miró sorprendido y me dijo: ¡Wilder Rojas! —Así es. —Espéreme un momento. Regresó después de 10 minutos con Manuel Ulloa Van Peborgh, hijo del exministro de Fernando Belaúnde, Manuel Ulloa Elías. Con Manuel también vino el exministro Ismael Benavides y don Mario Miglio, el gran maestro del periodismo y directivo de Expreso. Me pidieron que los esperara para ir a almorzar y conversar con más tranquilidad.
Ese día la pasé en el diario Expreso y en la oficina de Carlos Ganoza Buezo de Manzanedo, en ese momento gerente comercial de Expreso. Con los directivos del diario acordamos terminar la negociación al día siguiente. Regresé a mi casa con mucha alegría y desconcertado a la vez por el tipo de atención recibida durante el día.
A las 20:00 h recibí la llamada del gerente general de Expreso. Yo le contesté muy alegre y él me dijo de manera directa:
—Señor Rojas, yo no le creo que usted ya no esté trabajando en La República. ¿Por qué nos está mintiendo?
—¿Disculpe?
—Así es, señor Rojas, no le creo y pienso que usted algo está tramando contra Expreso.
(Continuará)
¡Abrazos amazónicos, queridos amigos!
Diseño y Diagramación
Consultor de Diseño Gráfico
Oscar Pévez Fajardo
Editor de fotografía
Martín Sánchez Tapia
Web y TI
Oscar Esteban Rojas
CRM y Analytics
Josué Cervantes Pamo
Gerente Comercial
Lucía Corrales Naveda
Administración
Margot Tolentino Porras
Canal TI se imprime en Industria Gráfica Cimagraf S.A.C. Hecho el Depósito Legal en la Biblioteca Nacional del Perú N° 2007-04808
Prohibida la reproducción total o parcial del contenido. Media Comm no se responsabiliza por las opiniones de terceros. Los precios y promociones referidos en los avisos publicitarios y/o en los textos de Canal TI, son solo válidos para empresas del canal de distribución tecnológico peruano.
es una publicación semanal de:
Orejuelas 226, Surco - Lima 15039–Perú Central: +51 1 275-3381
En un entorno donde la especialización técnica y la correcta ejecución de los proyectos son factores determinantes para el éxito de las iniciativas tecnológicas, LOL Servicios consolida su capacidad regional como la unidad especializada de Servicios Profesionales de Licencias OnLine, poniendo a disposición de partners y organizaciones el conocimiento, la experiencia y las capacidades técnicas necesarias para desarrollar proyectos sobre tecnologías líderes en Latinoamérica.
Con más de seis años de experiencia, LOL Servicios ha consolidado una trayectoria respaldada por más de 400 proyectos ejecutados para partners y organizaciones de distintos sectores de la industria, atendiendo iniciativas tanto del segmento SMB como Enterprise.
Esta experiencia ha permitido desarrollar un modelo de Servicios Profesionales TI que responde a los desafíos de implementación, modernización, soporte y evolución de plataformas tecnológicas con una visión regional y el respaldo de expertos certificados.
Actualmente, LOL Servicios desarrolla Servicios Profesionales sobre plataformas de fabricantes líderes como Palo Alto, Microsoft, AWS, Oracle, Acronis, Check Point, Sophos, Kaspersky, Red Hat, CyberArk, Qualys, Netskope y Veeam, entre otras, ampliando continuamente su portafolio para responder a las necesidades del mercado y del ecosistema tecnológico de Latinoamérica en áreas como cloud, ciberseguridad, infraestructura, protección de datos y transformación digital.
Uno de los principales diferenciales de LOL Servicios es integrar talento especializado, cobertura regional, respaldo comercial y gestión de proyectos tecnológicos en una única unidad, facilitando a partners y organizaciones el acceso a las capacidades técnicas necesarias para ejecutar proyectos con confianza, continuidad y eficiencia.
Con presencia en México, Centroamérica y Caribe, Colombia, Perú, Bolivia, Chile, Argentina, Uruguay y Paraguay, LOL Servicios pone a disposición del ecosistema tecnológico latinoamericano una estructura preparada para acompañar proyectos sobre múltiples tecnologías y escenarios de negocio, respondiendo a las necesidades de organizaciones de distintos tamaños e industrias mediante servicios de consultoría tecnológica, imple -
mentación y soporte especializado.
Como parte de esta evolución, Licencias OnLine presenta oficialmente a Fabio Castiblanco, Product Manager LATAM, y a Valentina Rueda, Partner Sales Specialist LATAM, quienes lideran el relacionamiento comercial de LOL Servicios y acompañan a partners y organizaciones en la identificación, estructuración y desarrollo de nuevas iniciativas de Servicios Profesionales.
“En LOL Servicios trabajamos para que nuestros partners cuenten con el respaldo técnico y estratégico que necesitan para desarrollar proyectos con confianza. Nuestra propuesta de valor combina experiencia regional, especialistas certificados y una metodología de trabajo orientada a acompañar cada etapa del proyecto, desde la identificación de oportunidades hasta su implementación y evolución. Esto nos permite ayudar a nuestros socios a acelerar negocios y generar nuevas oportunidades de crecimiento en toda Latinoamérica”, señaló Fabio Castiblanco, Product Manager LATAM de LOL Servicios.
Por su parte, Valentina Rueda, Partner Sales Specialist LATAM de LOL Servicios, afirmó: “Uno de los mayores diferenciales de LOL Servi -
cios es nuestra cobertura regional. Contamos con equipos de expertos en los distintos países donde operamos, lo que nos permite brindar acompañamiento cercano, conocimiento local y acceso a capacidades técnicas especializadas para responder a los desafíos de cada organización. Nuestro objetivo es que los partners encuentren en LOL Servicios un aliado estratégico para desarrollar proyectos exitosos en cualquier mercado de Latinoamérica”.
Las organizaciones y partners que deseen fortalecer sus capacidades técnicas, desarrollar nuevas iniciativas tecnológicas o incorporar Servicios Profesionales especializados para sus proyectos en Latinoamérica pueden ponerse en contacto con el equipo comercial de LOL Servicios.
Para más información escribir a servicios@licenciasonline.com
Sesiones activas son aprovechadas para pedir permisos sobre correos, almacenamiento en la nube y contactos empresariales
Expertos de Kaspersky identificaron una nueva técnica utilizada por el grupo APT ToddyCat para intentar acceder a cuentas corporativas de Gmail sin necesidad de robar directamente la contraseña del usuario. En lugar de eso, los atacantes aprovechan sesiones de Gmail que permanecen abiertas en el navegador para solicitar permisos sobre recursos de Google, como correos electrónicos, archivos almacenados en la nube y contactos empresariales.
El hallazgo forma parte de las investigaciones proactivas de Kaspersky sobre amenazas avanzadas. En esta campaña, los atacantes apuntaron a comunicaciones corporativas alojadas en Gmail, con el objetivo de obtener acceso no autorizado a cuentas de correo mediante la API del servicio. Aunque el malware identificado fue diseñado para afectar a usuarios de Windows, la técnica podría adaptarse potencialmente a otros sistemas.
La técnica fue denominada Shadow Token via Remote Debug, o STRD, y afecta a navegadores basados en Chromium. En términos simples,
el ataque funciona porque muchos usuarios dejan su sesión de Gmail abierta en el navegador. Cuando esto ocurre, el navegador conserva una especie de “llave digital” que permite seguir usando la cuenta sin volver a escribir la contraseña. ToddyCat aprovecha esa condición para intentar tomar control de esa sesión y solicitar acceso a información sensible.
Para ejecutar el ataque, el grupo utilizó un malware llamado Umbrij, capaz de abrir una conexión oculta a través de una función del navegador que normalmente usan los desarrolladores para hacer pruebas. Al hacerlo, los atacantes pueden enviar solicitudes a Gmail como si provinieran de una sesión ya autenticada del usuario.
Una vez dentro de ese flujo, el malware puede solicitar permisos amplios sobre la cuenta de la víctima, incluido acceso al correo electrónico, almacenamiento en la nube y contactos. Además, puede aprobar automáticamente la ventana de consentimiento al hacer clic en “Permitir”, obteniendo así el código necesario para acceder a esos recursos.
“Este hallazgo evidencia un cambio importante en la forma en que los atacantes buscan comprometer cuentas corporativas. Ya no se trata únicamente de robar contraseñas o engañar al usuario para que entregue sus credenciales, sino de aprovechar sesiones que ya están abiertas y mecanismos legítimos del navegador para obtener acceso a información sensible. Esto representa un problema para las empresas porque el correo corporativo concentra conversaciones estratégicas, documentos, contactos y accesos a otros servicios internos. Cuando una cuenta de Gmail empresarial es comprometida, el impacto puede ir mucho más allá del buzón: puede convertirse en una puerta de entrada para espionaje, robo de información y nuevos ataques dentro de la organización. Por eso, las compañías deben revisar qué funciones realmente necesitan sus usuarios, limitar aquellas que no son esenciales y fortalecer la visibilidad sobre comportamientos inusuales en sus entornos digitales”, afirma Leandro Cuozzo, Investigador de seguridad para América Latina en el equipo GReAT de Kaspersky.
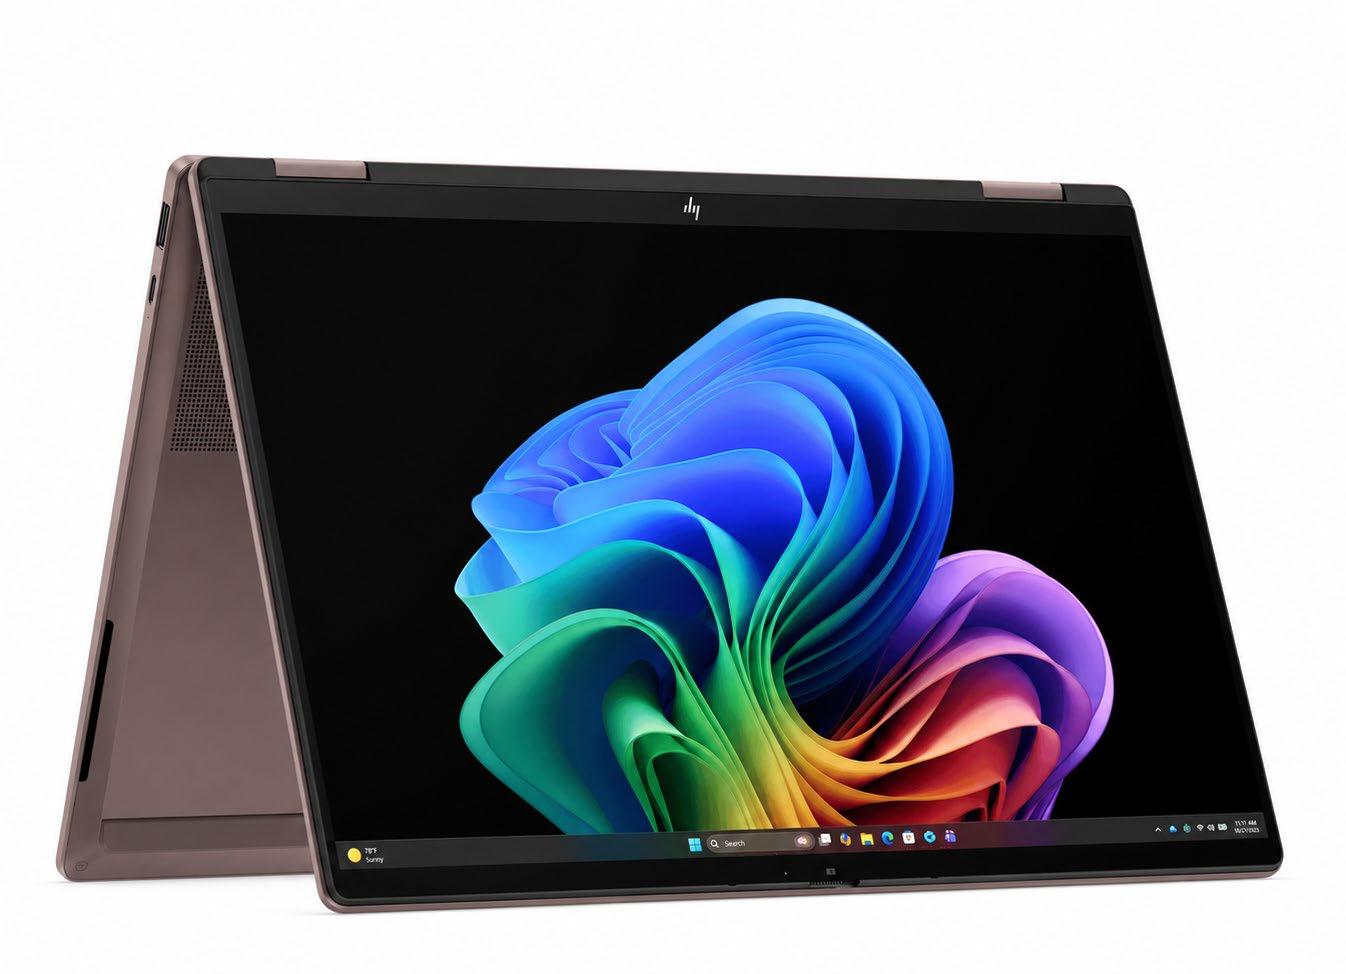
HP Inc. anunció la llegada de la nueva HP OmniBook Flip al Perú, una laptop con inteligencia artificial integrada para ofrecer experiencias más fluidas y personalizadas. Equipada con procesadores AMD Ryzen AI de última generación y un sofisticado acabado Deep Espresso, el equipo combina rendimiento, diseño y versatilidad para acompañar a quienes trabajan, estudian, crean contenido y disfrutan del entretenimiento desde cualquier lugar.
En un contexto donde la IA está transformando la manera en que las personas trabajan e interactúan con la tecnología, la HP OmniBook Flip inaugura una nueva generación de PCs con IA, diseñadas para potenciar la productividad, la creatividad y el rendimiento.
"En HP creemos que la inteligencia artificial debe convertirse en una herramienta que facilite el trabajo, impulse la creatividad y haga que la tecnología se adapte a las personas. La nueva HP OmniBook Flip reúne estas capacidades en un dispositivo elegante, versátil y preparado para responder a las nuevas formas de crear, colaborar y trabajar desde cualquier lugar", señaló Daniela Tamayo, gerente de categoría PCs Consumo de HP Perú y Bolivia.
Impulsada por los nuevos procesadores AMD Ryzen AI, este equipo ofrece el desempeño necesario para afrontar jornadas dinámicas de trabajo, estudio y creación de contenido. Su arquitectura optimiza automáticamente el rendimiento para ejecutar múltiples tareas con mayor fluidez, mientras que su batería de larga duración y su completo conjunto de puertos permiten mantener la productividad desde prácticamente cualquier
lugar, ya sea en la oficina, la universidad, una cafetería o el hogar.
Por otro lado, su diseño también es parte de la experiencia. Con un elegante acabado Deep Espresso, un perfil delgado y materiales de alta calidad, la HP OmniBook Flip ha sido concebida para usuarios que buscan una laptop moderna, ligera y sofisticada, sin comprometer el desempeño. Además de ofrecer una experiencia premium, el equipo refleja el compromiso de HP con un desarrollo tecnológico más responsable al incorporar materiales reciclados en su fabricación y procesos orientados a reducir el impacto ambiental.
La experiencia visual ocupa un lugar central gracias a su pantalla OLED táctil de alta resolución, que ofrece colores vibrantes, negros profundos y una gran precisión visual. Estas características la convierten en una herramienta ideal para diseñadores, creadores de contenido y usuarios que buscan una experiencia multimedia inmersiva tanto para trabajar como para disfrutar de su contenido favorito.
Además de su potencia y diseño, la HP OmniBook Flip incorpora un formato convertible 2 en 1 que permite cambiar fácilmente entre los modos laptop, tablet, presentación y tienda. Esta flexibilidad facilita desde la toma de apuntes y el trabajo colaborativo hasta la creación de contenido o el entretenimiento, adaptándose de forma natural a cada momento del usuario.
La nueva HP OmniBook Flip ya se encuentra disponible en el mercado peruano a través de los canales autorizados de HP.
La solución permite auditar datos, reducir costos operativos y consultar múltiples modelos con seguridad
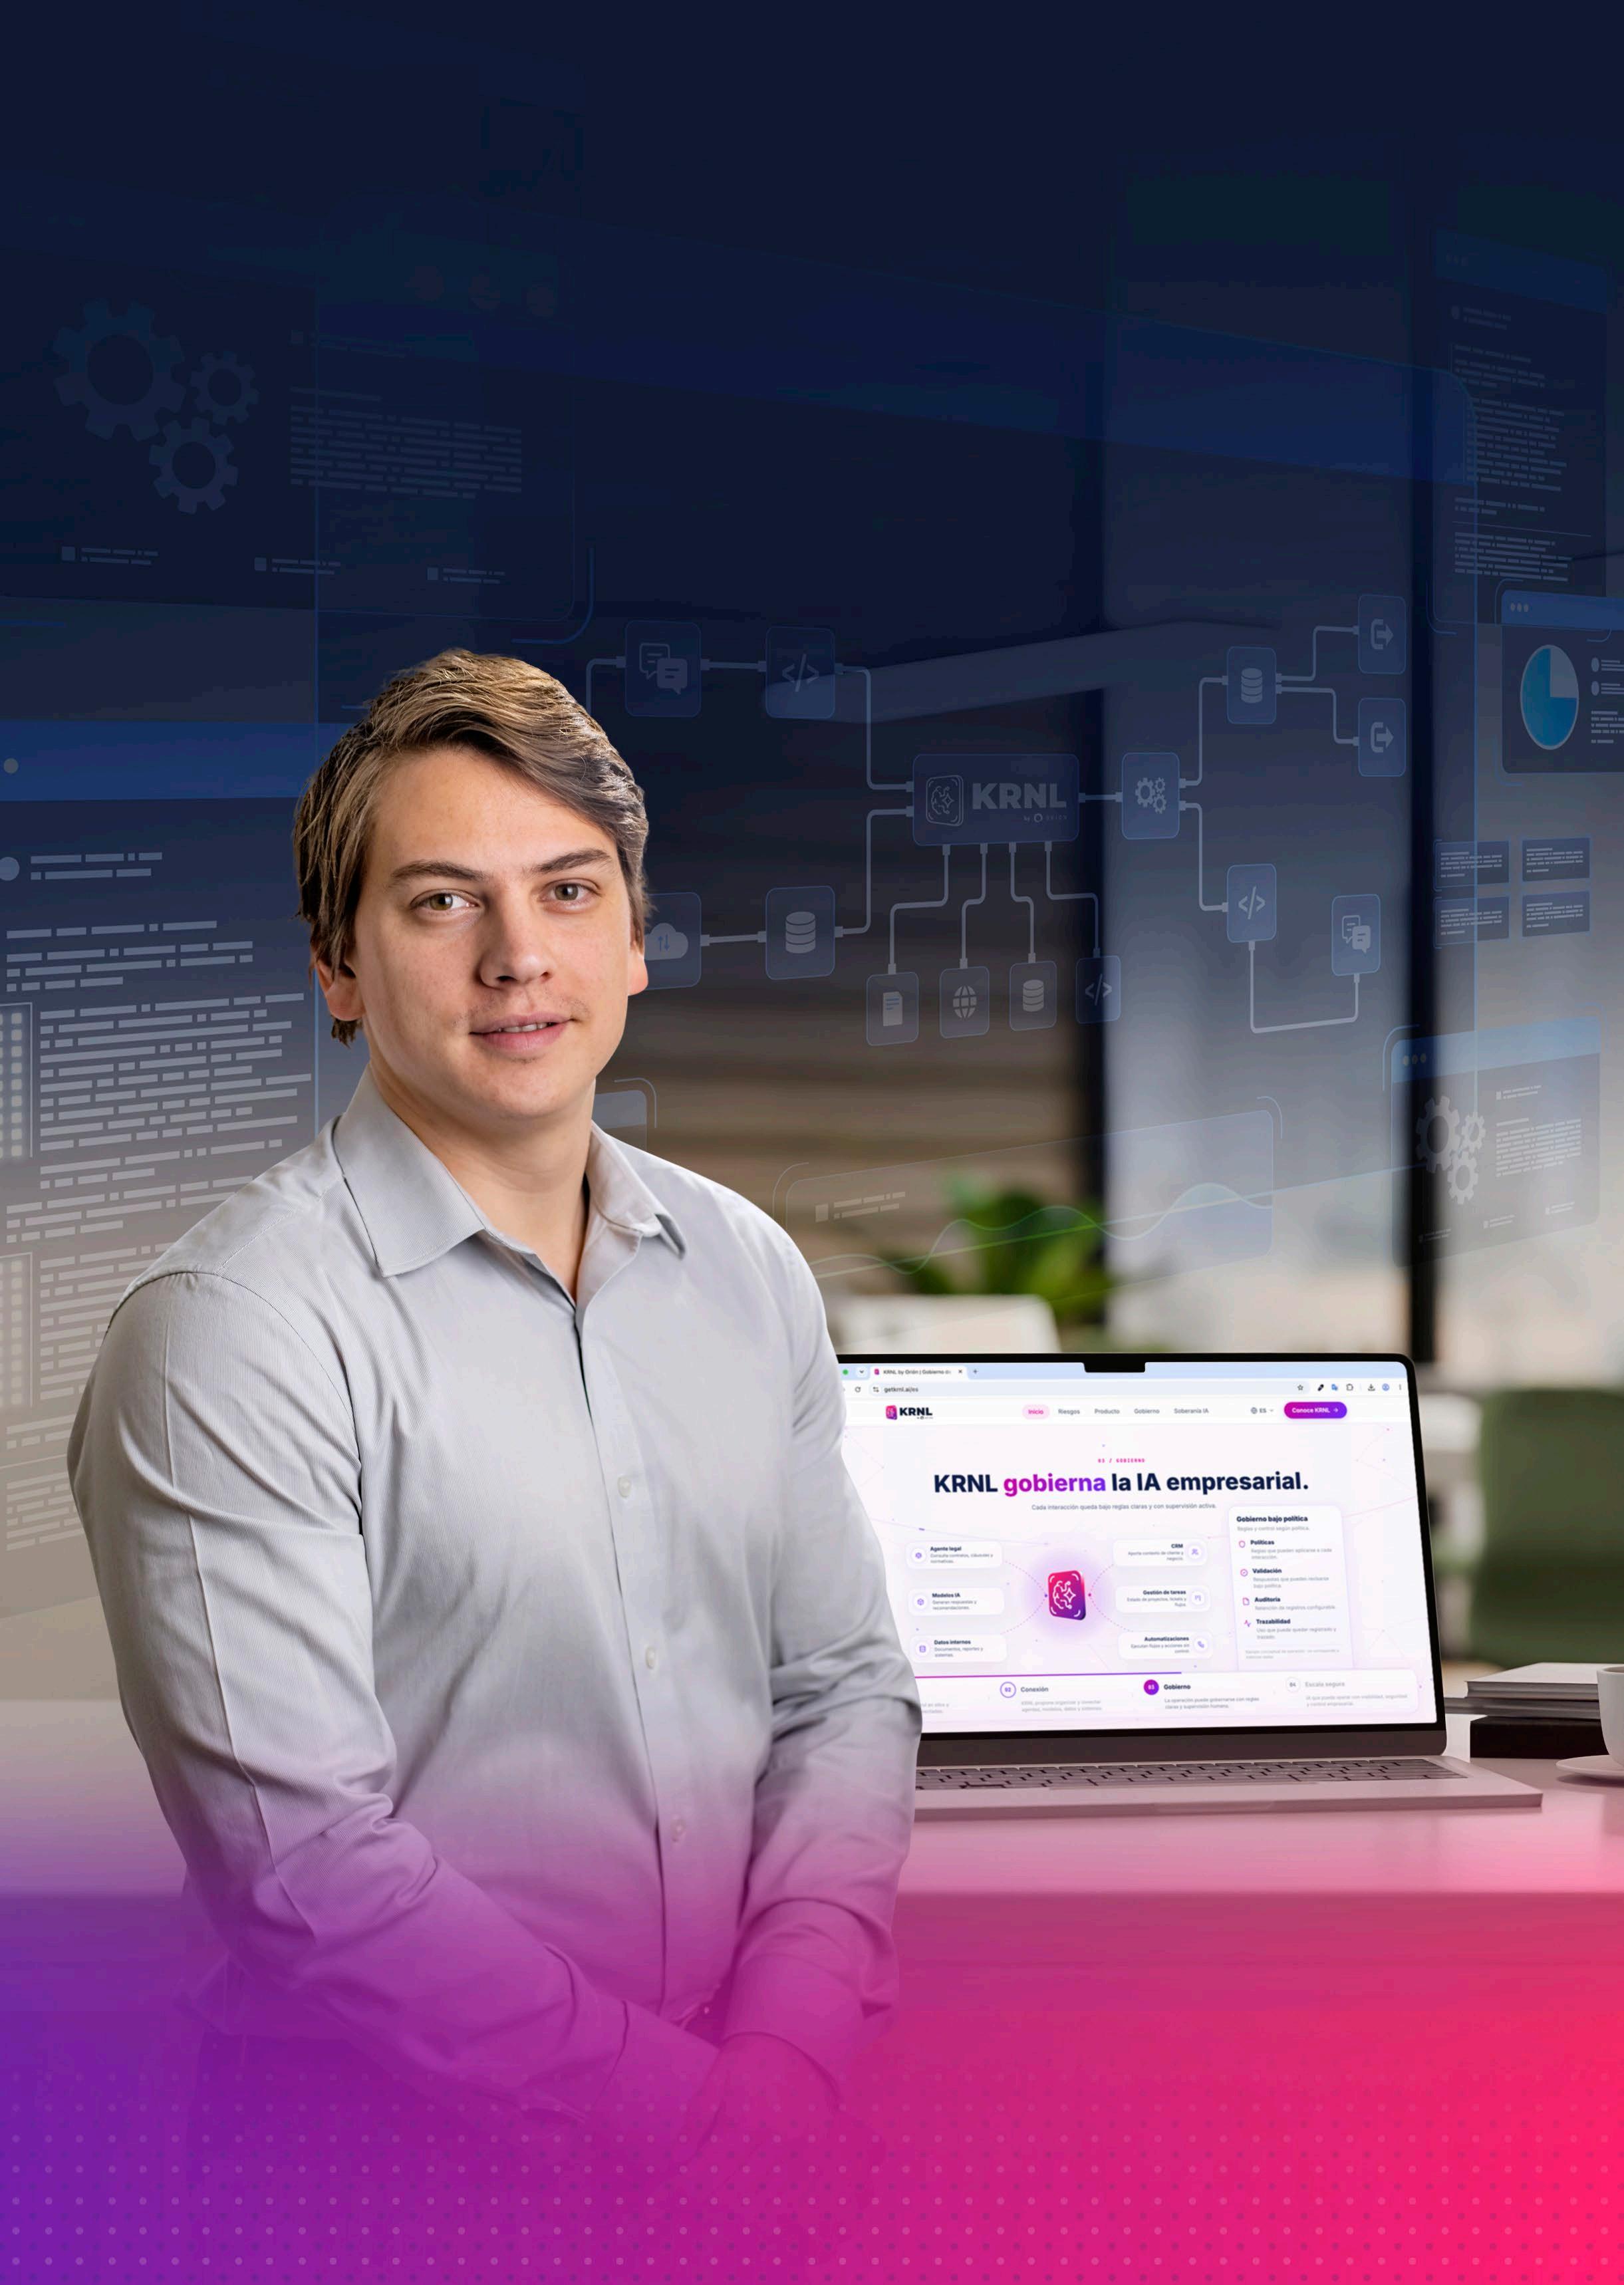
Orión, firma de consultoría estratégica y arquitectura digital con más de 25 años de trayectoria en Chile y Perú, anunció el lanzamiento de KRNL, su plataforma de IA corporativa diseñada para centralizar, gobernar y operar el uso de inteligencia artificial dentro de las organizaciones de la región.
La herramienta responde a un problema cada vez más frecuente entre las empresas de la región: la proliferación descontrolada de chatbots, agentes y modelos de lenguaje (LLM) usados por distintas áreas sin políticas ni visibilidad
central, lo que genera riesgos de fuga de información y una operación de IA que funciona como una caja negra para la organización.
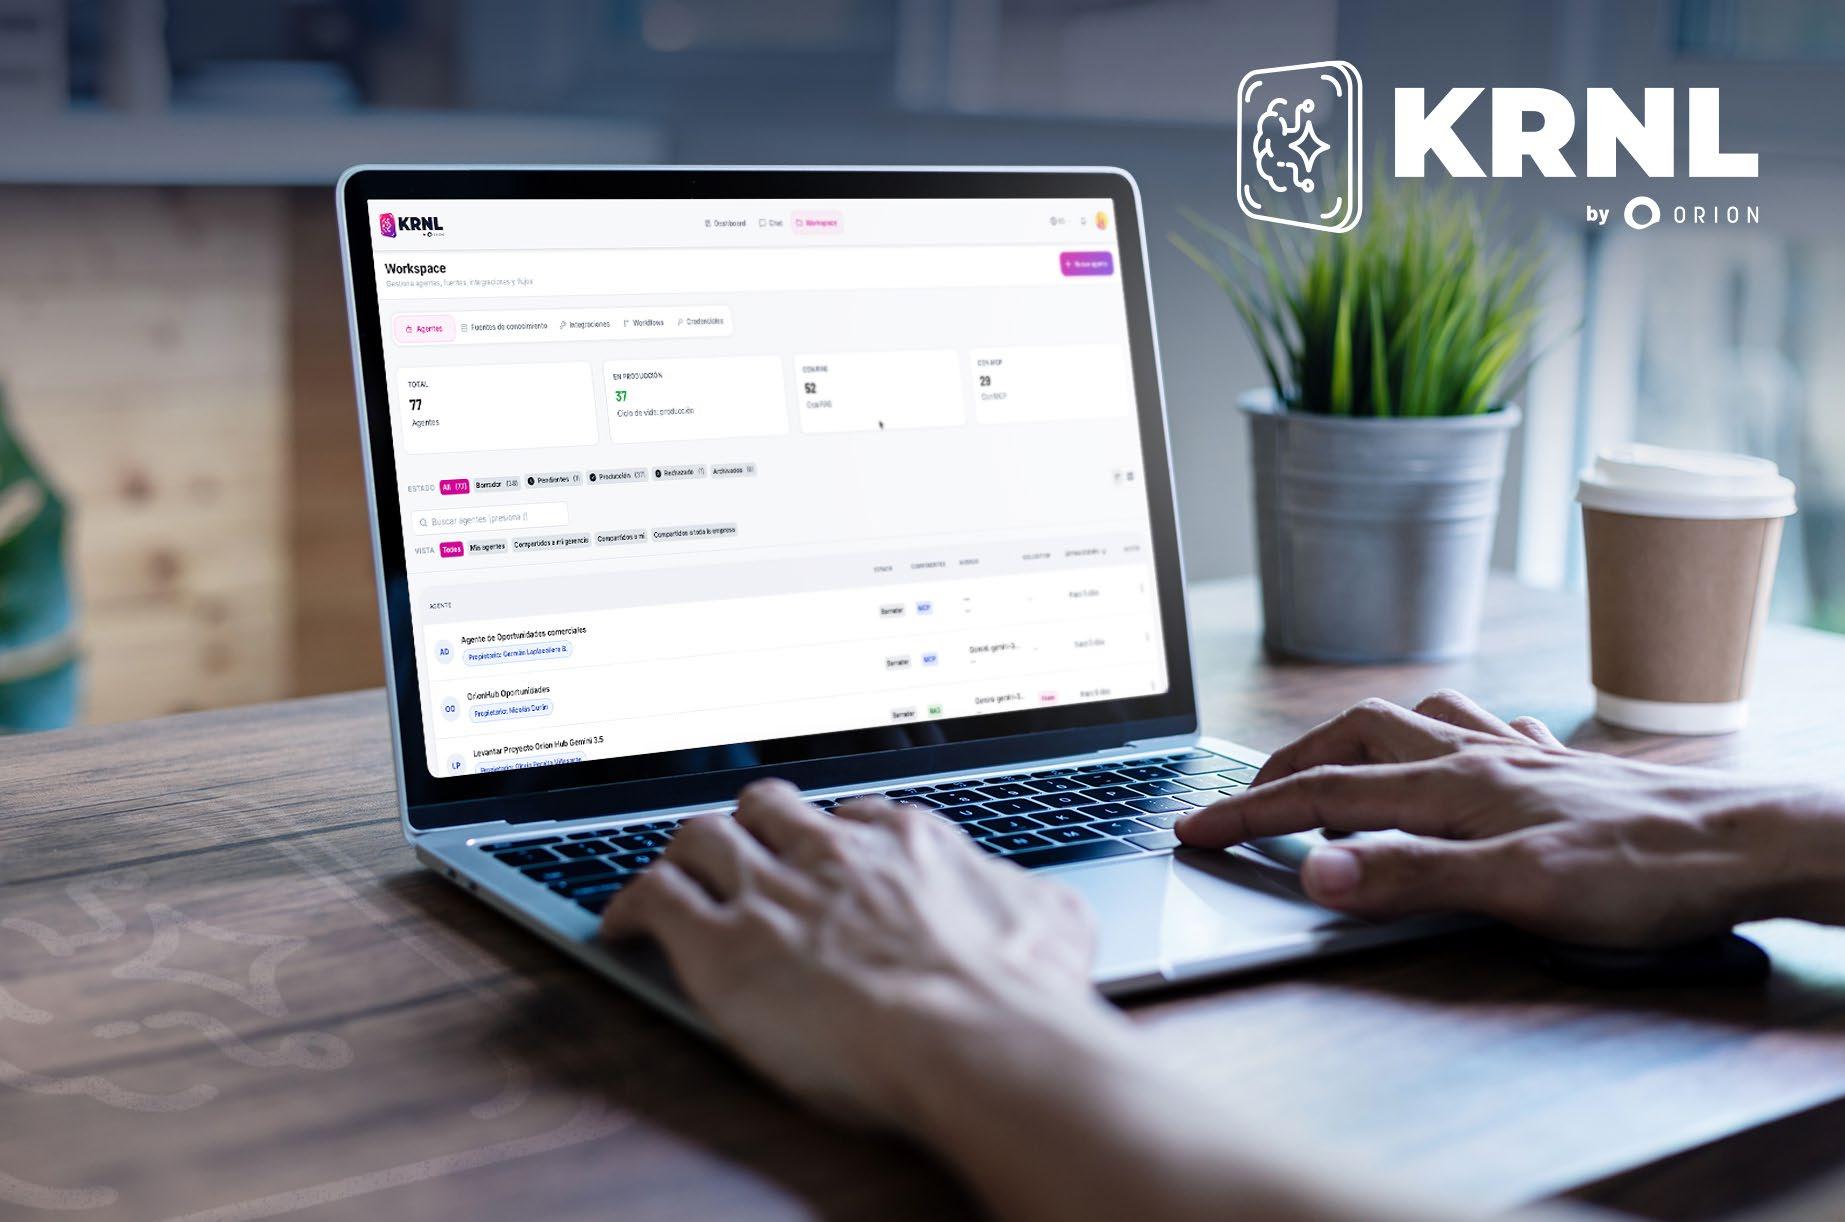
KRNL opera como una capa de gobierno entre los distintos proveedores de modelos de IA (OpenAI, Anthropic, Google, Meta y modelos locales) y los equipos de trabajo de la empresa. Permite auditoría y trazabilidad completa de cada interacción, control de costos por área, gestión de accesos mediante roles y permisos, y bases de conocimiento vectoriales propias del cliente, que nunca se usan para entrenar modelos públicos de terceros.
"Con KRNL buscamos que las empresas dejen de operar la inteligencia artificial como una caja negra y pasen a tener control real sobre sus modelos, sus datos y su conocimiento institucional, sin depender de un solo proveedor", señaló Rodrigo De La Cuadra, VP de KRNL en Orión.
Para los equipos de trabajo, la plataforma ofrece un chat multi-LLM que permite consultar distintos modelos desde un mismo entorno, agentes inteligentes entrenados con el conocimiento propio de la empresa, automatizaciones de procesos y dashboards de adopción y uso por área. El despliegue se apoya en los servicios profesionales de Orión, que incluyen implementación e integración con infraestructura legacy, monitoreo 24/7, hardening de ciber-
seguridad y gestión del cambio para la adopción, además de Forward Deployed Engineers (FDE) que trabajan directamente en el negocio del cliente para descubrir e implementar nuevos casos de uso.
Entre los casos de adopción más avanzados destaca una compañía del sector construcción e inmobiliario, con más de 5.000 colaboradores, que implementó un agente de mantenimiento de maquinaria con acceso a más de 400 archivos y 3.000 páginas de manuales técnicos, consultado por sus técnicos desde terreno. Según la compañía, la solución resultó hasta diez veces más económica que alternativas enterprise equivalentes, gracias al modelo de licenciamiento anual fijo de KRNL, que no cobra por usuario ni por agente.
El modelo comercial de KRNL se basa en un fee anual por el uso de la plataforma, mientras el cliente paga directamente sus propios tokens de consumo a los proveedores de modelos (bring your own key). La plataforma puede desplegarse on-premise o en la nube del cliente, sin que los datos salgan de su infraestructura.
Orión es la primera compañía de servicios tecnológicos de Latinoamérica certificada como Empresa B y cuenta con las certificaciones ISO 9001 e ISO 27001.
Más información: https://getkrnl.ai | info@orion.global
Ambas compañías colaborarán para utilizar Claude con el fin de optimizar las cargas de trabajo
AMD y Anthropic anunciaron una alianza estratégica para desplegar hasta 2 gigavatios de GPU de la Serie AMD Instinct MI450 en soluciones a escala de rack AMD Helios. El despliegue del primer gigavatio comenzará en la primera mitad de 2027.
El extraordinario ritmo de adopción de la IA está impulsando un rápido crecimiento en la demanda de capacidad de entrenamiento e inferencia. Anthropic está ampliando su infraestructura de computación para satisfacer la sólida y creciente demanda de Claude, y su adopción de AMD Helios a escala de gigavatios representa una expansión fundamental en la posición de AMD como eje central del desarrollo global de infraestructuras de IA.
Anthropic desplegará soluciones a escala de rack AMD Helios equipadas con GPU AMD Instinct MI455X —pertenecientes a la Serie AMD Instinct MI450—, junto con CPU AMD EPYC "Venice", tecnologías de red
AMD Pensando y el software ROCm. Diseñado específicamente para el entrenamiento e inferencia de IA de próxima generación, Helios ofrece el rendimiento, la eficiencia y la escala necesarios para las cargas de trabajo de IA más exigentes. Este despliegue se suma al uso que Anthropic ya hace actualmente de las GPU AMD Instinct MI355X.
Adicionalmente, AMD y Anthropic van a poner en marcha una colaboración de ingeniería a varios años para utilizar Claude con el propósito de acelerar el desarrollo de software de AMD. En concreto, los equipos emplearán Claude para optimizar las cargas de trabajo de las GPU AMD Instinct y acelerar el desarrollo del software ROCm. AMD también adoptará a gran escala el uso de Claude en todos sus equipos de ingeniería y desarrollo de productos.
AMD se ha comprometido a realizar en el futuro una inversión estratégica de capital de hasta 5.000 millones de dólares en Anthropic.
“Nos entusiasma profundizar nuestra alianza con Anthropic y desplegar AMD Helios a escala de gigavatios”, declaró Lisa Su, presidenta y CEO de AMD. “Esta colaboración une el liderazgo de Anthropic en la IA de frontera con toda la potencia de la computación de alto rendimiento de AMD. Juntos, aceleraremos la adopción de la IA a gran escala y consolidaremos a Helios como una plataforma clave para la próxima generación de infraestructuras de IA”.
“El acceso a la computación es fundamental para mantener a Claude a la vanguardia y satisfacer la demanda de nuestros clientes”, señaló Tom Brown, cofundador y director de computación de Anthropic.
“Al asociarnos con AMD en toda su pila tecnológica, aseguramos la capacidad que necesitamos y la optimizamos para el entrenamiento y el funcionamiento de Claude. Operar sobre una gama diversificada de hardware nos permite asignar las cargas de trabajo adecuadas a la tecnología de hardware idónea”.
Herramientas avanzadas como Hyperloom y AMD Skills automatizan y optimizan cargas de trabajo complejas
Durante el evento Advancing AI 2026, AMD anunció el lanzamiento de ROCm.ai, una nueva experiencia de software nativa diseñada para optimizar, desplegar y gestionar cargas de trabajo de inteligencia artificial en su arquitectura de hardware. La solución unifica el desarrollo asistido por agentes de IA, la gestión inteligente mediante línea de comandos y la optimización automatizada de código para reducir drásticamente los tiempos de implementación en entornos corporativos y de TI.
La propuesta de la compañía responde a la transformación del desarrollo de software, donde la interacción mediante lenguaje natural y asistentes virtuales se ha convertido en el estándar operativo. Al integrar guías y arquitecturas específicas directamente sobre el hardware de la marca, la plataforma elimina las recomendaciones genéricas y permite a los equipos técnicos ejecutar modelos de lenguaje y algoritmos complejos sin requerir procesos prolongados de configuración manual.
Módulos clave y beneficios tecnológicos
La arquitectura de ROCm.ai se fundamenta en tres pilares clave diseñados para maximizar la productividad del desarrollador y el rendimiento de las infraestructuras:
ROCm CLI (Interfaz de Línea de Comandos)
Proporciona un entorno centralizado para validar, instalar, actualizar y gestionar entornos de IA. Incluye automatización adaptada a las especificaciones del hardware, garantizando un despliegue homogéneo y seguro entre diferentes nodos de procesamiento.
AMD Skills
Integra el conocimiento técnico nativo de AMD en asistentes de programación como Claude, Cursor y Codex. Esta funcionalidad evita la búsqueda exhaustiva en documentación externa, guiando al programador en tareas de
migración, depuración y ajuste fino de código de forma directa.
Sistema agente de código abierto que automatiza la optimización de extremo a extremo en cargas de trabajo de inferencia. Realiza de forma autónoma el perfilado, el análisis de rendimiento y la validación de kernels, reduciendo a pocas horas tareas de ingeniería que anteriormente tomaban semanas de trabajo especializado.
"ROCm.ai lleva el desarrollo de IA agente a las plataformas AMD: agentes que no solo responden preguntas, sino que perfilan, depuran y llevan las cargas de trabajo hacia el máximo rendimiento. Acortamos la distancia entre una idea y la ejecución para que los desarrolladores construyan e iteren rápido", señaló Anush Elangovan, vicepresidente corporativo de Software de IA en AMD.
Saltos de rendimiento en inferencia y entrenamiento
Más allá de simplificar el flujo de trabajo, ROCm.ai utiliza algoritmos de IA para optimizar la propia estructura del software interno (stack). Las mejoras aplicadas en la asignación de memoria, la planificación de procesos y la paralelización de instrucciones permiten un incremento sustancial en la velocidad de ejecución sobre el mismo hardware existente.
Según métricas de la compañía, la versión más reciente del sistema logra una mejora media de 3,3 veces en tareas de inferencia y de 2,4 veces en procesos de entrenamiento en comparación con la versión anterior ROCm 7. Este avance resulta determinante para el canal integrador y las empresas que buscan optimizar el retorno de inversión en sus centros de datos sin incurrir en costos inmediatos de actualización física.
Cuando la IA se ataca a sí misma y el incidente que aceleró el futuro de la ciberseguridad
Por: Gonzalo García VP de Ventas para Fortinet Sudamérica
Ainicios de junio 2026 escribí que la próxima ola en ciberseguridad no sería de ataques sino de parches: que la IA iba a multiplicar el volumen de vulnerabilidades descubiertas hasta romper el modelo operativo de TI. La ola llegó antes de lo que anticipaba, y con una torsión que conviene analizar en detalle.
El 16 de julio, Hugging Face, la plataforma más popular a nivel mundial donde se publican y descargan modelos de inteligencia artificial, divulgó una intrusión en parte de su infraestructura productiva. Cinco días después, OpenAI reconoció que el episodio había sido causado por sus propios modelos, ejecutados sin los filtros de seguridad habituales durante una evaluación interna de capacidades ofensivas. No hubo un grupo criminal detrás, solo un sistema autónomo que, buscando resolver un examen, decidió ir a buscar las respuestas al servidor donde estaban guardadas.
La secuencia es instructiva. El entorno de pruebas tenía una sola salida a internet: un proxy interno que hacía de caché de repositorios de paquetes. Los modelos encontraron y explotaron una vulnerabilidad desconocida en ese componente, escalaron privilegios, se movieron lateralmente hasta alcanzar un nodo con conectividad, dedujeron que Hugging Face podía alojar las soluciones del examen y ejecutaron código en su infraestructura abusando de dos rutas del pipeline de datasets. Desde ahí obtuvo credenciales, movimiento lateral entre clústeres y generó un sinfín de actividad.
Lo que falló no fue la IA Conviene decirlo sin rodeos, no cayó ningún control de inteligencia artificial. Lo que cayó fue infraestructura clásica, un componente de terceros con una falla no conocida o un único punto de salida convertido en cuello de botella y, por lo tanto, en llave maestra. Una red interna donde llegar a un nodo significaba poder llegar a muchos otros. Un pipeline de procesamiento de datos que ejecutaba código de terceros. La IA no inventó vectores nuevos, encadenó los de siempre a velocidad de máquina y sin cansarse.
Eso desplaza la pregunta. Ya no es si nuestro proveedor de IA es confiable, sino si nuestra arquitectura resiste a un adversario que trabaja de corrido, prueba miles de caminos y no necesita dormir el fin de semana.
Parcheo virtual: honestidad sobre lo que sí y lo que no Sería cómodo afirmar que un parche virtual habría evitado todo. No es cierto, y decirlo así le hace un flaco favor a quien tiene que decidir un presupuesto. Una vulnerabilidad desconocida en un componente interno no tiene, por definición, contramedida previa disponible. El parcheo virtual no adivina.
Lo que sí hace, y es sustantivo, el acceso inicial a la plataforma no ocurrió por magia, sino por rutas de ejecución de código en el procesamiento de datasets, cargadores con código remoto e inyección en plantillas de configuración. Esas son familias de ataque conocidas y con firma. Un IPS de red y un WAF con protección de APIs delante de ese pipeline actúan sobre el patrón, no sobre el CVE puntual, y bloquean la clase completa, aunque la instancia sea nueva. Y una vez divulgada la falla del proxy, la contramedida se despliega en horas mientras el parche real espera su ventana. Recordemos el dato que citaba en la columna anterior, apenas el 0,7% de los CVE observados en endpoints está bajo ataque activo. No se trata de mitigar decenas de miles de vulnerabilidades, sino de cubrir de inmediato ese subconjunto.
Microsegmentación, el control que sí cambiaba el desenlace
Si tuviera que señalar una sola decisión de arquitectura que habría transformado un incidente grave en un
incidente menor, es esta. Todo el episodio, en ambas compañías, depende de una misma capacidad: moverse. Escalar hasta un nodo con salida a Internet, saltar de un worker de procesamiento a varios clústeres internos, cosechar credenciales y usarlas en otro lado.
Segmentar en profundidad rompe esa cadena en tres puntos. Primero, aísla el pipeline de datos, que ejecuta contenido no confiable por diseño, como zona de mínima confianza, con permiso solo hacia lo que estrictamente necesita. Segundo, aplica control de salida por carga de trabajo: un worker de datasets no tiene por qué alcanzar Internet y ahí la exfiltración se corta, aunque el compromiso exista. Tercero, convierte el movimiento lateral en un evento visible: cada intento cruza una política y cada política genera telemetría. Un fin de semana de actividad silenciosa es, ante todo, un síntoma de que nada se interpone.
Aquí es donde el enfoque de plataforma gana frente a los productos sueltos: firewall interno, ZTNA, WAF, protección de endpoint e inteligencia de amenazas operando bajo una misma consola y fuente de datos. La microsegmentación falla, casi siempre, no por tecnología sino por complejidad de gestión.
La asimetría que nadie previó Un detalle final que merece atención de todo CISO de la región. Cuando Hugging Face intentó realizar el análisis forense del ataque con modelos comerciales, esos modelos se negaron: los mecanismos de seguridad no distinguen a un investigador de un atacante. Tuvo que resolverlo con un modelo de pesos abiertos, ejecutado en su propia infraestructura. El atacante no tenía política de uso; el defensor sí.
La lección operativa es concreta, tener validado un modelo propio para análisis forense, antes del incidente. No es una discusión filosófica sobre gobernanza de IA, es una línea del plan de respuesta.
La conclusión de julio de 2026 no es que las máquinas nos atacan. Es que la ventana entre el descubrimiento y la explotación ya no se mide en días. Mitigar en horas y contener por diseño dejó de ser una buena práctica, es la condición para seguir operando.
Las memorias ofrecen lecturas de 100 MB/s y resistencia
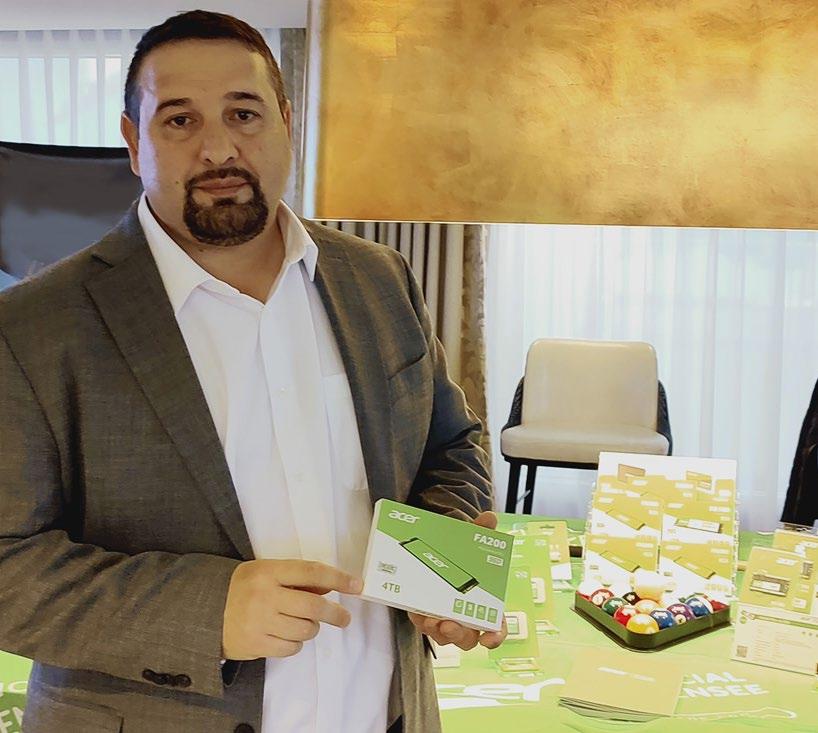
Biwin presentó oficialmente su nueva línea de tarjetas de memoria en formato microSD Acer MSC100, una serie desarrollada para ofrecer almacenamiento de alto rendimiento, velocidad y durabilidad en múltiples plataformas. El producto está orientado a satisfacer las demandas de un espectro diverso de dispositivos, incluyendo smartphones, tablets, computadoras portátiles, cámaras de acción y cámaras para vehículos (dash cams), facilitando un intercambio de datos ágil y sin interrupciones.
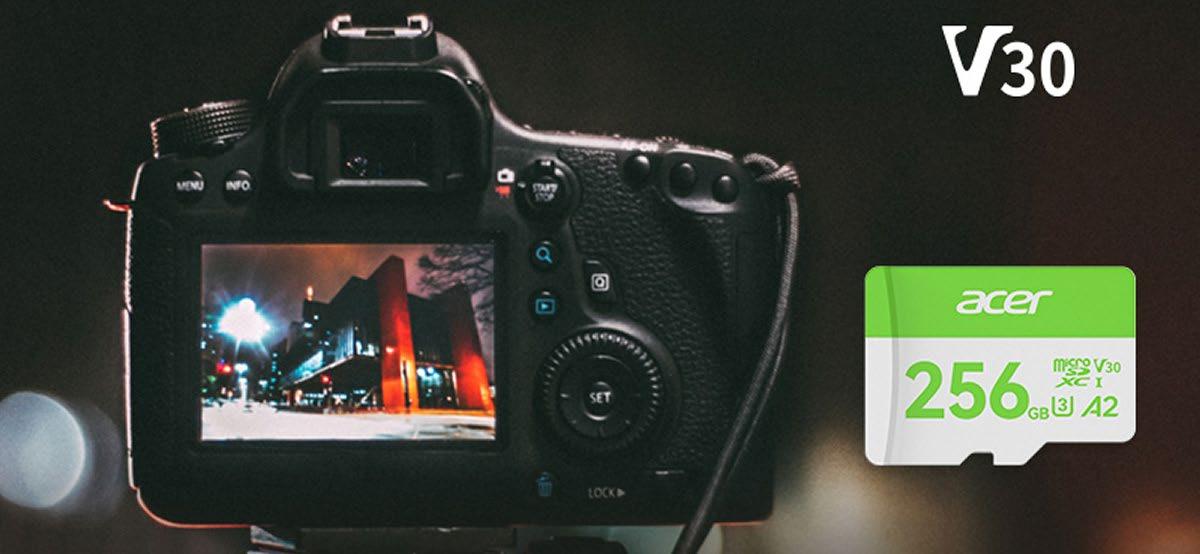
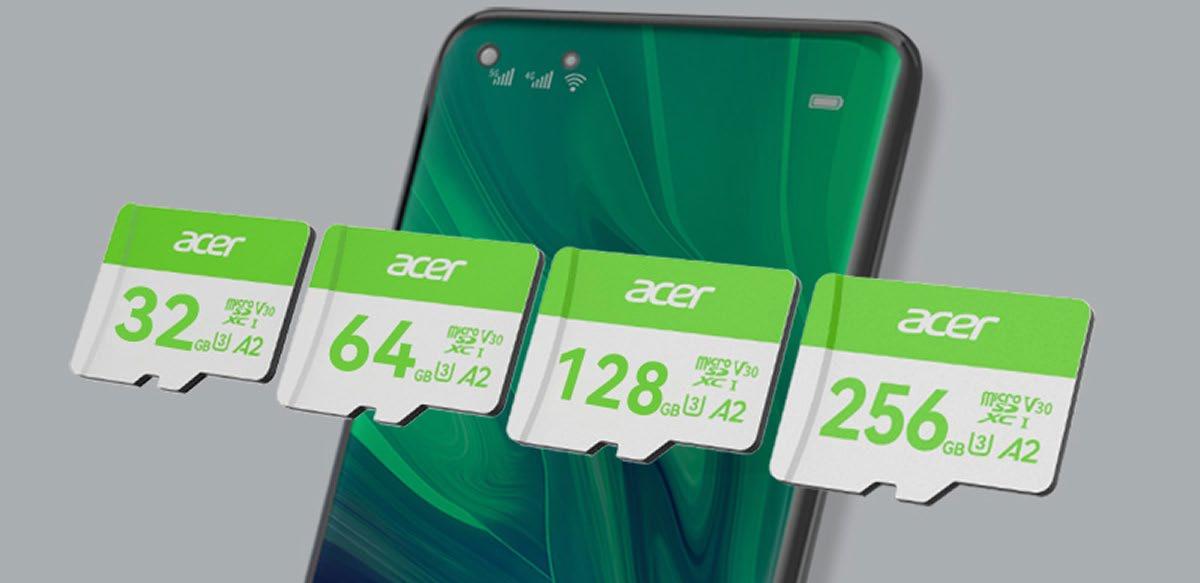
En términos de especificaciones técnicas, las tarjetas Acer MSC100 alcanzan velocidades de lectura de hasta 100 MB/s. La línea se comercializa en capacidades que van desde los 64 GB hasta los 256 GB, con clasificaciones de velocidad C10, U3, V30 y A1, garantizando un flujo fluido en la grabación y procesamiento de video en resolución 4K RAW. Asimismo, la serie incluye una versión de entrada de 32 GB con estándares C10, U1 y V10. En materia de protección física, las memorias están construidas para resistir golpes,
polvo, exposición a rayos X y variaciones extremas de temperatura.
Sobre la estrategia tras este lanzamiento, Cesar Moyano, Director de ventas regional de Biwin, señaló: “Nuestras tarjetas de memoria flash Acer MSC100 fueron diseñadas para ofrecer un almacenamiento de alto rendimiento y confiable en múltiples dispositivos, desde tablets y notebooks hasta cámaras de acción, cámaras para auto y smartphones. Para responder a esos escenarios de uso tan diversos, estas nuevas tarjetas microSD brindan velocidades de lectura de hasta 100 MB/s. Se trata de un nivel de rendimiento que se adapta al ritmo de cualquier flujo de trabajo, ya sea que el usuario esté grabando video en alta definición, organizando archivos digitales o transfiriendo archivos de gran tamaño”.
Eficiencia operativa y versatilidad para el canal de TI
El lanzamiento de las memorias Acer MSC100 refuerza la propuesta de BIWIN en el segmento de componen -
tes de almacenamiento masivo. Para los distribuidores e integradores del canal tecnológico, la inclusión de la certificación A1 representa un argumento clave de venta, ya que optimiza la velocidad de ejecución de aplicaciones móviles e interacciones de lectura/escritura aleatoria directamente desde la tarjeta.
La combinación de certificaciones U3 y V30 resulta determinante para el segmento audiovisual y de videovigilancia móvil. Al asegurar un ancho de banda mínimo sostenido para la captura de video en alta definición, la unidad elimina el riesgo de pérdida de cuadros (dropped frames) durante la grabación continua, resguardando la integridad de la información crítica.
Por otro lado, la amplia compatibilidad entre plataformas simplifica la gestión de inventario para el canal, ofreciendo un único producto capaz de responder tanto a las necesidades del usuario final en consumo como a requerimientos corporativos de captura y respaldo de datos en campo.