COMO AS FONTES LIMPAS PODEM AJUDAR NO ALCANCE DA EFICIÊNCIA ENERGÉTICA?
INCUBOX
RUI AMARAL EXPLICA COMO FUNCIONARÁ A INICIATIVA DE APOIO AOS NEGÓCIOS NO NIASSA
BAZARKETING
THIAGO FONSECA FALA DO VALOR DA INSPIRAÇÃO E CRIAÇÃO EM PUBLIDADE
INOVAÇÕES DAQUI
O AMBICIOSO PLANO DO RUANDA PARA AS FINANÇAS E TECNOLOGIA
ESTAMOS SEGUROS?
O mundo nunca sofreu tantos ataques como agora e Moçambique não fica de fora. Estamos preparados para esta ameaça?
6
OBSERVAÇÃO
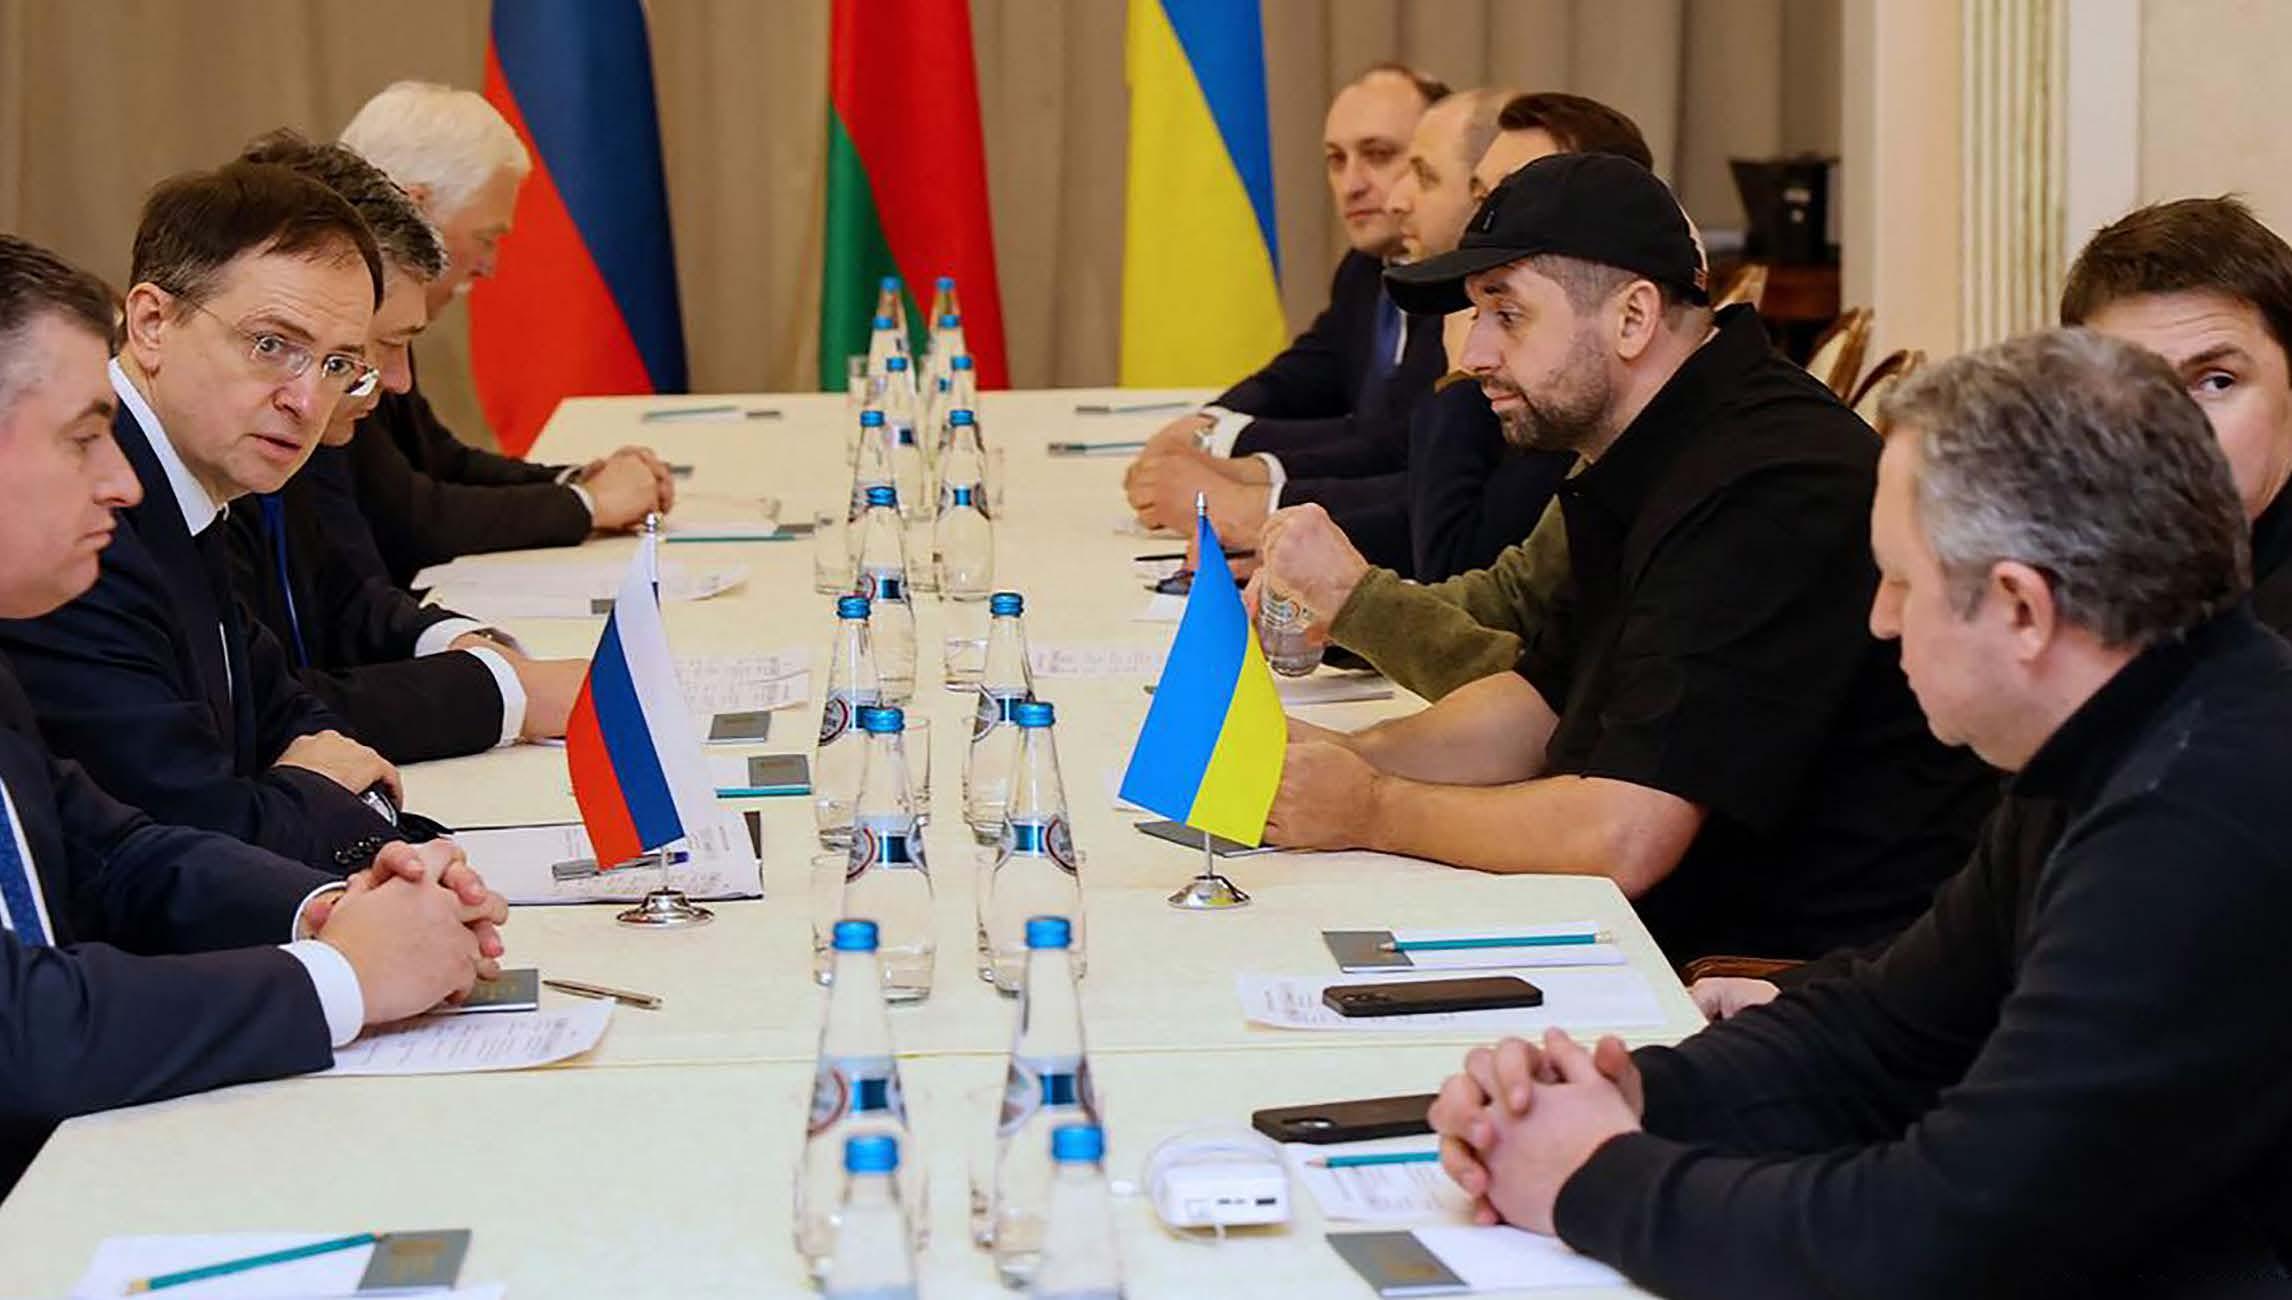
Rússia vs Ucrânia
ONU e Vários Especialistas Alertam Para a Iminência de Uma Crise Alimentar Global se o Conflito Persistir
10 OPINIÃO
EY “Prevenção de Branqueamento de Capitais – Caminhada em Conjunto?”, Malik Amirali, Executive Director
13 ESPECIAL ENERGIAS RENOVÁVEIS
14 Eficiência Energética Ézar Esaú, Especialista em Energias, Sugere Uso das Renováveis no Combate aos Desperdícios de Consumo
18 Explicador
O Top 10 de Quem Mais Investe na Transição Energética
20 SwissSolar Um Empreendimento Que Agrega Todas as Fontes Renováveis nos Seus Investimentos em Moçambique
24 OPINIÃO
BIG “Guerra na Ucrânia, o Que nos Espera?”, Meul Gulabsinh, Administrador Executivo do BIG Moç.
28 NAÇÃO
CIBERSEGURANÇA
28 Estamos Seguros? Engenheiros Denunciam Fragilidades Legais, Sociais, Institucionais e do Estado
36 Opinião “Os Dez Melhores Métodos Para se Proteger dos Ciberataques”, Jaikumar Sathish, Dir. de TIC do Absa Moç.
38 Ciberataques Mulweli Rebelo Fala da Postura Errada dos Dirigentes e o INCM da Segurança nas Telecomunicações
42 Regulação Sérgio Guivala, do INTIC, Garante que o País Concebeu Bons Instrumentos de Cibersegurança
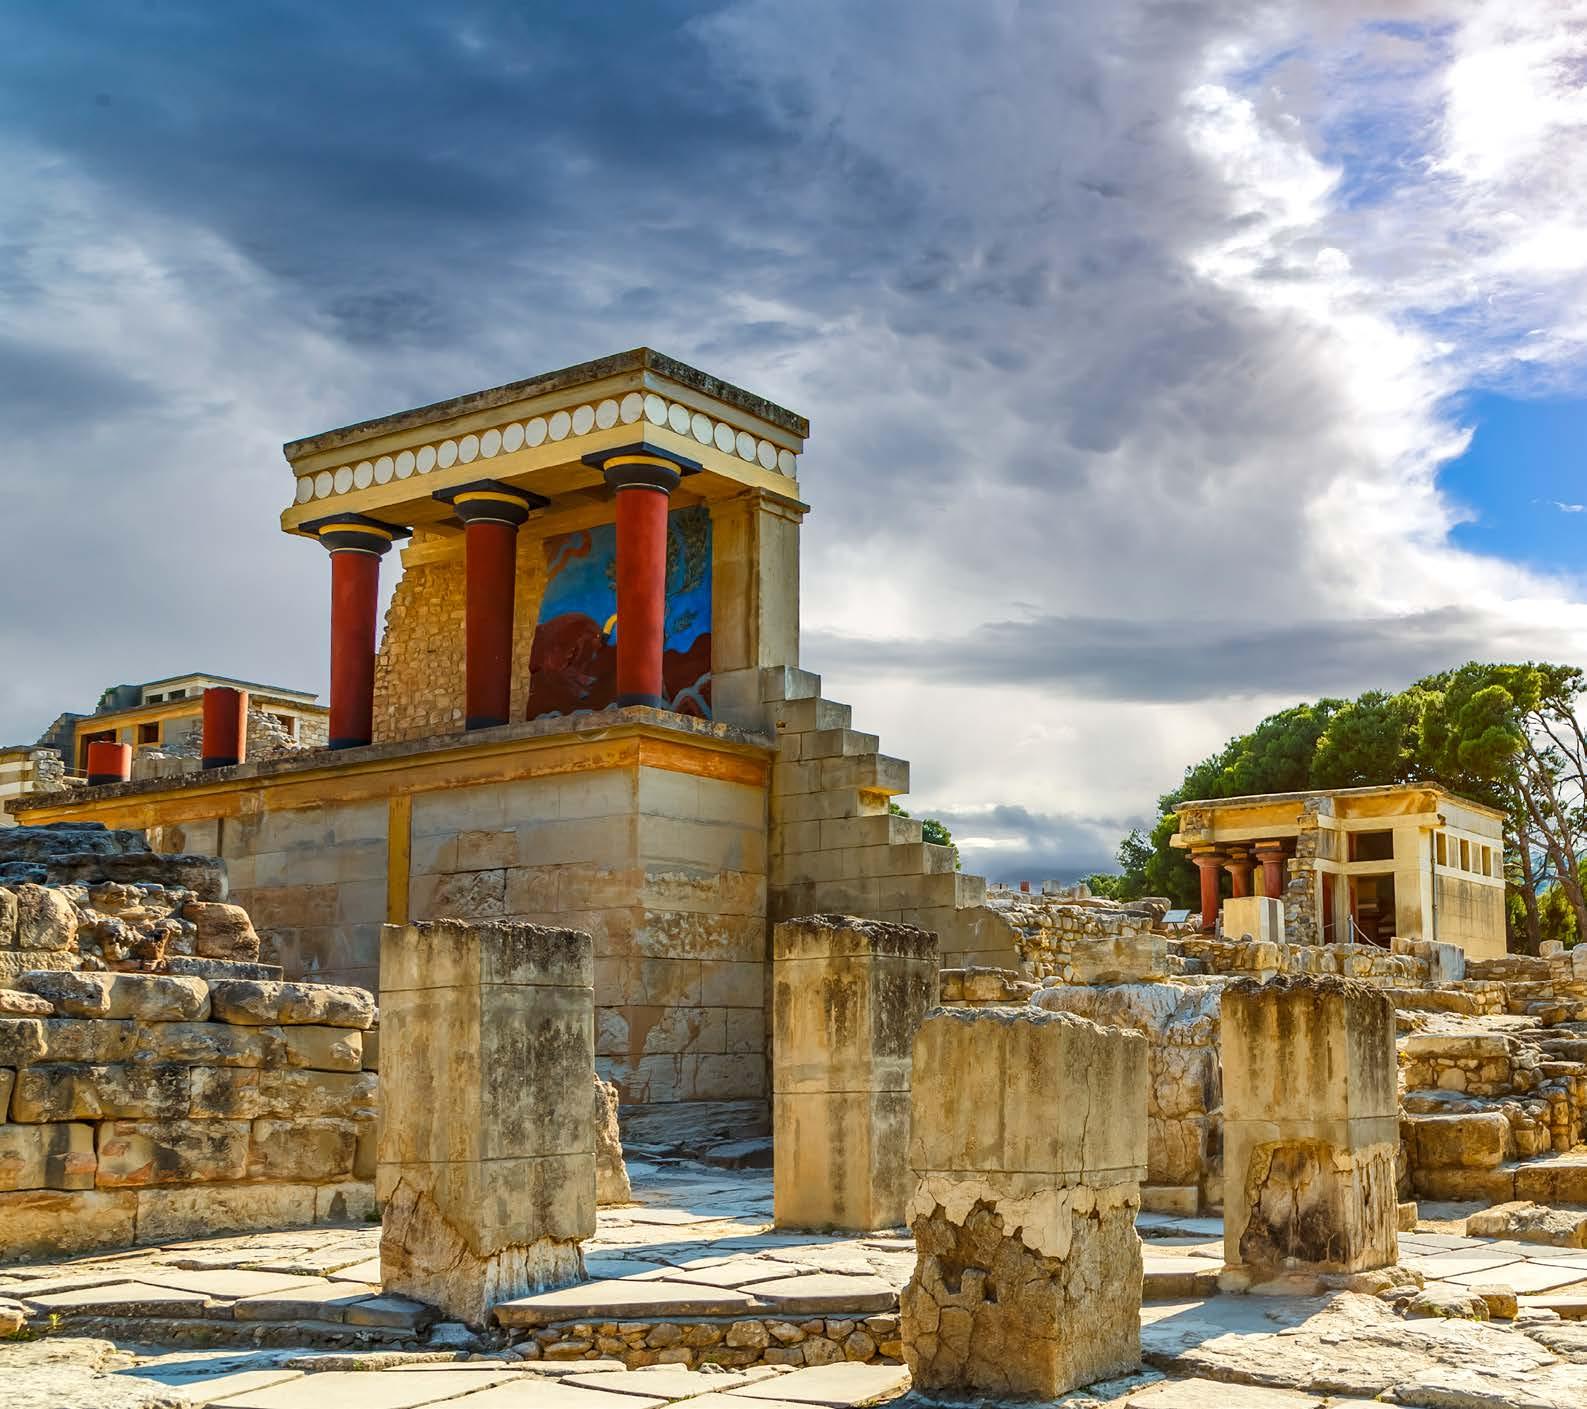
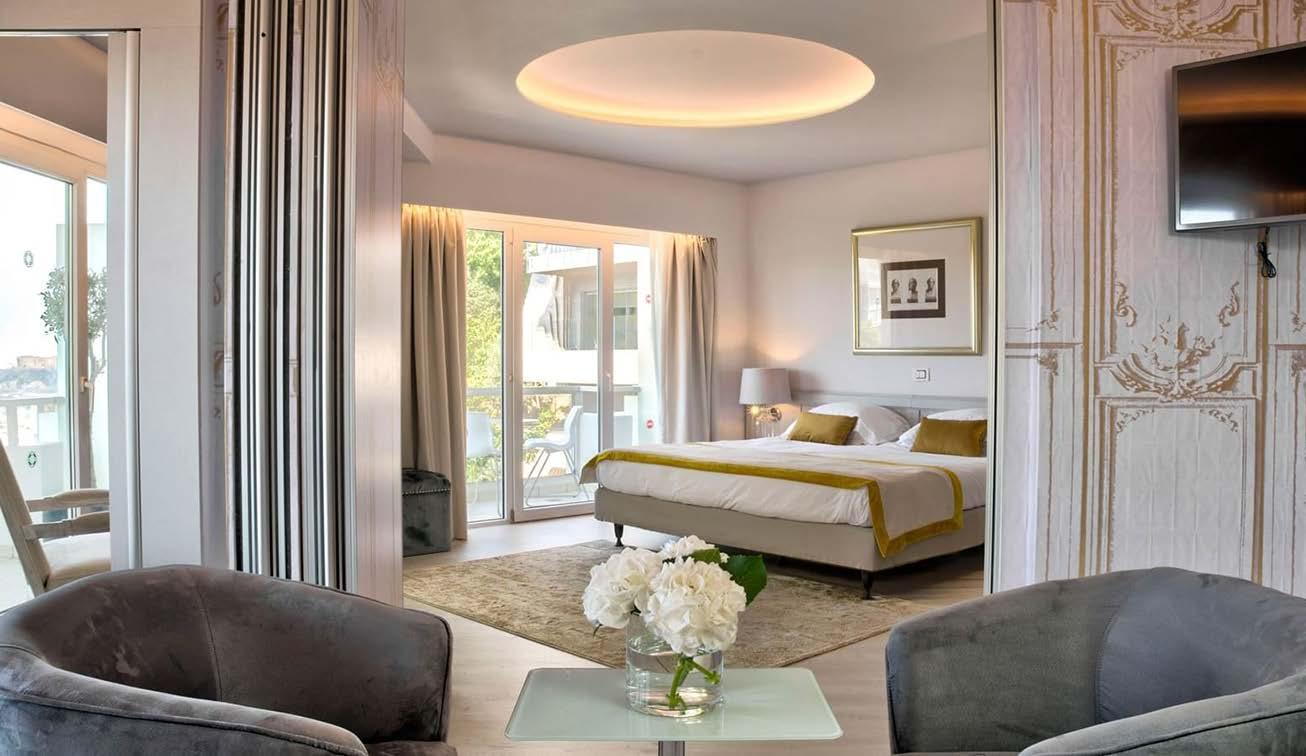
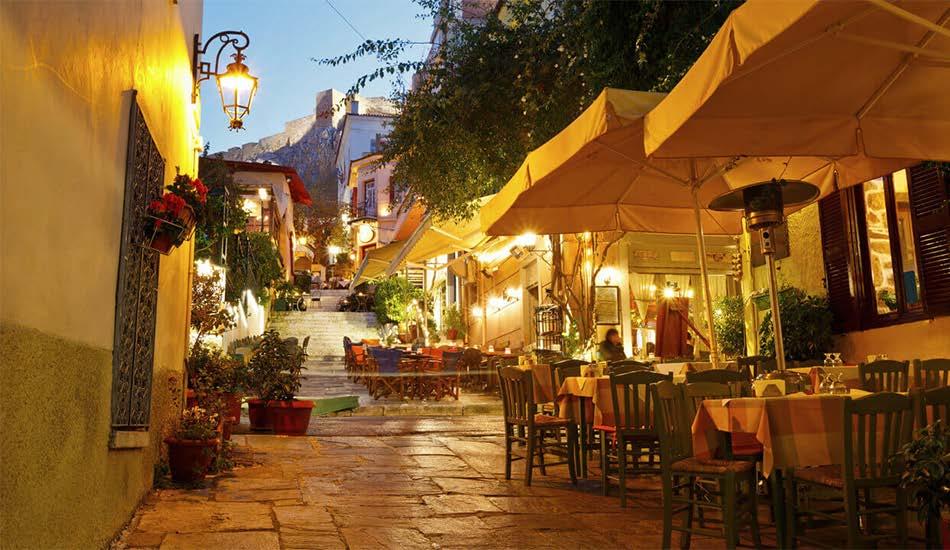
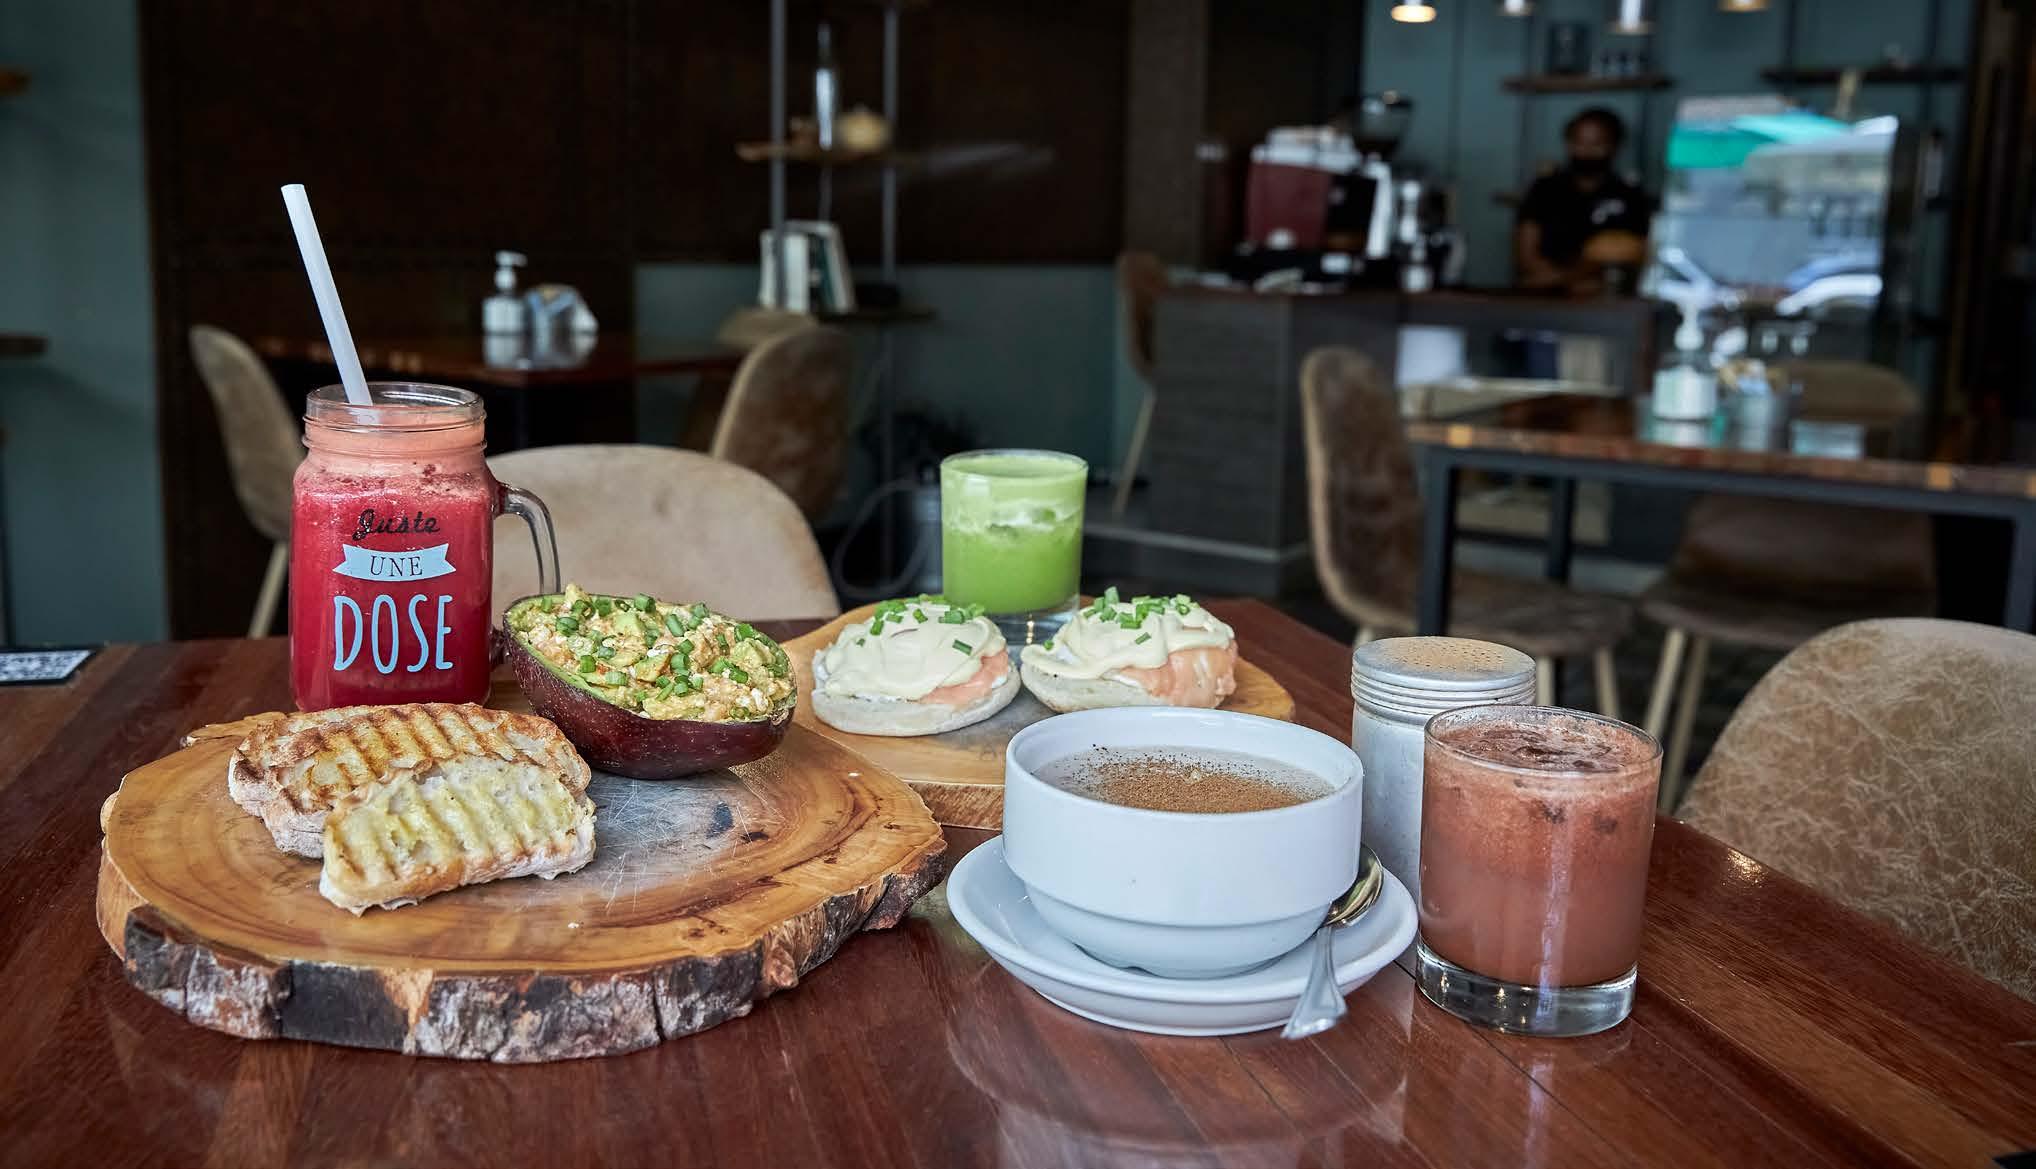
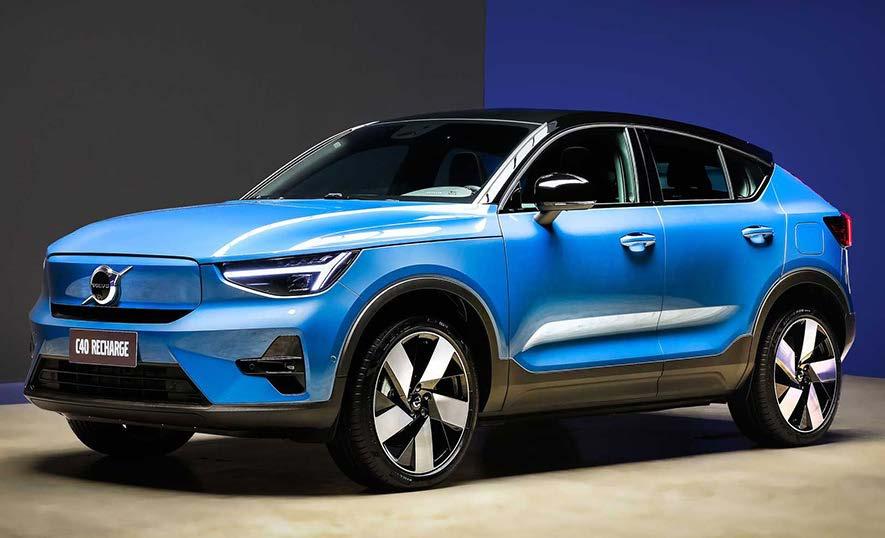
66 Escape À Descoberta da História Milenar de Atenas 68 Gourmet Ao Sabor da Gastronomia de Portugal e Moçambique no Oak Café 69 Adega Como os Microorganismos do Solo Contribuem Para Produzir um Bom Vinho? 71 Arte Uma Exposição de Wilson Uanheta Exibe Desenhos Feitos Com Softwares Avançados 72 Ao volante do Volvo C40, o Primeiro Carro da Marca 100% Elétrico
46 BAZARKETING
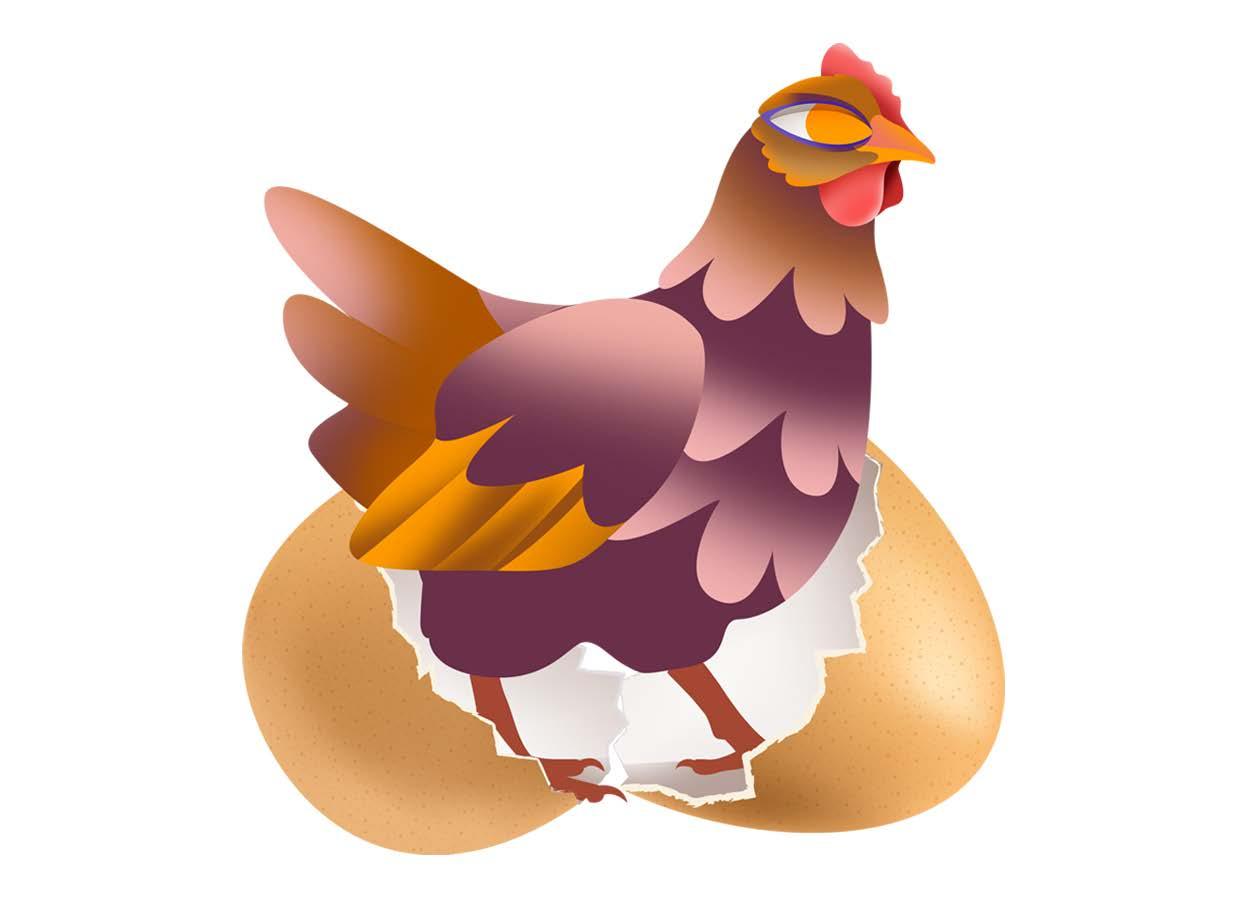
“A Galinha e o Ovo”, Thiago Fonseca, Sócio e Director de Criação da Agência GOLO
49 ESPECIAL INOVAÇÕES DAQUI
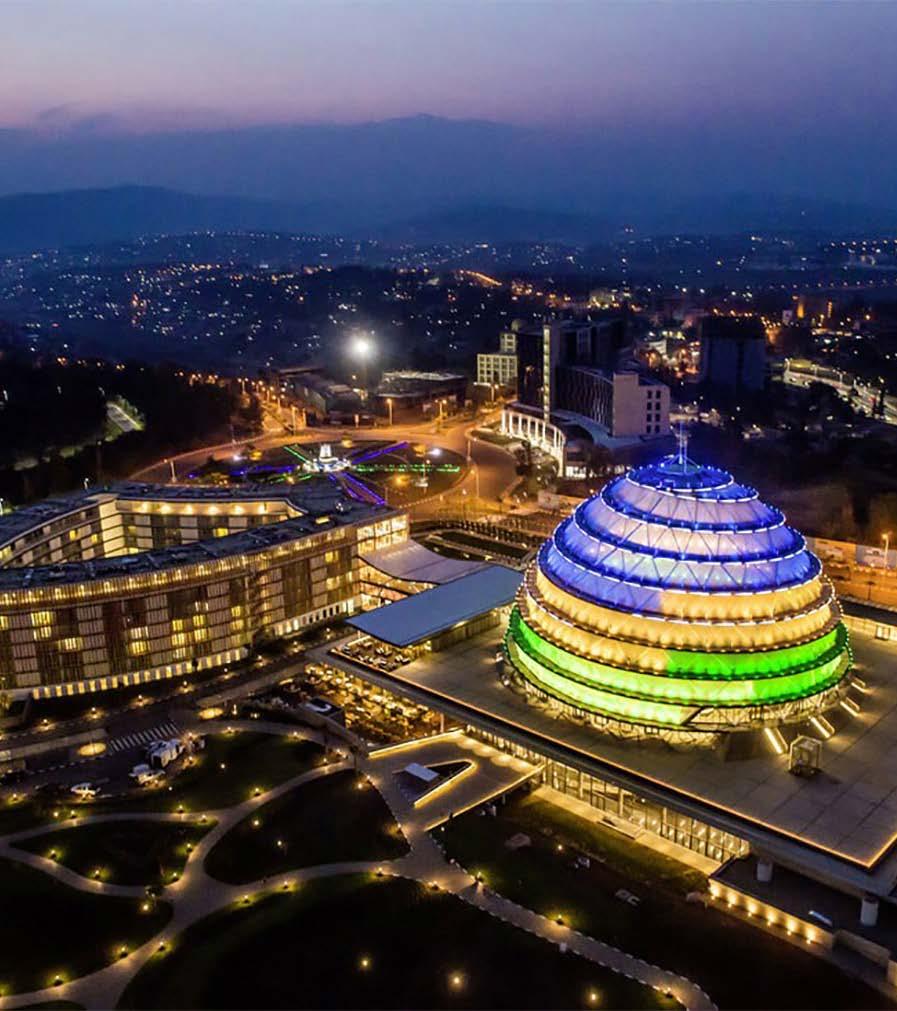
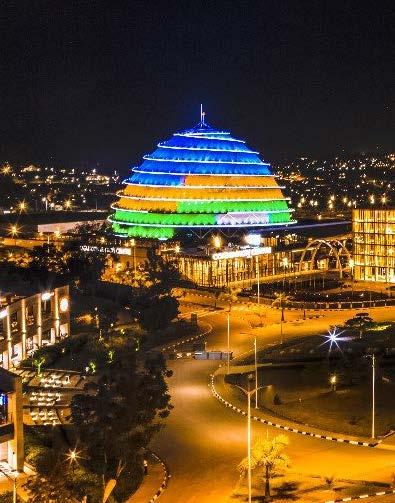
50 Ruanda Conheça Um dos Mais Ambiciosos Planos de Transformação Para Finanças e Tecnologia de África
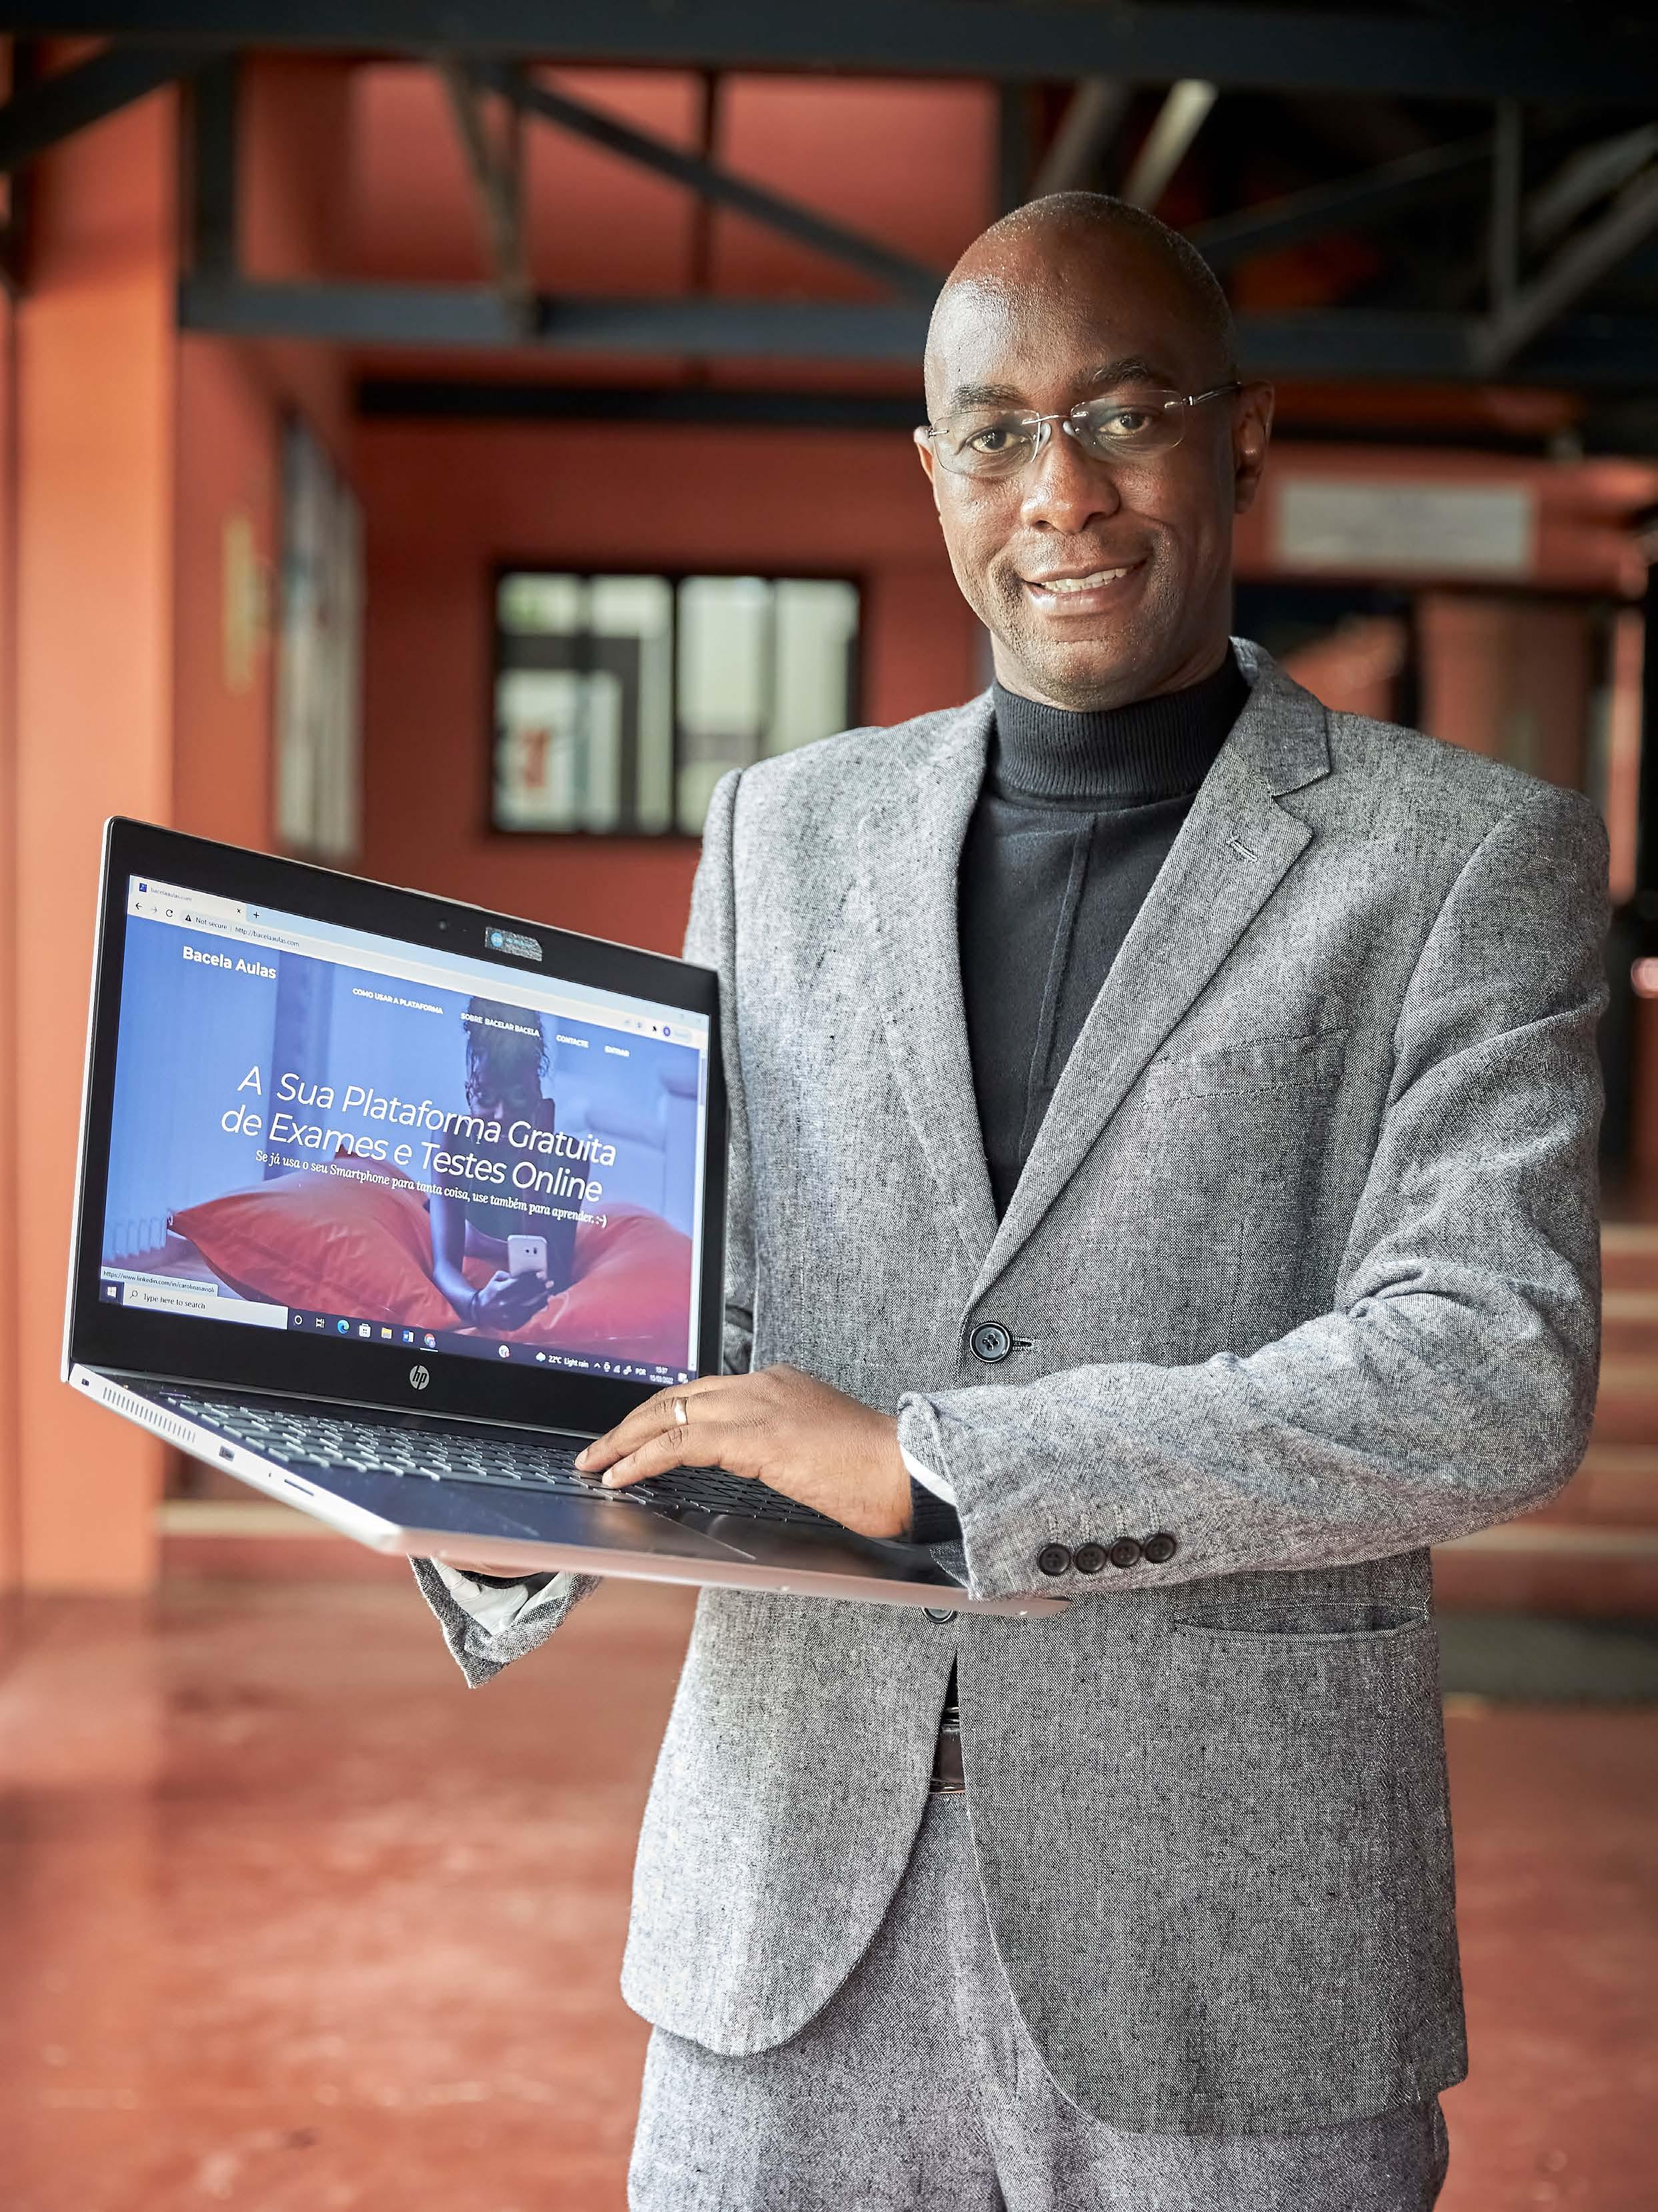
54 Stor Bacela Um Empreendimento Que Utiliza a Inteligência Artificial Para Aprimorar o Ensino à Distância
58 OPINIÃO
Opinião “É (Im)possível negociar com um Bully?”, João Gomes, Partner @ JASON Moçambique
60 MERCADO E FINANÇAS
Gapi Cria Incubox em Parceria com a UE Para Capacitar e Impulsionar Empreendedores na Província do Niassa
Celso Chambisso Editor da Economia & Mercado
Contradições e Secretismo. Assim Vai a Gestão da Cibersegurança
Omundo fala, hoje, de ataques cibernéticos como nunca antes. O fenómeno acontece com cada vez maior frequência e melhores mecanismos de sofisticação. Várias pesquisas são publicadas a anunciarem os milhões de ataques que ocorrem por dia, os biliões de dólares que as empresas pagam em resgates aos hackers e os milhares de milhões que estão a ser investidos em cibersegurança.
Moçambique não está alheio a este fenómeno. Nunca esteve. Mas, recentemente, um ataque a alguns portais do Governo trouxe a noção do quanto, não só o Executivo, como as organizações e indivíduos, estão expostos a este perigo. Entretanto, ao questionarmos em que medida estamos (in)seguros como País, as respostas que nos são dadas, de diversas direcções, não permitem perceber com precisão a posição que nos cabe.
Engenheiros e técnicos que trabalham com instrumentos de combate aos ciberataques não estão satisfeitos com o que chamam de falta de ordem ao nível da legislação e regulamentação, e até de coordenação institucional das entidades do Governo que zelam pela cibersegurança. Para estes, falta tudo, principalmente a consciência proactiva dos decisores, no sentido de criarem capacidade humana e material capaz de prevenir ataques cibernéticos. Paralelamente, faltam estatísticas e consciência da maior parte das pessoas e organizações sobre o perigo dos ciberataques, o que impossibilita um com-
bate mais incisivo, sem falar na insuficiência de competências técnicas cuja formação deve estar a cargo do Estado. Do outro lado, o das instituições do Estado, o alarme não soa tão alto quanto isso. Segundo o Instituto Nacional de Tecnologias de Informação e Comunicação, órgão regulador das TIC, não existe o vazio legal que é referido pelos técnicos. Já tivemos a Lei 3/2017 (Lei das Transacções Electrónicas), que indicava já algumas actividades que deveriam ser realizadas no âmbito da segurança cibernética. Hoje, o País orienta-se pela Política e Estratégia Nacional de Segurança Cibernética, aprovada em Agosto de 2021, que contém as linhas gerais de actuação, com os pilares e objectivos claros, inclusive em relação à cooperação institucional e à formação de pessoal.
Outra entidade que tranquiliza o mercado é o Instituto Nacional das Comunicações de Moçambique, regulador das telecomunicações, que revela que a segurança cibernética, a este nível, funciona em pleno. Reforça que a cooperação com outras instituições afins não só é boa como tem perspectivas de conhecer, em breve, um formato mais funcional.
No meio estão os principais alvos dos ciberataques. Muitos não estão disponíveis para falar sobre o assunto e presume-se que seja um secretismo estratégico, para evitar expor a sua real situação de fortaleza ou fragilidade. Estes posicionamentos, de um modo geral, não facilitam a percepção do quanto estamos ou não seguros!
15 MARÇO | 15 ABRIL 2022 • Nº 47
DIRECTOR EXECUTIVO Pedro Cativelos pedro.cativelos@media4development.com
EDITOR EXECUTIVO Celso Chambisso
JORNALISTAS Hermenegildo Langa, Ricardo David Lopes, Rogério Macambize, Rui Trindade, Yana de Almeida
PAGINAÇÃO José Mundundo
FOTOGRAFIA Mariano Silva
REVISÃO Manuela Rodrigues dos Santos
ÁREA COMERCIAL Nádia Pene nadia.pene@media4development.com
CONSELHO CONSULTIVO
Alda Salomão, Andreia Narigão, António Souto; Bernardo Aparício, Denise Branco, Fabrícia de Almeida Henriques, Frederico Silva, Hermano Juvane, Iacumba Ali Aiuba, João Gomes, Narciso Matos, Rogério Samo Gudo, Salim Cripton Valá, Sérgio Nicolini
ADMINISTRAÇÃO, REDACÇÃO E PUBLICIDADE Media4Development Rua Ângelo Azarias Chichava nº 311 A — Sommerschield, Maputo – Moçambique; marketing@media4development.com
IMPRESSÃO E ACABAMENTO Minerva Print - Maputo - Moçambique
TIRAGEM 4 500 exemplares
EXPLORAÇÃO EDITORIAL E COMERCIAL EM MOÇAMBIQUE Media4Development NÚMERO DE REGISTO 01/GABINFO-DEPC/2018
Guerra Rússia vs Ucânia, 2022
O Mundo à Beira de Uma Crise Alimentar
Aumentam as vozes que alertam para a iminência de uma crise alimentar grave no mundo, com a escalada da guerra entre a Rússia e a Ucrânia. O Governo moçambicano também admitiu que o País poderá registar ruptura no stock de trigo e fertilizantes, já que parte desses bens são importados a partir daqueles países. Importa lembrar que Rússia e Ucrânia são responsáveis por 29% do total das exportações mundiais do trigo e por 80% das exportações mundiais de óleo de girassol. O Ministro da Agricultura e Desenvolvimento Rural, Celso Correia, assume que Moçambique deve sofrer a subida do preço desses produtos nos próximos tempos. Aliás, já começaram a subir no mercado internacional.
Mais recentemente, os riscos da possível crise alimentar no mundo foram expressos pelo bilionário russo Andrei Melnichenko, que alerta que esta crise será ainda mais elevada na Europa.
A ONU também lançou um alerta, em que revela que há pelo menos 50 Estados que dependem, em 30% ou mais, da Rússia ou da Ucrânia para o fornecimento do trigo, sendo que os países em vias de desenvolvimento do Norte de África, Ásia e Médio Oriente estão entre os mais dependentes. Recorde-se que o Ministério do Comércio e Indústria da Rússia pediu aos produtores de fertilizantes do país para interromperem temporariamente as exportações desses produtos no início deste mês.
FOTOGRAFIA D.R.
Finanças
FMI e Governo negoceiam retoma do apoio financeiro a Moçambique
As negociações entre o Governo e o Fundo Monetário Internacional (FMI) tiveram uma pausa de uma semana devido às mexidas no Governo, mas voltaram a ser retomadas no dia 14 de Março corrente, segundo o representante residente do FMI em Moçambique, Alexis Meyer-Cirkel, que se revelou confiante no fecho do dossier até Junho próximo.
“O arcabouço do programa que estamos a discutir mantém-se igual, independentemente da pessoa na liderança do Ministério”, sublinhou Alexis Meyer-Cirkel. Entretanto, o representante residente do FMI em Moçambique alerta que tudo depende de um acordo comum a ser alcançado entre as partes.
“Quando se chega a um acordo de programa entre a equipa do Fundo e o Governo, representado pelo Ministério da Economia e Finanças e o Banco de Moçambique, um documento extenso explicando a visão conjunta da situação e projecção macro-económica-fiscal é enviado para a aprovação do Conselho Executivo do FMI, no qual Moçambique também está representado. O Conselho Executivo, então, decide sobre a aprovação e logo em seguida a primeira tranche do financiamento é disponibilizada”, explicou Meyer-Cirkel.
Com a suspensão do apoio, em 2016, o Estado deixou de receber naquele ano dos parceiros de cooperação, incluindo o FMI, cerca de 10,9 mil milhões de meticais, e só voltou a receber em 2020, do FMI e do Banco Mundial, um financiamento de cerca de 21 mil milhões de meticais sob forma de apoio directo ao orçamento para fazer face ao covid-19.
Extractivas
BAD anuncia subvenção para melhorar governação ao nível dos recursos naturais
O Fundo Africano de Desenvolvimento, braço concessional de empréstimos do Grupo Banco Africano de Desenvolvimento (BAD), accionou o Mecanismo de Apoio à Transição e concedeu uma subvenção de 2,8 milhões de dólares para o projecto Governing Natural Resource Outflows for Enhanced Economic Resilience in Fragile and Transitional Countries (GONAT) –, que rege as saídas de recursos naturais para uma maior resiliência económica em países frágeis e em transição. Os países seleccionados são Mo-
Formação
çambique, República Centro-Africana, Chade, República Democrática do Congo, Serra Leoa e Zimbabué. O projecto foi aprovado em Fevereiro deste ano e espera-se que esteja concluído até ao final de 2023. Será implementado pelo Centro Africano de Recursos Naturais do BAD, com base no seu trabalho em curso em torno do comércio ilícito dos recursos naturais africanos e de empréstimos garantidos por recursos naturais. Reforçará a capacidade de analisar, monitorizar e gerir as saídas de recursos naturais.
USAID lança programa de desenvolvimento de carreiras em Moçambique
O Governo norte-americano lançou, por via da missão da Agência dos Estados Unidos para o Desenvolvimento Internacional (USAID), em Moçambique, um programa de desenvolvimento de carreiras no ensino superior, de modo a fomentar o acesso a serviços de empregabilidade de qualidade, por via de centros de desenvolvimento de carreiras em cada uma das instituições parceiras. São parceiras da iniciativa a Universidade
Panorama
Estatal do Michigan (MSU), a Universidade Eduardo Mondlane (UEM), o Instituto Superior Politécnico de Manica (ISPM) e a Universidade do Púnguè (UniPúnguè),
O programa terá a duração de quatro anos e pretende alcançar, inicialmente, cerca de 4800 estudantes, oferecendo-lhes uma variedade de serviços, desde orientação profissional e incremento de competências para o emprego, enquanto promove um diálogo com o ecossistema do mercado de trabalho, nomeadamente o Governo, as instituições de formação e o sector produtivo, de modo a permitir uma melhor orientação vocacional, inserção e carreira profissionais. Os centros estarão localizados em cada uma das três instituições parceiras do programa e estarão em funcionamento já a partir do ano de 2022.
Moody’s melhora perspectiva de Moçambique mas mantém rating no Lixo
A agência de notação financeira Moody’s melhorou a Perspectiva de Evolução da economia nacional, de Estável para Positiva, mas manteve o ‘rating’ em Caa2, o quarto pior nível de análise do crédito soberano. “As motivações para o ‘outlook’ (Perspectiva de Evolução) positivo incluem as previsões de melhoramentos abrangentes no perfil de crédito do País, liderado pela produção de gás natural liquefeito, e os esforços do Governo para fortalecer a governação pública que, com o tempo, poderá melhorar a eficá-
cia política face aos actuais níveis muito fracos”, lê-se numa nota divulgada na última sexta-feira, 11 de Março. A análise da Moody’s revela um “risco de crédito muito elevado”, os analistas apontam que os próximos 12 a 18 meses “serão fundamentais para a Moody’s avaliar “se os níveis de produção de gás natural e a gestão das futuras receitas pelo governo vão levar a melhorias sustentáveis na robustez fiscal e orçamental do país”. A manutenção do ‘rating’ baseia-se “nas persistentes fraquezas do crédito”.
Tributação
AT vai lançar plataforma para estimular a economia informal
A Autoridade Tributária de Moçambique (AT) pretende lançar, em Março corrente, uma iniciativa que procura estimular a melhor organização da economia informal e, ao mesmo tempo, assegurar a aproximação entre a administração tributária e o contribuinte.
Denominado “Programa Nacional de Desenvolvimento Cooperativo”, a iniciativa procura melhorar a assistência aos pequenos contribuintes e constitui a operacionalização da Visão Nacional do Contribuinte do Futuro e da Estratégia Tributária e Aduaneira 2022-2025.
Migração
A presidente da AT, Amélia Muendane, explicou que com a organização destes sectores produtivos pretende-se que a economia nacional seja catapultada, passando de uma economia de base de subsistência para uma economia de rendimento médio, uma acção prevista e estabelecida na Estratégia Nacional de Desenvolvimento (ENDE) 2015-2035.
O Programa Nacional de Desenvolvimento Cooperativo resulta de uma parceria com a Associação Moçambicana para Promoção do Cooperativismo Moderno.
Fronteira de Ressano Garcia poderá estender horário de funcionamento para 24 horas
Os governos de Moçambique e da África do Sul estão a finalizar os detalhes referentes à extensão do horário de funcionamento do posto de entrada de Libombo-Ressano Garcia, no distrito de Moamba, província de Maputo, para 24 horas permanentes. A medida vai resolver o problema de congestionamento que se verifica neste posto, como resultado do au-
mento do fluxo transfronteiriço entre os dois países e da frota com destino ao Porto de Maputo.
A concretização deste objectivo resulta do pedido feito pelos empresários moçambicanos, que querem que a fronteira esteja aberta de forma permanente de 24 horas.
Para o efeito, a Confederação das Associações Económicas de Moçambique (CTA) acaba de efectuar diligências junto do Ministério da Indústria e Comércio e do Alto Comissariado da República da África do Sul em Maputo, no sentido de estes intercederem para a extensão permanente do horário, bem como na permissão para os camiões operarem depois das 22h00, de modo a permitir maior celeridade no escoamento das exportações e importações.
Recorde-se que, até agora, a fronteira de Ressano Garcia funciona 24 horas apenas em épocas festivas, incluindo a Páscoa.
Ocontexto global é que se tem assistido a uma dificuldade das Instituições
Financeiras (IFs) em adaptarem-se às regras de Prevenção de Branqueamento de Capitais (PBC), tal como emanadas pelo Banco Central, e em ter molduras de controlo de PBC ajustadas aos padrões e regras locais, bem como às práticas internacionais, algo que também foi detalhado pelo regulador.
A expectativa é que as regras vão continuar a apertar de forma contínua e regular, situação igualmente identificada e prevista pelo Colégio de Reguladores no estudo publicado em junho 2021 dedicado a Moçambique (Estudo ESAAMLG - Mutual Evaluation Report - Mozambique - Anti-Money Laundering and counter-terrorist financing measures Report).
Um bom exemplo das dificuldades sentidas são as fraquezas que o Banco Central, nas suas visitas às maiores instituições financeiras (Top 10), detectou e divulgou, das quais resultaram pesadas multas. Em 2019, as multas totalizaram MZN 166m (cinco das Top 10 IFs foram afectadas) e, em 2021, totalizaram MZN 144,4m (quatro das Top 10 IFs foram afectadas). As multas reflectem e sinalizam ao mercado as preocupações do regulador em manter o sistema financeiro protegido, seguro e monitorado de perto em matérias de Branqueamento de Capitais (BC).
Vamos ser claros: a PBC é uma questão reputacional que tem impacto financeiro pelas multas e/ou sanções impostas e atinge o envolvimento dos clientes e contrapartes para com a instituição afectada. Em resumo, influencia o bom nome da instituição, gera perdas e reduz as vendas. Surge, nesse sentido, a consciência generalizada de que, em matérias de PBC, a cultura é de Tolerância Zero quanto a falhas e fraquezas, tanto a nível local como internacional. Muito bem, entendendo agora a urgên-
Prevenção de Branqueamento de Capitais – A Caminhada em Conjunto?
cia e criticidade desta temática, surge-nos a questão: por onde começar? E seguem mais perguntas em efeito dominó como, por exemplo: Quem envolver? Como fazer? O que priorizar? É tudo urgente e crítico, mas, então, e agora? As questões avolumam-se rapidamente. Vamos por partes e passo a passo. O ponto central do exercício, olhando de forma prática, é mesmo o ciclo de vida de cliente, ou seja, é necessário, primeiro, mapear os pontos de interacção e ligação com o cliente para depois entendermos melhor os riscos de BC envolvidos. Só com esta análise se consegue ter uma visão do todo para se seguir para o desenho do modelo de controlo PBC en-
Nesta caminhada, há entidades que podem necessitar de direcção ou apoio especializado e é aqui que as linhas de defesa desempenham um papel fundamental
volvendo sistemas, processos e equipas, garantindo o cumprimento das regras descritas na legislação já indicada.
Desta análise irá surgir, naturalmente, a conclusão que, do mapeamento efectuado, existem componentes em funcionamento que devem ser recalibradas e optimizadas para uma melhor gestão do risco BC. Todas as IFs têm, de alguma forma, algo já implementado, não precisamos de reinventar a roda e esse é igualmente um bom ponto de reajuste imediato.
Um outro ponto crucial em termos de priorização são os resultados de revisões internas e externas, em particular nas áreas que o regulador tem le-
vantado preocupações frequentes, nomeadamente no que se refere ao dever de identificação e verificação, dever de comunicação de transacções suspeitas, definição do perfil de risco do cliente, entre outras.
Dessa análise é de esperar que o que existe interligue com os pontos de contacto tradicionais que traziam mais risco de BC no passado, com foco no início da relação de negócio (abertura de conta) e de crescimento da relação (monitorização de transacções).
Hoje estes elementos base são manifestamente insuficientes para prevenir o branqueamento de capitais e há outros que ganham relevância e peso como a monitorização de sanções, no ponto de entrada e ao longo da relação de negócio, avaliação regular do perfil de risco de cliente e actualização de informação, entre outros.
Nesta caminhada, há entidades que podem necessitar de direcção ou apoio especializado e é aqui que as linhas de defesa desempenham um papel fundamental pelo seu conhecimento detalhado do negócio, envolvimento com as várias áreas da IF e pelo seu vasto conhecimento de avaliação de riscos e fraquezas existentes na organização. Com este mapeamento e envolvência, a entidade já terá bons pontos de partida para definir as suas prioridades e alinhar um plano que vá ao encontro das regras, mas que, acima de tudo, a proteja de riscos reputacionais de BC.
A nossa reputação e o nosso bom nome estão nas nossas mãos. Só com passos contínuos, constantes e coordenados conseguiremos fazer esta caminhada com sucesso. Regressando ao nosso ponto de partida: é insensato fazer as coisas da mesma maneira e esperar um resultado diferente. Mas pensando de forma diferente e agindo de forma coordenada tornaremos as nossas instituições e o sistema financeiro mais seguro e protegido.
Malik Amirali • Executive Director EY, Assurance
especial energias renováveis
14 O CAMINHO PARA A EFICIÊNCIA ENERGÉTICA
Estudos recentes de pesquisadores moçambicanos concluíram que há grandes desperdícios de energia em instituições públicas. Buscam, assim, maneiras de promover a eficiência, que terá nas renováveis importantes elementos da matriz do futuro
Top 10 de Quem Mais Investe na Transição Energética
As Notícias Sobre Energias Renováveis no País e lá Fora 20 18 22 SWISSSOLAR EXPLICADOR PANORAMA
Quando se Combinam Todas as Renováveis Num Empreendimento
“Precisamos de Literacia em Renováveis e de Eficiência Energética”
Nas cidades, há desperdícios de energia. No campo, há défice. Mas tirar daqui para pôr ali não é tarefa simples. Porém, um estudo pioneiro, desenvolvido por Ézar Esaú, docente da Universidade Pedagógica, é candidato a solucionar o problema
Um grupo de 21 pesquisadores da Universidade Pedagógica de Maputo, para a área de energias e meio ambiente, está empenhado em buscar soluções de apoio à expansão de energia sustentável. Entre eles está Ézar Esaú que, a fazer o grau de Doutoramento nessa área, está a desenvolver uma pesquisa intitulada
“Desenvolvimento de tecnologias persuasivas para a eficiência energética em edifícios públicos”. Ainda em curso, o estudo parte da constatação de que há desperdício excessivo de energia nas instituições públicas, o que acarreta custos “muito altos” de aquisição.
Mas, por outro lado, está cientificamente comprovado que é possível reduzir para metade o custo da energia se todas as regras de racionalização forem rigorosamente aplicadas, sendo, por isso, uma iniciativa incentivada mundialmente e que consta, inclusive, entre as prioridades dos Objectivos do Desenvolvimento Sustentável.
Nesta discussão, entra também em cena a matriz das energias renováveis, que estão agora na vanguarda do processo de transição energética, e que prevê eliminar a emissão do carbono até 2050.
Existem, em Moçambique e no mundo, estudos que sustentem com números a tese da sua pesquisa sobre o desperdício energético em instituições públicas? O que dizem?
Existem, sim. São várias pesquisas que a sustentam. Não é um posicionamento novo, mas é um pressuposto global. A nível mundial, há um consumo de 40% a mais de energia em instituições públicas. Isso sugere que a eficiência é a solução que vai baixar os custos porque se trata de uma energia que já existe. É preciso considerar que produzir mais ener-
gia acarreta custos: tem de se construir mais barragens, adquirir mais painéis, identificar novas áreas para implementar centrais de produção, etc. O estudo que estou a desenvolver pretende buscar soluções praticáveis para este problemas, que têm interesse apenas comercial.
Isso é a nível global. E se olharmos para as instituições públicas moçambicanas?
A proporção é muito desviada. Esse cenário de maior consumo verifica-se mais
A nível mundial, há um consumo de 40% a mais de energia em instituições públicas. Isso sugere que a eficiência é a solução que vais baixar os custos porque se trata de uma energia que já existe
em países desenvolvidos. Para o caso de Moçambique, não temos dados muito concretos. Mas nós (investigadores da UP) desenvolvemos um estudo em duas escolas públicas. Foi um estudo de base para aferir o consumo de energia. Fizemos uma estimativa de consumo que se podia realizar de acordo com os equipamentos que eles possuem.
Calculámos o que seria o consumo ideal das duas instituições e constatámos que o consumo real ia muito além do ideal. Cerca de 25% para uma das instituições e 40% para a outra, de consumo a mais de energia. Há aí um problema grave.
O estudo ainda decorre e queremos, com ele, estabelecer indicadores concretos da situação de Moçambique através do levantamento de dados em diferentes instituições — cuja amostra é feita dentro da Cidade de Maputo, que concentra grande parte dos edifícios públicos do País — para depois fixar padrões qualitativos de eficiência e estabelecer escalas, que vão do “excelente” ao “muito mau”, passando pelo “bom”, “médio” e “mau”.
E como se aplicariam os princípios da eficiência energética para gerar a mudança que se pretende?
A eficiência energética compreende dois grandes factores: o comportamental e a transformação tecnológica. Na transformação tecnológica, estamos a falar da adopção da ecotecnologia, que é uma tecnologia que garante eficiência energética. Há aqui, por exemplo, a substituição das lâmpadas incandescentes pelas fluorescentes e, melhor ainda, pelas LED.
O consumo de uma lâmpada incandescente pode equivaler a dez lâmpadas LED. Se substituo uma de 100 watts incandescente por uma LED de 10 watts, estarei a usar apenas um décimo de energia para a mesma finalidade e, aí, estamos nas ecotecnologias para melhorar a eficiência energética. Mas isso, por si só, não é suficiente.
Se tivermos, por exemplo, uma lâmpada de baixo consumo, mas usamo-la de qualquer maneira, não teremos resultados. Aqui é onde entra a parte comportamental, que também faz parte do estudo. Neste contexto, há muita coisa que pode ser feita, desde a educação cívica, literacia sobre assuntos de eficiência energética, etc.
A mim interessa-me aplicar o uso de tecnologias para influenciar a mudança de comportamento. Isso pode também ser feito administrativamente através de
um regulamento estratégico e táctico, mas não no nível operacional. Sobre regulamentos, darei exemplo do que acontece nos outros países, existem indicadores de eficiência energética para edifícios públicos onde se identifica a energia que deve ser usada. O indicador soma os gastos do mês e divide pelo número de trabalhadores (gasto per capita). Mas existe um outro indicador por área coberta que diz a energia que deve ser gasta em cada metro quadrado. Essas são medidas matemáticas que são colocadas.
No nível estratégico e regulativo, pode-se fazer tomando como exemplo Portugal que estabelece indicadores ideais para as instituições, indicando o consumo ideal e procura depois garantir que todas as instituições do mesmo tipo estejam dentro ou abaixo desse indicador. Para que se cumpram, tomam-se várias medidas, desde a transformação tecnológica até à mudança de comportamento.
Sabemos que a vossa actuação também inclui as energias renováveis. Que papel é que estas desempenham no contexto da eficiência energética?
Aqui toda a ginástica deve ser feita ao nível das comunidades rurais e com muito esforço na literacia. No aspecto de produção, ao nível técnico, existem alguns algoritmos informáticos que optimizam a produção de energia eléctrica a partir de painéis ou módulos solares.
Mas temos um problema típico das comunidades. A comunidade sabe que é mais fácil ter energia a partir de uma fonte fotovoltaica como solução, e isso é aplicável. Mas essa comunidade compra e monta o seu sistema com muita deficiência e falta de componentes importantíssimos. Um exemplo clássico é o do regulador de carga.
Para as comunidades, basta ter o módulo solar — produtor da energia eléctrica a partir da energia solar luminosa, uma unidade de armazenamento que é a bateria e colocar um inversor. Muitas vezes, falta o regulador de carga, elemento-chave porque aumenta o tempo de vida de todos os outros componentes do sistema (bateria, módulos, etc.) para uma gestão eficiente de todo o sistema.
Sem este equipamento, quando o painel recebe energia, os seus componentes internos vão sendo danificados e o tempo de vida vai reduzir drasticamente. Por isso é preciso que os membros da comunidade tenham orientação técnica.
As renováveis desempenham papel crucial na promoção da eficiência energética, um tema que já domina as discussões globais no quadro da transição que o mundo hoje testemunha
Como é que vocês resolvem este problema? Ou será tarefa dos novos provedores de serviços nesta área?
Temos um projecto que visa produzir uma planilha com dados concretos para instruir as comunidades, porque isso
é o que falta. Se as pessoas souberem da quantidade de energia que precisam para os seus locais de trabalho e electrodomésticos, tal condicionará todos os seus sistemas fotovoltaicos.
A planilha que produzimos tem um pequeno consultor com informações
técnicas para orientar. Esse consultor ainda não está a ser distribuído pelas comunidades, pois tal carece de financiamento. Mas a sua utilidade está comprovada. Por exemplo, produzimos o consultor para uma pequena comunidade do distrito da Massinga, por termos verificado que usam muito os sistemas solares, mas já surgem por lá comentários de abandono dos mesmos por terem um tempo de vida muito reduzido.
O projecto foi submetido ao Fundo Nacional de Investigação, foi aprovado, mas não teve financiamento. Precisaríamos de menos de 500 mil meticais para a validação desse estudo piloto. Se ca-
lhar, não fosse pela pandemia, já teríamos conseguido o investimento.
Supondo que seja possível reunir todas as condições pa- ra o alcance da eficiência eficiência energética, quanto dinheiro é possível poupar, quer ao nível individual, quer das instituições?
Cada caso tem a sua particularidade, mas estudos já confirmaram a possibilidade de reduzir custos de consumo até 50%.
O impacto disso, como pode imaginar, é gigantesco ao nível da economia e podemos fazer menção a três pilares que são
beneficiados: o ambiental (esta medida favorece o meio ambiente porque garante a redução na emissão de gases de estufa, redução da destruição de ecossistemas, em vez de precisar de ampliar as fontes de geração); o económico (haverá uma redução da necessidade de compra de energia, fazendo as mesmas actividades, reduz-se também o nível de investimentos para a construção de novas centrais); e o social (considerando que o uso excessivo de energia provoca a redução da qualidade da mesma, evita-se a situação de interromper algumas actividades pela baixa qualidade de energia e mesmo a danificação de alguns aparelhos).
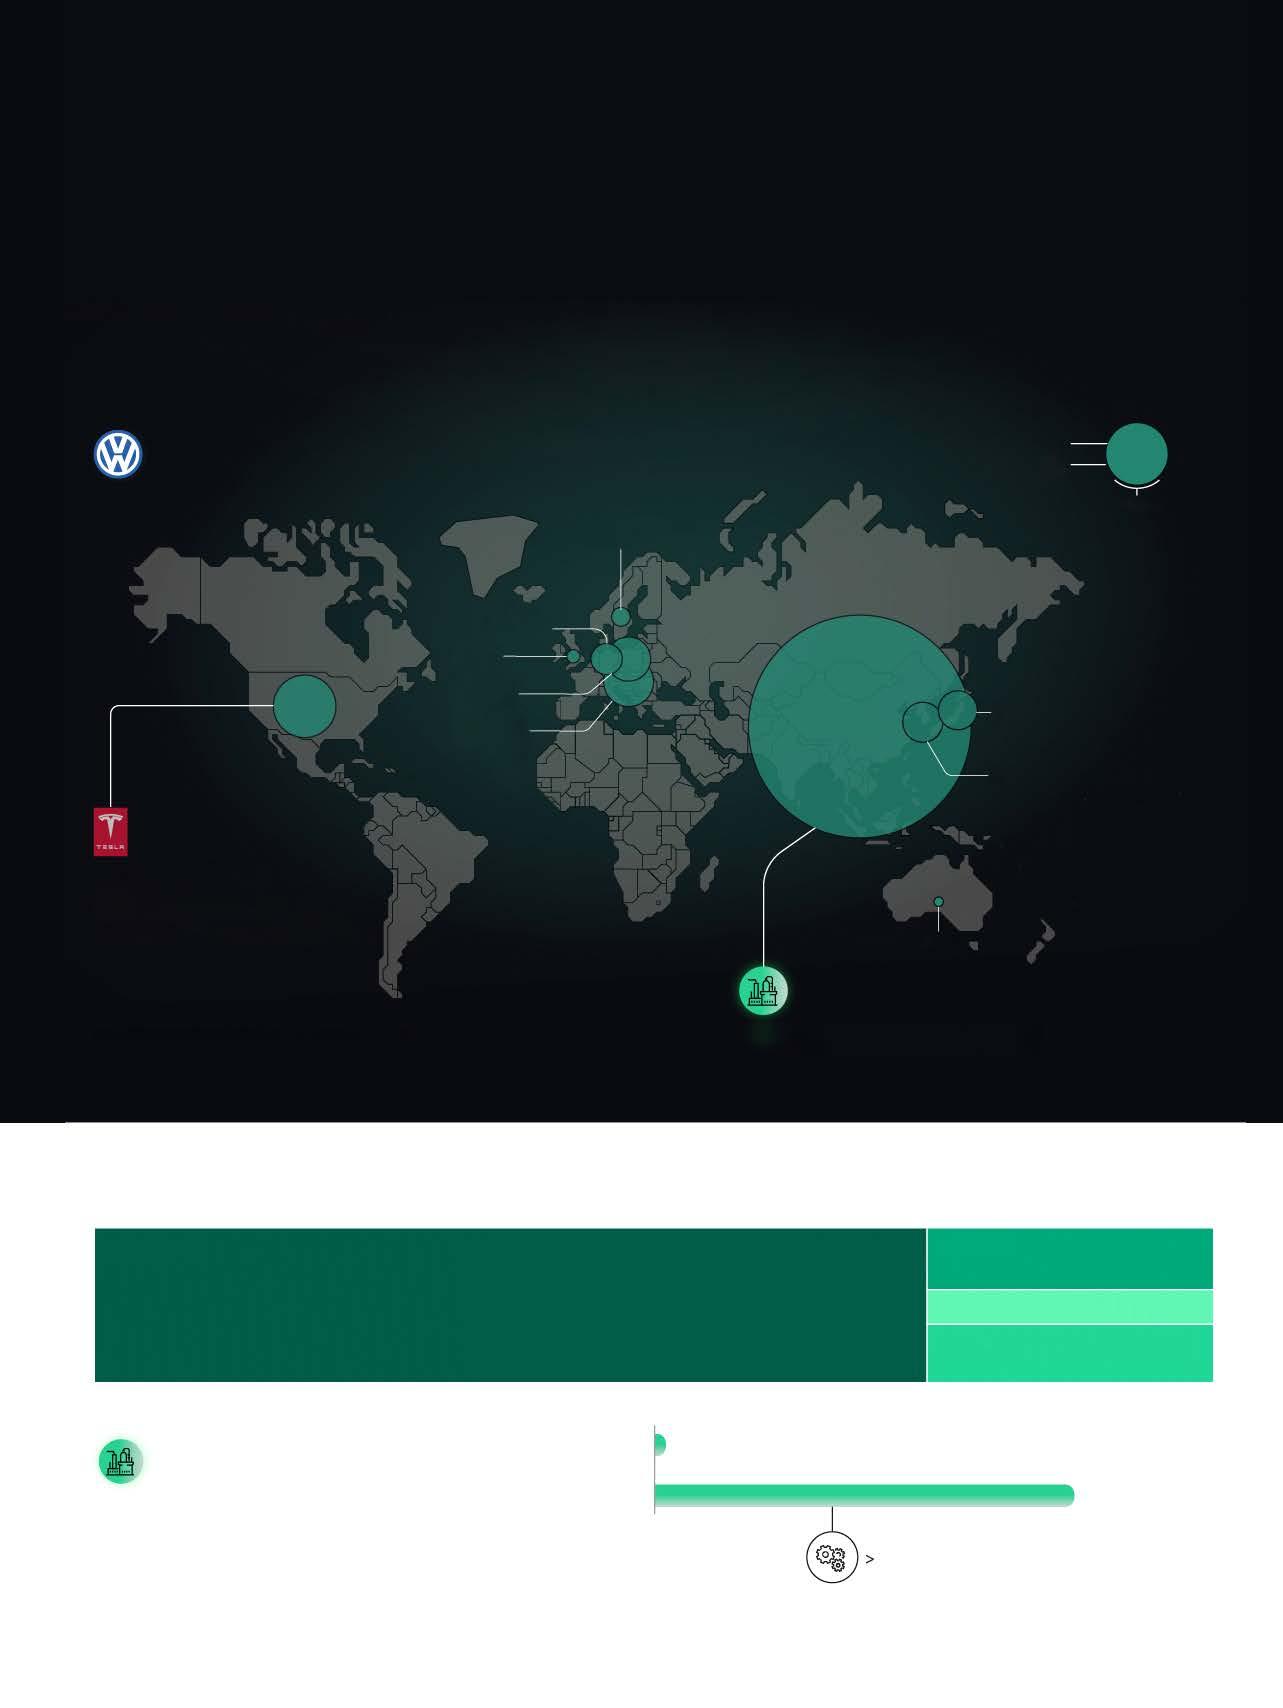
O Top 10 de Quem Mais Investe na Transição Energética
Mais de 130 países estabeleceram, ou estão a considerar, um objectivo de emissões net zero até 2050, mas a obtenção desse objectivo à escala global requer 125 biliões de dólares em investimento climático até àquele ano, de acordo com as estimativas da Convenção-Quadro das Nações Unidas sobre Alterações Climáticas (UNFCCC).
Embora esse nível brutal de investimento ainda não tenha, de
A VW planeia construir seis fábricas na Europa até 2030 com uma capacidade agregada anual de 240 GW.
2. U.S.
No estado norte-americano do Nevada está a maior fábrica mundial, a Panasonic-Tesla Giga Factory 1, com 37 GW de capacidade anual instalada.
7. Alemnaha 11 GWh
9. Reino Unido 2 GWh
4. Polónia 22 GWh
3. Hungria 28 GWh
8. Suécia 4 GWh
longe, sido atingido, está a crescer exponencialmente. Em 2021, o mundo gastou 755 mil milhões de dólares no desenvolvimento de tecnologias energéticas com baixo teor de carbono, mais 27% do que no ano anterior.
Este gráfico destaca os dez principais países por investimento em energia com baixo teor de carbono em 2021, utilizando dados da BloombergNEF.
Como ler o gráfico
1. China 558 GWh
Quatro das dez maiores empresas produtoras de baterias estão actualmente na China.
O Pipeline das “Mega-Fábricas”
Existem 200 megafábricas de baterias no gasoduto até 2030, localizadas em várias regiões.
China 148
Se todas as 200 fábricas estivessem a operar na sua capacidade plena, seriam necessários 3 milhões de toneladas de lítio.
Produção do lítio
Procura do lítio
toneladas
Número de megafábricas de pilhas (2030P) por região
Europa 21
América do Norte 11
Outros 20
3500% de aumento relativo face à produção de 2020
toneladas
Ranking e país 2021 Capacidade GW/Hora
2. U.S. 44 GWh
44 GWh
6. Japão 17 GWh
5. Coreia do Sul 18 GWh
10. Austrália 1 GWh
Tamanho GWh
SWISSSOLAR
Quando se Combinam
Todas as Renováveis
Num só Empreendimento
A empresa tem a particularidade de combinar energia solar, hídrica e eólica, incluindo geradores a diesel e turbinas a gás, dependendo das fontes de energia disponíveis. Também consegue ser uma solução para o que o mercado mais precisa: o financiamento
TEXTO CELSO CHAMBISSO • FOTOGRAFIA Mariano Silva
ASwissSolar Lda. é um centro de competência em energia fotovoltaica e renovável, que nasceu na Suíca. O seu principal negócio é implementar soluções de energia limpa e confiável para os seus clientes e já executou mais de 35 projectos com sucesso em Moçambique.
De acordo com o seu PCA, Andreas Ziegler Mendonça, o empreendimento compreende três dimensões, nomeadamente a Engenharia, a Aquisição e a Construção para energia fora da rede, híbrida e de reserva, podendo combinar, de acordo com a disponibilidade, diferentes fontes de renováveis, desde a energia solar, hídrica, eólica, até gera-
dores a diesel e turbinas a gás. O público-alvo da empresa é composto exclusivamente por clientes do sector privado, com grande foco nos do ramo do Turismo e Conservação e projectos de desenvolvimento rural, embora tenha alguma intervenção ao nível urbano.
Mas qual é o grande diferencial que esta empresa marca num mercado em que a concorrência cresce a olhos vistos?
A Swiss Solar considera-se um player de nicho, segundo o seu PCA, Andreas Ziegler Mendonça, atendendo clientes com requisitos de alta qualidade, que são geralmente privados. Alguns exemplos de clientes são as instalações da Girl Move, em Nampula, uma unidade do Reserva do Gilé, em Nampula, uma unidade
dentro da Reserva do Niassa, entre outros pequenos projectos de instituições privadas que incluem bancos rurais.
“A empresa tem uma rede muito boa de técnicos locais e uma excelente rede internacional de parceiros de engenharia e produção, incluindo fornecedores de tecnologia de qualidade e sustentável”, argumentou o PCA.
Mais do que isso, se o financiamento é o maior ponto fraco dos projectos estruturantes do mercado moçambicano, a Swiss Solar é, já por si, uma solução. “Ao mesmo tempo, temos a nossa própria rede de financiamento e podemos oferecer financiamento para projectos interessantes”, explicou. Em Moçambique, esta componente financeira
já está a dar alguns frutos visíveis, visto que, “com os nossos parceiros financeiros, sobretudo os mais interessados no desenvolvimento rural e urbano, estamos a preparar soluções integradas para um desenvolvimento rural sustentável e mobilidade urbana”.
Através desta iniciativa, a SwissSolar facilita o acesso ao financiamento com fundos externos a projectos que têm alguma pujança financeira. A maior parte deles são turísticos, nomeadamente lodges, com valores que variam entre 100 mil e 500 mil dólares.
Ainda assim, o mercado apresenta desafios estruturais que contrariam o esforço da expansão do acesso à energia, nomeadamente: os baixos padrões téc-
BEMPRESA
Swissolar
CRIAÇÃO 2014
FUNDADOR
Andreas Ziegler Mendonça
CLIENTES
20 (actualmente)
COLABORADORES
Quatro Fixos e 20 Sazonais
nicos e eléctricos para implementar tecnologia solar de alta tecnologia; a situação macroeconómica que não está a gerar caixa suficiente para justificar ou financiar investimentos; altas taxas de juro, tornando quase impossível o financiamento local; empréstimos de doação importantes não estão realmente disponíveis para as PME locais ou são altamente burocráticos e, portanto, não são interessantes; e a administração de empresas locais, as taxas bancárias e regulamentos de importação, que dificultam muito a implementação de projectos competitivos.
Por estas questões, segundo conclusão do PCA da SwissSolar, projectos de energias renováveis têm grandes dificul-
dades em fornecer produtos e serviços de melhor qualidade. “Os investidores fazem projectos baratos, mas que ficam muito caros a longo prazo. Levam um ou dois anos e depois morrem”, observou.
Dificuldades à parte, e mesmo porque há uma premissa anti-pessimista que aconselha a “fazer dos obstáculos oportunidades”, a Swiss Solar, tomando as energias renováveis como a matriz do futuro, tem o objectivo de “permanecer um player de sucesso na vanguarda da tecnologia de amanhã para clientes que desejam ser independentes – especializando-se em sistemas híbridos e combinando diferentes fontes de energia. O futuro mostrará se será em Moçambique ou num contexto mais regional”, concluiu.
Renováveis
Italiana Eni e Governo
fecham acordo para o desenvolvimento de projecto de biocombustíveis
Neste acordo, rubricado recentemente, fica estabelecida uma plataforma de trabalho conjunto, orientada para a cooperação e desenvolvimento de projectos agrícolas, com maior foco para áreas consideradas não competitivas para a produção de alimentos, tendo em consideração a preservação das florestas e dos ecossistemas naturais.
Os biocombustíveis são fontes de energia consideradas alternativas, por serem de carácter renovável e apresentarem baixos índices de emissão de poluentes para a atmosfera. Em geral, costumam ser produzidos a partir de produtos agrícolas ou vegetais, como a cana-de-açúcar, o milho, o rícino, entre outras matérias-primas.
As partes não avançaram qualquer detalhe sobre os custos do projecto e o seu calendário de execução.
Os principais tipos de biocombustíveis actualmente utilizados são o etanol e o biodiesel. Costumam ser usados tanto para mover veículos, quanto para a geração de energia.
A Eni faz parte do consórcio da Área 4 da Bacia do Rovuma, ao largo de Cabo Delgado, numa operação cujas previsões iniciais apontavam para que a exploração das reservas começaria no primeiro semestre de 2022. Os poços que vão alimentar o projecto estão perfurados e a plataforma flutuante Coral Sul já está em Moçambique. Esta será a primeira unidade de exploração das reservas do Rovuma, classificadas entre as maiores do mundo.
Ambiente
Emissões de CO2 no sector da energia atingem níveis históricos em 2021
As emissões de dióxido de carbono (CO2) no sector da energia atingiram níveis históricos em 2021 devido à recuperação económica mundial e ao aumento do uso do carvão, indica a Agência Internacional de Energia (AIE).
A AIE salienta que a energia, primeiro sector produtor de gases com efeito de estufa, aumentou as emissões de CO2 em 6% em 2021, para 36,3 gigatoneladas. O volume das emissões registado em 2021 superou o recorde an-
Energia
terior de 2019 e deveu-se, sobretudo, à recuperação económica mundial e à subida dos preços do gás, que levou muitos países a recorrerem ao carvão apesar do crescimento sem precedentes do uso das energias renováveis.
O carvão está na origem de 40% do crescimento das emissões em 2021, com um nível histórico de 15,3 mil milhões de toneladas de CO2. O gás ultrapassou os níveis de emissões registados em 2019, em 7,5 mil milhões de toneladas.
Guerra na Rússia e Ucrânia impulsiona procura por fontes renováveis na Europa
A guerra que está a assombrar a Ucrânia, o leste europeu e o mundo tem dado a entender que a dependência dos países face a outros pode ser perigosa.
Neste sentido, nos últimos dias, na Europa, por exemplo, as energias renováveis conheceram um impulso motivado pela procura por alternativas ao petróleo e ao gás provenientes da Rússia. Pela primeira vez desde a pandemia, o European Renewable Energy Index,
Transição energética
um índice que acompanha o desenvolvimento e desempenho das empresas europeias que trabalham no sector das energias renováveis, aumentou quase 9,3%, uma clara manifestação da vontade que os investidores têm em dar uma oportunidade a estas fontes.
O facto de a Europa depender amplamente do gás e do petróleo provenientes da Rússia levanta a questão dos perigos inerentes à dependência externa. Por esta razão, registou-se uma mudança na política energética da Europa, beneficiando empresas do sector.
Esta situação é resultado da tentativa dos governos europeus se afastarem do fornecimento de petróleo e gás da Rússia, que é o terceiro maior produtor de petróleo do mundo, e é a resposta para 40% das necessidades de gás da Europa.
“Catástrofe do clima já é real e resta pouco tempo para a adaptação”, revela o IPCC
O Painel Intergovernamental sobre Mudanças Climáticas (IPCC) lançou, recentemente, um documento que está a ser considerado o mais sombrio e drástico elaborado pelo grupo de cientistas desde o início das actividades, em 1988. Trata-se da segunda parte do seu sexto relatório de avaliação.
Alguns destaques do documento, que tem cerca de 4 mil páginas, relatam que a crise do clima está a acelerar-se rapidamente, há impactos bem mais graves que os previstos, não é possível evitar todas as perdas, as comunidades mais pobres, mulheres, crianças e povos indígenas estão cada vez mais vul-
neráveis e sofrerão mais, a urbanização crescente aumenta a pressão sobre os serviços de água, saúde e saneamento, que, por sua vez, destroem ecossistemas e os serviços ambientais que eles fornecem.
E os principais pulmões verdes — como a Amazónia — estão a perder a capacidade de absorver dióxido de carbono e a transformar-se, pelo contrário, em emissores de carbono.
Outras partes do documento serão publicadas em fases até à 4ª e última, em Novembro próximo, e devem reiterar a aceleração da adopção das fontes renováveis como urgente.
Desde o final da Guerra Fria que perdura alguma ansiedade por parte da Rússia em relação à sua perda de influência na Europa do Leste, e a expansão da NATO nesta geografia.
A ansiedade e receios russos culminaram com as manifestações pro-União Europeia na Ucrânia, em 2013 e 2014, após a decisão do Governo ucraniano de não assinar um acordo de cooperação com a União Europeia, decidindo alternativamente seguir um caminho de relações económicas mais próximas com a Rússia, uma decisão que levou à deposição do então presidente ucraniano, Viktor Yanukovytch.
Em 2014, deparado com a perda de influência sobre um Estado que foi um antigo membro central da URSS, o Presidente Putin decidiu invadir e anexar a Península da Crimeia e apoiar as forças separatistas na região de Donbas no Leste da Ucrânia. Após estas interferências, por parte do Executivo Russo, a ascensão da Ucrânia à NATO tornou-se uma prioridade para o novo Governo, sendo que os anos seguintes foram marcados por um conflito armado entre o Estado Ucraniano e as forças separatistas Russas, que resultou em cerca de 14 mil mortes.
O aumento de tensões em 2021 e no início de 2022 culminou nos eventos de 22 de Fevereiro, com a entrada de tropas russas nas regiões de Donetsk e Luhansk, após o seu reconhecimento como Estados independentes por parte da Rússia, e uma invasão de larga escala em 24 de Fevereiro à Ucrânia. Os membros da NATO e outros aliados da organização, deparados com esta situação, mas conscientes de que uma participação directa no conflito militar seria impensável devido ao perigo de escalar hostilidades e ao potencial início de uma guerra nuclear, decidiram adoptar as medidas não bélicas mais impactantes possíveis. Após o início da invasão, os países Ocidentais aprovaram várias rondas de sanções económicas. As sanções mais notáveis in-
Guerra na Ucrânia, o Que Nos Espera?
cluíram o congelamento de cerca de USD 630 mil milhões em reservas de moeda estrangeira do Banco Central russo; a proibição de fazer negócios com o Banco Central, com o Ministério das Finanças e com o Fundo Soberano russos; a exclusão da maioria dos bancos russos do sistema de transferências internacionais SWIFT, isolando, praticamente, a economia do sistema financeiro ocidental; a proibição de exportação de bens que poderão ter uma utilização militar e diversos componentes tecnológicos; e sanções a vários oligarcas, governantes e outros indivíduos com elevada relevância e influência para o regime. O impacto das sanções na Federação Russa foi imediato, com o rublo a colapsar em mais de 40% contra o USD em poucas
Moçambique poderá também beneficiar da decisão estratégica da União Europeia de diversificar as suas fontes de gás natural
horas. Este pacote pesado de sanções iniciou uma guerra económica, com impactos colaterais a nível mundial. Apesar de a Rússia apenas representar cerca de 2% do PIB mundial, é um dos maiores produtores de mercadorias estratégicas como o trigo (contabilizando junto com a Ucrânia cerca de 30% das exportações mundiais), fertilizantes, gás natural (17% da produção mundial), petróleo (terceiro maior produtor mundial), alumínio (segundo maior exportador), néon (40% da produção mundial) e paládio (40% da produção mundial). As dificuldades na exportação destes recursos estratégicos, devido às sanções económicas, bem como as condicionantes nos portos do Mar Negro resultaram num impacto imediato no mercado internacio-
nal de mercadorias, com o barril de Brent a subir mais de 30% e o trigo mais de 40%.
A subida do preço de diversas mercadorias estratégicas terá um impacto inflacionário numa economia mundial, que já se encontrava numa fase de subida da inflação, causada pelos elevados estímulos económicos, por um forte aumento na procura agregada pós-Covid e por disrupções nas cadeias de abastecimento.
Este aumento de inflação e volatilidade nos preços dos activos trará mais incerteza na definição da política monetária futura da Reserva Federal Norte-Americana e do Banco Central Europeu, que terão de ter em conta a actual tendência de aceleração da inflação, bem como os riscos associados a uma estagnação do crescimento económico em resultado das sanções impostas. No caso de Moçambique, estes eventos levarão a um aumento do preço do combustível (e, por conseguinte, de todos os outros sectores dependentes de custos de transporte e logística) e dos bens alimentares dependentes do trigo, elevando assim o custo de vida das famílias mais carenciadas. A curto prazo, apesar destes impactos negativos, estes eventos poderão trazer benefícios económicos, tendo em conta que o carvão, alumínio e gás natural, que representam actualmente a maior componente das exportações moçambicanas, têm sido alvos de uma subida de preços substancial, o que terá um impacto positivo no crescimento do valor das exportações.
A médio/longo prazo, Moçambique poderá também beneficiar da decisão estratégica da União Europeia de diversificar as suas fontes de gás natural e dos países ocidentais reduzirem a dependência energética da Rússia, o que tornará os projectos de energia no País mais atractivos, criando condições para uma retoma mais acelerada do projecto Mozambique LNG (liderado pela TotalEnergies), bem como a tomada da Decisão Final de Investimento no projecto Rovuma LNG (liderado pela ExxonMobil) mais cedo do que previamente expectável.
Meul Gulabsinh • Administrador Executivo, CFO do Banco BIG Moçambique
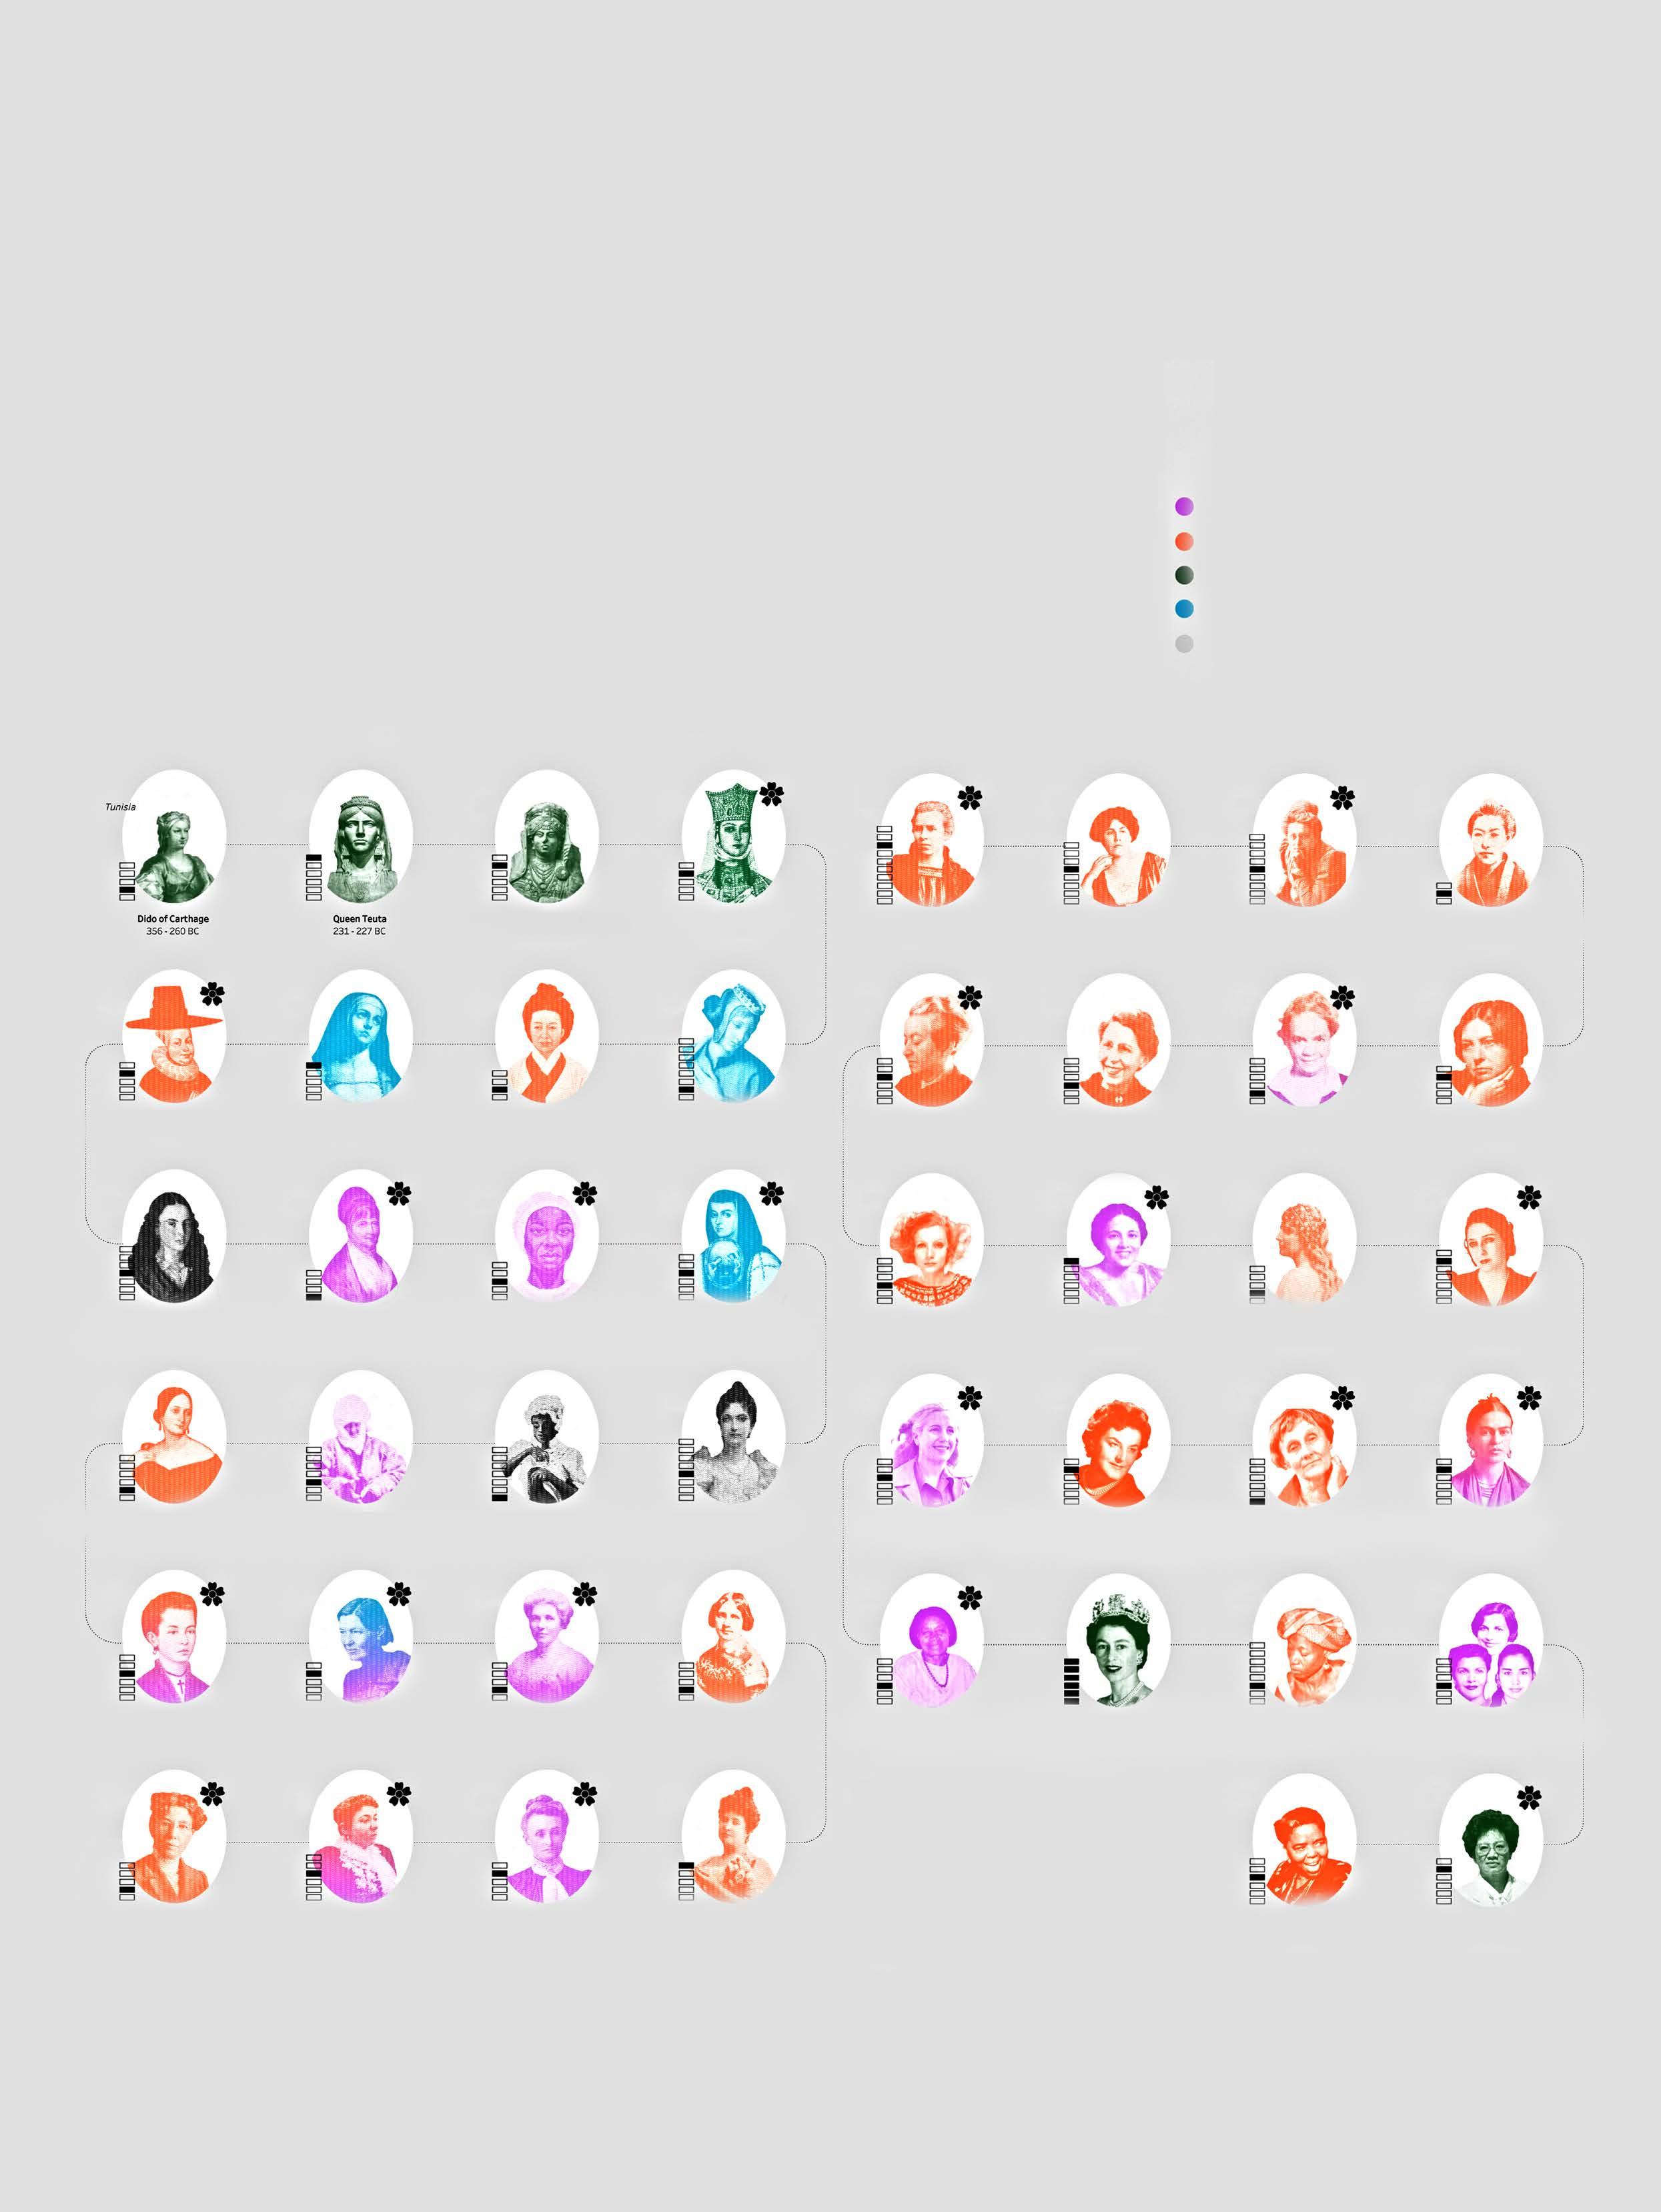
Quem São e Onde Estão as Mulheres Que Dão a Face a Notas no Mundo?
Um estudo de Fevereiro da empresa financeira sueca Advisa analisou 1006 notas internacionais actuais e descobriu que apenas 15% apresentavam imagens de mulheres.
De acordo com o conjunto de dados, a Rainha Elizabeth II é a mulher mais destacada em todo o mundo, mas quem são as outras mulheres representadas e em que países dão a cara ao valor facial do dinheiro de papel?
O gráfico seguinte mostra as mulheres nas notas de todo o mundo, as suas principais profissões e o valor das notas em que são apresentadas.
CORES
Activista
Artista
Tunísia Ucrânia
Estamos Seguros?
Há cerca de um mês, um grupo de hackers atacou e deixou inoperacionais vários portais do Governo e trouxe para as primeiras páginas um assunto pouco debatido em Moçambique até então: estamos perante uma pandemia informática global que afecta cada vez mais pessoas, empresas e a soberania das próprias nações. Para se ter uma ideia, só no ano passado, segundo um relatório do Fórum Económico Mundial, houve um aumento em 151% dos ataques com pedidos de resgate (e o ransomware até está longe de ser uma das principais ameaças), com prejuízos que atingiram os 6 mil milhões de dólares. Medidas de defesa existem, mas para além de uma necessária mudança de mentalidade generalizada, o problema é complexo e exige estratégia, um plano concreto e uma acção coordenada entre os sectores público e privado. E em Moçambique, embora com boa vontade, estamos ainda longe dessa realidade
Quantas vezes não lemos que contas bancárias foram invadidas e o dinheiro roubado? Que os hackers acederam ao backoffice de uma operadora de telefonia móvel, como aconteceu recentemente em Portugal com a Vodafone tendo afectado quatro milhões de utilizadores, com óbvios danos financeiros e patrimoniais para a empresa e seus clientes?
Ou, ao nível particular, quem não tem alguém conhecido que já teve a conta de uma rede social invadida e utilizada para fins fraudulentos? Ou que os sistemas electrónicos de ministérios e organizações governamentais foram comprometidos, como recentemente aconteceu, sem grandes consequências, é certo, em Moçambique?
A verdade é que notícias deste género não têm faltado nos últimos anos, sendo que é perceptível um incremento nos últimos meses, especialmente durante e no pós-pandemia.
Há muito que este deixou de ser um “problema dos outros”, mas, por Moçambique, pouco se sabe ou se sabia até um passado recente. E, por se tratar de um tema que quase todos ouvem falar “por alto”, a E&M contactou um conjunto de especialistas que trabalham na área da Cibersegurança, um ramo que tem vindo a ganhar cada vez mais importância dada a magnitude do problema que o mundo cada vez mais digital nos trouxe.
Afinal, havia que percorrer os labirintos do Ciberespaço por onde se move o Cibercrime, conhecer os riscos a que estamos todos sujeitos, os danos nas esferas económica, social e política, assim como o vasto conjunto de comportamentos, individuais e colectivos, a adoptar e os investimentos necessários para reduzir a exposição aos ataques.
Ricardo Velho, engenheiro com especialização em Segurança de Informação, que ocupa o cargo de business development manager na InSite – empresa moçambicana que opera no ramo da consultoria e implementação de sistemas de gestão para a segurança de informação e Cibersegurança, entre outras áreas – explica à E&M que “o cibercrime não é um fenómeno novo, mesmo em Moçambique acontece e ficou mais presente com os ataques recentes”. O que o caracteriza é o facto de ser invisível e é aqui onde reside o perigo. Ou seja, “podemos estar a ser
atacados num determinado momento, mas não sabemos e só damos conta após o ataque, se houver sintomas!”
A pirâmide da Cibersegurança
Indo à raiz conceptual do que é o cibercrime e de como deve ser encarada a cibersegurança, o especialista explica que “temos de a analisar sob três ângulos: o institucional, no sentido de definir o quadro legal e o plano de implementação da Ciberdefesa que um país deve ter, feito ao nível da entidade responsável por combater o cibercrime; o organizacional ou empresarial, para orientar sobre os requisitos a reunir com vista a que as empresas se protejam a si e aos seus clientes dos ataques; e, por fim, na base da pirâmide, ao nível das pessoas, numa consciencialização crescente dos perigos e na adopção de comportamentos e procedimentos recomendáveis ao lidar com meios tecnológicos.”
Em Moçambique existe um portal do Instituto Nacional das Tecnologias de Informação e Comunicação (INTIC), que é a entidade reguladora da Cibersegurança e responsável pe-
la gestão das questões a este nível em termos de regulamentação. E é o INTIC que está a implementar a política e estratégia de Cibersegurança. Mas em que medida os três degraus da pirâmide da cibersegurança, citadas por Ricardo Velho, estão em sintonia e a trabalhar em conjunto? E, se não estão, até que ponto estamos (in) seguros?
Ainda falta a definição e implementação da legislação e um plano de acção coordenado
Apesar de uma mudança visível do paradigma dos últimos dois anos (desde que eclodiu a pandemia) — sendo justo dizer que começou a haver mais organizações a preocuparem-se em obter informações a este nível se se fizesse uma análise ao estado da arte da segurança digital no país —, a conclusão seria unânime entre os especialistas na matéria com experiência no mercado nacional: no que diz respeito à segurança de informação, e existindo apenas duas entidades certificadas a este respeito no País (a McNet e uma seguradora do mercado), de uma for-
ma geral, o desconhecimento em Moçambique é grande relativamente ao que é a Cibersegurança. Isto acontece porque, endemicamente, não serão poucas as lideranças públicas e privadas que desvalorizam estes temas, encarando-os como um custo e não como um investimento precavendo futuras e grandes perdas potenciais (financeiras e reputacionais), e preferindo não raras vezes pensar que são meramente questões da responsabilidade dos informáticos, o que é errado.
Em resultado, serão muito poucas as entidades públicas com sistemas de defesa digital consolidados, havendo, no entanto, no sector privado, uma preocupação crescente com o tema, especialmente, e como é natural, no sistema financeiro e de telecomunicações, que estarão entre os sectores mais bem preparados para enfrentar esta “guerra virtual” no País. Depois, há ainda as estatísticas sobre o grau de exposição a este tipo de crimes, que é, aliás, um dos grandes problemas apontados pelos especialistas: a falta de informação compilada sobre os
Sempre que utilizamos equipamentos informáticos, sejam computadores ou celulares, conectados através de um acesso, ficamos susceptíveis a ataques
ataques existentes e partilha da mesma entre sectores público e privado para que todos possam partilhar e precaver ameaças similares. Esta situação coloca o País numa situação de maior fragilidade quanto à definição dos mecanismos de defesa a adoptar. Do que se sabe, os sectores Financeiro, Comunicações, Energia, Logística e Saúde estão entre os mais expostos entre nós.
Perigo permanente
Sempre que utilizamos equipamentos informáticos, sejam computadores ou celulares, conectados através de um acesso, ficamos susceptíveis a ataques. Aliás, na verdade, este é o último ponto a que devemos estar atentos, uma vez que o problema começa bem atrás no tempo. “A verdade é que a Internet, quando surge, foi desenvolvida por investigadores e alunos universitários sem qualquer preocupação de segurança, para a partilha de conhecimento e meio de comunicação entre grupos de trabalho académico. Depois, nos anos 90, começa a massificar-se, permitindo o acesso a milhares e milhares de páginas.
O advento das redes sociais deu origem à criação de um espaço virtual que se designa por Ciberespaço. Este mundo virtual promove a interligação e interacção entre inúmeras aplicações informáticas, serviços bancários, serviços sociais dos países, e... pessoas entre muitos outros serviços críticos como são a distribuição de energia ou água.
Existe de tudo neste mundo virtual, incluindo pessoas e profissionais com boas intenções, mas também os que se aproveitam de tais facilidades para acções criminosas, associadas tipicamente à Darknet.
Este novo universo evoluiu rápido de mais para que muitas organizações e milhões de pessoas se pudessem preparar para os seus perigos”, explica Paulo Borges, consultor parceiro da InSite e especialista com 36 anos de experiência profissional nas várias áreas da segurança de informação, Cibersegurança e Continuidade de negócios, que falou à E&M a partir de Portugal. E prossegue: “Indo ao encontro do que dizia, até uma aplicação como o WhatSapp pode ser atacada, claro. Ou servir de meio para executar ataques. É preciso observar que um telemóvel é essencialmente similar, em funcionalidades, ao computador. Ou seja, através dele, é possível entrar e captar dados de uma pessoa ou organização se a sua utilização não for a mais correcta”, alerta.
Mas porque é que, nos últimos anos, começámos todos a ouvir falar de ataques informáticos? De acordo com o especialista, “a pandemia do covid-19 levou as organizações a utilizarem meios alternativos de acesso às aplicações de negócios e isso aconteceu muito rapidamente. Mas muitas delas, que tinham sistemas, estratégias, políticas e práticas de segurança direccionadas para um contexto de presença num determinado perímetro físico, acabaram por não estender e aplicar esses cuidados a um modo de trabalho deslocalizado da segurança digital instalada no ambiente do escritório.
Ou seja, os sistemas foram instalados em máquinas e infra-estruturas impróprias e quando os colaboradores das empresas e outras organizações tiveram de trabalhar a partir de casa, muitas delas ‘esqueceram-se’ que o perímetro de segurança também teria de ir até à casa de cada um. Uma vez em casa, a maior parte dos trabalhadores utilizavam meios próprios, logo aí tivemos uma fragilidade evidente,
“Existem certificados de segurança que protegem os dados de maneira que, se forem atacados, por mais que o hacker consiga obtê-los, chegam-lhe criptografados e não os pode usar..."
visto que o controlo dos acessos era feito sem a observância das condições de segurança”.
Já o engenheiro Edson Chilengue, director-executivo da ITGest Moçambique, recorrendo a estatísticas globais que referem que 42,3% dos ataques cibernéticos bem-sucedidos acontecem devido à negligência humana, faz menção à necessidade de “consciencializar as pessoas para a observância dos cuidados.” E refere-se, basicamente, “a observar com atenção antes de aceder a determinados links de acesso a janelas desconhecidas, a convites para aceitar condições impostas por certos sites para aceder à sua informação e a propostas de eventos e jogos — fazer uma verificação rigorosa dos links recebidos por e-mail antes do clique". E explica que é geralmente assim que os hackers acedem ao controlo do aparelho (computador ou smartphones) e de todo o sistema da organização.
Mas a própria atenção não é uma condição fácil de observar e cumprir. Milton Lauchande, director comercial da DataServ, também do ramo de tecnologias e com actuação em Moçambique ao nível da cibersegurança, argumenta que os portais “funcionam como janelas e portas que devem estar sempre abertas para facilitar o fluxo de informação. Só esse facto oferece oportunidade de ataques aos cibercriminosos.”
Um dado curioso colocado por Milton Lauchande é o facto de haver pouquíssimas pessoas que se formam em áreas que possibilitem desenvolver habilidades cibercriminais. Se isso é bom? “Em parte, sim, porque há menos cibercriminosos, mas, por outro, limita a possibilidade de, igualmente, haver “cérebros” nacionais capazes de criar soluções ao nível da cibersegurança.”
A partir daqui, invoca-se o papel dos reguladores para legislar e disci-
MASSIFICAÇÃO DA INTERNET, CLOUD SERVICES
Uma perspectiva histórica, apresentada por Paulo Borges, especialista com mais de três décadas e meia na área da ciber-segurança, e que em Moçambique é consultor associado da Insite, refere que, apesar do mediatismo recente, tudo o que acontece hoje relacionado com a segurança de pessoas ou de infra-estruturas... já acontecia antes, nos anos 1980, 1990. Só que, naquela altura, explica, “os hackers utilizavam métodos muito precários, extremamente complexos, e que exigiam dos atacantes grandes conhecimentos para causarem problemas".
A massificação dos ataques para o estágio actual da insegurança tecnológica viralizou, por assim dizer, com a normalização do acesso à internet e, particularmente, do advento dos serviços móveis, que são oferecidos em condições mais baratas, num ambiente em que toda a gente tem direito à sua utilização.
Além disso, prossegue, “os serviços de cloud, públicos ou privados, não foram desenhados para serem seguros. É que os operadores aceleraram o passo como provedores de serviços, mas descuraram por completo a questão da segurança".
plinar o mercado, o que ainda não está a acontecer ou, pelo menos, não é satisfatório, como veremos mais adiante.
Então, onde se vai buscar a defesa? E a que custo?
De uma maneira mais simplificada, e olhando para o utilizador final, todos os especialistas ouvidos pela E&M falam da disponibilidade no mercado de antivírus, que são os mais conhecidos meios de protecção contra perigos ao usar a internet ou ao aceder a um link ou portal. Existe, por exemplo, o firewall, que é uma aplicação que protege a máquina de uma instituição contra qualquer invasão externa.
Existe também uma aplicação denominada IDS que, de forma automática, vai monitorizando todas as acções que vão sendo executadas na organização, seja por colaboradores ou pela equipa de técnicos das tecnologias, e que bloqueia automaticamente as ameaças que detectar, armazenando-as num ponto em que o gestor das tecnologias possa verificar a quantidade e tipos de ameaças sofridas. Para as empresas que trabalhem de forma intensa com páginas web existe o webfilter, uma aplicação que filtra os sites que podem ou não ser consultados dentro da organização, bloqueando todos aqueles que não forem permitidos. No que
OS TIPOS DE RISCOS MAIS FREQUENTES
A agência Executech, um dos mais premiados provedores de serviços de TI gerenciados do mundo, apresenta o top 10 dos riscos de ataques cibernéticos que mais ocorrem. Conheça-os:
1 – MALWARE
É quando uma parte indesejada da programação ou software se instala num sistema de destino, causando um comportamento incomum. O resultado varia de negar acesso a programas, excluir arquivos, roubar informações e espalharse para outros sistemas. Uma abordagem proactiva, através de programas antimalware é a melhor defesa.
2 – ROUBO DE PASSWORDS
"Fui hackeado!” Uma conclusão comum quando se faz login numa conta para descobrir a senha alterada e detalhes perdidos. É muito pior para uma empresa, que pode perder dados confidenciais. A autenticação de dois factores é o melhor método de protecção, pois requer um dispositivo adicional para concluir o login.
3
– INTERCEPTAÇÃO DE TRÂNSITO
Ocorre quando um terceiro “escuta” informações enviadas entre um usuário e o host. O tipo de informação roubada varia de acordo com o tráfego, mas geralmente é usado para obter logins ou dados valiosos. É preciso evitar sites comprometidos (como aqueles que não usam HTML5) e criptografar o tráfego de rede.
4 – ATAQUES DE PHISHING
É um método mais antigo. Normalmente, um usuário final recebe uma mensagem ou e-mail que solicita dados confidenciais. Às vezes a mensagem parece oficial, obrigando um indivíduo a clicar em links e acidentalmente fornecer informações. Uma abordagem de segurança de bom senso é a melhor prevenção.
5 – DDOS
6 – ATAQUE ENTRE SITES
O alvo é um site vulnerável, sem criptografia. Uma vez direccionado, o código perigoso é carregado no site. Quando um usuário o acessa, essa carga é entregue ao sistema ou ao navegador, causando um comportamento indesejado para roubar informações. Fornecer a opção de desactivar os scripts de página é vital para impedir a activação da carga maliciosa.
7 – EXPLORAÇÕES DE DIA ZERO
É um ataque direccionado contra um sistema, rede ou software. Esse ataque tira proveito de um problema de segurança negligenciado, procurando causar um comportamento incomum, danificar dados e roubar informações. Os usuários devem manter bons hábitos de segurança até que uma correcção seja lançada.
8 – INJECÇÃO DE SQL
Essencialmente, terceiros mal-intencionados manipulam “consultas” SQL (a sequência típica de solicitação de código enviada a um servidor) para recuperar informações confidenciais. A implementação de firewalls inteligentes é um método de prevenção; firewalls de aplicativos podem detectar e filtrar solicitações indesejadas.
9 – ENGENHARIA SOCIAL
É o método abrangente para tentar enganar os usuários para que forneçam detalhes confidenciais. Isso pode ocorrer em qualquer plataforma. Para evitar, permaneça céptico em relação a mensagens suspeitas, solicitações de amizade, e-mails ou tentativas de colectar informações de usuários de terceiros desconhecidos.
10 – ATAQUE MITM
É um método no qual partes malintencionadas visam servidores e sobrecarregam-nos com tráfego de usuários. Quando um servidor não consegue lidar com solicitações recebidas, o site é encerrado e tem um desempenho inutilizável. Parar um DDoS requer a identificação de tráfego malicioso e a interrupção do acesso.
Ocorre quando um terceiro sequestra uma sessão entre o cliente e o host. O hacker geralmente disfarça-se com um endereço IP falsificado, desconecta o cliente e solicita as suas informações, por exemplo, relacionadas com a sua conta bancária. A criptografia e o uso de HTML5 são recomendados.
diz respeito aos preços, Edson Chilengue, director-executivo da ItGest Moçambique, fala da existência de representantes de marcas de antivírus que não são caros. “Existem certificados de segurança que protegem os dados de maneira que, se forem atacados, por mais que o hacker consiga obtê-los, chegam-lhe criptografados e não os pode usar. Este material pode custar, em média, entre 400 e 500 euros (entre 28 mil e 35 mil meticais).
E é possível que uma empresa tenha apenas uma certificação-chave que pode ser utilizada por toda a empresa, inclusive para proteger os e-mails contra os ataques cibernéticos. Além disso, existem aplicações mais pequenas que, anualmente, custam cerca de 100 mil meticais para uma protecção segura. Dependerá da capacidade financeira da organização a definição do que é caro ou barato e é preciso avaliar também quanto vale a segurança de dados”, explicou. Olhando a sistemas mais complexos, direccionados
para as empresas, as ferramentas são mais dispendiosas e exigem supervisão de uma equipa de IT especializada na matéria, o que se pode comprovar mais complicado, principalmente para organizações com fraco poder financeiro, como muitas em Moçambique. No entanto, “se considerarmos os meios de segurança uma despesa, devemos questionar quanto vale a informação que fomos construindo durante vários anos, que garante que a organização tenha continuidade e faça o seu percurso". Ricardo Velho, da InSite, continua: “muitas vezes, quando as organizações analisam as propostas técnicas de implementação dos sistemas de gestão de ou da segurança da informação prestados pela sua empresa, acabam por considerar muito o investimento em cibersegurança, o que é claramente um erro".
Costumamos usar o provérbio ‘casa roubada, trancas à porta’, e ele aqui aplica-se. Muitas empresas só se apercebem do prejuízo depois de serem
atacadas, perderem informação, clientes, ou verem comprometida a sua operação com graves danos reputacionais e de receitas. É sempre preferível prevenir o máximo possível, portanto diria que sim, apostar na segurança e na certificação dessa segurança é hoje, Moçambique é uma ‘sandbox’ para os hackers
“Como evitar ataques à soberania, semelhantes à ameaça que o Governo de Moçambique acaba de sofrer?”
A questão, oportuna, é colocada por Paulo Borges que, mesmo reconhecendo que nenhuma tecnologia é perfeita o suficiente para garantir a total inviolabilidade dos dados, porque há uma evolução contínua ao mesmo ritmo que se vão sofisticando os mecanismos de invasão, diz que muito há ainda por fazer. Olhando ao caso nacional, ele tipifica, com base na informação disponível sobre o recente ataque aos portais do Governo, que tipo de segurança digital temos no País:
CONFLITO NA UCRÂNIA FAZ DISPARAR AMEAÇAS NO MUNDO
Já antes da invasão da Ucrânia pela Rússia os ataques vinham crescendo exponencialmente, mas agora registam o maior número desde o início do conflito, de acordo com a Check Point Research (CPR), área de Threat Intelligence da Check Point Software Technologies Ltd. Nos primeiros três dias de conflito, as ciberofensivas contra a administração pública e sector militar ucranianos aumentaram em 196%. A CPR suspeita que os hackers moveram a sua atenção para outros governos centrados no conflito. Ainda assim, o número de ciberataques contra todas as indústrias, não apenas a governamental e militar, na Ucrânia e na Rússia, registaram o seu ponto mais alto desde o início do conflito e também do ano.
Em geral, não só desde o início do conflito, mas desde o início do ano, ao nível global, a média semanal de ciberataques por organização na segunda semana de Março esteve nos 1266, 14% mais que no período que antecedeu o início do conflito e 15% mais que as primeiras duas semanas de conflito. Em termos regionais, a média semanal de ciberataques em África, no mesmo período, esteve nos 1987, 2% menos que no período que antecedeu o conflito e 1% menos que as primeiras duas semanas de conflito. Na Europa, a média semanal de ciberataques cresceu 14% para 1068, na América do Norte, a média semanal subiu 17% para 991 e na América Latina, a média semanal de ciberataques foi de 1837, mais 17% do que no período que antecedeu o conflito.
“Existem estatísticas que indicam que países como Moçambique, com insuficiência de infra-estruturas de defesa cibernética, estão a ser utilizados como ‘sandboxes’ internacionais (ou seja, são locais de treino onde os hackers podem fazer experiências para testar a sua capacidade técnica para, depois, executar ataques noutros locais, sabendo que as consequências dessa acção não serão grandes para si). Presume-se, por isso, que o caso recente tenha sido claramente um jogo de experiências, testes feitos ou simplesmente por brincadeira feita, diria eu, por um grupo de jovens, que até podem ser estudantes a divertirem-se”.
Ao introduzir o termo “cibersegurança soberana”, uma área em que trabalha há muitos anos, o especialista explica que cada país “deve determinar a sua estratégia, a forma como se interliga com a comunidade internacional e criar condições para organizar e articular toda a sua cibersegurança.”
E é da opinião que “nenhuma nação deve trabalhar isoladamente, é preciso estabelecer alianças semelhantes às que se fazem em contextos militares, de entreajuda e partilha de conhecimentos”, assevera.
Paulo Borges observa, de resto, “que já existem dispositivos tecnológicos de segurança em todos os países da Europa e na esmagadora maioria dos países africanos. Mas, no caso de Moçambique, falta o dinamismo operacional de, a partir desta rede global de centros de aviso de ataques informáticos, interagir com as organizações públicas e privadas nacionais, no dia-a-dia, abordando estas problemáticas, no sentido de adoptar medidas de prevenção imediatas e não apenas de reacção, como actualmente acontece.”
Falta regulamentação e... acção Ricardo Velho, também da InSite, explica que toda esta matriz de aspectos
te capacidade instalada em termos de competências humanas e meios tecnológicos, pelo que carece de um maior investimento.
Edson Chilengue, formado no exterior em ciências viradas para a área das tecnologias, com a função de director-executivo da ITGest Moçambique – empresa que opera na área de tecnologias, incluindo a cibersegurança – acrescenta que o recente ataque aos serviços electrónicos do Governo “deveria ser fonte de inspiração para mudarmos de direcção, começando pela criação de uma Lei de Protecção de Dados”, lança.
“As instituições públicas têm de desenvolver políticas de gestão de informação que digam a que é que o funcionário deve ou não aceder no exercício de tarefas laborais. Hoje é comum encontrar funcionários a acederem às redes sociais num computador do trabalho e isso é um risco enorme”, sublinha o engenheiro, re-
“Se considerarmos os meios de segurança uma despesa... quanto vale a informação que fomos construindo durante vários anos e que garante que a organização tenha continuidade?"
visando a defesa da cibersegurança soberana está prevista em Moçambique desde o ano passado, com a aprovação da Política e Estratégia Nacional de Segurança Cibernética “mas não é conhecido o estado de implementação da estratégia”.
Em Portugal, por exemplo, existe regulamentação para o uso do ciber-espaço, além da necessidade de, por Lei, estes tipos de incidentes serem reportados à entidade operacional, o que torna estes organismos regulatórios detentores de um conjunto de informação para evitar ocorrências, impactos e ajudar a alastrar essas práticas para as comunidades.
No caso de Moçambique, o país tem tentado acelerar o passo e até existem equipas que estão a ser constituídas ao nível do CERT-MZ – instituição que coordena os aspectos relacionados com a segurança da informação e para promover a cultura de segurança cibernética em Moçambique –, mas ainda não há uma suficien-
pisando um aspecto em que todos os especialistas são unânimes: “O Estado tem de assumir a tarefa de investir na formação de quadros na área de tecnologias e as instituições de formação académica têm de começar a desenhar currículos que ajudem a buscar soluções a este nível, porque não há volta a dar – com a digitalização crescente da sociedade, existirão cada vez mais fragilidades ao nível da segurança e, claro, mais ataques”.
No fundo, este é um problema que saiu dos ecrãs dos filmes de Hollywood e está agora (literalmente) nas nossas mãos — nos ecrãs dos nossos smartphones e computadores portáteis. E cabe-nos a todos ser responsáveis com o que clicamos em casa ou no trabalho, cabe às empresas que queiram investir na sua (e nossa) segurança, e cabe também ao próprio Estado, que deve zelar para que todo este ecossistema de segurança flua, sem contratempos, defendendo-se também a si próprio.
Dez Melhores Métodos Para se Proteger Dos Ciberataques
Após os recentes ciberataques aos websites do Governo Moçambicano em Fevereiro último, o termo ciberataque ganhou um novo significado na nossa vida. Os ciberataques são um dos arsenais que os criminosos estão a utilizar com maior frequência nesta era da guerra moderna. O Mundo assistiu, muito recentemente, nos ataques da Rússia à Ucrânia, ao uso do ciberataque como arma de guerra.
Como indivíduos ou empresas, somos, diariamente, alvo de hackers hostis. No entanto, a maioria de nós desconhece este facto devido às plataformas que nos protegem.
Para podermos combater esta nova guerra é importante, antes do mais, compreendermos o que é um ciberataque e quais os mais comuns nos dias de hoje.
O que é um ciberataque?
Embora existam várias definições do que é um ciberataque, apresento-vos a que para mim capta de forma muito clara a essência do problema: Um ciberataque é um ataque ciber-criminoso que utiliza um ou mais computadores para atacar um único ou inúmeros computadores ou até redes. Um ciberataque pode ser utilizado para desactivar maliciosamente sistemas, roubar dados, ou lançar ataques adicionais a partir de um computador comprometido.
Os ciberataques mais comuns
Conhecer as armas e as técnicas dos criminosos é uma vantagem e pode ajudá-lo a lutar de forma mais eficaz. Mantenha-se informado sobre os ciberataques mais comuns e os que têm ganhado espaço no mundo
O número de tipos de ciberataques cresce exponencialmente à medida que a tecnologia avança. Diariamente aparecerão novos tipos de ciberataques, mas deixo-vos alguns dos mais comuns:
• Malware - o mais comum (inclui Ransomware, vírus, worms, trojans, spyware, etc.);
• Phishing;
• Man-in-the-middle (MITM);
• Denial of Service (DoS) attack;
• SQL injections;
• Zero-day exploit;
• Brute force password attack. Contudo, existem ataques mais complexos, menos comuns, como é o caso do
Cross-site Scripting, ataques Root Kit e Internet das Coisas (Internet of ThingsIoT), embora esta última esteja a tornar-se mais comum à medida que cresce sua a utilização como ferramenta para automatizar as operações do dia-a-dia. Piratear uma tecnologia como Alexa, Homepod ou Echo Dot pode comprometer a sua privacidade passando a ouvir tudo que você diz.
O objetivo é identificar os principais tipos de crimes tecnológicos que estão a acontecer e ajudá-lo, a si e à sua empresa, a trabalhar na prevenção desses crimes e na contenção dos danos que possam provocar. Por isso descrevo abaixo os dez melhores métodos para se proteger contra os ciberataques:
#1: Saber um pouco mais sobre a segurança cibernética
Esta deve ser, sem dúvida, a melhor dica deste artigo. A maioria dos ciberataques não exige um software ou uma tecnologia de ponta para garantir um bloqueio e desta forma proteger-nos; tudo o que é preciso é existir uma consciência básica sobre segurança cibernética e como permanecer em segurança neste mundo onde estamos praticamente todos conectados. Conseguir identificar se um e-mail é de um utilizador válido, saber que ao clicar num link não ganhará um telemóvel topo de gama e que disponibilizar os dados bancários a um desconhecido não fará com que este lhe transfira parte da sua fortuna, são os primeiros e mais importantes passos. Conhecer as armas e as técnicas dos criminosos é uma vantagem e pode ajudá-lo a lutar de forma mais eficaz. Mantenha-se informado sobre os ciberataques mais comuns e os que têm ganhado espaço no mundo de hoje.
#2: Manter o software e o sistema operativo actualizados
A maioria dos ataques é causada por uma vulnerabilidade não corrigida no seu sistema operativo ou software. O que significa que um antivírus desactualizado não o protegerá do último CVE (Common Vulnerability and Exposure). Porém, actualizar o antivírus é apenas o primeiro passo, o seu sistema operativo, software de gestão de clientes, aplicações, middleware e base de dados, têm todos vulnerabilidades. Por
Jaikumar Sathish • Director de Tecnologias de Informação do Absa Bank Moçambique
isso, é de extrema relevância que reserve uma hora por semana para os corrigir, garantindo que estão com as actualizações mais recentes. Poderá optar, por exemplo, por actualizar os seus dispositivos todas as noites de sexta-feira. Faça a sua rotina e mantenha-se fiel a ela.
#3: Não confie em ninguém ou em nada (Política de confiança zero)
Pode parecer-lhe extremista, mas esteja sempre atento a e-mails maliciosos e a websites comprometidos (spam e phishing). Ao interagir com estes coloca a sua informação em risco e pode acabar por descarregar um vírus. Lembre-se: - não abra e-mails de origem desconhecida;
- elimine os anexos de e-mails inesperados; - não aceda a links de origem desconhecida – opte sempre por escrever o endereço da página no seu navegador;
- bloqueie os websites que considere não essenciais através do seu firewall e aceda apenas à medida que vá precisando.
#4: Redes de Wi-Fi públicas podem ser gratuitas, mas colocam em risco a sua privacidade
Utilize sempre uma Rede Privada Virtual (VPN) quando utilizar a rede pública Wi-Fi. O tráfego de informação entre o seu dispositivo e o servidor VPN é encriptado quando utiliza o software VPN. Logo torna o acesso aos seus dados e ao seu dispositivo muito mais difícil para um hacker. Caso a segurança seja um factor relevante e não possua uma VPN opte por utilizar a sua rede de telemóvel (hotspot). #5: Um firewall mal configurado é como deixarmos todas as janelas da nossa casa abertas
Um firewall ajuda a proteger os seus sistemas informáticos, garantindo o bloqueio do tráfego não autorizado ou o acesso à rede. Ele também acresce outra camada
de protecção contra os malwares e vírus, que são normalmente utilizados pelos hackers para obter acesso aos computadores. No entanto, é recomendável que instale e active um bom firewall nas suas redes. Pode começar por activar os firewall básicos que vêm como padrão na maioria dos computadores (firewall do Windows e do Mac), assim como os firewall no router de Internet. Embora pareça pouco ou quase nada, irá dificultar a vida do hacker quando este quiser aceder aos seus dados ou aos seus sistemas informáticos. Alguns dos mais avançados ciberataques podem ser evitados ao proteger o firewall com uma política de confiança zero (bloqueará todas as portas, a menos que seja necessário que estejam abertas).
#6: O aplicativo de gestão de contactos não pode ser o aplicativo que gere as suas credenciais
Com um maior número de aplicativos e plataformas, memorizar todas as credenciais de acesso torna-se cada vez mais difícil. Contudo, não quer dizer que se guardar as suas credenciais na lista de contactos do seu telefone, na última página da sua agenda, ou numa nota no seu ambiente de trabalho, monitor ou secretária, seja a solução adequada. Caso tenha dificuldades em memorizar todas as suas credenciais, contacte o departamento de informática da sua empresa ou fale com o seu filho (Geração Z ou A) sobre o uso de uma ferramenta para gestão de credenciais. #7: Proteja os seus smartphones
Caso o seu smartphone seja perdido ou roubado , ele poderá ser usado para obter acesso às suas informações pessoais, bancárias ou mesmo à sua identidade, bem como a material insubstituível, como imagens ou textos. É importante que proteja os seus smartphones seguindo estas etapas:
- instale um software antivírus; - defina uma palavra-chave, sequência, ou impressão digital para desbloquear o dispositivo;
- defina o pedido de uma palavra-passe antes de aceitar a instalação de aplicativos;
- oculte o bluetooth quando não o estiver a utilizar e bloqueie ligações automáticas; - habilite funções remotas de bloqueio e/ ou limpeza, se o seu dispositivo as suportar.
#8: Faça cópias de segurança (backups) dos seus dados
Fazer backups regulares dos seus dados é um aspecto muitas vezes esquecido. A regra de backup 3-2-1 é seguida pelos principais executivos de Tecnologias de Informação (TI) e Segurança. Ou seja, três cópias de segurança dos seus dados em dois locais separados de mídia (disco duro local e externo), bem como uma duplicata externa (armazenamento em nuvem).
Um exemplo prático:
Caso tenha sido atacado e sofrido um ransomware ou malware, a única forma de recuperar a sua informação é proceder com a limpeza dos sistemas e restaurar o computador usando, como base de partida, o backup mais recente.
#9: A autenticação por dois factores é melhor do que 123456. A autenticação com dois factores, geralmente conhecida como autenticação multifactor, é um serviço que adiciona camadas de segurança ao método tradicional de credenciais de identificação online. Ou seja, com este método para além de inserir o seu nome de utilizador e a sua chave de autenticação, será pedido que insira um método de autenticação extra, que poderá ser um código de identificação pessoal, outra credencial ou até mesmo a impressão digital. #10: Controle o acesso ao seu sistema ou arrisca-se a comprometer os seus dados Como proprietário de uma empresa com funcionários ou como pai/mãe de família, uma das maiores preocupações é que os funcionários ou filhos venham a instalar softwares nos dispositivos propriedade da empresa ou laptops pessoais que comprometam a segurança dos seus sistemas. É recomendável, para a sua segurança, ter a gestão das permissões de administrador e impedir que os seus funcionários ou filhos instalem ou tenham acesso a arquivos da sua rede ou dispositivos. Para concluir, é muito importante para os empresários e indivíduos perceber a forma como as ameaças evoluem e quais os tipos de ataques que mais podem comprometer o seu negócio ou a sua vida pessoal. Combater o cibercrime é, de certa forma, um assunto de todos.
Há uma série de regras a observar para evitar ataques cibernéticos
Da Culpa dos Dirigentes à Eficácia das Telecomunicações
Como se explica que a maior parte dos ataques cibernéticos seja feita por via das telecomunicações, mas este sector se apresente relativamente seguro, conforme o representante do INCM? E até que ponto a postura dos dirigentes é, em si, um problema?
Duas personalidades trazem uma leitura curiosa sobre o que acontece na área da segurança cibernética. O primeiro é Mulweli Rebelo, membro-fundador da Ologa Sistemas Informáticos, uma empresa que actua no ramo das Tecnologias de Informação e Comunicação (TIC), igualmente membro da Associação das FinTech Moçambique. O outro é responsável pela área segurança e unidade de controlo de normas no Instituto Nacional das Comunicações de Moçambique (INCM), o Engenheiro Adilson Gomes.
Na sua leitura ao que se passa no País, Mulweli Rebelo – com uma experiência de dez anos em assuntos de segurança de dados, tendo feito parte das estratégias já desenvolvidas com
essa finalidade – começou por tentar aceder ao portal do Instituto Nacional de Tecnologias de Informação e Comunicação (INTIC), entidade reguladora das TIC. Ironicamente, deu um “erro ao estabelecer a comunicação na base de dados”. A situação serviu para argumentar o posicionamento de que “temos um problema muito sério de capacidade ao nível do Governo. ou seja, há muita teoria, mas, na prática, quase nada se faz”.
Este especialista aponta o que considera serem grandes falhas ao nível dos dirigentes de topo do País, e que são a génese das fragilidades que se verificam. “A maior parte dos governantes – ministros, directores e chefes – usa o gmail, Hotmail e Yahoo para o trabalho. Tive a oportunidade de partilhar esta preocupação com o Pre-
sidente da República numa conversa breve, mas este não se mostrou preocupado com isso”, explicou.
Então, quais são as implicações disso? “É que os servidores destes e-mails estão fora de Moçambique, o que significa que quem os gere tem acesso a toda a informação interna dos nossos governantes”, explicou Mulweli Rebelo. Para este especialista, não faz sentido que se esteja, agora, a criar ideiais que obrigam a que a protecção de dados seja dentro do País, enquanto os dirigentes não estão alinhados com esta necessidade.
“Há ignorância e falta de sensibilidade ao nível do topo sobre coisas muito básicas. E não será a tecnologia que vai resolver esta questão. É o factor humano. Mas as pessoas não sabem. Isto quer dizer que há um tra-
Texto Celso Chambisso • Fotografia D.R
balho de base que deve ser feito para sensibilizar as pessoas em literacia digital e segurança, e não tentar resolver questões muito técnicas. Não devia ser este o foco”, sugeriu.
Além da facilitação dos ataques, a desvantagem de usar, para trabalho, e-mails com servidores que estão fora do País é a desorganização dos próprios dados. É que estando a utilizar endereços pessoais, a sucessão dos governos não deixa nenhum histórico documental importante para a própria instituição — passam os homens e ficam as instituições. Então, os dados não estão seguros, no sentido de que não são acessíveis a todo o momento.
Para explicar a pertinência desta questão, Mulweli Rebelo avançou o exemplo da Hillary Clinton, ex-secretária de Estado dos Estados Unidos,
que teria utilizado o seu e-mail pessoal para fins de trabalho por dez dias, entre 2009 e 2013, mas até hoje enfrenta um processo com a justiça, por violação de ordens legais federais.
Não há coordenação institucional? Mulweli Rebelo também fala da falta de recursos e de uma melhor coordenação institucional. No sector das FinTech, por exemplo, existem três reguladores — o Banco de Moçambique, o INTIC e o Instituto Nacional das Comunicações de Moçambique (INCM) —, que não estão a coordenar de forma satisfatória.
O que se está a tentar fazer é a criação de um veículo de coordenação da segurança chamado C-Cert, uma entidade que possa agir quando houver ataques cibernéticos, uma vez que, muitas vezes, os ataques atingem os servidores vindos através dos canais das telecomunicações. A ideia é que o C-Cert se coordene também com entidades internacionais para bloquear servidores de onde vêm os ataques. Este exercício chegou a ser ensaiado, mas não regista avanços porque “somos um País habituado a ser reactivo e não proactivo. Então, como ultrapassar? Sinceramente, a solução tem de vir de cima, através de uma estratégia coordenada, o que, neste
para o combate à fraude. Mas cooperamos também com o sector privado. Não há outra forma de lidar com esse assunto se não por via de uma boa colaboração, que é o elemento que nos vai conferir união para respondermos todos a estes desafios”, admitiu.
Tentativas falhadas?
Ocorreram tentativas de uma melhor coordenação de defesa, através da C-Cert, contra os ataques cibernéticos que chegaram a evoluir para a ideia de criação de unidades sectoriais a representarem as diversas instituições (Educação, Governo, Transportes, Comunicações, Saúde etc.). Mas o sentimento de concorrência entre os operadores não permitiu o avanço. Nunca houve consenso sobre como os sectores poderiam trabalhar em conjunto.
Entretanto, o posicionamento de fracasso desta iniciativa não encontra eco nas palavras do representante do INTIC (ver entrevista no próximo artigo). Sérgio Guivala garante que a constituição das equipas sectoriais está em andamento.
Telecomunicações estão seguras! É geralmente por via das telecomunicações que os ataques são perpetrados. A E&M ouviu também o
Para Mulweli Revebelo não faz sentido que se esteja, agora, a criar ideiais que obrigam a que a protecção de dados seja feita dentro do País, enquanto os dirigentes não estão alinhados com esta necessidade
momento, não acontece. Mesmo entre o INTIC e o Instituto Nacional de Governo Electrónico (INAGE), houve uma grande demora na definição do papel de cada um nesta matéria”, lamentou Mulweli Rebelo. Também será importante envolver o sector privado, porque o Governo não tem domínio nem recursos.
Em termos de coordenação, segundo o representante do Instituto Nacional das Comunicações de Moçambique (INCM), Adilson Gomes, existe um bom sinal, mas pode ainda melhorar nos próximos tempos. É que “temos o dever de colaborar e fazemo-lo, naturalmente, com a Procuradoria-Geral da República, com o Banco Central e boa parte da banca. Ainda há pouco assinámos um memorando com o Banco Central
Instituto Nacional das Comunicações de Moçambique (INCM), instituição que desempenha um papel importante na busca da cibersegurança enquanto responsável por regular os provedores de telefonia móvel e fixa, redes de televisão, provedores de serviço de internet, etc. É, igualmente, parte das suas atribuições garantir que os prestadores destes serviços tenham as suas redes devidamente protegidas, garantido a protecção dos dados dos cidadãos.
Ao contrário de uma imagem de grandes fragilidades quanto à segurança de dados, emitida pelos diversos técnicos ouvidos pela E&M, o Engenheiro Adilson Gomes, que responde pela área da segurança e unidade de controlo de normas no INCM, fala de um sector seguro. “Em termos gerais,
podemos dizer que estamos bem, no sentido que não tem havido incidentes que afectam o funcionamento das redes” explicou.
Esclarece, entretanto, que isso não quer dizer que não haja ataques frequentes, “mas todos os operadores que referi são obrigados, por lei, a ter todos os mecanismos de segurança implementados. Por via disso, temos um cenário ainda bom de não haver incidentes que provoquem paragem das redes”.
O INCM diz afirma ainda que faz o acompanhamento do crescimento dos incidentes informáticos que afectam a cibersegurança, e garante estar a fortalecer-se para sofisticar, cada vez mais, a capacidade de prevenção de ataques nas telecomunicações.
Aliado a isso, felizmente, os operadores das telecomunicações estão dispostos a investir elevadas somas de dinheiro (os custos nunca são partilhados com a imprensa) em cibersegurança, porque “estão plenamente conscientes de que essas acções os beneficiam. Isto porque, se estiverem devidamente protegidos, não terão a sua rede parada. Como tal, não se podem dar ao luxo de ficar sem
“Prevalece um desafio muito grande no sector, que são as fraudes e burlas. São crimes que não exploram necessariamente a vulnerabilidade das redes, mas dos utilizadores, que acabam por ceder dados confidenciais”
prestar serviços, sob pena de perderem clientes. Até agora, portanto, não sentimos nenhuma resistência. Há abertura para investimentos em cibersegurança e em acções cada vez mais arrojadas para responder a esse desafio. Mas, apesar desse esforço, “prevalece um desafio muito grande no sector, que são as fraudes e burlas. São crimes que não exploram necessariamente a vulnerabilidade das redes, mas dos utilizadores, que acabam por acreditar em a mentiras e ceder os seus dados e informações confidenciais, que permitirão aceder depois às suas contas bancárias, por exemplo. Outro grande desafio é o da pirataria que tem afectado muito a qualidade de serviço e a receita dos provedores.
Também há capacidade humana? O INCM é uma das instituições públicas mais elogiadas quanto à disponibilida-
de de “cérebros” capazes de lidar com a matéria da cibersegurança”. O seu representante, Adilson Gomes, confirma, mas minimiza. “Estamos capacitados, mas não estamos no topo da capacidade, vamos melhorando todos os dias. O INCM tem internamente uma equipa de resposta, trabalhamos com capacidade interna e também externa de prestação de serviços, mas, além do INCM, todos os sectores têm equipas de trabalho”, revelou.
Contudo, explica que o passo mais importante que agora tem de ser dado é o de juntar todas as equipas e iniciar um trabalho coordenado ao nível dos respectivos sectores. “Isso está previsto em regulamento, precisamos de avançar para a sua materialização. Pretendemos, ainda este ano, iniciar este processo. Portanto, temos alguma capacidade, mas precisamos de muito mais”, concluiu.
“O Governo Está a Fazer o Seu Papel e Estamos no Bom Caminho”
Sérgio Guivala, responsável pela divisão de segurança cibernética no INTIC, entidade reguladora das TIC, fala de uma estratégia recentemente aprovada, e que promete resolver todos os pontos fracos apresentados pelos especialistas e representantes de empresas que operam na cibersegurança
OInstituto Nacional de Tecnologias de Informação e Comunicação, o regulador das TIC em Moçambique, evoluiu desde a Comissão para a Política de Informática, tornou-se depois numa Unidade Técnica de Implementação da Política de Informática e, mais tarde, chegou ao Instituto Nacional de Tecnologias de Informação e Comunicação. Nessa altura, tinha duas componentes: uma de implementação do serviço do Governo Electrónico, e outra de regulamentação.
Mais tarde, o Governo entendeu que era preciso separá-las e criou o Instituto Nacional do Governo Electrónico (INAGE), que faz a implementação do Governo Electrónico, e o Instituto Nacional de Tecnologias de Informação e Comunicação (INTIC), que faz a regulação, apesar de ter algumas atribuições no que diz respeito à implementação. Por exemplo, o INTIC é responsável por manter e operar o chamado Registo de Domínios da Internet – uma operação técnica que consiste em associar o número denominado IP de qualquer computador que tenha acesso à internet a um nome. A instituição é também responsável pelo sistema de certificação digital do Estado.
Muitas vozes apontam a falta de regulação como uma fragilidade a ter em conta na luta contra os cibercrimes. Qual é a avaliação que faz? Estamos numa fase inicial, mas a luta pela organização interna em nome da cibersegurança não começou agora. Já tivemos a Lei 3/2017, que é a Lei
das Transacções Electrónicas, e que já indicava algumas actividades que devem ser realizadas no âmbito da segurança cibernética. Nesse quadro, foi indicado o INTIC como a entidade que deve lidar com esta matéria. No decreto que cria o INTIC como instituto público, havia atribuições muito claras que indicavam que esta instituição deve tratar de todos os aspectos relacionados com a segurança cibernética em Moçambique. Então, neste âmbito, foi desenvolvida e aprovada, em Agosto do ano passado, a Política e Estratégia Nacional de Segurança Cibernética, que é o pilar mais importante que existe em termos de instrumentos muito concretos. Esta política comporta seis pilares desdobradas em 25 iniciativas que são o nosso guião para um horizonte de quatro anos, enquanto a política não tem horizonte, será contínua, sendo que definimos uma estratégia sobre como operacionalizar aquela política.
A Política e Estratégia Nacional de Segurança Cibernética foram aprovadas no ano passado. Mas as instituições privadas que trabalham nesta área consideram que ela é muito pouco conhecida e, na prática, muito pouco impactante… Temos dois caminhos. Primeiro, o processo de elaboração da política e da estratégia foi inclusivo. Procurámos todas as entidades – Governo, sector privado e Sociedade Civil – que contribuíram activamente, incluindo a área académica, para perceberem o que estávamos a fazer e o seu papel dentro da própria Política. Segundo, fizemos vários processos de consulta e seminá-
rios de divulgação nos vários estágios. Depois, quando a Política foi aprovada, criámos a conferência nacional de cibersegurança, que acontece todos os anos, e apresentámos a Política e Estratégia neste fórum, onde participa toda a sociedade. Paralelamente a isso, uma das nossas estratégias para atacar os cibercrimes é criar equipas de respostas sectoriais, o que significa ter equipas para as áreas da Educação, da Aviação Civil, Bancária, etc. Isso já está a acontecer.
Por exemplo, o Governo já tem estabelecida uma equipa de resposta a incidentes cibernéticos a funcionar há aproximadamente dois anos, e que está a ser gerida ao nível do INAGE. Os recentes ataques aos portais do Governo estão a ser resolvidos por essas equipas, assessoradas pelas equipas da academia e o problema foi bem gerido. Já contactámos todos os reguladores das diversas áreas como o Banco de Moçambique, da área de Petróleos e o Instituto Nacional das Comunicações de Moçambique (INCM), aos quais não só apresentámos as políticas como lhes dissemos que precisam de organizar-se e criar equipas de resposta a incidentes cibernéticos.
É assim que funciona noutros países ou trata-se de um modelo de actua-
Texto Celso Chambisso • Fotografia Mariano Silva e Shutterstock
“O
Governo já tem estabelecida uma equipa de resposta a incidentes cibernéticos a funcionar há aproximadamente dois anos, e que está a ser gerida ao nível do INAGE. Os recentes ataques aos portais do Governo estão a ser resolvidos por essas equipas...”
ção novo, que considera apropriado para Moçambique?
Esta não é uma abordagem só de Moçambique, mas mundial. Por exemplo, não podemos responsabilizar técnicos da área de petróleos por um ataque que ocorre na área académica porque a atenção dele não será a mesma. É preciso segmentar para que se possa discutir, dentro dos respectivos sectores, as medidas mais arrojadas a adoptar para a sua protecção, uma vez que os próprios tipos de ataques variam.
Estas são acções que o Governo já está a realizar. Mesmo antes de a política ter sido aprovada, nós sabíamos que este era o caminho que tínhamos de adoptar. Além disso, temos presente que não se faz segurança cibernética de forma isolada. É impossível. Para haver segurança a este nível é crucial que haja cooperação, partilha de informações. Por exemplo, se houver um ataque a ser perpetrado na área financeira no Uganda, e se nós tivermos essa informação atempadamente,
conseguimos avisar o nosso sector financeiro para preparar-se. Neste âmbito, fomos contactando diversos órgãos que existem ao nível mundial para criarmos um elo que traga benefícios sob o ponto de vista de treino de pessoal, colecta de informação em tempo útil e troca de experiência. Por isso estamos associados ao AfricaCERT – fórum africano de equipas de resposta a incidentes informáticos, que visa propor soluções aos desafios da saúde da internet no ecossistema – através do qual cooperamos com vários países.
Que vantagens, em concreto, traz esta cooperação a Moçambique? Que situações de ataques foram resolvidas ou evitadas graças à intervenção ou cooperação com outros países? Quando se verifica um ataque em África ou no mundo, eles comunicam e nós informamos o sector que está sob risco. Mas também há casos em que os ataques são perpetrados a partir de
Moçambique para fora. Nesse caso, o INTIC também alerta a origem do ataque, já que, muitas vezes, os ataques podem ser feitos a partir de máquinas cujos donos nem sabem. Não vou citar casos mediáticos, porque ocorrem vários ataques, uns com níveis de gravidade maiores que os outros, mas poucos se tornam notícia.
Contudo, já tivemos várias situações em que conseguimos colmatar a situação a tempo, pelo que não houve mediatização. Ou seja, a rede electrónica do Governo opera há muito tempo, mas os ataques mais recentes foram muito noticiados, o que não quer dizer que não tenha havido ataques antes. Quando, há cerca de cinco anos, ocorreram perturbações de um vírus chamado Ransomware (que encripta dados das pessoas e depois pede resgate), foibombástico em todo o mundo. Nós também fomos alertados e fizemos um parecer a informar as instituições e a instruí-las sobre como se poderiam proteger. Mesmo assim, houve instituições que acabaram sofrendo esses ataques.
Moçambique é um país com défice de formação em engenharias. Em que medida este factor dificulta o fortalecimento institucional nesta luta?
As estatísticas mundiais indicam que não existe nenhum país que tenha uma quantidade suficiente de técnicos ao nível da ciberseguraça. E não há nenhum país que não sofra ataques, dos mais desenvolvidos aos mais pobres. Temos equipas de especialistas já a operarem, mas é necessário formarmos cada vez mais e esse é um processo contínuo até porque um dos pilares da Política e Estratégia Nacional de Segurança Cibernética é o desenvolvimento da capacidade humana, investigação e inovação, porque entendemos a importância da formação.
Nesta caminhada temos de incluir o sector privado, que tem de desenvolver cursos a pensar na cibersegrança. Também queremos incentivar a academia a leccionar conteúdos ligados a esta área, desde o nível básico, e queremos que toda a sociedade esteja envolvida nesta questão. É preciso notar que a segurança cibernética não é feita apenas por especialistas desta área. Para termos um sistema forte e seguro temos de ser inclusivos, no sentido de que todos têm de fazer parte. Os dirigentes têm de perceber que é preciso fazer investimentos e priorizar essa área.
“O INTIC vai passar a fazer relatórios anuais sobre o estágio de implementação de cada uma das iniciativas que estão na estratégia. Mas é preciso deixar claro que não são todas operacionalizadas pelo INTIC. Há outros stakeholders...”
Mas o Governo tem essa consciência e exigência sobre si mesmo? A maior parte das pessoas que falaram à E&M a este respeito acredita que não. Entende que o ponto fraco está justamente na postura do Executivo. É mesmo isso?
O Governo tem a consciência das suas atribuições e estamos no bom caminho. O primeiro pilar da estratégia de segurança cibernética fala dos mecanismos de coordenação da segurança cibernética. Uma das iniciativas em carteira é a criação do Conselho Nacional de Segurança Cibernética, um órgão multissectorial que vai trazer entidades ao nível mais alto do Governo e da sociedade civil para debater estas matérias.
Depois virá a componente de formação e equipas de resposta a incidentes. Portanto, há todo um ecossistema que deve ser criado, incluindo a consciencialização. Por exemplo, podemos ter bons especialistas em cibersegurança e todos os mecanismos de protecção, mas se os utilizadores dos meios tecnológicos não forem conscientes, a sua acção pode deitar abaixo todo o esforço feito.
Mas a própria consciencialização é muito questionada por especialistas que lidam com estes assuntos. Entendem que não existe, em Moçambique, qualquer sinal que
demostre preocupação com a consciencialização da sociedade? Temos algumas iniciativas ligadas à consciencialização. De um modo geral, queremos seleccionar uma Universidade para criarmos uma espécie de folhetos informativos acessíveis à leitura e entendimento de qualquer cidadão. Além disso, como disse, pensamos em introduzir conteúdos sobre cibersegurança ainda nos níveis primários de educação.
Quando me referi às equipas sectoriais, que serão criadas para trabalhar na cibersegurança, uma das suas atribuições será também desenvolver grandes campanhas de sensibilização. A conferência que temos realizado anualmente e os workshops que prevemos começar a realizar serão, igualmente, plataformas importantes para minimizarmos o problema de desconhecimento do tema.
Estamos fracos também ao nível das estatísticas. Por exemplo, tentei pesquisar sobre o tipo de ataques, quantidade e sectores mais ameaçados e não obtive nenhuma informação. No entanto, muitos países no mundo têm esta informação. Como é que nos podemos organizar quando não temos sequer estatísticas fiáveis?
É, de certa forma, verdade que não temos estatísticas, porque não te-
mos nenhum mecanismo de colecta de informação. Mas, mais uma vez, a estratégia prevê a criação de um Observatório Nacional de Segurança Cibernética que vai encarregar-se de trazer dados estatísticos que vão contribuir para assessorarmos o próprio Governo sobre as medidas adicionais a tomar no quadro do fortalecimento do ecossistema de cibersegurança.
Dá a entender que a estratégia e política de cibersegurança contém todas as linhas necessárias para a instalação de um sistema de defesa forte. Mas há uma grande preocupação a este nível. Geralmente, do papel à prática, os processos não fluem… adormecem e até chegam a morrer. Não será este mais um caso?
É verdade que no País já tivemos várias políticas e estratégias que não trouxeram resultados tangíveis. Mas não queremos acreditar que o mesmo aconteça com a nossa política e estratégia de segurança cibernética. Estamos bastante motivados e preparados para fazer com que esta política seja implementada. Por isso, este instrumento é muito claro nos pilares e objectivos e iniciativas concretas que foram identificadas e devem ser levadas a cabo.
Nesta fase estamos a desenvolver o plano operacional e temos incluídos os mecanismos de monitoria. Portanto, cada uma das actividades que temos prevê um horizonte temporário para realizar-se. O INTIC vai passar a fazer relatórios anuais sobre o estágio de implementação de cada uma das iniciativas que estão na Estratégia. Mas é preciso deixar claro que as 25 iniciativas que nela estão contidas não são todas operacionalizadas pelo INTIC. Há outros stakeholders que nós já contactámos para perceberem o seu papel na Estratégia. Acreditamos que grande parte dessas iniciativas vai ser operacionalizada. Estamos seguros disso.
Olhando para as perspectivas e para os documentos chega-se facilmente à conclusão de que “estamos quase lá”. É realista esta imagem que se pode criar do futuro com base do que vem descrito na Eestratégia?
O caminho é muito longo e Moçambique tem a desvantagem de ser um país muito extenso, com mais de 30 milhões de habitantes. Não será fácil chegarmos a um estágio que seria o que almejamos.
Thiago Fonseca • Sócio e Director de Criação da Agência GOLO PCA Grupo LOCAL de Comunicação SGPS, Lda.
A Galinha e o Ovo
OMatavele e o Sabonete estavam ali há horas, a jogar N´txuva, sentados. Enquanto jogavam, falavam em voz alta. Estavam a discutir uma grande discussão:
- Quem tinha nascido primeiro? - A galinha ou o ovo?
- “A galinha, claro”. diz o Matavele. Se não, como poderia ela ter ovos para nascerem outras galinhas? Mas o Sabonete não estava de acordo. Para ele era o ovo. Afinal, só do ovo é que nasce o pintainho que cresce e se torna uma galinha para pôr ovos. Os argumentos eram muitos. A conversa por momentos até chegou a tomar caminhos religiosos. O Matavele, católico, acreditava que Deus tinha criado o mundo, a natureza, o Homem, os animais e, por isso, tinha criado a galinha primeiro e não o ovo. Mas o Sabonete era Zione, uma das maiores religiões de Moçambique, e não tinha essa ideia. Os pontos de vista acabavam sempre em reticências.
O mesmo sucede com o debate no que toca à originalidade na Publicidade e no Marketing.
O processo criativo é um processo evolutivo de associação de coisas e até de ideias que já existem, que se juntam e formam ideias novas.
Na natureza nada se perde, tudo se transforma. Tudo se recria. No caso do Marketing, para a comunicação funcionar, nem tudo tem de ser 100% original. Acontece isso, por exemplo, no caso dos produtos femininos de beleza e hidratação da pele. Marcas como a Lancôme, a L’Oreal e muitas outras onde, há mais de 100 anos, o anúncio é normalmente uma mulher linda ou uma celebridade com a pele perfeita e a marca ao lado. Uma ideia repetida um milhão de vezes que funciona sempre.
Criar é unir pontos
Thomas Edison, que está associado à invenção da lâmpada, disse um dia que “uma ideia só precisa de ser original no novo contexto em que está a ser aplicada”. Foi preciso um processo e uma cadeia de eventos e descobertas desde a energia eléctrica para ele ter conseguido juntar tudo e criar uma nova ideia: a lâmpada. Que, por coincidência, é o maior símbolo visual da criatividade.
O processo criativo é um processo evolutivo de associação de coisas e até de ideias que já existem, se juntam e formam
ideias novas
No caso da Publicidade, criação é criar acção. É mover as pessoas, persuadi-las a fazerem algo. E, para que isso aconteça, nem sempre é preciso fazer algo 100% único. As ideias são emprestadas, misturadas, desenvolvidas a partir de outras ideias. O que se pretende atingir é destaque, atenção.
A criatividade é saber entreter com trabalho fresco que inspire os outros. Que faça as pessoas pararem para quererem ver.
Não é criatividade, é criar actividade. Não é criação. É criar acção. Fazer mover as pessoas em relação a algo.
É fazer com que as coisas aconteçam. É transformar o que já existe em coisas novas.
E isso não é apenas na criação publicitária.
Thomas Edison disse que “criar tem 1% de inspiração e 99% de transpiração”. Ou seja, muito trabalho.
Picasso, Matisse e outros génios da arte, no início do século XX, foram conotados com a invenção do cubismo. Mas o próprio Picasso, mais tarde, admitiu que se tinha inspirado em Braque, que, por sua vez, também tinha as suas influências nos traços irregulares das máscaras e esculturas africanas para criar a sua arte.
Steve Jobs foi considerado um génio. Lançou produtos inovadores na Apple, como o iPad, o iPhone e tantos outros. Mas a tecnologia touchscreen já tinha sido inventada. O que Jobs fez foi um bom job. Tornar essa tecnologia agradável, humana, funcional, inspiradora. Ele não estava à procura de resolver o debate da galinha e do ovo. Estava a fa-
zer omeletes.
Uma das famosas citações de Jobs é que “a criatividade é simplesmente o acto de juntar as coisas”. Disse também que “não é possível unir os pontos se só olharmos para a frente. Só conseguimos fazer isso se olharmos para trás”. É como disse o Manuelito do mercado de arte quando lhe perguntei como tinha feito aqueles batiques tão bonitos: “-… ahhh, peguei uma ideia aqui, outra ali e juntei e fiz a minha coisa!”
O criador de indiferenças
Nos anos 60, o termo “criativo” surgiu na actividade publicitária. Era a revolução criativa. A palavra era associada à genialidade e ao glamour. Uma tentação para os egos de muitos. Na época, os mais velhos discordaram desse termo. Eu também.
Criativo é um adjectivo. Criador é uma profissão. Por isso prefiro a designação profissional de criação a criativo, porque o trabalho de um publicitário é criar. E o que nós criamos pode, ou não, ser criativo.
Não se trata de conquistar um emprego no departamento criativo de uma agência e chegar a casa e dizer: “Consegui o emprego, sou um criativo”. E se o que cria não criar a diferença? É mais uma pessoa que vai para o serviço todos os dias para receber o salário no fim do mês.
É ingénuo quem pensa que a sua ideia é a única do mundo e que ninguém pode ter tido a mesma ideia noutro canto do planeta.
Em grande parte dos casos, os criativos, os criadores, criam dores. Criam problemas que não resolvem o briefing nem comunicam com eficácia. É raro um criador ser criativo.
Na publicidade, ser criativo é criar ideias que gerem resultados.
Quem for para a publicidade à procura de criar algo que nunca foi antes criado pode frustrar-se rapidamente e isso inibir o seu trabalho. Porque tudo, qualquer coisa, pode ser comparada de alguma forma a outra coisa. Por isso, crie sem medos. Uma ideia nova é uma versão de uma evolução de associações originais.
Criar é a expressão de nós mesmos. E nós somos a soma de tudo o que vemos, lemos, vivemos, aprendemos, experimentamos.
Não fique preso. Saia de dentro da casca. Crie com alma. Se for para cantar, é para encantar. Se for para escrever, é para fazer ver. Se for para criar uma arte, faça de forma a que seja açúcar para os olhos. Faça com que outros olhem e queiram fazer parte.
Este é um tema difícil. Mas o facto é que não há duas galinhas nem dois ovos exactamente iguais. Nem no caso das pessoas. Os gémeos mais parecidos não são 100% iguais.
Depois de horas de discussão, o Sabonete virou-se para o Matavele, cansado, e disse:
“- Estou com fome. Só comi um ovo esta manhã”.
E foram os dois almoçar uma galinha grelhada à moda da Zambézia. Com um tempero bem moçambicano.
Um tempero original. Mas que origina de todas as influências que essa receita teve.
Ilustração de Maisa Chaves
inovações daqui
50 CENTRO FINANCEIRO DE KIGALI
O Ruanda acaba de lançar um importnte projecto de reestruturação financeira e tecnológica que promete transformar o país num dos maiores centros de atracção de investimentos em tecnologia de África
O Ambicioso Plano do Ruanda Para as Finanças e Tecnologia
Tem sido apontado, até em Moçambique, como um role model económico e de estabilidade financeira no continente, mas o Ruanda é e quer mais do que isso, e recentemente lançou o Centro Financeiro Internacional e a Cidade de Inovação de Kigali, a capital, para estabelecer o país como um hub de inovação regional e fonte de atracção de investidores tecnológicos e financeiros
AAinda no início de 2020, estava a pandemia a começar a dar os primeiros sinais de preocupação para o mundo, o Ruanda lançou o Centro Financeiro Internacional de Kigali (KIFC), um projecto impulsionado pelo Ministério das Finanças do Ruanda, que tinha como objectivo transformar Kigali num importante hub financeiro capaz de atrair investimento estrangeiro e encorajar a criação de empregos altamente qualificados no sector financeiro.
Para ajudar a atingir este objectivo, as autoridades do país empreenderam uma ambiciosa reestruturação do sector bancário e financeiro, suportada por um
ternacionais. Desde Novembro de 2020, Ivorian Tidjane Thiam, ex-chefe do Credit Suisse, é presidente do Conselho de Administração (CA) da Rwanda Finance, a empresa responsável pela promoção e desenvolvimento do KIFC.
Entre os membros do CA encontram-se Liban Soleman Abdi, ex-chefe de pessoal do presidente Ali Bongo no Gabão, e Umulinga Karangwa, CEO e fundador da empresa sul-africana de consultoria de investimento Africa Nziza Investment.
A importância das parcerias
As parcerias serão fundamentais para a visão do Centro, diz Nick Barigye, CEO do KIFC. A Rwanda Finan-
O sector das TIC tem, de resto, beneficiado de níveis crescentes de investimento durante e no pós-crise de covid-19, com a pandemia a acelerar ainda mais a digitalização em curso
quadro jurídico e fiscal que inclui a não tributação das mais-valias para os business angels, apoiando as startups locais com reduções fiscais que podem ir até sete anos em algumas áreas de negócio.
“O país tem alguns activos sólidos que pode promover, sendo a estabilidade, o crescimento e o planeamento do Ruanda unanimemente reconhecidos em toda a África”, diz Pierre Célestin Rwabukumba, director da Bolsa de Valores do Ruanda e um dos arquitectos da reestruturação do sector financeiro no país. O processo é supervisionado por um grupo de trabalho composto por peritos financeiros in-
ce já estabeleceu parcerias estratégicas com o BPI France, o Belgian Finance Center (BFC) e o Casablanca Finance City (CFC), outra importante plataforma financeira no continente. “Queremos que KIFC seja um novo destino para o investimento pan-africano”, diz Barigye. “Pretendemos ser a jurisdição de eleição para a consolidação eficiente do capital e ser capazes de o distribuir eficazmente por todo o continente”. Queremos ligar investidores internacionais com oportunidades em toda a África, e ligar empresários africanos com capital global”, complementa.
TEXTO Pedro Cativelos • FOTOGRAFIA Istock Photo, D.R
Nessa senda, o KIFC anunciou, em Novembro de 2021, o lançamento do Virunga Africa Fund, um instrumento de financiamento de 250 milhões de dólares focado no investimento de impacto e financiado conjuntamente pela Autoridade de Investimento do Qatar e pelo Conselho de Segurança Social do Ruanda. Mais recentemente, a 3 de Fevereiro, a agência financeira oficializou o lançamento do primeiro fundo africano centrado nas tecnologias financeiras. Dotado de 50 milhões de dólares e apoiado pelas equipas da empresa sul-africana MyGrowthFund Venture Partners, o fundo concentrar-se-á nas empresas FinTech que operam em África.
Em Dezembro de 2021, o BK Group (Banco de Kigali) tornou-se a primeira holding local a registar-se no KIFC. Ntoudi Mouyelo, director de investimentos da Rwanda Finance, diz à publicação African Business que a integração do BK Group “é fundamental para os esforços do KIFC na construção de uma comunidade de empresas locais e estrangeiras que possam beneficiar do centro”.
O KIFC fez recentemente a sua estreia no Global Financial Centres Index (GFCI), um ranking da competitividade dos centros financeiros em todo o mundo. O índice classifica 116 centros financeiros, combinando avaliações de profissionais financeiros com dados quantitativos. No ranking, Kigali figurou em quinto lugar no continente, depois de Casablanca, Cidade do Cabo, Joanesburgo e Maurícias, mas à frente de Nairobi e Lagos. Moçambique não aparece na lista.
Objectivos tecnológicos
A par das ambições financeiras, o país tem ainda como objectivo transformar digitalmente a economia e a sociedade. O Programa Visão 2050 visa fazer do Ruanda uma economia de alto rendimento nas próximas três décadas com a tecnologia digital a desempenhar um papel fulcral. O sector das TIC tem, de resto, beneficiado de níveis crescentes de investimento durante e no pós-crise do covid-19, com a pandemia a acelerar ainda mais a digitalização em curso. O resultado é que o Ruanda tem uma penetração móvel de mais de 80% e uma extensa rede 4G.
À semelhança das suas ambições com o KIFC, o país lançou o projecto Kigali Innovation City (KIC), uma “cidade inteligente” localizada na zona económica especial de Kigali, cujo objectivo é servir de catalisador para todas as iniciativas TIC no país, tanto públicas como privadas. A KIC, que beneficia de uma
Paul Kagame afirma que a tecnologia e a inovação “estão entre as forças motrizes e ferramentas de transformação da economia...”
parceria com o fundo AfDB Africa50 (do BAD, Banco Africano de Desenvolvimento), tem como objectivo produzir e atrair o capital humano necessário para satisfazer as necessidades futuras da indústria tecnológica, não só no país, mas também em toda a África. Já operacional, o campus ruandês da Carnegie Mellon University será, em breve, seguido pelo da African Leadership University. Foi também anunciada a chegada de empresas internacionais de tecnologia e empresas especializadas em biotecnologia, tais como a empresa alemã BioNTe-
ch, que instalará as primeiras unidades de produção em solo africano para vacinas utilizando a tecnologia mRNA-messenger no Ruanda e no Senegal.
O objectivo, a médio prazo, é simples: gerar receita. E, no caso, a previsão a curto prazo aponta para os 150 milhões de dólares em exportações anuais, atracção de mais de 300 milhões de dólares em IDE (Investimento Directo Estrangeiro) e criação de 50 mil novos empregos na indústria tecnológica.
Claro que a educação é uma parte fundamental do impulso digital. Opera-
cional desde 2016, o programa Rwanda Smart Classroom visa equipar os estabelecimentos de ensino do país com infra-estruturas informáticas, a fim de facilitar a digitalização do ensino e aprendizagem em todas as disciplinas e a todos os níveis do sistema educativo.
Segundo dados do Ministério da Educação, cerca de 1783 escolas secundárias e 365 escolas profissionais (52% do número total de estabelecimentos em questão) tinham acesso às “salas de aula inteligentes” em Agosto de 2021. E mais de 4000 escolas primárias (35% do total) estavam também ligadas à Internet. O país é também palco de um número crescente de escolas e estabelecimentos de codificação especializados em TIC. Toda esta mudança de paradigma, pouco vista em África, deve-se ao Presidente Paul Kagame, que afirma que a tecnologia e a inovação “estão entre as for-
ças motrizes e ferramentas de transformação da economia do Ruanda.” E voltou a dizê-lo, durante a primeira edição do Hanga Pitch Fest 2021, que teve lugar na Arena de Kigali: “Se se quiser impulsionar a economia com base no conhecimento, que é muito importante, e pela forma como este está disponível em qualquer parte do mundo, tal vai depender de como se está pronto para o fazer, e a diferença será feita pela forma como se investe nele”, disse.
E apelou aos investidores e empresários para investirem e apoiarem empresas em fase de arranque para que estas possam crescer, mas também enfatizou a importância das parcerias. “Nas economias avançadas, eventualmente o que a nossa quer ser, a ligação entre as universidades e o empreendedorismo é profunda e em África não deve ser diferente”. Há quem fale (a própria ONU) do mi-
lagre do Ruanda. Há 25 anos, o capítulo mais sangrento na história contemporânea da África foi ali escrito. Em 100 dias, um milhão de pessoas perdeu a vida, deixando para trás um milhão de órfãos, sem contar as viúvas e viúvos, infra-estruturas arrasadas e um país por construir.
Mas, com uma taxa média de crescimento de mais de 7% por ano desde 2000, o Ruanda é agora um dos principais países africanos em crescimento económico, com investimentos em agricultura, energia, infra-estruturas, mineração e turismo, que retiraram mais de 1 milhão de pessoas da pobreza extrema. Olhando a tudo o que se passou entretanto, o milagre tem sinónimos: visão, planeamento e trabalho serão alguns. E numa perspectiva de crescimento e desenvolvimento, no caso, a tecnologia tem um papel fundamental.
STOR BACELA
Inteligência Artificial ao Serviço do Ensino à Distância
É para o digital que se move a educação, um movimento que, nos últimos tempos, foi impulsionado pelo covid-19. A tendência despertou num docente a oportunidade de criar um empreendimento do futuro, utilizando conceitos básicos de programação aliados à inteligência artificial
TEXTO Hélio Nguane • FOTOGRAFIA Marino Silva
Chama-se Bacelar Bacela e ganha a vida partilhando os seus conhecimentos com os outros. Mais da metade dos seus 48 anos de vida são dedicados à docência, área que abraçou com convicção e não se vê distante.
Usando o pouco tempo de que dispõe e recursos próprios, em 2017 criou a Bacela Aulas, uma plataforma digital para preparar estudantes pré-universitários para os exames da 12ª classe, ensino superior e não só. Com recurso a vídeo-aulas, testes e outros recursos didácticos, a sua iniciativa já garantiu a aprovação de milhares de estudantes.
Em 2020, com o covid-19 a contribuir para revolucionar o ensino e aprendizagem, Bacelar percebeu que era necessário fazer mais. Por isso, em Julho de 2021, criou mais uma iniciativa – o Stor Bacela. “O nome é inspirado nos meus alunos, que me tratam, carinhosamente, por Stor Bacela. A plataforma facilita o contacto entre estudante e professor, utilizando inteligência artificial, e melhora o ensino e aprendizagem à distância”, explicou o docente.
Para interagir com o Stor Bacela, o estudante deve ter instalado o Telegram no seu dispositivo (smartphone, tablet, laptop ou desktop) e também ter conexão com a Internet. A plataforma está disponível 24 horas por dia e é acessível através do link t.me/stormozbot.
“O Stor Bacela é um professor digital gratuito disponível a qualquer hora e lugar”, resume, detalhando que a sua segunda plataforma dispõe de enunciados de exames de admissão ao ensino superior, 150 exercícios de exames resolvidos passo a passo em vídeo-aulas e as respec-
tivas soluções. No caso de dúvidas ou esclarecimentos, os estudantes podem recorrer à plataforma Bacela Aulas cujo link de acesso é http://bacelaaulas.com.
“Acredito que através dos smartphones os adolescentes e jovens podem divertir-se e aprender”, disse, acrescentando que os vídeos da sua plataforma são de curta duração, de modo a facilitar a assimilação do conteúdo”.
Bacelar Bacela já está a trabalhar para a inclusão de conteúdos do ensino superior e está a firmar uma parceria para a criação de matérias de formação para a área corporativa.
A maior satisfação do mentor das duas iniciativas é ver os projectos darem oportunidade aos alunos de se prepararem, gratuitamente, para os exames de admissão usando apenas o seu smartphone, tablet, laptop ou desktop e o Telegram.
As duas plataformas ainda não estão a trazer ganhos financeiros directos e imediatos. No entanto, Bacelar tem firmado parcerias “lucrativas” dada a relevância de ambas as iniciativas. “A médio e longo prazo, tenho a ambição de contribuir na expansão do ensino híbrido em Moçambique”, afirmou, mostrando abertura a parcerias com o sector público e privado para a materialização do seu objectivo.
Bacelar é funcionário público, professor em instituições privadas de ensino superior e dá aulas particulares. Tem mais de 12 anos de experiência na criação de plataformas electrónicas de ensino à distância para escolas, universidades, centros de formação de professores e corporações. Grande parte dos seus conhecimentos foram apreendidos com recursos educativos digitais, formações presenciais e oficinas virtuais.
BÁREA DE ACTIVIDADE Educação
INICIATIVA
Bacela Aulas, criada em 2017; Stor Bacela, criada em 2021
DIRECTOR Bacelar Bacela
Telecomunicações
Starlink de Musk chega a Moçambique e quer “revolucionar o mercado”
O Instituto Nacional das Comunicações de Moçambique (INCM) anunciou, recentemente, o licenciamento da Starlink, uma empresa que presta serviços comerciais de Internet via satélite, e representante da SpaceX, detida pelo multimilionário Elon Musk.
O grande diferencial está no facto de que o acesso será através de uma subscrição pré-paga mensal para um pacote ilimitado com velocidades acima de 100Mbps – Megabits por segundo.
O serviço será acedido através de um terminal semelhante a uma antena parabólica de televisão satélite, incorporando um modem Wi-fi, que permite uma instalação plug-and-play e uma subscrição pré-paga mensal.
Para a entidade reguladora das telecomunicações, o Instituto Nacional das Comunicações de Moçambique (INCM), a chegada deste operador ao mercado é sinónimo de um futuro em que a internet será de mais fácil acesso, mesmo porque a SpaceX ambiciona lançar para o espaço perto de 30 mil satélites Starlink e expandir a sua base de utilizadores para milhões de clientes.
A SpaceX já disponibiliza os seus serviços em 12 países e está a apostar com força no continente africano, planeando a comercialização de Internet de banda larga.
Os beneficiários serão os clientes da Moçambique Telecom, SA (Tmcel) e a solução recentemente anunciada irá, segundo a operadora, “ampliar o manancial de transacções financeiras, contribuindo ainda mais para o desenvolvimento económico e digital do País.”
A plataforma de Carteira Móvel da Ericsson é uma solução de serviços financeiros móveis construída sobre as mais modernas tecnologias de segurança e princípios de estrutura de arquitectura aberta, permitindo aos clientes beneficiar de serviços eficientes, rápidos e
de fácil utilização, mediante os quais poderão armazenar, transferir, levantar dinheiro, efectuar pagamentos a comerciantes e fornecedores de serviços de utilidade pública, bem como fazer poupanças e empréstimos.
De cordo com Todd Ashton, Vice-Presidente e Chefe da Ericsson da África Austral e Oriental, a plataforma “vai permitir à Tmcel alargar a comunidade de transacções financeiras, contribuir ainda mais para o desenvolvimento económico e digital, ligar e apoiar novas indústrias emergentes”.
Trata-se de uma startup fundada em 2017, que começou por criar uma espécie de Interface de Programação de Aplicações (API) para implementação de pagamentos em empresas a operar no continente africano — uma origem semelhante à da startup mais valiosa no mundo, a Stripe.
De acordo com os fundadores da empresa, que têm um passado ligado à Google e à Paypal, a ideia original passava mesmo por tirar proveito do facto de, na região, haver cada vez mais internet rápi-
Ambiente
Fabricar pneus a partir de plástico foi o objectivo a que a Continental, multinacional alemã da área do fabrico de pneus, propôs para este ano. Serão necessárias cerca de 60 garrafas para construir um jogo de pneus.
Pegar em garrafas de plástico polietileno tereftalato (PET) e produzir pneus sustentáveis é o repto da empresa num trabalho conjunto com a OTIZ, fornecedora e especialista em têxtil. A parceria com a Otiz vai permitir produzir fi-
da (apesar de menos de 30% do continente ter cobertura) e cada vez mais pessoas com um telemóvel (80% de acordo com dados da ONU). Na sua perspectiva, se a empresa se tornasse a plataforma de pagamentos de referência para todas as empresas que quisessem aproveitar a digitalização em África, havia uma oportunidade gigante de negócio.
Inicialmente, o foco estava muito do lado de instituições já estabelecidas, que necessitavam de um complemento que lhes permitisse ter uma presença online mais forte e lidar com um volume maior de pagamentos e transacções.
Hoje, a startup africana já tem como clientes a Uber, a Booking e a Microsoft e desenvolveu um serviço a que chama de Grow, no qual simplifica o processo de criação e integração de uma empresa na Nigéria, no Reino Unido e nos EUA. Também tem uma sede em São Francisco, EUA.
bras super resistentes a partir de garrafas recicladas, muito graças à resina termoplástica das garrafas PET. Este termo é relativo a um tipo de resina termoplástica da família dos poliésteres, que é utilizado como fibra sintética.
O objectivo da Continental é utilizar apenas materiais sustentáveis no fabrico de pneus até 2050. Sediada em Lousado (Famalicão) desde 1990, a Continental Mabor emprega 2400 pessoas e já produziu cerca de 350 milhões de pneus. E-commerce Nigeriana Flutterwave é a maior startup de África
É (Im)possível Negociar Com um Bully?
VVem este artigo a propósito da recente guerra da Rússia contra a Ucrânia, e das sucessivas e fracassadas negociações de cessar-fogo entretanto ocorridas. Neste artigo convido o meu leitor@ a tentar responder à pergunta: É (im)possível negociar com um bully?
Vejamos sucessivamente:
1. A negociação como uma das formas de resolução de conflitos.
2. O que é o bullying negocial?
3. Como ultrapassar a (Im)possibilidade de negociar com um bully?
1. A negociação como uma das formas de resolução de conflitos. Quando diferentes partes (v.g. indivíduo ou grupos ou comunidades ou regiões ou nações ou países, e, mais recentemente, blocos económicos e/ou políticos),
- possuem necessidades cuja satisfação implica a partilha de recursos, - de natureza tangível ou intangível (v.g. terra arável; água; vias de acesso ao mar, dinheiro, etc.),
- activos esses que são finitos e, por consequência, escassos,
- e não existindo nenhum mecanismo comumente aceite,
- de distribuição dos referidos recursos escassos,
- tais partes entram em conflito, - com o intuito de se apropriarem de tais activos.
2. O que é o bullying negocial?
Na minha opinião, para ser considerado bullying negocial o comportamento de uma das partes em relação à parte contratante débil deverá, cumulativamente, possuir as seguintes características: a) Ser agressivo. O bullying pode ser classificado em quatro tipos: verbal, social, físico e dano à propriedade.
O bullying verbal é dizer ou escrever algo que seja cruel ou intencional e inclui actos como fazer comentários impróprios ou ameaçar, causar dor, stress, sofrimento e perda, fazer exigências escandalosas, insistir na sua posição e ameaçar afastar-se da negociação.
O bullying social, por vezes referido como bullying relacional, envolve ferir a reputação ou os relacionamentos de alguém e inclui espalhar rumores ou causar constrangimento público intencional.
O bullying físico envolve ferir o corpo de uma pessoa e inclui acções como fazer esperar, criar um ambiente físico desconfortável (v.g. quente/frio), tomar seus pertences.
O quarto tipo de bullying envolve qualquer tipo de dano intencional à propriedade do contratante débil, usando tácticas como pedir preços muito baixos hoje, com a “promessa” de mais negócios no futuro.
“A assimetria de poder está presente e o bully usa e abusa dessa prerrogativa no sentido de colocar o contratante débil sempre na defensiva. E pensa em termos de ganhar a perder...”
E são basicamente três as modalidades de apropriação de (ou pela positiva, modalidades de gestão de conflitos sobre) recursos escassos entre os homo sapiens:
- Uso do Poder e da Força (v.g., através da guerra).
- Uso do Direito (v.g., através da arbitragem e dos tribunais).
- Uso da Negociação (v.g., através da conciliação voluntária de interesses). Entretanto, e à medida que a civilização foi avançando, o homo sapiens foi abandonando o uso da modalidade do poder e da força, para dar prioridade aos restantes meios de resolução de conflitos/ apropriação de recursos escassos: o uso do Direito; o uso da Negociação. Não sem excepções, infelizmente, como o comprova a referida guerra!
b) Ser repetido ao longo do tempo: não se trata de um acto isolado. O bully retira prazer das suas acções, normalmente volta sempre a reincidir no mau comportamento e nas diferentes fases do processo negocial: desde o momento inicial da definição da agenda negocial, até ao fecho da negociação onde, normalmente e no último minuto, solicita mais uma concessão final e, mais além, na próxima negociação!
c) Envolver um real ou aparente desequilíbrio de poder entre as partes: aparentemente, o bully encontra-se invariavelmente em situação de poder:
- ou no papel de chefe2; - ou no papel de cliente (tipicamente, no C-level, ou no sector de procurement)3;
- ou no papel de representante negocial; - ou no papel da autoridade; ou no papel de “mais velho”.
A assimetria de poder está presente e o bully usa e abusa dessa prerrogativa no sentido de colocar o contratante débil
João Gomes • Partner @ JASON Moçambique
É o fracasso das negociações de cessar-fogo entre a Rússia e a Ucrânia que inspirou a reflexão neste artigo
sempre na defensiva. E pensa em termos de ganhar a perder, por isso têm sempre de ganhar e os outros têm sempre de perder.
d) E cuja intenção é a de dominar, controlar ou prejudicar a contraparte: ou, de outro modo, o bully, impulsionado pelo medo de estar fora de controlo, com baixa auto-estima, quer tornar a negociação num jogo de poder misturando e baralhando, deste modo, duas das três modalidades de apropriação de recursos escassos entre os homo sapiens. Num estudo4 recente provou-se que o estilo colaborativo (Win-Win), que foi escolhido por 50% dos inquiridos como o seu estilo de negociação declarado, apenas 2,6% da amostra total estava, na prática, conduzindo as negociações neste estilo⁵. Ou, de outro modo, i) não somos capazes de reconhecer o nosso próprio estilo negocial; ii) e a tendência é adoptar estilos não colaborativos (Win-Loose).
3. Como ultrapassar a (Im)possibilidade de negociar com um bully?
Em “Roadmap for Negotiation”⁶ formulámos — inspirados no Harvard`s Program on Negotiation⁷ — com base em 14 alavancas negociais, um método⁸ que permite dar resposta a esta questão. Neste, uma série de tácticas e anti-tácticas negociais foram formuladas para atacar o coração do comportamento negocial bully, respectivamente:
- Manter a objectividade (o “olho no prémio”), não reagir às provocações, usar a paciência e o silêncio para desarmar e dissipar o nível de agressividade.
- Mudar a intenção e o foco do jogo: efectuar o reframing de um processo de poder e força, para um processo de resolução colaborativa de conflitos.
- Alavancar o nosso poder, fragilizando o poder do bully e assim equilibrar a balança de forças facilitando o “Sim” e tornando difícil dizer “Não” à nossa proposta de valor negocial.
- Impedir a repetição, no tempo, das práticas predatórias.
- E construir e manter uma melhor alternativa ao presente negócio (“Ter um Plano B”).
Em conclusão
Negociar com um bully não é navegar num mar de águas tranquilas: mas essas não fazem bons marinheiros.
O bully procura incessantemente, desde a primeira hora e até ao último instante, GANHAR, com recurso a métodos próximos da força bruta, a maior fatia do bolo negocial e à custa dos interesses da contraparte débil.
E se o leitor@ pensa que a estratégia de ceder às pressões do bully é a correcta, desengane-se: pois que raramente fazem com que estes parem de querer mais…e mais!
Como negociadores, o nosso trabalho é
não perder de vista o nosso objectivo negocial, saber dissipar o nível de agressividade, mudar as regras do jogo e fazer saber que a única maneira do bully ganhar é se cooperar.
Mas, acima de tudo, assegurar-nos de que não somos nós o bully na sala.
1A Pirâmide de Maslow ou Teoria das Necessidades Humanas. Este modelo, desenvolvido pelo psicólogo norte-americano Abraham Maslow, sugere que nós, seres humanos, somos motivados em satisfazer cinco necessidades básicas: fisiológicas, de segurança, social, de auto-estima e de realizações pessoais.
2 GOMES, João “YES BOSS”. Artigo publicado na revista Economia & Mercado, Agosto 2020.
3 Lembro-me de presenciar o caso de uma grande empresa que, no departamento de procurement, e bem à vista de todos os candidatos a fornecedores, tinha impressa uma folha A4 colada na parede, uma foto de uma toalha torcida… e da qual pingava sangue!!!
4 MILLER, Ofir “The negotiation style: a comparative study between the stated and in-practice negotiation style”. West University of Timisoara, 2013.
5 Para mais detalhes sobre estilos negociais conferir: Pruitt & Rubin “Modelo de Preocupações Duais” 1988.
6 JASON Moçambique et GOMES, João “Roadmap for Negotiation – From Price to Value”.
7 FISHER, Roger, et URY, William “Getting to Yes: Negotiating Agreement Without Giving In”
8 Este método e marca encontram-se protegidos em Moçambique: Instituto de Propriedade Industrial, Registo nº 38857/2019.
Gapi Cria Incubox em Parceria com a UE Para Capacitar e Impulsionar Empreendedores do Niassa
Fala-se tanto em criar negócios sustentáveis e até se criam pacotes financeiros com foco nesta meta, mas poucas iniciativas têm a preocupação de começar o caminho pelo ABC dos negócios. O Incubox, projecto recente coordenado por Rui Amaral, quadro do Gapi, quer fazer a diferença. Como?
Olançamento do Programa de Incubação de Empreendedorismo Rural, denominado Incubox, foi anunciado recentemente na cidade de Maputo. Desenvolvido pela Gapi-SI com o apoio financeiro da União Europeia (UE), e em parceria com a Fundação MASC (organização da Sociedade Civil, preocupada com subvenções e desenvolvimento de capacidades em questões de governação, e que também trabalha como agência de desenvolvimento socioeconómico), está orçado em 450 mil dólares e a fase piloto terá lugar na província do Niassa, no Norte. De longe parece mais uma das muitas iniciativas disponíveis no mercado com o mesmo objectivo. A diferença, porém, está no facto de prometer que os beneficiários tenham conhecimento sólido sobre o significado de empreender, acesso aos mercados e às ideias de melhores práticas de negócios e possibilidade de crescimento. Isto é, o Incubox tem como meta deixar os novos empreendedores muito próximos do sucesso, em apenas 18 meses de vigência. Isto, claro, se tudo correr conforme o programado. Como se vai proceder para aí chegar? Rui Amaral, coordenador do projecto ao Nível do Gapi, explica a seguir os detalhes desta intervenção que gostaria que fosse replicada por outros actores e noutros pontos do País.
Infelizmente, o Niassa é conhecido como a “Província Esquecida”, por causa do défice de desenvolvimento em relação ao resto do País. Geralmente escasseiam capitais para pôr a economia local a andar. Terá sido por aqui que surgiu a inspiração para criar a ideia INCOBOX voltada para lá?
A inspiração veio do historial da Gapi. Nos últimas dez ou 12 anos, a Gapi tem
prestado muita atenção ao empoderamento juvenil através de programas como “Fora da Caixa”, “Negócios Verdes”, etc., que temos vindo a implementar. Nos últimos anos notámos que a nossa intervenção deve realmente focar-se no empoderamento juvenil voltado para as zonas rurais em termos de gestão de negócios, habilidades de gestão e técnicas de expressão, como negociar contratos, entre outros aspectos.
Por isso, na concepção do programa Incubox com os parceiros, que são a Fundação Masc e a UE, vimos que a província do Niassa é desfavorecida em termos de intervenções para apoiar este segmento, de um modo geral, mas com maior incidência no empoderamento para o empreendedorismo.
O meio rural tem enormes desafios de acesso à informação, sem falar nas grandes assimetrias relativas ao grau de instrução académica em comparação com os meios urbanos. Como é que este programa Incubox vai lidar com isto?
Para este projecto piloto, estabelecemos alguns requisitos para a candidatura à incubadora. Primeiro, tem de ser jovem dos 18 aos 35 anos, teve ter literacia para garantir que a informação passada seja absorvida e implementada. Por isso, cientes dos grandes desafios na área da formação ao nível rural, procuramos focar-nos em jovens graduados da escola secundária, ensino técnico e ensino superior.
Quem é que estará à frente dessa acção de capacitação? E que resultados devem ser alcançados no fim dos 18 meses previstos de vigência?
Temos um staff contratado especificamente para este programa, que são os técnicos formadores. Estes, por sua vez,
têm os seus requisitos em termos de papéis que irão desenvolver. Primeiro iremos formá-los para passar-lhes as matérias da nossa formação, de modo a que possam repassar para os jovens. Essa equipa será afecta à incubadora a tempo inteiro. Além de capacitar os jovens, deverá interagir com os diferentes actores ao nível local, para que haja integração do que estamos a fazer com o que está a acontecer no ecossistema local e — o ponto mais importante — garantir que no término do programa a incubadora seja autossuficiente, ou seja, capaz de, por si própria, gerar rendimento para continuar.
Neste momento está a ser financiado através do projecto mas, no final, queremos que o jovem do campo possa pagar pelos serviços que estamos a prestar. Além dos formadores, temos o staff administrativo que tem a missão de ser a cara da Gapi no distrito a que está afecto.
Durante os 18 meses de duração do programa, pretendemos realizar quatro ciclos de incubação com três meses em cada um e, durante esses três meses, serão incubados 30 jovens. Esperamos que no fim desse período tenham sido incubadas 120 empresas. Mas o projecto tem três fases antes disso: o pré-incubação, que diz respeito à mobilização de jovens, e, para tal, trabalhamos com associações civis, igrejas, escolas, universidades, etc.
Essa é a pré-incubação. Depois temos a própria incubação que é a secção de formação, a mentoria. Nesta fase tentamos trazer mentores que sejam empresários para falarem da sua experiência, percurso empresarial e partilharem os factores de sucesso para incentivarem os jovens candidatos.
Prevemos trazer alguns empreendedores de Portugal e do Brasil para que tenham essa exposição no nível global. Por fim, temos o pós-incubação em que,
Texto Celso Chambisso • Fotografia Mariano Silva & Jay Garrido
“Nos últimas dez ou 12 anos, a Gapi-SI tem prestado muita atenção ao empoderamento juvenil através de programas como “Fora da Caixa”, “Negócios Verdes, etc.”
depois de graduar, fazemos um acompanhamento de três a seis meses para ajudar no registo da empresa, como fazer algumas ligações de mercado, garantir fornecedores de insumos, assegurar que existe mercado para os jovens venderem os seus bens e serviços. Os técnicos têm feito esse acompanhamento.
Como serão partilhadas as responsabilidades entre os parceiros, para assegurar o alcance do objectivo final?
Em termos de parceiros, temos a Gapi que tem como prioridade garantir a transferência do conhecimento de em-
preendedorismo a favor dos beneficiários. Através da Fundação Masc, que é uma organização da sociedade civil, estabeleceremos a ligação com os actores locais em acções sobre como os jovens podem se inserir no seu distrito e garantir a componente social do projecto. Por exemplo, poder-se-ia aproveitar programas de rádios comunitárias, voltados para a questão da inserção de jovens, mulheres, entre outros grupos menos favorecidos, para a divulgação de iniciativas que vão alavancar os mercados. Isso tudo a ser financiado pela União Europeia, que também é estratégica por-
que possui foco no empoderamento juvenil e partilha experiências da Europa que tenta trazer para nossa realidade. É a entidade que tem uma forte componente de digitalização, por isso queremos trazer também alguns sucessos na intervenção da UE e tentar replicar.
Normalmente, programas do género em meios rurais têm foco apenas na agricultura. Não haverá aqui o risco de o INCUBOX ser uma repetição de programas já existentes promovidos pela GAPI no contexto do agro-negócio, como o Juve-Inova, por exemplo?
Esse é um dos maiores desafios que temos, mudar essa mentalidade de que tudo tem que estar focado na indústria agrícola. Existem vários outros sectores económicos que, talvez por falta de exposição ou de conhecimento, não têm sido priorizados ao nível distrital. Por isso, parte da candidatura ao programa
exige que os jovens escrevam que inovações locais podem trazer caso sejam incubados durante os três meses.
Isso também pode trazer algumas ideias de nichos de mercado que existem ao nível local e que possam ser inseridos. O importante é que haja ideias inovadoras do empreender, mesmo dentro da agricultura, tomando em conta que este sector tem uma vasta cadeia de valores que inclui os transportes, o processamento, a comercialização, etc.
Então, o foco é desenvolver nos jovens habilidades que sejam muito mais abrangentes em matérias de empreendedorismo…
Sim. Porque, para pelo menos atrair os jovens, temos de ter todos estes actores envolvidos. Divulgamos de todas as for-
“Tentaremos garantir a ligação entre os jovens e empreendedores dos distritos para apoiá-los a fazer crescer os seus empreendimentos”
mas, vamos às rádios, participamos em programas.
Um dos maiores desafios é o acesso a meios financeiros. A Gapi não vai intervir directamente em termos de financiar os jovens. Mas queremos fazer essa ligação porque, mesmo ao nível distrital, existem pessoas que têm meios financeiros. Também tentaremos garantir a ligação entre os empreendedores principiantes e os grandes empreendedores e personalidades dos distritos para apoiar
os primeiros a fazer crescer os seus empreendimentos. Essa é a grande visão.
A Gapi pensa em replicar a ideia para outras geografias dentro do país?
Uma das particularidades da Gapi é gostar de ser pioneira, criar novas ideias, trazer inovação. Trata-se de uma demonstração para que outras entidades e organizações abracem e repliquem porque esta intervenção é mais uma “gota no oceano” em termos de abrangência.
Existem muitas incubadoras em Maputo, Beira, Nampula, mas focam-se apenas em capitais provinciais. Então, queremos mostrar que, com um pouco de investimento, se pode replicar as intervenções para o nível distrital. O nosso objectivo é mostrar como pode funcionar para outras entidades replicarem. Mas, ao longo do tempo, a Gapi vai tentar mobilizar fundos adicionais para podermos expandir a intervenção para outros pontos geográficos, talvez começando pela região norte e depois expandir para todo o território nacional.
A Gapi não pode fazer tudo sozinha, estamos à procura de outros parceiros que tenham a mesma mentalidade de arriscar, inovar, ser pioneiro noutras intervenções para nos ajudarem a expandir essas intervenções.
ócio
Atenas: uma aventura pela histórica e milenar capital da Grécia 68
Ao sabor da gastronomia moçambicana e portuguesa do Oak Café, na Cidade de Maputo
Saiba como é que a qualidade do vinho pode ser influenciada pelos fungos
(neg)ócio s.m. do latim negação do ócio
GRÉCIA
Uma visita pela capital ainda dominada por monumentos do século V a.C.
eUm Museu ao ar Livre
Atenas se em roma se é romano, na Grécia somos gregos? À beira mar plantada, Atenas é tanta que é difícil avistar o Mediterrâneo. Com toques da arquitectura romana, a capital grega esconde a cada recanto o peso da sua História milenar.
Mas não se engane: aqui é sempre a subir e, quase como numa Ode aos antepassados, cada visitante da cidade chega mais perto do céu. É uma cidade que convida à descoberta, a pé ou de bicicleta, se gostar de desafios. Se preferir, o metro é sempre uma opção viável. Existe, inclusive, ligação de metro desde o aeroporto até ao centro da cidade, mas asseguro-lhe que se divertirá muito mais se colocar as suas pernas a mexer.
Um roteiro perfeito pode começar na Praça Sintagma, uma das principais praças de Atenas e onde está localizado o Parlamento. Daí caminhe pelo Templo do Zeus Olímpico. Curiosi-
dade sobre este monumento: passou por um terramoto durante a Idade Média, que o destruiu em parte, mas não o suficiente para que o seu colossal tamanho passe despercebido.
Não perca as forças e faça uma paragem no Arco de Adriano, uma porta enorme que se assemelha a um arco dos vizinhos romanos, antigamente com ligação directa ao Templo. Siga pelos templos de Akrópolis até ao Parternon, o eterno símbolo da Grécia e da democracia, visto como um dos maiores monumentos culturais da História da Humanidade. Para visitar a Akrópolis reserve cerca de duas horas, porque o espaço é vasto e vai querer parar para conhecer, em pormenor, cada um dos capítulos desta história.
Quando descer em direcção ao Atenas Flea Market, o espaço perfeito para levar lembranças para as pessoas mais queridas,
aproveite para parar no Ágora de Atenas. Sabia que um dos grandes símbolos da Grécia é o olho grego? Também apelidado de olho turco ou nazar, este amuleto está presente em muitos souvenirs e é conhecido por afastar energias negativas e proteger do mau-olhado.
Crenças à parte, passear pelo mercado é uma oportunidade para levar um pouco de História para casa. Um dos encantos é a possibilidade de jantar num restaurante giratório suspenso no céu. Uma experiência emocionante, que proporciona o ponto de vista de um pássaro a 50 metros no ar.
A vista da cidade de Atenas é iluminada à noite, incluindo a Acrópole, enquanto a mesa gira lentamente. Com 22 companheiros de jantar, é possível saborear uma refeição de seis pratos com especialidades gastronómicas gregas modernas e tradicionais, com vinho, cerveja e refrigerantes ilimitados. Pode escolher entre o jantar ao pôr-do-sol ou o jantar com luzes da cidade.
Uma última paragem é no coração social da Grécia Antiga, o maior símbolo da identidade do urbanismo da pólis. Servia de espaço de convívio entre cidadãos, mas, acima de tudo, foi o local que deu origem à justiça e à democracia nos moldes como conhecemos hoje.
Atenas é um pouco como a sua história — não dorme e não se esquece. A capital grega tem um ritmo bastante acelerado e o difícil mesmo é acompanhar a dinâmica de carros, motas e trotinetes eléctricas. Um espaço milenar que cresceu em torno da Akrópolis e que se foi expandindo por ruas e ruelas.
Hoje, com cerca de 3,3 milhões de habitantes, Atenas é uma capital habituada à diversidade do turismo e à tolerância da herança filosófica.
TEXTO
Eliana Silva •
Revista
ìndico
FOTOGRAFIA D.R.
Um dos encantos é a possibilidade de jantar num restaurante giratório suspenso no céu. Uma experiência emocionante, que proporciona o ponto de vista de um pássaro a 50 metros no ar
COMO IR
Qualquer caminho que escolha fazer a sair de Maputo implicará fazer escalas. Uma das opções poderá ser o trajecto Maputo - Lisboa e da capital portuguesa tem voos diários para Atenas. A Qatar Airways ou a Ethiopian Airlines poderão ser outras hipóteses.
ONDE COMER
Não há nada como sentir o que é tradicional. Confie nos deuses e desça até ao centro da cidade. Pelas ruelas perto de Ágora, meio escondido no Psiri, irá encontrar um dos espaços gastronómicos mais pitorescos de Atenas: a Taverna Klimataria. A simplicidade do espaço e o conforto da comida fazem da Klimataria um restaurante de todas as horas.
O QUE FAZER
Percorrer a cidade a pé para conhecer a Grécia antiga – o Estádio Olímpico, Ágora ou Akrópolis. A cidade é íngreme e grande parte das atracções da Grécia antiga estão em locais em que é melhor levar calçado confortável. Uma das grandes opções turísticas são os cruzeiros para ilhas mais pequenas que circundam a cidade.
ROTEIRO
Localizado na esquina entre a Rua da Argélia e a Avenida
Armando
Tivane, Maputo
localizado bem no centro de Maputo, na esquina entre a Avenida Armando Tivane e a Rua da Argélia, o Oak Café é um lugar pequeno mas aconchegante, onde se juntam influências de Moçambique, Portugal e África do Sul.
Na decoração, é visível a evocação de um certo espírito mais trendy, tão típico de Cape Town, que se nota, também, em algumas das receitas. Mas por ali também há algo de Portugal e, claro, de Moçambique. Em cada espaço, seja ele de que natureza for, existem reflexos da história dos seus donos e, no caso, essa linha de tempo passa precisamente por estes três lugares. Leonor Pereira, de apenas 20 anos, de origem portuguesa, crescida em Moçambique e com formação na África do Sul, explica como esta mistura de influências a trouxe até ao Oak (Carvalho em português, e nome de família).
“A minha mãe e irmã abriram este espaço há cerca de quatro anos, e eu vim para cá há um ano, sem saber que iria adorar
Oak Café, Três Países (e Muitos Moods) Num Menu Só
estar à frente deste projecto. E cá estou. Descobri que trouxe comigo para este lugar e para o menu algumas das coisas que sou e de que gosto, numa escolha mais orientada para a alimentação saudável, embora não tudo, porque ainda não há mercado para apenas isso, em termos de clientes. Acima de tudo, pretendemos ser um lusar cozy e onde as pessoas se sintam bem”.
Mais orientado para os pequenos-almoços (um tipo de oferta que não é fácil de encontrar em Maputo, além de nos grandes hotéis da capital), as opções são diversificadas. Dos pratos com base de abacate (acompanhados com salmão ou ovos, por exemplo) aos sumos naturais e detox (em formato shot também), no Oak servem-se apenas bebidas cem por cento naturais, algo que o torna o lugar muito apreciado pelos atletas e amantes
O espaço é trendy e cozy e a oferta diversificada condiz com o ambiente. Saudável e a merecer uma visita
do desporto e do fitness, não sendo raro encontrá-los por ali, às primeiras horas, antes ou depois de um treino, a consumir as vitaminas certas e as calorias boas em pratos com uma apresentação ainda melhor, e onde o design é indispensável.
Um bom exemplo é a interpretação bem própria dos famosos Eggs Bennedict que, reza a história, terão nascido no século XIX em Nova Iorque depois de uma ressaca. Aqui, eles vêm com salmão e são banhados com um ‘topping à Oak’, segredo em forma de dressing que Leonor não quer relevar. “É um dos nossos segredos bem guardados”, diz, sorrindo.
Acompanham bem com o Oak Special, um sumo natural de beterraba, laranja, cenoura, ananás, limão e maçã, intenso q.b., ao ponto de moldar o mood para o dia adiante.
Mas há mais do que pequenos almoços e, se for mais tarde, não desperdice a oportunidade de saborear o Tornado (costela desfiada, cebolas e batatas fritas, jalapanenos, molho branco) ou o Oak Hambúrguer (se acabar um inteiro é mesmo voraz!), que leva uma cobertura de costela de churrasco assada durante oito horas e depois desfiada, adornada com a carne de vaca moída e vestida por mozarella e queijo cheddar, pickles e cebola caramelizada. “Como disse, não é tudo saudável...”, diz Leonor, para completar a seguir, “... mas tentamos que a criatividade, a qualidade e o sabor estejam sempre lá”. Lá é aqui mesmo, em Maputo. E vale mesmo a pena provar.
TEXTO Filomena Bande & Pedro Cativelos FOTOGRAFIA Mariano Silva
OAK CAFÉ
Os fungos micorrízicos ajudam a manter o solo unido, nutrem a vida que mantém o solo vivo e contribuem para o teor de carbono do solo. São o pólo oposto dos produtos sintéticos que, como a mineração, tiram sem devolver nada ao solo
O Papel dos Fungos
que uma boa degustação é resultado da combinação de vários factores já se sabe. O que pouco se podia imaginar é o grande contributo que os microorganismos do solo emprestam à qualidade dos vinhos.
Sarah Ahmed, uma reputada jornalista e crítica de vinhos britânica, especializada em vinhos portugueses e australianos, investiga, no blogue “The Wine Detective”, a vida que se esconde no solo. De acordo com a pesquisadora, os muitos benefícios dos microorganismos foram celebrados pelos conferencistas que exploraram a interconexão do mundo do vinho com a natureza no Raw Wine Alive! 2021. A grande constatação é a de que, em contraste com espectros de filmes como o tubarão pré-histórico gigante em ‘The Meg’ ou o grande tubarão branco em ‘Tubarão’, as criaturas subterrâneas são muito menos propensas para causarem susto e são, na grande maioria, benignas, se não totalmente benéficos, apesar de serem maioritariamente invisíveis a olho nu.
É reconhecendo a utilidade dos microorganismos que alguns especialistas têm demonstrado maior preocupação com o impacto da degradação do solo na deslocação de habitantes da Terra, e na segurança nutricional do mundo do que na qualidade do vinho. No entanto, esta é também uma preocupação para os amantes da adega.
Assim, que conselho deram os oradores aos proprietários de vinhas? Os consultores de viticultura Claude e Lydia Bourguignon explicaram que “o solo é extremamente frágil e importante para se ter um bom vinho” e acreditam que “podemos fazer vinhos varietais sem um bom solo, mas não vinhos de terroir”, porque “o terroir está no solo profundo”.
E é aqui que espreita o super-herói dos microorganismos do solo – os fungos micorrízicos arbusculares. Ao secretarem ácidos orgânicos quelantes (dissolventes) que “comem rocha”, estes libertam minerais para a absorção das plantas e ajudam a criar solo (quando combinado com húmus), disseram os microbiólogos do solo.
O título do livro de Merlin “Entangled Life: How Fun-
na Produção do… Bom Vinho
gi Make Our Worlds, Change Our Minds, and Shape Our Futures” destaca o profundo impacto dos fungos micorrízicos no planeta. Vai muito além de ‘comer rocha’. A simbiose que ocorre entre plantas e fungos micorrízicos traz enormes benefícios para a nossa segurança nutricional.
A professora Suzanne Simard é celebre pela sua pesquisa sobre como as árvores interagem e comunicam usando o micélio das micorrizas arbusculares (vastas redes subterrâneas de finos filamentos brancos). A professora explicou sucintamente a co-dependência entre videiras e micorrizas. As micorrizas dependem da fotossíntese da videira para obter açúcar para produzir micélio. O micélio devolve o favor, trazendo nutrientes, minerais, carbono, azoto e água para as raízes da videira. Como o micélio pode mover-se lateral e verticalmente consegue explorar um “enorme reservatório de solo”, disse Simard, ajudando a aumentar a resistência das plantas à seca.
Outros benefícios que Simard destacou incluem mudar as estruturas radiculares de uma planta para se tornarem “guardiões” de toxinas (por exemplo, metais pesados) e aumentar a resistência a patógenos radiculares e foliares e tolerância ao sal através da melhoria da saúde das plantas.
O professor de ecologia florestal da Universidade da Colúmbia Britânica, Sheldrake, explicou sucintamente a co-dependência entre os fungos micorrízicos. Também ajudam a manter o solo unido, nutrem a vida que mantém o solo vivo e contribuem para o teor de carbono do mesmo. São o pólo oposto dos produtos sintéticos que, como a mineração, tiram sem devolver nada ao solo.
Os fertilizantes de síntese, pesticidas e herbicidas também são problemáticos devido ao seu impacto negativo sobre os fungos micorrízicos. Este super-herói pode “perder o norte” quando os produtos de síntese interrompem a relação dos fungos micorrízicos com as plantas. Pode desistir ou “agarrar-se de maneiras mais nefastas, propiciando o aumento das condições para que fungos patogénicos ou formadores de doenças se instalem”, disse Sheldrake.
Uma referência a fungos (“cogumelos”) nas notas de prova de vinhos costuma ser positiva. Com o nome “podridão nobre”, os fungos da variedade botrytiscinerea são celebrados pela sublime influência nos vinhos de sobremesa. “Creio que é altura de darmos aos fungos micorrízicos o respeito que eles merecem pelos serviços prestados ao solo”, observou o cientista, para quem os fungos micorrízicos não dependem da luta incessante pelos recursos, mas da cooperação.
Encarregados da gigantesca tarefa de reciclar os nutrientes que sustentam a produção global de alimentos e vinhos, os microorganismos do solo são muitos em número – talvez seis mil milhões numa amostra de solo do tamanho de um ovo de galinha, disse Tony Juniper CBE.
A Arte do Futuro Que
os sonhos profissionais arrastavam-no para a Meteorologia, mas o clima era mais favorável às artes. Wilson Uanheta não fazia ideia de que os seus desenhos amadores, feitos quando mais novo no computador do seu irmão, inundariam os seus pensamentos até o conduzirem ao universo artístico.
Através do Microsoft Paint, um dos aplicativos mais icónicos do Windows, utilizado na criação de desenhos simples e na edição de imagens, Wilson ensaiou, em 2012, na cidade de Quelimane, os seus primeiros desenhos.
“Eu usava o computador do meu irmão para desenhar. Nesse período comecei interessar-me pelo desenho digital. Fiz alguns e coloquei na minha conta do Facebook. Mais tarde apaguei-os todos, e hoje arrependo-me, pois serviriam de recordação”, disse Wilson Uanheta. Em 2014, muda-se para Maputo, para se formar em Meteorologia. Apesar do pouco tempo para dedicar-se à arte devido à sua formação académica, ainda lhe choviam ideias que a Meteorologia não conseguia traduzir. Em 2018, mais livre da pressão académica, começou a
já se Faz Presente em Moçambique
criar obras digitais com recurso a softwares mais profissionais. A exposição intitulada “Powerful African Beauty”, inaugurada recentemente no 16 Neto, na cidade de Maputo, marca oficialmente a estreia de Wilson Uanheta no mundo artístico.
A colecção com cerca de 18 obras é uma verdadeira exaltação à força da mulher africana. Aliás, o artista vê na figura feminina uma fonte inesgotável para a produção das suas obras. “Tudo o que desenho tem relação com a mulher. Inspiro-me muito na minha mãe, mulher de muita força, que é recorte de muitas mulheres moçambicanas e africanas. Procuro empoderar a mulher por meio da arte.”
As cores vibrantes e os rostos cheios de vida representados na exposição colocam a mulher no centro das atenções, num verdadeiro convite à contemplação do poder e força femininos.
A exposição une o tradicional e o moderno por meio da apresentação das obras, tanto em formato físico, através da sua representação material, como em formato digital, especificamente as NFTs, isto é, obras
“A ideia de NFTs é uma forma de criação de obras digitais únicas através da tecnologia blockchain...”
que não têm um formato físico, mas existem e vivem num espaço digital, e criadas em formatos únicos através da tecnologia blockchain.
“A ideia de NFTs permite a venda profissional de obras digitais. É uma forma de criação de obras digitais através da tecnologia blockchain, que cria uma encriptação das obras para que sejam únicas”, acresceu o artista.
Para Loan Li, curador da exposição, os NFTs podem revelar-se frutíferos no mercado artístico. “É um novo formato pouco explorado em Moçambique e no mundo. No entanto, pode ajudar muito os fazedores da arte digital. Um artista digital tem dificuldade em vender as suas obras. Com os NFTs, o artista consegue vender a um público mais amplo e ter mais rendimento”, apontou Loan Li. Wilson Uanheta espera um dia ver a arte digital mais produzida e consumida no País e tem ideias bem claras sobre os passos a seguir para tal feito. “Pretendemos criar um movimento, uma comunidade que produza artes digitais em Moçambique e expandi-lo em África”, concluiu.
TEXTO Yana De Almeida
FOTOGRAFIA
Mariano Silva
Powerful African Beauty é uma colecção de 18 obras que homenageiam a beleza da mulher africana.
A exposição estará patente até ao dia 30 de Abril RETRATOS
Acelera de 0 a 100 km/h em 4,7 segundos, com uma autonomia de 440 km. A carga completa numa tomada doméstica é feita, em média, entre sete e oito horas. Preço: 58 273 Euros (4,1 milhões de meticais)
Volvo C40. Como é o Primeiro
a volvo resolveu apostar seriamente na electrificação e o mais novo fruto dessa aposta ecologicamente correcta, e que direcciona a fabricante sueca, é o C40, o primeiro da marca 100% eléctrico desde a sua concepção. O modelo tem 4,43 metros de comprimento e 2,70 metros de distância entre os eixos. Com 1,85 metro de largura, o C40 tem somente 1,58 metro de altura, sendo seis centímetros menor que o XC40. O porta-malas tem capacidade para 413 litros.
Pesando pouco mais de duas toneladas, o C40 acelera dos 0 km/h aos 100 km/h em 4,7 segundos, tudo porque a sua aerodinâmica é melhor e especialmente optimizada pelo spoiler no final do tecto e pelo aerofólio traseiro. É mais rápido que um Porsche 718 na aceleração, mas a velocidade máxima está limitada a 180 km/h,
vCarro da Marca 100% Elétrico?
regra de todos os carros da Volvo. A sua autonomia, de acordo com a Volvo, é de mais de 400 km. Concebido para impressionar, o C40 traz o moderno e tecnológico tecto panorâmico, que molda o carro todo, desde a primeira fileira de bancos até os assentos traseiros.
A nova tecnologia empregada na construção do vidro dispensa o uso da cortina de fecho, isto porque o vidro escurecido possui uma protecção ultravioleta (UV) e infravermelho (IR) e é capaz de reduzir em 95% a entrada de luz e em 80% a radiação de calor.
O C40 é o primeiro Volvo a não utilizar couro no interior e a apostar em materiais reciclados. O SUV conta com o mesmo conjunto de motor eléctrico disponível no XC40, ou seja, o powertrain P8 com dois moto-
O C40 é o primeiro Volvo a não utilizar couro no interior e a apostar em materiais reciclados. Conta com o mesmo conjunto de motor eléctrico disponível no XC40
res eléctricos que geram potência de 408 cv (cavalos) e torque de 660 Nm (Newton-metro).
Graças ao conjunto de baterias, o C40 é capaz de rodar cerca de 440 km com uma carga total. Segundo a marca, a carga completa numa tomada doméstica é feita em média entre sete e oito horas. As baterias estão posicionadas no assoalho do carro, que utiliza dois motores eléctricos, um em cada eixo. Como consequência, a tracção é integral.
O modelo vem equipado com airbags frontais (obrigatórios), laterais, de cortina e de joelhos para o motorista, tem assistente de permanência em faixa, controlador de velocidade adaptativo (ACC), assistentes de partida em rampa e declive, alerta de veículo no ponto cego (áreas da estrada que não podem ser vistas ao olhar à frente ou para trás, através de qualquer retrovisor e espelho lateral), entre outros equipamentos voltados para a segurança.