

APLICACIONES:

Ejecución de la auditoria en sistemas computacionales
ACCIONES PROGRAMADAS
PARA HACER LA AUDITORIA
TECNICAS PARA HACER LAS MEDICIONES A REALIZAR PARA LOS OBJETIVOS DE CONTROL DE AUDITORIA
MARCO DE TRABAJO COBIT EN UNA AUDITORIA

Auditoria de Sistemas II


Un enfoque proactivo en la auditoría de sistemas de información ayuda a mitigar riesgos antes de que se conviertan en problemas


• Introducción………………………………………………………...…Pag 04
• Auditoría de sistemas de información………………………………....Pag 05
• I: Plan de auditoría a través de las mediciones de los objetivos de control de una metodología……………………………………………………….Pag 06 o COBIT ………………………………………………………….Pag 07
o Plan de auditoría a través de las mediciones de los objetivos de control de una metodología (Metodología COBIT) ………...……….…Pag 08
• II: ¿Cuáles son las acciones programadas para hacer la auditoria? ..….Pag 09
o Auditoría general ……………………………………………….Pag 09 o Auditoria con metodología ……………………..........................Pag 09
• III: ¿Cuáles son las técnicas para hacer las mediciones a realizar para los objetivos de control de una auditoria? ……………………...…………Pag 10
• IV: ¿En qué consiste el marco de trabajo COBIT en una auditoria? …Pag 11 o Componentes clave ………………………………………….....Pag 11 o Beneficios ……………………....................................................Pag 12
o Rol de COBIT…………………………………………………..Pag 12
• Conclusión …………………………………………………...………..Pag 13
• Créditos ……………………………………………………………….Pag 14
El plan de auditoría es un documento clave que describe cómo se llevará a cabo la auditoría de un sistema computacional específico. Para auditar de manera efectiva un sistema computacional, es fundamental utilizar un marco de referencia reconocido y aceptado internacionalmente, como COBIT(ControlObjectivesforInformation and Related Technologies). COBIT proporcionaunconjuntodebuenasprácticas para el gobierno y la gestión de tecnologías de la información en las organizaciones.
En el contexto de la auditoría de sistemas computacionales, es importante medir los objetivos de control establecidos en COBIT paraevaluar la efectividad de los controles implementados en el sistema. Estas mediciones permiten identificar posibles fallas o debilidades en el sistema que podrían comprometer la integridad, confidencialidad y disponibilidad de la información.
Una vez identificadas estas posibles fallas y debilidades, se procede con la ejecución de la auditoría en el sistema computacional. Durante esta fase, se realizan pruebas, revisiones y análisis detalladosparaverificarelcumplimientode los controles establecidos en COBIT y para detectarposiblesriesgosovulnerabilidades en el sistema.
Así, plan de auditoría basado en COBIT permite realizar una evaluación exhaustiva de un sistema computacional, identificar posibles fallas y debilidades, y garantizarquesecumplanlosestándaresde control y seguridad establecidos para proteger la información de la organización.
Esunprocesoenelcualseevalúalaeficacia, seguridad y eficiencia de los sistemas de información de una organización. Durante una auditoría de sistemasde información, se revisan tanto los aspectos técnicos como los procesos operativos relacionados con la tecnología de la información de la empresa.
El objetivo principal de una auditoría de sistemas de información es identificar posibles riesgos o vulnerabilidades en los sistemas de información de la organización, con el fin de prevenir fraudes, asegurar la integridad de los datos, garantizar la confidencialidad de la información y cumplir con las regulaciones y normativas aplicables.
La ejecución de una auditoría en los sistemas computacionales implica una serie de pasos que se llevan a cabo para evaluar la eficacia, seguridad y funcionamiento de los sistemas de información de una organización.
Planificación:Sedefineelalcancedelaauditoría,seidentificanlos objetivos y se establece el cronograma de trabajo. También se designaalequipodeauditoresyserecopilalainformaciónnecesaria sobre los sistemas que serán evaluados.
Se recopila toda la información relevante sobre los sistemas de información que se van a auditar, incluyendo documentación técnica, políticas y procedimientos, mapas de red, entre otros.
Evaluación de riesgos: Se identificanyevalúanlosposiblesriesgos y vulnerabilidades en los sistemas de información, con el fin de determinar las áreas en las que se enfocará la auditoría.
Pruebas y análisis: Se realizan pruebas técnicas y análisis de los controles de seguridad, la integridad de los datos, la disponibilidad de los sistemas, entre otros aspectos clave de los sistemas computacionales.
Informe y recomendaciones: Una vez completada la auditoría, se elabora un informe detallado que incluye los hallazgos, las recomendaciones para mejorar la seguridad y eficiencia de los sistemas, así como un plan de acción para corregir las deficiencias identificadas.
Seguimiento:Esimportantedarseguimientoalaimplementaciónde las recomendaciones y medidas correctivas establecidas en el informe de auditoría, para garantizar que se mejoren los sistemas de información de la organización.
y evaluación de todos los aspectos de los sistemas automáticos de procesamiento de la información,
Un programa de auditoría, también llamado plan de auditoría, es un plan de acción que documenta qué procedimientos seguirá un auditor para validar que una organización cumple con las regulaciones de cumplimiento.
Definición de Objetivos de Control: Establece claramente los objetivos de control que se desea evaluar. Estos pueden incluir la confidencialidad, integridad y disponibilidad de la información.
Selección de Metodología: Escoge una metodología de auditoría adecuada,como COBIT, ISO 27001 o NIST. Cada metodología tiene sus propios objetivos y controles que puedes medir.
Define el alcance de la auditoría, especificando qué sistemas y procesos se auditarán.
Identifica las fuentes de datos necesarias para evaluar los controles. Esto puede incluir registros de acceso, informes de incidentes y configuraciones de sistema.
Realiza pruebas de los controles establecidos para determinar su efectividad. Esto puede incluir revisiones de documentación, entrevistas con personal y pruebas técnicas.
Define métricas específicas para cada objetivo de control. Por ejemplo, el tiempo de respuesta a incidentes o la frecuencia de actualizaciones de seguridad.
: Compara los resultados de las mediciones con los objetivos de control. Identifica cualquier incumplimiento o debilidad en los controles.
Documenta las fallas y debilidades encontradas, proporcionando recomendaciones para mejorar los controles y mitigar riesgos.
Las fallas en los Sistemas de Información han causado grandes trastornos en la organización y provocados conflictos entre individuos o departamentos. Cuando un sistema de información computarizado presenta inconsistencias o no
ocasionando para la organización, la pérdida de los beneficios que un sistema de información bien estructurado, lograrlo se requiere de una adecuada planeación de la auditoria a realizar, lo que implica eficiencia y rigurosidad en
Algunos de los principales elementos y que abarcan áreas clave como la seguridad de la información, la integridad de los datos, la disponibilidad de los sistemas, la confidencialidad, el cumplimiento normativo, entre otros. Estos objetivos de control sirven como guía para establecer controles internos efectivos en las organizaciones.
de negocio relacionados con la tecnología de la información, tales como la entrega de servicios, lagestióndeproyectos,lagestióndeincidentes, la gestión de cambios, entre otros. Estos procesos ayudan a garantizar que la tecnología de la información esté alineada con las necesidades y objetivos de la organización.
de tecnologíadelainformaciónqueestableceroles, responsabilidadesyprocesosclarosparalatoma de decisiones y la supervisión de las actividades de la TI en la organización. Esta estructura ayuda a asegurar que la tecnología de la información se utilice de manera eficiente y cumpla con los requerimientos de la organización.
recomendacionesparalagestióndelatecnología de la información, basadas en estándares reconocidos a nivel internacional. Esto ayuda a mejorarlaeficiencia,laseguridadylacalidadde los servicios de TI en las organizaciones.
La evaluación de los requerimientos del negocio, así como de los recursos y procesos de tecnología de la información, es fundamental para el buen funcionamiento de una empresa y su capacidad para sobrevivir en un mercado competitivo. En este contexto, el modelo COBIT se presenta como una herramienta crucial para auditar y gestionar la efectividad de los sistemas de información y tecnología dentro de una organización. Este modelo está diseñado para ser utilizado por todos los sectores de una empresa, incluyendo administradores de TI, usuarios y auditores, asegurando así una cobertura integral en la gestión de recursos tecnológicos.
COBIT fue desarrollado por ISACA (Information Systems Audit and Control Association) y se basa en investigaciones realizadas con expertos de diversas partes del mundo. Desde su lanzamiento en1996,COBITharevolucionadolaformaenquelosprofesionales delatecnologíagestionanycontrolanlossistemasdeinformación.
El enfoque de COBIT se extiende a todos los sistemas de información de la organización, abarcando desde computadoras personaleshastaredescompletas.Sufilosofíafundamentalesque losrecursosdeTIdebensergestionadosmedianteunconjuntode procesos bien definidos y agrupados, lo que permite proporcionar información relevante y confiable que una organización necesita para alcanzar sus metas.
LaestructuradelmodeloCOBITestableceunmarcodeacciónque permite evaluar criterios de información, como la seguridad y la calidad. Además, incluye auditorías de los recursos que comprenden la tecnología de información, tales como el capital humano, las instalaciones y los sistemas tecnológicos. También se llevaacabounaevaluaciónexhaustivadelosprocesosinvolucrados en la organización, lo que contribuye a una comprensión más clara de cómo se gestionan y controlan los recursos de TI.
La implementación adecuada de COBIT en una organización proporciona herramientas automatizadas que facilitan la evaluación ágil y consistente del cumplimiento de los objetivos de control. Esto asegura que los procesos y recursos de información y tecnología no solo estén alineados con los objetivos del negocio, sino que también respondan a las exigencias de un mercado cada vez más complejo y diversificado.
Definición de Objetivos de Control
Revisa el marco de COBIT y selecciona los objetivos de control relevantes para el sistema computacional que estás auditando. Estos pueden incluir:
Definir un enfoque estratégico para lagestión deTI.
Asegurarque los sistemas se adquieren e implementan correctamente.
Garantizar la entrega y el soporte de servicios deTI decalidad. : Evaluar el rendimiento y la conformidad de los procesos de TI.
Identificación de Fallas y Debilidades Compara los resultados de las pruebas y mediciones con los objetivos de control de COBIT. Identifica cualquier incumplimiento o debilidad en los controles.
Evalúa el impactoy la probabilidad de cada hallazgo, clasificando los riesgos según su gravedad.
Planificación de la Auditoría
Define qué sistemas, aplicaciones y procesos se auditarán, basándote en los objetivos de control seleccionados.
Identifica la documentación necesaria, como políticas,
Redacta un
informequeincluya:
-Hallazgos específicos relacionados con los objetivos de control de COBIT. -Análisis de riesgos asociados. -Recomendaciones para mejorar los controles ymitigar riesgos.
Ejecución de la Auditoría Entrevistas, Revisión de Documentación.
Realizar pruebas para evaluar la efectividad de los controles establecidos. Esto incluye: Revisión de Accesos, Pruebas de Seguridad
Define métricas específicas para cada objetivo de control. Por ejemplo:
-Tasa deincidentes deseguridad.
-Tiempo de respuesta a incidentes.
-Porcentajedecumplimientoconpolíticas de seguridad.
Presentación y Seguimiento
Presenta el informe a la alta dirección, discutiendo los hallazgos y recomendaciones.
Trabajaconladirecciónpara desarrollar un plan de acción para abordar las debilidades identificadas.
Programa auditorías de seguimiento para verificar la implementación de las recomendaciones y la efectividad de las acciones correctivas.
Asegúrate de que la auditoría y las recomendaciones cumplan con las regulaciones y estándares aplicables. Utiliza los hallazgos de la auditoría para fomentar una cultura de mejora continua en la gestión de TI.
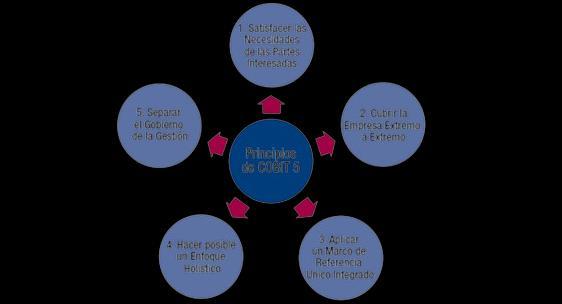
Al seguir estos pasos y aplicar la metodología COBIT para medir los objetivos de control, se identifican con precisión las fallas y debilidades del sistema computacional y se proponen acciones correctivas necesarias para fortalecer la seguridad y eficacia de los sistemas de información de la organización.
Las acciones programadas para realizar una auditoría pueden variar
1.

-Definir el alcance y los objetivos de la auditoría.
-Identificar el equipo de auditoría y asignar roles.
-Desarrollar un cronograma de auditoría.
2.
-Recopilar documentación relevante (políticas, procedimientos, registros).
-Realizar entrevistascon elpersonalclave.
3.
-Revisar los controles internos existentes.
-Realizar pruebas de efectividad de los controles.
4.
-Identificar fallas y debilidades.
-Clasificar riesgos asociados.
5.
-Documentar hallazgosy recomendaciones.
-Presentar el informe a la dirección.
-Desarrollarunplandeacciónparaabordar las recomendaciones.
La auditoría general puede noestar alineadacon un marcoespecífico, mientras que la auditoría con COBIT se centra en los objetivos de control y procesos definidos por esta metodología.
En COBIT, se definen métricas específicas para evaluar el cumplimiento de los objetivos de control, lo que puede noser tan detallado en una auditoría general.
El informe de auditoría con COBITincluirárecomendacionesalineadasconlasmejoresprácticasde gestióndeTI,mientrasqueunaauditoríageneralpuedesermásamplia y menos específica.
1.
-Definir el alcance y los objetivos de control específicos de COBIT.
-Seleccionar los dominios y procesos relevantes de COBIT (PO, AI, DS, ME).
-Asignar roles y responsabilidades del equipo de auditoría.
2.
-Recopilar documentación específica relacionada con los objetivos de control de COBIT.
-Realizar entrevistas enfocadas en los procesos y controles de COBIT.
-Revisar los controles internos en relación con los objetivos de control de COBIT.
-RealizarpruebasdeefectividaddeloscontrolesespecíficosdeCOBIT.
3.
-Definir métricas específicas para evaluar el cumplimiento de los objetivos de control de COBIT.
-Realizar análisis de desempeñoen base a estas métricas.
-Comparar los resultados con los objetivos de control de COBIT.
-Identificar y clasificar riesgos asociados con los hallazgos.
4.
-Documentar hallazgos específicos en relación con los objetivos de control de COBIT.
-Proporcionar recomendaciones alineadas con las mejores prácticas de COBIT.
-Desarrollar un plan de acción para implementar las recomendaciones específicas de COBIT.
¿Cuáles son las técnicas para hacer las mediciones a realizar para los objetivos de control de una auditoria?
1. Revisión Documental: Evaluar políticas y procedimientos existentes para determinar su alineación con los controles establecidos.
2. Entrevistas: Realizar entrevistas con personal clave para obtener información sobre la implementación y efectividad de los controles.
3. Pruebas de Cumplimiento: Realizar pruebas para verificar si los controles están siendo aplicados según lodocumentado.
4. Análisis de Datos: Utilizar herramientas de análisis de datos para identificar patrones o anomalías en la información.
5. Encuestas y Cuestionarios: Implementar encuestas para obtener retroalimentación sobre la percepción del control y la seguridad.
6. Observación Directa: Observar procesos y controles en tiemporeal para evaluar su efectividad.
7. Análisis de Tendencias: Examinar datos históricos para identificar tendencias que puedan indicar problemas en los controles.
Establecer métricas alineadas con los objetivos de control de COBIT, como: Disponibilidad del Servicio (Porcentaje de tiempo que los servicios están disponibles), Incidentes de Seguridad (Número de incidentes de seguridad reportados en un período determinado), Cumplimiento Normativo (Porcentaje de cumplimiento con políticas y regulaciones).
Utilizar cuestionarios basados en los objetivos de control de COBIT para que el personal evalúe la efectividad de los controles.
Analizar KPIs establecidos para medir el rendimiento de los procesos de TI en relación con los objetivos de control.
COBIT requiere métricas específicas alineadas consumarco,mientrasque,enunaauditoríageneral,lasmétricaspueden ser más amplias y menos estructuradas.
COBIT fomenta el uso de cuestionarios de autoevaluación para medir la percepción de los controles, lo cual puede noser común en auditorías generales.
COBIT enfatiza la revisión de KPIs y benchmarking como parte de la medición, mientras que en auditorías generales se pueden usar menos indicadores específicos.
Examinar registros de acceso y actividad para identificar anomalías y evaluar el cumplimiento de los controles.
Comparar el rendimiento de los controles con estándares de la industria o mejores prácticas para determinar su efectividad.
Realizar evaluaciones de riesgos para identificar áreas donde los controles pueden ser débiles y medir su impacto.
ElmarcodetrabajoCOBITseutilizaenauditoríasparaayudaraasegurar que las prácticas de gobierno y gestión de tecnología de la información de una organización sean efectivas, eficientes y estén alineadas con sus objetivos estratégicos.
En una auditoría, COBIT proporciona un conjunto de objetivos de control y buenas prácticas que los auditores pueden utilizar para evaluar la madurez de los procesos de TI de una organización. Esto incluye áreas comolagobernanzadeTI,lagestiónderiesgos,laentregadeserviciosde TI, la gestión de activos, entre otros.
Al utilizar COBIT en una auditoría, se establecen estándares claros para evaluar la eficacia de los controles internos y los procesos de TI de una organización, lo que ayuda a identificar posibles áreas de mejora y a garantizar el cumplimiento de los requisitos regulatorios y las mejores prácticas del sector.

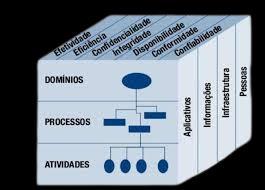
COBIT establece objetivos de control específicos que guían la auditoría. Estos objetivos ayudan a asegurar que los procesos de TI sean efectivos, eficientes y alineados con los objetivos del negocio.
El marco se organiza en varios dominios, cada uno de los cuales aborda diferentes aspectos del gobierno y la gestión de TI: Planificación y Organización, Adquisición e Implementación, Entrega y Soporte, Monitoreo y Evaluación.
¿En qué consiste el marco de trabajo
COBIT en una auditoria? IV
COBIT define procesos específicos dentrode cadadominio, proporcionandoun marco claropara evaluar cómo se gestionan y controlan los recursos de TI.
Se establecen métricas e indicadores clave de rendimiento (KPIs) para medir la efectividad de los controles y procesos de TI, loque facilita la evaluación cuantitativa.
COBIT promueve un enfoque de mejora continua, donde los resultados de la auditoría se utilizan para identificar áreas de mejora y optimizar los procesos de TI.



efectivos y medir el desempeño de los procesos de TI, lo que ayuda a los auditores a

COBIT es un marco de trabajo ampliamente utilizado en auditorías de TI para evaluar la gobernanza, los controles y los procesos de tecnología de la información de una organización. Su enfoque estructurado y detallado proporciona a los auditores una
COBIT es un marco de gestión de TI desarrollado por ISACA para ayudar a las empresas a desarrollar, organizar e implementar estrategias en torno a la gestión de la
COBIT es apoyar “la comprensión, el diseño y la implementación de la gestión y la gobernanza de la TI empresarial (EGIT)”, según ISACA.
El diseño de un plan de auditoría que se apoye en las mediciones de los objetivos de control establecidos por la metodología COBIT es esencial para evaluar la efectividad de los controles de seguridad y gestión de la información en un sistema computacional. Este enfoque permite identificar posibles vulnerabilidades, debilidades y áreas de mejora en el sistema, contribuyendo a fortalecer su integridad y proteger la información crítica de la organización. Dentro de las acciones programadas para llevar a cabo la auditoría, se incluye la definición clara de los objetivos y alcance de la misma, la asignación adecuada de recursos y la elaboración de un cronograma detallado que permitallevaracabolasactividadesdemaneraeficienteyefectiva.Es fundamental seleccionar una metodología de trabajo que se alinee con los principios y estándares de COBIT, asegurando una evaluación integral de los controles de seguridad y gestión de la información. Para medir los objetivos de control durante la auditoría, es necesario recurrir a diversas técnicas de evaluación, como revisiones documentales, entrevistas con personal clave, pruebas de cumplimiento y pruebas de efectividad. Estas técnicas permiten obtener una visión clara de la implementación y operación de los controles, identificando posiblesbrechasodesviacionesquepuedanrepresentarriesgosparael sistema y la información contenida en él.
El marco de trabajo COBIT en una auditoría proporciona una estructura sólida y coherente para evaluar y mejorar la gestión de tecnologías de la información en una organización. COBIT se centra en la alineación de los objetivos de TI con los objetivos del negocio, la entrega de valor, la gestión de riesgos y el cumplimiento normativo. En una auditoría, COBIT sirve como guía para evaluar la madurez de los procesos de control y gobernanza de TI, identificar oportunidades de mejora y asegurar el cumplimiento de los estándares y prácticas recomendadas en el ámbito de la seguridad informática.
Editorial
Issuu
(https://issuu.com/home/publisher#product_tou r_id=315522)
Diseño y Diagramación
Indira D. Sotillo D.
Diseño De Portada
Indira D. Sotillo D.
Colaboradores Invitados
Alonso Tamayo, Néstor Darío (https://repositorio.unal.edu.co/bitstream/handl e/unal/60081/planeaciondelaauditoriadesistema s.pdf;jsessionid=6DAE3CB3B29FFC4FBD2B57 6B0CCC3E9D?sequence=1)
Blanca Castañón (https://www.gestiopolis.com/auditoria-desistemas-de-informacion/#google_vignette)
Ben Cole (https://www.computerweekly.com/es/definicion /Programa-de-auditoria-o-plan-deauditoria#:~:text=Un%20programa%20de%20 auditor%C3%ADa%2C%20tambi%C3%A9n, con%20las%20regulaciones%20de%20cumpli miento.)
Sarah K. White (https://www.cio.com/article/1314368/cobit-unmarco-para-la-alineacion-y-lagobernanza.html)
UNIVERSIDAD BICENTENARIA DE ARAGUA
Materia
Auditoria de Sistemas II
Tutor
Roberto Carlos Ontiveros Cepeda

Una auditoría efectiva puede revelar ineficiencias en los procesos de TI que impactan la productividad.