The Innovation Group Srl Tutti i diritti di proprietà letteraria e artistica riservati.
Il Sole 24 Ore non ha partecipato alla realizzazione di questo periodico e non ha responsabilità per il suo contenuto.
Pubblicazione ceduta gratuitamente.
4
STORIA DI COPERTINA
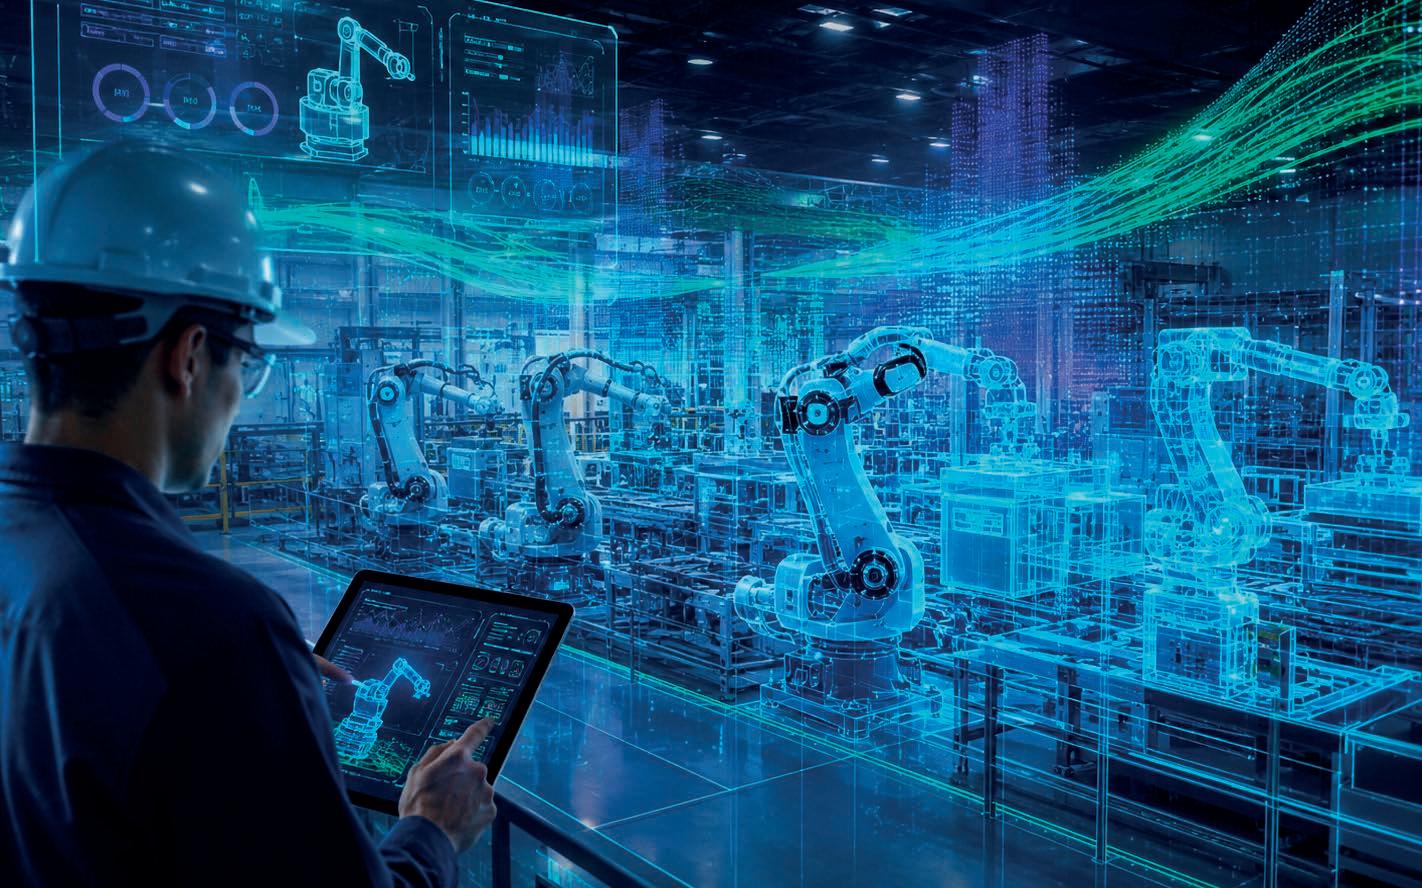
Industria italiana oltre il “4.0” L’ingranaggio della fabbrica “pensante”
11 IN EVIDENZA
Un nuovo attore Ict europeo che nasce dall’esperienza
Un miliardo di dollari per l’AI agentica in Italia
Cinque passi per cambiare la tokenomics
I nuovi bersagli del cybercrimine: identità, persone e processi
Dai silos ai token, “scalare” è faticoso
I rischi da affrontare oggi, con l’AI “industriale” all’orizzonte
Pagamenti: voglia di semplicità, bisogno di sicurezza
Il contesto per l’AI non è un miraggio
Digitalizzazione fiscale: l’occasione da cogliere
28 ITALIA DIGITALE
PA locale: incognite e certezze nel post Pnrr
L’innovazione che nasce nel territorio
34 INFRASTRUTTURE IT
Data center green: dalla teoria alla pratica
Sovranità, un sogno o un paradosso?
38 SPECIALE CISO
L’automazione che cambia le regole del gioco
Identità: il problema non è la tecnologia
Gli orchestratori del rischio nell’era dell’AI
Supply chain, la trasparenza è resilienza
46 ECCELLENZE
Perfetti Van Melle Italia
Piscine Castiglione
Gruppo Lavazza
Cisalfa Group
50 APPUNTAMENTI
INDUSTRIA ITALIANA OLTRE IL “4.0”
Il settore manifatturiero si trasforma con l’uso dei dati, l’AI e la cybersicurezza: un’analisi di TIG – The Innovation Group.
Da anni si parla di smart manufacturing, ma la trasformazione è ancora incompleta: nonostante le imprese industriali italiane abbiano costruito solide basi tecnologiche, faticano a tradurre gli investimenti in un reale vantaggio competitivo e in modelli decisionali evoluti. È quanto emerge dalla sesta edizione della “Smart Manufacturing Survey” di TIG – The Innovation Group, realizzata con il supporto di ContactValue, CSA – Cyber Security Angels e SPS Italia. Svolta tra marzo e aprile 2026, l’indagine ha coinvolto un campione rappresentativo di 88 aziende manifatturiere italiane: i partecipanti ricoprono principalmente
i ruoli IT (52%), direzione (15%) e progettazione o R&D (14%).
I risultati mostrano che la digitalizzazione continua a essere considerata soprattutto come un’opportunità per acquisire una maggiore efficienza produttiva, quindi per ottimizzazione, riduzione costi e miglioramento dei processi: è così per il 47% delle aziende del campione. Prevale quindi un approccio ancora tattico e operativo, più che strategico, con focus sul ritorno sull’investimento di breve periodo. Solo una percentuale più limitata di imprese associa il digitale alla trasformazione del modello industriale (28%) o alla differenziazione competitiva (22%). Queste aziende, oggi
ancora una minoranza, non si limitano alla ricerca di efficienza e vedono la digitalizzazione come una possibilità di apertura a nuovi modelli di business, per esempio la servitizzazione e la produzione data-driven.
Più valore ai dati
L’orientamento delineato si riflette chiaramente nelle scelte di investimento. Negli ultimi anni le aziende hanno concentrato gli sforzi su automazione dei processi produttivi, infrastrutture IT, sensori e cybersecurity industriale, costruendo le fondamenta della fabbrica digitale, mentre oggi l’attenzione si sta spostando verso una maggiore valorizzazione dei dati. Le principali priorità per i prossimi anni riguardano, infatti, l’intelligenza artificiale (52%), la digitalizzazione e condivisione del know-how
LE PRIORITÀ DI INVESTIMENTO
Priorità di investimento delle aziende industriali italiane
Intelligenza artificiale per l'ottimizzazione dei processi
Digitalizzazione/condivisione di know-how interno
Formazione e sviluppo di competenze digitali
Cybersecurity industriale (OT security)
Analisi dei dati avanzata
(51%), lo sviluppo di competenze digitali (46%). Si conferma invece limitato il focus su modelli di business innovativi, come la digitalizzazione della supply chain (35%) o la servitizzazione (27%). Questo passaggio segna l’ingresso in una nuova fase della trasformazione, in cui il valore non deriva più dall’adozione tecnologica, ma dalla capacità di utilizzarla in modo efficace. L’uso dei dati rimane, comunque, un nodo critico. Lo sviluppo di modelli data-driven è ancora limitato: oggi la maggior parte delle aziende utilizza i dati per monitoraggio e reportistica (48%), mentre solo una minoranza li impiega per supportare decisioni operative (25%) o per abilitare un’ottimizzazione automatizzata dei processi (7%). La maturità nell’uso dei dati tende a migliorare al crescere della dimensione aziendale.
Limiti da superare
Il passaggio da un approccio descrittivo a uno predittivo e prescrittivo rappresenta oggi il principale snodo nel percorso verso lo smart manufacturing. Nonostante la disponibilità dei dati, le decisioni
Manutenzione predittiva
Tracciabilità avanzata
Digitalizzazione della supply chain
Infrastrutture IT, Edge computing per la produzione
Modello di servitizzazione (service-based)
Fonte: “Smart Manufacturing Survey 2026”, TIG – The Innovation Group
operative restano in larga parte ancorate a logiche tradizionali: il 68% si basa su reportistica tradizionale e il 23% sull’esperienza umana, mentre l’utilizzo di modelli predittivi è pressoché marginale. Il limite non risiede tanto nella disponibilità dei dati, quanto nella loro valorizzazione. Le aziende hanno compiuto progressi significativi sul fronte dell’integrazione e dell’architettura dati a supporto della produzione: l’86% dispone di sistemi IT e OT almeno parzialmente integrati tra loro, e oltre un terzo ha adottato piattaforme dati centralizzate. Tuttavia, emerge un limite strutturale sul fronte della data governance: solo il 3% delle aziende dispone di un’architettura dati pienamente governata, con processi di data quality, ruoli definiti e policy formalizzate. Questa carenza di governance rappresenta uno dei principali ostacoli per il modello della fabbrica smart. Inoltre, nonostante gli investimenti già compiuti in tecnologie digitali e raccolta dati, le decisioni operative nelle imprese industriali italiane rimangono in larga parte ancorate a logiche tradizionali, basate sull’esperienza umana (23%) o su
report e KPI classici (68%). L’adozione di modelli predittivi e sistemi decisionali automatizzati è ancora marginale.
Esplorando l’AI industriale È chiaro che nel mondo industriale italiano la limitata maturità in ambito data governance rimane un forte vincolo per i successivi sviluppi legati all’intelligenza artificiale. Dall’indagine 2026 emerge che l’adozione dell’Industrial AI è diffusa, ma in molti casi non si va oltre l’esperienza sperimentale. Parallelamente, emerge una forte intenzione di investimento per i prossimi due anni. Fra le tecnologie più diffuse spiccano l’AI generativa (49% di penetrazione), utilizzata ad esempio per la documentazione tecnica e il supporto interno, e il machine learning predittivo (43%). Seguono le soluzioni di AI conversazionale (35%), come chatbot e assistenti tecnici. Al contrario, le applicazioni più strettamente legate al contesto industriale, come l’ottimizzazione automatica dei parametri produttivi (22%) e il controllo qualità basato su tecniche di deep learning (28%), risultano meno diffuse. Questo evidenzia come l’adozione dell’AI
FRA DIGITAL TWIN E SENSORI
Si parla di smart manufacturing quando i processi industriali (la produzione, ma anche la pianificazione e la gestione della supply chain) fanno leva su elementi digitali, controlli computerizzati, modellazione dati e automazione per ottenere una serie di benefici, in primo luogo l’efficienza. Il mercato comprende operatori di vario tipo: fornitori di sistemi di controllo, gestione dell’energia e automazione di impianto (come Abb, Siemens, General Electric, Honeywell, Mitsubishi, Rockwell Automation, Schneider Electric e altri), specialisti di robot industriali, visione artificiale, sensori, linee di assemblaggio e automazione avanzata (Cognex, Fanuc, Kuka, Omron, Bosch), sviluppatori di software di Manufacturing Execution System, gestione del ciclo di vita del prodotto, digital twin, Erp manifatturiero e stampa 3D (Sap, Ptc, Plex Systems, 3D Systems), fornitori di infrastruttura IT, di cybersicurezza, di servizi cloud e di AI generalisti, ma con offerte verticali per l’industria (Aws, Cisco, Fujitsu, Ibm, Microsoft, Oracle) e ancora conglomerati industriali e system integrator (Accenture, Hitachi, Panasonic, Toshiba). In base alle stime di ResearchandMarkets, la vendita di prodotti e servizi per lo smart manufacturing ha smosso nel 2025 un giro d’affari mondiale superiore a 455,5 miliardi di dollari, mentre quest’anno sfioreremo i 527,9 miliardi di dollari. L’attesa crescita del 15,9% è soprattutto legata all’adozione di sistemi di automazione industriali, sensori per il monitoraggio, componenti hardware come i controllori logici programmabili e sistemi Scada (Supervisory Control and Data Acquisition) per il controllo industriale e l’analisi dei dati operativi in tempo reale. Fra le tecnologie più in ascesa nei prossimi anni, gli analisti scommettono sulle piattaforme di Internet of Things industriale, sui digital twin, sui software per la manutenzione predittiva. In generale, nelle fabbriche crescerà l’integrazione tra robotica e automazione e si affermeranno modelli di produzione datadriven
Strategie data-driven nel settore industriale
sia oggi orientata verso soluzioni più accessibili e trasversali, mentre le applicazioni in grado di trasformare in profondità i processi produttivi richiedono ancora un percorso di maturazione. In sostanza, si può ipotizzare che per ora le aziende industriali stiano già usando l’intelligenza artificiale dove è più facile adottarla, non dove questa tecnologia è più trasformativa. Il ruolo dell’AI nei processi decisionali è ancora marginale: nella maggior
I dati abilitano ottimizzazione automatizzata dei processi (AI, modelli predittivi integrati)
Il modello industriale è strutturalmente data-driven (decisioni strategiche, nuovi servizi, monetizzazione dei dati)
Fonte: “Smart Manufacturing Survey 2026”, TIG – The Innovation Group
parte dei casi viene usata in modo sperimentale (50% dei casi) o come supporto analitico alle decisioni umane (40%), senza incidere in modo strutturale sulle decisioni operative. Solo una quota residuale ha integrato l’AI nei flussi operativi. Un elemento critico riguarda, poi, la presenza di una strategia aziendale unitaria per l’intelligenza artificiale. La frammentazione domina: il 48% delle aziende la sviluppa attraverso isolate iniziative di
singole funzioni, senza un coordinamento strutturato. Questo quadro evidenzia te dei casi, l’AI sia gestita non come leva strategica, ma in modo opportunistico e decentralizzato. A conferma di questo limite, il 34% delle imprese non è ancora in grado di evidenziare benefici concreti e misurabili dalle iniziative AI. Dove presenti, i risultati si concentrano su miglioramenti operativi circoscritti, su aree come quali-
I dati sono raccolti ma poco utilizzati a fini decisionali
I dati sono utilizzati per monitoraggio e reporting (KPI descrittivi)
I dati supportano decisioni operative (analytics predittiva su produzione/supply chain)
Utilizzo dell’AI nei processi decisionali delle aziende industriali
COME VIENE USATA
tà, manutenzione e customer experience. Nonostante le difficoltà attuali, le aziende attribuiscono all’AI un ruolo sempre più centrale per il futuro: il 57% la considera una leva di competitività o trasformazione, e una quota significativa, il 21%, ritiene che essa diventerà un elemento obbligatorio per restare sul mercato, segnalando una crescente percezione di urgenza. Permane tuttavia un forte disallineamento tra ambizione e capacità di esecuzione, considerando i limiti emersi sul fronte della data governance. Nel complesso, l’Industrial AI appare oggi come una tecnologia in fase di esplorazione: promettente, ma ancora lontana da un’adozione su larga scala e da un’integrazione strutturale nei processi aziendali.
Una cybersecurity più matura
La cybersecurity negli ambienti industriali è oggi ampiamente riconosciuta come una priorità, con un livello di attenzione superiore rispetto ad altri ambiti della trasformazione digitale, tra cui i dati e l’AI. Il 70% del campione la considera una priorità alta o molto alta, a conferma di come il tema sia ormai entrato stabilmente nell’agenda delle organizzazioni industriali. Si osserva però un ritardo evidente nella fascia delle piccole imprese (sotto ai cento addetti), in cui la cybersecurity industriale ha ancora, per il 28% dei ri-
spondenti, un’importanza bassa o nulla. Nel complesso, il modello prevalente di cybersecurity industriale appare ancora orientato a una sicurezza perimetrale e preventiva, piuttosto che a un approccio evoluto basato su monitoraggio continuo, rilevazione delle anomalie e gestione proattiva del rischio. Anche se più matura rispetto al tema dell’AI, la cybersecurity è ancora poco governata, a conferma del fatto che il principale gap delle imprese è organizzativo e di governance. L’analisi delle misure tecniche adottate evidenzia un buon livello di diffusione delle principali soluzioni di cybersecurity industriale. In particolare, firewall per reti industriali (76%) e segmentazione tra ambienti IT e OT (75%) risultano ampiamente implementati, insieme a sistemi di backup e disaster recovery (64%). Questi dati indicano come le aziende abbiano consolidato le fondamenta della sicurezza, adottando misure di protezione e contenimento del rischio ormai considerate standard. Tuttavia, emerge un livello di maturità inferiore per quanto riguarda le capacità avanzate e dinamiche. Solo il 48% delle aziende dispone di sistemi di monitoraggio continuo delle reti OT, mentre risultano meno diffusi strumenti come autenticazione multifattoriale (40%), gestione delle vulnerabilità (36%) e critto-
grafia (33%). Questo dimostra anche la difficoltà di adottare nel settore OT soluzioni già diventate standard del mondo . Nel complesso, il modello prevalente appare ancora orientato a una sicurezza preventiva e di tipo perimetrale, piuttosto che a un approccio evoluto basato su monitoraggio continuo, rilevazione delle anomalie e gestione proattiva del rischio. Accanto alle misure tecniche, l’analisi delle iniziative organizzative evidenzia che la maggior parte delle aziende ha introdotto pratiche di valutazione del rischio cyber sugli impianti (64%) e si affida a audit o consulenze specialistiche (51%), mentre risultano ancora limitati gli investimenti nello sviluppo di competenze interne: solo il 24% delle aziende ha attivato programmi di formazione specifici per la sicurezza OT. Nel complesso, la industrial cybersecurity è gestita prevalentemente attraverso strumenti tecnici e supporto esterno, mentre risultano ancora poco sviluppati gli aspetti legati alla governance interna, alla cultura e alla diffusione delle competenze. Benché sia un’area più matura rispetto all’uso dei dati e all’intelligenza artificiale, anche la cybersicurezza nelle aziende industriali italiane è ancora poco governata. Il principale gap delle imprese è organizzativo e di governance, non tecnologico.
Elena Vaciago
Sperimentale, senza impatto strutturale Di supporto analitico a decisioni umane
AI integrata nei flussi operativi (raccomandazioni automatiche)
AI parzialmente autonoma in specifici processi AI componente strutturale del modello operativo
Fonte: “Smart Manufacturing Survey 2026”, TIG – The Innovation Group
L’INGRANAGGIO DELLA FABBRICA “PENSANTE”
Il focus dell’innovazione digitale si sposta: dai singoli processi a una visione sistemica, che non può fare a meno dell’AI.
Da qualche anno si sente citare l’espressione “fabbrica pensante”, o “cognitiva”: è solamente una metafora utile per il marketing e per la narrazione giornalistica, o possiamo intenderla in senso letterale? Una componente di concreta trasformazione dei modelli industriali certamente esiste, ed è quella già racchiusa nei concetti di industria 4.0 o smart manufacturing: sensori, oggetti connessi, robotica, tecnologia operativa collegata ai sistemi informa-
tici, software di analytics, digital twin e intelligenza artificiale sono alcuni dei pilastri su cui si regge questa evoluzione. Gli scopi sono, tipicamente, l’automazione (sia delle linee produttive, sia dei processi di magazzino e logistica) per generare efficienze, velocità e risparmio, ma anche un migliore controllo qualità, la manutenzione predittiva, la raccolta di insight per ogni genere di ottimizzazione. E non si tratta di una trasformazione effimera ma di un’evoluzione tracciata. Già nel 2024 un sondaggio condotto
da Deloitte su 600 imprese industriali statunitensi evidenziava la convinzione diffusa (85% del campione) che le iniziative di digitalizzazione avrebbero trasformato i metodi di produzione e migliorato l’agilità delle aziende. I principali benefici attesi riguardavano l’efficienza operativa e il taglio dei costi.
Un sistema integrato L’espressione “fabbrica pensante”, però, indica qualcosa di ancora diverso: non la sola digitalizzazione di parti isolate di un sistema, ma un ingranaggio di processi integrati tra loro, in cui l’intelligenza umana si incastra con l’automazione e con decisioni basate sui dati. L’ultima
UN MOTORE DI TRASFORMAZIONE
L’intelligenza artificiale non è una minaccia per chi lavora nel manifatturiero, o almeno questo è un punto di vista condiviso da alcune tra le maggiori società di analisti. L’industria rappresenta un enorme bacino di occupazione, considerando che il 13% degli annunci di lavoro pubblicati nel 2025 rientra in questo settore, stando all’ultima edizione del “Global AI Jobs Barometer” di Pwc . L’AI, per come viene raccontata nel report, sembra essere in questo contesto un motore di cambiamento più che una forza distruttiva. Tra gli annunci di lavoro relativi al manifatturiero pubblicati nel 2025, il 3,7% prevedeva competenze o mansioni riferibili all’intelligenza artificiale: una quota ancora piccola, ma in crescita dal 2,3% del 2024. Secondo gli analisti di Pwc, le aziende industriali oggi richiedono competenze in AI soprattutto per ruoli specializzati e tecnici, che ottengono retribuzioni superiori rispetto alla media del settore (+73% sulla media dei ruoli non legati all’AI). Per dirla con le parole del World Economic Forum (il community paper “AI at Work: From Productivity Hacks to Organizational Transformation”), l’intelligenza artificiale “crea un nuovo spazio per la trasformazione, plasmando il modo in cui il lavoro è strutturato, lo sviluppo delle carriere e il modo in cui le aziende considerano il valore del lavoro umano”. In parole spicce, l’AI sta cambiando il modo in cui si lavora ma anche le competenze richieste, quelle che rendono un candidato appetibile agli occhi delle aziende. Ciò vale anche per il settore manifatturiero, dove secondo il Wef nei prossimi anni vedremo aumentare la domanda di esperti di machine learning, robotica, process automation e ingegneria dei dati.
frontiera, in questo campo come altrove, è rappresentata dagli agenti AI. Grazie a essi, il personale non deve più continuamente interagire con strumenti di monitoraggio, report o dashboard, ma può relazionarsi direttamente con le proposte, le notifiche e le raccomandazioni dell’intelligenza artificiale. Perché tutto funzioni è però essenziale l’orchestrazione dei flussi di lavoro (umani e “agentici”), in meccanismi altamente complessi come sono, tipicamente, quelli di una fabbrica. Basti pensare all’enorme quantità di dati da gestire: telemetria di macchinari e sensori, statistiche e dati storici, dati provenienti dai Manufacturing Execution Systems (Mes), e ancora dati non strutturati come manuali, documentazione tecnica, report sugli interventi di riparazione o manutenzione e altro ancora. Se nello smart manufacturing si automatizzano singoli task, la fabbrica pensante è invece un ingranaggio complesso fatto di dati e processi, di agenti AI e persone, di automazione e supervisione umana.
Vendor all’attacco
Oggi diversi vendor e integratori già propongono soluzioni che si avvicinano all’idea della fabbrica pensante. Accenture e Avanade, per esempio, hanno iniziato a lavorare su soluzioni di “agentic factory” basate su tecnologie Microsoft, e in particolare sui servizi cloud di Azure, sulla piattaforma di analytics Microsoft Fabric, sulla piattaforma di sviluppo Foundry (permette di creare, distribuire e governare applicazioni AI, inclusi gli agenti) e sui servizi LLM di Copilot. Nella visione di Microsoft, Accenture e Avanade, gli agenti AI possono assistere i supervisori, i meccanici, gli elettricisti, gli addetti al controllo qualità e altro personale operativo fornendo indicazioni sullo status dei macchinari, diagnostica, guide di troubleshooting e raccomandazioni sulle azioni da svolgere. Concetto simile ma comunicazione diversa per Capgemini, che all’ultima Fiera di Hannover ha presentato la propria Intelligent Factory. Tre i concetti fondanti: l’uso di architetture modulari e virtualizzate per consentire una rapida e coerente distribuzione dell’intelligenza artificiale nelle
fabbriche; l’impiego degli agenti AI per orchestrare flussi di lavoro e processi tra diversi sistemi e macchinari; l’unione tra digital twin e physical AI, cioè tra software di modellazione, intelligenza predittiva e robotica. Anche Deloitte, pur non usando l’espressione “agentic factory”, è attiva in questo settore con un’offerta in buona parte fondata sulla tecnologia di Google. Si basano su Gemini Enterprise, per esempio, il motore di orchestrazione Agentic Orchestration Engine e circa mille agenti AI “pronti all’uso” proposti da Deloitte, integrabili nei processi industriali. Presente all’appello Reply, con il recente lancio di Brick Cognitive: una piattaforma software definita come un “sistema operativo agentico” e come un livello cognitivo sovrapposto a tecnologie OT e IT quali Mes, Erp, Internet of Things industriale, software di pianificazione e di controllo qualità. Questi sistemi e i relativi processi vengono concettualizzati in un grafo di conoscenza (knowledge graph) che permette all’intelligenza artificiale di comprendere il contesto in cui si colloca un preciso dato o evento. V.B.
UN NUOVO ATTORE ICT EUROPEO CHE NASCE DALL’ESPERIENZA
Frutto di 15 acquisizioni, Abacus Group è un ecosistema di competenze specializzate. Alla guida, Michele Lamartina e Marco Comastri.
Quattordici sedi, tra cui Madrid e Lugano, e 450 dipendenti. I primi numeri di Abacus Group raccontano una storia che nasce da un progetto ben ponderato e strategicamente costruito in un mercato, quello dell’Ict europeo, che da tempo è oggetto di un salutare consolidamento: concepito nel 2022, il gruppo è cresciuto per acquisizioni e ha iniziato a comunicare ufficialmente le proprie attività a maggio. Lo guidano due manager esperti, con una lunga carriera nel mercato di riferimento: Michele Lamartina, che opera in qualità di Ceo, e Marco Comastri, che ricopre la carica di presidente. Il primo ha quasi trent'anni di esperienza nella guida di organizzazioni complesse nel mercato Ict, come Paolo Alto Networks, Salesforce, Broadcom e Vmware, mentre il secondo è stato una figura apicale, tra le altre cose, in Ibm, Microsoft e CA Technologies. “Vogliamo aiutare le imprese, e le Pmi costituiscono per noi il mercato principale, a essere più longeve e ad avere risultati misurabili”, ha dichiarato Lamartina. “Uniamo capacità consulenziali a potenza di esecuzione e ci muoviamo su alcune direttrici principali: le gestione delle infrastrutture digitali critiche, i servizi IT gestiti, la trasformazione digitale basata su dati e intelligenza artificiale e, infine, le soluzioni per Workforce & Talent. I servizi gestiti e quelli legati alle infrastrutture sono concentrati soprattutto nelle aree geografiche del Centro e Sud Italia (anche per aiutare a colmare un gap ricono-
sciuto) mentre le attività di digital e AI transformation sono erogate soprattutto verso i clienti del Nord Italia”.
Un’offerta diversificata
Abacus Group è il frutto dell’acquisizione di 15 società diverse e si presenta sul mercato con l’obiettivo dichiarato dal management di crescere del 10% annuo, superando i 200 milioni di fatturato entro il 2029. Il gruppo intende incorporare altrettante realtà nel corso dei prossimi dodici mesi. Il giro d’affari attuale viene realizzato per tre quarti con le piccole e medie imprese (soprattutto con progetti end-to-end), e per il 25% con clienti del segmento enterprise (per progetti più puntuali). I settori più indirizzati sono il manifatturiero, il bancario e assicurativo (per il segmento enterprise, ovviamente), la Pubblica Amministrazione locale e il settore dell’energia e delle utility. L’offerta viene modulata in funzione della dimensione e delle esigenze dei clienti. Alle Pmi, il Grup-
po si propone come partner capace di ridurre la frammentazione dei fornitori e di garantire un unico presidio sulla trasformazione tecnologica. Per le grandi aziende opera con un approccio verticale e con competenze specialistiche su ambiti ad alto valore aggiunto: AI, data analytics, integrazione applicativa e modernizzazione dei sistemi legacy, consulenza e integrazione di soluzioni verticali. Per le realtà small, prosumer e Soho, l’offerta comprende soluzioni e servizi di connettività attraverso brand telco dedicati. La strategia di go-to-market di Abacus Group combina presidio diretto sui clienti strategici e competenze tecniche di prevendita con un ecosistema di reseller locali, channel partner e system integrator. Lo scopo è sviluppare soluzioni coerenti con le esigenze dei clienti, mantenendo il coordinamento tra componente commerciale, competenze tecniche e capacità di delivery. “Il nostro obiettivo è costruire un gruppo Ict italiano solido, scalabile e vicino ai clienti, capace di accompagnare le imprese in progetti tecnologici sempre più complessi”, ha concluso Lamartina. “Vogliamo continuare a integrare competenze complementari e trasformarle in soluzioni concrete, misurabili e sostenibili nel tempo. Per i clienti questo significa poter contare su un partner in grado di ridurre la complessità, garantire continuità operativa e rendere più rapido il passaggio dagli investimenti tecnologici ai risultati di business”.
Emilio Mango
Michele Lamartina
UN MILIARDO DI DOLLARI
PER L’AI AGENTICA IN ITALIA
Salesforce investe su più fronti: una nuova sede a Milano, attività di formazione e un piano di assunzioni.
Salesforce a tutta intelligenza artificiale: investirà in Italia un miliardo di dollari nel corso di cinque anni per potenziare la propria presenza, le competenze e lo staff specializzato, con particolare focus sull'AI agentica. La notizia è arrivata direttamente dal presidente e Ceo Marc Benioff, in visita in Italia lo scorso giugno per la Terza Conferenza Annuale di Roma su AI, Etica e Governance. “Siamo orgogliosi di rafforzare la nostra presenza in Italia con questo importante investimento”, ha detto Benioff. “Il Paese si sta affermando rapidamente come uno dei principali poli europei dell’innovazione nell’intelligenza artificiale, grazie a una combinazione unica di creatività, spirito imprenditoriale, competenze industriali
e attenzione allo sviluppo responsabile della tecnologia. Siamo pronti a collaborare con aziende, istituzioni e partner per contribuire alla prossima fase della trasformazione digitale e ad aiutare ogni organizzazione a cogliere appieno le opportunità offerte dall’AI agentica”. Il miliardo di dollari pianificato finanzierà l’apertura di una nuova sede a Milano (all’interno di Palazzo Missori, a due passi dal Duomo), l’ampliamento dell’organico e il lancio di iniziative di formazione rivolte a imprese, pubbliche amministrazioni e professionisti. Tra queste ultime spicca il programma “Enterprise Architecture Academy”, focalizzato sulle competenze di architettura IT e sull’intelligenza artificiale. Le nuove
assunzioni, invece, saranno incentrate su esperti di data science, intelligenza artificiale agentica e ingegneria del software.
Direzione inevitabile
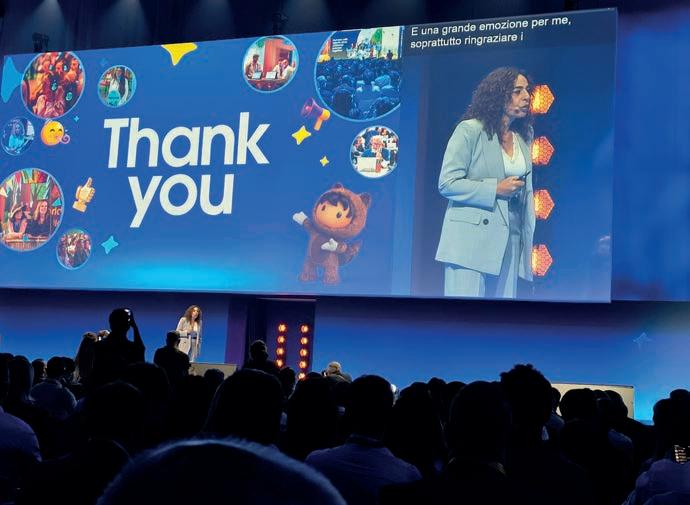
“Oggi il mondo va verso l’AI agentica”, ha affermato la senior vice president e country general manager italia, Vanessa Fortarezza, dal palco della recente tappa milanese dell’Agentforce World Tour. “Molti studi affermano quello che Salesforce ha detto fin dall'inizio, cioè che agenti e persone collaboreranno insieme, nelle aziende, per costruire un nuovo paradigma organizzativo, ricco di opportunità”. Salesforce crede in queste opportunità, tanto da aver trasformato essa stessa i propri processi con l’AI, ma Fortarezza ha ammesso i problemi di varia natura che oggi tarpano le ali all’intelligenza artificiale. “Siamo diventati una Agentic enterprise”, ha proseguito. “Abbiamo compreso che ogni azienda deve diventare agentica e che ci sono opportunità dietro a questo. Tuttavia vediamo che le aziende faticano ancora a passare da una fase pilota a una fase di scaling. C'è un vero e proprio divario agentico”. Perché succede? I principali problemi riguardano la frammentazione e la qualità dei dati, la disconnessione degli agenti AI dai flussi di lavoro, l’assenza di collaborazione umana e lacune di sicurezza e governance. “I dati sono frammentati, imprecisi”, ha spiegato Fortarezza. “Gli agenti rispondono senza un contesto. Spesso hanno permessi molto ampi, sono senza guardrail e producono allucinazioni”. Altri problemi sono la shadow AI e il vibe coding, quest'ultimo di per sé uno strumento validissimo (e che la stessa Salesforce utilizza) ma non sostitutivo di tutto ciò che dovrebbe comunque esistere in un lavoro di ingegnerizzazione del software. “La scrittura del codice rappresenta il 10% della nostra piattafor-
Vanezza Fortarezza
ma”, ha affermato la country manager. “Tutto il resto sta in decenni di dati dei clienti, sta in workflow, sta nel rispetto delle norme come l’AI Act e nelle certificazioni come quella Acn in Italia. Crediamo che il valore di Salesforce stia nella logica di business e nella piattaforma che ci sta dietro”.
Una piattaforma più aperta
Tra le recenti aggiunte alla piattaforma, la più importante è Headless 360: lanciata lo scorso aprile, è un’evoluzione dell'architettura del Crm che trasforma l'intera piattaforma in un’infrastruttura programmabile, accessibile via Api (Application Programming Interface). In pratica, l’autenticazione dell’utente e l’uso dell’interfaccia grafica di Salesforce non sono più obbligatori. Inoltre non è più necessario realizzare integrazioni custom per collegare i diversi livelli di Salesforce, perché tutte le funzionalità della piattaforma Crm sono esposte tramite Model Context Protocol (Mcp). Una tecnologia che sta diventano la “Usb-C del software”, nella metafora scelta da Nicola Lalla, vp solution engineering di Salesforce. In quanto standard universale che permette di collegare tra loro le applicazioni, l’Mcp è una soluzione chiave per l’ingresso degli agenti AI in Salesforce. “Agli agenti AI servono tre cose, cioè accesso ai dati, al contesto e ai processi”, ha spiegato Lalla. I dati e i processi sono già in Salesforce, mentre il contesto è quello delle applicazioni in cui gli agenti AI possono essere direttamente integrati, come Slack (dove è stato introdotto un chatbot sviluppato insieme ad Anthropic), Microsoft Teams o WhatsApp. Tutto questo permette una produttività continua, attraverso agenti AI che funzionano 24 ore su 24, fatto utile soprattutto in attività di ticketing e supporto clienti. La via del Model
Context Protocol rappresenta un chiaro segno di apertura della piattaforma Crm al mondo esterno, un allargamento dei confini di sistemi, applicazioni e dati a software terzi.
Dai servizi bancari ai trasporti
Nella visione di Salesforce (e di molti altri vendor, almeno a parole), l’AI non sostituirà le competenze umane ma dovrà integrarsi con esse. E infatti nell’evento milanese più che di Agentic AI si è parlato di Agentic enterprise, spostando il focus dalla tecnologia alle aziende, ai processi, alle persone. Salesforce ha conteggiato ben seimila presenze per la tappa italiana del suo roadshow, che ha portato sul palco una trentina di clienti pronti a raccontare i progetti di trasformazione digitale realizzata.
Tra questi c’era Unicredit, che con Salesforce ha integrato nella propria app mobile funzionalità di consulenza e vendita personalizzate. “I nostri clienti oggi ci chiedono un supporto continuo per prendere decisoni migliori, in ambito finanziario ma non solo”, ha raccontato Gianluigi Pesce, head of client intelligence and digital channels di Unicredit. “Quindi si aspettano offerte non generiche, che anticipino i loro bisogni. Si
aspettano offerte integrate dal punto di vista dei prodotti, per investimenti e assicurazioni, ma anche dei canali. L’integrazione fra i canali di vendita e assistenza e la personalizzazione dell’offerta sono centrali anche nel progetto realizzato da Trenitalia. Per migliorare i propri servizi di trasporto ferroviario (ma non solo) su circa duemila e per oltre 500 milioni di passeggeri all'anno, la società usa Agentforce su diverse attività commerciali e di assistenza. “Nel mercato della mobilità bisogna comprendere velocemente l'evoluzione dei bisogni dei viaggiatori”, ha detto Francesco Cacciapuoti, chief sales officer della società di Trenitalia. “Non hanno più bisogno solo di spostarsi dal ‘punto A’ al ‘punto B’ ma di un’esperienza di viaggio integrata e personalizzata”. Agentforce ha permesso alla società di Gruppo Ferrovie dello Stato di realizzare e mettere in produzione, in pochi mesi, tre agenti AI rivolti ai venditori, al personale di customer service e ai viaggiatori. L’agente AI per venditori è integrato in Slack e fornisce tutto ciò che serve per preparare gli incontri con i clienti: statistiche di vendita, schede clienti, materiali di marketing da mostrare. Con Agentforce Voice, invece, è stato realizzato un assistente-agente AI vocale rivolto ai passeggeri, che risponde al telefono per aiutare a scegliere e acquistare titoli di viaggio. L’intelligenza artificiale gestisce tutti i passaggi, dall’esposizione di orari e tragitti all’acquisto e all’invio del titolo di viaggio. La procedura è tarata sul singolo, perché l’AI recupera automaticamente le preferenze personali dal profilo del cliente. In caso di ritardi o cancellazioni, l’assistente AI costruito su Agentforce fornisce supporto tramite Whatsapp, svolgendo in autonomia alcune procedure e, se opportuno, trasferendo la conversazione a un operatore. Valentina Bernocco
Marc Benioff
CINQUE PASSI PER CAMBIARE
LA TOKENOMICS
La visione di Dell Technologies su come realizzare un’adozione dell’AI agentica efficace e sostenibile.
L’intelligenza artificiale ha varcato una soglia fondamentale, evolvendosi da semplice “consulente” che suggerisce risposte a operatore attivo capace di eseguire compiti complessi, di gestire eccezioni e di risolvere autonomamente problemi che prima richiedevano l'intervento umano. Purtroppo, questa rivoluzione è accompagnata da quella che è stata battezzata “esplosione dei token”, diventati una sorta di unità di misura del ragionamento dei sistemi AI. Come raccontato da Jeff Clarke, vicepresidente e chief operating officer di Dell Technologies, a Las Vegas durante il “Dell Technology World”, negli ultimi 12 mesi il costo del singolo token è crollato dell'80% ma il loro consumo è
aumentato di dieci volte. Secondo Clarke, la tokenomics sta seguendo la stessa parabola storica della banda larga e dello storage: il crollo del prezzo sblocca una domanda latente massiccia, che causa un velocissimo aumento nell’uso delle risorse e un conseguente aumento dei costi. Per i token usati per il ragionamento logico dei modelli, questo fenomeno ha portato a una crescita di ben 320 volte negli ultimi mesi. Questo significa che nelle aziende il costo del lavoro cognitivo sta subendo una inversione strutturale, in cui la spesa si sposta progressivamente dalle buste paga dei dipendenti a una voce specifica del bilancio dedicata ai token. Una direzione che ha molte implicazioni ancora tutte
da esplorare, ma che vede la produttività aziendale non più distribuita uniformemente, bensì organizzata in “isole”, con un piccolo gruppo di “super utenti” che genera la quasi totalità del valore grazie alla capacità di integrare team di agenti AI in ogni fase della giornata lavorativa. Come far sì che questo modello funzioni e sia sostenibile? Clarke propone cinque punti chiave.
Centri di inferenza “gratuita”
La separazione tra l’addestramento dei modelli di intelligenza artificiale e la fase di inferenza diventa netta e critica. Nonostante la grande potenza necessaria per il training dei modelli, l'inferenza rappresenta oggi i due terzi dei processi di calcolo AI a livello mondiale, con carichi di lavoro che sono diventati mille volte più intensivi nel giro di un anno e mezzo, a causa delle catene di ragionamento multi-step degli agenti AI. In questa nuova architettura, il PC rientra prepotentemente nello stack AI come elemento essenziale della strategia aziendale. La workstation locale non è più solo un terminale, ma si trasforma in un generatore di token illimitati e gratuiti, che permette agli sviluppatori di eseguire decine di agenti in parallelo senza subire le latenze del cloud o sostenere costi proibitivi. Spostare l’AI sul desktop significa anche creare una sandbox sicura dove la proprietà intellettuale non lascia mai l’edificio, garantendo velocità e privacy totali.
Costruire le fondamenta
Il secondo punto è la realizzazione di una data foundation per l’AI, ma senza aspettare. Bisogna affrontare un annoso problema: la frammentazione dei dati in “silos”. La maggior parte dei dati aziendali, circa l’80%, è di tipo non strutturato e risulta invisibile ai modelli AI.
Jeff Clarke
Una strategia che può velocizzare l’integrazione dell’intelligenza artificiale nella aziende è quella di portare l’AI dove i dati già risiedono, siano essi nell'edge o in data center privati. L’implicazione fondamentale è la necessità di un “centro di conoscenza connesso in tempo reale” che possa pulire, etichettare e trasformare i dati grezzi in formati utilizzabili dagli agenti AI, eliminando la necessità di spostamenti costosi. Una sfida consiste nel gestire la diversità tra i carichi di addestramento e quelli di inferenza: mentre i primi rimangono centralizzati, per necessità tecnica, gli agenti AI richiedono una capacità di ragionamento distribuita che permetta loro di valutare, iterare e pianificare compiti in modo fluido e istantaneo. Il punto di arrivo è un’infrastruttura capace di sostenere cicli di inferenza massicciamente più pesanti rispetto al passato, garantendo che l’intelligenza sia disponibile ovunque l'azienda operi. Questo approccio evita colli di bottiglia centralizzati e permette una capillare scalabilità dell’automazione in ogni dipartimento.
La creazione di sistemi autonomi sicuri risponde alla necessità di gestire agenti AI che non si limitano a rispondere a domande, ma interagiscono attivamente con Crm, Erp e database finanziari. Poiché un agente può cambiare un prezzo o avviare un workflow permanente, ogni azione deve necessariamente produrre una “ricevuta digitale” dettagliata. L’implicazione è che la sicurezza non dev’essere un controllo di conformità aggiunto in seguito, ma una caratteristica ingegnerizzata nel sistema fin dall’inizio: deve permettere di sapere sempre che cosa abbia fatto l’agente e perché, e deve fornire gli strumenti necessari per annullare l’azione in caso di errore, costruendo così un legame di fiducia indispensabile tra l’uomo e la forza lavoro sintetica.
L’integrazione dello stack aziendale
L'integrazione dello stack aziendale richiede un passaggio decisivo verso un'architettura basata sulle API (Application Programming Interface), in cui l’agente AI diventa il coordinatore centrale del
software aziendale. Senza questa integrazione, gli agenti rimarrebbero confinati in silos operativi, costosi e poco efficaci. Il traguardo è un ambiente in cui i framework agentici possono richiamare strumenti, gestire eccezioni e orchestrare flussi di lavoro complessi attraverso diverse applicazioni, senza attriti. Questo permette all’impresa di operare con una velocità e un’agilità senza precedenti, dove il software non è più un ostacolo ma un’estensione fluida dell’intelligenza aziendale.
La scelta del modello AI
Infine, la ristrutturazione della tokenomics impone una disciplina rigorosa nella scelta del modello e dell’infrastruttura corretti per ogni specifico compito. L'implicazione pratica è che le decisioni di instradamento dei token (ovvero stabilire se un compito debba essere svolto da un modello locale “leggero” o da un potente LLM di frontiera nel cloud) diventeranno le scelte infrastrutturali più critiche per i responsabili IT. Gestire correttamente questo equilibrio permette di ottimizzare prestazioni, privacy e costi, evitando sorprese in bolletta che potrebbero salire esponenzialmente al crescere dell’automazione. Tutto ciò porta a una raccomandazione finale imprescindibile per Dell: le aziende devono essere pronte a cambiare completamente i propri processi, abbandonando modelli operativi ormai obsoleti e costruiti sul presupposto che il lavoro cognitivo scali solo attraverso incrementi di personale. L’impresa AI-nativa richiede il coraggio di abbattere le vecchie strutture per ricostruire su nuove fondamenta, dove l’intelligenza è una utility che scorre in ogni decisione, prodotto e interazione, trasformando radicalmente il modo in cui il valore viene creato e distribuito.
Giancarlo Calzetta
Sistemi autonomi e sicuri
l’intervista I NUOVI BERSAGLI DEL CYBERCRIMINE:
IDENTITÀ, PERSONE E PROCESSI
Le infrastrutture non sono più il principale target e la domanda di sicurezza è cambiata: la visione di Acronis.
Il cybercrimine non è più quello di un tempo: l’intelligenza artificiale è ormai parte integrante del modus operandi e dell’armamentario di chi attacca. Secondo i dati di Acronis, le tecniche usate per violare dati e sistemi informatici sono ancora soprattutto il phishing (iniziale vettore di attacco nel 52% dei casi), lo sfruttamento di vulnerabilità non corrette (27%) e l’abuso di credenziali valide (13%), ma l’automazione ha reso questi attacchi più rapidi, più mirati ed estesi su larga scala. In questo scenario, anche il fronte della difesa deve riorganizzarsi con nuovi strumenti e strategie. Ne abbiamo parlato con Denis Cassinerio, senior director e general manager South Europe-CEE di Acronis.
Dal suo punto di vista, in che cosa lo scenario attuale è diverso da quello di qualche anno fa?
Qualche anno fa il mercato era ancora fortemente concentrato sulle singole tecnologie. Le aziende adottavano soluzioni di backup, protezione degli endpoint, monitoraggio o disaster recovery separatamente, spesso valutando vendor e modelli operativi diversi. Oggi il tema è molto più ampio e basato sugli aspetti operativi. La cybersecurity è sempre più legata alla continuità, alla resilienza e alla capacità di mantenere i servizi attivi durante un’interruzione. L’adozione del cloud, le infrastrutture ibride, il ransomware e i nuovi requisiti normativi come
NIS2 e Dora hanno accelerato questo cambiamento. Questo significa che le aziende non si chiedono più soltanto come prevenire gli attacchi, ma come continuare a operare quando qualcosa non funziona. Allo stesso tempo, partner e Managed Service Provider si stanno allontanando dall’adozione di soluzioni isolate per orientarsi verso servizi operativi continuativi. Sicurezza, disaster recovery, governance, automazione e gestione dell’infrastruttura stanno convergendo all’interno dello stesso ciclo di vita operativo.
Che anno è stato finora il 2026?
Il trend continua a mostrare come l’AI stia accelerando sia le attività di attacco sia il cambiamento operativo all’interno delle organizzazioni; gli hacker
stanno automatizzando modelli di phishing, ricognizione, individuazione delle vulnerabilità e workflow di exploitation più rapidamente rispetto al passato, mentre le stesse aziende stanno integrando rapidamente l’AI nei processi e nelle attività di business, l’unico modo per controbilanciare gli attaccanti. Uno dei trend più chiari è che gli attacchi prendono sempre più di mira identità, persone e processi operativi, invece della sola infrastruttura. Allo stesso tempo, le organizzazioni stanno introducendo nuove complessità attraverso l’adozione dell’AI, ambienti frammentati e operazioni ibride che diventano sempre più difficili da governare in modo coerente.
Che cosa chiedono, oggi, le aziende?
In Acronis stiamo riscontrando una forte domanda di modelli operativi integrati. Sempre più i clienti vogliono che soluzioni di sicurezza, backup, recovery, governance e automazione lavorino insieme, invece di essere gestiti attraverso strumenti e workflow separati. La conversazione continua a spostarsi dalla pura prevenzione verso resilienza operativa e continuità. Negli anni, la domanda da porsi non era se l’attacco poteva verificarsi, ma quando sarebbe avvenuto. E in questo contesto di scalabilità dell’AI, la richiesta più forte oggi riguarda la resilienza operativa. Le aziende ci chiedono come ridurre i tempi di inattività, recuperare
Denis Cassinerio
più rapidamente e mantenere la continuità se una parte dell’infrastruttura diventa indisponibile. Cresce anche la pressione per semplificare ambienti diventati altamente frammentati tra risorse cloud, SaaS e sistemi on-premise: molte organizzazioni faticano a gestire la complessità operativa durante gli incidenti perché protezione, infrastruttura, monitoraggio e recovery sono ancora trattati separatamente. Altro cambiamento importante, resilienza e disaster recovery non sono più prerogative riservate solo alle grandi imprese. Le organizzazioni di medie dimensioni si aspettano sempre più che sicurezza, recovery, governance e gestione operativa lavorino insieme come parte dello stesso ciclo di vita del servizio. Allo stesso tempo, i Cio cercano di ridurre il numero di console, vendor e strumenti non integrati da gestire. Il consolidamento sta diventando una priorità operativa tanto quanto una priorità di sicurezza.
Ritiene che le aziende abbiano gestito bene, finora, l’adozione dell’AI dal punto di vista della sicurezza? Con l’Agentic AI che cosa cambierà?
La maggior parte delle organizzazioni è ancora nelle prime fasi di comprensione delle implicazioni operative riguardanti l’adozione dell’AI. Molte aziende stanno introducendo strumenti di AI molto rapidamente, ma governance, visibilità e controlli di sicurezza sono spesso ancora in fase di sviluppo. Ancora una volta, l’AI sta accelerando sia le capacità di attacco sia quelle di difesa. Gli attaccanti possono automatizzare phishing, ricognizione, individuazione delle vulnerabilità ed exploitation molto più rapidamente rispetto al passato. Allo stesso tempo, i difensori stanno uti-
lizzando l’AI per migliorare il rilevamento, automatizzare l’analisi, ridurre l’affaticamento da alert e accelerare la risposta operativa.
Un altro cambiamento importante è che l’AI stessa sta diventando sia un workload da proteggere sia una nuova superficie di attacco. Man mano che integrano l’AI nello sviluppo, nelle operazioni e nei processi di business, le organizzazioni devono anche governare prompt, modelli, esposizione dei dati e il modo in cui i sistemi AI interagiscono con informazioni sensibili. L’AI sta cambiando anche la struttura delle operazioni di sicurezza. Il ruolo degli analisti si sta evolvendo da una gestione manuale di alert e log verso l’orchestrazione di workflow automatizzati e la focalizzazione su decisioni a maggior valore. La sfida oggi non è semplicemente adottare l’AI, ma integrarla nelle operazioni in modo controllato e governabile.
Avete scelto di scommettere sull’iperconvergenza e sulla virtualizzazione. Con quali obiettivi?
Gli ambienti virtualizzati e iperconvergenti stanno tornando a essere strategici perché la complessità infrastrutturale, i requisiti di sovranità e le
preoccupazioni legate al lock-in stanno aumentando in tutto il mercato. Il nostro obiettivo è semplificare il modo in cui infrastruttura, protezione, disaster recovery, governance e gestione operativa lavorano insieme. Sempre più spesso, clienti e Msp non vogliono che la resilienza venga aggiunta dopo l’implementazione dell’infrastruttura; si aspettano che sicurezza, recovery, monitoraggio e governance siano integrati direttamente nel livello infrastrutturale fin dall’inizio. Osserviamo, inoltre, una domanda crescente di modelli operativi flessibili. Alcune organizzazioni vogliono un’erogazione basata sul cloud, altre infrastruttura locale o modelli di implementazione sovrani, e molte operano in ambienti ibridi che combinano entrambi. Allo stesso tempo, l’infrastruttura di virtualizzazione stessa sta diventando un livello operativo e di sicurezza critico. Quando i piani di gestione o l’infrastruttura condivisa non funzionano, l’impatto può propagarsi rapidamente su più workload e servizi. Per questo la resilienza a livello infrastrutturale sta diventando sempre più importante, non solo dal punto di vista della sicurezza, ma anche da quello della continuità aziendale. V.B.
DAI SILOS AI TOKEN, “SCALARE” È FATICOSO
Anche nelle grandi aziende, l’adozione dell’AI spesso non supera la fase pilota. La risposta di Cloudera.
Nel 2026, mentre l’intelligenza artificiale ogni giorno ci stupisce con nuove abilità ed effetti speciali, è ancora necessario parlare di frammentazione tecnologica, di silos di dati e di infrastrutture software inadeguate per sostenere la trasformazione digitale e la stessa AI. Problemi annosi, già emersi in relazione all’adozione del cloud, alla Business Intelligence, alla cybersicurezza. Problemi risaputi, ma non banali. Oggi i silos non solamente esistono ancora ma si moltiplicano in parallelo all’escalation dei dati e sono uno dei principali ostacoli – ancor più della disponibilità di potenza computazionale, più dei costi, più delle competenze – all’adozione dell’intelligenza artificiale nelle aziende. O meglio,
all’adozione su larga scala, non limitata a sperimentazioni circoscritte ed effimere. Questo il tema chiave dell’ultimo report di Cloudera, “Data Readiness Index”, realizzato in collaborazione con Researchscape e basato su quasi 1.300 interviste a responsabili IT, di cui 312 appartenenti ad aziende dell’area Emea. Il succo è che le iniziative di intelligenza artificiale abbondano, ma spesso vengono interrotte prima di entrare “in produzione” o comunque non vengono estese su larga scala perché il ritorno sull’investimento si è dimostrato deludente. Il problema però non è la tecnologia, non è l’AI ma quello che sta sotto: le fondamenta fatte di infrastrutture, ambienti IT, dati e processi. “Molte aziende si fermano dopo il
proof-of-concept perché spesso non si riesce a ottenere il ritorno sull'investimento sperato”, ha commentato Fabio Pascali, regional vice president Italia, Grecia e Cipro di Cloudera. “I primi tre punti sono la qualità del dato, i silos e il tema dei costi”.
La frammentazione irrisolta I silos, ha illustrato Pascali, limitano la “visione” dell’AI e portano a costruire modelli AI frammentati, traducendosi poi anche in un ostacolo alla scalabilità delle iniziative. I compartimenti stagni esistono e resistono anche perché ancora, tra i manager, “non c’è consapevolezza sul fatto che il dato usato per fare addestramento e fine tuning sia al sicuro”, ha spiegato il regional vice president. “Apparentemente è più semplice rivolgersi a servizi già pronti all’uso, che però non garantiscono la medesima privacy e sicurezza”. E l’attitudine storica dei manager Line of Business a tenere i dati per sé, per il proprio reparto, non aiuta. Accanto a tutto ciò si pone la questione dei costi dell’AI, legati al consumo di risorse cloud (che è la scelta infrastrutturale nella maggior parte delle implementazioni) e di token. “Le grandi aziende italiane, per ciò che vediamo, sembrano essere in perenne riorganizzazione, con quindi la necessità di seguire sempre nuovi obiettivi spesso nel breve termine”, ha commentato Yari Franzini, group vice president Southern Europe di Cloudera. “Il tema dei costi è fondamentale, ma l’evoluzione tecnologica viene incontro ai clienti da questo punto di vista. Noi di Cloudera con la
Yari Franzini
Fabio Pascali
Private AI permettiamo di realizzare il proof-of-concept in cloud e poi di consolidare i modelli altrove e di usarli con una logica svincolata dai token”. Franzini ha parlato, scherzosamente ma non troppo, di “Poc-ficio”, una situazione in cui molte aziende lanciano proof-of-concept ma senza considerare aspetti fondamentali per la scalabilità dei progetti, come la compliance, la governance dell’AI e il controllo dei costi.
Lo scarto tra illusione e realtà
Il report di Cloudera si focalizza sulla data readiness, cioè su quanto le aziende siano “pronte” per l’intelligenza artificiale rispetto ai dati e alla loro gestione. Tra le realtà italiane incluse nel campione, al rilevamento appena il 16% aveva realizzato una completa integrazione dei dati tra i diversi ambienti informatici. Solo il 26% dei manager italiani ha detto di avere accesso immediato ai dati
in qualunque formato. Ancora inferiore, 18%, è la quota di aziende che permette il completo accesso self-service ai dati per scopi di consultazione, analytics e quant’altro. A penalizzare le iniziative di AI nelle nostre grandi aziende c’è anche un “gap di governance”, così lo chiama Cloudera, superiore alla media Emea: un altissimo 91% di manager IT italiani ha un’elevata fiducia nei propri dati, ma appena il 2% dispone di ambienti dati totalmente governati. Lo scarto tra illusione e realtà è enorme.
La risposta di Cloudera
La piattaforma di Cloudera affronta tutti e tre i problemi – costi, frammentazione dei dati e governance – creando un layer di virtualizzazione indipendente dall’infrastruttura IT sottostante. “Cerchiamo di portare i clienti nel giusto percorso”, ha detto Franzini, “avendo anche una grande flessibilità di piat-
taforma che ci consente di prescindere dal luogo in cui i dati sono ubicati. Cloudera permette di sposare una distribuzione del dato ibrida e multicloud, che velocizza il percorso di adozione”. “In Italia l’anno scorso abbiamo chiuso un anno record in termini di ricavi e di clienti”, ha svelato Pascali. “Tuttavia, anche dove siamo presenti, c’è margine di miglioramento perché esistono dati non integrati e silos da rompere. Con la nostra offerta di data lakehouse basato su open source creiamo un layer che permette alle aziende di essere più fiduciose nel fornire i propri dati, anche perché garantiamo la sicurezza e il fatto che quei dati non vengano ceduti all’esterno”. Banche, aziende sanitarie e Pubblica Amministrazione si confermano i principali bacini di clientela in Italia, e tra i nuovi progetti diversi si focalizzano sul filone della sovranità e su un utilizzo selettivo del cloud.
Valentina Bernocco
l’intervista I RISCHI DA AFFRONTARE OGGI, CON
L’AI “INDUSTRIALE” ALL’ORIZZONTE
L’adozione dell’intelligenza artificiale amplifica alcune criticità (spesso nascoste o sottovalutate) dello scenario cyber. L’opinione di Kyndryl.
Il mondo di oggi, sotto diversi punti di vista, è scosso dal cambiamento innescato dall’adozione dell’intelligenza artificiale su larga scala. Siamo al punto di transizione tra la fase di sperimentazione dell’AI e la sua industrializzazione, ed è fondamentale interrogarsi ora sulle incognite associate a questo passaggio. Ne abbiamo discusso con Kris Lovejoy, global practice leader, security & resiliency di Kyndryl, in visita a Milano. Esperta di cybersicurezza, Lovejoy detiene diversi brevetti nel campo ed è stata una pioniera dell’AI con BluVector, azienda da lei fondata e diretta, acquisita nel 2019 da Comcast. Ha inoltre lavorato come Ciso e vice president of IT risk di Ibm, società da cui Kyndryl è nata come spin-off nel 2021.
Viviamo in un’epoca di forte accelerazione digitale. In che cosa il mondo di oggi è diverso da quello di cinque o dieci anni fa?
Credo che la principale differenza sia il cambiamento che l’intelligenza artificiale sta portando nelle aziende. Penso non si tratti di hype ma di una realtà che sta trasformando nel profondo il modo in cui lavoriamo e le aziende. È un cambiamento profondo, che potrei paragonare all’invenzione dell’elettricità o al trasporto ferroviario, ma siamo ancora in un’era di sperimentazione. Proprio come accaduto con l’elettricità e con i tre-
ni, sarà necessario sviluppare le infrastrutture di supporto per arrivare all’industrializzazione del fenomeno. In questo momento di transizione i leader d’azienda dovranno creare le fondamenta per l’industrializzazione, fondamenta che sono fatte di persone, processi e tecnologie. Nell’intervallo che separa la sperimentazione dall’industrializzazione ci stanno sia rischi sia opportunità.
Quanto ci vorrà per un’adozione su larga scala?
Penso non più di cinque o dieci anni. Per l’Europa è ancora tutto da decidere, ma credo il gap con gli Stati Uniti sia più piccolo di quanto non si pensi. L’Europa tende a essere maggiormente guidata dalla compliance,
nel bene e nel male. Da un lato, la conformità normativa ha rallentato l’adozione di alcune tecnologie, per esempio per ragioni di privacy e di sovranità. D’altro canto, essendo guidate dalla compliance a norme come la direttiva NIS2 e il regolamento Dora, le aziende europee sono state più rapide nell’aggiornare le proprie “fondamenta” per l’AI. E poiché le tecnologie vecchie a volte non possono essere messe in sicurezza, la ricerca di resilienza ha favorito la modernizzazione. Per quanto riguarda l’innovazione, Stati Uniti e Cina sono più avanti ma l’Europa ha più solide fondamenta grazie a cui l’AI potrà essere assimilata.
Quali criticità persistono nell’adozione dell’AI?
Le aziende investono molto in infrastruttura, ma ancora spendono soldi per la parte legacy. E qui si crea un gap: mentre si parla di innovazione e di AI, in azienda il problema è ancora una infrastruttura legacy che è soggetta al rischio di cyber attacchi e che, per varie ragioni, non è pronta per l’intelligenza artificiale. Tra le ragioni, il fatto che l’AI lavori a velocità troppo elevate, che l’hardware sottostante non può supportare. Inoltre i dati richiesti per addestrare l’AI potrebbero essere inaccessibili o comunque di difficile accesso, o presentarsi in un formato non corretto. Se eseguita su un vecchio mainframe,
Kris Lovejoy
che permette solo elaborazioni a lotti, l’AI non può avere quell’accesso ai dati in tempo reale di cui necessita. Così si crea un disallineamento fra le modalità di funzionamento dell’AI e la tecnologia sottostante.
C’è poi la questione delle sovranità. Fin dalla nostra nascita, in Kyndryl abbiamo compreso l’importanza del tema. Che si tratti di aziende europee o statunitensi, oggi la sovranità viene vista come una questione di resilienza, in cui è necessario mantenere il controllo sui rischi per il business. Bisogna considerare la catena di fornitura – servizi cloud inclusi –, pensare a potenziali disruption e garantirsi un ambiente tecnologico che supporti l’operatività continua anche in quei casi.
A proposito di disruption , l’AI ha già dimostrato di poter avere impatti dirompenti sulla cybersicurezza, con grandi benefici ma anche rischi, e penso a nuovi strumenti molto discussi come Claude Mythos di Anthropic. Dobbiamo preoccuparcene?
Oggi nel codice software ci sono molti errori e vulnerabilità che emergono solo quando si passa “in produzione”. Molti leader aziendali si sentono sotto pressione, spinti a introdurre l’AI per ragioni di concorrenza o di produttività. Alcuni si fanno prendere dal panico e corrono su progetti senza contromisure di sicurezza. I nuovi strumenti di AI possono identificare vulnerabilità concatenate, cioè vulnerabilità a basso rischio che le aziende non considerano una priorità da risolvere. Assemblate tra loro, diventano però un’unica vulnerabilità ad alto rischio. Gli strumenti AI, inoltre, possono generare il codice di attacco. In tutto ciò, un fatto positivo è
che negli ultimi anni le tecnologie di difesa perimetrale sono migliorate e risultano efficaci nella maggior parte degli attacchi. Il vero problema sta all’interno del perimetro: pensiamo a un attacco di phishing basato su AI che raggiunga un utente e ne faccia il proprio “cavallo di Troia” all’interno dell’organizzazione. C’è poi il problema degli insider che, con buone o cattive intenzioni, possono creare rischi per l’azienda semplicemente utilizzando gli strumenti di AI.
Dove si annidano oggi i principali rischi cyber, AI a parte?
Oggi, specialmente in Europa, i “cattivi” della cybersfera prendono di mira i fornitori tecnologici, in particolare le piccole società di consulenza IT, per arrivare alle aziende utenti. Anche per ragioni di sovranità e di rispetto delle regole dell’Unione Europea, molta nuova tecnologia è stata realizzata su componenti opensource. Gli attaccanti ne sono consapevoli e quindi prendono di mira i repository open-source. Non so quanto in Europa si comprenda che la pervasiva adozione della tecnologia open source possa essere un veicolo di backdoor o ransomware. Credo questa sia una delle aree su cui do -
vremmo focalizzarci, bilanciando le esigenze di sovranità e velocità con la sicurezza. Una cosa è l’open source proposto dai vendor che hanno con le aziende un rapporto di fiducia, altra è quello sviluppato senza avere accesso ai giusti strumenti di sicurezza e di testing.
Un altro, anzi forse il principale problema odierno nelle aziende è l’assenza di igiene informatica: scarsa visibilità sulle infrastrutture, mancanza di inventari, assenza di automazioni per rimediare ai problemi, processi di gestione delle patch molto deboli. Quello dell’igiene informatica è forse il problema principale e più sottovaluto nelle aziende. C’è poi la citata questione della supply chain: la maggior parte delle aziende si concentra sulla sicurezza dei fornitori con cui ha una relazione economica di peso, trascurando invece quelli più piccoli. Inoltre credo si dovrebbe cominciare a prestare attenzione al rischio quantistico, considerando che tra qualche anno esisteranno sistemi capaci di rompere la crittografia a 64-bit in pochi minuti, anziché in anni di tempo. I mainframe e il codice Java scritto per il mainframe sono particolarmente esposti a questo problema. Valentina Bernocco
l’intervista
PAGAMENTI:
VOGLIA DI SEMPLICITÀ, BISOGNO DI SICUREZZA
Il crescente uso dei wallet digitali e le prospettive legate all’Agentic AI sollevano nuove esigenze di governance. Il punto di vista di myPos.
Il settore dei pagamenti digitali è in continua evoluzione, in un difficile equilibrio tra esigenze opposte: la semplicità e la velocità dell’esperienza utente, l’efficienza, la cybersicurezza. Ne parliamo con Alessandro Bocca , country manager di myPos, multinazionale (con sede a Londra) che propone terminali e soluzioni per i pagamenti istantanei, rivolti agli esercenti.
Quali cambiamenti attraversano il settore dei pagamenti odierno?
Le aspettative dei consumatori sono sempre più chiare: i pagamenti devono essere rapidi e semplici. La frequente interazione con le nuove tecnologie e le grandi piattaforme digitali li hanno resi sempre più esigenti, con una conseguente minore tolleranza per intoppi o errori. Ciò sta alimentando la domanda di pagamenti istantanei e in tempo reale e, più in generale, di esperienze semplici e intuitive, dai negozi fisici all’online. Parallelamente, i wallet digitali stanno diventando una componente consolidata delle abitudini di acquisto, specialmente nell’e-commerce, dove rappresentano già oltre la metà del valore globale delle transazioni. Allo stesso tempo, le preferenze stanno diventando sempre più frammentate. Non esiste più un unico metodo di pagamento “standard” e le persone si aspettano una scelta più ampia che vada oltre le carte tradizionali. Anche l’adozione è disomogenea: il Sud-est
asiatico è in prima linea nella transizione verso i pagamenti tramite wallet, mentre Europa e Nordamerica mantengono un mix più equilibrato. L’adozione di più metodi significa garantire un’esperienza coerente su più mezzi e canali, senza rinunciare alla semplicità. Dal punto di vista tecnologico e di mercato, le carte rimangono il metodo più utilizzato, ma i wallet digitali stanno rapidamente colmando il divario, diventando una parte fondamentale delle strategie di pagamento degli esercenti. I pagamenti in tempo reale sono il canale che sta crescendo più rapidamente, perché rispondono in modo diretto alla domanda di immediatezza.
Che tendenze osservate sulla sicurezza dei pagamenti?
La diffusione di nuovi canali e metodi di pagamento migliora notevolmente l’esperienza, ma amplia anche la superficie di attacco. Per far fronte a questa situazione, le strategie di sicurezza stanno passando da un approccio reattivo a uno sempre più proattivo: l’obiettivo è identificare e bloccare i tentativi di frode prima ancora che la transazione venga completata. In questo contesto, l’intelligenza artificiale e i l machine learning vengono adottati sempre più spesso per l’automazione dei pagamenti, il rilevamento delle frodi e la gestione del rischio, mentre l’identità digitale e l’autenticazione a due fattori sono leve fondamenta-
li per migliorare la sicurezza senza rallentare il processo di checkout. È proprio qui che l’innovazione deve andare di pari passo con best practice e standard condivisi in tutto il settore. Parallelamente, il settore sta investendo fortemente nella verifica dell’identità digitale e in metodi di autenticazione più robusti per ridurre le frodi mantenendo al contempo u n’esperienza cliente fluida. L’equilibrio fondamentale per un fornitore d i servizi di pagamento è garantire controlli efficaci senza creare frizione: i consumatori si aspettano protezione e comodità allo stesso tempo. Questo è anche il motivo per cui la sicurezza va vista non solo come una questione di conformità, ma come un fattore che favorisce la fiducia e, se unita ad una esperienza cliente positiva, anche la competitività.
Per voi di myPos, qual è lo scenario della domanda in Italia?
In Italia i commercianti richiedono sempre più spesso soluzioni che vadano oltre la semplice accettazione dei pagamenti. Cresce la domanda di strumenti che combinino i pagamenti con la gestione aziendale, tra cui i registratori di cassa e strumenti di fatturazione, analisi dei dati e gestione dello stock. Di fatto, l’obiettivo non è aggiungere funzionalità isolate, ma ridurre la complessità delle attività quotidiane attraverso un approccio integrato che consenta di risparmiare
tempo e semplificare i processi di vendita nel loro complesso. Un secondo tema chiave è l’accesso a finanziamenti rapidi e flessibili. Molte Pmi sono alla ricerca di soluzioni di credito commerciali semplici per gestire meglio il flusso di cassa e sostenere la crescita, senza processi lunghi o complessi. Ciò si ricollega direttamente alla domanda di piattaforme all-in-one che integrino pagamenti, conti aziendali, strumenti operativi e servizi a sostegno della liquidità in un’unica esperienza integrata. Guardando al futuro, prevediamo u n’ulteriore accelerazione della domanda di servizi data-driven che forniscano informazioni pratiche e utili. Il punto non è solo analizzare i dati, ma trasformarli in decisioni migliori: capire cosa funziona, dove intervenire e come ottimizzare le prestazioni e le operazioni. In questo contesto, combinare facilità d’uso, integrazione e affidabilità diventa essenziale per soddisfare realmente le esigenze delle microimprese e delle Pmi.
Siete recentemente entrati a far parte del PCI Security Standards Council. Tra le loro linee guida sull’uso dell’AI, quali ritenete particolarmente importanti?
La sicurezza deve essere progettata in modo da adattarsi alla complessità, questo è il principio fondamentale. Con la crescente diffusione dell’AI nei pagamenti – che si tratti di rilevamento delle frodi, valutazione del rischio o assistenza clienti – diventa vitale disporre di linee guida che rafforzino solide basi di sicurezza, poiché la resilienza degli ecosistemi di pagamento dipende dall’anello più debole. L’adesione al PCI Security Standards Council per myPOS rappresenta un’opportunità per contribu-
ire al continuo sviluppo e all’adozione di standard pensati per proteggere i dati di pagamento a livello globale. In pratica, trasparenza e responsabilità sono fondamentali. Quando l’AI contribuisce a decisioni che riguardano i commercianti o i consumatori –approvando, segnalando o rifiutando una transazione – dev’esserci chiarezza sui criteri utilizzati e su come si è giunti al risultato, specialmente nei casi limite. L’obiettivo non è quello di sostituire il processo decisionale con l’automazione, ma di supportarlo con una governance verificabile e giustificabile. Infine, il controllo umano rimane fondamentale per garantire la fiducia. L’AI può rafforzare la sicurezza, ma il modello più efficace è quello in cui la tecnologia supporta i team con adeguati controlli, processi di monitoraggio e revisione che integrino automazione e verifica umana. In questo modo la sicurezza è non solo un adempimento normativo, ma una garanzia concreta a supporto dei pagamenti di tutti i giorni.
Come vedete l’automazione dei pagamenti tramite agenti AI?
Gli agenti AI accelereranno probabilmente l’automazione delle operazioni di pagamento che hanno logiche predeterminate o sono parte di una routine, ma la loro adozione dipenderà ancora dal livello di fiducia. Commercianti, consumatori e autorità di regolamentazione si aspetteranno misure di sicurezza solide, innanzitutto d al punto di vista tecnico; ciò presuppone un funzionamento reso sicuro fi n dalla progettazione: autenticazione e autorizzazione robuste, definizioni chiare dei permessi e monitoraggio continuo delle transazioni. Più l’agente è autonomo, più è importante di-
mostrare che i controlli non possano e ssere aggirati. Un secondo pilastro è la governance. Se un agente AI avvia, approva o blocca un pagamento, le parti interessate dovranno poter conoscere le motivazioni alla base di tale decisione, soprattutto in caso di controversie. Ciò si ricollega anche alla questione della responsabilità: anche se le decisioni sono automatizzate, la responsabilità non può esserlo. Le aziende dovranno disporre di chiari percorsi di escalation e di processi di revisione umana per garantire fiducia ed equità. Dal punto di vista normativo, i framework dovranno adeguarsi a lle esigenze in materia di consenso, tutela dei clienti, protezione dei dati e antiriciclaggio, in particolare nei casi limite, nei quali non è immediato stabilire chi abbia avviato il pagamento. Una prospettiva realistica nel breve termine è rappresentata da un modello ibrido, in cui agenti AI gestiscono i flussi di routine e a basso rischio, mentre gli esseri umani mantengono il controllo sulle decisioni ad alto rischio, insolite o strategiche. Questo equilibrio garantisce i benefici di una maggiore automazione dei processi, senza indebolire i livelli di sicurezza che standard come PCI DSS mirano a rafforzare. V.B.
Alessandro Bocca
IL CONTESTO NON È UN MIRAGGIO
La ricetta di Celonis per una AI scalabile e ancorata ai processi e ai dati aziendali.
Nel campo dell’intelligenza artificiale, la parola “contesto” è il tormentone del momento: i vendor la citano come valore aggiunto, come elemento che distingue la propria piattaforma da quella dei concorrenti. Il contesto per un sistema di Agentic AI è la capacità legare un dato, un evento o una richiesta agli specifici processi dell’azienda, ai dati storici, al real-time, ai pattern abituali e a quelli insoliti. Significa, quindi, poter agire in modo “consapevole”. Senza contesto, l’AI ha i paraocchi e rischia di diventare “non soltanto inefficace ma
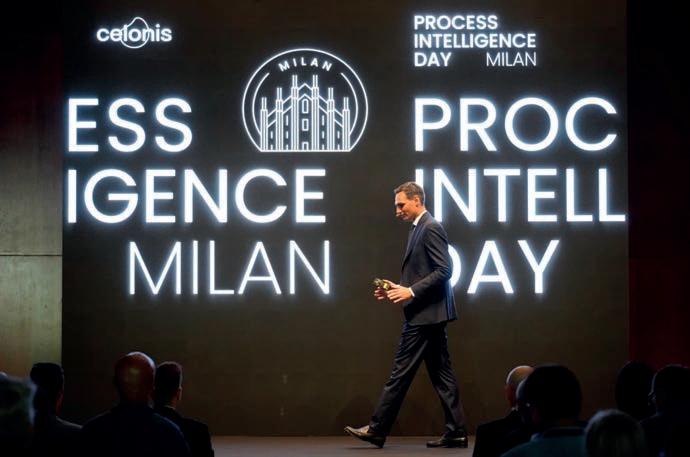
molto costosa”, come raccontato dal nuovo managing director italiano di Celonis, Mauro Terraneo, nel recente appuntamento milanese del “Celonis PI Day”. La sigla PI sta per Process Intelligence, ambito di cui Celonis è specialista, e va dato atto alla multinazionale tedesco-statunitense (che oggi conta 3.000 dipendenti, una ventina di filiali nel mondo e 1.400 aziende clienti) di aver parlato dell’importanza del contesto già in tempi non sospetti, molto in anticipo sulla concorrenza. “Per industrializzare l’AI bisogna fornire il conte-
sto operativo: l’AI deve sapere che cosa è successo, che cosa sta accadendo e che cosa potrebbe accadere in futuro”, ha detto Terraneo. “Solo grazie al contesto l’AI può essere distribuita e implementata strategicamente, per generare un valore misurabile e concreto”. Di contro, i servizi generalisti basati su LLM presentano dei “punti ciechi operativi”, non potendo conoscere il contesto in cui la query viene formulata: producono, quindi, delle risposte inaccurate o inaffidabili. Nei processi decisionali questo significa incremento del rischio e perdite di denaro, anche perché tra l’altro il consumo di token costa.
Difficoltà da superare
Fornire contesto a un LLM o a un agente AI però non è semplice, perché nel-
RECOVERY: PUNTO CRITICO PER LA CYBER RESILIENZA
Dalla cybersicurezza preventiva a una visione più ampia, orientata alla resilienza operativa: un passaggio che molte aziende europee stanno realizzando, come emerge dalla recente indagine “Owning Operational Resilience in 2026” di ManageEngine, divisione di Zoho Corporation specializzata nella fornitura di soluzioni di IT management. La ricerca si basa sulle risposte di 1.500 responsabili IT e decisori aziendali di imprese operanti in Italia, Regno Unito, Germania, Spagna e Paesi Bassi. Si pensa alla resilienza, oltre che alla prevenzione, anche perché gli attacchi sono endemici: il 62% delle organizzazioni italiane (su 300 intervistati nel nostro Paese) ha subìto almeno un incidente informatico nei dodici mesi precedenti. Sul totale del campione, il 45% indica lo sfruttamento delle vulnerabilità come principale causa di incidenti informatici, seguito dagli errori umani (40%), dai problemi legati a terze parti e fornitori (34%) e dalla mancata applicazione di patch e aggiornamenti (33%). In altre parole, molte delle criticità che alimentano gli attacchi derivano da debolezze già note e spesso già documentate.
Se il panorama delle minacce appare sempre più complesso, la ricerca evidenzia segnali incoraggianti sul fronte della maturità organizzativa. Il 98% delle aziende intervistate conduce revisioni formali dopo un incidente, il 95% dispone di strategie di backup e il 91% dichiara di riuscire a rilevare gli incidenti entro 24 ore. Anche la risposta agli eventi sembra ormai consolidata, con un 88% di aziende che afferma di intervenire entro un giorno dall’identificazione del problema. Tuttavia, il vero banco di prova della resilienza non è tanto la capacità di rilevare o contenere un incidente, quanto quella di ripristinare rapidamente le attività aziendali. “La cybersecurity in Italia sta entrando in una nuova fase”, ha detto Andrés Mendoza, technical director per Europa meridionale e Latam di ManageEngine. “Le organizzazioni non si trovano più a fronteggiare solo minacce convenzionali come ransomware e phishing. Si stanno preparando per un futuro in cui l’intelligenza artificiale consentirà agli aggressori di agire più rapidamente, scalare le proprie operazioni e aggirare le difese tradizionali. Il dato incoraggiante è che molte organizzazioni italiane stanno già investendo in cyber resilienza e preparazione operativa per affrontare queste sfide”. E.V.
le aziende le informazioni sono spesso frammentate in molti sistemi hardware e software, tra fonti di dati strutturati e non strutturati, aggiornati e vecchi, corretti e inaccurati. Il recente “Process Optimization Report 2026” di Celonis ce ne dà evidenza: tra le 1.649 grandi imprese del campione d’indagine (condotta da Insight Avenue con interviste realizzate tra giugno e luglio 2025), il 90% già usa o sta valutando l’adozione di sistemi multi-agente per automatizzare processi decisionali complessi, scontrandosi però con due principali problemi, ovvero la carenza di competenze interne (citata dal 47% degli intervistati) e la difficoltà di far comprendere all’AI il contesto operativo aziendale (45%). Le ambizioni non mancano, se è vero che l’85% dei professionisti intervistati vuole integrare profondamente l’Agentic AI in azienda in un orizzonte di medio periodo (tre anni). Quasi altrettanti, il 76%, vedono però negli attuali processi aziendali un ostacolo al raggiungimento di questo obiettivo. L’82% crede che, se priva di comprensione del contesto, l’intelligenza
artificiale non possa garantire un ritorno sull’investimento.
Per uscire dall’impasse, Celonis propone il Context Model: una sorta di digital twin delle operazioni di un’azienda, dinamico e aggiornato in tempo reale, che fonde dati di processo, interazioni e informazioni provenienti da diversi sistemi informatici, applicazioni, dispositivi e utenti. Collegata a questo “gemello digitale”, l’intelligenza artificiale produce risultati più significativi, affidabili e co-
Mauro Terraneo
erenti con le richieste ricevute. “Il Context Model è la rappresentazione digitale di come un’azienda opera in tempo reale”, ha spiegato Terraneo. “È fondato su tre elementi: dati, conoscenza di business e intelligence”.
A questi elementi si aggiungeranno prossimamente avanzate capacità di forecasting, pianificazione e simulazione, come frutto della prossima (già annunciata, non ancora effettiva) acquisizione di Ikigai Labs. Azienda statunitense fondata nel 2019 da ricercatori del Massachusetts Institute of Technology, Ikigai Labs rappresenta un arricchimento tecnologico per l’acquirente, ma non solo: per suo tramite, il MIT diventa azionista di Celonis.
Ambizioni italiane
La Germania è il primo mercato europeo di sbocco per Celonis, ma l’Italia è il Paese che nel 2025 ha garantito la migliore percentuale di rinnovi. “Stiamo osservando una fase innovazione tecnologica molto forte”, ha raccontato il country manager alla stampa. “Abbiamo l’ambizione di finalizzare progetti appena avviati con player dell’automotive e del manifatturiero. Credo che entro la fine di quest’anno molti dei nostri clienti riusciranno a espandere l’utilizzo di Celonis, avendo già superato la fase pilota. La nostra proposizione è di essere sempre di più un orchestratore per applicare l’AI in modo efficiente e affidabile, nonché gestibile dal punto di vista dei costi”. Nel nostro Paese Celonis può anche vantare alcuni testimonial che con la Process Intelligence hanno ottenuto risultati concreti, tra cui Unipol Assicurazioni, Zoppas e Danieli Group. Quest’ultima, in particolare, con Celonis ha eliminato i colli di bottiglia nei propri processi per guadagnare efficienza e velocizzare i tempi di consegna. V.B.
l’intervista DIGITALIZZAZIONE FISCALE: L’OCCASIONE DA COGLIERE
Il ruolo di apripista dell’Italia e la convergenza internazionale, sull’onda della compliance. Il punto di osservazione di A-Cube.
Digitalizzazione fiscale: a che punto siamo? Siamo in una fase in transizione, tra innovazioni tecnologiche e, soprattutto, regole come quelle della direttiva ViDA (VAT in the Digital Age), che imporrà in Unione Europea la fatturazione elettronica B2B transfrontaliera dal 2030. Ne abbiamo parlato con Antonino Caccamo, cofondatore e chief technology officer di A-Cube, società nata a Milano nel 2018, che gestisce dai due ai tre milioni di documenti al mese.
A che punto siamo, in Italia, con la digitalizzazione fiscale?
L’Italia è stata tra i principali apripista in Europa. L’introduzione dell’obbligo di fatturazione elettronica B2B nel 2019 ha anticipato una trasformazione che oggi sta interessando un numero crescente di Paesi. Quello che inizialmente era percepito come un adempimento normativo si è rivelato un acceleratore della digitalizzazione dei processi amministrativi, contribuendo alla creazione di competenze, infrastrutture e modelli operativi oggi particolarmente maturi. Stiamo assistendo a una progressiva convergenza internazionale: Paesi UE come la Francia stanno introducendo nuovi obblighi di fatturazione elettronica ed e-reporting, mentre mercati extraeuropei come gli Emirati Arabi Uniti stanno sviluppando sistemi con logiche simili a quelle già adottate in Italia. La direzione è comune, ma ogni Paese man-
tiene peculiarità normative e tecnologiche proprie. Per questo l’esperienza maturata in Italia rappresenta oggi un importante punto di riferimento per affrontare la crescente complessità della compliance fiscale internazionale.
Quali settori e aziende hanno meglio recepito il cambiamento?
La trasformazione è stata recepita più rapidamente dalle aziende strutturate, dalle realtà che gestiscono elevati volumi documentali e dalle software house che hanno dovuto integrare i nuovi requisiti normativi nei propri sistemi. Anche i settori finanziari e fintech hanno mostrato una forte capacità di adattamento grazie alla crescente integrazione tra processi amministrativi e servizi digitali. I processi più maturi sono quelli legati alla fatturazione elettronica, ormai consolidati dopo diversi a nni di applicazione. Più articolato è, invece, il percorso verso una gestione realmente integrata della compliance
fiscale internazionale. Molte organizzazioni operano ancora con sistemi e procedure differenti da Paese a Paese, mentre il mercato richiede sempre più una gestione degli adempimenti fiscali centralizzata, automatizzata e interoperabile.
Ci sono aspetti critici da affrontare?
La digitalizzazione fiscale richiede un ripensamento dei processi amministrativi e una maggiore integrazione tra sistemi gestionali, documentali e finanziari. Le aziende devono adeguarsi a normative in continua evoluzione e garantire una gestione coerente dei dati lungo l’intero ciclo documentale. Allo stesso tempo, però, questa trasformazione rappresenta un’importante opportunità. L’automazione consente di ridurre attività manuali e ripetitive, migliorare la qualità e la tracciabilità delle informazioni, limitare gli errori e aumentare l’efficienza operativa. La compliance fiscale diventa così non solo un obbligo normativo, ma anche un’occasione per modernizzare processi e infrastrutture digitali. L’aspetto più delicato è la frammentazione normativa. Sebbene molti Paesi stiano adottando modelli di digitalizzazione fiscale, ciascun mercato presenta regole, infrastrutture tecnologiche e modalità di interazione con le a mministrazioni finanziarie differenti. Per le aziende che operano a livello internazionale questo significa gestire contemporaneamente standard diver-
Antonino Caccamo
AMBIZIONI NELL‘EQUIPMENT-AS-A-SERVICE
Cambi di organigramma e allargamento societario per Paradigmix, Srl italiana che si rivolge al manifatturiero, all’industria biomedicale, all’automotive ed altri settori con una piattaforma di Equipment-as-a-Service, che permette di fruire di macchinari industriali in logica di servizio, anziché di acquisto. L’azienda ha annunciato la nomina di Michele Spinelli nel ruolo di Ceo e il suo contestuale ingresso nel capitale sociale, attraverso la società di consulenza e servizi IT svizzera Simeia Sagl (di cui Spinelli è fondatore e managing partner). Dante Laudisa, cofondatore di Paradigmix e finora amministratore unico dell’azienda, assume la carica di presidente. L’operazione, condivisa Laudisa e dal cofondatore Ferruccio Maccarini, “rafforza la governance societaria e segna un’accelerazione strategica nel percorso di sviluppo della piattaforma EaaS”.
L’intenzione è di estendere l’offerta EaaS, oggi presente nel manifatturiero avanzato, anche ai settori in cui si impiegano sistemi autonomi e semiautonomi: droni industriali, robot umanoidi, veicoli senza conducente. Si tratta di tecnologie in fase di adozione accelerata, nonché di sistemi che condividono con il manifatturiero “4.0” la stessa esigenza di avere contratti di servizio pluriennali bancabili, assicurabili e certificabili su dati operativi reali. Paradigmix è già strutturata per rispondere a questa domanda.
si, aggiornamenti normativi continui e requisiti di conformità sempre più stringenti. Diventano quindi fondamentali la qualità dei dati, la sicurezza delle informazioni, la continuità operativa e la capacità di integrare rapidamente le evoluzioni normative senza impatti sui processi aziendali. Accanto alla tecnologia, servono inoltre competenze specialistiche in grado di coniugare conoscenza normativa e capacità di implementazione tecnica.
Quali sono le principali tecnologie coinvolte?
Le tecnologie chiave sono le API, l’automazione dei processi, le piattaforme interoperabili per lo scambio documentale, l’intelligenza artificiale e le soluzioni di digital tax reporting in tempo reale. L’approccio di A-Cube è API-first : abbiamo sviluppato una piattaforma che abilita la gestione end-to-end dei flussi fiscali e documentali, connettendo sistemi azienda-
li, istituzioni finanziarie e pubbliche amministrazioni in un’unica architettura interoperabile. Questo consente a software house, Erp, operatori fintech e grandi aziende di integrare rapidamente funzionalità di compliance fiscale senza dover gestire direttamente la complessità normativa e tecnologica dei singoli Paesi.
Come vi posizionate in questo mercato? Copriamo l’intero ciclo della fiscalità digitale: fatturazione elettronica globale, accesso alla rete Peppol, conservazione a norma, e-reporting, gestione dei corrispettivi elettronici e integrazione con servizi di Open Banking. A ciò si affiancano strumenti basati su AI che consentono di estrarre e strutturare dati da documenti non standardizzati. Proponiamo una vera e propria infrastruttura che semplifica il dialogo tra imprese e amministrazioni fiscali e che permette di gestire la compliance in modo centralizzato anche in contesti
multi-country complessi. La chiusura del round da 4 milioni di euro guidato da P101, con la partecipazione di Sella Direct Ventures, rappresenta un passaggio strategico per sostenere il percorso di crescita e internazionalizzazione di A-Cube. Le nuove risorse saranno destinate ad accelerare l’espansione europea dell’azienda, rafforzare lo sviluppo tecnologico della piattaforma, anche attraverso l’AI, e ampliare l’offerta verso ambiti complementari al digital tax reporting. L’introduzione della direttiva europea Vida e la progressiva diffusione dei modelli di continuous transaction control stanno accelerando la digitalizzazione dei processi fiscali e rendendo sempre più centrale la capacità di gestire in modo uniforme adempimenti e flussi documentali in mercati diversi. In questo scenario vogliamo evolvere da piattaforma per la compliance fiscale a infrastruttura tecnologica in grado di integrare dati fiscali, finanziari e operativi. V.B.
Michele Spinelli
INCOGNITE E CERTEZZE NEL POST PNRR
La Pubblica
Amministrazione locale è in bilico tra voglia di innovazione e vuoti di competenze: i dati di TIG.
Parlare di paradosso è forse esagerato, ma la Pubblica Amministrazione locale sta affrontando un bel po’ di contraddizioni, tra forze che agiscono in direzioni opposte e, di fatto, rallentano la trasformazione digitale di Comuni, Città Metropolitane e Province. Siamo ormai in una fase che potremmo definire come “post Pnrr”, in cui è già possibile tirare le somme sui progetti avviati grazie agli oltre 6 miliardi di euro allocati per la digitalizzazione della PA, e in particolare per nuove infrastrutture IT (tra cui il Polo Strategico Nazionale), per l’abilitazione al cloud, per il miglioramento dei servizi al cittadino (con siti Web più fruibili e procedure online), per l’adozione di PagoPA, appIO, Spid e carta di identità elettronica e, ancora, per la digitalizzazione degli avvisi pubblici. Nel frattempo, dal post Covid ai giorni nostri nell’evoluzione digitale sembrano passati secoli: l’intelligenza artificiale basata su Large Language Model ha fatto irruzione sulla scena dell’informatica, mentre nel settore delle imprese private la migrazione in cloud è proseguita, anche se con cautele e scrupoli di costi e governance. Che impatto hanno avuto il Pnrr e l’exploit dell’AI sulla Pubblica Amministrazione locale? E quali ostacoli permangono per una più completa digitalizzazione dei ser vizi al cittadino? Alcune risposte arrivano dallo “Indagine sulla transizione digitale nella PA locale”, realizzata da TIG – The Innovation Group e Gruppo Maggioli, che in questa quarta
edizione ha coinvolto 650 rappresentanti di enti locali. Tra i risultati, presentati al “Pal Summit 2026” di Napoli dello scorso maggio, emerge il dato di fondo di una trasformazione che nel complesso accelera, ma con alcune difficoltà e discontinuità.
Le priorità di investimento L’adozione di piattaforme digitali pubbliche (come Spid, pagoPA, app Io e Send) è un’area di investimento per il 71% degli enti, con un incremento di cinque punti rispetto al 66% della precedente edizione dell’indagine. Restano in cima alle priorità l’aggiornamento delle infrastrutture IT e l’adozione del cloud
(per il 63% degli intervistati, dato stabile), la dematerializzazione di processi e servizi (47%, stessa percentuale della survey del 2025) e l’integrazione di dati e servizi (38%, in crescita di un punto percentuale). Per la prima volta, inoltre, la cybersicurezza è entrata nella classifica delle prime cinque aree di investimento tecnologico, citata dal 28% degli intervistati. La quota di enti che nell’anno precedente non hanno sviluppato progetti digitali scende dal 4% al 2%.
Il nodo delle competenze
L’annoso problema della carenza di competenze – sia quelle di alfabetizzazione informatica sia di quelle specialistiche –
Gli investimenti legati al PNRR
TIG – The Innovation Group e Gruppo Maggioli, "Indagine sulla transizione digitale nella PA locale 2026". Risposta alla domanda: "Il suo Ente dispone di competenze interne e/o figure specifiche per la gestione di progetti digitali complessi?"; base: 650 rispondenti.
oltre ad affliggere notoriamente il settore delle imprese è anche un ostacolo per la PA locale. Tra le principali difficoltà che rallentano la trasformazione digitale del proprio ente, il 51% ha citato l’assenza di competenze tecniche. Solo per il 23% degli intervistati il proprio ente ha un livello adeguato di competenze o dispone di figure specifiche per la gestione di progetti digitali complessi; per il 47% questo è vero solo in parte, mentre il 29% è sicuro di non disporre di tali competenze o figure (per il 20% è un “no” secco, il 9% sta valutando di attrezzarsi).
Se non altro, un buon 72% di intervistati ha segnalato l’avvio di recenti (12 mesi precedenti) iniziative di formazione per i dipendenti, ma nella metà dei casi si tratta di attività occasionali e non strutturate. A erogare questi servizi sono soprattutto fornitori e consulenti privati (per il 41% dei rispondenti), a seguire organi governativi e associazioni di categoria. Oltre al problema della competenze che mancano, nella gestione dei progetti digitali l’altra maggiore difficoltà è il ridotto coordinamento interno, citato dal 46% degli interpellati (la domanda prevedeva un massimo di due risposte). Solo in seconda battuta si riscontrano problemi con i fornitori (17%), ritardi dovuti alla burocrazia (17%) e rallentamenti per carenza di personale (4%).
Competenze e personale
L’indagine ha coinvolto 650 rappresentanti di PA locali, in particolare Comuni, Unioni di Comuni, Città Metropolitane e Province. Le interviste sono state condotte in modalità Cawi (Computer Assisted Web Interviewing) tra marzo e aprile 2026. Il campione ha distribuzione geografica articolata su tutto il territorio nazionale; il 45% dei rispondenti opera in Comuni con almeno 20.000 abitanti.
L'ansia da “fase 2”
Il giudizio sugli investimenti del Pnrr nel complesso è positivo: il 35% degli intervistati li valuta come molto o estremamente efficaci nell’aver accelerato la digitalizzazione (percentuale stabile sull’indagine dello scorso anno), per il 48,5% sono stati abbastanza efficaci e soltanto per il 17% poco o pochissimo. Alla domanda (a risposta multipla) sulle principali preoccupazioni della gestione “post Pnrr”, la carenza di personale da dedicare ai progetti informatici avviati rimane al primo posto, citata dal 46% degli intervistati. Al secondo posto, il 39% ha timori legati alla dipendenza da fornitori esterni, mentre il 37% ha citato la difficile sostenibilità dei progetti nel medio-lungo periodo. C’è anche un’esigenza di gover-
TIG – The Innovation Group e Gruppo Maggioli, "Indagine sulla transizione digitale nella PA locale 2026". Risposta alla domanda: “Come valuta in termini di efficacia gli investimenti effettuati per la digitalizzazione del suo ente?”; base: 579 rispondenti.
nance centrale: l’88% degli intervistati invoca standard e linee guida nazionali a cui fare riferimento per la gestione dei progetti digitali nei prossimi anni.
La sfida non è tecnologica
Sull’adozione dell’intelligenza artificiale, la PA locale italiana sembra in bilico tra la voglia di sperimentare e una serie di fattori frenanti.
Al rilevamento, solo il 28% aveva già adottato tecnologie di intelligenza artificiale generativa (quota in crescita sul 18% del 2025) e ben il 70% prevedeva di estenderne l’utilizzo nel breve termine. Per ora i principali usi dell’AI riguardano chatbot e altri strumenti di assistenza ai cittadini (29%), l’analisi dei dati (28%), le pratiche amministrative (28%), la gestione di documenti e protocolli (24%) e la cybersicurezza (12%). I freni all’adozione sono soprattutto legati alla mancanza di un quadro giuridico chiaro (per il 28%) e a preoccupazioni di etica, sicurezza e privacy. Questo è un punto non secondario: il 61% degli intervistati considera “moltissimo importante” avere delle linee guida sull’uso etico dell’AI generativa nel proprio contesto.
“La quarta edizione dell’indagine”, ha commentato Camilla Bellini, research & content manager di TIG – The Innovation Group, “restituisce l’immagine di una PA locale che ha imparato a investire nel digitale, ma che ora si interroga su come renderlo sostenibile oltre il Pnrr. Il dato più significativo non è tanto la crescita attesa nell’uso dell’AI, quanto il divario con cui questa accelerazione si scontra: solo il 23% dei rispondenti dichiara che il proprio ente ha competenze adeguate a gestire progetti digitali complessi. Occorre puntare su competenze e governance, per assicurare che gli sforzi fatti finora vengano valorizzati al meglio”. Per la PA locale italiana, insomma, la trasformazione digitale è una sfida che si gioca soprattutto sul piano organizzativo, normativo e culturale. V.B.
L’INNOVAZIONE CHE NASCE NEL TERRITORIO
Sicurezza e governance sono essenziali per un’evoluzione sostenibile: il dibattito al “PAL Summit” di Napoli.
La trasformazione digitale che nasce nel territorio può diventare volano di crescita per tutto il Paese. Si è parlato delle opportunità e delle sfide del post Pnrr nella prima edizione dell’evento “PAL Summit. Gli Enti Territoriali e le nuove sfide dell’innovazione digitale” di TIG –The Innovation Group, dedicato ai vertici della Pubblica Amministrazione Locale e svoltosi a Napoli lo scorso 19 maggio, nella storica cornice della Sala dei Baroni del Maschio Angioino. Un evento denso di interventi di rilievo, articolato in sessioni plenarie, tavole rotonde e tavoli di lavoro tematici, a cui hanno preso parte 52 relatori, cinque
chairman e 16 aziende partner. Durante il summit sono state delineate le strategie e le principali attività in corso negli Enti Territoriali per la crescita delle infrastrutture e tecnologie digitali. Un’occasione concreta per discutere di innovazione tecnologica e transizione digitale nella Pubblica Amministrazione Locale e uno spazio di confronto tra amministratori, dirigenti di Regioni, Enti Locali e operatori del mondo digitale dell’ecosistema Ict, con l’obiettivo di analizzare i temi centrali della digitalizzazione e individuare strategie condivise per governare nei prossimi anni la trasformazione tecnologica, come leva di valore pubblico.
I temi sul tavolo
Al summit si è parlato di come favorire le competenze e l’interoperabilità, di sviluppo della cybersecurity, del miglioramento della qualità della partecipazione e dei servizi ai cittadini. La manifestazione ha, inoltre, incentrato la propria attenzione sulla sostenibilità economica, organizzativa e tecnologica dei progetti e degli investimenti digitali realizzati da Regioni, Città Metropolitane, Province e Comuni mediante l’utilizzo dei cospicui fondi del Pnrr, e sulle modalità e soluzioni capaci di renderli strutturali, tali da potere essere mantenuti e sviluppati nel tempo. Il dibattito ha, poi, evidenziato che il successo della trasformazione
Sessione plenaria “Regioni, Comuni, Città Metropolitane e Province affrontano il post Pnrr: le infrastrutture digitali e il territorio”
Da sinistra: Vincenzo Maraio, Assessore Transizione Digitale, Turismo, Promozione del Territorio, Regione Campania; Antonella Galdi, Responsabile Area Innovazione Tecnologica, ANCI; Layla Pavone, Coordinatrice Board per l’Innovazione Tecnologica e la Trasformazione Digitale, Comune di Milano; Emilio Mango, General Manager, TIG; Ezechiele Capitanio, Regional Vice President Local Gov & Public Health, Salesforce; Lorenzo Greco, Managing Director Italy, Cegeka; Saverio Mucci, Vice President Government Engagement Lead for Italy, Mastercard; Giovanni Bonati, Manager, Gruppo Maggioli.
Tavola rotonda “Le tecnologie abilitanti, i dati e l’AI: creare valore pubblico” Prima fila, da sinistra: Antonio Cerqua, Head of Global AI Business Development & Innovation, Almaviva; Luca Rigoni, Responsabile Relazioni Istituzionali, Dipartimento per la Trasformazione Digitale, Presidenza del Consiglio dei Ministri; Gianluca Vannuccini, Direttore Direzione Sistemi Informativi, Infrastrutture Tecnologica e Innovazione, Regione Toscana; Andrea Gabardo, Evp Public Sector, Engineering; Vincenzo Lo Piccolo, Dirigente Coordinamento Innovazione della Pubblica Amministrazione, Regione Sicilia; Edoardo Accenti, Italy Country Manager, Hpe Networking; Claudia Migliore, Direttrice Formazione, Performance e Semplificazione Amministrativa, Formez; Emanuele Iannetti, AD, Polo Strategico Nazionale. Seconda fila, da sinistra: Marco Colombini, Major Account Manager, Jabra Italia; Maurizio Pecori, Chief Commercial Officer, Aruba; Gianluca Riva, Sales Director, Denodo; Alessandro Cipriani, PA Sales Director, Namirial.
digitale dipende dalla capacità delle amministrazioni di investire in formazione, modelli organizzativi e leadership e che l’introduzione di strumenti di intelligenza artificiale richiede nuove competenze trasversali per comprenderne il funzionamento, valutarne l’impatto e governarne l’utilizzo in modo responsabile. Il convegno ha anche sottolineato che la modernizzazione delle infrastrutture Ict, la migrazione al cloud, il rafforzamento della sicurezza informatica, la protezione dei dati e lo sviluppo della sanità digitale sono condizioni essenziali per una efficiente digitalizzazione nella PA locale. “Il Pnrr ha accelerato la trasformazione digitale della Pubblica Amministrazione”, ha dichiarato Emanuele Iannetti, amministratore delegato del Polo Strategico Nazionale. “In questo contesto, il ruolo di Polo Strategico Nazionale è stato determinante nel favorire il passaggio al cloud di oltre 650 amministrazioni. Oggi la sfida è come sostenere nel tempo l'evoluzione complessiva dei sistemi delle PA, investendo su sicurezza, efficienza e sostenibilità economica”. “Il Pnrr”, ha spiegato Cecilia Agostino, team PA centrali e cloud del Dipartimento per la Trasformazione Digitale della Presidenza del Consiglio dei Ministri, “ha dato un impulso straordinario alla digitalizzazione della PA, abilitando migliaia di enti, dai Ministeri ai Comuni, dalle Regioni alle ASL, ad avviare un percorso strutturale verso ambienti cloud sicuri e qualificati. Un lavoro reso possibile dalla cooperazione tra il Dipartimento per la Trasformazione Digitale e le strutture territoriali, che hanno accompagnato l’attuazione delle misure 1.1 e 1.2 del Pnrr”.
Percorsi da consolidare
La grande sfida per il futuro non è di tipo tecnologico, come sottolineato da Massimo Bisogno, direttore Ufficio Speciale per l’Amministrazione Digitale
Tavola rotonda: “Ecosistemi e policy per i servizi al cittadino e il futuro della Sanità digitale”
Da sinistra: Marcello Corbo, Direttore Generale, PA Advice; Daniela Scaramuccia, VP & Senior Partner, Public Sector, Ibm Italia; Massimo Bisogno, Direttore Ufficio Speciale per l’Amministrazione Digitale, Regione Campania; Giuseppe Quintavalle, Direttore Generale ASL Roma 1 e Presidente Federazione Italiana Aziende Sanitarie e Ospedaliere (Fiaso); Giuseppe Borriello, Responsabile Interventi di Sanità Digitale, So.Re.Sa.; Ernesto Esposito, Dirigente Generale, Dipartimento Salute e Servizi Sanitari, Regione Calabria; Valerio Morfino, Public Sector Industry Managing Partner & Italy AI Board Lead, Dxc Technology Italia; Beatrice Delfrate, Dirigente Informatico, Unità di Progetto Pnrr – DEC Piattaforma di Intelligenza Artificiale per le Cure Primarie, Agenzia Nazionale per i Servizi Sanitari Regionali (Agenas).
Tavolo di lavoro: “AI e servizi digitali per la centralità di cittadini e imprese” Da sinistra: Camilla Bellini, Research & Content Manager, TIG; Giovanni Bonati, Manager, Gruppo Maggioli; Luca Balassi, Client Partner, Public Sector, Ibm Italia; Pina Civitella, Sales Manager PAL Emilia-Romagna e PAL Domain Expert, AlmavivA; Massimo Colucciello, Ceo, PA Advice; Ezechiele Capitanio, Regional Vice President Local Gov & Public Health, Salesforce; Chiara Daneo, Ufficio Relazioni Istituzionali, Dipartimento per la Trasformazione Digitale, Presidenza del Consiglio dei Ministri; Alessandro Ferrari, Dirigente, Ufficio Speciale per l’Amministrazione Digitale U.O.S. Servizi Digitali, Regione Campania; Fabrizio Liberatore, Direttore Pubblica Amministrazione, Cegeka; Simone Pace, Responsabile Competence Center Lavoro e Formazione Professionale, Engineering; Giuseppe Ferretti, e-Gov Strategic Planner, Ufficio Speciale per l’Amministrazione Digitale, Regione Campania.
della Regione Campania: “La trasformazione digitale della PA oggi richiede visione, collaborazione e continuità. Le risorse e i progetti avviati negli ultimi anni rappresentano una base importante, ma la vera sfida è consolidare questi percorsi nel tempo, rendendoli sostenibili, interoperabili e capaci di generare valore pubblico. Momenti come questo sono fondamentali perché permettono di condividere esperienze, mettere a sistema competenze e costruire una visione comune tra amministrazioni, istituzioni e partner tecnologici”. Il tema delle competenze è emerso con forza anche dalla quarta edizione della “Indagine sulla Transizione Digitale nella Pubblica Amministrazione Locale”, curata da TIG – The Innovation Group e da Gruppo Maggioli e presentata in occasione del summit. Il 70% degli enti territoriali prevede un aumento dell’utilizzo dell’intelligenza artificiale generativa in un orizzonte di 12 mesi: è un segnale importante, che suggerisce un’apertura all’innovazione tecnologica anche nella PA locale italiana. Il percorso di trasformazione digitale rischia, però, di essere significativamente rallentato e ostacolato dalla mancanza di competenze adeguate: soltanto il 23% dei rappresentanti di enti territoriali intervistati dichiara di avere figure adeguate a gestire progetti digitali complessi.
Le prospettive future
La fine del Pnrr non significa un’interruzione dei percorsi avviati. “Termina una stagione straordinaria e si passa a una stagione ordinaria, che dev’essere improntata al criterio dell’efficacia”, ha osservato Patrizia Consolo, direttrice Capacity Building dei Territori del Formez. “Finisce un periodo ma non si esauriscono gli investimenti, considerate le fonti su cui possiamo fare affidamento. La sfida oggi non riguarda le risorse ma la governance. Bisogna, cioè, evitare la frammentazione
di lavoro: “Infrastrutture Digitali nella PA: connettere dati, imprese e territori”
Da sinistra: Patrizia Consolo, Direttrice Capacity Building dei Territori, Formez; Andrea Miele, Head of Public Sector, Aruba; Ettore Mazza, Sales Engineer Manager, HPE Networking; Emilio Mango, General Manager, TIG; Beniamino Cordova, Responsabile della Transizione al Digitale, Comune di Roccella Jonica; Gianluca Canessa, Manager, Target Enterprise, Wolters Kluwer Italia; Cecilia Agostino, Team PA Centrali e Cloud, Dipartimento per la Trasformazione Digitale, Presidenza del Consiglio dei Ministri; Vincenzo Lo Piccolo, Dirigente Coordinamento Innovazione della Pubblica Amministrazione, Regione Sicilia; Gianluca Vannuccini, Direttore Direzione Sistemi Informativi, Infrastrutture Tecnologica e Innovazione, Regione Toscana.
Tavolo di lavoro: “Ecosistemi di cybersecurity: sfide nazionali, strategie territoriali”
Da sinistra: Vincenzo Calabrò, Ciso, Ministero dell’Interno; Silvio Siano, Ciso, Anm – Azienda Napoletana Mobilità; Stefano Scaramuzzino, Ciso, ASL Roma1 e ASL Roma5; Elena Vaciago, Research Manager, TIG; Fabio De Paolis, Responsabile Datacenter & Security Operation Center, Regione Campania; Vittorio Baiocco, Responsabile Sicurezza ICT e Team Security Operation Center, Inail; Alessio Antolini, Ciso, Ama Spa; Enrico Maresca, Direttore Ufficio I – Sicurezza Informatica e Architetture, Ministero della Giustizia.
degli interventi. Da domani in poi dovremo mettere a sistema le azioni, evitando di finanziare quelle isolate, ma preferendo quelle interoperabili e che possono integrarsi tra loro. È un salto indispensabile, altrimenti la digitalizzazione resta frammentata. Non è più un problema di quantità di risorse e di interventi, ma bisogna ora dare priorità assoluta alla qualità e alla selezione dei progetti, mettendo le amministrazioni nelle condizioni di utilizzare gli strumenti tecnologici per migliorare la vita di cittadini e imprese”. Relativamente all’impatto dell’intelligenza artificiale sullo sviluppo delle competenze, secondo la direttrice del Formez dobbiamo leggerlo in una “prospettiva integrata”. In particolare, per far sì che l’innovazione non si arresti, la sostenibilità va guardata da più punti di vista: ambientale, sociale, economico-finanziaria e di competenze.
Accanto al tema delle competenze e alla sostenibilità, un’altra criticità è legata ai dati e al loro buon utilizzo. “I dati pubblici”, ha detto Valerio Di Pietro, assessore Transizione Digitale e Smart City del Comune di Napoli, “rappresentano una delle infrastrutture strategiche del nostro tempo e hanno valore solo quando diventano strumenti utili per migliorare le decisioni pubbliche e i servizi ai cittadini. Una città intelligente è una città capace di leggere i propri bisogni, comprendere le criticità e utilizzare innovazione, dati e tecnologie per costruire servizi più efficienti, sostenibili e vicini alle persone. L’intelligenza artificiale rappresenta una grande opportunità per supportare processi e decisioni pubbliche, ma non sostituisce l’uomo: lo affianca. Per questo servono competenze, responsabilità e trasparenza, affinché l’innovazione aiuti a ridurre i divari sociali e non ad ampliarli. La tecnologia ha senso solo se produce valore pubblico e rende le istituzioni più vicine ai cittadini”.
Alberico Vicinanza
Tavolo
DATA CENTER GREEN: DALLA TEORIA ALLA PRATICA
Sull’efficienza energetica incidono scelte di progettazione, alimentazione e raffreddamento. Ma anche le buone intenzioni hanno un ruolo.
L‘ espansione del mondo digitale ha reso i data center una sorta di struttura cerebrale distribuita della società moderna, ma questa crescita porta con sé una responsabilità ambientale senza precedenti. Costruire e gestire data center è oneroso sia dal punto di vista economico, sia da quello ambientale e spesso l’opinione pubblica percepisce queste infrastrutture come voraci mostri affamati di risorse. In effetti è così, ma la realtà tecnologica sta evolvendo rapidamente per migliorare la sostenibilità e, a voler essere pragmatici e onesti, non è solo una questione di buona volontà: un data center ecologico ha costi di gestione molto inferiori rispetto a uno affamato di energia e quindi un minore impatto sull’ambiente si traduce in un concreto (e abbondante) risparmio economico. All’evento “Dell Technology World” di Las Vegas abbiamo parlato con Alyson Freeman, AI energy efficiency di Dell
Technologies, dei principali punti critici nella gestione dei data center e dei rischi ancora da mitigare.
La metrica per eccellenza Il primo e più rilevante pilastro della sostenibilità riguarda l’energia utilizzata per far funzionare i server e i sistemi ausiliari. Storicamente, il consumo energetico di un data center è suddiviso principalmente tra la vera e propria potenza di calcolo e il raffreddamento necessario per evitare il surriscaldamento di server e componenti. La metrica fondamentale per misurare questa efficienza è il Pue, Power Usage Effectiveness, che rappresenta il rapporto tra l’energia totale consumata e quella destinata esclusivamente alla potenza di calcolo. Un valore ideale di 1 indica che tutta l’energia viene utilizzata per il calcolo, mentre valori vicini al 2 segnalano un’inefficienza marcata, in cui metà dell’energia è sprecata in fun-
zioni accessorie. Con l’avvento dell’intelligenza artificiale generativa, l’uso massiccio di Gpu (Graphics Processing Unit) al posto delle alle tradizionali Cpu ha aumentato drasticamente la densità di calore e la richiesta energetica, rendendo l’ottimizzazione di questa metrica ancora più critica. I data center moderni e le strutture modulari puntano oggi a valori di Pue inferiori a 1,2, dimostrando che è possibile gestire carichi di lavoro intensi riducendo drasticamente gli sprechi energetici.
Si potrebbe eccepire che, per quanto efficiente, un data center di grandi dimensioni ha comunque un impatto notevole. Questo è sicuramente vero, ma bisogna considerare tutto l’ecosistema. Innanzitutto, un data center moderno tende a rendere obsoleti quelli dotati di tecnologie meno performanti, migliorando l’efficienza globale della potenza di calcolo e la quantità di emissioni connesse. In
secondo luogo, sebbene sia un’operazione molto complessa, bisogna tenere in considerazione tutti i benefici che l’uso di quella potenza di calcolo porta all’ambiente tramite le applicazioni destinate ai clienti finali (siano aziende o consumatori). Un sistema di AI applicato a una flotta di auto o tir, per esempio, comporterà dei benefici che sarebbero impossibili senza l’apporto di un data center.
L’evoluzione del raffreddamento
Il calore generato dai server richiede strategie di gestione termica sofisticate. Il vecchio design dei data center si affidava a torri di raffreddamento evaporativo che rilasciavano vapore acqueo nell’atmosfera, “consumando” grandi quantità di acqua potabile. Oggi la transizione verso il raffreddamento a liquido a circuito chiuso rappresenta un passo fondamentale per la sostenibilità, poiché permette di rimuovere il calore in modo molto più efficiente rispetto all’aria e senza consumare acqua continuamente. Esistono anche soluzioni ancora più avanzate, come il raffreddamento per immersione, dove i server vengono inseriti in serbatoi di olio minerale per una gestione termica ottimale: questa tecnologia richiede, però, cambiamenti strutturali significativi nella manutenzione. Questi nuovi approcci permettono di aumentare la sostenibilità eliminando la dipendenza dalle risorse idriche locali e riducendo l’energia necessaria per la ventilazione. Si deve, inoltre, tener presente che l’acqua non viene mai davvero consumata, bensì usata. Quando evapora non viene persa, ma entra nel ciclo dell’acqua con una via diversa da quella naturale. Il vero problema è quando l’acqua utilizzata (ormai quasi esclusivamente in fase di costruzione del data center) viene sottratta al consumo umano, ma qui dovrebbero intervenire le politiche di tutela governative che sono spesso già presenti e applicate. Del resto, è previsto che un
data center sostenibile debba ridurre non solo il consumo diretto ma anche quello indiretto, legato all’acqua adoperata dalle centrali elettriche che forniscono energia alla struttura. Per migliorare la sostenibilità in questo ambito, le aziende stanno progettando sistemi in grado di utilizzare le acque grigie, non potabili.
Tra rinnovabili, AI e circolarità
La provenienza dell’energia elettrica è un fattore determinante: un data center alimentato a carbone avrà un impatto ambientale radicalmente diverso rispetto a uno supportato da energia solare, eolica o nucleare modulare. La sostenibilità aumenta drasticamente quando le aziende investono direttamente in impianti di generazione pulita o acquistano crediti di energia rinnovabile per compensare le proprie emissioni. Oltre alla fonte, emerge l’importanza della gestione intelligente dei carichi di lavoro tramite machine learning, una gestione che prevede di programmare le operazioni più pesanti nei momenti in cui la rete elettrica dispone di maggiore energia rinnovabile, come il solare di giorno o l’eolico di notte. Questa capacità di spostare i carichi nel tempo e nello spazio, insieme al consolidamento dei server che mette in stato di basso consumo le macchine non utilizzate, permette di ottimizzare ogni singolo watt consumato.
L’ultimo pilastro della sostenibilità trasforma uno scarto in una risorsa preziosa attraverso il recupero del calore residuo. I data center producono costantemente calore che, anziché essere semplicemente disperso nell’ambiente, può essere catturato e convogliato nelle reti di riscaldamento urbano per scaldare edifici e abitazioni. Questa pratica, già diffusa in Scandinavia e regolamentata in Paesi come la Germania, permette di duplicare i consumi per utilizzi sovrapponibili, migliorando l’efficienza complessiva del sistema energetico cittadino. Progettare data center che siano integrati nel tessuto urbano non solo come consumatori ma come fornitori di energia termica rappresenta la frontiera finale della sostenibilità digitale, che trasforma queste infrastrutture in “vicini di casa” utili e responsabili.
Esempi non virtuosi
Come si diceva, la costruzione dei data center è comunque soggetta alle regole edilizie di consumo di suolo e altre risorse tipiche di ogni zona urbanizzata. Purtroppo, stanno diventando numerosi i casi in cui aziende costruttrici di data center hanno imboccato scorciatoie illegali, causando conseguenze anche serie sulle comunità residenti vicino ai centri di calcolo edificati. Un (triste) esempio è quello di xAI, l’azienda di Elon Musk dedita alla costruzione di data center e vendita di potenza di calcolo, che è stata condannata per aver costruito in maniera non conforme alla normativa dozzine di centrali elettriche a gas per garantire l’apporto energetico ai data center Colossus 1 e Colossus 2. Questo evento deve far comprendere alle autorità che la sorveglianza è importante tanto quanto l’esistenza delle leggi (che in Italia sono in corso di definizione e approvazione), per evitare che uomini d’affari senza scrupoli lucrino sulle nuove tecnologie a spese della salute della comunità.
Giancarlo Calzetta
Alyson Freeman
SOVRANITÀ, UN SOGNO O UN PARADOSSO?
Mentre una parte di aziende valuta un’uscita (non totale) dal cloud, l’Europa fatica a smarcarsi dal ruolo di “colonia digitale”.
L‘ Europa continua a essere uno dei principali consumatori mondiali di digitale, ma buona parte del mercato è in mano a entità che non vivono sul nostro territorio. I dati presentati dall’Osservatorio Artificial Intelligence del Politecnico di Milano mostrano che nel nostro Paese sono previsti circa 25 miliardi di euro di investimenti in data center nei prossimi tre anni, ma il 45% di questa cifra è riconducibile ai tre hyperscaler cloud statunitensi, cioè Amazon (Aws), Google e Microsoft. A livello continentale, il dato più significativo è che circa l’80% del mercato cloud europeo, che vale 112 miliardi di euro, è controllato da operatori americani. Nonostante il dibattito sulla sovranità digitale europea sia diventato importante negli ultimi mesi, tanto per le istituzioni quanto per le imprese, persiste il paradosso di un continente che produce ricerca ma non valore industriale.
Secondo il Politecnico di Milano, il problema europeo non risiede nella capacità di generare conoscenza: nel 2023 l’Europa ha prodotto il 15% delle pubblicazioni scientifiche mondiali sull’intelligenza artificiale, superando persino gli Stati Uniti, fermi al 9%. Il vero problema sembra risiedere nella capacità di trasformare la ricerca in innovazione industriale. Sul fronte dei brevetti in intelligenza artificiale, infatti, l’Europa rappresenta appena il 3% del totale mondiale, mentre gli Stati Uniti raggiungono il 14%. Per Carlo Negri, ricercatore senior dell’Osservatorio AI del Politecnico di Milano, questo scarto evidenzia una delle principali debolezze del continente: il fallimento del trasferimento tecnologico. In altre parole, la ricerca prodotta nelle università e nei centri di eccellenza europei non riesce a tradursi con la stessa efficacia in prodotti, servizi e imprese capaci di competere sui mercati globali.
Il risultato è una consistente dispersione di valore economico che finisce per favorire ecosistemi industriali esterni al continente.
La dipendenza tecnologica
Provocatoria l’immagine evocata da Cristina Caffarra, economista e chairperson di EuroStack Initiative Foundation, che ha usato per l’Europa una definizione sempre più comune: quella di “colonia digitale”. Secondo Caffarra, la dipendenza riguarda l’intera catena del valore tecnologico. Dai semiconduttori alle infrastrutture hardware, dal software alle piattaforme cloud fino ai modelli di intelligenza artificiale, gran parte degli asset strategici è controllata da aziende non europee. Questo fatto non rappresenta soltanto una questione di sicurezza nazionale o di protezione dei dati, ma rischia di incidere direttamente sulla competitività industriale del continente, sulla
MIGRAZIONI DI RITORNO
Costi imprevedibili o in crescita, ricerca di maggiori prestazioni per applicazioni sensibili alla latenza, il desiderio di diversificare i fornitori tecnologici (per evitare di dipendere da un unico provider e dalle sue condizioni commerciali) e ancora esigenze di controllo, compliance e sovranità: sono soltanto alcune delle ragioni che, tipicamente, spingono le aziende ad abbandonare il cloud pubblico. Il fenomeno battezzato repatriation ha diverse sfumature, potendo prevedere un vero e proprio “ritorno a casa” di dati e applicazioni che vengono riportati (o portati per la prima volta) su infrastrutture on-premise, oppure lo spostamento su data center del territorio, secondo logiche di “patriottismo tecnologico” o di semplice prossimità. In tutti questi casi, però, non dobbiamo immaginare un abbandono di massa e totale del cloud pubblico, opzione che in molti casi non sarebbe né facile né conveniente da perseguire. La repatriation può essere un’attività complessa e delicata, vista l'esigenza di mappare le interdipendenze tra applicazioni e dati, di riprogettare il disaster recovery, e talvolta di aggiornare le infrastrutture di rete, senza contare le riconfigurazioni e i problemi di compatibilità per applicazioni originariamente pensate per il cloud. Ecco perché, per dirla nel linguaggio di vendor e analisti, molte aziende stanno adottando un approccio cloud smart, in cui si valuta di volta in volta quali dati e attività sia meglio posizionare su IaaS, PaaS e SaaS o, viceversa, quali conservare in casa.
sua crescita economica e persino sul suo posizionamento geopolitico nei prossimi decenni. A rafforzare questa lettura contribuiscono altri numeri significativi: secondo il Politecnico di Milano, il 53% della potenza IT dispiegata in Europa (pari a circa 7,4 GW) appartiene a soli dieci operatori globali, quasi tutti americani.
Dalle regole agli investimenti
Negli ultimi dieci anni l’Europa ha costruito gran parte della propria strategia digitale attorno alla regolamentazione. Dal Gdpr al Digital Markets Act, fino all’AI Act, Bruxelles ha cercato di governare il mercato attraverso regole sempre più articolate. Secondo Caffarra, tuttavia, questa impostazione non è stata sufficiente a creare una vera industria tecnologica europea. Ed è ovvio – aggiungiamo noi –, dal momento che la regolamentazione non crea un ambiente favorevole all’oggetto della stessa. La speranza secondo cui regolamentare i grandi player potesse automaticamente favorire la nascita di campioni continentali si è rivelata infondata. Per costruire un ecosistema industriale servono infatti domanda, capitali e capacità di esecuzio-
ne. Il tema si collega direttamente anche ai flussi finanziari. L’Europa genera ogni anno circa 1.300 miliardi di euro di risparmio, una cifra superiore ai 700 miliardi di euro degli Stati Uniti. Eppure, ogni anno circa 300 miliardi di euro finiscono per finanziare l’innovazione americana, alimentando ecosistemi tecnologici che crescono e si consolidano oltre l’Atlantico.
Una repatriation parziale
Accanto alle criticità emerge però un segnale interessante. Secondo i dati presentati, il 37% delle grandi aziende italiane ha già avviato strategie di repatriation dei carichi di lavoro critici, riportando applicazioni e dati verso fornitori cloud europei o infrastrutture maggiormente controllabili. Per Federico Soncini Sessa, chief operating officer di Mia-Platform (azienda milanese di software engineering), questo fenomeno non evidenzia una forma di protezionismo tecnologico ma piuttosto una crescente maturità strategica delle imprese. La scelta di rivalutare la collocazione dei workload nasce infatti da esigenze legate a governance, compliance, resilienza operativa e controllo dei dati, aspetti che stanno assumendo
un peso crescente nell’era dell’intelligenza artificiale. Secondo Soncini Sessa, il vero salto da compiere è soprattutto culturale.
La frammentazione è il problema
Le aziende del Vecchio Continente devono smettere di considerarsi inevitabilmente meno innovative rispetto ai concorrenti statunitensi e iniziare a valorizzare le competenze e le tecnologie disponibili sul territorio europeo. Dove, però, regna ancora una grande frammentazione. Esempi significativi arrivano dal settore del quantum computing, in cui il 90% dei 9 miliardi di euro di fondi pubblici stanziati in Europa viene gestito attraverso iniziative nazionali separate, mentre soltanto il 10% è coordinato a livello comunitario. Questa frammentazione si riflette anche nella capacità di attrarre investimenti privati. Le aziende americane attive nel quantum raccolgono, infatti, capitali con una capacità 15 volte superiore rispetto a quella delle imprese europee. Per molti osservatori, il problema non è quindi la mancanza di innovazione, ma l’assenza di una scala continentale in grado di trasformare le eccellenze locali in leader globali. Giancarlo Calzetta
L’AUTOMAZIONE CHE CAMBIA LE REGOLE DEL GIOCO
L’AI nella cybersicurezza è anche questione di governance e di competenze da salvaguardare.
L‘ intelligenza artificiale sta modificando profondamente il mondo della cybersecurity. Lo fa in diversi modi: introducendo nuove capacità di automazione, accelerando i processi decisionali e ridefinendo il rapporto tra persone, tecnologia e gestione del rischio. Se questo è noto, la domanda che oggi le organizzazioni si pongono è se ci si trovi di fronte a un vero cambio di paradigma nelle minacce e nei modelli di difesa. Questa riflessione ha guidato, nell’evento “Ciso Panel” di TIG – The Innovation Group, il tavolo di lavoro titolato “L’impatto dell’AI e dell’automazione avanzata”. Con la guida di Massimo Cottafavi, director cyber security & resilience di Snam, e di Giancarlo Calzetta, research and content manager di TIG, sono stati affrontati aspetti teorici e pratici legati alla governance, all’automazione nei processi di security, all’evoluzione dei Security Operations Center (Soc), alle nuove competenze richieste ai team di sicurezza.
La governance come priorità Dal dibattito è emersa una convergenza sul fatto che la governance rappresenti oggi la priorità assoluta. L’AI è percepita come una rivoluzione trasversale, destinata a impattare contemporaneamente su tecnologia, organizzazione, processi e persone. Dunque la questione non può essere delegata esclusivamente all’IT o alla security, ma richiede una gestione coordinata e multidisciplinare. Oggi siamo solo all’inizio, sta maturando una consapevolezza della direzione da intraprendere per tradurre la strategia in modelli operativi strutturati.
Le maggiori difficoltà riguardano la definizione di asset documentali, policy, framework organizzativi e meccanismi decisionali in grado di accompagnare l’evoluzione dell’AI all’interno delle aziende. Le esperienze discusse dimostrano l’interesse per questo approccio: in molte organizzazioni si stanno creando comitati e gruppi di lavoro interdisciplinari che si riuniscono periodicamente per affrontare il tema.
Un’esigenza di controllo
Grande attenzione è stata dedicata al tema dell’accesso agli strumenti di AI generativa, soprattutto quelli utilizzati quotidianamente a supporto delle attività d’ufficio. Le organizzazioni fanno scelte molto diverse: alcune tendono a limitare o addirittura bloccare l’uso degli strumenti AI gratuiti, mentre altre preferiscono consentirne l’adozione introducendo però regole e controlli specifici. Dal confronto è emerso un principio condiviso: la regolamentazione dell’AI non può essere gestita come un tema isolato, va integrata nelle più ampie politiche di accesso e utilizzo dell’ecosistema digitale aziendale. L’obiettivo non è soltanto impedire comportamenti rischiosi, ma costruire un modello coerente di gestione dell’identità digitale, dei dati e delle autorizzazioni. In questo modo, la tecnologia può svolgere un ruolo importante nel controllo delle informazioni che transitano verso i Large Language Model.
La discussione si è concentrata poi sull’uso dell’intelligenza artificiale a supporto della cybersecurity. L’AI è ormai considerata un aiuto fondamentale per rispondere al crescente volume di eventi, alert e informazioni che i team di sicurezza devono
PROFESSIONISTI DELLA SICUREZZA A CONFRONTO
Quella dei “Ciso Panel” per TIG – The Innovation Group è una formula collaudata. Si tratta di eventi che favoriscono il confronto tra le esperienze e conoscenze dei chief information security officer, seduti intorno a un tavolo per discutere un tema specifico. Durante l’evento organizzato lo scorso 7 maggio 2026 a Roma, quattro tavoli di lavoro sono stati dedicati ad altrettanti temi, come da titolo: “Impatto dell’AI e dell’automazione avanzata”; “Identity governance e cloud Security”, “AI governance, AI risk management, AI compliance” e “NIS2, supply chain, protezione di ecosistemi estesi” (di tutti vi riportiamo, in queste pagine, i principali risultati emersi dalle discussioni). Oggi l’integrazione massiva dell’AI nei processi aziendali, l’espansione del cloud e dei servizi SaaS, l’aumento delle dipendenze dalla supply chain digitale e l’evoluzione delle normative europee stanno portando le aziende verso nuovi modelli di gestione del rischio. In questo scenario i Ciso devono riconsiderare priorità, strumenti e modelli di governance, con un approccio che combini innovazione tecnologica, resilienza operativa e capacità di guidare in sicurezza la trasformazione digitale.
gestire quotidianamente. L’introduzione dell’AI nei Soc e nei processi di rilevamento, triage e prioritizzazione degli alert non è più vista come un’opzione futuristica, ma come una necessità operativa.
La velocità e la complessità delle minacce, infatti, rendono sempre più difficile per gli analisti lavorare esclusivamente con processi manuali.
Competenze a rischio
Il confronto ha portato a una riflessione importante: se da un lato l’automazione è necessaria, dall’altro introduce un rischio significativo di erosione delle competenze. Questo fenomeno, già emerso in altri contesti tecnologici, viene oggi percepito come una delle principali sfide legate all’introduzione dell’AI nei processi di sicurezza. Automatizzando attività che in passato venivano svolte direttamente dagli analisti si rischia di ridurre progressivamente le capacità tecniche legate ad attività prima svolte in modo manuale. Inoltre si intravede una trasformazione più profonda del ruolo e delle competenze delle persone all’interno delle organizzazioni. Se gli operatori si limitano a supervisionare output generati dalle macchine o a formulare prompt, il rischio è che perdano progressivamente capacità di analisi, comprensione critica e autonomia operativa. I Ciso hanno evidenziato, poi, come l’intel-
ligenza artificiale stia modificando anche le tradizionali dinamiche di sviluppo delle competenze all’interno dei Soc. In passato, molti professionisti crescevano partendo da attività operative di primo livello e maturando via via esperienza e capacità tecniche. Con l’automazione delle attività più ripetitive, questo percorso rischia di interrompersi. Se il livello junior viene progressivamente assorbito dall’AI, diventa necessario immaginare nuovi modelli di formazione e sviluppo professionale per far evolvere le competenze verso livelli superiori di comprensione, analisi critica, governo dei processi e capacità di interazione con sistemi AI complessi.
Corsi e ricorsi storici
Alcuni dei Ciso riuniti intorno al tavolo hanno paragonato l’attuale trasformazio-
ne legata all’AI ad altre rivoluzioni tecnologiche vissute nel mondo dello sviluppo software. È stato ricordato, ad esempio, il passaggio dalla programmazione manuale agli strumenti visuali e agli ambienti di sviluppo automatizzati. Anche allora molti professionisti temevano una perdita di qualità o di competenze, ma nel tempo il mercato si è adattato, spostando il valore professionale verso attività a maggior contenuto progettuale e strategico. Secondo questa lettura, l’AI non eliminerà necessariamente le competenze, ma ne trasformerà profondamente natura e contenuto. Ciò che cambierà sarà il focus del lavoro umano: sarà necessario svolgere meno attività ripetitive e serviranno maggiori capacità di interpretazione, ottimizzazione, validazione e governo dei risultati prodotti dall’AI. Da qui anche l’esigenza di una forte attenzione al tema della formazione, che al momento non è pienamente sviluppata. Non basta sensibilizzare sui rischi, bisogna aiutare le persone a comprendere come utilizzare l’AI in modo efficace, sicuro e coerente con le esigenze aziendali. Questo vale sia per gli utenti business sia per i professionisti della cybersecurity, che devono sviluppare nuove abilità legate all’interrogazione dei modelli, alla comprensione dei loro limiti e alla gestione dei rischi associati.
Elena Vaciago
IDENTITÀ: IL PROBLEMA NON È LA TECNOLOGIA
Serve un modello trasversale per gestire il nuovo “perimetro digitale” delle aziende.
Nel panorama della cybersecurity, l’identità digitale è il nuovo perimetro da proteggere. La progressiva dissoluzione dei confini tradizionali dell’IT, l’adozione massiva del cloud e la crescente diffusione di utenze, applicazioni e servizi hanno trasformato le identità nel principale vettore di attacchi informatici rivolti alle aziende. Furto di credenziali, hijacking delle sessioni, abuso delle autorizzazioni e procedure di autenticazione non efficaci o mal tollerate (si parla anche di “Mfa fatigue”, a indicare l’insofferenza degli utenti verso i controlli multifattoriali) rappresentano oggi alcune delle minacce più frequenti e difficili da affrontare. Ma il punto emerso con maggiore forza durante il tavolo di lavoro dedicato a “Identity Governance e Cloud Security”, guidato da Matteo Corsi, Ciso di Retelit, e da Elena Vaciago, research manager di TIG, è che il problema delle identità non può più essere affrontato
esclusivamente sul piano tecnologico. Le soluzioni informatiche continueranno a evolvere, offrendo strumenti più sofisticati per autenticazione, controllo degli accessi e monitoraggio delle attività, ma la vera sfida per le organizzazioni sarà costruire processi maturi. Identity governance significa oggi coordinare cybersecurity, IT, risorse umane, compliance e management all’interno di un modello realmente trasversale. Sapendo che la sicurezza delle identità non dipende soltanto dagli strumenti implementati, ma dalla capacità dell’intera organizzazione di gestire in modo coerente il rapporto tra persone, accessi e fiducia digitale. Si aggiunga a tutto questo il fenomeno degli agenti AI: la loro progressiva adozione crea delle identità non umane in grado di accedere, leggere e inviare dati per conto degli utenti. Per evitare malfunzionamenti e rischi cyber sarà fondamentale aver impostato una corretta governance di questi sistemi.
Lo Zero Trust è difficile
Uno degli aspetti più interessanti emersi dal confronto riguarda la natura stessa della gestione delle identità. Nel corso della discussione è stato sottolineato come esistano numerose tecnologie, metodologie e strumenti avanzati per mitigare il rischio, ma non una risposta risolutiva in grado di eliminare completamente il problema. Le identità rappresentano, infatti, un elemento dinamico, strettamente legato al comportamento umano, ai processi organizzativi e all’evoluzione continua degli ecosistemi digitali. È proprio questa dimensione non deterministica a rendere l’identity governance una delle aree più complesse della sicurezza informatica: le organizzazioni possono rafforzare controlli, adottare l’autenticazione multifattore, automatizzare i processi e introdurre policy sempre più rigorose, ma il rischio legato al fattore umano continua a essere difficilmente eliminabile. Si sente spesso parlare di Zero Trust, ma implementare questa metodologia significa poter impostare meccanismi di verifica costante: nessun
accesso viene consentito per default e ogni autorizzazione dev’essere sempre convalidata sulla base di criteri rigorosi. Questo approccio richiede ai Ciso una forte capacità di imporsi e alle aziende una maturità organizzativa che non è alla portata di tutti. Un rigore di questo tipo comporta, inoltre, molte modifiche ai processi aziendali.
L’ostacolo culturale
Secondo quanto emerso dal tavolo, il principale ostacolo nella gestione delle identità non è tecnologico, bensì culturale e organizzativo. La protezione delle identità richiede infatti cambiamenti nei comportamenti quotidiani delle persone, nella gestione delle autorizzazioni e nel modo stesso in cui gli utenti percepiscono la sicurezza e l’accesso ai sistemi. Il ciclo di vita delle identità, sia personali sia digitali, coinvolge processi estremamente delicati che richiedono un coinvolgimento molto ampio nell’organizzazione, a partire dalle risorse umane e dai team responsabili della formazione. Serve, poi, costruire percorsi strutturati di sensibilizzazione e accompagnamento al cambiamento, in modo che gli utenti comprendano il valore della sicurezza e siano messi in condizione di adottarne le misure senza percepirle esclusivamente
come un ostacolo operativo. Molte iniziative di identity governance incontrano resistenze proprio perché introducono complessità operative, rallentamenti o cambiamenti nelle abitudini quotidiane delle persone. Un punto centrale è individuare il giusto equilibrio tra sicurezza e usabilità: le misure di protezione delle identità, infatti, sono spesso percepite come elementi penalizzanti o eccessivamente invasivi e possono portare gli utenti a cercare scorciatoie, ad aggirare le procedure o a opporsi all’introduzione di controlli considerati troppo restrittivi. Bisogna, quindi, progettare sistemi di sicurezza sostenibili anche dal punto di vista operativo e comportamentale.
Gestione dalla A alla Z
Grande attenzione è stata dedicata anche al tema delle procedure operative e della gestione del ciclo di vita delle identità. Le organizzazioni moderne sono alle prese con ecosistemi tecnologici sempre più complessi, caratterizzati da sistemi distribuiti, integrazioni continue e ambienti cloud altamente articolati. In questo contesto, uno dei principali rischi riguarda la permanenza di account, privilegi o autorizzazioni non più necessari, che continuano a esistere anche dopo cambiamenti organizzativi, rapporti la-
vorativi cessati o modifiche di ruolo. Definendo procedure rigorose, playbook condivisi e processi formalizzati per la gestione delle identità e delle autorizzazioni, le organizzazioni sono in grado di recuperare anche sul fronte della mappatura delle identità, un tema che aiuta a raggiungere obiettivi di intervento rapido e continuità operativa, soprattutto in ambienti nei quali sistemi e applicazioni risultano sempre più interconnessi. Come sottolineato dai Ciso, questi processi devono essere costantemente monitorati e verificati, in ottica di compliance e verificabiltà. Inoltre è stato sottolineato il valore dell’automazione nei processi di identity governance: essa può aiutare supportando la attività di revisione periodica dei privilegi, la rotazione delle credenziali e la dismissione automatica degli accessi non più necessari.
Cloud: sfida e opportunità Il confronto ha evidenziato una riflessione particolarmente interessante sul rapporto tra cloud e gestione delle identità. Se da un lato il passaggio al cloud ha introdotto nuovi livelli di complessità, dall’altro ha rappresentato per molte organizzazioni un’occasione concreta per rivedere e modernizzare processi rimasti invariati per anni. L’adozione del cloud ha costretto molte aziende a ripensare il ciclo di vita delle identità, i modelli autorizzativi e le modalità di gestione degli accessi, portando quindi a una razionalizzazione dei processi e a una revisione delle policy di sicurezza verso un maggior rigore. L’aumento della complessità tecnica ha obbligato molti a “fare ordine” all’interno dei propri sistemi di identity management, introducendo livelli di controllo e standardizzazione. Anche per questi ambienti l’automazione gioca un ruolo importante: la dinamicità delle infrastrutture cloud rende, infatti, impossibile una gestione delle autorizzazioni esclusivamente manuale. E.V.
GLI ORCHESTRATORI DEL RISCHIO NELL’ERA DELL’AI
L’impatto dirompente dell’intelligenza artificiale si propaga anche sul ruolo del chief information security officer.
L‘ intelligenza artificiale sta ridefinendo profondamente il modo in cui le organizzazioni progettano processi, prendono decisioni e gestiscono il rischio. Ma se da un lato l’AI promette efficienza, automazione e velocità senza precedenti, dall’altro introduce una superficie di rischio completamente nuova, caratterizzata da dinamiche estremamente rapide, difficili da governare e spesso ancora prive di riferimenti consolidati. Questi temi sono stati al centro del tavolo di lavoro “AI governance, AI risk management, AI compliance”, coordinato da Alessio Antolini, Ciso di Ama e da
Enrico Frumento, cybersecurity research lead di Cefriel. Uno dei primi elementi emersi dal confronto è che l’intelligenza artificiale non può più essere considerata esclusivamente un tema IT, in quanto impatta su aspetti tecnologici, organizzativi, normativi, culturali e persino geopolitici. Ed è forte la percezione di trovarsi di fronte a una tecnologia che evolve a una velocità tale da rendere difficile qualsiasi tentativo di classificazione stabile. È stato osservato come l’AI assuma quasi una natura “quantistica”: nel momento stesso in cui si cerca di fotografarla o definirla, essa cambia configurazione, scenario ap-
plicativo e modello di utilizzo. Questa accelerazione rende complesso applicare modelli tradizionali di governance e controllo: molte iniziative legate all’AI, è stato sottolineato, falliscono non tanto per limiti della tecnologia stessa, ma perché calate in organizzazioni che non riescono a sostenere una dinamica evolutiva così rapida. Introdotta come elemento estraneo in contesti costruiti su processi relativamente stabili, l’AI crea una tensione continua tra innovazione e capacità di adattamento dell’organizzazione.
Il rischio cognitivo
Tra gli aspetti più discussi, i Ciso hanno ipotizzato il rischio di una progressiva erosione delle competenze umane. L’intelligenza artificiale consente a persone
prive di esperienza specifica di svolgere attività complesse in tempi estremamente ridotti; nello stesso tempo, però, chi possiede competenze consolidate rischia progressivamente di delegare ai sistemi automatici attività che prima eseguiva autonomamente, perdendo capacità operative e spirito critico. Ed è un fenomeno nuovo: alcuni partecipanti hanno parlato esplicitamente di “rischio cognitivo”, perché l’AI modifica il rapporto tra persone, conoscenza e processo decisionale. Il tema non riguarda soltanto la protezione dei dati o la sicurezza delle infrastrutture, ma investe direttamente il capitale umano dell’organizzazione.
Per questo motivo è stata evidenziata l’importanza crescente dell’AI fluency. Non basta più sensibilizzare gli utenti sui rischi informatici: diventa necessario sviluppare una vera alfabetizzazione sull’intelligenza artificiale affinché le persone da un lato comprendano limiti, implicazioni, modalità di funzionamento e possibili distorsioni legate all’introduzione di sistemi AI, e dall’altro lato sviluppino capacità critica nell’interpretare gli output generati dalle macchine.
Stare nel “loop” non basta Ampio spazio è stato dedicato anche al tema dello human-in-the-loop, spesso indicato come uno dei principali meccanismi di mitigazione del rischio AI. Dal confronto, però, è emerso che la semplice presenza di un supervisore non è garanzia di efficacia o di un reale controllo “umano”: chi supervisiona deve possedere competenze adeguate e una concreta capacità di valutazione critica. Diversamente, il rischio è che il presidio umano diventi puramente formale, senza una reale possibilità di contestare o validare gli output generati dall’intelligenza artificiale. Il problema è di particolare rilevanza nei processi in cui trasparenza e spiegabilità (explainability) sono requisiti essenziali. In ambiti come il vendor
rating, la compliance o la gestione del rischio, ottenere un risultato corretto non è sufficiente: è necessario poter ricostruire e spiegare il percorso logico che ha portato a una determinata decisione.
Convergenze e ombre
Uno dei messaggi più chiaramente emersi dal tavolo è che la convergenza tra AI e cybersecurity sia ormai inevitabile. L’intelligenza artificiale introduce una nuova superficie di attacco, tra rischi di prompt injection (inserimento di istruzioni ingannevoli o dannose all’interno del prompt), data poisoning (manomissione dei dati di addestramento), model inversion (furto di dati sensibili tramite reverse engineering dei modelli AI) e model theft (copia o ingegneria inversa non autorizzata di modelli). Esistono, poi, problematiche più operative legate all’uso improprio dei dati aziendali e alla proliferazione della shadow AI. Quest’ultimo fenomeno è particolarmente critico: la facilità di accesso agli strumenti di AI generativa favorisce dinamiche di adozione incontrollata, spesso al di fuori delle policy aziendali.
I Ciso si dimostrano anche molto attenti all’evoluzione verso sistemi di Agentic AI, capaci di agire autonomamente e interagire tra loro. L’introduzione di protocolli di comunicazione tra agenti AI apre scenari completamente nuovi sotto il profilo della sicurezza, rendendo più difficile tracciare responsabilità, flussi decisionali e modalità di interazione tra sistemi diversi. La complessità cresce ulteriormente quando più agenti operano in simultanea all’interno di processi aziendali articolati, moltiplicando la superficie di rischio e le possibili interdipendenze.
Un nuovo approccio
Dal confronto è emersa chiaramente la consapevolezza che gli approcci tradizionali al risk management non siano più
sufficienti. I metodi classici di threat modeling si basano su sistemi relativamente statici e prevedibili, mentre l’intelligenza artificiale evolve continuamente attraverso dati, prompt, aggiornamenti e interazioni dinamiche. Diventa quindi complesso definire un perimetro stabile da proteggere. Le organizzazioni devono interrogarsi su quali dati vengano utilizzati dai modelli, su come vengano trattati, su quali informazioni siano memorizzate e su come i diversi sistemi AI interagiscano tra loro. A ciò si aggiunge il problema delle dipendenze tecnologiche verso fornitori esterni e piattaforme proprietarie.
Nella discussione sono stati richiamati framework emergenti (come MITRE Atlas), usati per la modellazione dei rischi specifici dell’AI, insieme a primi tentativi di costruzione di heatmap dinamiche per identificare le criticità applicazione per applicazione, agente per agente, processo per processo. Interessante anche il cambio di prospettiva suggerito da alcuni partecipanti: anziché adottare esclusivamente approcci top-down, qualcuno suggerisce di partire dagli effetti concreti che un sistema AI potrebbe produrre sui processi aziendali, per poi risalire alle possibili vulnerabilità e ai meccanismi di rischio sottostanti. Da tutto questo emerge una profonda evoluzione del ruolo del Ciso, che non è più soltanto il responsabile della sicurezza tecnologica, ma diventa progressivamente un orchestratore del rischio digitale e un promotore di cultura organizzativa. L’intelligenza artificiale impone infatti un approccio multidisciplinare, nel quale sicurezza, governance, compliance, innovazione e gestione del capitale umano devono necessariamente convergere. Le sfide introdotte dall’AI non possono essere affrontate esclusivamente con strumenti tecnici: richiedono visione strategica, capacità di coordinamento e competenze trasversali. E.V.
LA TRASPARENZA È RESILIENZA
Gestire i rischi di tutta la filiera tecnologica è ormai una necessità, e non solo per ragioni di compliance.
Nell’epoca degli ecosistemi digitali interconnessi, la sicurezza di ciascuna organizzazione dipende sempre più dalla quella di tutti gli attori che la circondano. Il rischio cyber oggi si estende lungo intere filiere digitali, coinvolgendo infrastrutture IT, fornitori di tecnologie, cloud provider e partner tecnologici. In questo contesto, la direttiva NIS2 aiuta ad attuare un cambiamento culturale e organizzativo perché chiede alle aziende di proteggere non solo il proprio ambiente IT, ma di comprendere e governare ecosistemi complessi nei quali vulnerabilità, incidenti e interdipendenze possono propagarsi rapidamente. Questi i temi al centro del tavolo di lavoro dedicato a “NIS2, supply chain, protezione di ecosistemi estesi” e coordinato da Pierpaolo Ro-
mano, Ciso di Italo, e da Andrea Guerini, cybersecurity advisor di Cefriel. Le aziende, oggi, dipendono da un numero crescente di tecnologie, servizi e infrastrutture esterne, spesso senza avere una piena visibilità delle interconnessioni che sostengono il proprio business. Uno dei primi interrogativi emersi durante il confronto riguarda la reale conoscenza di questa superficie di rischio estesa. Un esempio emblematico emerso nella discussione: la dipendenza delle turbine eoliche dai sistemi satellitari Gps. Un’immagine che rende evidente quanto la superficie di attacco possa ormai estendersi ben oltre i confini tradizionali dell’azienda, arrivando fino a infrastrutture remote e apparentemente lontane dal core business. Secondo i partecipanti del tavolo, alle aziende serve conoscere e mappare la
propria supply chain digitale. Attraverso attività di business impact analysis è possibile individuare processi critici, servizi essenziali e dipendenze strategiche, costruendo progressivamente una mappa delle interconnessioni e delle vulnerabilità dell’ecosistema aziendale.
NIS2 leva di trasformazione
Uno dei messaggi più forti emersi dal tavolo è che la direttiva NIS2 non può essere interpretata come una semplice lista di obblighi tecnici affidati esclusivamente alle funzioni di cybersecurity: l’impatto della direttiva è molto ampio e coinvolge trasversalmente tutta l’azienda. La gestione della supply chain richiede, peraltro, una visione multidimensionale del rischio. Non basta valutare i fornitori dal punto di vista tecnico o di cybersicurezza, ma vanno considerati anche aspetti contrattuali, livelli di trasparenza, capacità di collaborazione e affidabilità nel tempo.
Fidarsi è difficile
Particolarmente importante è la trasparenza nella gestione degli incidenti: la vera maturità di un fornitore sta nella capacità di comunicare tempestivamente eventuali vulnerabilità o compromissioni e di collaborare attivamente nella gestione della crisi. Il tema della fiducia verso i fornitori è stato un punto centrale del confronto. Quali sono le modalità con cui le aziende vengono a conoscenza degli incidenti che colpiscono le terze parti? A detta dei Ciso, molto spesso le informazioni non arrivano attraverso canali ufficiali, ma tramite fonti indirette, attività OSINT, forum del Dark Web, articoli di stampa o addirittura contatti personali all’interno delle aziende coinvolte. Ciò evidenzia un problema strutturale nella gestione della supply chain: la mancanza di visibilità e trasparenza lungo l’intera filiera digitale. Il fatto è ancor più palese quando si parla di grandi cloud provider internazionali, rispetto ai quali le organizzazioni hanno spesso una capacità estremamente limitata di comprendere dinamiche, perimetro e impatto reale degli incidenti. E in molti casi il Gdpr – più che le normative specifiche sulla cybersecurity – consente alle aziende di ottenere informazioni sugli incidenti, almeno quando essi coinvolgono dati personali e comportano obblighi di notifica.
Comunicare e collaborare
Uno dei temi più importanti emersi dal confronto riguarda il valore della collaborazione tra organizzazioni appartenenti allo stesso settore. È stata discussa, in particolare, la possibilità di rafforzare la condivisione degli indicatori di compromissione attraverso piattaforme centralizzate basate su modelli come Misp Project (nota piattaforma collaborativa di cyber threat intelligence). All’interno di questi ecosistemi, le aziende potrebbero condividere tempestivamente infor-
mazioni su minacce, vulnerabilità e attacchi, consentendo a tutti gli attori della filiera di prepararsi e reagire più rapidamente. Secondo i partecipanti, questo approccio rappresenta una delle chiavi fondamentali per aumentare la resilienza collettiva dei settori critici, superando logiche isolate e promuovendo un modello di difesa basato sulla cooperazione. Un altro punto centrale della discussione ha riguardato la necessità di costruire modelli di valutazione della supply chain più omogenei: è emersa l’idea che potrebbe essere utile sviluppare standard di settore, adattati ai diversi ambiti industriali, framework condivisi che consentano di valutare i fornitori in modo più coerente e comparabile. Questo approccio potrebbe facilitare la definizione di rating di affidabilità e migliorare la capacità delle aziende di selezionare partner realmente in grado di garantire adeguati livelli di resilienza e sicurezza.
Nuove prospettive
Il tavolo ha affrontato anche il tema della preparazione operativa agli incidenti che coinvolgono fornitori e partner esterni. Alcuni partecipanti hanno raccontato esperienze di red teaming esteso, nelle quali le simulazioni di attacco includevano anche il perimetro dei
fornitori. Queste attività si sono rivelate particolarmente utili per identificare vulnerabilità condivise e migliorare la capacità di coordinamento lungo la filiera. Più limitata, invece, risulta ancora l’esperienza relativa alle tabletop simulation multi-party, ovvero esercitazioni che coinvolgano simultaneamente azienda e fornitori nella gestione di scenari di crisi complessi. Nonostante ciò, il confronto ha evidenziato come queste simulazioni rappresentino uno strumento estremamente promettente per migliorare coordinamento, comunicazione e capacità di risposta collettiva.
Dal dibattito è emersa anche una riflessione interessante sul collegamento tra “postura cyber” e dimensione Esg Sempre più spesso le organizzazioni si trovano a dover tradurre i temi di sicurezza informatica in un linguaggio comprensibile per il top management e per gli stakeholder. Secondo alcuni partecipanti, collegare la resilienza cyber agli indicatori Esg potrebbe aiutare a rendere più tangibile il valore della cybersecurity. All’interno di una più ampia visione di sostenibilità e resilienza aziendale, la supply chain può divnetare un elemento che contribuisce alla stabilità, alla continuità del business e alla riduzione dei rischi sistemici. E.V.
OTTIMIZZARE È UN DOLCE RISULTATO
BearingPoint e il software di Anaplan hanno aiutato l‘azienda dolciaria a perfezionare le previsioni di vendita e a ridurre gli sprechi.
Tra caramelle, gelatine, liquirizie e chewing gum, l’attività di Perfetti Van Melle Italia è sinonimo di dolcezza: Chupa Chups, Frisk, Fruittella, Goleador, Golia, Mentos, Morositas, Tabu sono marchi storici e intergenerazionali. Valutazioni di vendita errate e sprechi, però, hanno un sapore amaro anche per un’azienda che in Italia sforna ogni anno 59.400 tonnellate di dolciumi. Parte di un gruppo internazionale da 44 società, 34 stabilimenti produttivi e 18mila dipendenti, il ramo italiano sviluppa un giro d’affari annuo di 749 milioni di euro (fatturato consolidato del 2025) e opera tramite quattro società e cinque fabbriche. Su numeri di questo tipo, la capacità di dimensionare correttamente la domanda è essenziale per evitare sprechi di risorse, prodotti e denaro importanti. Fino a pochi anni fa l’azienda aveva un problema di frammentazione e di difficoltà di accesso ai dati, che penalizzava la pianificazione economico-finanziaria. Dunque nel 2023 ha scelto di affidarsi a BearingPoint Italia per migliorare la gestione dei dati e rendere più accurate le previsioni di vendita. Il lavoro ha interessato l’intero processo di pianificazione, dalle previsioni mensili fino alla definizione degli obiettivi di
LA SOLUZIONE
Anaplan è una piattaforma software per gli analytics, il forecasting e la pianificazione di scenari, con funzionalità di intelligenza artificiale integrate. La proposta per il manufatturiero include strumenti per la pianificazione a breve e a lungo termine, la previsione della domanda, il budgeting, oltre ad analytics, modellizzazione, forecasting, consolidamento finanziario e reportistica.
medio-lungo periodo, coinvolgendo in particolare i dipartimenti finance e marketing. La piattaforma di pianificazione di Anaplan è stata utilizzata come ambiente condiviso per integrare dati, simulazioni e scenari decisionali. “Intervenire sulla pianificazione finanziaria significa incidere direttamente sulla qualità e la sostenibilità del business”, spiega Gianluca Sacchi, consumer goods & retail lead di BearingPoint Italia. “Questo progetto è il risultato di un percorso costruito insieme a Perfetti Van Melle, fondato su un confronto continuo e su una crescente fiducia reciproca. Abbiamo collaborato per sviluppare un modello solido e scalabile, capace di generare valore nel tempo, integrando tecnologia e processo per superare una gestione frammentata dei dati e creare un’unica base informativa affidabile”. Il progetto ha consentito un ripensamento strutturale dei processi di pianificazione economico-finanziaria di Perfetti Van
Melle. Superati i problemi di frammentazione accesso ai dati, ora i manager ora possono basare le proprie scelte su informazioni coerenti e affidabili. Il principale beneficio riguarda la riduzione degli sprechi, primario obiettivo del progetto. Nel giro di tre anni, nelle previsioni di vendita il margine di errore è sceso dal 3,6% allo 0,3% (3,6% nel 2023, 1,0% nel 2024, 0,3% nel 2025). Grazie agli analytics e a una migliore pianificazione, Perfetti Van Melle ha abbassato del 63,5% il write-off di prodotto finito e materie prime: questo significa avere meno prodotti fermi in magazzino, minori eccedenze e un utilizzo più efficiente delle risorse finanziarie, con positivi impatti sull’efficienza operativa, sui costi e anche sulla sostenibilità. Inoltre è stata migliorata l’operatività: i tempi legati alle attività di pianificazione si sono ridotti di circa il 40%, e ciò consente al personale addetto di dedicarsi a compiti a maggior valore aggiunto come l’analisi dei dati e il supporto alle decisioni strategiche. “Con BearingPoint abbiamo costruito molto più di una soluzione, sviluppando nel tempo una vera partnership strategica ed evolutiva basata su continuità, proattività e innovazione costante, in sinergia con la piattaforma Anaplan”, svela Daniela Loperfido, head of commercial controlling di Perfetti Van Melle. “La disponibilità e la continuità del team di BearingPoint, accresciuta dalla progressiva conoscenza del nostro business, ci permette di trovare soluzioni rapide e tempestive a ogni issue, garantendo affidabilità nel tempo e rispetto dei nostri standard. Il team è cresciuto con noi e insieme a noi è migliorata la soluzione Anaplan, e la volontà è quella di continuare insieme su questa strada di crescita e miglioramento continuo”. Un simile progetto è già stato avviato da Perfetti Van Melle per le proprie attività in Svizzera, e inoltre questo approccio è diventato il modello di riferimento per l’evoluzione dei processi di pianificazione finanziaria del gruppo a livello globale.
UNA SUPPLY CHAIN FLUIDA COME L’ACQUA
Il software di Iungo ha migliorato la gestione dei fornitori e ha integrato procurement e produzione.
Fondata a Castiglione delle Stiviere (Mantova) nel 1961, Piscine Castiglione realizza piscine private, comunali e per catene alberghiere con il marchio internazionale Myrtha Pools, spaziando dagli impianti per il relax a quelli sportivi (è stata, tra l’altro, un fornitore per sei edizioni dei Giochi Olimpici). Data la forte personalizzazione dei progetti, la supply chain di un’azienda di questo tipo coinvolge di numerosi contratti e fornitori e richiede una logistica evoluta. In tale contesto, il procurement non è solo una funzione operativa ma un pilastro di qualità e continuità nella catena di fornitura. In passato, però, la gestione degli acquisti era frammentata e basata su attività manuali: spesso si verificavano conferme d’ordine disomogenee, i solleciti erano poco strutturati e le informazioni sui materiali venivano gestite esternamente al sistema IT, con aggiornamenti lenti e disallineamenti tra acquisti, produzione e commerciale. La gestione delle eccezioni era poco tracciabile, mentre i dati su prezzi e quantità, non sempre aggiornati, compromettevano l’affidabilità delle informazioni e la misurazione
LA SOLUZIONE
Iungo è una piattaforma software modulare per la gestione della supply chain. Piscine Castiglione ha adottato i moduli gestione degli ordini di acquisto e del conto lavoro, di reportistica e di gestione delle prebolle e delle etichette logistiche.
delle performance dei fornitori, specie sulla puntualità. Il percorso di trasformazione è iniziato prima del 2016, definendo per l’ufficio acquisti un nuovo modello integrato che connette strategia, pianificazione ed esecuzione in un solo flusso. Nel 2016 questo percorso ha trovato un acceleratore in Iungo, piattaforma software per la gestione della catena di fornitura. Si è partiti dal modulo per la gestione degli ordini di acquisto e del conto lavoro, che ha permesso di automatizzare lo scambio informativo con i fornitori, per maggiore tracciabilità, coerenza e aggiornamento in tempo reale dei dati. Secondo passo, il modulo di reportistica: collegato alla business intelligence aziendale, ha consentito un monitoraggio più puntuale delle performance e una lettura strutturata dei dati di processo. Completata in sei mesi questa fase, nel trimestre successivo è stato realizzato l’onboarding di tutti i fornitori diretti continuativi. Quest’anno l’adozione di Iungo è stata ulteriormente ampliata con il modulo prebolle-ASN (Advanced Shipping Notice), che collega direttamente i fornitori al magazzino. “Per noi il procurement è una funzione strategica, fondamentale per garantire elevati standard qualitativi e di servizio”, spiega Maurizio Ghilardi, responsabile area acquisti di Piscine Castiglione e Myrtha Pools. “L’adozione di Iungo è un passo chiave nel nostro percorso di trasformazione digitale e nel rafforzamento della funzione acquisti”. Con Iungo la gestione digitale è stata estesa all’89% del fatturato d’acquisto, coinvolgendo 128 fornitori continuativi, che rappresentano circa l’83% del valore complessivo. Da manuale e frammentato
che era, il procurement è diventato un flusso digitale integrato, strutturato, tracciabile e reattivo. L’efficienza operativa è migliorata di netto, con una riduzione del 25% dei lead time di gestione degli ordini e un taglio del 30% nelle attività di expediting (monitoraggio e sollecito delle consegne). La standardizzazione dei processi, inoltre, ha reso più efficace la gestione delle eccezioni, tramite portale dedicato. La condivisione in tempo reale delle informazioni ha migliorato l’allineamento tra acquisti, produzione e commerciale, mentre la disponibilità di KPI strutturati ha reso misurabili le performance dei fornitori. Con il modulo prebolle-ASN, la standardizzazione e l’anticipo delle informazioni di spedizione hanno rafforzato la tracciabilità e il controllo nella logistica, migliorando la pianificazione dei flussi in ingresso, l’allineamento con i fornitori e l’efficienza e affidabilità del processo.“Con la Iungomail abbiamo semplificato e velocizzato la gestione degli ordini, eliminando la complessità per i fornitori e migliorando qualità e tempestività delle comunicazioni”, aggiunge Ghilardi. “Questo ha ridotto inefficienze ed errori, favorendo un coinvolgimento immediato e uniforme dell’intera rete fornitori. Il risultato è maggiore controllo, trasparenza e affidabilità lungo tutto il processo, con un impatto diretto sull’efficienza dell’ufficio acquisti e sulla competitività dell’azienda”. Il progetto si è tradotto in una notevole crescita dei volumi, con un +115% del fatturato d’acquisto e un +28% di righe d’ordine elaborate. Inoltre è migliorata l’affidabilità dei fornitori (ora oltre 91%, con un incremento del 25% dovuto a Iungo) e delle date di consegna (90,3% di affidabilità), a supporto di una pianificazione più solida e prevedibile.
PAGARE È FACILE COME BERE UN CAFFÈ
Tra i vanti del made in Italy, Lavazza è in tutto il mondo un sinonimo di caffè. L’azienda fondata a Torino nel 1895 è rimasta un’impresa familiare (oggi alla quarta generazione) ma è anche cresciuta diventando una multinazionale che vende in 140 mercati e conta su nove stabilimenti in cinque Paesi, che producono ogni anno l’equivalente di 30 miliardi di tazzine di caffè. Attivo nel largo consumo, nell’horeca, nella distribuzione automatica e nelle vendite B2B, Gruppo Lavazza lavora su tutta la filiera, dalla selezione della materia prima al prodotto finito, a marchio omonimo e con i brand Carte Noire, Merrild e Kicking Horse. Nel 2025 il gruppo ha realizzato ricavi pari a 3,9 miliardi di euro, in crescita del 15,7% sull’anno precedente. Per una realtà di queste dimensioni commerciali e geografiche, i pagamenti sono un’area non facile da trattare. L’azienda aveva la necessità di semplificare la gestione dei pagamenti a livello internazionale, che risultava parecchio
LA SOLUZIONE
La piattaforma di Adyen include funzionalità di gestione dell’autenticazione, gestione del rischio e controlli antifrode, ma anche strumenti per l’ottimizzazione del funnel e per la massimizzazione delle conversioni, e ancora prodotti finanziari come conti aziendali, emissione di carte di pagamento e altro ancora.
complessa e frammentata su differenti metodi e normative, oltre che sui diversi canali di vendita tradizionali e online. Si puntava a consolidare su una sola piattaforma software le operazioni di pagamento relative a diversi mercati, canali e marchi, creando un’infrastruttura sicura e scalabile, che potesse supportare la crescita dell’ecommerce B2B e B2C e delle iniziative retail. In parallelo a tutto ciò, il gruppo desiderava portare innovazione nell’esperienza di pagamento per Adyen ha permesso di uniformare la gestione dei pagamenti in diversi mercati e ne ha migliorato la sicurezza.
rafforzare la relazione con i clienti. Da qui la scelta di Adyen, azienda fondata nel 2006 ad Amsterdam, che propone una piattaforma per i pagamenti multicanale, da quelli eseguiti su terminali e dispositivi a quelli che transitano da siti Web e app. L’adozione è cominciata negli Stati Uniti per i canali di B2B di Gruppo Lavazza e in Regno Unito e Australia per le vendite B2C dirette, ovvero il direct-to-consumer. I prossimi passi, da completare entro la fine di quest’anno, saranno l’estensione ai pagamenti B2C in Italia e successivamente negli Stati Uniti e in Germania. Per quanto riguarda il canale B2B, la tabella di marcia prevede il go-live in Australia, Regno Unito, Francia e Danimarca nell’ultimo trimestre di quest’anno. Il rollout proseguirà, poi, nel con l’attivazione dei pagamenti B2B in Germania e dei B2C in Francia.
“Collaborare con un brand globale come Lavazza significa adattarsi alle esigenze locali e a canali di vendita diversi, mantenendo al tempo stesso un unico punto di controllo”, commenta Gabriele Bellezze , country manager di Adyen Italia. “Con la nostra piattaforma, Lavazza beneficia di una gestione più snella a livello globale e di una minore complessità. Il nostro obiettivo è garantire continuità operativa oggi, creando allo stesso tempo le basi per innovare domani. Nei prossimi mesi, questa evoluzione prenderà forma attraverso un rollout globale progressivo, che accompagnerà l’attivazione dei pagamenti nei diversi Paesi e canali, passo dopo passo”. Grazie all’adozione di Adyen, Gruppo Lavazza può contare su un’architettura solida, che ha consolidato la gestione dei pagamenti in diversi mercati nazionali e ha migliorare l’esperienza utente. La scalabilità della piattaforma permette un’ottimizzazione dell’investimento, in vista di ulteriori estensioni geografiche della tecnologia.
ALLENARSI CON LA GENAI DÀ OTTIMI RISULTATI
La catena di negozi di articoli per lo sport ha adottato Microsoft 365 Copilot, supportata da WeAreProject.
Dal negozio aperto nel 1977 a Tivoli dalla famiglia Mancini a realtà multinazionale, presente in Italia e Germania con migliaia di collaboratori, 240 negozi e un’offerta comprensiva di 280 marchi. Sono i numeri di Cisalfa Group, catena di abbigliamento sportivo e attrezzature che lo scorso anno ha generato oltre 700 milioni di euro di ricavi e attratto 60 milioni di persone nei propri punti vendita. La società si è aperta all’adozione dell’intelligenza artificiale, partendo dalla definizione delle policy interne di utilizzo. Il passo successivo è stata l’AI generativa: nell’esplorare questa tecnologia, Cisalfa puntava a ottenere risultati concreti e misurabili, per poi passare eventualmente dalla fase pilota a un’adozione estesa. La scelta è stata Microsoft 365 Copilot, una tecnologia che è integrata direttamente in Teams, Outlook, Word, PowerPoint ed Excel, applicazioni che i collaboratori di Cisalfa già utilizzavano. Si è evitato, così, di dover introdurre nuove interfacce, abbassando la soglia di accesso al nuovo strumento. Inoltre, come soluzione già inclusa nell’ecosistema IT in uso, Copilot si prestava a garantire il controllo e la sicurezza delle informazioni.
“La valutazione iniziale si è concentrata sull’opportunità di utilizzare strumenti già integrati nell’ecosistema Microsoft 365, anche con l’obiettivo di garantire elevati standard di sicurezza, assicurare la governance e il pieno controllo dei dati aziendali”, spiega Fabio Freti, responsabile operations e infrastrutture di Cisalfa. WeAreProject ha affiancato il cliente in tutte le fasi, dalla definizione del perimetro iniziale all’attivazione delle licenze,
dalle attività di formazione alla costruzione di un programma pilota ristretto a un gruppo di utenti, con varietà di ruoli e funzioni aziendali. La formazione ha previsto lezioni teoriche e pratiche su temi importanti per un utilizzo critico e responsabile dello strumento (come la gestione sicura dei dati, la corretta scrittura dei prompt, la creazione di agenti AI personalizzati e il controllo sull’output generato dall’AI). “La scelta di WeAreProject”, racconta Freti, “è stata naturale grazie alla partnership pluriennale e al supporto su licensing, consulenza tecnica e operations. La loro proposta ci ha permesso di strutturare un programma pilota serio, con licenze Microsoft 365 Copilot e formazione dedicata”. Al termine del test pilota, il tasso di adozione delle licenze assegnate si è attestato al 97%. Sull’esempio del gruppo di tester, altri dipendenti hanno iniziato a usare con regolarità la chat di Microsoft 365 Copilot, portando il totale degli utenti attivi a oltre 200 persone.
In questa prima fase del progetto, l’intelligenza artificiale ha già migliorato l’operatività in diversi processi. Copilot viene usato per generare report automatici delle
LA SOLUZIONE
Nell’implementazione di Cisalfa, le elaborazioni di Microsoft 365 Copilot avvengono nel tenant privato dell’azienda, senza alcuna trasmissione di dati verso server esterni. Le funzionalità AI sono integrate in Teams, Outlook, Word, PowerPoint ed Excel.
riunioni su Teams tra il personale italiano e le consociate tedesche del gruppo. L’AI aiuta, poi, il dipartimento legale di Cisalfa a gestire le informazioni e a produrre contenuti. Inoltre viene utilizzato un agente AI dedicato a Power BI (lo strumento di Microsoft per la visualizzazione dei dati e gli analytics self-service) sulla data glossary. “Progetti come questo dimostrano che il vero valore non sta solo nella tecnologia, ma nel metodo con cui viene introdotta in azienda”, commenta Alberto Ghisleni, Ceo di WeAreProject. “Abbiamo lavorato per integrare Microsoft 365 Copilot in modo sicuro e coerente con l’ecosistema esistente, accompagnando le persone in un percorso concreto e misurabile. Il risultato è un’adozione reale, guidata e scalabile, che mette l’intelligenza artificiale al servizio della produttività quotidiana senza compromettere governance e controllo”. Dati i feedback raccolti e i vantaggi riscontrati, Cisalfa Group ha deciso di aumentare (di circa il 50%) il numero di licenze attive e di prevedere un secondo ciclo di incontri di formazione, per favorire una ancor migliore integrazione della GenAI nei processi di lavoro. Il prossimo passo sarà lo sviluppo di agenti AI verticali, pensati per automatizzare i processi che richiedono più tempo e risorse.
CISO PANEL MILANO
Quando: 15 settembre
Dove: Centro Congressi Fondazione Cariplo, Milano
Perché partecipare: l’evento, rivolto ai chief information security officer (e figure analoghe), riproporrà una collaudata formula: alle sessioni plenarie seguiranno tavoli di lavoro dedicati a temi di attualità della sicurezza informatica, come governance dell’AI, gestione delle identità, rischi di supply chain e nuove normative.
NETCOMM FOCUS FASHION & BEAUTY
Quando: 17 settembre
Dove: Le Village, Milano
Perché partecipare: accessibile su invito e in diretta streaming, l’appuntamento del Consorzio Netcomm esplorerà l’evoluzione del commercio digitale nei settori moda e cosmetica. Si parlerà di Agentic AI, creator digitali, digital twin ed esperienze di acquisto in realtà aumentata.
BANKING SUMMIT
Quando: 23 (su invito) e 24 settembre
Dove: Grand Hotel Dino, Baveno (VB)
Perché partecipare: fra keynote e tavole rotonde, analisti, esperti di investimenti e rappresentanti del mondo bancario discuteranno delle sfide legate alla trasformazione digitale, che oggi necessariamente diventa una “AI transformation”.
MILANO DIGITAL WEEK
Quando: 30 settembre 4 ottobre
Dove: Smart City Lab e altre location, Milano
Perché partecipare: l’evento diffuso della “settimana digitale” milanese è un invito a scoprire la metamorfosi della città e dei suoi spazi. Fra le altre cose, si parlerà di dati e AI per la smart city, di strumenti per il welfare e l’inclusione sociale, di data center e sostenibilità.
UN EVENTO DI 23 24 2026
settembre
GRAND HOTEL DINO BAVENO
LA PROSSIMA TRANSIZIONE DALLA DIGITAL TRANSFORMATION
ALL’AI TRANSFORMATION
Geopolitica, AI e nuove regole stanno ridefinendo il banking. È tempo di ripensare strategie, modelli di business e competitività.
INQUADRA
IL QR CODE PER ISCRIVERTI O AVERE MAGGIORI INFORMAZIONI