Omgaan met risico’s
Omgaan met risico’s
Inleiding
Als beveiliger 3 wordt van je verwacht dat je een analyse kunt maken van de tekortkomingen in instructies en procedures. Je moet weten hoe eventuele aanpassingen en aanvullingen in de plannen gemaakt kunnen worden. Om tekortkomingen te kunnen ontdekken moet je goed zicht hebben op de bedrijfsactiviteiten en de daarbij behorende risico’s. Daarnaast is het belangrijk dat je kennis hebt van de beveiligings- en veiligheidsplannen.
Leerdoelen
Na het bestuderen van dit hoofdstuk kun je:
ĵ Omschrijven hoe aanvullingen of aanpassingen gedaan kunnen worden in bestaande beveiligings- en veiligheidsplannen met betrekking tot risico’s en incidenten;
ĵ De menselijke, natuurlijke en technische risico’s in beveiligings- en veiligheidsplannen benoemen en onderscheiden;
ĵ De risico’s van bedrijfsactiviteiten benoemen en onderscheiden;
ĵ Omschrijven hoe bestaande risico’s gereduceerd worden;
ĵ Uitleggen wat het nut is van een risico-analyse en hoe deze is opgebouwd;
ĵ Uitleggen wat er wordt bedoeld met pro-actief beveiligen;
ĵ Uitleggen wat het belang is van het handelen volgens de standaard operationele procedure (SOP);
ĵ Richtlijnen om informatie veilig te zoeken en op te slaan omschrijven.
3.1 Organisaties en bedrijfsprocessen
Beveiligers werken in allerlei soorten organisaties. Het type organisatie waarin je werkt, bepaalt welke risico’s je kunt tegenkomen. Een beveiliger in een winkelcentrum krijgt bijvoorbeeld te maken met winkeldiefstal en agressieve klanten, terwijl een beveiliger in een ziekenhuis mogelijk moet omgaan met verwarde personen of familieleden die boos worden op het personeel.
Het is belangrijk dat je als beveiliger weet welke risico’s spelen in de organisatie waar je werkt. Zo kun je beter inschatten wat beveiligd moet worden, welke dreigingen er zijn en hoe je moet handelen bij incidenten.
3.1.1 Soorten organisaties
Per organisatie zijn er verschillende hoofdactiviteiten en invloeden op die activiteiten. In de tabel zie je een aantal voorbeelden van soorten organisaties en de typische risico’s van zo’n organisatie. Dit is om een idee te geven welke invloeden processen kunnen verstoren.
Organisatietype
Zorginstelling
Overheid
Voorbeelden
Ziekenhuis, jeugdzorg, verslavingszorg
Politiebureau, gemeentehuis, gevangenis
Typische risico’s
Agressie, verward gedrag, diefstal
Ontevreden burgers, sabotage, protesten
OnderwijsinstellingMbo-school, universiteitVandalisme, gijzelsoftware, agressie
Winkelorganisatie
Chemisch bedrijf
Supermarkt, winkelcentrum, distributie
Winkeldiefstal, overval, voedselveiligheid
Verffabriek, farmaceut, Shell Brand, milieuschade, bedrijfsspionage
Beveiligers moeten niet alleen toezicht houden, maar ook kritisch nadenken over risico’s en mogelijke dreigingen. Je moet kunnen herkennen welke risico’s in jouw organisatie relevant zijn en hoe je hierop inspeelt.
Voorbeeld
Een beveiliger heeft dienst aan de receptie. Hij werkt een nieuwe collega in. De collega vraagt hem met welk doel de beveiliger hier zit. De beveiliger vertelt hem: ‘Het is gewoon preventief. Af en toe controleren als je het niet vertrouwt. De mensen zijn aardig. Dus maak het ze niet te moeilijk. Er gebeurt hier toch nooit iets.’
Deze situatie komt vaker voor dan je denkt. Als beveiliger zit je er niet “voor het geval dat”, maar om gericht risico’s te beperken. Dat kan alleen als je weet wat je beveiligt en waarom.
Als je als beveiliger niet kunt vertellen wat je beveiligt en dus beschermt, dan kun je niet:
ĵ security aware zijn;
ĵ aan een ander (bijvoorbeeld nieuwe collega) uitleggen waarom er bepaalde regels zijn.
Als beveiliger moet je kunnen uitleggen waarom het in de instructie of in het bedrijfsreglement staat.
Om goed te kunnen beveiligen is inzicht in hoofdactiviteiten en ondersteunende processen van de organisatie waar je werkt belangrijk. Je moet namelijk de instructies begrijpen en uitvoeren. Daarnaast moet je ook kunnen inschatten wanneer de instructies niet (meer) goed of volledig zijn.
3.1.2 Bedrijfsprocessen
Elke organisatie heeft een aantal processen die bijdragen aan het behalen van haar doel. Dit noemen we bedrijfsprocessen. Deze processen moeten veilig, betrouwbaar en zonder verstoringen kunnen doorgaan.
Binnen de bedrijfsprocessen maken we een onderscheid tussen primaire processen en ondersteunende processen.
Primaire processen zijn de belangrijkste activiteiten van de organisatie. Dit zijn de processen die direct bijdragen aan het doel of het bestaansrecht van de organisatie. Denk aan het verlenen van zorg, het produceren van goederen of het verspreiden van informatie.
Met het primaire proces worden de activiteiten bedoeld die rechtstreeks een bijdrage leveren aan het tot stand komen van een product of een dienst.
Ondersteunende processen zijn activiteiten die nodig zijn om de primaire processen goed te laten verlopen, maar die zelf niet het hoofddoel vormen. Denk aan het hebben van een werkende administratie, het doen van bestellingen, het onderhouden van apparatuur of het vervoeren van goederen.
Voorbeeld
De hoofdactiviteit van een bakker is het bakken van brood, koek en gebak. De onderliggende processen die dit mogelijk maken zijn onder andere de inkoop en opslag van ingrediënten, het zorgen voor werkende machines, een werkplaats, een werkende verwarming of airco, een opslag voor de gebakken producten, een werkend vervoermiddel om ze op de juiste plek te krijgen, het organiseren van de verkoop en een goed werkende administratie zodat de rekeningen en lonen betaald worden.
Sommige processen zijn zó belangrijk dat een verstoring directe gevolgen heeft voor het voortbestaan van de organisatie. Die noemen we vitale processen
Vitale processen zijn processen die bij uitval of verstoring kunnen leiden tot ernstige ontwrichting van de bedrijfsactiviteiten.
De soort activiteit in de organisatie of het bedrijfsonderdeel bepaalt mede het beveiligingsof veiligheidsrisico dat dat bewuste onderdeel loopt.
3.1.3 Risico’s van bedrijfsprocessen
Ieder bedrijfsproces, dus zowel hoofdactiviteiten als ondersteunende processen, kent zijn eigen risico’s. Als een proces verstoord wordt, kan dat gevolgen hebben voor de hele organisatie of voor een specifieke afdeling. Als beveiliger is het belangrijk dat je weet waar risico’s kunnen optreden en welke risico’s daarbij horen.
Organisatiebrede risico’s
Sommige risico’s raken de hele organisatie. We noemen dit organisatiebrede risico’s. Denk aan:
ĵ Brand of rookontwikkeling
ĵ Stroomuitval
ĵ Uitval van ICT-systemen
ĵ Uitbraak van ziekte of pandemie
ĵ Sabotage van beveiligingssystemen
ĵ Ongevallen in de logistieke keten
Bij dit soort risico’s kunnen meerdere afdelingen tegelijk uitvallen of stilvallen.
Afdelingsspecifieke risico’s
Goed functionerende afdelingen binnen een organisatie zijn noodzakelijk. Soms kan een verstoring of een incident voldoende zijn om een hele organisatie plat te leggen.
Denk hierbij aan:
ĵ Onderdelen kunnen niet meer worden geleverd.
ĵ Toegangswegen worden geblokkeerd.
ĵ Het hacken of gijzelen van software.
ĵ Brand in opslag of in de bevoorrading.
ĵ Een lekkage.
Afdelingen binnen een organisatie lopen ook specifieke risico’s:
Afdeling Risico’s
Personeelszaken AVG
Kwaadwillende sollicitanten Vervalste diploma’s
Research en developmentOnderzoek en nieuwe productontwikkeling Bedrijfsspionage
FabrieksonderdelenSabotage Staking
Financiële administratieCEO-fraude Verduistering Organisatiespionage
Beveiliging Omkoping Onachtzaamheid
Magazijn Diefstal Ongevallen
Computerafdeling Organisatiespionage Sabotage Onvoldoende toezicht
3.2 Beveiligings- en veiligheidsplan
Organisaties hebben dus te maken met allerlei risico’s: van stroomuitval tot diefstal of een overval. Sommige risico’s zijn klein, andere kunnen grote gevolgen hebben. Om goed voorbereid te zijn, maken organisaties plannen waarin staat welke risico’s er zijn, wat er mis kan gaan en welke maatregelen genomen moeten worden.
3.2.1 Verschil tussen een beveiligingsplan en een veiligheidsplan
In veel organisaties wordt gewerkt met een veiligheidsplan en een beveiligingsplan. Beide plannen zijn bedoeld om risico’s te beperken, maar ze richten zich op verschillende soorten risico’s.
Wat is een veiligheidsplan?
Een veiligheidsplan richt zich op het voorkomen van ongevallen en het waarborgen van veiligheid in brede zin. Het gaat bijvoorbeeld over maatregelen tegen brand, ongelukken of andere calamiteiten. Ook staat er in hoe je moet handelen bij noodsituaties. Denk aan:
ĵ Evacuatieprocedures
ĵ Aanduiding van nooduitgangen
ĵ Opleiding van bedrijfshulpverleners (BHV)
ĵ Brandblussers en andere veiligheidsmiddelen
ĵ Eerste hulp bij ongelukken
Een veiligheidsplan wordt vaak gebruikt in openbare gebouwen, op evenementen, in de industrie of bij zorginstellingen. Het doel is om schade en letsel voor mensen te voorkomen als er iets onverwachts gebeurt.
Wat is een beveiligingsplan?
Een beveiligingsplan richt zich op het beschermen van een gebouw, terrein, goederen, gegevens of personen tegen bewuste dreigingen, zoals diefstal, vandalisme, sabotage of spionage. In een beveiligingsplan staat bijvoorbeeld:
ĵ Wat het doel en gebruik is van het pand of terrein
ĵ Welke risico’s er zijn (bijv. ramkraken, onbevoegd betreden, interne diefstal)
ĵ Welke maatregelen genomen worden (zoals cameratoezicht, toegangscontrole, sleutelbeheer)
ĵ Wie waarvoor verantwoordelijk is
ĵ Hoe meldingen worden geregistreerd en opgevolgd
Een beveiligingsplan wordt vaak opgesteld in overleg met een beveiligingsbedrijf. Het is een praktisch document dat voor beveiligers de richtlijnen bevat voor hun dagelijks werk.
Hierna staan de verschillen tussen beide plannen nog eens schematisch weergegeven:
Veiligheidsplan
Richt zich op veiligheid bij ongevallen en calamiteiten
Voorbeelden: brand, ontruiming, medische noodsituaties
Bevat o.a. de volgende maatregelen: noodprocedures, BHV, brandveiligheid
Gericht op brede veiligheid van mensen en omgeving
3.2.2 Instructies en taken van de beveiliger
Beveiligingsplan
Richt zich op bescherming tegen bewuste dreigingen
Voorbeelden: diefstal, inbraak, sabotage, spionage
Bevat o.a. de volgende maatregelen: cameratoezicht, toegangscontrole, sleutels
Gericht op bescherming van gebouwen, goederen, informatie
Beide plannen worden omgezet in instructies en procedures die de basis vormen voor de werkzaamheden van elke beveiliger. Als beveiliger ben je belast met drie hoofdtaken:
ĵ Het toegangsbeheer
ĵ Monitoring (toezicht houden)
ĵ Afhandeling van incidenten
Deze taken lijken standaard, maar worden altijd afgestemd op de risico’s van de organisatie.
Een paar voorbeelden:
ĵ Toegangsbeheer: bezoekers aanmelden, pascontrole, leveranciers ontvangen
ĵ Monitoring: cameratoezicht, controlerondes lopen, rapporteren
ĵ Incidenten afhandelen: reageren op een alarmmelding, omgaan met agressie, hulpdiensten inschakelen
Als deze taken volgens de instructies worden uitgevoerd zal dit ervoor zorgen dat de risico’s dat deze bedrijfsprocessen kunnen worden verstoord kleiner worden.
3.2.3 Signaleren van tekortkomingen
Goed op de hoogte zijn van de ontwikkelingen in de maatschappij is zeer belangrijk om een beeld te hebben bij dreigingen. Het ene moment kan alles rustig zijn binnen een organisatie en het andere moment is de situatie veranderd. Situaties en omstandigheden veranderen dus. En als die veranderen, betekent het vaak ook dat een deel van de genomen maatregelen niet meer werkt.
Het is als beveiliger belangrijk om jezelf de volgende vragen te stellen:
ĵ Werken de instructies en procedures in de praktijk?
ĵ Worden de procedures ook nageleefd?
ĵ Hanteert de beveiliging de instructies volgens de regels?
ĵ Zijn er wijzigingen in de werkzaamheden in de organisatie?
ĵ Zijn er bouwkundige aanpassingen, al dan niet tijdelijk?
ĵ Zijn er organisatorische wijzigingen, zoals door een overname? Is er sprake van een reorganisatie?
ĵ Is er sprake van veranderde dreigingen?
ĵ Zijn er nieuwe methoden of werkwijzen die een dreiging kunnen vormen?
ĵ Is er een nieuwe directie en daarmee een nieuwe visie op beveiliging of veiligheid?
Daarnaast kan ook tijdens de uitvoering van de werkzaamheden blijken dat bepaalde instructies niet goed werken. Je kunt dit bijvoorbeeld merken aan:
ĵ Personen die structureel proberen zich niet aan de regels houden.
ĵ Beveiligers die ieder eigen regels op de instructies hanteren.
ĵ Instructies die in de praktijk niet goed blijken te werken.
ĵ Meldingen waaruit blijkt dat de werkwijze niet voldoende het risico afdekt.
ĵ Bijzonderheden die opvallen tijdens de uitvoering.
Als beveiliger 3 moet je deze signalen serieus nemen. Jij staat midden in de praktijk en ziet vaak als eerste dat een instructie niet werkt. Het is dan jouw taak om dit te melden of een verbetervoorstel te doen. Soms moeten plannen dan worden aangepast. Dat kan bijvoorbeeld gaan over toegangscontrole, autorisaties in systemen, procedures rond goederenontvangst, openingstijden, gebruik van apparatuur of brandprocedures.
3.2.4 Melden en terugkoppelen
Als beveiliger 3 heb je vaak een coördinerende rol binnen het team. Je bent geen leidinggevende, maar je fungeert wel als meewerkend voorman. Meldingen over afwijkingen of incidenten kunnen via jou lopen. Het is belangrijk dat je de juiste acties onderneemt, zoals het informeren van collega’s, leidinggevenden of de opdrachtgever, en het vastleggen van meldingen in rapportages.
Je kunt meldingen ontvangen op verschillende manieren, bijvoorbeeld:
ĵ Door eigen waarneming.
ĵ Van collega-beveiligers, zowel mondeling als schriftelijk.
ĵ Van medewerkers of afdelingshoofden.
ĵ Door het nieuws te volgen.
ĵ Vanuit de opdrachtgever.
ĵ Via ontvangen klachten.
Het is belangrijk om het melden van afwijkingen te stimuleren. Meldingen leveren belangrijke informatie op voor het verbeteren van de veiligheid. Waar nodig geef je gerichte terugkoppeling aan degene die een melding heeft gedaan, vooral als er direct maatregelen zijn genomen of als verdere opvolging nodig is. Overleg met de opdrachtgever en het doen van verbetervoorstellen horen ook bij jouw rol als beveiliger 3.
Let op: Als je op een Centrale Post (CP) werkt, houd je vooral overzicht over meldingen en alarmen. Dit betekent niet automatisch dat je het functioneren van het team aanstuurt.
Als je als beveiliger 3 een waargenomen afwijking niet rapporteert, geen actie op onderneemt, geen feedback geeft, dan ontstaat er een lek in de beveiliging, maar ook in het vertrouwen en in sommige gevallen ook in de teamsamenwerking.
Dat klinkt wellicht wat dramatisch, maar beveiligen gaat om:
ĵ Verantwoordelijkheid nemen.
ĵ Samenwerken.
Dat betekent dat iedereen met de acties en handelingen hetzelfde doel nastreeft. Je zorgt voor een veilige en beveiligde plek.
3.2.5 Aanpassen van plannen en instructies Als beveiliger 3 ben je dus vaak de eerste die opmerkt dat een instructie niet goed werkt of dat een risico veranderd is. Je merkt het tijdens je werk of via meldingen van collega’s. Maar het aanpassen van een beveiligings- of veiligheidsplan doe je niet zelf.
De organisatie waar je werkt is altijd verantwoordelijk voor het vaststellen en wijzigen van de plannen. Soms doet de organisatie dat samen met het beveiligingsbedrijf. Je rol is dus niet dat je de plannen wijzigt, maar dat je duidelijke signalen afgeeft als iets niet meer werkt.
Wat doe je dan precies?
ĵ Je rapporteert afwijkingen of tekortkomingen in instructies.
ĵ Je verzamelt voorbeelden of meldingen die aantonen dat de instructie niet (meer) werkt.
ĵ Je geeft advies of suggesties voor verbetering, als je daar ervaring mee hebt.
Op basis van jouw signalen kan de organisatie besluiten om een instructie of plan aan te passen. In veel gevallen moet zo’n aanpassing eerst goedgekeurd of ondertekend worden door de organisatie voordat het beveiligingsteam ermee mag werken.
Jij signaleert, onderbouwt en rapporteert. De organisatie beslist en past aan.
3.3 Risico’s en dreigingen
Binnen beveiliging wordt vaak gesproken over risico’s en dreigingen. Deze begrippen lijken op elkaar, maar betekenen niet hetzelfde.
Een risico gaat over de kans dat er iets misgaat en wat de gevolgen daarvan zijn voor de organisatie. Het is dus een inschatting die je kunt maken en onderbouwen. Het is te berekenen, het is meetbaar. Daarbij wordt gekeken naar twee onderdelen: hoe groot de kans is dat iets gebeurt en wat de impact is als het gebeurt.
Een risico is een inschatting gebaseerd op kans x gevolg.
Een dreiging gaat niet zozeer over de kansberekening, maar over een mogelijke bron van gevaar. Het gaat om de vraag: wie of wat kan schade veroorzaken, en op welke manier? Denk bijvoorbeeld aan een persoon, groep of ontwikkeling die een risico kan laten ontstaan of vergroten. Organisaties kijken dus niet alleen naar risico’s, maar ook naar dreigingen. Daarbij wordt bijvoorbeeld gewerkt met dreigingsniveaus, zoals bij de NCTV. Op basis van signalen uit de omgeving wordt bepaald hoe groot de dreiging is. Als de dreiging toeneemt, worden vaak extra maatregelen genomen.
Het verschil wordt duidelijk in het volgende voorbeeld:
Voorbeeld
Een organisatie heeft het risico brand in beeld en heeft daarvoor maatregelen genomen, zoals brandmeldinstallaties en blusmiddelen. Tijdens een reorganisatie ontstaat er echter een nieuwe dreiging, namelijk brandstichting door een ontevreden (ex-)medewerker.
De organisatie kijkt dan niet alleen naar de kans op brand, maar ook naar:
ĵ waar de dreiging vandaan komt (bijvoorbeeld een ex-medewerker);
ĵ hoe deze persoon te werk zou kunnen gaan (bijvoorbeeld van binnenuit).
Op basis daarvan kan een dreigingsanalyse worden gemaakt en kunnen aanvullende maatregelen worden genomen.
3.3.1 Soorten risico’s
Tegen welke risico’s moet worden beschermd hangt af van de organisatie en de activiteiten en processen die daar plaatsvinden. Hierbij wordt gekeken naar de aard en oorzaak van een risico. We maken onderscheid tussen drie soorten risico’s:
ĵ Natuurlijke risico’s: ontstaan door invloeden van buitenaf, zoals het weer of een pandemie.
ĵ Technische risico’s: ontstaan door storingen of gebreken in apparaten, installaties of systemen.
ĵ Menselijke risico’s: ontstaan door gedrag van mensen (bijvoorbeeld onoplettendheid of opzettelijk misbruik).
3.3.2 Natuurlijke risico’s
Sommige risico’s ontstaan door de natuur of de omgeving. Deze risico’s zijn meestal niet te voorkomen, maar je kunt je er wel op voorbereiden. Denk bijvoorbeeld aan extreem weer, gladheid of een pandemie. Dergelijke gebeurtenissen kunnen ervoor zorgen dat processen stilvallen, gebouwen beschadigen of mensen in gevaar komen.
Wat de risico’s precies zijn, hangt af van de locatie van de organisatie. Een bedrijf in de buurt van een rivier heeft misschien te maken met overstromingsgevaar. Een organisatie met veel bezoekers moet voorbereid zijn op een griepgolf of virusuitbraak. Ook langdurige hitte of juist gladheid door sneeuw of ijzel kan gevolgen hebben.
Als beveiliger hoef je deze risico’s niet zelf op te lossen, maar je speelt wel een belangrijke rol in het signaleren, melden en volgen van de juiste procedures. Denk aan het afzetten van een gladde vloer, het melden van een waterlekkage of het uitvoeren van een evacuatie bij rookontwikkeling.
Hierna vind je een tabel met daarin mogelijke natuurlijke risico’s en hun gevolgen en wat jij als beveiliger dan kunt doen:
Risico Gevolg
Gladde stoepValgevaar bezoekers
Wat doe jij als beveiliger?
Afzetten + melding maken
OverstromingSchade aan gebouw, kortsluitingMelden + stroom uitschakelen indien nodig
PandemieZiekte onder personeel
Toezien op hygiënemaatregelen
Storm Omvallende objecten, schadeBuiten controleren + signaleren
3.3.3 Technische risico’s
Technische risico’s ontstaan door storingen of gebreken in apparaten, installaties of systemen. Je kunt hierbij denken aan een storing in het alarmsysteem, een defecte toegangspoort of een uitgevallen camera. Ook uitval van stroom, brandmeldsystemen die niet goed werken, of een server die crasht zijn voorbeelden van dit soort risico’s.
Sommige risico’s ontstaan plotseling (zoals kortsluiting of een explosie), andere merk je pas als een systeem niet goed blijkt te werken. Vaak zijn deze risico’s het gevolg van slijtage, verkeerd gebruik of onvoldoende onderhoud. De gevolgen kunnen ernstig zijn: mensen kunnen in gevaar komen, of de beveiliging valt tijdelijk weg.
Als beveiliger ben je vaak degene die als eerste zo’n storing opmerkt. Je meldt het probleem bij de juiste persoon of dienst en volgt de instructies die gelden voor dat soort situaties. Soms moet je tijdelijk maatregelen nemen om de situatie veilig te houden. Denk bijvoorbeeld aan het extra lopen van controlerondes als de camera’s niet werken, of het regelen van een alternatieve toegang als de hoofddeur defect is. Op die manier help je mee om risico’s te beperken tot het probleem is opgelost.
3.3.4 Risico’s van menselijke aard
Risico’s van menselijke aard zijn risico’s die samenhangen met het gedrag van mensen. We maken hierbij onderscheid tussen risico’s die worden veroorzaakt door onopzettelijk en opzettelijk handelen van mensen.
Risico’s veroorzaakt door onopzettelijk handelen
Ieder mens maakt weleens een foutje. Het gaat hierbij vaak om een verkeerde inschatting van een situatie, of een onvoorzichtige, ondoordachte of onoplettende handeling. Meestal is het een kwestie van afgeleid zijn of niet direct het risico zien. Het gaat meestal om onhandig gedrag dat grote gevolgen kan hebben. Hierna zie je een paar voorbeelden van risico’s die ontstaan door dit onopzettelijke handelen:
ĵ Een glas met vloeistof omstoten over apparatuur.
ĵ Een verlengsnoer gebruiken met daarop te veel aangesloten apparaten.
ĵ Een vluchtweg blokkeren door materialen te plaatsen.
ĵ Houten pallets tegen de muur van de organisatie stapelen.
ĵ Een onbeheerde en onbeveiligde computer.
ĵ Niet opgeborgen vertrouwelijke informatie.
In al deze voorbeelden heeft iemand niet de bedoeling om schade te veroorzaken. Het gedrag ontstaat meestal uit gewoonte en gemak. Medewerkers zijn zich niet altijd bewust van risico’s en de gevolgen van deze risico’s. Toezicht houden, aanspreken en uitleggen wat de gevolgen kunnen zijn zorgen ervoor dat de medewerker meer security aware wordt.
Medewerkers zien beveiligingsmaatregelen soms als ‘lastig’ of ‘onnodig’. Als beveiliger moet je een beveiligingsmaatregel daarom uit kunnen leggen aan de medewerker. Bijvoorbeeld: ‘We hanteren de clean desk-procedure om te voorkomen dat iemand misbruik kan maken van gegevens die hij of zij niet hoort te krijgen. Iemand kan met deze gevonden gegevens een hoop ellende veroorzaken die niet alleen geld kan kosten, maar ook banen.’
Risico’s veroorzaakt door opzettelijk handelen
Opzettelijk handelen wil zeggen dat iemand bewust iets doet dat niet is toegestaan. Dit soort opzettelijk handelen kan op verschillende manieren ook voor risico’s zorgen. Denk aan diefstal, sabotage, vernieling, bedrijfsspionage of het bewust lekken van informatie. Maar je kunt als beveiliger ook te maken krijgen met zwaardere zaken zoals radicalisering, ondermijning of geweldsincidenten.
Bij het omgaan met deze opzettelijke risico’s is het belangrijk dat je als beveiliger professioneel handelt. Dat betekent: observeren, signaleren en rapporteren. Je spreekt iemand niet zomaar aan, maar maakt melding bij de leidinggevende of volgt de procedure.
Hierna zullen we een aantal van deze risico’s verder behandelen.
Diefstal van bedrijfseigendommen
Diefstal binnen een organisatie komt vaker voor dan je denkt. Medewerkers, bezoekers of leveranciers kunnen in de verleiding komen om iets mee te nemen dat niet van hen is. Als iets wordt gestolen door iemand die er toegang toe heeft (zoals een magazijnmedewerker), spreken we van verduistering. Voor de beveiliger is het belangrijk alert te zijn op opvallend gedrag en te signaleren als iemand zich ongewoon gedraagt bij waardevolle goederen.
Werknemersfraude
Fraude door medewerkers gebeurt vaak via kleine handelingen: spullen meenemen, declaraties vervalsen, uren schrijven die niet gewerkt zijn. Soms gaat het om samenwerking tussen meerdere mensen. Beveiligers komen fraude tegen bij toegangsbeheer, goederenontvangst of tijdens controlerondes. Letten op afwijkingen en patronen in gedrag kan helpen om fraude te signaleren.
Als beveiliger verzamel je informatie, rapporteer je je bevindingen en werk je samen met leidinggevenden of HR.
Onbevoegd betreden
Soms proberen mensen een gebouw of terrein binnen te komen zonder daar toestemming voor te hebben. Dit kan gebeuren uit nieuwsgierigheid, maar ook met kwaad in de zin, zoals spionage of diefstal. Het is aan de beveiliger om hier alert op te zijn en volgens de juiste procedure op te treden. In veel gevallen gaat het om een overtreding van artikel 461 WvSr (verboden toegang).
Beveiligers hebben een belangrijke rol in het herkennen van onbevoegde personen, het toepassen van toegangscontrole en – indien nodig – het vorderen van vertrek.
Sabotage
Sabotage is het opzettelijk verstoren van de normale gang van zaken binnen een organisatie. Dit kan actief gebeuren, zoals bij vernieling of brandstichting, of passief, bijvoorbeeld door een medewerker die expres onderhoud niet uitvoert. De motieven variëren van frustratie tot chantage. Sabotage kan ernstige gevolgen hebben voor de veiligheid van mensen en systemen.
Voor een beveiliger is het belangrijk om signalen van sabotage te herkennen en zorgvuldig vast te leggen wat is waargenomen.
Vandalisme
Vandalisme is het opzettelijk beschadigen of vernielen van eigendommen van anderen. Dat kan gaan om graffiti op muren, het kapotmaken van meubels of apparatuur, of het slopen van installaties zoals camera’s of hekken. Vandalisme gebeurt soms uit verveling, frustratie of om een statement te maken. Het kan plaatsvinden buiten openingstijden, maar ook gewoon overdag, bijvoorbeeld door bezoekers of zelfs medewerkers.
Voor een beveiliger is het belangrijk om alert te zijn op sporen van vernieling, verdachte situaties te observeren en schade goed vast te leggen. Vaak is cameratoezicht of rapportage belangrijk bewijs voor opvolging.
Risico’s veroorzaakt door agressie en geweld
Het kan voorkomen dat je als beveiliger tijdens je werkzaamheden te maken krijgt met agressie of geweld. De organisatie (opdrachtgever) waar je als beveiliger werkt heeft hiervoor een agressieprotocol. Dit protocol geldt voor jou en je beveiligingsteam. In een agressieprotocol staat omschreven wat de organisatie als agressie beschouwt en hoe de organisatie wil dat ermee wordt omgegaan. Soms is het agressieprotocol opgenomen in de instructies voor de beveiliging, maar dat hoeft niet.
Het ontstaan van agressie of geweld is niet altijd te voorkomen. Je kunt er hoogstens voor zorgen dat de omgevingsfactoren die bijdragen aan het ontstaan van geweld worden geminimaliseerd. Het is belangrijk dat jij en je team zich bewust zijn van de factoren die bijdragen aan het ontstaan van geweld. Deze kennis helpt je om in te kunnen schatten welke factoren bijdragen aan escalatie (en deescalatie) van een situatie en welke invloed je hier op kunt uitoefenen.
Ook kennis over mogelijke effecten van middelen (alcohol en drugs) is belangrijk om bepaald gedrag beter te begrijpen. Dit maakt het effectief optreden gemakkelijker. Daarnaast moet je als professional ervoor zorgen dat jouw eigen bijdrage aan de situatie zo de-escalerend mogelijk is.
Houd hierbij rekening met het volgende:
ĵ Mensen onder invloed zijn vaak overgevoelig voor signalen van de buitenwereld en kunnen kleine dingen als heel aanvallend ervaren. De factoren die invloed hebben op het ontstaan van geweld onder invloed van alcohol en/of drugs zijn onder te verdelen in drie categorieën: het gebruikte middel, karakteristieken van de individu en omgevingsfactoren. Voor een agressief persoon onder invloed is bijvoorbeeld een beveiliger die hem aanspreekt een omgevingsfactor.
ĵ Het gedrag van mensen onder invloed kan voor een deel verklaard worden door de werking van sommige middelen op de hersenen. Iemand hoeft niet per se agressief te worden na gebruik van bijvoorbeeld alcohol of cocaïne, maar de effecten kunnen wel bijdragen aan een situatie waar agressie ontstaat.
ĵ Het effect van alcohol op de hersenen van mensen onder invloed veroorzaakt onder andere een verstoring in de motoriek. Daarnaast zorgt het voor een verminderd vermogen om een situatie goed in te kunnen schatten en een mindere impulscontrole. Bijkomend effect is dat iemand op dat moment minder belang hecht aan de gevolgen van zijn daden en ervaart hij vaak minder angst. Mensen onder invloed van cocaïne en speed kunnen alerter en overmoedig worden. Deze middelen onderdrukken slaap en vermoeidheid. Het lichaam herkent de bloeddruk en hartslag als een stressfactor en vertaalt de signalen mogelijk als een noodsituatie waardoor men in de vechtstand komt.
ĵ Mensen onder invloed van verschillende middelen door elkaar kunnen onvoorspelbaar worden in hun gedrag. De effecten wisselen per persoon. Deze hangen sterk af van de dosis, de karakteristieken van de persoon en de omgevingsfactoren.
ĵ Mensen onder invloed van alcohol en cocaïne kunnen extreem agressief worden. De stimulerende werking van cocaïne wordt teniet gedaan door het verdovende effect van alcohol.
Er bestaan geen vaste richtlijnen hoe om te gaan met mensen onder invloed die agressief gedrag vertonen. Bij agressief gedrag dat veroorzaakt wordt door acute gezondheidsproblemen (opwindingsdelier), moet je zo snel mogelijk opschalen naar politie en ambulance. Een opwindingsdelier wordt vaak veroorzaakt door drugsgebruik. Wees bewust van de verbale en non verbale signalen die je uitzendt. Door een open en respectvolle lichaamshouding kan je miscommunicatie voorkomen. Zorg voor duidelijke communicatie, ga niet provoceren en hou rekening met groepsprocessen.
Voorbeelden van escalerend en de-escalerend optreden en handelen:
Escalerend optreden
ĵ De strijd of de discussie aangaan
ĵ Het non-verbaal afkeuren van gedrag
ĵ Te snel oordelen
ĵ Het interpreteren van onhandig gedrag onder invloed als zijnde ‘onwillig’ of ‘provocerend’ gedrag
ĵ Een te dominante aanwezigheid van politie of beveiligers
ĵ De inzet van onervaren of ongeschikte beveiligers (te jong, te negatief over drugs of getraumatiseerd)
De-escalerend optreden
ĵ Niet de strijd of discussie aangaan
ĵ Bewust zijn van eigen non-verbaal gedrag
ĵ Geduldig blijven, respectvol en eerlijk zijn in de communicatie
ĵ Het benoemen van het gedrag en niet op de persoon spelen
ĵ Vroegtijdig signaleren van probleemgroepen en probleem gevallen, hen aanspreken en uit de anonimiteit halen
ĵ Duidelijk zijn als het gaat om regels en grenzen stellen
ĵ Het niet te lang laten doorlopen van een conflict of kordaat handelen
ĵ Begrip hebben voor en kennis hebben van de beperkingen van iemand onder invloed
ĵ Scannen van de informele leider in de groep, deze aanspreken of verantwoordelijk maken voor het gedrag van een ander.
ĵ Het uit zicht brengen van de overlastgever uit de plaats van overlast
Je moet opschalen als een situatie niet hanteerbaar is. Als het gaat om een collega moet je je leidinggevende informeren. Als het gaat om onhandelbaar gedrag van een bezoeker of klant, is opschaling naar de politie van belang.
3.3.5 Risicoanalyse
In een risicoanalyse wordt een opsomming gemaakt welke interne en externe schadelijke invloeden mogelijk een schade-effect kunnen veroorzaken. Met een inschatting van hoe groot die schade zou kunnen zijn. Op basis daarvan kan de organisatie bepalen welke beveiligingsmaatregelen nodig zijn.
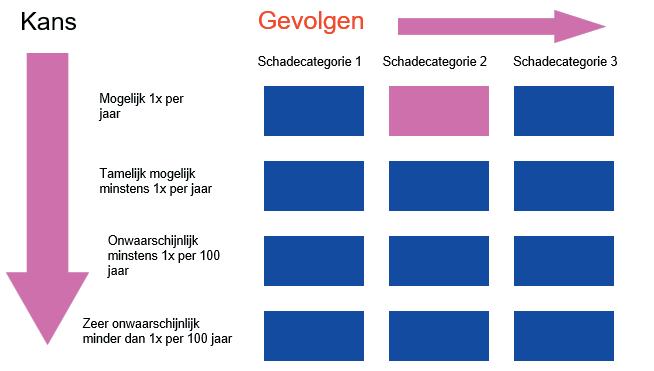
Per risico en per onderdeel van de organisatie wordt een inschatting gemaakt (zie roze vlak in het schema). Hoe groter de kans en hoe ernstiger de gevolgen, hoe belangrijker het is om maatregelen te nemen.
Een risicoanalyse is geen eenmalige activiteit. Situaties kunnen veranderen, bijvoorbeeld door nieuwe werkzaamheden, andere apparatuur of ontwikkelingen in de omgeving. Daarom moet de analyse regelmatig opnieuw worden bekeken en waar nodig worden aangepast.
Een risicoanalyse bestaat uit een aantal onderdelen die samen een logisch proces vormen. Deze onderdelen worden hieronder toegelicht.
1. Te beschermen belangen
De eerste stap is het bepalen van de te beschermen belangen. Een organisatie moet duidelijk hebben wat belangrijk is om te beschermen. Dit kunnen mensen zijn, maar ook informatie, goederen en het doorgaan van de bedrijfsprocessen. (Lees meer over te beschermen belangen in hoofdstuk 4)
2. Inventarisatie van risico’s
Vervolgens wordt onderzocht welke risico’s er zijn. Dit zijn gebeurtenissen die schade kunnen veroorzaken, zoals brand, inbraak of bedrijfsspionage. Welke risico’s relevant zijn, hangt af van de organisatie en haar activiteiten.
Bij het bepalen van risico’s wordt ook gekeken naar factoren zoals de omgeving, de aard van de werkzaamheden en actuele ontwikkelingen. Denk bijvoorbeeld aan de ligging van een gebouw, de bereikbaarheid voor hulpdiensten of maatschappelijke spanningen.
3. Inschatten van kans en gevolg
Per risico wordt een inschatting gemaakt van:
ĵ De kans dat het risico optreedt
ĵ De gevolgen als het gebeurt
Dit kan per afdeling of onderdeel van de organisatie verschillen.
Om dit concreet te maken, wordt vaak gewerkt met scenario’s. Bij het risico brand wordt bijvoorbeeld gekeken naar mogelijke oorzaken, zoals technisch falen of onveilig gedrag, en naar de gevolgen voor de organisatie. Hierdoor ontstaat een realistischer beeld van het risico.
4. Bestaande maatregelen en weerstand
Daarna wordt gekeken naar de maatregelen die al aanwezig zijn. Dit wordt ook wel de weerstand van een organisatie genoemd. Het gaat hierbij om de vraag in hoeverre de organisatie zichzelf al beschermt tegen de vastgestelde risico’s.
Het is daarbij niet voldoende om alleen te kijken naar welke maatregelen er zijn. Minstens zo belangrijk is de vraag of deze maatregelen in de praktijk goed werken.
Als maatregelen niet worden nageleefd, niet goed onderhouden zijn of niet meer passen bij de huidige situatie, neemt de daadwerkelijke bescherming af. Een organisatie kan op papier goed beveiligd zijn, maar in de praktijk toch kwetsbaar zijn. De weerstand lijkt dan aanwezig, maar is in werkelijkheid onvoldoende.
5. Beoordelen van de kwetsbaarheid
Op basis van de aanwezige maatregelen wordt gekeken waar de organisatie nog kwetsbaar is. Daarbij wordt beoordeeld of de bestaande beveiliging voldoende bescherming biedt of dat er nog zwakke plekken zijn.
Er wordt hierbij onder andere gekeken naar OBE-maatregelen:
ĵ Organisatorische maatregelen
ĵ Bouwkundige maatregelen
ĵ Elektronische maatregelen
Als deze maatregelen onvoldoende zijn of niet goed functioneren, kan een dader relatief eenvoudig zijn doel bereiken. In dat geval is er sprake van een kwetsbaarheid. (Lees meer over OBE-maatregelen in hoofdstuk 4)
6. Advies en maatregelen
Tot slot worden op basis van de analyse keuzes gemaakt over maatregelen. De beveiliger 3 heeft hierin een adviserende rol. Hij of zij maakt duidelijk:
ĵ Welk risico er is
ĵ Wat de mogelijke gevolgen zijn
ĵ Wat er gebeurt als maatregelen niet worden aangepast
De organisatie beslist uiteindelijk welke maatregelen worden genomen.
Samenvatting
Binnen beveiliging wordt onderscheid gemaakt tussen risico’s en dreigingen.
Een risico is een inschatting van de kans dat een ongewenste gebeurtenis plaatsvindt en de gevolgen daarvan voor de organisatie. Een dreiging gaat over de mogelijke bron van gevaar, zoals een persoon of ontwikkeling die schade kan veroorzaken.
Risico’s kunnen worden ingedeeld in drie hoofdgroepen:
ĵ Natuurlijke risico’s
ĵ Technische risico’s
ĵ Risico’s van menselijke aard
Een risicoanalyse brengt deze risico’s systematisch in beeld. Daarbij wordt gekeken naar wat beschermd moet worden, welke risico’s er zijn, hoe groot de kans en gevolgen zijn en in hoeverre de organisatie daar al tegen beschermd is. Ook wordt beoordeeld waar nog kwetsbaarheden zitten.
Op basis van deze analyse kan de organisatie gerichte maatregelen nemen om de beveiliging te verbeteren.
In de vorige paragrafen heb je gelezen wat risico’s en dreigingen zijn. In de praktijk betekent dit dat een organisatie of locatie te maken kan krijgen met verschillende vormen van criminaliteit of verstoringen van de veiligheid. Voor een beveiliger is het daarom belangrijk om niet alleen te reageren op incidenten, maar ook om alert te zijn op signalen die kunnen wijzen op een voorbereiding van een incident. Door vroegtijdig signalen te herkennen, kan vaak worden voorkomen dat een incident daadwerkelijk plaatsvindt. Dit noemen we proactief beveiligen.
Proactief beveiligen betekent dat een beveiliger actief let op signalen en afwijkend gedrag die kunnen wijzen op de voorbereiding van een incident (met name terroristische en criminele acties).
De beveiliger wacht dus niet tot er daadwerkelijk iets gebeurt, maar probeert verdachte situaties in een vroeg stadium te herkennen en te melden. Daardoor kunnen maatregelen worden genomen voordat er schade ontstaat of de veiligheid in gevaar komt.
Voorbeelden van signalen waar een beveiliger op kan letten zijn:
ĵ Personen die opvallend veel belangstelling tonen voor beveiligingsmaatregelen;
ĵ Personen die foto’s of video’s maken van ingangen, camera’s of beveiligingsposten;
ĵ Voertuigen die langere tijd rondrijden of blijven staan op een ongebruikelijke plek;
ĵ Personen die zich opvallend gedragen of meerdere keren terugkomen op een locatie.
3.4.1 De criminele planningscyclus
Criminele of terroristische acties ontstaan meestal niet spontaan. In de meeste gevallen gaat er een voorbereidingsproces aan vooraf. Dit proces wordt de criminele planningscyclus genoemd. De cyclus bestaat uit verschillende stappen die daders doorlopen voordat zij een actie uitvoeren. Door deze stappen te kennen, kan een beveiliger beter herkennen of iemand mogelijk bezig is met de voorbereiding van een incident.
De criminele planningscyclus bestaat uit acht stappen:
1. Selecteren van een doel
De dader kiest een doelwit, bijvoorbeeld een gebouw, evenement of persoon. Wat een aantrekkelijk doelwit is, hangt af van het soort misdrijf. Voor de een zal het gaan om de buit, bij de ander om zoveel mogelijk schade of slachtoffers.
2. Verzamelen van informatie
De dader probeert informatie te verzamelen over het doelwit, zoals openingstijden, toegangswegen, beveiligingsmaatregelen of routines van personeel. Er zijn heel veel openbare bronnen waaruit informatie te halen is. Vooral internet is voor de kwaadwillende een gouden bron aan informatie. Denk maar aan luchtfoto’s via Google Earth, informatie via LinkedIn, Facebook, de site van een bedrijf met o.a. openingstijden en/of geplaatste posts van ontevreden klanten en medewerkers. De verzamelde informatie helpt de dader om te kijken welk doel hij kiest en of het gekozen doel voor hem geschikt is.
3. Surveilleren
Alleen informatie verzamelen op afstand is onvoldoende om als dader een inschatting te kunnen maken of de geplande activiteiten haalbaar zijn. Als hij een kans op succes wil hebben moet hij waarnemen of laten waarnemen door iemand anders. De dader observeert het doelwit. Bijvoorbeeld door rond te lopen, foto’s te maken of langere tijd in de omgeving te blijven.
4. Plannen van de aanval
Op basis van de verzamelde informatie wordt een plan gemaakt voor de uitvoering. Er wordt bepaald op welke dag, welk tijdstip en welke plek de aanval plaatsvindt. Ook wordt bedacht welke aanpak wordt ingezet en welke middelen nodig zijn.
5. Verzamelen van middelen
De dader regelt de middelen die nodig zijn voor de actie, zoals voertuigen, gereedschap of andere materialen. Bij het verzamelen van de middelen is de dader kwetsbaarder omdat hij meestal in contact moet komen met een ander om deze middelen te krijgen.
De aanslag op de trein in Madrid bijvoorbeeld had verijdeld kunnen worden, omdat de plegers bijna betrapt waren bij de aanschaf van de explosieven.
6. Oefenen (dry run)
Soms wordt de actie vooraf geoefend. Dit kan bijvoorbeeld door een route te testen of een situatie na te spelen.
Voorbeeld
Iemand wil een aanslag plegen op een persoon in een rechtbank. Om dit te kunnen doen moest de pleger zeker weten wat er bij de ingang van de rechtbank werd gecontroleerd. Tijdens de dry run bleek dat al het metaal op een plateau moest worden neergelegd waarna de persoon door de scanner ging. De pleger legde naast de sleutels en de portemonnee ook een pak shag op het plateau. In het pakje shag zat een mes. Dat pakje werd niet gecontroleerd. Een dag later werd door deze persoon iemand in de rechtbank neergestoken.
7. Uitvoeren
De geplande actie wordt daadwerkelijk uitgevoerd. Op de dag van de uitvoering ben je als beveiliger meestal alleen maar reactief. De daad wordt uitgevoerd. De dader weet wat er gaat gebeuren maar jij hebt geen idee.
8. Vluchten
Na de uitvoering probeert de dader de locatie te verlaten en te ontkomen. Ook tijdens het vluchten ben je als beveiliger reactief. Je zal waarschijnlijk vooral achter de feiten aanlopen of achter de vluchtende dader.
Als beveiliger kun je tijdens verschillende fasen van de cyclus dingen waarnemen. In de volgende afbeelding zie je dit schematisch weergegeven
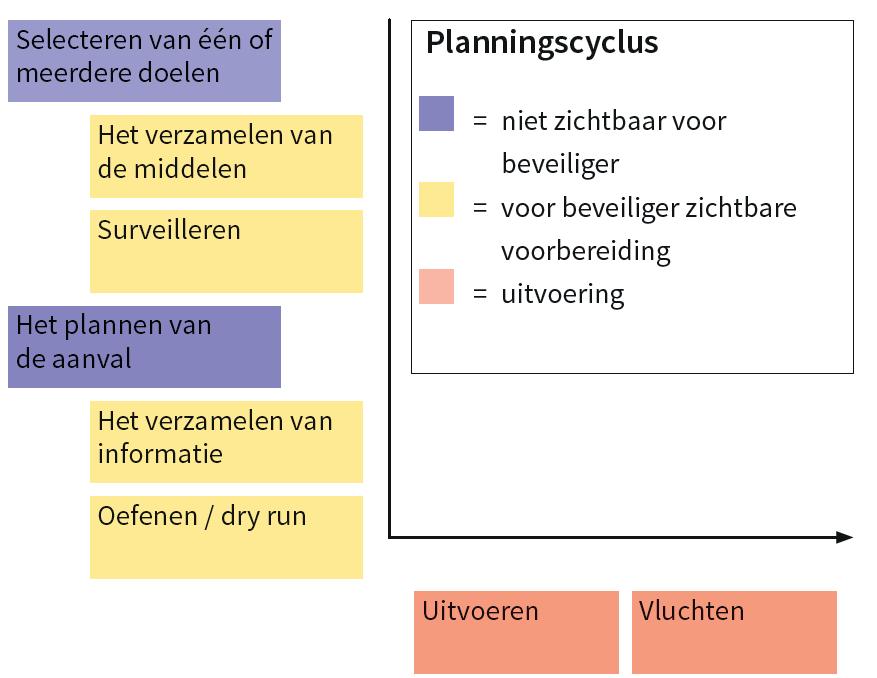
Voor beveiligers zijn vooral de eerste fasen van de cyclus belangrijk. In deze fases kunnen daders bijvoorbeeld opvallend gedrag vertonen, zoals rondkijken, foto’s maken of vragen stellen over beveiliging. Dit zijn signalen die een beveiliger kan herkennen.
Door alert te zijn op dit soort signalen en deze te melden, kan een beveiliger bijdragen aan het vroegtijdig stoppen van een mogelijke dreiging. Dit is een belangrijk onderdeel van proactief beveiligen.
3.4.2 Standaard operationele procedure (SOP)
Wanneer een beveiliger signalen van een mogelijke dreiging waarneemt, moet hij weten wat hij vervolgens moet doen. Daarom werken organisaties met een standaard operationele procedure (SOP).
SOP is een Engelse afkorting van Standard Operating Procedure. Het is een vaste werkinstructie waarin staat hoe beveiligers moeten handelen in bepaalde situaties. Voor de proactieve beveiliger vormt de SOP de praktische handleiding voor het herkennen en opvolgen van mogelijke dreigingen.
Binnen een object kunnen verschillende operationele omgevingen worden onderscheiden. Dit zijn de verschillende gebieden waar beveiligingswerk plaatsvindt, zoals:
ĵ De buitenzijde van het terrein;
ĵ De ingangen van een gebouw;
ĵ Een ontvangstbalie of publieksruimte;
ĵ Een leveranciersingang of laad- en loszone.
Elke operationele omgeving kent eigen risico’s en daarom vaak ook een eigen SOP. In die SOP staat bijvoorbeeld waar de beveiliger op moet letten, welke signalen belangrijk zijn en welke stappen moeten worden genomen wanneer een verdachte situatie wordt waargenomen.
Door volgens de SOP te werken, handelen beveiligers op een duidelijke en afgesproken manier. Dit is belangrijk omdat maatregelen tegen een mogelijke dreiging invloed kunnen hebben op het normale bedrijfsproces van een organisatie. Daarom zijn deze procedures vooraf afgestemd met het management.
3.5 Veilig omgaan met informatie (digital awareness)
In dit hoofdstuk heb je gelezen over verschillende soorten risico’s die organisaties kunnen lopen: risico’s door menselijk gedrag, technische storingen en natuurlijke oorzaken. Veel van deze risico’s hebben te maken met fysieke situaties of gebeurtenissen op de locatie zelf.
Maar er zijn ook risico’s die niet te maken hebben met wat er in of rond het gebouw gebeurt, maar juist met wat er digitaal gebeurt – op computers, in systemen en via netwerken. Dat noemen we digitale risico’s. Ook die kunnen grote gevolgen hebben voor de veiligheid van een organisatie.
Informatie is voor veel organisaties van grote waarde. Denk aan plattegronden van gebouwen, logboeken met meldingen, camerabeelden, persoonsgegevens van medewerkers of bezoekers, of toegang tot systemen. Als deze informatie in verkeerde handen komt of op de verkeerde plek terechtkomt, kan dat de organisatie flink beschadigen. Daarom is het belangrijk dat je als beveiliger niet alleen let op fysieke veiligheid, maar ook op informatiebeveiliging.
De term die daarbij hoort is digital awareness: je bent je bewust van digitale risico’s, je herkent situaties die gevaarlijk kunnen zijn, en je weet hoe je daar verantwoordelijk mee omgaat.
3.4.1 Clean desk policy
Een organisatie kan nog zulke goede digitale systemen hebben – als gevoelige informatie rondslingert op bureaus, papieren of beeldschermen, blijft er een groot risico bestaan. Daarom hanteren veel organisaties een zogenaamde clean desk policy.
Dat betekent dat je je werkplek aan het einde van je dienst of werkdag netjes en veilig achterlaat. Informatie mag niet onbeheerd blijven liggen. Denk aan papieren met vertrouwelijke gegevens, USB-sticks met rapportages, plattegronden van het gebouw, sleutellijsten of een briefje met een wachtwoord. Ook pasjes en bedrijfstelefoons moeten worden opgeborgen.
Voor jou als beveiliger betekent dit dat je altijd controleert of je werkplek ‘schoon’ is als je vertrekt. Laat je computer niet aanstaan, berg papieren op en vergrendel of sluit je systemen af. Ook als je alleen even pauze neemt of ergens anders een controleronde loopt, zorg je dat je scherm vergrendeld is. Je weet nooit wie er langsloopt of even binnenkomt.
3.4.2 Phishing, spam en onbeveiligde netwerken
Een groot deel van de beveiliging vindt tegenwoordig ook digitaal plaats. Toegangssystemen, meldkamersoftware, cameratoezicht en communicatie met collega’s of opdrachtgevers verlopen vaak via digitale kanalen. Dat biedt gemak en snelheid, maar brengt ook nieuwe risico’s met zich mee. Want via diezelfde systemen kunnen kwaadwillenden proberen binnen te dringen, informatie te stelen of systemen te saboteren.
Een bekend voorbeeld is phishing. Dat is een vorm van oplichting waarbij iemand zich voordoet als een betrouwbare bron – bijvoorbeeld een collega, leverancier of organisatie –en je probeert te misleiden. Meestal gebeurt dat via e-mail of sms. Het doel is om je persoonlijke gegevens te stelen, je op een foute link te laten klikken of toegang te krijgen tot systemen.
Phishingberichten zijn soms lastig te herkennen. Ze kunnen er professioneel uitzien, maar bevatten vaak signalen zoals gek taalgebruik, vreemde e-mailadressen, onverwachte bijlagen of dringende verzoeken (“klik nu op deze link”, “je account wordt geblokkeerd”). Als beveiliger is het belangrijk dat je alert bent op dit soort berichten, ze niet opent en ze meldt bij je leidinggevende of ICT-afdeling.
Een ander digitaal risico is het gebruik van onbeveiligde netwerken. Als je op een openbaar wifi-netwerk werkt (zoals in een café of op een station), kan iemand anders mogelijk meekijken of gegevens onderscheppen. Gebruik dus nooit openbare netwerken voor werkzaken of toegang tot beveiligingssystemen. Werk je met je telefoon of laptop, zorg dan dat je verbinding maakt via een beveiligde werkomgeving of alleen op het bedrijfsnetwerk.
3.4.3 Wachtwoorden en gebruikersaccounts
Een van de eenvoudigste, maar ook belangrijkste onderdelen van informatiebeveiliging is het veilig omgaan met je inloggegevens. Als beveiliger werk je soms met meldsystemen, inlogs voor cameratoezicht, digitale toegangscontrole of communicatiesoftware. Al deze systemen zijn beveiligd met een gebruikersnaam en wachtwoord – en die moet je goed beschermen.
Een sterk wachtwoord is lang, bevat verschillende soorten tekens en is niet makkelijk te raden. Vermijd standaardwoorden of persoonlijke gegevens zoals geboortedatum of naam van je huisdier. Gebruik bij voorkeur een wachtwoordzin: een combinatie van woorden of een korte zin die alleen jij kunt onthouden.
Het is niet toegestaan om je wachtwoord op te schrijven op een post-it of in een notitieboekje op je werkplek. Ook mag je je wachtwoord niet delen met collega’s, zelfs niet “voor heel even”.
Daarnaast is het belangrijk dat je altijd uitlogt als je klaar bent met je werk. Laat je je computer openstaan terwijl je weg bent, dan kan iemand anders in jouw naam handelen of informatie inzien. Zeker op gedeelde werkplekken is dat een groot risico. Je weet niet wie na jou achter de computer zit, en fouten of misbruik kunnen dan moeilijk worden achterhaald.
Ook bij gedeelde accounts (waar meerdere medewerkers met dezelfde gegevens inloggen) moet je bewust blijven. Wie heeft er toegang? Waar worden meldingen naartoe gestuurd? En wat gebeurt er als iemand iets verkeerds doet? Zorg dat je altijd volgens de instructies werkt en bij twijfel navraagt wat de afspraken zijn.
Samenvatting
Elke organisatie heeft te maken met risico’s die de veiligheid of het functioneren kunnen verstoren. Als beveiliger is het jouw taak om risico’s te herkennen, te melden en soms direct te handelen. In dit hoofdstuk heb je geleerd welke soorten risico’s er zijn en hoe je daarmee professioneel omgaat.
Organisaties hebben verschillende hoofdactiviteiten. Die processen moeten altijd kunnen doorgaan. Als een proces wordt verstoord, bijvoorbeeld door brand of sabotage, heeft dat vaak grote gevolgen. Daarom maken organisaties gebruik van veiligheidsplannen (voor ongevallen en calamiteiten) en beveiligingsplannen (voor bewuste dreigingen).
Deze plannen worden uitgewerkt in instructies en procedures die jij als beveiliger moet kennen en opvolgen. Als beveiliger 3 herken je ook signalen dat iets niet goed werkt. In dat geval rapporteer je dit en geef je advies. De organisatie beslist uiteindelijk of plannen worden aangepast.
Er zijn drie soorten risico’s:
ĵ Natuurlijke risico’s: zoals gladheid of storm. Je herkent deze situaties en volgt de juiste procedure.
ĵ Technische risico’s: zoals een storing in een alarmsysteem. Jij meldt dit en neemt tijdelijk maatregelen.
ĵ Menselijke risico’s: gedrag van mensen kan risico’s veroorzaken. Dat kan onbewust (zoals slordigheid), maar ook bewust (zoals diefstal of sabotage). Ook middelengebruik hoort hierbij. Je hebt geleerd hoe je dit herkent en professioneel handelt.
Daarnaast is er aandacht voor digitale risico’s. Dit noem je ook wel digital awareness. Informatie, zoals rapportages of camerabeelden, moet veilig worden opgeslagen en gedeeld. Je werkt volgens de clean desk policy, herkent phishing, gebruikt veilige netwerken en gaat zorgvuldig om met wachtwoorden.
Beveiliging gaat dus niet alleen over gebouwen en personen, maar ook over informatie. Door alert en professioneel te werken, draag jij bij aan een veilige werkomgeving.
Beantwoord de vragen van hoofdstuk 3 in de digitale leeromgeving.