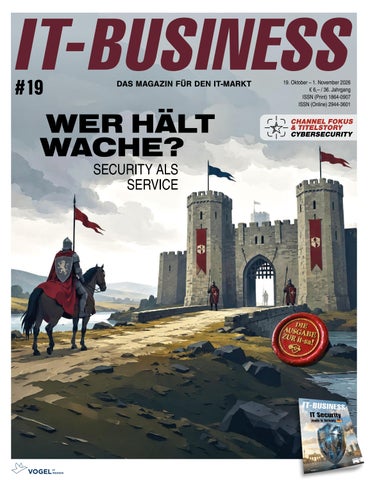
#19
DAS MAGAZIN FÜR DEN IT-MARKT
WER HÄLT WACHE? SECURITY ALS SERVICE
19. Oktober – 1. November 2026 € 6,– / 36. Jahrgang ISSN (Print) 1864-0907 ISSN (Online) 2944-3601
CHANNEL FOKUS & TITELSTORY CYBERSECURITY
BILD: © WINYU - STOCK.ADOBE.COM
NACHTSCHICHT Cyberkriminelle kennen weder Feierabend noch Wochenende. Und während die IT-Abteilung längst schläft, laufen Angriffe munter weiter. Doch wer übernimmt eigentlich die Nachtschicht? Eine Frage, die bestens zur it-sa 2026 passt. Wenn sich die IT-Sicherheitsbranche in Nürnberg trifft, dreht sich vieles darum, wie Unternehmen ihre Systeme besser schützen können. Auch in unserer Messeausgabe steht deshalb die Cyber sicherheit im Mittelpunkt. Unser Ausgabenschwerpunkt zeigt, wie SOCaaS und MDR eine Rund-um-die-Uhr-Überwachung auch für den Mittelstand ermöglichen (S. 30). Doch nicht nur in der Security sind externe Spezialisten gefragt. Wie Unternehmen mit flexibler Expertise dem Fachkräftemangel und neuen Anforderungen begegnen können, lesen Sie ab Seite 6. Im Channel Chat erklärt Sven Glatter von Comteam, warum technologischer Wandel Chancen eröffnet (S. 10). Wie Agentic AI neue Geschäftsmodelle für Channelpartner schafft, lesen Sie ab Seite 20. Peer Heinlein wiederum beschäftigt sich mit der Gretchenfrage der Digitalen Souveränität: Wie hältst du’s mit der Cloud? (S. 16). Denn eines ist sicher: Wer die Zukunft nicht verschlafen will, muss heute wachsam bleiben.
HEIDI SCHUSTER heidi.schuster@vogel.de
Editorial | IT-BUSINESS | 3
6
CHANNEL FOKUS & TITELSTORY CYBERSECURITY
30
Wer hält nachts Wache?
Flexible Expertise statt starres Modell
Erik Sterck erklärt, wie Unternehmen externe Expertise flexibel einsetzen können und warum „IT auf Abruf“ mehr sein kann als eine Vertretungslösung.
Ob 30 oder 300 Beschäftigte, wer nachts niemanden hat, der Warnmeldungen prüft, kann die Überwachung mit SOCaaS oder MDR auslagern.
10
Gemeinsam Chancen nutzen
CHANNEL CHAT
Sven Glatter ist seit 2012 Geschäftsführer des Technologie-Netzwerks Comteam. Im Channel Chat erklärt er unter anderem, warum technologischer Wandel kein Grund zur Sorge ist, sondern eine Einladung, gemeinsam neue Wege zu gehen.
48
Angetestet: das Dell Pro 5 14
Beim Dell Pro 5 14 lassen sich SSD, Arbeitsspeicher und WLAN- Modul austauschen.
MARKT & ANALYSEN
PRODUKTE
Flexible Expertise statt starres Modell Erik Sterck über flexible IT auf Abruf als Lösung für Personalengpässe.
Notebooks und Tablets >6
Channel Chat mit Sven Glatter Comteam-Chef Sven Glatter über neue Chancen durch den Wandel.
Notebooks und Scanner > 10
„Was wir gerade erleben, ist epochal“ Telekom-Manager Georg Schmitz-Axe über das Zusammenspiel von KI, Cloud und Security. > 12
PEOPLE, STRATEGIES & INNOVATIONS
ESET erweitert seine Security-Plattform um KI für Analyse und Reaktion. > 14
20
KI als neue Organisationsform
Der wachsende Fokus auf Agentic AI eröffnet Channelpartnern viele neue Geschäftsmöglichkeiten. Die Technologie erfordert neben technologischen Fähigkeiten aber auch eine neue Form der Beratung, um Agentic Enterprises aufbauen zu können.
Daten müssen umziehen können > 16
KI als neue Organisationsform Agentic AI eröffnet Channelpartnern neue Chancen, erfordert aber auch neue Beratung. > 20
Personalien und Übernahmen Neue Chefs bei Xantaro und Exclusive Networks sowie eine neue Technologiegruppe.
Wortmann präsentiert ein robustes Notebook, Ricoh kompakte Dokumentenscanner.
> 44
Neue Lösungen für IT-Security Securepoint bietet Managed Firewalls, ESET schützt KI-Agenten und BeyondTrust Daten.
> 46
Angetestet: das Dell Pro 5 14
Neue KI-Ebene für Cyberabwehr
Peer Heinlein erklärt, worauf es bei Digitaler Souveränität ankommt.
HP bringt ein günstiges Notebook, Samsung präsentiert besonders schlanke Tablets. > 42
Beim Dell Pro 5 14 lassen sich SSD, Arbeitsspeicher und WLAN-Modul austauschen.
> 48
Neue Surface-Modelle und Copilot Microsoft aktualisiert seine Surface-Geräte und erweitert Copilot um KI-Agenten. > 52
HPE Proliant geht in Runde 13 HPE stellt neue Proliant-Server mit AMD Epyc und erweiterten Schutzfunktionen vor.
> 56
Python versus Java im KI-Zeitalter Azul-CEO Scott Sellers erklärt, warum Java auch im KI-Zeitalter wichtig bleibt. > 58
> 24
Führungswechsel und Zuwachs
VERANSTALTUNGEN
Europas digitale Zukunft
Neue Chefs bei PCG und Cloudera sowie Zuwachs für die Connexta-Gruppe. > 26
Über 800 Ionos-Kunden und -Partner diskutierten über souveräne Cloud und KI. > 70
Vertrieb und Portfolio im Fokus
Datacenter Strategy Summit
A10 Networks verstärkt sein Team, Also erweitert das Angebot und Datagroup verkauft.
Dass die Datacenter-Welt in Bewegung ist, zeigte der DSS der Vogel IT-Akademie. > 74
> 27
Titel / CHANNEL FOKUS Cybersecurity
Das Oktoberfest der Wortmann AG stand im Zeichen des 40. Jubiläums. > 78
Ein Prosit aufs Oktoberfest
Wer hält nachts Wache?
SOCaaS und MDR übernehmen die Überwachung, unterscheiden sich aber in ihren Aufgaben.
58
40 Jahre Wortmann
Das IT-BUSINESS-Team feierte mit Kunden und Partnern auf der Wiesn. > 80
> 30
Impressum
> 62
AKTUELLE NEWS & HINTERGRÜNDE AUS DEM IT-MARKT
Python versus Java im KI-Zeitalter
Die KI-Ära hat längst begonnen und LLMs greifen bei der Lösung von Problemen häufig auf Python zurück. Azul-CEO Scott Sellers erklärt, warum Java auch im KI-Zeitalter wichtig bleibt.
epaper
Inhalt | IT-BUSINESS | 5
FLEXIBLE EXPERTISE STATT STARRES MODELL Fachkräftemangel, neue regulatorische Anforderungen und der KI-Boom erhöhen den Druck auf IT-Abteilungen. Erik Sterck erklärt, wie Unternehmen externe Expertise flexibel einsetzen können und warum „IT auf Abruf“ mehr sein kann als eine Vertretungslösung.
BILD: GEMINI / KI-GENERIERT
| Mihriban Dincel
I
T-Abteilungen müssen heute viele Themen parallel bewältigen: KI-Einführung, NIS2, AI Act, Ressourcenmangel usw. Gleichzeitig fehlen vielerorts Spezialisten. Ein Ansatz, um Kapazitäten und Knowhow bedarfsgerecht zu ergänzen, ist „IT auf Abruf“, so wie es die Erik Sterck GmbH anbietet. Dabei geht es um externe Expertise, die Unternehmen zeitlich und organisatorisch
Bei „IT auf Abruf“ können Unternehmen externe Expertise flexibel einsetzen.
6 | IT-BUSINESS | Markt & Analysen
BILD: ERIK STERCK GMBH
flexibel einsetzen können – remote, vor Ort oder hybrid. „Bei der Betriebsunterstützung geht es darum, gezielt Kapazität oder Spezialwissen bereitzustellen, für einige Tage, mehrere Wochen oder Monate“, erklärt Erik Sterck, Head of DACH und Vorsitzender der Geschäftsführung bei der Erik Sterck GmbH. Anlass können fehlende Kompetenzen ebenso sein wie kurzfristige personelle Ausfälle durch Krankheit, Elternzeit, Urlaub oder Sabbatical. Dabei unterscheidet sich Betriebsunterstützung von Managed Services. Diese basieren üblicherweise auf langfristig definierten Leistungen und Service Level Agreements. Betriebsunterstützung ist dagegen projekt- oder situationsbezogen. Unternehmen können etwa ein Kontingent an Beratungstagen erwerben, nach Stunden oder Tagen abrechnen oder bei längerfristigem Bedarf ein Vertragsmodell wählen. „Entscheidend ist, dass das Modell zur Beschaffungslogik und zur Planung des jeweiligen Unternehmens passt“, so Sterck. Nicht das Unternehmen soll sich einem starren Vertragswerk anpassen, sondern die Leistung dem konkreten Bedarf folgen, so der Anspruch. Profitieren können unter anderem kleinere Mittelständler, die häufig eine hohe IT-Komplexität mit wenig Ressourcen bewältigen müssen. Doch auch größere Unternehmen setzen auf zeitweise externe Spezialisten, etwa um neue Technologien zu evaluieren, bevor sie größere Investitionen tätigen. Gerade bei KI ist dieser Bedarf sichtbar. Viele Unternehmen wollen erste Anwendungsfälle testen oder einen Proof of Concept durchführen, bevor sie groß investieren. Dafür braucht es neben dem fachlichen Verständnis oft Knowhow bei Architektur, Datenbasis, Infrastruktur und Betrieb. Der Fachkräftemangel bleibt dabei ein wichtiger Treiber, ist nach Einschätzung von Sterck aber nicht mehr die alleinige Erklärung. „Die Zahl der Themen, die IT-Abteilungen bewältigen müssen, ist gestiegen“, sagt er. KI erhöhe zusätzlich Tempo und Dynamik. Externe Spezialisten könnten helfen, potenzielle Anwendungsfälle schneller zu bewerten und fundierte
Unser Ziel ist nicht, uns unersetzbar zu machen. Vielmehr wollen wir das interne Team wirksam ergänzen. Erik Sterck, Head of DACH und Vorsitzender der Geschäftsführung bei Erik Sterck GmbH
Entscheidungen vorzubereiten. KI selbst sollte dabei nicht als reines Rationalisierungsinstrument verstanden werden. „KI sollte standardisierbare und einfache Aufgaben übernehmen, damit sich Fachkräfte auf komplexe Fragestellungen konzentrieren können“, betont Sterck. Wichtig ist bei diesem Modell zudem, dass keine Abhängigkeiten entstehen. Sterck sieht deshalb Transparenz, Kommunikation und Dokumentation als wesentliche Voraussetzungen. Die externen Experten arbeiten nicht isoliert, sondern werden in Teams und Abstimmungen eingebunden. Endet ein Projekt, werde auch die Übergabe geplant: mit Meilensteinen, nachvollziehbarer Dokumentation und einem schrittweisen Wissenstransfer an die internen Verantwortlichen. Bei kurzfristigen Vertretungen sei dieser Aufwand geringer, bei der Einführung neuer Technologien jedoch essenziell. Sobald externe Partner Infrastruktur betreuen oder auf kritische Systeme
zugreifen, werden Security und Regulatorik zum festen Bestandteil des Modells. Das zeigt sich etwa bei Backup- und RecoveryKonzepten. Hier geht es nicht nur darum, Angriffe zu verhindern, sondern auch um die Wiederherstellbarkeit im Ernstfall: Welche Systeme haben Priorität? Wie läuft der Wiederanlauf? Welche Notfallpläne greifen? Damit berührt „IT auf Abruf“ unmittelbar auch Anforderungen wie NIS2. Für hoch spezialisierte Leistungen wie Incident Response oder den Betrieb eines Security Operations Centers arbeitet die Erik Sterck GmbH jedoch mit ausgewählten Partnern zusammen und kommuniziere das transparent mit Kunden. Ebenso wie Regularien spielt Digitale Souveränität eine Rolle bei der Betriebsunterstützung. Viele Unternehmen fragen stärker nach Datenhaltung, Kontrollmöglichkeiten und europäischen Alternativen. Die Antwort liefert das Unternehmen mit Rechenzentrums-, Cloud- und Plattformservices aus Deutschland oder Europa. Gleichzeitig hält Open Source in den Umgebungen der Erik Sterck GmbH mehr und mehr Einzug. Je tiefer externe Experten in Systeme und Prozesse eingebunden sind, desto stärker wird zudem die Geschäftsführung gefragt. Kurzfristige Unterstützung bleibt meist eine IT-Entscheidung. Bei langfristigen Verträgen, umfangreichen Zugriffsrechten oder der Verarbeitung sensibler Daten müssen dagegen Compliance, Legal und Management eingebunden werden. So bleibt auch hier der Anspruch auf Transparenz und Flexibilität entscheidend. n
Markt & Analysen | IT-BUSINESS | 7
Advertorial
GEMEINSAM CHANCEN NUTZEN
CHANNEL CHAT
Im Channel Chat erfahren Sie, was die Chefs aus dem IT-Channel so umtreibt.
S
ven Glatter ist seit 2012 Geschäftsführer des Technologie-Netzwerks Comteam. Im Channel Chat erklärt er unter anderem, warum technologischer Wandel kein Grund zur Sorge ist, sondern eine Einladung, gemeinsam neue Wege zu gehen.
Was macht Ihnen aktuell wirklich Spaß an Ihrem Job? Die Arbeit mit Menschen. Mich begeistert es, unser Netzwerk weiter auszubauen, Menschen zusammenzubringen und sie für neue Themen zu begeistern. Besonders spannend finde ich es, gemeinsam Ideen zu entwickeln und zu sehen, wie daraus konkrete Projekte und Erfolge entstehen. Dieser Austausch mit Menschen gibt mir jeden Tag neue Energie.
Was würden Sie Ihrem jüngeren Ich raten? Ich würde meinem jüngeren Ich genau das raten, was ich damals intuitiv schon gemacht habe: Geh deinen Weg genauso weiter und vertraue auf dich selbst. Bleib neugierig, bleib dran und lass dich nicht entmutigen, wenn Dinge mal länger dauern. Rückblickend würde ich sagen: Vieles hat gerade deshalb funktioniert, weil ich konsequent geblieben bin und meinem eigenen Kompass vertraut habe.
Warum machen Sie das alles noch? Weil es mir unglaublich viel Spaß macht. Es ist ein tolles Gefühl, dass gemeinsam entwickelte Ideen in der Praxis funktionieren und etwas bewegen. Besonders freut es mich, mittelständische IT-Unternehmen dabei unterstützen zu können, die richtigen Entscheidungen für ihre Zukunft zu
10 | IT-BUSINESS | Markt & Analysen
In dieser Ausgabe mit Sven Glatter, Geschäftsführer bei Comteam
Es ist ein tolles Gefühl zu sehen, wenn Ideen in der Praxis funktionieren und etwas bewegen. Sven Glatter, Geschäftsführer bei Comteam BILD: COMTEAM
treffen. Wenn man sieht, dass der eigene Rat hilft, ist das eine große Motivation.
Veränderungen gemeistert und werden auch die heutigen erfolgreich gestalten.
War früher wirklich alles besser?
Was ist aktuell Ihre größte Herausforderung?
Nein, es war anders, aber nicht unbedingt besser. Es gibt Dinge, die früher stärker ausgeprägt waren, wie Verbindlichkeit im Miteinander. Gleichzeitig bieten uns technologische Entwicklungen heute Möglichkeiten, die wir uns früher kaum vorstellen konnten. Und ganz ehrlich: Wer behauptet, früher sei alles besser gewesen, dem stelle ich die Frage, ob er sein aktuelles iPhone gegen ein Handy von vor 20 Jahren tauschen würde. Spätestens dann wird meist deutlich, dass Fortschritt seine Vorteile hat. Jede Zeit hat ihre Stärken und Schwächen. Die spannende Frage ist deshalb nicht, ob früher alles besser war, sondern wie wir die Chancen der aktuellen Entwicklungen sinnvoll nutzen können. Wir haben in der Vergangenheit große
Die Geschwindigkeit, mit der sich Technologien und Märkte verändern, ist enorm. Gleichzeitig sehe ich darin eine große Chance. Es geht nicht darum, jedes Detail zu kennen oder überall Experte zu sein. Wichtiger ist es, die Möglichkeiten neuer Technologien zu erkennen und zu verstehen, wie sie Unternehmen weiterbringen können. Technologien wie KI und Robotik können Menschen unterstützen, Prozesse vereinfachen und Unternehmen zu schnellerem Erfolg verhelfen. Wenn wir diese Werkzeuge sinnvoll einsetzen, können wir produktiver arbeiten, bessere Entscheidungen treffen und mehr Raum für Kreativität und zwischenmenschliche Zusammenarbeit schaffen. | md
„WAS WIR GERADE ERLEBEN, IST EPOCHAL“ Zur Person Georg Schmitz-Axe Georg Schmitz-Axe verantwortet seit gut einem Jahr das Mittelstandsgeschäft der Deutschen Telekom. Zuvor war er im Partnersegment des Konzerns tätig. Im Fokus seiner Arbeit stehen die Themen Cloud, Security und Künstliche Intelligenz für kleine und mittelständische Unternehmen in Deutschland.
IT-BUSINESS: Herr Schmitz-Axe, Sie waren mitten im Trubel der Digital X in Köln. Was haben Sie dort wahrgenommen? Schmitz-Axe: Ganz viel positive Emotion. Die Leute waren mit Tatkraft da, mit Umsetzungsinitiative. Die Frage ist längst nicht mehr, ob man sich in Richtung KI und Digitalisierung bewegt. Die Frage ist nur noch, wie. Und genau da wollen wir behilflich sein.
Sie sprechen von mehr Mut im Mittelstand. Spüren Sie diesen, oder ist da eher eine Verunsicherung angesichts der Geschwindigkeit? Schmitz-Axe: Man muss gerade mit vielen Dingen gleichzeitig einen Umgang finden: Innovation, Geschwindigkeit, technologische Komplexität. Das erfordert, mit den vorhandenen Ressourcen sehr bewusst umzugehen, sei es Personal oder Geld. Es bedeutet auch, Dinge wegzulassen und dadurch ein gewisses Risiko einzugehen. Das ist eine unternehmerische Entscheidung. Ich spüre bei unseren Kunden keine Verwirrung oder Überforderung, sondern eher eine Suche nach dem nächsten sinnvollen Schritt. Der Wunsch nach Guidance und Austausch ist groß und bei jedem Unternehmen unterschiedlich.
Gelingt es Ihnen, das zu adressieren? Traditionell ist ja Konnektivität das große Pfund der Telekom im Mittelstand. Schmitz-Axe: Die Basis unserer Kundenbeziehungen war und ist Konnektivität. Aber im Markt verschmelzen heute Produkte, die vorher getrennt waren. Unser neues Mobilfunkportfolio etwa bringt SecurityKomponenten mit oder eine Voice-AI-Funktion. Im Midmarket wachsen wir bei der IT in Summe um 20, bei Security um 30 Prozent. Das ist merklich. Auch der gesetzliche Rahmen, etwa NIS2, hilft uns
12 | IT-BUSINESS | Markt & Analysen
hier, weil er Unternehmen eine gewisse Sorgfaltspflicht auferlegt. Wenn ich heute über KI spreche, bin ich automatisch bei Daten, bei der Frage Cloud oder On-Premises, bei Security – und spätestens dann auch bei der Frage der Souveränität. Der Einflugwinkel ist heute viel stärker die IT-Seite, aber die Antwort ist meist eine ganzheitliche Lösung.
Sie haben auf der Digital X auch eine KIAgenten-Plattform speziell für den Mittelstand vorgestellt. Schmitz-Axe: Die Kapazitäten, die Unternehmen zur Verfügung haben, um sich um KI zu kümmern, sind limitiert. Deshalb müssen wir den Einstieg leicht machen. Niemand muss dafür eine eigene KI-Abteilung gründen, genauso wenig wie man früher eine eigene PowerPoint-Abteilung gegründet hätte. Dank der neuen AI-Plattform kann ich Routineaufgaben abgeben. Das hilft vielen, weil sie damit ein Produkt haben, mit dem sie sich erst mal in KI einfinden können. Und dabei kommen einem Ideen, was noch alles möglich wäre. Wir brauchen eine große Spielwiese, um die Möglichkeiten selbst zu spüren, und auf der anderen Seite einen unheimlichen Fokus in der Umsetzung. Sonst verliert man sich und erntet keine Produktivität. Diese Ambivalenz aus sandkastenähnlichem Ausprobieren und klarer Festlegung ist genau das, was wir lernen müssen.
Was sind typische Hürden in diesen Gesprächen? Schmitz-Axe: Heute müssen wir viel stärker auf CEO-Ebene sprechen, weil dort grundlegende Fragen zuerst geklärt werden müssen: Welchen Einfluss hat KI überhaupt auf das Geschäftsmodell? Und – das ist neu – Themen wie Datensouveränität und Cybersecurity. Bevor wir über Architektur und Cloud sprechen, geht es also
Niemand muss eine eigene KI-Abteilung gründen. Georg Schmitz-Axe Senior Vice President Midmarket bei Deutsche Telekom Geschäftskunden
BILD: DEUTSCH E TELEKOM
Gerade bei KI gab es lange kaum greifbare Use Cases. Hat sich das geändert? Schmitz-Axe: Wir sind mitten im Umklappen von Faszination und Suche zu der Frage: Wie wird KI zu meinem Mitarbeiter? Stichwort Agentic AI – das ist gerade ein ganz großer Hebel, und die Zahl der Cases, die man auspacken kann, mehrt sich deutlich. Ich unterscheide dabei zwei Ebenen: Jeder kennt mittlerweile den Nutzen für die persönliche Produktivität – Texte, Bilder, Recherche zusammenfassen. Das ist toll, aber damit KI im EBIT-Ergebnis eines Unternehmens ankommt, braucht es einen größeren Sprung. Dafür ist es hilfreich, sehr genau hinzuschauen: Wo ist mein Hebel als Unternehmen? Wo will ich KI einsetzen? Auch solche Cases gibt es mittlerweile mehr und mehr.
Sie sprachen vorhin von hohem Wachstum. Erübrigt sich da die Frage nach der Investitionsbereitschaft im Mittelstand?
Schmitz-Axe: (lacht) Trotzdem stehen nicht überall die vollen Geldsäcke herum. Aber fast jeder ist bereit, zu investieren. Denn alle haben verstanden, wie groß die Chancen sind. Was wir gerade erleben, ist epochal. Die Bereitschaft ist gar nicht unsere Herausforderung. Es sind die Geschwindigkeit und der Mut, zu fokussieren, um Ressourcen gezielt zu lenken. Es geht darum, die richtigen Entscheidungen zu treffen und richtig auszuwählen.
Sie haben diese Rolle seit rund einem Jahr. Was fordert oder beeindruckt Sie? Schmitz-Axe: Diese Arbeit ist ein Privileg und eine große Verantwortung. Wenn wir es nicht hinbekommen, dass Unternehmen in Deutschland wettbewerbsfähig bleiben, weil sie gut digitalisiert sind, schlanke Prozesse haben und zulegen können, dann sind wir mitverantwortlich, wenn es hierzulande nicht funktioniert. Die Aufgabe ist groß und komplex, weil Branchen, Unternehmensgrößen und Digitalisierungsgrad so unterschiedlich sind und wir als Organisation darauf reagieren müssen. Das erfordert Beweglichkeit und Dazulernen.
Woran machen Sie persönlich fest, ob Ihre Arbeit erfolgreich ist?
Schmitz-Axe: Das Erste sind natürlich Wachstumszahlen und Vertriebsziele. Das Zweite: Wir müssen exzellente Kundenzufriedenheit erreichen. Das messen wir. Und dieser Wert hat sich zuletzt verbessert. Und nicht zuletzt schaue ich sehr genau auf meine eigene Mannschaft: Wie zufrieden sind meine Leute, wie ist die Dynamik im Team, wie sprechen wir über unsere Arbeit?
Was sind Ihre strategischen Prioritäten fürs nächste Jahr? Schmitz-Axe: Wachstum im IT-Geschäft. Und damit einhergehend die Steigerung unserer Produktivität durch Digitalisierung und KI. Und die Fähigkeiten der Teams: Wir müssen genauso wachsen und lernen wie jedes andere Unternehmen auch, um glaubwürdig zu sein. Ich kann nicht über Dinge sprechen, die ich selbst nicht kann oder ausprobiert habe.
Das Interview führte Sylvia Lösel Chefredakteurin IT-BUSINESS
Markt & Analysen | IT-BUSINESS | 13
HINTERGUNDBILD: GEMINI-KI-GENERIERT
erst darum, den größten Schmerz des Unternehmers zu verstehen. Erst danach kommen wir in den Lösungsmodus. Am überzeugendsten sind dann immer konkrete Beispiele aus Unternehmen ähnlicher Branche und Größe.
PEOPLE STRATEGIES & INNOVATIONS
ESET KI-TECHNOLOGIEN EINE NEUE KI-EBENE FÜR DIE CYBERABWEHR Mit ESET LiveCortex und ESET LiveAI erweitert ESET seine Sicherheitsplattform um neue KI-Funktionen für Analyse, Korrelation und Reaktion. Gleichzeitig schützt ESET AI Security Unternehmen dort, wo KI selbst zum Teil der Infrastruktur wird. Auf der it-sa zeigt ESET, wie beide Seiten zusammenspielen.
E
in KI-Agent greift auf ein Repository zu, lädt Komponenten nach und führt anschließend Code aus. Für sich genommen muss keiner dieser Vorgänge verdächtig sein. Genau dafür hat der Agent seine Berechtigungen bekommen. Für Security-Teams entsteht damit ein Problem, das mit der zunehmenden Verbreitung agentischer KI schnell an Bedeutung gewinnt. Ein autonomes System handelt im Auftrag eines Menschen, trifft auf dem Weg zum Ziel aber eigene Entscheidungen. Es verarbeitet externe Inhalte und kann auf Ressourcen im Unternehmen zugreifen. Wird eine Quelle kompromittiert oder verhält sich der Agent anders als vorgesehen, kann aus einem produktiven Werkzeug ein Sicherheitsrisiko werden. ESET adressiert mit seiner neuen KI-Architektur beide Seiten dieser Entwicklung. Künstliche Intelligenz unterstützt die Verteidigung schon lange. Gleichzeitig entsteht durch ihre Nutzung eine zusätzliche Angriffsfläche. Die im September vorgestellten ESET KI-Technologien verbinden deshalb vorhandene Schutztechnologien mit neuen Funktionen wie LiveCortex und LiveAI. Mit ESET AI Security kommt eine weitere Ebene hinzu, die sich um die Absicherung der KI-Nutzung selbst kümmert.
14 | IT-BUSINESS | Advertorial
BILD: ESET
LIVECORTEX BRINGT ORDNUNG IN DIE SIGNALE
Die meisten Security-Teams leiden nicht unter einem Mangel an Informationen. Eher ist das Gegenteil der Fall. Endpoint-Schutz und XDR erzeugen laufend Telemetrie. Hinzu kommen Informationen aus anderen Teilen der Infrastruktur. Die entscheidende Frage lautet deshalb immer häufiger: Welche dieser Ereignisse gehören zu demselben Vorfall? Genau hier setzt ESET LiveCortex an. Die neue KI-gestützte Korrelations- und Response-Technologie verarbeitet Ereignisse aus der jeweiligen Kundenumgebung und reichert sie mit Kontext an. Zusammengehörende Aktivitäten werden zu Vorfällen gebündelt und nach ihrem Risiko priorisiert. Fälle, für die genügend Informationen vorhanden sind, können automatisiert bearbeitet werden. Wo eine Entscheidung erforderlich ist, erhält das Security-Team die dafür relevanten Informationen. Der Ansatz baut auf Technologien auf, die ESET bereits seit Jahren einsetzt. ESET LiveGrid nutzt Telemetrie von weltweit geschützten Systemen als Reputations- und Feedbacksystem. Unbekannte Dateien
können mit LiveGuard in einer Cloud-Sandbox untersucht werden. Die mehrschichtigen Erkennungstechnologien von LiveSense arbeiten direkt an der Prävention. Unter ESET KI-Technologien werden diese Fähigkeiten jetzt mit LiveCortex und LiveAI in einen gemeinsamen technologischen Rahmen gestellt. Damit bekommt die seit Jahren eingesetzte KI bei ESET eine neue Aufgabe. Es geht nicht mehr allein darum, eine verdächtige Datei möglichst zuverlässig zu erkennen. LiveCortex soll aus vielen einzelnen Beobachtungen ein belastbares Lagebild erzeugen. Gerade bei Angriffen, die legitime Werkzeuge oder gültige Benutzerkonten verwenden, ist dieser Zusammenhang oft wichtiger als ein einzelner Alarm.
LIVEAI GEHT ÜBER DEN ASSISTENTEN HINAUS
Mit der Korrelation ist ein Sicherheitsvorfall allerdings noch nicht gelöst. Ein Analyst muss verstehen, was passiert ist und welche Systeme betroffen sind. Danach folgt die Entscheidung, wie weit eine Reaktion gehen darf. An dieser Stelle kommt ESET LiveAI ins Spiel. Die Technologie löst den bisherigen ESET AI Advisor ab und erweitert dessen Ansatz deutlich. LiveAI ist als agentisches
BILD: ESET BILD: ESET / KI-GENERIERT
KI-System konzipiert. Es kann einen Vorfall erklären oder dessen zeitlichen Verlauf aufbereiten. Auch Berichte lassen sich erstellen. Benötigt ein Analyst weitere Informationen, kann er sie in natürlicher Sprache abfragen. Spannender wird es bei Aufgaben, die über die reine Auskunft hinausgehen. LiveAI kann mehrstufige Abläufe bearbeiten und dafür im Hintergrund die jeweils benötigten KI-Agenten orchestrieren. Der Anwender muss also nicht selbst entscheiden, welches Modell oder welcher Agent für eine bestimmte Aufgabe zuständig ist. Auch Reaktionen können automatisiert erfolgen, wenn ausreichend Kontext vorhanden ist. ESET überlässt dem Unternehmen dabei die Kontrolle darüber, wie weit diese Autonomie gehen darf. Wiederkehrende Aufgaben können an die KI delegiert werden. Bei anderen Aktionen bleibt eine Freigabe durch den Analysten erforderlich. Das ist in der Praxis relevant. Einen Endpunkt zu isolieren ist technisch keine komplizierte Aktion. Ob man damit einen Angriff stoppt oder gerade ein geschäftskritisches System vom Netz nimmt, lässt sich allein aus dem technischen Befehl nicht ableiten.
WENN DER KI-AGENT SELBST ZUM RISIKO WIRD
Während LiveCortex und LiveAI künstliche Intelligenz für die Verteidigung einsetzen, betrachtet ESET AI Security die andere Seite: Was geschieht eigentlich mit den KI-Systemen, die Unternehmen selbst verwenden? Vor allem autonome Agenten verändern das Risikoprofil. Sie können auf Dateien zugreifen oder externe Dienste ansprechen. Je nach Aufgabe arbeiten sie mit Repositories, Skills oder Plugins. Ein Agent kann damit Inhalte in eine Unternehmensumgebung holen, ohne dass ein Mitarbeiter jeden einzelnen Schritt bewusst ausführt. AI Agent Security unter-
sucht deshalb Komponenten entlang dieser neuen Lieferkette. Dazu gehören beispielsweise Skills und Skripte. Auch externe URLs können geprüft werden. Interessant ist dabei der zeitliche Aspekt: Eine Quelle, die bei der ersten Prüfung unauffällig war, kann später kompromittiert werden. Schutz darf deshalb nicht an einer einmaligen Bewertung enden. AI Behavioral Monitoring ergänzt diese Kontrolle um das tatsächliche Verhalten des Agenten. Greift er auf Ressourcen zu, die für seine Aufgabe ungewöhnlich sind? Führt er Aktionen aus, die außerhalb des erwarteten Rahmens liegen? Unternehmen können bestimmte Agenten über Regeln in ESET PROTECT XDR sperren. Bei zugelassenen Agenten lässt sich verdächtiges Verhalten als eigener Sicherheitsvorfall untersuchen. Damit überträgt ESET ein Prinzip aus der klassischen Angriffserkennung auf autonome Systeme: Vertrauen entsteht nicht allein daraus, dass eine Anwendung zugelassen wurde. Auch ihr späteres Verhalten zählt.
AUCH DER PROMPT GEHÖRT ZUR ANGRIFFSFLÄCHE
Ein weiteres Risiko entsteht wesentlich unspektakulärer. Mitarbeiter nutzen generative KI längst im Arbeitsalltag. Ein Entwickler lässt sich Code erzeugen. Jemand anderes lädt ein internes Dokument hoch, um es zusammenfassen zu lassen. In einem Prompt landet möglicherweise ein Access Token. Der Browser wird damit zu einer Schnittstelle, über die Unternehmensinformationen an externe KI-Dienste gelangen können. ESET AI Conversation Security (ab 2027 auch in DACH) setzt an dieser Interaktion an. Die Technologie kann URLs aus Antworten eines Sprachmodells prüfen und erzeugte Skripte untersuchen. Sie erkennt zudem bestimmte sensible Informationen in Prompts. Auch hochgeladene Dateien können auf Kennzeichnungen wie „Confidential“ oder „Internal“ geprüft werden, bevor Inhalte an
ein öffentliches oder nicht freigegebenes KI-Modell gelangen. Für Security-Verantwortliche ist das ein neuer Blickwinkel. Bisher konzentrierte sich der Schutz vor allem darauf, was auf ein Gerät gelangt. Bei generativer KI muss zunehmend auch berücksichtigt werden, was das Unternehmen über diesen Weg verlässt.
MEHR AUTONOMIE BRAUCHT MEHR KONTROLLE
Die Frage, ob künstliche Intelligenz zur Cybersecurity gehört, hat sich erledigt. Interessanter ist inzwischen, wie viel Autonomie Unternehmen zulassen wollen. KI-Agenten sollen selbstständig arbeiten, ohne dabei unkontrolliert auf Unternehmensressourcen zuzugreifen. Auf der Verteidigungsseite soll KI Routinearbeit übernehmen und Security-Teams entlasten. Gleichzeitig muss nachvollziehbar bleiben, wann ein Mensch eingreifen sollte. Genau zwischen diesen beiden Polen positioniert ESET seine neue Architektur. LiveCortex versucht, aus einer großen Zahl von Signalen die Vorfälle herauszuarbeiten, die tatsächlich Aufmerksamkeit benötigen. LiveAI arbeitet mit diesem Kontext weiter und kann definierte Aufgaben übernehmen. ESET AI Security richtet den Blick auf die KI-Systeme, die im Unternehmen selbst aktiv sind. Für Security-Teams bedeutet das vor allem eines: Sie müssen künftig nicht nur Menschen und klassische Anwendungen im Blick behalten. Autonome Software wird selbst zu einem Akteur in der Infrastruktur. Wie das in der Praxis aussieht, zeigt ESET im Oktober auf der it-sa in Nürnberg in Halle 9, Stand 434. Besucher können sich dort die neuen ESET KI-Technologien zeigen lassen und mit den Security-Experten über die Absicherung ihrer eigenen KI-Nutzung sprechen. www.eset.de
Advertorial | IT-BUSINESS | 15
DATEN UND SOFTWARE MÜSSEN UMZIEHEN KÖNNEN Die Gretchenfrage der Digitalen Souveränität lautet: „Wie hältst du’s mit der Cloud?“ Peer Heinlein, Chef der Heinlein Gruppe, lotet aus, worauf es bei der Digitalen Souveränität letztlich ankommt, wo es hapert und wie Unternehmen handlungsfähig bleiben. | Dr. Stefan Riedl
16 | IT-BUSINESS | Markt & Analysen
„Daten und auch Software müssen jederzeit zu anderen Vertragspartnern und auch in andere oder eigene Rechenzentren umziehen können“, sagt Peer Heinlein, der CEO der Heinlein Gruppe.
BILD: MIDJOURNEY / KI-GENERIERT
U
nternehmen sind wenig kompromissbereit, was Funktionsumfang und das Handling von Cloud- Lösungen angeht. Die Risikobereitschaft gegenüber Datenverlust oder Abhängigkeiten scheint mitunter erst an zweiter Stelle zu kommen. Peer Heinlein, CEO der Heinlein Gruppe (OpenTalk, OpenCloud), findet, dass eine eigene Cloud-Lösung – wie man es im Lichte der Hyperscaler-Dominanz auch dreht und wendet – viele, oft ungeahnte Möglichkeiten bietet. „Insofern werden souveräne Cloud-Lösungen auch durchaus unterschätzt“, so der CEO. Was Unternehmen erwarten können und müssen, sei: belastbare Sicherheit, eigene Kontrolle und unternehmerische Handlungsfreiheit. Nicht jedes Unternehmen müsse seine Cloud gleich selbst betreiben, so Heinlein. „Aber es muss sicherstellen, dass es juristisch unzweifelhaft die Kontrolle über seine Daten behält und diese europäischem Recht unterliegen“, ist er überzeugt. Gleichzeitig sollte das Unternehmen technisch sicherstellen, dass die sogenannte Wechselfähigkeit jederzeit gegeben ist:
Wenn Infrastruktur, Daten und KI aus einem einzigen Ökosystem kommen, wird aus dem Cloud-Lockin zusätzlich ein KI-Lock-in. Peer Heinlein, CEO, Heinlein Gruppe
BILD: HEINLEIN GRUPPE
18 | IT-BUSINESS | Markt & Analysen
„Daten und auch Software müssen jederzeit zu anderen Vertragspartnern und auch in andere oder eigene Rechenzentren umziehen können.“ Das funktioniere nur mit freier Software und Standard- Datenformaten. Wie souverän sind die souveränen Cloud-Angebote der großen Hyperscaler aus Heinleins Sicht tatsächlich? Der Manager ist davon überzeugt, dass diese hauptsächlich auf dem Papier souverän seien, „denn leider sehen wir heute auch viel Souveränitäts-Washing“. Tatsächlich souverän seien die Angebote nur sehr eingeschränkt, denn ein Rechenzentrum in Europa allein mache noch keine souveräne Cloud aus. Der CEO rekurriert auf den US-amerikanischen CLOUD Act: „Er verpflichtet US-Unternehmen unter bestimmten Voraussetzungen zur Herausgabe der Daten, selbst wenn diese in ihren europäischen Rechenzentren gespeichert sind.“ Die Hyperscaler-Perspektive an dieser Stelle lautet, dass der oft zitierte US CLOUD Act nur für Anfragen von Strafverfolgungsbehörden mit einer richterlichen
Verfügung gilt. Fragt man den Chef der Heinlein Gruppe nach den größten Abhängigkeiten, die Unternehmen eingehen, wenn sie auf die Angebote der Hyperscaler setzen, nennt er als größtes Risiko den Vendor Lock-in. „Je mehr Dienste eines Anbieters miteinander verzahnt werden, desto schwieriger, komplexer oder gar faktisch unmöglich wird ein späterer Wechsel“, führt der CEO aus. Das betreffe irgendwann nicht nur Dateien, sondern auch: z Identitäten, z Datenbanken, z Schnittstellen und z zentrale Geschäftsprozesse. „Hyperscaler“, ist Heinlein überzeugt, „versprechen leicht nutzbare Dienste, die sind aber oft so speziell, dass eine echte Wechselfähigkeit irgendwann nicht mehr gegeben ist.“ Wenn man ehrlich ist: Was das Thema KI angeht, pfeifen es Branchenkenner bereits von den Dächern: Die Hyperscaler sind nicht mehr einzuholen. Da Cloud Computing ein Vehikel für KI im Sinne der dahinterstehenden Token- Ökonomie ist, stellt sich die Frage, wie sich die Cloud in diesem Sinne weiterentwickeln wird. Heinlein ist in diesem Zusammenhang der Ansicht, dass KI die Cloud noch stärker verändern wird. Künftig geht es demnach nicht mehr nur darum, Speicher und Rechenleistung bereitzustellen, sondern auch Modelle, Daten und KI-Dienste direkt aus der Cloud zu beziehen. Damit wachse aber auch die Abhängigkeit von den großen Plattformen. „Am Ende fehlt es nicht an den Technologien“, sagt Heinlein. Die Lösungen seien da, das Knowhow sei da, und es gebe genügend Anbieter, die das umsetzen können. Die strategischen Probleme von heute seien vielmehr fehlender Mut, fehlende Weitsicht und fehlende Nachfrage. Sein Eingeständnis: „Wir müssen das jetzt anders machen, wir wollen es anders machen – und wir machen es jetzt auch tatsächlich anders“, so der Gründer, der ergänzt: „Und zwar gemeinsam mit dem europäischen Mittelstand und all den vielen wunderbaren und wirklich kompetenten Unternehmen, die wir hier vor unserer Haustüre haben.“ n
CLOUD RISK ASSESSMENT ÖFFNET AUGEN FÜR GEGENWÄRTIGE GEFAHREN
BILD: WATCHGUARD TECHNOLOGIES
Ein einziger Scan mit WatchGuard CloudDR bringt oft Dutzende Cloud-Anwendungen ans Licht, von denen Unternehmen gar nicht wussten, dass ihre Mitarbeitenden sie nutzen.
D
ie Cloud ist zu einer der am schnellsten wachsenden Angriffsflächen geworden. Mit jeder neu hinzukommenden SaaS-Anwendung, jedem KI-Tool und jedem hybriden Cloud-Dienst wird es schwieriger, den Überblick zu behalten.
Benutzeridentitäten, SaaS-Konfigurationen und Drittanbieter-Integrationen. Mit Unterstützung für Microsoft 365, Google Workspace und mehr als 40 weiteren Cloud-Anwendungen lassen sich exakt die Umgebungen absichern, die im täglichen Betrieb zum Einsatz kommen.
Welche Anwendungen werden genutzt? Wie weit reichen Berechtigungen? Und wo klaffen Sicherheitslücken? Fehlkonfigurationen, kompromittierte Identitäten und Schatten-IT schaffen Risiken, die oft unbemerkt bleiben, bis daraus ernste Vorfälle werden.
Security-Verantwortliche können riskantes Verhalten frühzeitig erkennen, nicht autorisierte Anwendungen aufspüren, identitätsbasierte Angriffe sowie Fehlkonfigurationen aufdecken und selbst fragwürdige OAuth-Verbindungen identifizieren, bevor diese zum Einstiegspunkt für Angreifer werden. Die kontinuierliche Überwachung erkennt zudem Konfigurationsdrift, sodass Sicherheitseinstellungen auch bei sich wandelnden Cloud-Umgebungen nicht heimlich verloren gehen. Das Ergebnis ist ein vollständigeres Bild der Sicherheitslage – für deutlich weniger böse Überraschungen.
SCHUTZ ÜBER ENDPUNKT UND NETZWERK HINAUS Die meisten der bis dato von Unternehmen und Managed Service Providern eingesetzten Lösungen wurden nie dafür entwickelt, das Geschehen in modernen Cloud-Umgebungen zu überwachen. Traditionelle Sicherheitslösungen schützen Endgeräte und Netzwerke zuverlässig, doch gegenüber einem rasant wachsenden SaaS-Ökosystem bleiben Durchblick und Handlungsfähigkeit oftmals auf der Strecke. Dabei schafft jede neue Cloud-Anwendung ein weiteres potenzielles Einfallstor für Angreifer. Genau hier kommt WatchGuard Cloud Detection and Response ins Spiel. CloudDR weitet den Schutz auf genau diese kritische Ebene aus und verschafft fortlaufend Einblick in Cloud-Anwendungen,
DAS RISIKO KONKRET VOR AUGEN FÜHREN Wichtig ist in dem Zusammenhang vor allem die Sensibilisierung für die mit der Cloud einhergehenden Risiken. Ein einziger Scan mit CloudDR bringt im Handumdrehen alle Cloud-Anwendungen ans Licht, die mit der Umgebung eines Unternehmens verbunden sind und versetzt IT-Verantwortliche dabei häufig in Erstaunen. Egal ob KI-Tools, Drittanbieter-Integrationen
it-sa:
Halle 7, Stand 230
oder über OAuth angebundene Anwendungen : Der Blick auf die Unternehmensrealität schafft Fakten – ganz jenseits abstrakter Bedrohungsszenarien. Auf diese Weise eröffnet ein solches Cloud Risk Assessment dem Channel gezielte Möglichkeiten, Kunden nachhaltig zu binden und das eigene Angebotsspektrum zukunftsfähig zu erweitern. Dabei bedeutet mehr Leistung für den Kunden nicht automatisch mehr Komplexität oder Aufwand. Ganz im Gegenteil: Partnern wird Arbeit abgenommen. BEREIT FÜR DIE CLOUD VON HEUTE Die Cloud-Nutzung wird nicht weniger, genauso wie der Einsatz KI-gestützter Anwendungen. Cloud Detection and Response sorgt für Transparenz, Automatisierung und Kontrolle bei der Absicherung von Cloud-Umgebungen, die den Arbeitsalltag bestimmen. Unternehmen dürfen vor den Gefahren der Cloud nicht länger die Augen verschließen und der Channel sollte die Chance nutzen, entsprechend zu sensibilisieren und das Leistungsspektrum auszubauen, um sich zusätzliches Vertrauen auf Kundenseite zu sichern.
Mehr erfahren:
Advertorial | IT-BUSINESS | 19
KI ALS NEUE ORGANISATIONSFORM Der wachsende Fokus auf Agentic AI eröffnet Channelpartnern viele neue Geschäftsmöglichkeiten. Die Technologie erfordert neben technologischen Fähigkeiten aber auch eine neue Form der Beratung, um Agentic Enterprises aufbauen zu können. DIA Digital Consulting und Informatica berichten über ihre Erfahrungen mit der Salesforce-Plattform. | Alexander Siegert
AI ist kein IT-Projekt. Hendrik Adam, CEO bei DIA Digital Consulting
BILD: DIA DIGITAL CONSULTING
20 | IT-BUSINESS | Markt & Analysen
C
RM war lange eine Anwendung, in der Vertrieb und Service Kundendaten pflegten. Mit Agenten wird es stärker zur Plattform im Hintergrund: Sie sollen Daten und Geschäftslogik mehrerer Systeme nutzen und Aufgaben in Prozessen ausführen. Die Frage ist, wie sie auf Funktionen zugreifen und Arbeit erledigen. Es geht darum, der
BILD: SALESFORCE
KI vertrauenswürdigen Geschäftskontext zu liefern. „Mit Claudeforce, mit Agentforce und all unseren Innovationen ergibt sich eine riesige Chance – vorausgesetzt, Partner nutzen diese Technologien verantwortungsvoll und vertrauenswürdig“, erzählt Nia Samady, VP Global Partner Success bei Salesforce, auf der Dreamforce in San Francisco.
Die wirkliche Komplexität liegt nicht mehr in der technischen Implementierung, sondern im Change Management. Nia Samady, VP Global Partner Success bei Salesforce
BILD: MIDJOURNEY / KI-GENERIERT
Samady sieht Partner als Wegweiser: „Kunden befinden sich derzeit in einer schwierigen Lage. Die KI-Entwicklung ist so schnell, dass sie Führung und Orientierung brauchen – genau da kommen Partner ins Spiel.“ Im Ökosystem gibt es verschiedene Rollen: „Wir haben globale Systemintegratoren wie Accenture und Deloitte, regionale Systemintegratoren, unabhängige Software-Hersteller, die Apps auf unserer Plattform entwickeln, sowie MSPs und Business-Process-Outsourcing-Unternehmen.“ Partner sollen bei KI-Projekten künftig noch früher einbezogen werden und folgende Fragen klären: Welcher Prozess soll sich ändern, welche Daten braucht der Agent, und woran misst der Kunde den Nutzen? Hendrik Adams Unternehmen DIA Digital Consulting implementiert und berät speziell zu Salesforce seit über 20 Jahren: „Salesforce hat einen entscheidenden technologischen Vorteil: die metadatengetriebene Architektur. Sie trennt die Definition von Strukturen und Prozessen, die Daten und deren technische Ausführung. Da diese in den Metadaten hinterlegt ist, kann Salesforce die Plattform und ihre Funktionen kontinuierlich weiterentwickeln und aktualisieren, ohne dass Kundensysteme dafür offline gehen oder Kunden selbst tätig werden müssen.“ Die Trennung ist auch für KI-Agenten relevant: Geschäftslogik sollte nicht an eine Oberfläche gebunden sein. Unternehmen betreiben meist mehrere Ökosysteme – etwa Salesforce, SAP und Microsoft. Schnittstellen verbinden sie, schaffen aber nicht automatisch Ende-zu-Ende-Prozesse. Adam sieht Multi-Agent-Systeme als sinnvolle Orchestrierungsschicht über diese Systemgrenzen hinweg – sofern Daten, Regeln und Zuständigkeiten klar sind. Ihm zufolge verschiebt sich gerade die Partnerarbeit von der Implementierung stärker zur Organisations- und Prozessberatung. Sein Ansatz: „Von Anfang an haben wir DIA auf einem Co-Creation-Modell aufgebaut – also ‚Do-It-With-You‘ statt ‚Do-It-For-You‘. Das ist auch genau das, was Unternehmen heute brauchen.“ Der Partner entwickelt Lösungen mit dem Kunden und übersetzt Technologie in Rollen und Abläufe. „Viele sehen AI als Tool – eine Lizenz kaufen, fertig. Die Realität ist: AI ist eine tiefgreifen-
Markt & Analysen | IT-BUSINESS | 21
BILD: MIDJOURNEY / KI-GENERIERT
KI-Agenten müssen den tatsächlichen Business-Kontext verstehen, in dem sie sich bewegen sollen.
Für Partner entstehen neue Möglichkeiten, gemeinsame Lösungen und Services rund um Datenmanagement und KI zu entwickeln. de strukturelle Transformation. Tools bringen keine strukturelle Veränderung. Nur wenn AI in das Operating Model eines Unternehmens tief integriert ist, entsteht messbarer wirtschaftlicher Mehrwert.“ Ein Proof of Concept allein reicht nicht; entscheidend ist, ob ein Agent einen realen Prozess verlässlich verbessert. Dafür braucht es vertrauenswürdige Daten. Salesforce ließ sich das Thema im letzten Jahr 8 Milliarden Dollar kosten und übernahm das Datenmanagement-Unternehmen Informatica. „Die sichtbarste Synergie ist, dass Kunden und Partner nun einen klareren Weg haben, vertrauenswürdige Daten für ihre KI-Implementierungen zu nutzen“, sagt Jens Kambor, Area VP Sales EMEA Central bei Informatica. Für Partner heißt das: Datenbestände prüfen, Rechte und Qualität sichern, Systeme anbinden und Agenten in Prozesse integrieren. Kambor beschreibt zwei Formen des Kontexts: „Der Datenkontext umfasst unter anderem die Aktualität,
22 | IT-BUSINESS | Markt & Analysen
Jens Kambor, Area VP Sales EMEA Central bei Informatica
Vollständigkeit und die Beziehungen zwischen Daten. Der Geschäftskontext beschreibt die Regeln, Prozesse und Definitionen eines Unternehmens. Zusammengenommen bezeichnen wir das als Trusted Context.“ Eine gemeinsame Kundensicht reicht nicht. Nötig sind saubere Daten, einheitliche Stammdaten für Kunden, Produkte und Lieferanten, klare Metadaten und nachvollziehbare Datenherkunft. Governance regelt, wer worauf zugreifen darf. MCP verbindet Agenten mit diesen Diensten, ersetzt aber weder Datenqualität noch Geschäftsregeln. Damit verschiebt sich auch das Geschäftsmodell. Klassische Anpassungsarbeit kann an Gewicht verlieren, wenn Agenten Standardaufgaben übernehmen. Gefragt sind stärker Architektur, Datenkompetenz und ein Kulturwandel in den Unternehmen. „Die wirkliche Komplexität liegt nicht mehr in der technischen Implementierung,
BILD: INFORMATICA
sondern im Change Management. Das ist der kritische Erfolgsfaktor, auf den sich Partner konzentrieren sollten“, rät Samady dem Channel. KI im CRM erfordert ein neues Organisationsmodell. Es ändert sich, wer Arbeit erledigt, wie Systeme sich koordinieren und welche Aufgaben Menschen übernehmen. Darüber müssen sich Partner im Klaren sein und auf die Suche nach ihrem Sweet Spot begeben. „Große Beratungen haben ihre Berechtigung - insbesondere bei großen Transformationsprogrammen mit vielen Stakeholdern“, sagt Adam. „Bei spezifischen technologischen Herausforderungen liegt die Stärke aber oft bei kleineren, spezialisierten Partnern, die über tiefes Know-how in einzelnen Technologien und Themenfeldern verfügen und Kompetenzen einfacher vernetzen können.“ n
MODERNE NETZWERKARCHITEKTUR FÜR MEHR CYBERSCHUTZ Der Hackerangriff auf das Berliner Landesnetz im August 2026 hat gezeigt, wie angreifbar klassische Netzwerkarchitekturen sind. Das Sicherheitskonzept SASE kann die Risiken reduzieren.
S
ASE (Secure Access Service Edge) ist an die veränderten Rahmenbedingungen der IT-Landschaft angepasst und berücksichtigt aktuelle Entwicklungen wie Cloud-Computing, Remote Work und Hyperkonnektivität. Damit reduziert es Risiken, wo klassische Netzwerksicherheit an Grenzen stößt. Die Grundidee von SASE: Nutzende, Geräte und Standorte verbinden sich direkt mit dem Cloud-Service, statt den Verkehr über ein zentrales Rechenzentrum zu leiten. Für alles, was über die SASE-Plattform angebunden ist, gelten dieselben Regeln – unabhängig davon, wo sich die Person oder das Gerät befindet. Alle genießen den gleichen Schutz. Auf dem O2 Business Cybersecurity-Symposium haben Sie die Möglichkeit, das Konzept ausführlich kennenzulernen und zu erleben. Sechs Termine an verschiedenen Standorten haben bereits stattgefunden und den Teilnehmenden Blicke hinter die Kulissen gewährt. Neben einer Live-Hacking-Session mit IT-Security-Experte Peter Debus gab es Breakout-Sessions mit den O2 Business-Partnern Fortinet und Cisco. Zudem wurde das Cybersecurity-Portfolio von Telefónica Deutschland vorgestellt. Dazu gehören die beiden Kernbausteine von SASE: SD-WAN (Software-defined Wide Area Network) ist der Netzwerkteil. Es steuert den Datenverkehr softwarebasiert und leitet ihn über die jeweils beste verfügbare Verbindung. Festnetz- und Mobilfunkanbindungen lassen sich dabei kombinieren.
QUELLE: TELEFONICA GERMANY
SYMPOSIUM VERPASST?
Kein Problem, nehmen Sie am Online-Event teil. Anmeldelink per QR-Code:
BILD: TELEFONICA GERMANY
SSE (Security Service Edge) ist der Sicherheitsteil und umfasst Tools zur Zugriffskontrolle und Sicherheitsdienste aus der Cloud.
ZERO TRUST ALS KERN Zum Vergleich: Ein klassisches VPN gewährt Zugang zum Netz. Wer sich im Netz befindet, kann sich dort häufig weiter bewegen, als nötig wäre. ZTNA (Zero Trust Network Access) kehrt das Prinzip um: Es gewährt den Zugriff nicht auf das gesamte Netzwerk, sondern nur auf einzelne, ausdrücklich freigegebene Anwendungen. Jede Anfrage wird einzeln geprüft und berücksichtigt Identität, Gerätezustand und Kontext. Das hat im Ernstfall Vorteile: Wo Zugriff granular statt pauschal für das Netz erteilt wird, können IT-Abteilungen gezielt einzelne Zugänge oder Anwendungen abschalten. Für Unternehmen und Behörden bedeutet
das durchgängigen Schutz über Standorte, Nutzende und Cloud-Dienste hinweg. Gleichzeitig sinkt der Betriebsaufwand durch die zentrale Verwaltung über eine Plattform.
SCHRITTWEISE ZU MEHR SICHERHEIT SASE lässt sich schrittweise einführen: zunächst die Standortvernetzung per SD-WAN, anschließend die Erweiterung auf Nutzende und Endgeräte, später weitere Sicherheitsfunktionen. Jeder Schritt bringt für sich genommen einen Sicherheitsgewinn. O2 Business begleitet diese Transformation von der Bestandsaufnahme über die Konfiguration bis zum laufenden Betrieb. Als Managed Service bleibt der Aufwand für Ihre IT überschaubar: Betrieb, Aktualisierung und Störungsbehebung liegen bei O2 Business, während Sie die Kontrolle über Ihre Regeln behalten. Netzwerk und Cybersecurity kommen dabei aus einer Hand. Das reduziert Schnittstellen sowie Abstimmungsaufwand zwischen mehreren Dienstleistern und stellt sicher, dass Netzund Sicherheitsregeln zusammenpassen.
Advertorial | IT-BUSINESS | 23
CHRISTIAN WERNER WIRD CEO BEI XANTARO von Digit Solutions, einem Anbieter von Managed Security Services, zu Xantaro. Dort war er zuletzt als Managing Director für die DACH-Region tätig. Zudem war er acht Jahre lang CEO und Managing Director der Logicalis Group DACH. In dieser Zeit hat er sowohl den Umsatz als auch das EBITDA mehr als verdoppelt und die Organisation von 160 auf über 400 Mitarbeitende ausgebaut. Zuvor sammelte Werner Branchenerfahrung in langjährigen, teils internationalen Führungspositionen bei renommierten Technologieunternehmen wie Oracle, Sun Microsystems und Siemens. | ap „Xantaro ist sowohl technologisch als auch mit Blick auf die Stärke seines Teams hervorragend im Markt positioniert“, sagt Christian Werner, der neue CEO der Xantaro Group.
ROBERT JUNG IST NEUER DEUTSCHLANDCHEF BEI EXCLUSIVE NETWORKS BILD :
SIV LU EXC
E
Robert Jung übernimmt als Managing Director die strategische und operative Verantwortung für Exclusive Networks DeutschNE TW OR KS land. Er löst Helge Scherff ab, der den Posten interimistisch innehatte und sich nun wieder voll auf seine Aufgaben als Regional Vice President für Europa konzentriert. Jung verfügt über 30 Jahre Erfahrung im Channel und in der Security-Distribution.
24 | IT-BUSINESS | Personalien & Übernahmen
BILD: XANTARO, BEARBEITET MIT CANVA
C
hristian Werner übernimmt als Chief Executive Officer (CEO) die Leitung der Xantaro Group. Martin Czermin, der das Unternehmen bisher geleitet hat, übernimmt die Funktion des Executive Chairman. Werner soll als CEO die nächste Wachstumsphase der Gruppe gestalten und neue Geschäftsfelder erschließen. „Wir haben die Übergabe sorgfältig vorbereitet. Sie markiert den Beginn der nächsten Entwicklungsphase unseres Unternehmens“, sagt Czermin. Werner sei ein echter Branchenexperte. „Er verfügt nicht nur über ein tiefes Verständnis des IT-Marktes, sondern hat immer wieder bewiesen, dass er Organisationen weiterentwickeln und nachhaltigen Erfolg aufbauen kann.“ Werner verfügt über mehr als 30 Jahre internationale Erfahrung in der IT- und Systemintegrationsbranche. Er wechselt
Er gründete Entrada Kommunikations, das 2011 von Westcon übernommen wurde. Dort war er zuletzt als Managing Director für DACH und Osteuropa tätig. Bei Exclusive Networks will Jung nun das Partnerökosystem stärken, das Cybersecurity- und Netzwerkgeschäft ausbauen sowie neue Wachstumsfelder erschließen. Auch den serviceorientierten Kurs möchte er fortsetzen. Potenzial sieht er sowohl bei globalen Shared Services als auch bei lokalen Dienstleistungen. Zudem plant er, den Vertrieb stärker an Marktchancen und Kundenbedürfnissen auszurichten. | md
PCO verkündet die Gründung der Percano Group Mit der Percano Group SE entsteht in Osnabrück eine eigenständige Technologiegruppe, die die Kompetenzen von PCO, Aplaion und Trioniq Consulting bündelt. Anders als viele Buy-and-Build-Plattformen bleibt sie in Familienhand, ist unabhängig von Finanzinvestoren und setzt auf langfristiges Wachstum. Frank Hölscher und Christian Gäbel übernehmen als Geschäftsführende Direktoren die Leitung und strategische Weiterentwicklung. Ihre bisherigen Aufgaben bei PCO haben sie am 1. Oktober 2026 an André Kramer und Marcel Bensmann übergeben. Andre Derlicki übernimmt die Position des Group CFO. Im Zuge der Neuausrichtung firmiert die PCO GmbH & Co. KG künftig als PCO GmbH. | ap
ZWEI SEITEN DER KI-SICHERHEIT:
WIE CHANNELPARTNER NEUE SERVICES AUFBAUEN KI ist im Alltag angekommen. Mitarbeitende nutzen generative KI-Tools, Fachabteilungen automatisieren Prozesse und Unternehmen integrieren KI zunehmend in ihre Geschäftsanwendungen. Für Service-Provider entsteht dadurch eine neue Situation: Während KI SecOps revolutioniert, schafft sie gleichzeitig neue Angriffsflächen. Wer KI einsetzt, um Kunden besser vor Cyberangriffen zu schützen, muss auch deren KI-Systeme absichern. Darin liegt für den Channel eine der größten Chancen der kommenden Jahre.
KI
wird zum entscheidenden Produktivitätsfaktor in der IT-Security. Für Service-Provider ist das weit mehr als ein technologischer Fortschritt. Es ist ein wirtschaftlicher Hebel. Denn KI ermöglicht es, Security Operations mit kleineren Teams effizienter zu betreiben und gleichzeitig die Qualität der Services zu erhöhen. Genau hier setzt die KI-basierte Cybersecurity-Plattform TrendAI Vision One™ mit mandantenfähigem Management für Service-Provider an. Die Plattform konsolidiert Telemetriedaten aus Endpunkten, E-Mail, Cloud, Identitäten und Netzwerken in einer zentralen Oberfläche. KI-Agenten übernehmen die Aufbereitung und Korrelation von Ereignissen, priorisieren Risiken und unterstützen Security-Teams bei der Reaktion auf Bedrohungen. Für Channel-Partner sinkt dadurch die operative Komplexität, während Transparenz und Effizienz steigen. Doch die eigentliche Marktchance beginnt erst dort, wo viele Unternehmen heute noch nicht hinschauen.
Die neue Angriffsfläche heißt KI Während Security-Teams zunehmend von KI profitieren, entsteht in Unternehmen eine neue Risikozone: KI wird häufig schneller eingeführt als die dazugehörigen Sicherheitsmaßnahmen. Laut einer aktuellen Studie von TrendAI haben 70 Prozent der deutschen Unternehmen KI-Projekte trotz Sicherheitsbedenken freigegeben, aber nur 41 Prozent verfügen über umfassende Richtlinien für den sicheren KI-Einsatz. Das Problem ist oft mangelnde Transparenz. Die IT weiß häufig nicht, welche KI-Anwendungen
genutzt werden. Mitarbeitende verwenden öffentliche KI-Dienste, Fachabteilungen testen neue Werkzeuge und Automatisierungen entstehen außerhalb etablierter Prozesse. Diese Schatten-KI erschwert die Risikobewertung. TrendAI Vision One™ führt Daten aus verschiedenen Sicherheits- und Risikobereichen zusammen und ordnet neue KI-Risiken in den Gesamtkontext der Angriffsfläche ein. So werden Schatten-KI, riskante Datenflüsse und neue Angriffswege sichtbar, bevor Sicherheitsvorfälle entstehen. Dabei geht es nicht nur um Datenschutz: Prompt-Injection-Angriffe können Modelle manipulieren, sensible Unternehmensdaten unbeabsichtigt nach außen gelangen und Trainingsdaten beeinflusst werden. Agentische Systeme erhalten Zugriff auf Anwendungen, Datenquellen und Geschäftsprozesse. Gleichzeitig nehmen Angreifer zunehmend KI-Systeme selbst ins Visier. Allein 2025 wurden mehr als 2.100 neue KI-bezogene Schwachstellen dokumentiert. Besonders betroffen sind agentische KI-Systeme und Schnittstellen wie MCP-Server, die KI- Anwendungen Zugriff auf externe Werkzeuge ermöglichen. Die Situation erinnert an die Cloud-Einführung: Die Technologie verbreitet sich schneller, als Governance, Prozesse und Sicherheitsmaßnahmen nachziehen.
Aus IT-Security wird KI-Security Genau an dieser Stelle verändert sich die Rolle des Service Providers. Bislang standen klassische Security-Themen im Vordergrund: die Absicherung von Endpunkten, Netzwerk, E-Mail oder Cloud-Workloads. Diese Aufgaben bleiben bestehen. Gleichzeitig entsteht jedoch ein neues Beratungsfeld rund um KI-Risiken, Governance und Transparenz. Kunden fragen seltener nach einem einzelnen Produkt. Sie wollen vielmehr wissen: z Welche KI-Anwendungen werden
im Unternehmen genutzt? z Wo fließen sensible Daten hinein? z Welche Risiken entstehen durch KI-Agenten? z Wie lassen sich regulatorische
Anforderungen erfüllen? z Welche Governance-Strukturen fehlen?
BILD: © TrendAI
Mit Funktionen für Cyber Risk Exposure Management unterstützt TrendAI Vision One™ Service Provider dabei, genau diese Fragen systematisch zu beantworten. Statt isolierter Einzelbewertungen erhalten Kunden einen kontinuierlichen Überblick über Risiken in ihrer klassischen IT-Umgebung und ihrer wachsenden KI-Landschaft. Damit verschiebt sich die Diskussion vom reinen Technologieeinsatz hin zu Risikomanagement und Steuerung. Channel- Partner erhalten Zugang zu neuen Ansprechpartnern auf Management-Ebene und können sich als strategische Berater positionieren.
Ein neues Geschäftsfeld entsteht Für den Channel ergibt sich eine seltene Situation: Während klassische Security- Leistungen zunehmend standardisiert werden, entsteht rund um KI-Sicherheit ein weitgehend unerschlossener Markt. Die Möglichkeiten reichen von KI-Risikoanalysen und GovernanceAssessments über die Identifikation von Schatten-KI bis zur kontinuierlichen Überwachung von KI-Anwendungen und agentischen Systemen. Diese Services lassen sich in bestehende Security-Infrastrukturen integrieren. Endpoint Security, XDR, Cyber Risk Exposure Management und Security Operations liefern bereits wichtige Daten und Prozesse zur Absicherung von KI-Systemen. So entstehen zusätzliche Umsatzpotenziale, ohne völlig neue Kompetenzen aufbauen zu müssen. Für Partner bietet sich eine doppelte Opportunity: Bestehende Kunden können auf TrendAI Vision One™ konsolidiert werden, um Security Operations zu vereinfachen und Kosten zu senken. Zugleich entstehen neue Beratungsund Serviceangebote für KI-Risiken, Governance und die Absicherung von KI-Anwendungen.
Fazit: Die nächste Evolutionsstufe der Cybersecurity Für Channel-Partner bietet sich eine strategische Chance. Sie können KI nutzen, um Security Operations effizienter und wirtschaftlicher zu gestalten. Gleichzeitig können sie Kunden dabei unterstützen, die Risiken ihrer eigenen KI-Initiativen zu kontrollieren. Wer beide Seiten zusammenführt – KI für die Verteidigung und Sicherheit für die KI – positioniert sich frühzeitig als strategischer KI-Security-Partner.
Advertorial | IT-BUSINESS | 25
D
Christian Sohn wurde zum neuen Regional Vice President für Deutschland und Österreich bei Cloudera berufen.
BILD: CLOUDERA
r. Roger Kehl folgt als neuer CEO der Public Cloud Group (PCG) auf Thorsten Raquet, der das Unternehmen im Juni verlassen hatte. Kehl soll die strategische Ausrichtung insbesondere in den Bereichen Enterprise AI, Data und Cybersecurity weiterentwickeln. Seine Führungskultur setzt auf Vertrauen, offene Kommunikation und Eigenverantwortung. Kehl arbeitet mit dem bestehenden Führungsteam aus CTO Benny Woletz, CFO Hüseyin Tastan und COO David Müller sowie Alina Schneider als VP Strategy & Brand und Philipp Richter als VP Sales & Alliances zusammen. Gemeinsam will das Team die Customer Cloud Journey zur AI Journey weiterentwickeln. Flexible Multicloud- Strategien und souveräne Hyperscaler- Plattformen bleiben die Grundlage. KI soll stärker in bestehende Plattformen und das Portfolio integriert werden, um Kundensys-
teme intelligent und zukunftssicher aufzustellen. Unter Kehl plant die PCG zudem organisches und anorganisches Wachstum, insbesondere in Data und Cybersecurity. Beide Bereiche gelten als Voraussetzungen für den produktiven Einsatz autonom handelnder KI. Dafür brauche es ein strukturiertes Datenfundament und professionelles Master Data Management. Zugleich erforderten KI-gesteuerte Bedrohungen eine konsequente Cyberabwehr, da automatisierte Angriffe schneller und aggressiver erfolgen. Kehl war knapp sieben Jahre CIO bei Festo. Seine Industrieerfahrung soll die Vertikalisierungsstrategie der PCG unterstützen. Neben Financial Services, Independent Software Vendors sowie Retail & Fashion will das Unternehmen branchenspezifische Angebote für Manufacturing, Health und Energy ausbauen. Dabei soll die PCG Kunden nicht nur Technologie
CLOUDERA MIT NEUEM REGIONAL VICE PRESIDENT
Christian Sohn ist neuer Regional Vice President für Deutschland und Österreich bei Cloudera. Er folgt auf Jens Luebben und soll den Vertrieb ausbauen sowie die Beziehungen zu Kunden und strategischen Partnern stärken. Sohn bringt mehr als 20 Jahre Erfahrung im Softwarevertrieb mit, davon 15 in Führungspositionen. Zuletzt war er knapp fünf Jahre Geschäftsführer und Vorsitzender der Geschäftsführung bei Zetvisions. Dort begleitete er die Transformation zum Cloud-Modell und die Einführung von KI-Funktionen. Zuvor arbeitete er elf Jahre als Vice President of
26 | IT-BUSINESS | Personalien & Übernahmen
Sales für Daten- und Integrationsplattformen bei der Software AG. Bei Cloudera setzt Sohn einen Schwerpunkt auf KI, deren Einsatz oft an Datenqualität und Datenkontrolle scheitere. Mit der kürzlich vorgestellten Cloudera Anywhere Cloud sollen Kunden KI direkt zu ihren Daten bringen können – in Public- oder Private-Clouds, im eigenen Rechenzentrum oder in souveränen Umgebungen, ohne Daten verschieben zu müssen. Dadurch sollen KI-Anwendungen auf vertrauenswürdigen Daten regulatorische Anforderungen erfüllen und deutlich schneller produktiv eingesetzt werden. | md
BILD: PCG
DR. ROGER KEHL IST NEUER CEO DER PCG
Roger Kehl ist neuer CEO der Public Cloud Group.
bereitstellen, sondern als Partner für Cloud und Enterprise AI strategischen Nutzen bieten. Woletz sieht in Kehls Vertriebs- und Go-to-Market-Erfahrung eine Ergänzung der Geschäftsführung. Und laut Müller kennt Kehl die entscheidenden Schnittstellen, um Lösungen gezielt auf die spezifischen Anforderungen unterschiedlicher Branchen auszurichten und langfristigen Mehrwert zu schaffen. | md
Connexta-Gruppe wächst Die Connexta-Gruppe baut mit dem Beitritt der ITC Herden ihr strategisches Kompetenzcluster AI & Data gezielt aus. Das IT-Unternehmen mit Sitz in Renningen kommt aus dem Enterprise-Bereich. Zu den Kunden gehören unter anderem Maschinenbauer aus dem Konzernumfeld. Dabei reichen die Schwerpunkte von Data Engineering und Analytics über KI und Softwareentwicklung bis hin zur Modernisierung und zum professionellen Betrieb geschäftskritischer Anwendungen und Datenbanken. Diese Kompetenzen ließen sich gut mit der Agilität des Mittelstands verknüpfen, ist Thomas Herden, Geschäftsführer der ITC Herden, überzeugt. Und Connexta schaffe für den Dienstleister aus Renningen den Zugang zu einer breiten mittelständischen Kundenbasis. | ml
A10 NETWORKS STÄRKT ENTERPRISE-VERTRIEB
Mit dem erweiterten HPE-Networking-Portfolio unterstützt Also Partner bei Netzwerk- und Security-Projekten vom Campus über das Rechenzentrum bis zur hybriden Cloud.
BILD: A10 NETWORKS
A
10 Networks verstärkt den Enterprise-Vertrieb in der DACH-Region. Die drei Vertriebsprofis Lina Charlotte Maier, Matthias Heise und Simon Michels sollen im Enterprise-Markt neue Partner gewinnen. Zwar sei der SecuritySpezialist aus Kalifornien bei den Telekommunikations-Providern und einigen handverlesenen Partnern gesetzt. Bei Enterprise-Kunden im DACH-Raum ist A10 Nertworks wenig sichtbar. Das möchte DACH-Chef Ernst Hillerkus ändern. Dazu hat er das Team um Mostafa Almokadem und Heiko Frank ausgebaut und sucht neue Partner für das Enterprise-Geschäft. Das neue Team unterstreiche die wachsende Bedeutung der Cybersecurity auch im Application Delivery jenseits von DDoS und WAF. Lina Maier war als Account-Managerin Cybersecurity bei NTT tätig. Außerdem
A10 Networks verstärkt mit (v. l.) Matthias Heise, Lina Charlotte Maier und Simon Michels sein Enterprise-Vertriebsteam im DACH-Raum.
war sie bei Armis beschäftigt. Matthias Heise war vor seiner Tätigkeit bei A10 Networks bei dem Security-Spezialisten Cynerio verantwortlich für den DACH- Vertrieb über Partner. Heise verfüge über Erfahrungen in Application Delivery von
HPE UND ALSO BAUEN ZUSAMMENARBEIT AUS
BILD: GEMINI / KI-GENERIERT
Also und Hewlett Packard Enterprise (HPE) setzen ihre Zusammenarbeit im neuen HPE-Distributionsmodell fort. Das gesamte HPE-Portfolio bleibt für Partner über Also verfügbar. Ab dem 1. November ergänzt der Distributor sein Angebot um Routing-, Switching-, Security- und Netzwerkmanagementlösungen von Juniper Networks, die nach der Übernahme zum HPE-Networking-Portfolio gehören. Partner können damit Projekte in Campus-, Rechenzentrums-, Cloud-
und Service-Provider-Umgebungen umsetzen sowie bestehende Lösungen um Netzwerk- und Sicherheitskomponenten und KI-gestützte Funktionen erweitern. Das Also Deutschland HPE Center of Competence unterstützt bei technischen Fragen, komplexen Konfigurationen, Projekt- und Deal-Registrierungen sowie der Umsetzung. Ergänzend bietet Also Trainings, Zertifizierungsworkshops, Webinare und weitere Enablement- Formate an. Ziel ist es, Partner bei der Entwicklung passgenauer Lösungen und der schnellen Umsetzung ihrer Kundenprojekte zu unterstützen. | md
seiner Zeit bei F5 und seinem ersten Engagement (von 2012 bis 2015) bei A10 Networks. Simon Michels stößt von Axians zu A10 Networks. Dort verantwortete er als Head of Sales das Carrier-Geschäft mit Service Providern und Utilities. | ml
Datagroup verkauft KMU-Tochter Datagroup Go Datagroup hat eine Vereinbarung über den Verkauf der KMU-Tochter Datagroup Go an die niederländische IT-Dienstleistungsgruppe Techone unterzeichnet. Damit möchte sich der IT-Dienstleister strategisch stärker auf Enterprise-Kunden und das Corbox- Geschäft konzentrieren. Der Fokus liegt künftig auf Managed IT-Services für komplexe, geschäftskritische IT-Landschaften im Enterprise-Marktsegment. Gleichzeitig sollen zusätzliche Kapazitäten für die Weiterentwicklung des Kerngeschäfts entstehen. „Mit der Transaktion schaffen wir optimale Rahmenbedingungen, damit die Datagroup Marktchancen gezielter nutzen und Stärken ausbauen kann“, erklärt Andreas Baresel, CEO. | ap
Personalien & Übernahmen | IT-BUSINESS | 27
CHANNEL FOKUS & TITELSTORY CYBERSECURITY Angreifer bleiben oft zwei Wochen unentdeckt. Ein SOC kann bei der Erkennung unterstützen.
WER HÄLT NACHTS WACHE? Ob 30 oder 300 Beschäftigte, wer nachts niemanden hat, der Warnmeldungen prüft, kann die Überwachung mit SOCaaS oder MDR auslagern. Die Angebote können sich aber darin unterscheiden, was der Anbieter sieht, was er darf und wer im Ernstfall übernimmt. | Natalie Forell 30 | IT-BUSINESS | Channel Fokus
BILD: CANVA / KI-GENERIERT
E
ine Überwachung rund um die Uhr war bisher eher für große Unter nehmen ein Thema. Heute machen SOC-as-a-Service (SOCaaS) und Managed Detection and Response (MDR) sie auch für den Mittelstand zugäng licher. Das Konzept kannte man schon im Mittelalter. Nicht jede Burg konnte sich eine große Streitmacht leisten, aber die hat es auch nicht immer gebraucht. Viel wichtiger war jemand, der aufmerksam blieb, wäh rend der Rest schlief oder seiner Arbeit nachging. Eine Wache also, die nicht immer selbst eingreifen musste, aber frühzeitig erkennen sollte, wenn etwas bedrohlich ist. In der IT ist das nicht anders. Kaum jemand verlässt sich noch darauf, dass ein gestohle nes Passwort oder eine unauffällig ein geschleuste Schadsoftware von selbst auffällt. Es braucht jemanden, der dauerhaft beobachtet, was sich im Netzwerk, in der Cloud und auf den Endgeräten bewegt. Diese Aufgabe übernimmt ein Security Operations Center, kurz SOC. Dahinter steckt ein zentrales Sicherheitsteam, das die IT-Infrastruktur im Blick behält, Auffällig keiten erkennt und rechtzeitig reagiert, bevor aus einer kleinen Anomalie eine echte Bedrohung wird.
MSPs sollten MDR nicht als reinen Technologiebaustein positionieren, sondern als skalierbaren Managed Security Service.
Präventive Schutzmaßnahmen verlieren damit nicht ihre Wirkung. Firewalls, Viren schutz, regelmäßige Updates und geschulte Mitarbeitende wehren einen Großteil der Angriffe ab. Sie sind wie die Mauern einer Burg, doch auch die besten Mauern haben oft Schwach stellen, durch die Angreifer eindringen können. Ist ein Angreifer erst einmal im
Stefan Fritz, Senior Director Channel Sales bei Sophos
BILD: © SOPHOS
Channel Fokus | IT-BUSINESS | 31
BILD: CANVA / KI-GENERIERT
Firewalls, Updates und aufmerksame Mitarbeitende halten viele Angriffe fern, aber nicht alle.
WER SOC- ODER MDR-LEISTUNGEN BEZIEHT, SOLLTE VORHER WISSEN, ... … welche Systeme angebunden werden und welche außen vor bleiben. … welche Maßnahmen der Anbieter selbst durchführen darf und welche eine Freigabe brauchen. … ob Eskalationswege festgelegt sind und wer rund um die Uhr erreichbar ist. … ob die Systeme dokumentiert und die Zugänge geregelt sind. … welche Lizenzen und technischen Voraussetzungen nötig sind. … ob für die Wiederherstellung nach einem Vorfall zusätzliche Leistungen nötig sind.
System, spielt es kaum noch eine Rolle, wie er hineingekommen ist. Dann zählt vor allem, wie schnell ihn jemand bemerkt und eingreift. Genau das kann ein SOC leisten. Wie groß das Risiko ohne kontinuierliche Angriffserkennung sein kann, zeigt unter anderem der aktuelle M-Trends-Report von Mandiant: In der Hälfte der untersuchten Fälle blieben die Angreifer im vergangenen Jahr mindestens 14 Tage unentdeckt im Netz, im Jahr davor waren es noch elf Tage. Ein Grund dafür sind laut Mandiant Spionage fälle. Dabei geht es den Angreifern nicht um eine schnelle Verschlüsselung, sondern
darum, möglichst lange unbemerkt Informationen zu sammeln. Je länger sie niemand sieht, desto mehr Schaden können sie anrichten. Wie viel in kurzer Zeit passieren kann, zeigt der Incident Response Report von Unit 42, dem Sicherheitsforschungsteam von Palo Alto Networks. Bei jedem vierten untersuchten Angriff sind laut dem Report im ver gangenen Jahr bereits nach spätestens 72 Minuten nach dem Eindringen Daten abgeflossen. Im Jahr zuvor dauerte das noch fast fünf Stunden. Ob die Angreifer lange im Netz bleiben oder schnell zuschlagen: Der
Die Grenzen des MDR-Angebots liegen dort, wo die Abdeckung endet. Sascha Riedinger, Territory Sales Manager Süddeutschland bei Watchguard
32 | IT-BUSINESS | Channel Fokus BILD: © WATCHGUARD
BILD: GEMINI / KI-GENERIERT
Bei Alarmen kann die Automatisierung Benutzer sperren und Geräte isolieren.
BILD: © ADLON INTELLIGENT SOLUTIONS
Schaden entsteht oft, bevor jemand sie bemerkt. Und je mehr Zeit sie haben, desto tiefer können sie in das Netzwerk vordringen. „Identitätsbasierte Angriffe, CloudKompromittierungen und automatisierte Ransomware-Kampagnen verkürzen die Zeit zwischen Erstzugriff und Schadens ausbreitung erheblich“, erklärt Sascha Riedinger, Territory Sales Manager Süddeutschland bei Watchguard. Das Risiko bei Erkennung und Reaktion liege laut ihm nicht darin, „Warnmeldungen zu verpassen, sondern darin, dass diese nicht schnell genug untersucht und bearbeitet werden“. Und das Risiko verschwindet nicht nach Feierabend. Auch nachts und an Wochenenden muss die IT-Sicherheit gewährleistet bleiben. Im Ernstfall braucht es zu jeder Zeit jemanden, der wachsam ist. Doch dafür wird kein internes SOC-Team
34 | IT-BUSINESS | Channel Fokus
Wir haben kein 100 Prozent 24/7, sondern 11/5. Den Rest der Zeit decken wir über technische Agents ab. Tizian Kohler, Head of IT-Security bei Adlon
benötigt. Viele Unternehmen greifen auf SOCaaS oder MDR zurück. Wo das eine anfängt und das andere aufhört, ist jedoch nicht so einfach zu klären. Selbst Riedinger räumt ein, dass die Abgrenzung zwischen den beiden Ansätzen „nicht ganz eindeutig“ sei. In der Regel beziehe sich der Unterschied vor allem auf den Umfang der bereitgestellten Sicherheitsprozesse, fügt er an. Bei einem klassischen SOC baut ein Unternehmen intern ein Team aus Analysten, eigener Technik und eigenen Prozessen auf. Bei SOCaaS übernimmt ein
Dienstleister oder Anbieter diese Aufgaben. Er überwacht die Systeme, bewertet Alarme und reagiert je nach Angebot auch selbst auf Vorfälle. Zudem kann sich ein Dienstleister um Compliance-Reportings oder die Anpassung von Erkennungs regeln kümmern. Welche Funktionen tatsächlich in einem Angebot enthalten sind, hängt vom jeweiligen Anbieter ab. Bei FortiGuard SOCaaS beispielsweise übernehmen Analysten von Fortinet die Überwachung und die Bewertung von Alarmen rund um die Uhr. Laut Regine Knipper, Director
ZUKUNFTSSICHERE VERWALTUNG VON SICHERHEITSINFRASTRUKTUR
PHYSISCHE SICHERHEITS- UND IT-INFRASTRUKTUR VERKNÜPFEN
D
ie zentrale Remote-Verwaltung von IT-Infrastruktur gehört in zahlreichen Unternehmen inzwischen zum Standard. Die physische Sicherheitsinfrastruktur, also Sicherheitslösungen wie moderne Netzwerkkameras oder Zutrittskontroll systeme, wird hingegen oftmals noch dezentral verwaltet, mit separaten Tools und Prozessen. Dieser Ansatz sorgt für mehr Komplexität und manuellen Aufwand, insbesondere bei der Verwaltung mehrerer Standorte. Gleichzeitig sinkt mit jedem weiteren zu verwaltenden Standort die Übersicht über einzelne Sicherheitsgeräte, wodurch das Risiko blinder Flecken in der Sicherheitsinfrastruktur steigt. Denn ein Gerät, das nicht oder nicht ordnungsgemäß funktioniert, fällt so unter Umständen nur dann auf, wenn jemand es vor Ort überprüft. Anstatt also die Verwaltung ihrer physischen Sicherheitsinfrastruktur weiter zu fragmentieren, sollten sich Unternehmen an der Verwaltung ihrer IT-Infrastruktur orientieren. Moderne Sicherheitslösungen sind heute bereits vollwertige Netzwerk endpunkte, die ohnehin dieselben Anforderungen an Konnektivität, Updates und Cybersicherheit stellen wie IT-Endpunkte. Eine zentrale Verwaltung von physischer Sicherheitsinfrastruktur über die Cloud ermöglicht es Unternehmen, Sicherheitslösungen standortübergreifend und ohne manuelles Eingreifen zu verwalten, Funktionsupdates konsistent auszurollen sowie Prozesse zu vereinheitlichen und zu
BILD: AXIS COMMUNICATIONS
Die Partnerschaft von Axis Communications und Cisco bringt die oftmals noch fragmentierte Verwaltung physischer Sicherheitsinfrastruktur in die Cloud – nach dem Prinzip der IT-Infrastrukturverwaltung: Zentral, einheitlich, transparent.
Sicherheits- und IT-Infrastruktur gemeinsam im Blick: Die Cloud-Integration von Axis und Cisco ermöglicht eine zentrale und effiziente Verwaltung über verschiedene Standorte hinweg.
automatisieren. Verantwortliche von IT-Fachabteilungen können so zudem zentral auf Informationen zu Gerätestatus, -lebenszyklus und Firmware-Versionen zugreifen und Modernisierungen gezielter planen.
AXIS COMMUNICATIONS UND CISCO: WENIGER VERWALTUNGSAUFWAND, MEHR TRANSPARENZ Die neue Partnerschaft zwischen Axis Communications und Cisco setzt genau hier an: In Zukunft können unterstützte Axis-Sicherheitsgeräte über Axis Cloud Connect direkt im Cisco Meraki Dashboard innerhalb von Cisco Cloud Control verwaltet werden. Die Basis dafür bildet Axis Cloud Connect, eine auf Cybersicherheit ausgerichtete, offene Hybrid-Cloud-Plattform, die Axis-Geräte am Netzwerkrand mit cloudbasierten Diensten verbindet. Sie integriert die Funktionen dieser Geräte direkt in eine Verwaltungsumgebung in der Cisco Cloud. In dieser stehen je nach Nutzeranforderungen verschiedene Modelle mit unterschiedlichen Funktionsumfängen zur Verfügung: Essentials bietet eine zentrale Geräteverwaltung sowie Transparenz über Gerätezustand, Konnek-
tivität und Wartungsanforderungen. Advantage bietet all diese Funktionen sowie Zugriff auf historische Videoaufzeichnungen, Videoanalysen, einen 30-tägigen Cloud-Speicher und mehr. Auf diese Weise erhalten Unternehmen einen zentralen Überblick über Konnektivität, Gerätestatus, AXIS-OS-Status, Firmware und Wartungsanforderungen. Diese Datenbasis ermöglicht es ihnen, für die Verwaltung ihrer physischen Sicherheits infrastruktur dieselben Managementprozesse anzuwenden, die sie bereits für die Verwaltung ihrer IT-Infrastruktur nutzen. Das Ergebnis: Weniger Verwaltungsaufwand, mehr Transparenz über den Zustand der Sicherheitsarchitektur und ein effizienterer Betrieb von Sicherheitsinfrastruktur über mehrere Standorte. Zudem erhalten Unternehmen so Zugang zu einem breiten Spektrum von Axis- Lösungen für verschiedene Anwendungsfälle, von Betriebssicherheit bis hin zu Business Intelligence und Prozessoptimierung. Mehr über die Cisco Cloud-Integration via Axis Cloud Connect erfahren Sie hier
Advertorial | IT-BUSINESS | 35
BILD: GEMINI / KI-GENERIERT
DREI UNTERSCHIEDE ZWISCHEN MDR UND SOCAAS MDR:
esonders geeignet für den Schutz von • bEndgeräten, Identitäten, E-Mail und Cloud ngriffe lassen sich direkt auf dem Gerät • Aeindämmen • der Anbieter greift in der Regel selbst ein
SOCaaS:
unterschiedliche Systeme lassen • vsichieleanbinden, etwa Firewalls anderer
• •
Hersteller, das ERP-System oder eigene Anwendungen oft inklusive Compliance-Reports und an das Unternehmen angepasster Erkennungsregeln Vorfälle lassen sich über mehrere Systeme hinweg einordnen
BILD: © FORTINET
Business Development DACH bei Fortinet, richtet sich das Angebot an Kunden mit zu wenig Ressourcen und Knowhow für einen 24/7-SOC-Betrieb. „Der Kunde führt Änderungen wie die Deaktivierung des Kontos oder das Zurücksetzen der Zugangsdaten in der Regel selbst durch oder autorisiert diese“, so Knipper. Unter nehmen können Maßnahmen also selbst umsetzen, sie freigeben oder einen Dienstleister dafür engagieren. Darüber hinaus gibt es Angebote, bei denen die aktive Abwehr direkt enthalten ist. Beim Managed Micro-SOC des Distributors Arrow ECS werden die Gegenmaßnahmen festgelegt. „Bereits zu Beginn eines Projekts werden Eskalationswege, Verantwortlichkeiten und Reaktionsmaßnahmen gemeinsam mit dem Kunden festgelegt“, beschreibt Clemens Kaiser, Business Development Manager, Arrow Enterprise Computing Solutions Deutschland.
36 | IT-BUSINESS | Channel Fokus
Automatisierung beschleunigt den Prozess – sie ersetzt jedoch nicht das menschliche Urteilsvermögen. Regine Knipper, Director Business Development DACH bei Fortinet
Während ein SOC Protokolldaten aus möglichst vielen Systemen auswertet, von der Firewall bis zur eigenen Unternehmenssoftware, setzt MDR vor allem auf ausgewählte Bereiche. Wird eine mögliche Bedrohung erkannt, greift das System meist selbstständig ein. Es unterscheidet sich je nach Anbieter, welche Datenquellen eingebunden werden können. Sophos wertet zum Beispiel sowohl Daten aus den eigenen Produkten als auch aus zahl reichen Quellen anderer Hersteller aus. Watchguard bietet mit Open MDR ebenfalls die Anbindung mehrerer Drittanbieter.
Die Grenzen sehen beide Hersteller an derselben Stelle. „Grenzen entstehen dort, wo Systeme nicht angebunden sind, keine ausreichenden Logs liefern oder Telemetrie unvollständig ist“, sagt Stefan Fritz, Senior Director Channel Sales bei Sophos. Auch Riedinger räumt ein, dass Open MDR zwar eine große Bandbreite habe, aber nicht den ganzen Markt abdecke. Kaiser unterscheidet das hauseigene Micro-SOC-Angebot noch auf einer anderen Ebene: „MDR beantwortet die Frage ‚Wurde ein Angriff erkannt?‘. Unser Micro-SOC beantwortet zusätzlich die
KI IN UNTERNEHMEN
WARUM CISOs DAS RISIKO NICHT LÄNGER ALLEIN TRAGEN KÖNNEN
K
BILD: HAMANN MEDIA
Von Sven Janssen, VP Sales DACH Region bei Sophos
BILD: SOPHOS
ünstliche Intelligenz hat sich mit beispielloser Geschwindigkeit in Unternehmen etabliert, oft schneller, als diese Governance-Strukturen aufbauen können. Es stellt sich nicht mehr die Frage, ob KI genutzt wird, sondern wie sie gesteuert, abgesichert und in interne Prozesse integriert wird. Der CISO rückt dabei ins Zentrum der Verantwortung. Da KI Arbeitsweisen, Entscheidungsprozesse und Datenflüsse grundlegend verändert, wird zugleich die Vorstellung unrealistisch, dass CISOs die damit verbundenen Risiken allein verantworten können.
und KI-Agenten vervielfachen die Einstiegspunkte, und viele Sicherheitsteams kommen bei der Verwaltung von Zugriffsrechten kaum noch mit. Verstärkt wird das durch die Zunahme nicht-menschlicher Identitäten: KI-Agenten, Bots und automatisierte Systeme erhalten Zugriff auf sensible Ressourcen in kaum noch kontrollierbarem Tempo. Der CISO ist damit weit mehr als technischer Experte: Von ihm wird erwartet, als Koordinator digitalen Vertrauens zu agieren, KI-Risiken zu bewerten, Datenabflüsse zu verhindern und zur Compliance beizutragen.
EINE TRANSFORMATION DER RISIKEN, DIE DIE ROLLE DES CISO NEU DEFINIERT
KI-GOVERNANCE MUSS ZU EINER GEMEINSCHAFTLICHEN AUFGABE WERDEN
Historisch bestand die Aufgabe des CISO darin, Infrastrukturen, Zugänge und sensible Daten zu schützen, mit Fokus auf die Prävention von Cyberangriffen. Mit generativer KI verändert sich das grundlegend: Sie schafft nicht nur neue Cyberrisiken, sondern verändert Nutzungsweisen, beschleunigt Datenströme und beeinflusst teils sogar Entscheidungsmechanismen. Das erschüttert eine zentrale Säule moderner Cybersicherheit: die digitale Identität, heute die wichtigste Angriffsfläche. Benutzerkonten, Cloud-Zugänge, APIs, Assistenten
Das zentrale Paradox: Unternehmen behandeln KI oft weiter als rein technologisches Thema, obwohl es sich um eine umfassende organisatorische Transformation handelt. KI-Governance betrifft nicht nur IT und Sicherheit, sondern ebenso Fachbereiche, Recht, HR, Compliance und Unternehmensleitung, von Datenschutz und geistigem Eigentum bis zu ethischen Fragen und Reputationsrisiken. Vor diesem Hintergrund kann der CISO nicht länger als alleinige Schutzinstanz gelten. Das Fehlen klarer Governance begünstigt bereits
„Shadow AI“, vergleichbar mit Shadow IT: Mitarbeitende nutzen KI-Tools ohne Freigabe und teils mit sensiblen Daten, meist aus dem Wunsch nach schnellen Produktivitätsgewinnen. KI zu verbieten wäre illusorisch: Wer nur auf Restriktion setzt, verlagert die Nutzung ins Inoffizielle. Die Aufgabe ist nicht, KI zu blockieren, sondern sie zu organisieren, mit klaren Richtlinien, Sensibilisierung, Datenklassifizierung und vor allem geteilter Verantwortung über alle Bereiche hinweg. Unterstützt wird ein solcher Ansatz zunehmend durch KI-gestützte Sicherheitsmodelle. Mit Sophos CISO Advantage, bereitgestellt über Sophos Fusion, will Sophos strategische CISO-Kompetenz breiter zugänglich machen. Die Lösung verbindet agentische KI mit menschlicher Expertise, bewertet das Sicherheitsniveau anhand etablierter Frameworks und übersetzt die Ergebnisse in eine priorisierte, budgetorientierte Roadmap. So erhalten auch Unternehmen ohne eigenen CISO eine Grundlage, um Risiken zu reduzieren, Investitionen zu begründen und Fortschritte gegenüber Geschäftsführung, Aufsicht oder Versicherern klar und deutlich messbar zu belegen. https://www.sophos.com/de-de/products/sophos-fusion https://www.sophos.com/de-de/products/ciso-advantage
Advertorial | IT-BUSINESS | 37
BILD: MIDJOURNEY / KI-GENERIERT
BILD: © ARROW ENTERPRISE COMPUTING SOLUTIONS DEUTSCHLAND
Fragen ‚Welche Auswirkungen hat der Vorfall auf mein Unternehmen?‘ und ‚Wer kümmert sich darum – auch außerhalb der Geschäftszeiten?‘.“ Adlon geht einen weiteren Weg. Der Ravensburger IT-Dienstleister bietet Managed SOC mit einem internen SOCTeam an. Allerdings ist es statt 24/7 ein 11/5-Angebot. Einen Großteil des Arbeitstags decken die Analysten ab, die restliche Zeit sind technische Agenten sowie Microsoft-Features aktiv. Wird ein bestimmter Alarm ausgelöst oder erreicht ein Angriff eine gewisse Intensität, sperrt eine automatische Angriffsunterbrechung den Benutzer und isoliert das Gerät, erklärt Tizian Kohler, Head of IT-Security bei Adlon. Dadurch könnten zum Beispiel User automatisch gesperrt oder Geräte isoliert werden. Damit kann eine Maschine den Angreifer so lange aufhalten, bis ein
38 | IT-BUSINESS | Channel Fokus
Das Systemhaus muss die Kundenumgebung kennen und die empfohlenen Maßnahmen fachlich begleiten können. Clemens Kaiser, Business Development Manager bei Arrow Enterprise Computing Solutions Deutschland
Analyst übernimmt. „In den vergangenen Jahren hat sich die Automatisierung im SOC von einer einfachen regelbasierten Alarmierung und vordefinierten SOARPlaybooks hin zu KI-gestützten und zunehmend agentischen Funktionen weiterentwickelt“, beschreibt Knipper den Einfluss von Künstlicher Intelligenz. Unter anderem können so Ereignisse miteinander in Kontext gebracht, Risiken priorisiert oder vordefinierte Reaktionsmaßnahmen über mehrere Tools hinweg ausgeführt werden. Die Bewertung, ob tatsächlich ein
Angriff vorliegt und was er für das Unternehmen bedeutet, muss Knipper zufolge aber beim Menschen bleiben. Welches Modell für welches Unternehmen passt, hängt deshalb vor allem von den vorhandenen Sicherheitsressourcen ab. Riedinger betont: „Wer niemanden hat, der Warnmeldungen um 2 Uhr morgens oder am Wochenende prüft, darf sich ruhig Hilfe holen – unabhängig davon, ob das Unternehmen 30 oder 300 Beschäftigte hat.“ Für ein eigenes SOC braucht es neben Fach-
CYBERSECURITY IM MEETINGRAUM Der ClickShare CX-50 Gen2 ist das erste Wireless-Conferencing-System seiner Kategorie mit ANSSI-CSPN-Zertifizierung
S
icherheit gewinnt zunehmend an Bedeutung, denn moderne Meetingräume sind längst nicht mehr nur Besprechungsräume. Sie sind heute Teil der UnternehmensIT und verarbeiten täglich sensible Informationen, von Finanzdaten über Personalthemen bis hin zu strategischen Entscheidungen. Sicherheitsrisiken enden daher nicht an der Tür zum Besprechungsraum. WEITERE INFORMATIONEN ZUM CX-50 GEN2: Mit der ANSSI-CSPNBarco ClickShare CX-50 (R9861522EUB2) – Zertifizierung hat der Drahtlose 4K-Konferenzen mit ClickShare CX-50 Gen2 Dual-Screen & BYOD | COMM-TEC einen unabhängigen Sicherheitsnachweis einer der renommiertesten europäischen Anbindung an Unternehmensnetzwerke. Cybersecurity-Behörden erhalten. In der Damit sind Meetingräume zu einem CSPN-Prüfung werden Produkte von integralen Bestandteil der IT-Infrastruktur externen Sicherheitsexperten auf ihre geworden und müssen nach denselben Widerstandsfähigkeit gegenüber CyberSicherheitsstandards bewertet werden wie andere vernetzte Systeme. angriffen untersucht. Behörden, KRITISBetreiber und große Unternehmen fordern zunehmend unabhängige Nachweise über SICHERHEIT OHNE KOMPLEXITÄT die tatsächliche Sicherheit der eingesetzten Mehr Sicherheit zu fordern ist einfach. Sie Lösungen. Die ANSSI-CSPN-Zertifizierung im Alltag nutzbar zu machen, deutlich des ClickShare CX-50 Gen2 liefert genau schwieriger. Zu komplexe Lösungen diesen Nachweis. werden von Anwendern häufig umgangen, etwa durch private Adapter oder andere Formen von Shadow IT. Deshalb müssen DER MODERNE MEETINGRAUM IST Sicherheit und Benutzerfreundlichkeit LÄNGST EIN VERNETZTES IT-SYSTEM zusammen gedacht werden. Denn nur Wer heute einen modernen Besprechungsraum betritt, erwartet vor allem eines: dass die Technik funktioniert. Notebook öffnen, verbinden, präsentieren. Anwender möchten sich nicht mit Kabeln, Adaptern oder Konfigurationen beschäftigen. Für die IT ist die Situation deutlich komplexer. Moderne Meetingräume bestehen aus kabellosen Präsentationssystemen, Kameras, Mikrofonen, Cloud-Diensten und Collaboration-Plattformen. Hinzu kommen Gastgeräte, BYOD-Konzepte und die
BILD: BARCO
akzeptierte Lösungen können dauerhaft sicher betrieben werden. Sicherheit beginnt nicht erst im Betrieb, sondern bereits bei der Entwicklung. Mit seinem „Secure by Design“-Ansatz integriert Barco Sicherheitsanforderungen von Anfang an in die ClickShare-Produkte. Verschlüsselte Kommunikation zwischen Button, Endgerät und Base Unit, regelmäßige SecurityUpdates und das zentrale Gerätemanagement über die XMS Cloud unterstützen Unternehmen dabei, hohe Sicherheitsstandards umzusetzen ohne auf die einfache und intuitive Bedienung des ClickShare Buttons zu verzichten.
FAZIT Meetingräume sind heute vernetzte IT-Systeme und sollten entsprechend in Sicherheits- und Compliance-Strategien einbezogen werden. ClickShare bietet einen ganzheitlichen Sicherheitsansatz und mit der ANSSI-CSPN-Zertifizierung des ClickShare CX-50 Gen2 gibt es nun auch eine extern geprüfte Lösung.
FÜR EIN INDIVIDUELLES ANGEBOT
wenden Sie sich gerne an unser Sales-Team: sales@comm-tec.de
BILD: BARCO
Advertorial | IT-BUSINESS | 39
BILD: MIDJOURNEY / KI-GENERIERT
Ob kleines oder großes Team, wer Alarme nicht rund um die Uhr selbst prüfen kann, lagert die Überwachung heute häufig aus.
WANN LOHNT SICH EIN EIGENES SOC? Für ein eigenes SOC braucht ein Unternehmen ausreichend Fachpersonal, hohe Sicherheitsanforderungen und die Bereitschaft zu investieren. Der Betrieb rund um die Uhr erfordert mehrere Analysten im Schichtdienst, dazu Technik, Automatisierung und eingespielte Abläufe. Wer bereits ein Sicherheitsteam hat, kann es mit externen SOC- Leistungen kombinieren. Das eigene Team übernimmt dann den Kernbetrieb, ein externer Dienst deckt Nächte und Wochenenden ab und ergänzt fehlendes Fachwissen.
personal allerdings auch das passende Budget. Wer das nicht hat, kauft die Überwachung ein. Das bedeutet nicht, dass Unternehmen damit die Verantwortung ihrer IT abgeben. Bevor der Ernstfall eintritt, sollte geklärt sein, welche Systeme überhaupt angebunden sind, welche Maßnahmen automatisch greifen dürfen oder auch, wer im Ernstfall erreichbar ist. IT-Dienstleister spielen für Unternehmen eine große Rolle bei diesem Thema, da sie helfen, die Leistungen der Anbieter einzuordnen und die passenden auszuwählen. Zusätzlich können Dienstleister dafür sorgen, dass die Anbindung, Rechteverwaltung und Prozessabläufe stets auf dem aktuellen Stand bleiben. Bei vielen Beschäftigten ist das Thema SOC allerdings noch nicht angekommen. Das zeigt die Studie „Cybersicherheit in Zahlen 2026/2027“ von G Data Cyberdefense. Nur
40 | IT-BUSINESS | Channel Fokus
31 Prozent sind mit dem Begriff vertraut. 42 Prozent haben ihn zwar schon gehört, Bedeutung und Funktion sind ihnen aber unklar, und 27 Prozent kennen ihn gar nicht. Wer den Begriff mindestens schon einmal gehört hat, schätzt den Nutzen dagegen hoch ein. 89 Prozent dieser Befragten glauben, dass ein SOC einen relevanten Beitrag zur IT-Sicherheit eines Unternehmens leisten kann. Das Interesse sei also da, aber das Wissen fehlt oft. Für Dienstleister liegt gerade in dieser Lücke die Chance, wirklich Mehrwert zu erreichen. „Kunden kaufen nicht nur ein Tool, sondern Sicherheitsergebnisse“, sagt Fritz. Wirtschaftlich attraktiv werden SOC- und MDR-Leistungen seiner Ansicht nach vor allem durch ergänzende Services wie Onboarding-Pakete, Workshops zur Anbindung bestehender Systeme, Security-Health-Checks oder Incident-Readiness-Beratung.
Die SOC-Leistungen selbst können MSPs auch über Distributoren wie Arrow ECS beziehen. Der Distributor bündelt unter anderem Technologie, Monitoring, Incident Response und weitere Managed Services, sodass Partner ganz individuelle Leistungsangebote erstellen können. Die Kundenbeziehung bleibe dabei beim Systemhaus, betont Kaiser. Dieses sei weiterhin der zentrale Ansprechpartner des Kunden. Das bedeutet für Partner, dass sie auch im Ernstfall mit dem Kunden sprechen und dessen Vertrauen gewinnen können. Darauf kann dann das weitere Geschäft aufbauen. Eine Wache für die IT-Sicherheit lässt sich heute kaufen, mieten oder individuell verstärken. Wer sich für ein SOC oder einen MDR-Dienst entscheidet, sollte aber auf jeden Fall wissen, wo die Wache steht, was sie sieht und wer übernimmt, wenn sie Alarm schlägt. n
BILD: HP
GÜNSTIGES CONSUMER-NOTEBOOK VON HP
M
it einem Startpreis von 699 Euro soll das Omnibook 5 ab November in den Handel gehen. Das nur 1,16 kg schwere 14-Zoll-Consumer-Notebook bietet für das Geld ein flaches Aluminiumgehäuse in den Farben Smoke Silver, Starlit Blue, Peony Pink und Soft Honeydew sowie ein OLED-Display mit 1.920 x 1.200 Bildpunkten und bis zu 300 Nits Helligkeit. Gegen Aufpreis unterstützt das um 180 Grad umklappbare Display auch Touch. Ab März 2027 folgt laut dem Hersteller noch als Ausstattungsvariante ein 2,5K-Touch- Panel mit 2.560 x 1.600 Pixel, 120 Hz und bis zu 620 Nits bei HDR. Beim Prozessor gibt es neben der Grundausstattung Core 5 315 noch den Core 5 320 und den Core 7
SCHLANK UND AUSDAUERND
350 als Option. Der Arbeitsspeicher ist je nach Modell zwischen 8 und 16 GB groß, die SSD fasst zwischen 256 GB und einem TB. Der 60-Wh-Akku ermöglicht laut HP bis zu 42 Stunden lokale Videowiedergabe. | kl
BILD: SAMSUNG
Mit einer Bauhöhe von lediglich 5,1 mm ist das Galaxy Tab S12 Ultra das bisher flachste Galaxy Tab von Samsung. Im Inneren des 14,6 Zoll großen Tablets
Die neuen Samsung-Tablets der Galaxy-Tab-S12-Serie sind 5,1 mm schlank und verfügen über ausdauernde Akkus.
42 | IT-BUSINESS | Technologien & Lösungen
HP setzt beim Omnibook 5 Intels günstige Wildcat-Lake-Prozessoren ein. So soll das Einstiegsmodell mit 8 GB RAM und 256-GB-SSD bereits ab 699 Euro (UVP) verkauft werden.
arbeitet der Dimensity 9500 Prozessor von MediaTek. Der 3-nm-Prozessor soll auch bei Multitasking, simultanen Abfragen oder beim Rendern anspruchsvoller Grafikprojekte flüssige Reaktionsgeschwindigkeit vorweisen. Dazu gibt es bis zu 16 GB RAM und bis zu 1 TB Massenspeicher. Die lange Akkulaufzeit verdankt das Gerät dem 11.600 mAh starken Akku. Er soll bis zu 21 Stunden im Dauerbetrieb ohne Aufladen durchhalten. Das gilt ebenfalls für das kleinere Galaxy Tab S12+ mit seinem 12,6-Zoll-Display, das wie beim Ultra auf einem Dynamic-AMOLED-Panel basiert. Angetrieben wird das Galaxy Tab S12+ ebenfalls vom Mediatek Dimensity 9500. Der RAM ist allerdings höchstens 12 GB groß und der Massenspeicher fasst maximal 512 GB. Beide Tablets laufen unter Android 17 und bieten eine ganze Palette an KI-Tools. Das Galaxy Tab S12+ soll ab 1.299 Euro (UVP) kosten, das Ultra startet bei 1.539 Euro (UVP). | ml
R O F E T O V ! i r t
is D r You
6 2 0 2 DISTRI AWARD
https://www.it-business.de/distri-award/
BILD: GEMINI / KI-GENERIERT, WORTMANN
ROBUSTES NOTEBOOK MIT SUPERHELLEM DISPLAY
W
ortmann erweitert das Portfolio der Terra-MobileNotebooks mit dem robusten Terra Industry 1433. Es ist ein gegen Staub und Spritzwasser geschütztes Rugged-Notebook mit einem stabilen Gehäuse aus einer Aluminium-Magnesium-Legierung, das auch Stürze aus mehr als einem Meter Höhe sowie Umgebungstemperaturen zwischen -20 und +60 Grad Celsius verkraften soll. Alle Schnittstellen liegen hinter Abdeckungen geschützt. Das 14 Zoll große Full-HD-Display bietet eine sehr starke Hintergrundbeleuchtung, die für eine sonnenlichttaugliche Helligkeit von bis zu 1.000 Nits sorgt. Als Prozessor dient ein Intel Core Ultra 7 155U der Meteor-Lake-Generation. Im
Terra Industry 1433 kann die CPU auf 32 GB RAM zugreifen. Zusätzlich zum wechselbaren 56-Wh-Hauptakku sitzt ein Pufferakku im Gerät. Das Wortmann Terra Industry 1433 kostet 2789 Euro (UVP). | kl
Mit den Ricoh-Modellen SP‑2230 und SP‑2240 erweitert PFU das Sortiment an Dokumentenscannern um zwei günstigere Modelle ohne
BILD: © SEPY - STOCK.ADOBE.COM, PFU
KOMPAKTE DESKTOPSCANNER
Die Ricoh-Dokumentenscanner SP‑2230 und SP‑2240 sind reine USB-Geräte. Ihnen fehlt der LAN-Port der im Sommer eingeführten Modelle SP‑2230N und SP‑2240N.
44 | IT-BUSINESS | Technologien & Lösungen
Das robuste 14-Zoll-Notebook Terra Mobile Industry 1433 ist gemäß IP53 gegen Staub und Spritzwasser geschützt. Zudem ist das Gerät für Umgebungstemperaturen zwischen -20 und 60 Grad Celsius ausgelegt.
Netzwerkunterstützung. Von den im Sommer eingeführten Modellen SP‑2230N und SP‑2240N übernehmen die neuen Scanner die Mechanik und die Komponenten der Bilderfassung. Der SP‑2240 verarbeitet bis zu 40 Seiten pro Minute, der SP‑2230 maximal 30. Beide Geräte sind mit einem automatischen Dokumenteneinzug für 80 Blatt ausgestattet. Für die Vorlagenerfassung nutzen sie die Hardware PFU Clear Image Capture, die gemeinsam mit dem PaperStreamIP-Treiber auf dem PC die OCR-Erfassung optimieren soll. Zudem verfügen die Scanner über eine automatische Papiergrößenerkennung und Bildrotation. Mit PaperStream ClickScan werden Dokumente per Rechtsklick auf „Scan“ oder über die Gerätetaste gescannt und gespeichert. Die beiden Ricoh-Scanner kosten 531 beziehungsweise 416 Euro (UVP). | kl
SECUREPOINT STARTET MANAGED FIREWALL FÜR RESELLER
ENERIERT K I- G
DA LLE/
D BIL
:
BILD: CANVA / KI-GENERIERT
S
ecurepoint veröffentlicht ein neues Managed-Firewall-Angebot. Durch den Managed-Security- Service sollen Reseller das Setup, den Betrieb und die Administra tion von Securepoint UTM-Firewalls an den Hersteller auslagern können. Partner können so weiterhin ihre Security-Leistungen anbieten, auch wenn sie selbst keinen eigenen Spezialisten vorweisen können. Hintergrund dieses neuen Services ist unter anderem der Fachkräftemangel. In vielen Systemhäusern werden SecurityProjekte wichtiger, gleichzeitig fehlen aber Spezialisten. Auf Wunsch übernimmt Securepoint deshalb die automatische Erstinstallation und die Grundkonfigura tion. Auch im laufenden Betrieb kann Securepoint Aufgaben übernehmen. Dazu gehören sicherheitsrelevante und funktionale Updates, Konfigurationsänderungen, Reporting und Dokumentation. Änderun-
gen und Störungsmeldungen steuert der Reseller über das Securepoint-Ticketsystem. Ob, wann und wie lange ein Partner den Dienst nutzt, entscheidet er selbst. Eine langfristige Bindung sei nicht nötig. | nf
ESET-PROTECT- PLATTFORM SCHÜTZT AUCH KI-AGENTEN
Autonome KI-Agenten erweitern die Angriffsfläche in Unternehmen. Eset ergänzt deshalb die Protect-Plattform um Technologien, die sowohl die Cyber abwehr unterstützen als auch den Einsatz solcher Agenten absichern sollen. Die nun gebündelten „Eset-KI-Technolo gien“ führen bestehende Funktionen wie LiveGrid, LiveSense und LiveGuard mit den neuen Komponenten LiveCortex und LiveAI zusammen. LiveCortex soll sicherheitsrelevante Ereignisse aus der Kundenumgebung zusammenführen und Zusammenhänge zwischen Aktivitäten erkennen. LiveAI baut auf diesem
46 | IT-BUSINESS | Personalien & Übernahmen
Kontext auf. Das bisher als Eset AI Advisor bekannte Tool soll künftig auch komplexere Aufgaben über mehrere Schritte hinweg bearbeiten. Auf Basis festgelegter Regeln können Aktionen automatisiert werden. Eset AI Security setzt an zwei Stellen an: AI Agent Security prüft Ressourcen, die ein Agent nutzt, darunter Skills, Skripte und externe URLs. AI Behavioral Monitoring beobachtet dagegen das Verhalten eines zugelassenen Agenten im laufenden Betrieb. Unternehmen können Regeln für erlaubte Aktivitäten festlegen und bei verdächtigem Verhalten eingreifen. | iz
Securepoint kann auch im laufenden Betrieb Aufgaben übernehmen, beispielsweise sicherheitsrelevante und funktionale Updates.
BeyondTrust Privilegiendaten in Crowdstrike Falcon SIEM Statt klassischer Malware oder SoftwareSchwachstellen stehen in drei Viertel der Cyberangriffe kompromittierte Identitäten und deren Berechtigungen im Mittelpunkt. BeyondTrust will solche Risiken gemeinsam mit Crowdstrike besser erkennbar machen. Dazu verbindet der Anbieter mehrere Lösungen seiner Pathfinder-Plattform mit Crowdstrike Falcon Next-Gen SIEM. Die Integrationen sollen Informationen zu Identitäten, Berechtigungen und Zugriffen – von Menschen, Maschinen und Work loads – mit Bedrohungsaktivitäten zusammenführen. Sicherheitsverantwortliche erhalten so zusätzlichen Kontext für Untersuchungen und können auf Vorfälle schneller reagieren. | iz
AMD-NOTEBOOK MIT AUFRÜSTOPTIONEN
B BILD: VOGEL IT-MEDIEN
Gesockelte Prozessoren gibt es bei Notebooks schon lange nicht mehr. Aber dafür lässt sich beim Dell Pro 5 14 mit schneller AMD-Gorgon-Point-CPU nicht nur die SSD austauschen, sondern auch Speicher und WLAN-Modul. Sogar ein Steckplatz für ein LTE-Modul steht in dem 14-Zoll-Business-Notebook bereit. | Klaus Länger
Das entspiegelte 14-Zoll-Display im Dell Pro 5 14 liefert eine Auflösung von 2.560 x 1.600 Bildpunkten und bis zu 120 Hz Bildwiederholrate.
48 | IT-BUSINESS | Technologien & Lösungen
ei Business-Notebooks sind die Reparaturfähigkeit und auch die Möglichkeit, die Geräte selbst aufzurüsten, in den vergangenen Jahren immer besser geworden. Verklebte Gehäuse und Akkus oder verlötete statt gesteckte M.2-SSDs gehören weitgehend der Vergangenheit an. Bei unserem Angetestet-Kandidaten gehen die Möglichkeiten für den Komponententausch oder ein Upgrade zwar nicht so weit wie etwa bei Framework, aber neben der SSD sind auch die beiden 16-GB-Speichermodule und die WLAN-Karte gesteckt. Prinzipiell kann das Notebook mit bis zu 64 GB RAM geordert werden, etwa für die Ausführung größerer lokaler KI-Modelle. Beim Prozessor wäre ein Upgrade auf ein schnelleres Modell derzeit auch kaum möglich: Denn der Ryzen AI 9 HX PRO 470 ist mit seinen vier Zen-5- sowie acht Zen-5c-Cores und der Radeon-890M-GPU bereits das zweitschnellste Modell der aktuellen Gorgon-Point-Familie für Business-Geräte. Vom HX PRO 475 unterscheidet er sich nur durch die bis zu 55 TOPS statt bis zu 60 TOPS schnelle NPU. Für gängige lokale KI-Anwendungen reicht sie aber gut aus. CPU-intensive Aufgaben erledigt der Gorgon-Point-Prozessor mit seinen 24 Threads sehr flott, wie die 15.670 Multicore-Punkte im Cinebench R23 zeigen. Hier liegt der Dell Pro 5 mehr als 3.000 Punkte vor einem ASUS Expert-
ie unsere L
it-sa:
ö
Halle 6-412 und 6-121
n nge
KI VERÄNDERT
S en
su
CYBERANGRIFFE WERDEN INTELLIGENTER – UNTERNEHMEN BRAUCHEN SECURITY, DIE BEDROHUNGEN ERKENNT, ANALYSIERT UND DEN ADMINISTRATOR IM ALLTAG UNTERSTÜTZT.
E n de ck
BILD :ZYXEL
DIE CYBERSECURITY Die Digitalisierung eröffnet Unternehmen neue Möglichkeiten – gleichzeitig wachsen die Angriffsflächen. Cloud-Dienste, vernetzte Geräte und digitale Geschäftsprozesse schaffen Abhängigkeiten, die Cyberkriminelle gezielt ausnutzen. Eine Entwicklung verschärft diese Situation zusätzlich: Künstliche Intelligenz verändert die Cybersecurity auf beiden Seiten.
A
ngreifer können KI nutzen, um Phishing-Nachrichten überzeugender zu formulieren, Angriffe schneller zu skalieren und Schwachstellen effizienter auszunutzen. Für Unternehmen bedeutet das: Klassische Sicherheitskonzepte müssen mit den Angriffsmethoden von heute und morgen Schritt halten. Gerade kleine und mittlere Unternehmen stehen dabei vor der Herausforderung, ein hohes Sicherheitsniveau zu erreichen, ohne den administrativen Aufwand weiter zu erhöhen.
ZY L XE
Entdecken Sie, wie Zyxel moderne Cybersecurity mit einfacher Netzwerkverwaltung verbindet.
D: BIL
SICHERHEIT MUSS MITDENKEN Moderne Cybersecurity setzt deshalb zunehmend auf automatisierte Analyse und intelligente Erkennung. KI-gestützte Security kann dabei helfen, verdächtige Aktivitäten schneller zu identifizieren, Bedrohungen zu analysieren und Administratoren bei der Reaktion zu unterstützen. Ziel ist nicht, den Menschen zu ersetzen. Vielmehr sollen intelligente Funktionen dort entlasten, wo heute Zeit und Aufmerksamkeit gebunden werden – bei Überwachung, Analyse und der täglichen Administration. Zyxel verbindet verschiedene Schutzmechanismen zu einem mehrschichtigen
Sicherheitsansatz. Dazu gehören unter anderem Intrusion Prevention sowie Schutz vor Malware und Ransomware und CloudSandboxing. So können Bedrohungen auf unterschiedlichen Ebenen erkannt und abgewehrt werden. Damit wird ein Sicherheitskonzept wichtiger, das nicht nur auf einzelne Angriffe reagiert, sondern kontinuierlich mit den Anforderungen des Netzwerks mitwächst. Auch die Verwaltung spielt dabei eine entscheidende Rolle. Mit Zyxel Nebula lassen sich Netzwerkkomponenten cloudbasiert zentral bereitstellen, konfigurieren, überwachen und aktualisieren. Monitoring in Echtzeit, Alarmierungen bei Störungen und die standortübergreifende Verwaltung helfen dabei, den Überblick zu behalten und unnötige Vor-Ort-Einsätze zu reduzieren. Firewalls, Switches, WLAN Access Points sowie LTE- und 5G-Router können dabei als aufeinander abgestimmte Komponenten eines Gesamtnetzwerks betrachtet werden.
VON REAKTIVER ZU INTELLIGENTER SECURITY Die Frage lautet deshalb nicht mehr nur: Wie schützen wir unser Netzwerk heute? Sondern auch: Wie stellen wir sicher, dass unsere Security mit den Bedrohungen von morgen Schritt hält? Für IT-Reseller und Managed Service Provider wird diese Entwicklung besonders relevant. Eine zentral verwaltete Infrastruktur schafft die Grundlage, Security und Netzwerkmanagement effizient miteinander zu verbinden. Zyxel unterstützt MSPs dabei mit cloudbasiertem Netzwerkmanagement, flexiblen Lizenzmodellen und persönlichen Ansprechpartnern. Wiederkehrende Serviceumsätze, zentrale Lizenzverwaltung und technische Schulungen runden das Angebot ab. Cybersecurity wird damit zunehmend zu einem kontinuierlichen Prozess statt zu einer reinen Reaktion auf den nächsten Angriff. Wer Netzwerke heute intelligent überwacht, zentral verwaltet und Sicherheitsfunktionen konsequent integriert, schafft bessere Voraussetzungen, um auch auf die Bedrohungen von morgen vorbereitet zu sein.
WEITERE INFOS:
Advertorial | IT-BUSINESS | 49
Dell setzt bei der AMD-Variante des Pro 5 14 auf herkömmlichen DDR5-SDRAM in Form von SO-DIMMs. Beim Testgerät waren die beiden Speichermodule zusammen 32 GB groß. Zudem ist auf dem Mainboard ein Steckplatz für ein LTE-Modul vorhanden.
BILDER: VOGEL IT-MEDIEN
Book Ultra mit Intel Core Ultra X7 358H. In der Anwendungsleistung liefert das Dell-Notebook mit 7.296 Zählern ein gutes Ergebnis ab. Es erreicht aber hier nicht die Performance des Panther-Lake-X-Geräts mit seiner deutlich schnelleren integrierten GPU, das auf 9.765 Punkte kommt. Die Akkulaufzeit reicht mit dem zu 100 Prozent geladenen 70-Wh-Akku mit knapp 11 Stunden im PCMark 10 auch für einen ausgedehnten Arbeitstag gut aus. Mit 1,52 kg ist das Pro 5 14 allerdings kein ausgesprochenes Leichtgewicht.
der flotten Samsung BM9C1a eine kurze M.2-2230-Karte auf dem Mainboard. Das 14-Zoll-Display im 16:10-Format basiert beim Testgerät auf einem entspiegelten IPS-Panel mit 2.560 x 1.600 Pixel und einer variablen Bildwiederholrate von bis zu 120 Hz. Das Display hinterlässt einen guten subjektiven Eindruck. Mit einer Helligkeit von bis zu 500 Nits ist es auch in helleren Umgebungen noch gut ablesbar. Die qualitativ gute Full-HD-Webcam über dem Display unterstützt Windows Hello, die auf der NPU laufenden Studio-Effekte sowie die Anwesenheitserkennung in Windows 11. Die Linse der Kamera kann per Schieber verdeckt werden. Das Audiosystem produziert eine ordentliche Lautstärke und sogar brauchbare Bässe. Das Keyboard mit großen Tasten, angenehmem Tastenhub sowie im Power-Button integriertem Fingerabdruckleser gefällt ebenfalls. Auch das Touchpad ist sehr groß ausgefallen. Allerdings setzt der Hersteller hier ein herkömmliches und kein haptisches Touchpad ein.
Verpackt ist die Hardware in ein solides Alugehäuse, in dem vergleichsweise viele Schnittstellen bereitstehen: zwei USB4Ports mit DisplayPort 1.4, zwei USB-Typ-ABuchsen, ein HDMI-Ausgang sowie ein GbE-Port. Zudem sitzt im Testgerät noch ein Einschub für eine SIM-Karte, denn auf dem Notebook ist bereits ein Steckplatz für eine 4G-Karte vorhanden und auch die Antennenanschlüsse sind bereits vorbereitet. Die Wi-Fi-7-Karte basiert auf dem MediaTek-Chip MT7925. Als SSD sitzt mit
Das Dell Pro 5 14 ist ein schnelles und gut ausgestattetes Business-Notebook, das durch umfangreiche Aufrüstoptionen glänzt, die andere Geräte seiner Klasse nicht bieten. So kann beim Testgerät der Arbeitsspeicher leicht später aufgerüstet werden, was bei den derzeitigen Speicherpreisen ein großer Vorteil ist. Auch ein LTE-Modul kann selbst eingebaut werden. Ein weiterer Pluspunkt ist das helle WQXGA-Display. Das Gewicht ist mit 1,52 kg für den mobilen Einsatz etwas hoch. n
Das Dell Pro 5 14 bietet sogar nach einen Gigabit-Ethernet-Port.
50 | IT-BUSINESS | Technologien & Lösungen
MICROSOFT, MONTAGE: KLAUS LÄNGER
Im 13-Zoll-Surface-Laptop und dem 12-Zoll-Surface-Pro arbeiten nun Snapdragon-X-Plus-Prozessoren der zweiten Generation.
NEUE SURFACE-MODELLE UND EIN COPILOT-UPDATE Microsoft gönnt den Einstiegsmodellen Surface Pro 12 Zoll und Surface Laptop 13 Zoll ein Upgrade auf die Snapdragon-X2-Generation und stellt das Surface Laptop Ultra offiziell vor. Zudem überarbeitet der Hersteller den Copilot. Die Neuauflage kommt mit drei Elementen: Home, Code sowie Autopilot für KI-Agenten. | Klaus Länger
52 | IT-BUSINESS | Technologien & Lösungen
V
ergangenes Jahr hat Microsoft mit dem Surface Pro 12 Zoll und dem Surface Laptop 13 Zoll zwei Einstiegsmodelle mit dem ARMProzessor Snapdragon X Plus von Qualcomm lanciert. Nun folgt ein Refresh der beiden Rechner mit dem Snapdragon X2 Plus. Der neue X2P-42-100-Prozessor in der zweiten Generation der Surface- Rechner verfügt zwar nur noch über sechs statt acht Oryon-Cores, liefert aber dank verbesserter Architektur und von 3 auf 4 GHz gesteigerter Taktfrequenz trotzdem eine höhere Rechen- und vor allem Grafikleistung. Dazu kommt eine Hexagon-
NPU, die 80 statt 45 TOPS leistet und die Copilot+-Anforderungen weit übersteigt. Microsoft spricht bei den beiden neuen Modellen allerdings nicht mehr von Copilot+-PCs. Das könnte auch damit zusammenhängen, dass der Nvidia-RTXSpark-Superchip im kürzlich offiziell vorgestellten Surface-Laptop-Ultra- Notebook und in der Surface Dev Box trotz KI-Fokus ohne NPU auskommt. Beim Surface Pro 12 Zoll Gen2 und Surface Laptop 13 Zoll spielen sich die Neuerungen unter der Haube ab: Am Gehäuse der kompakten Rechner hat Microsoft außer den Farben nichts verändert. Neben Platin
BILD: MICROSOFT
Mit Nvidias RTX-Spark-Prozessor arbeiten das 15-Zoll-Notebook Surface Laptop Ultra und die Surface RTX Spark Dev Box. Während das Notebook mit dem kleineren 18-Core-RTX-Spark N1X und 24 GB RAM zu einem Preis ab 2.899 Euro (UVP) startet, kostet die mit 128 GB LPDDR5X bestückte KI-Entwicklungsplattform mindestens 6.000 US-Dollar. Hier ist auch die große N1X-Variante mit 20 ARM-CPU-Cores und 6.144 statt 5.120 Cuda-Cores eingebaut.
und Violett gibt es nun Schwarz statt Ozeanblau als dritte Variante. Das Surface Pro ist nun statt mit 16 GB auch mit 24 GB LPDDR5X-Arbeitsspeicher lieferbar, allerdings mit einem Aufpreis von 240 Euro. Der UFS-Massenspeicher ist weiterhin entweder 256 oder 512 GB groß. Das ist auch beim Surface Laptop der Fall, den es weiterhin nur mit 16 GB Arbeitsspeicher gibt. Das 12-Zoll-PixelSense-Display im Surface Pro und der 13-Zoll-Screen im Surface Laptop sind nun bis zu 500 Nits hell – 100 Nits mehr als bei den Vorgängern. Bei den Preisen machen sich die gestiegenen Kosten für den Speicher bemerkbar: Das neue Surface Pro 12 Zoll ist ab 1.259 Euro (UVP) erhältlich, das Surface Laptop 13 Zoll kostet ab 1.319 Euro (UVP). Bei den Vorgängern lagen die Startpreise im Mai 2025 noch bei 979 beziehungsweise 1.099 Euro. Das optionale Keyboard inklusive Stift für das Surface Pro kostet weiterhin 299 Euro (UVP). Auch wenn Microsoft die neuen SurfaceModelle nicht mehr als Copilot+-PCs bezeichnet, hat Copilot weiterhin höchste Priorität für den Hersteller. Ein neuer Copilot soll die Nutzung des KI-Assistenten vereinfachen und die Produktivität steigern. Im Mittelpunkt des neuen Copilots stehen nun die Funktionen Home, Code und Autopilot. Home fasst die bisher getrennten Funktionen Chat und Cowork unter einer Oberfläche zusammen. Unter
54 | IT-BUSINESS | Technologien & Lösungen
dem seit Juni allgemein verfügbaren Cowork versteht der Hersteller eine KI-Funktion, die komplexe Aufgaben mit längerer Laufzeit erledigen kann. Zudem wird Copilot Home mit Office verknüpft und kann mithilfe der Office-Anwendungen Aufgaben erfüllen, und zwar auch innerhalb eines Teams. Code nutzt die Technologie hinter GitHub Copilot und soll auch in der Softwareentwicklung wenig erfahrenen Microsoft-365-Nutzern das Erstellen eigener Software innerhalb der Unternehmensumgebung ermöglichen. Das KI-Tool läuft in einer Sandbox-Umgebung und kann im eigenen Microsoft365-Tenant gehostet werden. Autopilot ist schließlich ein persistenter und persönlicher KI-Agent, der eigenständig Aufgaben übernehmen soll. Er kann auch Teams- Kanäle beobachten und auf Mentions reagieren. Der Autopilot läuft in der Cloud und kann so unabhängig vom Rechner des Nutzers seine Aufgaben erfüllen. Aufwendigere KI-Aufgaben werden künftig nach Verbrauch abgerechnet. Allerdings soll FinOps for AI den Unternehmen eine bessere Kontrolle ihrer Ausgaben für die KI-Services von Microsoft ermöglichen. Home und Code werden in den kommenden Wochen schrittweise für das MicrosoftFrontier-Programm ausgerollt, das einen Zugang zu experimentellen und neuen KI-Funktionen gestattet. Autopilot ist noch nicht so weit: Er geht zunächst in eine Private-Preview-Phase. n
BEI HPE PROLIANT SCHLÄGT ES 13 Die GPUs sind beim Proliant DL585a leicht von oben zugänglich sobald das Modul mit den beiden Epyc-Prozessoren und den SSD-Einschübe nach oben aufgeklappt wird.
B
ei HPE schlägt es 13: Der Hersteller präsentiert die ersten vier Modelle seiner inzwischen 13. Generation der Proliant-Server. Die Basis für die vier neuen ProliantServer, zwei davon für herkömmliche 19-Zoll-Racks und zwei für Datacenter nach den Vorgaben des Open Compute Project, bilden die AMD-Epyc-Prozessoren der Venice-Generation mit Zen-6-Architektur.
D:
BIL
E HP
Der Proliant DL525 Gen13 und der DL585a Gen13 sind zwei sehr unterschiedliche Server für jeweils spezifische Aufgaben. Der DL525 Gen13 belegt nur eine Höheneinheit im Rack. Er ist laut HPE für Anwendungen bestimmt, die große Datenmengen in kurzer Zeit verarbeiten. Um diese Aufgaben zu erledigen, kann der
Die vier von HPE angekündigten Proliant-Server basieren auf den neuen AMD-Epyc-Prozessoren der Venice-Generation mit Zen-6-Architektur. Die Bandbreite der Server reicht vom 1U-Modell Proliant DL525 Gen13 bis hin zum massiven Proliant DL585a Gen13 mit Platz für bis zu acht Dual-SlotGPU-Karten. PE
LD BI
56 | IT-BUSINESS | Technologien & Lösungen
:H
HPE kündigt die ersten Modelle der 13. Proliant-Generation an. Die mit AMDEpyc-Prozessoren der sechsten Generation bestückten Server sollen neben einer höheren Leistung noch neue Funktionen für den Schutz von Daten und Systemintegrität bieten. | Klaus Länger
Server mit einem Epyc-9006-Prozessor mit Sockel-SP7-Interface und bis zu 256 Cores bestückt werden. Der mit Luft oder direkter Flüssigkeitskühlung lieferbare Server soll noch dieses Jahr erscheinen. Im kommenden Jahr bringt HPE den für anspruchsvollere KI-Aufgaben ausgelegten DL585a Gen13 auf den Markt. Der 10U- Server mit zwei Sockel-SP7-CPUs bietet Platz für bis zu acht PCIe-GPU-Karten mit voller Höhe und doppelter Breite. Für rechenintensive Anwendungen im großen Maßstab hat HPE die Proliant- Modelle XD245 Gen13 und XD285 Gen13 entworfen. Beide Systeme sind nach den Anforderungen des Open Compute Project gebaut und belegen jeweils zwei Höheneinheiten in einem 21-Zoll-OCP-Rack. Der Proliant XD245 nimmt vier flüssigkeitsgekühlte Nodes mit jeweils zwei AMD-Epyc- Venice-SP7-Prozessoren auf. Der XD285 Gen13 ist für noch nicht auf eine direkte Flüssigkeitskühlung ausgelegte OCP- Rechenzentren geeignet. Hier sitzen zwei Nodes mit jeweils zwei luftgekühlten Epyc-Prozessoren im 2U-Gehäuse. Mit der 13. Proliant-Generation kommt auch eine neue Version 8 von HPE Integrated Lights-Out (iLO 8). Sie automatisiert Sicherheitsfunktionen, die zuvor manuell konfiguriert werden mussten. Insgesamt nennt HPE drei Funktionen, die es bisher noch nicht gab: Verschlüsselung ab dem ersten Booten mit automatisch selbstverschlüsselnden Laufwerken (Auto-SED), Multi-Party Authorization (MPA) für mehr Sicherheit durch das Vier-Augen-Prinzip und Post-Quanten-Kryptografie für den verschlüsselten Datenverkehr im internen Gerätemanagement. n
PYTHON VERSUS JAVA IM KI-ZEITALTER
J
ava gilt im Vergleich zu Python mitunter als verstaubt. Für Scott Sellers, CEO von Azul, einem Anbieter einer Java-Entwicklerumgebung, ist die Programmiersprache im KI-Zeitalter trotzdem unverzichtbar. „Python ist super, solange man Modelle trainiert“, sagt der Manager. Künstliche Intelligenz erhöhe jedoch auch den Druck auf die Unternehmensinfrastruktur – und dieser Druck lastet voll und ganz auf Java, so seine These. Die Sprache habe sich kontinuierlich weiterentwickelt und bringe inzwischen auch für KI eine ausgereifte Tool-Landschaft mit, mit Bibliotheken wie JavaML oder der Deep Java Library. Dazu komme die Plattformunabhängigkeit, mit der sich Anwendungen problemlos zwischen verschiedenen Cloud- und Hybrid-Umgebungen verschieben lassen. Woran Projekte trotzdem mitunter scheitern, liegt seiner Darstellung nach selten an der Sprache selbst, sondern am Ballast, der sich über Jahre angesammelt hat: toter Code, alte Feature-Flags und ungenutzte Abhängigkeiten. Das alles könne das Kontextfenster von KI-Tools überlasten, sodass in Folge die Qualität der Ergebnisse leidet. Veralteter Code und jahrelang aufgeschobene Updates bremsen KI-Projekte also aus. Doch wie räumt man diesen Ballast im laufenden Betrieb am besten weg, ohne dass alles stillsteht? „Die
58 | IT-BUSINESS | Technologien & Lösungen
Schwierigkeit ist erstmal, überhaupt zuverlässig herauszufinden, was wirklich tot ist“, berichtet Sellers aus der Praxis. Klassische Werkzeuge wie statische Code-Analyse oder Logging liefern seiner Darstellung nach „nur Vermutungen, weil sie nicht sehen, was im Betrieb tatsächlich passiert“. Zuverlässiger sei es, die Laufzeitumgebung selbst zu beobachten: Genau das könne die „Azul Intelligence Cloud“ mit ihrer Komponente „Code Inventory“ leisten. Das Ziel ist es, während des laufenden Betriebs zu erfassen, welche Klassen und Bibliotheken vom Code wirklich ausgeführt werden und welche nie. Vom Zeithorizont her darf so eine Beobachtung „am besten über ein ganzes Quartal oder sogar Jahr hinweg“ laufen, damit auch selten genutzter Code ausreichend Zeit hat, um überhaupt einmal aufzutauchen. Den identifizierten Ballast entfernt man dann nicht per Hand, führt der Firmengründer aus, sondern mit einem Framework wie OpenRewrite, das den Code zunächst nur markiert und erst später tatsächlich löscht, wenn sich die Teams wirklich sicher sind, dass er nicht mehr gebraucht wird. So bleibe der Betrieb während
BILD: AZUL
BILD: MIDJOURNEY / KI-GENERIERT
Die KI-Ära hat längst begonnen und LLMs greifen bei der Lösung von Problemen häufig auf Python zurück. Doch auch Java spielt als Infrastrukturbasis gerade für IT-Dienstleister eine herausragende Rolle, wie Azul-CEO Scott Sellers herausarbeitet. Sellers hat sich stark in Sachen „Java“-Ökosystem positioniert. | Dr. Stefan Riedl
Scott Sellers, CEO bei Azul
Oracle, Azul und Java Rollen und Abhängigkeiten im Java-Ökosystem Java ist die Programmiersprache und Plattform, auf der Anwendungen entwickelt und ausgeführt werden. Oracle verantwortet als Nachfolger von Sun Microsystems die Weiterentwicklung der Java-Spezifikationen und bietet mit dem Oracle JDK eine eigene Java-Distribution an. Azul ist ein unabhängiger Anbieter von Java-Laufzeitumgebungen und Supportleistungen. Die Azul-Produkte basieren überwiegend auf OpenJDK und sind mit den Java-Spezifikationen kompatibel. Azul ist daher nicht vom Oracle JDK abhängig, nutzt aber – wie andere Anbieter auch – das Java-Ökosystem, die Spezifikationen und die OpenSource-Basis OpenJDK. Unternehmen können je nach Anforderungen Oracle Java oder eine Azul-Distribution einsetzen. Bildmetapher: Die Schlange steht für Python, das Kaffeetassensymbol für Java und der KI-Bot für neue Zeiten im Coding-Geschäft. BILD: MIDJOURNEY / KI-GENERIERT
des gesamten Aufräumprozesses stabil. KI-Angriffe finden Sicherheitslücken heutzutage automatisch. Wie bleiben uralte Java-Versionen wie Java 7 oder 8 trotzdem sicher, wenn kein offizieller Support mehr da ist? Die Antwort des Azul-Gründers lautet „erweiterter Support von einem spezialisierten Anbieter“. Und das nicht ohne Eigennutz: „Wir sind aktuell der Einzige, der Extended Support für Java 6, 7 und 8 anbietet, mit 24/7-SLA und gezielten Sicherheitspatches, obwohl Oracle selbst längst keine Patches mehr für neu entdeckte Lücken liefert“, sagt der Manager. Seit August biete man nicht mehr quartalsweise, sondern monatlich rein sicherheitsfokussierte Updates, ausdrücklich auch für diese alten Versionen, „weil KI beschleunigt, wie schnell Schwachstellen gefunden werden“. Oracle hat die Lizenzkosten erhöht. Sellers ordnet das folgendermaßen ein: „Oracle
60 | IT-BUSINESS | Technologien & Lösungen
lizenziert nach Mitarbeiterzahl statt nach tatsächlicher Nutzung, und das wird für viele Kunden richtig teuer.“ Daraus habe sich eine große Nachfrage nach alternativen Java-Laufzeitumgebungen entwickelt. Auch für IT-Dienstleister ergeben sich daraus etliche Geschäftschancen: Bestandsaufnahme, Migration und danach bleiben sie im Geschäft, weil Optimierung und Support nicht mit dem Umstieg aufhören. Azul ist folgendermaßen Teil des Java-Ökosystems: Das Unternehmen liefert mit Azul Core eine kompatible OpenJDKDistribution, „die Oracle Java eins zu eins ersetzt, ohne Code-Änderungen, mit bis zu 70 Prozent weniger Lizenzkosten“, so die Darstellung des Azul-CEOs. Wo steht Java in fünf Jahren, also in IT-Zeiten, die stark von KI geprägt sein werden? Wird die JVM die Basis für KI-Modelle in Unternehmen sein? Sellers bleibt
Realist: „Beim Training von Modellen wird Python vorne bleiben“, so der Azul-Chef. Aber sobald KI-Funktionen produktiv in Unternehmen laufen, wird Java diese Rolle seiner Ansicht nach weiter ausbauen. Die Zahlen würden ja bereits heute einen klaren Trend in diese Richtung zeigen. Java sei nicht „hip“, sondern vielmehr „kritische Infrastruktur“. Diese Infrastruktur wird nach der Überzeugung des Azul-Chefs aber keineswegs verschwinden, sondern weiterentwickelt – von der riesigen Open-Source- Community sowie auch von Anbietern, die sie speziell für neue Anforderungen wie KI-Workloads optimieren werden. Sellers' Fazit: „Meine Antwort auf die Frage ist deshalb ganz klar ‚ja‘: Die JVM (Java Virtual Machine) wird die Basis bleiben, auf der KI in Unternehmen tatsächlich läuft.“ n
Freuen Sie sich auf die neue Episode! Ihre Moderatorin ist IT-BUSINESS Redakteurin Mihriban Dincel! Mit Mit passendem passendem KI-generierten KI-generierten Song! Song! #Ohrwurm #Ohrwurm
DIGITALE SOUVERÄNITÄT
B ILD: AD ESSO SE
ALS VERKAUFSARGUMENT?
Mihriban Dincel im Gespräch mit:
MARGRIT LINGNER Leitende Redakteurin IT-BUSINESS
Zu hören über:
https://www.it-business.de/ podcast/
Verlag: Vogel IT-Medien GmbH Max-Josef-Metzger-Straße 21, 86157 Augsburg, Tel. 0821/2177-0, Fax 0821/2177-150 www.it-business.de, it-business@ vogel.de Geschäftsführer: Tobias Teske, Matthias Bauer Chefredakteurin: Sylvia Lösel (sl), verantwortlich für den redaktionellen Teil, (V.i.S.d.P. für redaktionelle Inhalte) CvD: Heidi Schuster (hs), Ira Zahorsky (iz) Leitende Redakteure: Margrit Lingner (ml), Dr. Stefan Riedl (sr) Redaktion: Mihriban Dincel (md), Natalie Forell (nf), Klaus Länger (kl), Agnes Panjas (ap), Alexander Siegert (as) Co-Publisher: Lilli Kos (-300), verantwortlich für den Anzeigenteil Media-Sales: Besa Agaj / International Accounts (-112), Stephanie Steen (-211), David Holliday (-193), media@vogel.de Anzeigendisposition: Mihaela Mikolic (-204), Denise Falloni (-202) Grafik & Layout: Carin Boehm, Johannes Rath, Udo Scherlin; Carin Boehm (EBV) Titelbild: © Volodymyr - stock.adobe.com / [M] Udo Scherlin;
SEIEN SIE GESPANNT AUF UNSERE NÄCHSTE AUSGABE!
DAS MAGAZIN FÜR DEN IT-MARKT
CHANNEL FOKUS
IT-BUSINESS 20 / 2026 erscheint am 02.11.2026
SOVEREIGN CLOUD
Mediaberatung 0821 / 2177 - 300
Gemini / KI-generiert / [M] Alexander Preböck;
Leserservice/Abo: it-business.de/hilfe oder E-Mail an vertrieb@vogel.de mit Betreff „IT-BUSINESS“. Gerne mit Angabe Ihrer Kundennummer vom Adressetikett: *CS-1234567* Zentrale Anlaufstelle für Fragen zur Produktsicherheit: Andreas Hummel, andreas.hummel@vogel.de, Tel. 0931/418 - 2852 Unsere Papiere sind PEFC-zertifiziert. Druck: Vogel Druck- und Medienservice GmbH, Leibnizstr. 5, 97204 Höchberg Haftung: Für den Fall, dass Beiträge oder Informationen unzutreffend oder fehlerhaft sind, haftet der Verlag nur beim Nachweis grober Fahrlässigkeit. Für Beiträge, die namentlich gekennzeichnet sind, ist der jeweilige Autor verantwortlich. Copyright: Vogel IT-Medien GmbH. Alle Rechte vorbehalten. Nachdruck, digitale Verwendung jeder Art, Vervielfältigung nur mit schriftlicher Genehmigung des Verlages. Verbreitete Auflage: 46.861 (davon 31.970 ePaper) Exemplare (IVW II / 2026)
REDAKTIONSBEIRAT Torsten Albuschat Managing Director Dierck MPS, Dierck Group
Caroline Kiel CEO PingUs Solutions
Christian Weiss Geschäftsführer Nordanex
Dirk Henniges Geschäftsführer Compass Gruppe
Dirk MüllerNiessner CTO Bechtle
Mark Schröder CEO bei Synaxon
Ulf Masselink Marketingleiter PCO
Kai-Ole Kirsten Geschäftsführer Datagroup Bremen GmbH
Klaus Kaiser Geschäftsführender Gesellschafter Teccle Group
Olaf von Heyer Vorstand, Concat
Sandra Balz Vorständin Kiwiko
62 | IT-BUSINESS | Index
Jan Bindig Vorstandsmitglied Kiwiko
Sven Glatter Geschäftsführer Comteam
Thorsten Raquet Geschäftsführer PCG
https://www.it-business.de/epaper/
Inserenten Firma
Seite
api GmbH Aquado AG AXIS Communications GmbH COMM-TEC GmbH DELO Computer GmbH Deutsche Telekom Geschäftskunden GmbH Eset Deutschland GmbH Fortinet GmbH Fsas Technologies GmbH G DATA CyberDefense AG iiyama international b.v. Infinigate Deutschland GmbH Integrated Systems Events GmbH IT-BUSINESS NEXOWARE
77 67 – 69 35 39 63 – 65 17 14 – 15, 33 23 84 2 51 8–9 57 43, 61, 83 53
Firma
Seite
ONLINE USV-Systeme AG ProCase GmbH SEPPmail - Deutschland GmbH Shuttle Computer Handels GmbH Silent Power Electronics GmbH Sophos Technology GmbH Swissbit AG TAROX AG TIM AG Trend Micro Deutschland GmbH Vogel IT-Akademie WatchGuard Technologies GmbH Westcon Group Germany GmbH Zyxel Networks A/S
55 66 45 73 72 37 41 76 11 25 28 – 29, 59 19 47 49
Redaktionell erwähnte Unternehmen Firma
Seite
Firma
Seite
Firma
Seite
ADLON Intelligent Solutions
30
Erik Sterck
6
Palo Alto Networks
30
ALSO
27
Eset
46
PCO Personal Computer
24
Arrow ECS
30
Exclusive Networks
24
Percano Group
24
Azul Systems
58
Fortinet
30
PFU
44
BeyondTrust
46
G DATA CyberDefense
30
Public Cloud Group
26
Cloudera
26
Google Cloud
30
salesforce.com
20
comTeam
10
Heinlein
16
Samsung Electronics
42
connexta Group Services
26
Hewlett Packard Enterprise
Securepoint
46
CrowdStrike
46
HP
42
Sophos
30
DATAGROUP
27
Informatica
20
Vogel IT-Akademie
Dell
48
IONOS Cloud
70
WatchGuard
30, 78
Deutsche Telekom
12
Microsoft
52
Wortmann
44
DIA Digital Consulting
20
Nextcloud
70
Xantaro
24
27, 56
74
MARKET
Gastredner Marcel Fratzscher vom Deutschen Institut für Wirtschaftsforschung
EUROPAS
DIGITALE ZUKUNFT
Knapp über die Hälfte der deutschen Unternehmen nutzen bereits KI.
70 | IT-BUSINESS | On Tour
BILDER: © FOTOGRAF: DIETER DÜVELMEIER
Souveräne Infrastruktur allein ist noch kein Geschäftsmodell. KI allein ebenfalls nicht. Entscheidend wird, was Unternehmen und ihre Partner daraus konkret machen. Um darüber zu diskutieren, trafen sich über 800 Kunden und Partner des Cloud-Anbieters Ionos unter dem Motto „Ihre Daten. Ihre Regeln. Ihre KI.“ im Estrel in Berlin. | Alexander Siegert
Ionos-CEO Achim Weiss sprach auf der Bühne über die deutschen KI-Chancen. Ionos CTO Markus Noga sprach über die Evolution der Ionos Cloud.
HINTERGRUNDBILD: GEMINI/KI-GENERIERT
Patrick Schaudel (Ionos) und Frank Karlitschek (Nextcloud) stellten die Euro-Office-Initiative vor.
Emily Raidt (Ionos) sprach mit Alex Siegert (IT-BUSINESS) über die Channelpartner.
Auf drei Tracks konnten sich die Teilnehmer über die Schwerpunkte des Summits informieren.
Von Big Tech zur Standort-Stärkung. Darum ging es in der Keynote von Sascha Pallenberg (MeTacheles).
Auch in der Expo gab es reichlich Diskussionsstoff.
Europäische Unternehmen müssen sich gegenüber der Konkurrenz aus den USA und China nicht unnötig klein machen, meinten Andreas Nauerz (Ionos) und Frank Karlitschek (Nextcloud). Claudio Serrano und Jens Reich moderierten die Award-Verleihung.
Die Sieger der Partner Awards
Mehr Bilder unter: https://voge.ly/Ionos-2026/
On Tour | IT-BUSINESS | 71
HINTERGRUNDBILD: ©TARLINEART-STOCK.ADOBE.COM
Am Vorabend des Datacenter Strategy Summit der Vogel IT-Akademie gab es bei der exklusiven Werksbesichtigung ABB in Heidelberg einen Blick hinter die Kulissen, den man sonst nicht bekommt.
DATACENTER STRATEGY SUMMIT: DIE DATACENTER-WELT IN BEWEGUNG
Der Standort Heidelberg besteht bereits seit über 100 Jahren.
74 | IT-BUSINESS | On Tour
In der Opening-Keynote lobte Dr. Ralph Hintemann, Borderstep-Institut, den Rechenzentrumsstandort Deutschland und machte Mut für die Zukunft.
Der Datacenter Strategy Summit
der Vogel IT-Akademie hat am 1. Oktober in Heidelberg gezeigt, wie viel Bewegung in der DatacenterWelt steckt – von KI und Energie bis hin zu Nachhaltigkeit und Digitaler Souveränität. Danke an alle Speaker, Partner, Teilnehmer und Unterstützer, die diesen Tag mit ihrer Expertise, ihren Perspektiven und ihrem Engagement zu etwas Besonderem gemacht haben. | Philipp Montin
Die Moderation begleitete eine hochwertige Agenda.
Unter der Moderation von Roland Broch (eco) diskutiert. Vertreten waren Dr. Ralph Hintemann (Borderstep-Institut) und Christian Richter-Ferenczi (Hessisches Ministerium). Paula Breukel, Redakteurin des Datacenter Insider, nutzte die Gelegenheit zum Austausch mit der Community.
Die Vordenker und Macher der Rechenzentrumsbranche vereinten auf dem Datacenter Strategy Summit erneut ihre Expertise, Innovationskraft und den Weitblick für die Zukunft.
Prof. Dr. Helena Liebelt, Leiterin Institut für Zukunftstechnologien, leitete mit ihrer Keynote den Themenschwerpunkt KI & neue Technologien ein.
In vier verschiedenen Roundtables waren die Teilnehmenden zum offenen Diskurs eingeladen.
Über den Dächern von Heidelberg gab es einen gemeinsamen Ausklang des Summits.
Mehr Bilder unter: https://voge.ly/DSS-2026/
On Tour | IT-BUSINESS | 75
40 WO Maurits Tichelman (m., Intel) gratuliert Siegbert Wortmann und Tom Knicker zu 40 Jahren gemeinsamer Innovation.
WORTMANN FEIERT 40. JUBILÄUM BEIM COME TOGETHER Das Come Together in Hüllhorst stand am 9. Oktober 2026 ganz im Zeichen eines besonderen Anlasses: Die Wortmann AG feierte ihr 40-jähriges Bestehen. Tagsüber informierten sich 1.200 Besucher auf der Hausmesse bei 54 Ausstellern, am Abend kamen knapp 3.000 Gäste zusammen, um gemeinsam mit Wortmann das Jubiläum zu feiern. | David Holliday
Nguyen Duc (Samsung) freut sich auf viele gute Gelegenheiten zum Netzwerken. (v. l.) Fabian Hess, Daniel Moll und Robin Middeldorff von ASUS
78 | IT-BUSINESS | On Tour
ORTMA Andre Ambrosius (l.) und Dirk Severin kamen für Broadcom nach Hüllhorst.
Das ganze Securepoint-Team zeigt auf den größten Fan der Wortmann AG.
Hausmessen können so schön sein, dachten sich (v. l.) Galit Mendelson, Kemal Babuer und Astrid Woortman von Microchip.
Tanja Blanke ist gut gelaunt für dbc zur Messe angereist.
(v. l.) Carsten Blättel und Henrique Atzkern von Seagate im Austausch mit Timo Nagel (Wortmann)
(v. l.) Milutin Savic, Salma Radi und Anton Matt von TOSHIBA
Für jede fachliche Frage bereit sind Jens Greeb (l.) und Rambo Chen (MSI).
Dordi Stoimenovski (l.) und Kai Volmer (LG) sind sehr zufrieden mit dem Event.
Das Team von Schneider Electric (APC) freut sich schon sehr auf gute Gespräche.
Mehr Bilder unter:
https://voge.ly/ Wortmann-2026/
On Tour | IT-BUSINESS | 79
HINTERGRUNDBILD: SUSHANTO-STOCK.ADOBE.COM / VOGEL IT-MEDIEN
Das Western-Digital-Team lud Distris und Partner am Dienstag in die Wildstuben ein.
AUFS OKTOBERFEST! Jede Menge gute Laune, schöne Begegnungen und unvergessliche Momente: Es war wieder einmal eine großartige Wiesn! Bis nächstes Jahr! | Besa Agaj
Das ACER-Team lud Distris und Partner traditionell ins Schützenfest.
80 | IT-BUSINESS | On Tour
Besa Agaj (IT-BUSINESS) mit (v. l.) Sascha Morbitzer (bluechip), Lutz Hardge und Lars Michelsen (AOC MMD)
Wie lernt man sich als neues XEROX-Team am besten kennen? Indem man zusammen eine Maß trinkt! (v. l.) Michael Lang, Karin Feger-Graessler, Christian Makos, Hasan Afyon und Olaf Tusche
Stephanie Steen und Besa Agaj (IT-BUSINESS) beginnen die Wiesn mit dem Withsecure-Team: (v. l.) Milan Dörnhöfer, Dennis Garcia, Mario Kestler, Michael Huber
Im Marshall feierten (v. l.) Greg Nelson (RSA), Hendrik Fliermann u. Claus Gründel (Swissbit), Sabine Davis mit Alaa Abdul Nabi (RSA) und Besa Agaj (IT-BUSINESS)
Wir haben oben gute Laune, unten gute Laune: das QBS-Team mit (v. l.) Bennet Draack, Jordan Travers, William Geens (Novarion Systems), Tom Corrigan, Oliver Roth und Martin Modl mit Kellner Lu
Aller guten Dinge sind 3: Helge Scherff (l.) und Thomas Henk (r., Exclusive Networks) feiern mit Werner Wolpertinger (Infoblox).
(v. l.) Jean-Ric Weikert (Sandisk), Andreas Bajohr (BAB), Robert Stöckli (Littlebit), Felix Wohlfart (Sandisk), Phil Jakob (TD SYNNEX), Rene Herbst (Littlebit) und Walid Karimzada (IT-Systemtreff)
Das GSD-Team feiert am Freaky Friday mit den Partnern.
Das Solum-Team mit den Partnern ist nun geschult. Auf geht´s zur Wiesn.
On Tour | IT-BUSINESS | 81
Vertiv, public-edge und IT-BUSINESS – ein Dream-Team beim Feiern
Die Fsas-Vögel auf dem Weg in´s Schottenhamel-Zelt
(v. l.) Chadli Gdouda (Data Buddy), Niklas Köhler (TD SYNNEX) und Felix Wippermann (Bechtle) überlegen, welches Fahrgeschäft sie unsicher machen sollen. Wiesn-Dienstag ist Acronis-Dienstag: Danke an Markus Fritz und Christian Anding für die Einladung!
Immer gut gelaunt: Markus Hollerbaum (l., ALSO) und Frank Lohmann (Fsas) Maik Homscheid und Julius Berger (beide Fsas) freuen sich auf einen tollen Abend.
82 | IT-BUSINESS | On Tour
Auf geht´s: Donnerstag ist letzter Wiesn-Tag für (v. l.) Maciej Wieczorek (ZOTAC), Marc Riemen (Rieberg), Miriam Franke (Sandisk), Oliver Gorges (Littlebit), Erik Wesser (Jet) und Besa Agaj (IT-BUSINESS).
Mehr Bilder unter:
https://voge.ly/ Oktoberfest-2026/
HOL DIR DAS IT-BUSINESS E-PAPER
FÜR ALLE, DIE MEHR WOLLEN ALS SCHLAGZEILEN. DAS E-PAPER JETZT KOSTENLOS ERLEBEN!