



Als Alice dem weißen Kaninchen in den Kaninchenbau folgte, hatte sie keine Erwartungen, keinen Plan und keine Garantie. Sie hatte nur die Gewissheit, dass sie nicht stehen bleiben, sondern immer tiefer fallen würde. Ähnlich fühlt sich IT-Sicherheit im Jahr 2026 an: ein Wunderland voller unerwarteter Bedrohungen. Diese sind dynamisch und tauchen, ähnlich wie die GrinseKatze, aus dem Nichts auf. Während Schwachstellen monatelang unentdeckt bleiben, befinden sich Angreifer vielleicht längst im Netzwerk. Um sich zu schützen, müssen Unternehmen resilient sein. Das bedeutet, sie müssen standhalten, sich anpassen und weitermachen können.

Doch die Zeit, sich souverän aufzustellen, drängt.


Im November 2025 wurde die NIS2-Verordnung in deutsches Recht umgesetzt, im kommenden Jahr folgt der Cyber Resilience Act. Systemhäuser, Managed Service Provider und vor allem Distributoren sind nun an der Reihe, komplexe Anforderungen greifbar zu machen und Unternehmen durch den regulatorischen Wandel zu begleiten. Gleichzeitig verändern sich die Anforderungen der Unternehmen selbst. Sie verlangen immer mehr Kontrolle über ihre Daten, klare ExitStrategien und nachvollziehbare Prozesse. Digitale Souveränität bedeutet dabei nicht, auf alles Nicht-Europäische zu verzichten, sondern Transparenz und Vertrauen zu schaffen.


Im Wunderland gibt es viele Wege, und wer nicht weiß, wohin er will, verläuft sich. IT-Sicherheit ist da nicht anders. Wer sein Ziel kennt und den richtigen Partner an seiner Seite hat, findet auch durch das komplexeste Wunderland seinen Weg.
Ich wünsche Ihnen viel Freude beim Lesen!
natalie.forell@vogel-it.de

Herkunft ist nicht der einzige Weg
Die geopolitische Debatte wird den Channel noch eine Weile begleiten. Bei all den Forderungen nach „Made in Europe“ darf nicht vergessen werden, dass Transparenz nicht nicht nur durch die Herkunft entsteht. Transparenz ist wichtiger als die Herkunft. 6
Produktionsanlagen schützen
NIS2 ist erst kürzlich in Kraft getreten, und da steht die nächste Regulierung schon vor der Tür. 10
Compliance-Dolmetscher im Channel Distributoren werden zum Übersetzer zwischen Compliance-Anforderungen und Umsetzung. 20
KI-Agenten im Systemhaus-Alltag
Das KI-Spiel hat sich längst verändert – jetzt sind Systemhäuser gefordert mitzuhalten. 28
Herkunft ist nicht der einzige Weg
Bei „Made in Europe“ darf nicht vergessen werden, dass Transparenz nicht nur durch Herkunft entsteht.
EU-Maschinenverordnung tritt in Kraft
Ab Januar 2027 sind Fertigungsunternehmen zu höheren
Cybersecurity-Maßnahmen verpflichtet.
Zahlen und Fakten
IT-Security ist ein Milliardenmarkt, der immer weiter wächst.
Raus aus der Legacy-Falle!
Viele deutsche Firmen sitzen in der „Legacy-Falle“ und verpassen dadurch den Anschluss.
Drei Schichten gegen Angreifer
Zero Trust, Mikrosegmentierung und Automation müssen ineinandergreifen.
Compliance-Dolmetscher im Channel
Distributoren werden zum Übersetzer zwischen Compliance-Anforderungen und praktischer Umsetzung.
Quantencomputing: eine Gefahr?
Quantencomputing steht kurz vor dem Durchbruch. Höchste Zeit an die Gefahr von morgen zu denken.
6
12
12
14
16
20
22
Mythen und Sachverhalte um US-Hyperscaler 24 Spätestens im KI-Zeitalter führt in der Regel kein Weg im Cloud-Reich an US-Big-Tech vorbei.
KI-Agenten im Systemhaus-Alltag 28
Das KI-Spiel hat sich längst verändert – jetzt sind Systemhäuser gefordert, mitzuhalten.
Compliance auf Papier reicht nicht mehr
30 EU-Regularien bringen neue Umsatzchancen für IT-Systemhäuser.









Die geopolitische Debatte wird den Channel noch eine Weile begleiten. Bei all den Forderungen nach „Made in Europe“ darf nicht vergessen werden, dass Transparenz nicht allein durch die Herkunft entsteht.
Transparenz ist wichtiger als die Herkunft. Politik, Verbände und Unternehmen fordern Lösungen „Made in Europe“, doch für die IT-Sicherheit zählen vor allem nachvollziehbare Datenflüsse, offene Standards und Exit-Strategien. Doch in der Realität zeigt sich, wie Nikolas Schran, Vice President Sales & Marketing von G Data Cyberdefense, betont:: „US-Unternehmen setzen auf das Sammeln großer Informationsmengen. Dabei sind sie oft intransparent und nutzen die Daten weiter, zum Beispiel für KI-Modelle.“ Der grundlegende Unterschied zu Europa und Deutschland sind die Compliance-Vorgaben (S. 30). „Eine DSGVO-konforme und transparente Informationsverarbeitung schafft Vertrauen“, so Schran.
Diese Situation erinnert an Alice im Wunderland. Die Wege sind nicht so klar, wie sie manchmal wirken, und die Frage ist nicht: „Welcher Weg ist der richtige?“, sondern „Wohin wollen wir?“ Es gibt am Markt genügend Lösungen und Werkzeuge. Doch Unternehmen mit dem konkreten Ziel, sich resilient aufzustellen, müssen auch in brenzligen Situationen eine starke IT-Sicherheitsstruktur aufweisen können.
Dafür zählt mehr als die Herkunft des Herstellers. Datenflüsse sollten transparent sein und ein VendorLock-in möglichst minimiert werden, ganz gleich, ob ein Anbieter nun in Asien, Europa oder den USA sitzt. „Die Software-Lieferkette ist digital und naturgemäß global – einen realistischen Weg zu einem vollständig souveränen europäischen Stack gibt es nicht. Und so zu tun, als gäbe es ihn, würde europäische Unternehmen ins Hintertreffen geraten lassen“, erklärt Patrick Münch, Co-Founder & CSO von Mondoo.
Open-Source-Software profitiert beispielsweise von einer globalen Software-Lieferkette. Tausende Entwickler prüfen die Codes, finden Schwachstellen schnell und können Patches liefern. Die Herausforderungen liegen also im Management, nicht in der internationalen Zusammenarbeit. Fragen wie „Welche Komponente nutze ich?“ oder „Sind sie aktuell?“ müssen beantwortet sein. „Was wirklich Resilienz schafft, ist Provenienz und Transparenz – zu wissen, welche Komponenten in welcher Umgebung laufen, woher sie kommen, wie sie konfiguriert sind und ob sie gepatcht wurden“, so Münch. Aus rechtlichen
Gründen könne es ihm zufolge sinnvoll sein, auf „Made in Europe“ zu setzen, doch es sei keine Sicherheitsgarantie.
Regularien wie NIS2 oder der Cyber Resilience Act (CRA) bauen Druck auf Unternehmen auf, da sie bestimmte Sicherheitsniveaus voraussetzen. So schreibt der CRA unter anderem die Software Bill of Materials (SBOM) vor – eine Auflistung aller in einer Software verbauten Komponenten und deren Beziehungen zueinander. Wenn eine Schwachstelle erkannt wird, können Unternehmen schneller prüfen, ob sie von ihr betroffen sind.
Transparenz ist der erste Schritt, darauf folgt dann Kontrolle. Auch die Frage „Wie abhängig bin ich von einem Anbieter?“ muss beachtet werden. „Multi-Vendor-Umgebungen sind Risiko und Stärke zugleich“, erklärt Matthias Bissinger, Head of Business Development bei Orange Cyberdefense Germany. Auf der einen Seite kann die Resilienz mit Multi-Vendor-Strategien ausgebaut werden. Bissinger betont: „Wer auf einen einzigen Hersteller oder Anbieter setzt, schafft gleichzeitig auch einen Single Point of Failure, sowohl technisch als auch geschäftlich.“ Andererseits seien diese Strategien oft historisch gewachsen und haben ihm zufolge zu einer „fragmentierten Landschaft“ geführt, die keiner überblicken kann. Es brauche eine „zentrale Plattform für Telemetriedaten sowie Automatisierung und Playbooks, die herstellerunabhängig über Grenzen hinweg funktionieren“.
Besonders wichtig sind solche zentralen Plattformen, wenn alte und neue Systeme aufeinander treffen. Viele Unternehmen, besonders im OTUmfeld, laufen mit veralteten Infrastrukturen (S. 14). Diese lassen sich oft nicht einfach ersetzen. „Ziel muss ein sicherer Betrieb auch von LegacySystemen sein“, so die Spezialisten des Verbunds Compass Gruppe, auch bekannt als Deutsches Incident Response Team (DIRT). Neben der regelmäßigen Bestandsaufnahme aller Systeme müssen Sicherheitsmaßnahmen angepasst werden. Das können „dedizierte Netzsegmente und auf Legacy ausgelegte Security-Lösungen“ sein. Insbesondere im OT-Bereich gelten andere Prioritäten (S. 10), stellt Bissinger fest: „In der IT gilt vorrangig: Daten und Identitäten schützen, Zugriffe kontrollieren. In der OT stehen Verfüg-
Die SBOM ist eine Zutatenliste aller Software-Komponenten.
Die Software Bill of Materials (SBOM) ist eine Art Zutatenliste für Software. Sie listet alle Komponenten, Bibliotheken und Abhängigkeiten auf, aus denen eine Software besteht. Der praktische Nutzen einer SBOM zeigt sich vor allem in Krisensituationen. Wenn eine kritische Schwachstelle in einer eingesetzten OpenSource-Bibliothek erkannt wird, dann können Unternehmen mit einer gepflegten SBOM in wenigen Minuten prüfen, ob sie betroffen sind. Es entsteht nicht nur ein genauer Überblick darüber, welche Abhängigkeiten zu dieser Software bestehen, sondern auch die Transparenz wird maßgeblich gestärkt.
barkeit und Betriebssicherheit im Vordergrund.“ Traditionelle Sicherheitsmaßnahmen können OT-Systeme zum Stillstand bringen, weswegen Anbieter oft vor Herausforderungen stehen: „Was Anbietern in der Regel fehlt, ist Wissen über domänenspezifische Protokolle, Kenntnis der Betriebsprozesse oder Beziehungen zu den OTTeams der Unternehmen“, so Bissinger. Maßnahmen wie Netzwerksegmentierung, MonitoringKonzepte oder Identitätsmanagement seien eine „gute Ausgangsbasis“.
Doch selbst ein solides segmentiertes Netzwerk benötigt Grundlagen für Resilienz. Dazu zählen zum Beispiel Backup-Strategien, unabhängige Speicherorte oder regelmäßig getestete Wiederherstellungsprozesse. Dabei spricht Alexander Spaller, Head of Sales DACH, Hornetsecurity by Proofpoint, noch einen weiteren Punkt an: „Ein verbreiteter Irrtum in Unternehmen ist, dass Daten in Microsoft 365 automatisch vollständig gesichert sind.“ Die Verantwortung für die Datensicherung und Wiederherstellung liege allerdings beim Kunden selbst. „Für MSP ergibt sich daraus
Ein Security Operations Center (SOC) ist ein Analysten-Team, das die IT-Umgebung rund um die Uhr bewacht. Das Team wertet Alarme und eingehende Daten aus und reagiert im Ernstfall mit einem strukturierten Plan.
Managed Detection and Response (MDR) hingegen ist ein externer, gemanagter Service, bei dem Monitoring, Auswertung und erste Maßnahmen im Ernstfall übernommen werden. Ein Unternehmen kann damit SOC-ähnliche Services nutzen, ohne ein eigenes Team aufbauen zu müssen.
eine klare Service-Chance: Backup und Recovery lassen sich als Managed Service bereitstellen“, sagt Spaller. Und weiter: „Wer hier Verlässlichkeit schafft, adressiert ein zentrales Sicherheitsrisiko und positioniert sich als langfristiger Sicherheitspartner.“ Eine operative Entlastung für Unternehmen ist von Bedeutung, damit man ein strategischer Partner werden kann.
Neben präventiven Maßnahmen zählt auch die Reaktion bei einem Angriff zur Resilienz. „Die wichtigsten Aspekte nach einem erfolgreichen Angriff sind die Eindämmung des Schadens sowie eine koordinierte Vorgehensweise aller beteiligten Akteure“, hebt Bissinger hervor. Angriffe müssen schnell erkannt und die Auswirkungen eingegrenzt werden. Gerade bei Ransomware ist die Geschwindigkeit ein entscheidender Faktor. „Ein zentraler Baustein dafür ist ein SOC“, erklärt Schran von G Data. Stefan Strobel, CEO von Cirosec, betont jedoch, dass es für kleinere und mittlere Unternehmen fast unmöglich geworden sei, ein eigenes SOC zu betreiben: „Die Kosten sind zu hoch und die nötigen Fachkräfte kaum zu bekommen.“ Stattdessen würden externe SOCDienstleister Lösungen anbieten. Da auch hier die Kosten laut Strobel nicht zu unterschätzen sind, ist die Wahl von MDR-Services meist die kostengünstigere Lösung. „Im Gegensatz zu einem vollwertigen SOC hat man dabei blinde Flecken, beispielsweise was die Überwachung der Firewalls und der eigenen Applikationen angeht.“ Managed Security Services mit einer 24/7-Überwachung der Systeme und einer schnellen Reaktionsfähigkeit bieten eine große Chance für den Channel, so Schran. Systemhäuser können einen mehrschichtigen Ansatz anbieten, der das Monitoring und die Reaktionsfähigkeit beispielsweise mit gemanagten XDR-Lösungen, Notfallkonzepten und sinnvoller Netzwerksegmentierung (S. 16) ergänzt.
Alles in allem nennt Strobel als wichtigste Erkenntnis für die IT-Sicherheit, „dass es keine Maßnahmenliste gibt, die sinnvoll auf alle Unternehmen übertragbar wäre“. Maßnahmen, damit sind sowohl präventive als auch reaktive gemeint, müssen an das Unternehmen angepasst sein, „sonst riskiert man, sein Budget einerseits für unnötige Maßnahmen auszugeben und andererseits hohe Risiken zu ignorieren“, so Strobel. MSP erleben dadurch einen klaren Wandel, wie Spaller von Hornetsecurity betont: „Reine Filtermechanismen reichen nicht mehr aus.“ Gefragter seien ihm zufolge „mehrstufige Sicherheitsansätze der nächsten Generation“. Konkret bedeutet das für MSP: Sie müssen Detection, Response und Awareness kombinieren, sodass Angriffe schnell erkannt und eingedämmt werden können. Außerdem ist für den Channel besonders der Wechsel vom „Verkauf von Sicherheitssoftware zum Verkauf von Security-Outcomes“ ausschlaggebend, erklärt Münch. Die Branche nenne das „Services-as-Software“. Kunden seien nicht länger bereit, „für Software zu zahlen, die ihre Probleme nur beschreibt. Sie wollen, dass die Arbeit erledigt wird“, so Münch.
Die Forderungen nach „Made in Europe“ sind mehr als verständlich, denn sie spiegeln die Sorge um Datenschutz (S. 24), geopolitische Abhängigkeiten und regulatorische Risiken wider. Dennoch verspricht „Made in Europe“ nicht automatisch auch Sicherheit, weswegen die entscheidende Kompetenz der Channel-Partner darin liegt, zu verstehen, wie Transparenz, Kontrolle und Business Continuity zusammenspielen.
Mehr unter: https://voge.ly/vglxLQv/
Autor: Natalie Forell
Die Bedrohungslandschaft entwickelt sich rasant – und mit ihr die Werkzeuge der Angreifer. Künstliche Intelligenz (KI) wird längst nicht mehr nur auf Verteidigerseite eingesetzt, sondern auch gezielt zur Automatisierung und Skalierung von Angriffen. Phishing-Kampagnen werden personalisierter, Malware dynamischer, Reconnaissance präziser. Für Security Operations Center (SOC) bedeutet das: Klassische, reaktive Ansätze stoßen zunehmend an ihre Grenzen.
Um mit dieser Dynamik Schritt zu halten, müssen Unternehmen ihre Sicherheitsstrategie neu denken. KI wird dabei zum entscheidenden Faktor, um aus isolierten Sicherheitslösungen eine integrierte und proaktive SecOps-Plattform zu formen. Ziel ist es, Daten nicht nur zu sammeln, sondern intelligent zu korrelieren, zu priorisieren und automatisiert darauf zu reagieren.
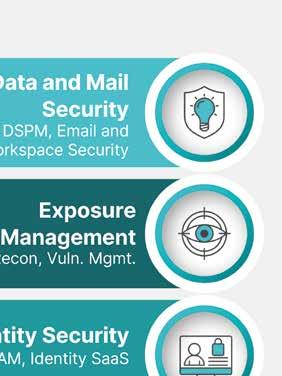
Fortinet verfolgt hierbei einen plattformbasierten Ansatz: Die Security Fabric bündelt Telemetriequellen aus Netzwerk, Endpoint, E-Mail und externen Bedrohungsdaten. Lösungen wie FortiSIEM aggregieren und normalisieren Events aus der gesamten Infrastruktur. Ergänzend liefern spezialisierte Technologien wertvolle Kontextinformationen:
• FortiRecon erkennt Risiken im externen Angriffsraum frühzeitig.
• FortiDeceptor generiert durch Deception-Technologie hochwertige Alerts mit minimalen False Positives.
• FortiMail Workspace schützt E-Mail, Collaboration-Tools und Browser –zentrale Einfallstore moderner Angriffe.
• FortiEDR/XDR liefert tiefgehende Endpoint- und Cross-Domain-Telemetrie für eine ganzheitliche Angriffserkennung.
Diese Datenquellen bilden die Grundlage eines modernen SOC – doch erst durch KI entfaltet sich ihr volles Potenzial.
Die größte Herausforderung im SOC ist heute nicht der Mangel an Daten,
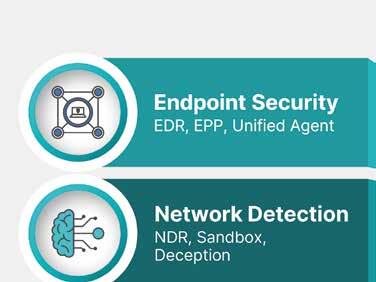
die KI-gestützte Analyse, globale Threat Intelligence und erfahrene Analysten kombiniert.
Die Integration von KI in SecOps ist damit längst kein „Nice-to-have“ mehr, sondern eine Notwendigkeit. Nur wenn Datenquellen, Analyse und Reaktion intelligent miteinander verzahnt sind, entsteht ein SOC, das nicht nur schneller, sondern vor allem smarter agiert.
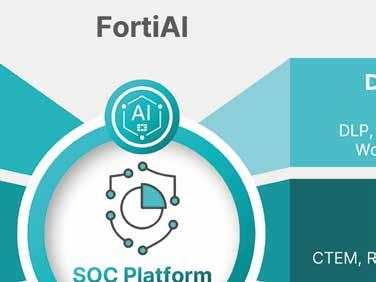
sondern deren effiziente Auswertung. KI erkennt Zusammenhänge zwischen scheinbar isolierten Events, priorisiert kritische Vorfälle und reduziert die Flut an False Positives. Durch Verhaltensanalysen und Anomalieerkennung können Bedrohungen zudem frühzeitig identifiziert werden – oft bevor Schaden entsteht.
Ebenso entscheidend ist die Reaktionsfähigkeit. Mit FortiSOAR automatisiert Fortinet wiederkehrende Prozesse und orchestriert die Zusammenarbeit verschiedener Sicherheitslösungen – auch in Multi-Vendor-Umgebungen. Typische Use Cases reichen von der automatischen Analyse und Anreicherung von Alerts bis hin zur Playbook-basierten Reaktion auf Phishing-Angriffe. Das Ergebnis: kürzere Reaktionszeiten, höhere Effizienz und eine deutliche Entlastung der Analysten.
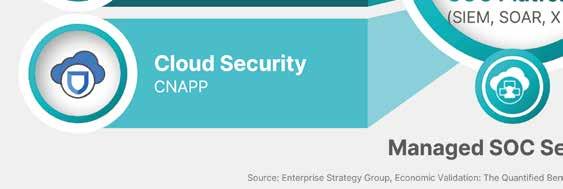
Nicht jedes Unternehmen kann jedoch ein eigenes SOC betreiben. Mit FortiGuard SOC-as-a-Service bietet Fortinet deshalb eine skalierbare Alternative,
Unternehmen, die ihre Security Operations zukunftssicher aufstellen wollen, sollten jetzt den nächsten Schritt gehen: Weg von isolierten Sicherheitslösungen –hin zu einer KI-gestützten, integrierten SecOps-Plattform. Denn nur wer Bedrohungen intelligent erkennt, priorisiert und automatisiert darauf reagiert, kann der Geschwindigkeit moderner Angriffe dauerhaft standhalten.
Fortinet unterstützt Unternehmen dabei als starker Partner mit einer integrierten Security-Plattform, KI-gestützter Threat Intelligence und umfassender SecOpsExpertise – von der Technologie bis hin zu Managed Services. Jetzt ist der richtige Zeitpunkt, das SOC vom reaktiven Betrieb zur proaktiven Sicherheitsstrategie weiterzuentwickeln.
Kontakt: Jens Spielberg Business Development Manager – Security Operations Fortinet GmbH +49 176 31488076 jspielberg@fortinet.com


Kürzlich ist mit NIS2 eine neue IT-Security-Richtlinie in Kraft getreten, und da steht die nächste Regulierung schon vor der Tür: Ab Januar 2027 gilt die neue EU-Maschinenverordnung, die Fertigungsunternehmen zu höheren Cybersecurity-Maßnahmen verpflichtet.
Am 20. Januar 2027 löst die neue Maschinenverordnung (2023/1230/EU) der Europäischen Union (EU) die Maschinenrichtlinie 2006/42/EG ab. Eine Übergangsfrist ist nicht vorgesehen. Die neue Verordnung hat zwar das gleiche Ziel – nämlich die Gewährleistung einer sicheren Konstruktion, Herstellung und Verwendung von Maschinen –doch der Gesetzgeber schließt mit der neuen Version Lücken und hat spezielle Regelungen zu Digitalisierung und Cybersicherheit integriert.
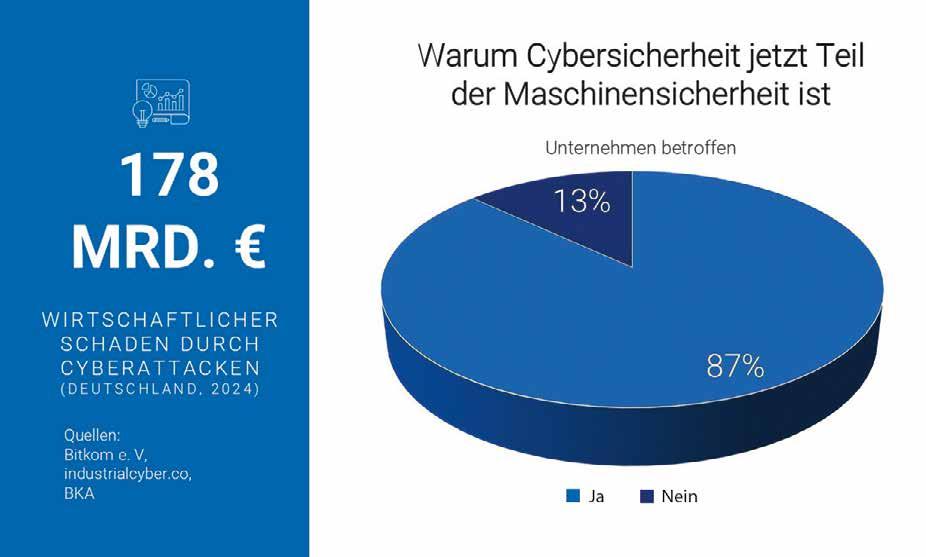
Cyberangriffe auf Produktionsanlagen nehmen zu und jede Minute Ausfall kostet enorm viel Geld, weil nicht nur der Produktionsausfall selbst zählt. Vielmehr verursachen Löhne, Kosten für Betriebsmittel, Ersatzteile und Instandhaltung, Nacharbeit, aber auch entgangene Geschäftsgelegenheiten, Vertragsstrafen und die Beschädigung des Kundenvertrauens Kosten. OT-Security ist daher unabdinglich. Peter Goebbels, Marketing Specialist Safety bei Omron, weist darauf hin, dass die Zeit drängt: „Es gibt keinen Puffer. Die vollständige Konformität muss am Stichtag erreicht sein.“
Das heißt im Klartext: Produkte, die am Stichtag nicht den neuen Regeln entsprechen, dürfen im europäischen Markt nicht mehr verkauft werden.
Doch was bedeutet die Maschinenverordnung konkret für Fertigungsunternehmen? Zum einen müssen Maschinenbauer bereits bei der Konstruktion Schutzmaßnahmen einbauen, sodass sie unbefugtem Zugriff oder Manipulationen standhalten, die sicherheitskritische Funktionen beeinträchtigen könnten. Zu letzteren zählen auch KISysteme. Zwar vermeidet der Text den Begriff „Künstliche Intelligenz“, um technologieoffen zu bleiben, reguliert aber streng das sogenannte „selbstentwickelndeVerhalten“ und entsprechende Logiken. Gemeint sind lernfähige Systeme wie sie in modernen Cobots, autonomen mobilen Robotern (AMR) oder adaptiven Steuerungen arbeiten. Hier sind die Anforderungen besonders hoch, da klassische Methoden an ihre Grenzen stoßen. „Systeme, die dazulernen, müssen nachweisen, dass sich ihr Verhalten nicht gefährlich verändert“, erklärt Goebbels. Ein Beispiel wäre eine Sicher-
Die Bedrohungslage: Ein wirtschaftlicher Schaden von 178 Milliarden Euro durch Cyberattacken allein im Jahr 2024 verdeutlicht, warum IT-Security jetzt Teil der Maschinensicherheit ist.
heitssteuerung mit KI, die selbstständig entscheidet, wann welche Schutzfunktion aktiv ist oder Sicherheitszonen dynamisch anpasst. Solche Systeme müssen über ihren gesamten Lebenszyklus validiert werden, da sich ihre Parameter im laufenden Betrieb ändern können. Hersteller müssen sicherstellen, dass Sicherheitsgrenzwerte auch während der Lernphasen strikt eingehalten werden. Das erfordert Schutzmechanismen, die das System in einen sicheren Zustand bringen, falls die KI sich falsch entwickelt. Da es derzeit noch kaum harmonisierte Normen für KI-Sicherheitssteuerungen gibt, ist eine enge Abstimmung mit Komponentenherstellern und Prüf instituten unerlässlich, um Risiken frühzeitig zu erkennen und rechtssicher zu dokumentieren.
Konformitätsbewertungen müssen in vielen Fällen durch Dritte unterzogen werden, um die Einhaltung der Vorschriften zu überprüfen. Sowohl Einhaltung als auch Erprobung der Prozesse und Protokolle können zeitaufwendig sein. Experten des Automatisierungsunternehmens Omron empfehlen den betroffenen Unternehmen daher, möglichst frühzeitig mit der Umsetzung zu beginnen. Mit einem Audit können die Fertiger ihre vorhandenen Maschinen und Systeme hinsichtlich der neuen Standards überprüfen:
Welche Maschinen sind vernetzt?
Welche enthalten KI- oder adaptive Systeme?
Welche sicherheitskritischen Komponenten sind für Cyberangriffe anfällig?
LÖSUNGSANSATZ:
„DEFENSE IN DEPTH“
Um den „Schutz vor Korrumpierung“ technisch umzusetzen, empfiehlt Omron das Prinzip der „Defense in Depth“ (gestaffelte Verteidigung).
Statt nur auf eine einzige Schutzmaßnahme zu setzen, wie etwa eine Firewall an der Außengrenze, werden mehrere Sicherheitsebenen hintereinandergeschaltet. Fällt eine Barriere, greift die nächste. Zu den Maßnahmen zählen:
Netzwerksegmentierung
Verschlüsselte Kommunikation
Zugri skontrolle
Integritätsprüfung & Patch-Management
Da Produktionsmaschinen im Gegensatz zu Bürorechnern lange im Unternehmensbestand sind, müssen Endnutzer auch alle Ad-hoc-Modifikationen sowie ältere Anschlüsse überprüfen und warten.
Auch bei Industrieunternehmen ist der Mensch oft das Zünglein an der Security-Waage. Denn was nützt die sicherste Maschine, wenn der Mensch, der sie bedient, nicht entsprechend geschult ist? Omron zufolge sollten daher die Maschinenhersteller klare Anleitungen und Dokumentationen zu Cybersicherheitsmaßnahmen bereitstellen.
Die neue Verordnung erlaubt auch Online-Benutzerhandbücher, die allerdings mindestens zehn Jahre nach Markteinführung eines Produkts zugänglich bleiben müssen. Im Fertigungsunternehmen muss gewährleistet sein, dass vom Bediener der Maschine über das Wartungspersonal bis zur Manager-Ebene alle beteiligten Mitarbeitenden durchgängig in Nutzung, Betrieb und Reaktion auf Vorfälle geschult sind.
Die Anforderungen der neuen Maschinenverordnung erscheinen komplex. Um ihnen gerecht zu werden, lohnt es sich, mit erfahrenen Lieferanten und Integratoren zusammenzuarbeiten. Sie helfen, ein fundiertes Verständnis der Bestimmungen zu erhalten und Audits zur Überprüfung vorhandener Maschinen und Systeme durchzuführen. Zudem können sie risikoreiche Systeme priorisieren sowie Upgrades oder zusätzliche Sicherheitsvorkehrungen rechtzeitig vor Ablauf der Frist im Januar 2027 planen und Schulungen aufsetzen.


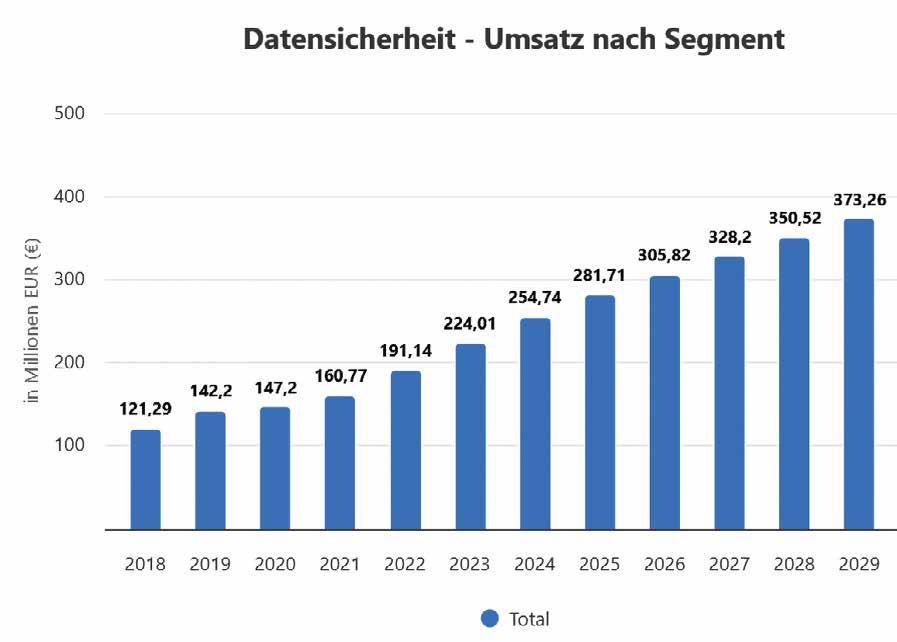
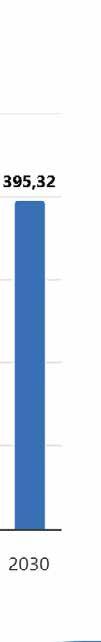
Der Markt für Datensicherheit in Deutschland wächst weiter kräftig: Für 2026 prognostiziert Statista einen Umsatz von rund 305,8 Millionen Euro. Bis 2030 soll das Marktvolumen bei einer jährlichen Wachstumsrate von 6,5 Prozent auf knapp 395,3 Millionen Euro steigen. Treiber sind strengere Datenschutzvorgaben und Investitionen in moderne Sicherheitslösungen.
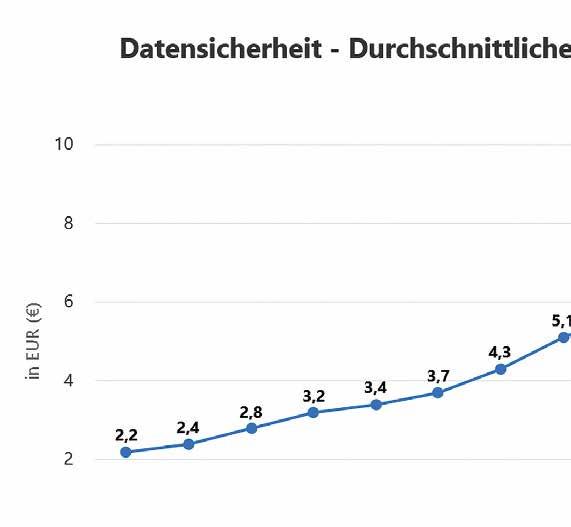
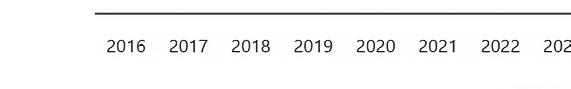
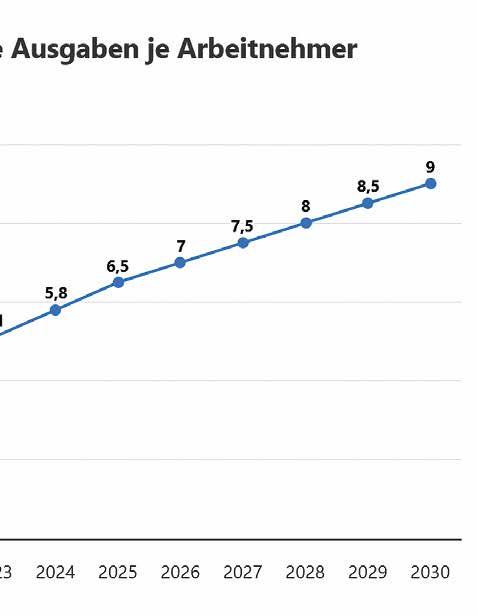
Die Ausgaben für Datensicherheit pro Arbeitnehmer steigen in Deutschland kontinuierlich an. Laut Statista sollen sie von 7 Euro im Jahr 2026 auf 9 Euro bis 2030 wachsen. Der Trend zeigt: Unternehmen investieren verstärkt in Sicherheitslösungen, um Daten besser zu schützen und regulatorische Anforderungen zu erfüllen.
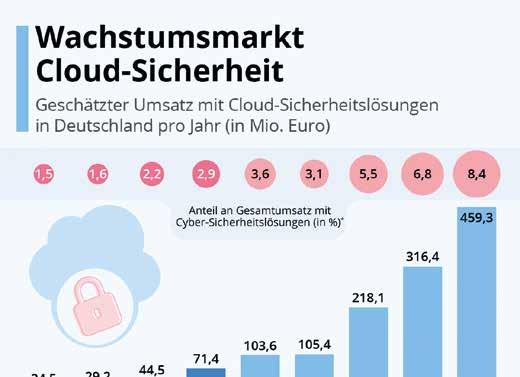
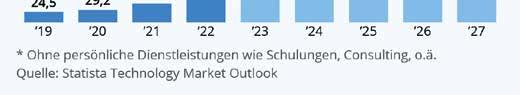
Der Markt für Cloud-Sicherheitslösungen in Deutschland legt kräftig zu: Laut Statista soll der Umsatz bis 2027 auf rund 459 Millionen Euro steigen. Das entspricht einem durchschnittlichen jährlichen Wachstum von etwa 47 Prozent seit 2022. Trotz des starken Wachstums bleibt der Anteil am gesamten Cybersecurity-Markt mit prognostizierten 8,4 Prozent vergleichsweise klein.
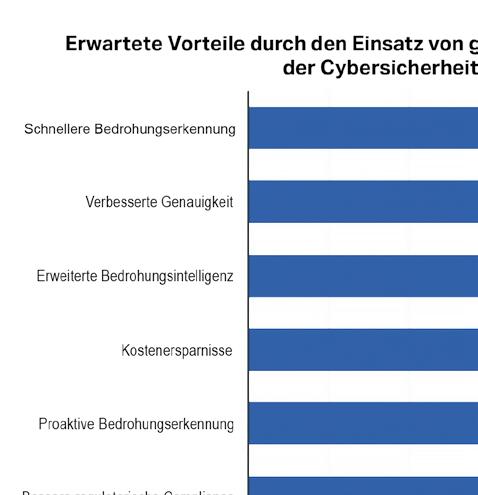
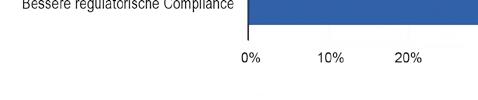
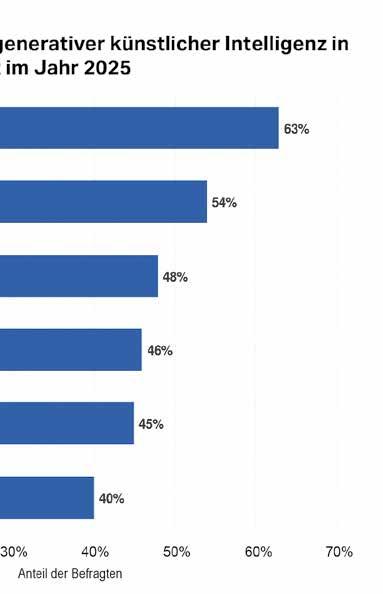
Unternehmen sehen den größten Vorteil generativer KI in der Cybersicherheit in einer schnelleren Bedrohungserkennung. Laut einer CapgeminiUmfrage nennen dies 63 Prozent der Befragten. Auch eine höhere Genauigkeit sowie erweiterte Bedrohungsintelligenz gelten als wichtige Vorteile. 46 Prozent erwarten zudem sinkende Kosten durch den Einsatz künstlicher Intelligenz.
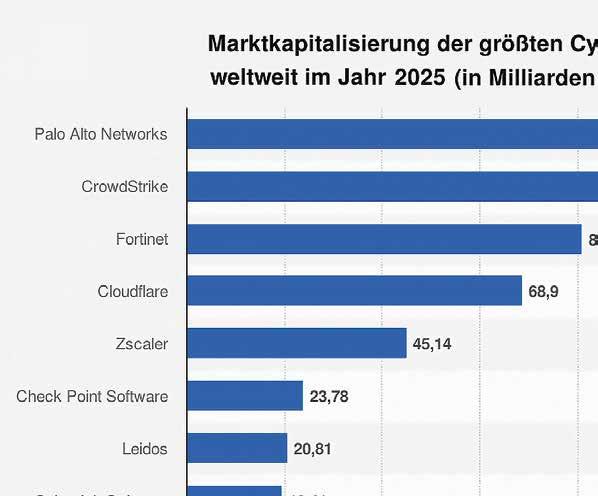
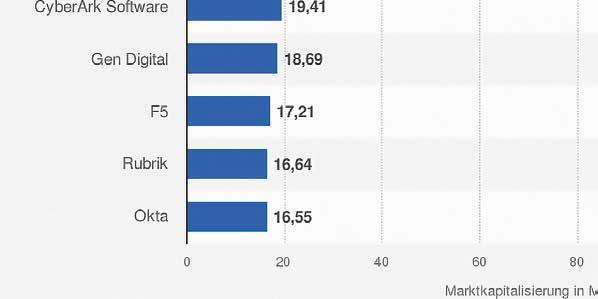
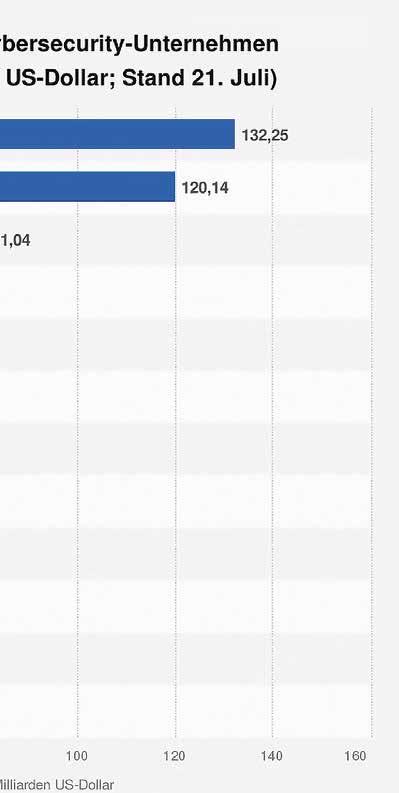
Palo Alto Networks ist mit einer Marktkapitalisierung von rund 132 Milliarden US-Dollar das wertvollste Cybersecurity-Unternehmen weltweit. Dahinter folgt CrowdStrike mit etwa 120 Milliarden US-Dollar. Auch Fortinet (120 Milliarden US-Dollar) und Cloudflare (69 Milliarden US-Dollar) zählen zu den Schwergewichten der Branche und unterstreichen die hohe Dynamik des globalen Security-Markts.
Viele deutsche Firmen sitzen laut einer Slalom-Studie in der sogenannten „Legacy-Falle“ und verpassen dadurch den Anschluss. Was muss sich ändern?
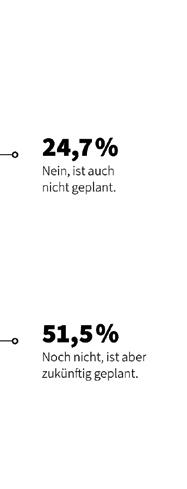
Laut einer aktuellen Studie des Technologieberatungsunternehmens Slalom mit 2.000 Befragten weltweit (161 in Deutschland) stehen deutsche Unternehmen vor einem Technologie-Dilemma.
Laut der Global-AI-Insights-Studie sind bei 11 Prozent der befragten Unternehmen sogar 76 bis 100 Prozent der kritischen Anwendungen betroffen. 61 Prozent nutzen für die meisten ihrer Geschäftsanwendungen weiterhin veraltete Plattformen. Besonders dramatisch: Bei elf Prozent der Unternehmen sind sogar 76 bis 100 Prozent der kritischen Anwendungen betroffen. Die Hälfte der Befragten kämpft mit einem Legacy-SystemAnteil von 51 bis 75 Prozent. 26 Prozent haben fast die Hälfte ihrer Anwendungen auf veralteten Plattformen und nur acht Prozent haben den Anteil bereits auf unter 25 Prozent reduziert.
„Veraltete Systeme sind mehr als nur technische Schulden – sie sind strategische Bremsen in einer Zeit, in der Agilität über Wettbewerbsfähigkeit entscheidet“, warnt Dominik Beierschoder, Managing Director Cloud bei Slalom Germany. Er verweist damit auf ein drängendes Problem: Vielen Unternehmen fehlt eine konsequente
Modernisierungsstrategie. Lediglich 30 Prozent haben einen unternehmensweiten Auftrag zur Migration oder Außerbetriebnahme von Altsystemen und setzen diesen aktiv um. 39 Prozent verfügen zwar über einen Modernisierungsfahrplan mit freigegebenen Budgets, jedoch ohne das explizite Ziel, die Altlasten vollständig zu beseitigen. 27 Prozent modernisieren nur, wenn es Business Cases gibt, die eine Modernisierung erfordern. Drei Prozent gehen davon aus, die bestehenden Altsysteme auf absehbare Zeit beizubehalten.
Diese Unentschlossenheit wird zunehmend riskanter. Wettbewerber, die mit neuen Technologieplattformen arbeiten würden, agieren schneller und setzen neue Compliance-Anforderungen wie NIS2 zügiger um. Der Innovationsstau dagegen verhindere zukunftsweisende Geschäftsmodelle. Was also tun? Laut Beierschoder ermöglichen KI und KI-Agenten eine kosteneffiziente Modernisierung von Altsystemen, wodurch Unternehmen Abhängigkeiten von OffshoringPartnern reduzieren können. „Gerade im deutschen Mittelstand sind über Jahrzehnte komplexe Applikationslandschaften entstanden, die große Teams zur Verwaltung benötigen“, so Beierschoder. Mit KI und KI-Agenten könnten kleine, hochqualifizierte Teams seiner Meinung nach „mittel- bis langfristig dieselbe Leistung erbringen wie große Offshoring-Teams, während Innovation, Agilität und vor allem Mitarbeiterzufriedenheit und Arbeitgeberattraktivität stetig zunehmen“ würden. „Auch Entwickler wollen sinnvollen Tätigkeiten in modernen Arbeitsumgebungen nachgehen, statt veraltete Systeme zu verwalten“, bringt es der Managing Director Cloud auf den Punkt.


Mehr unter: https://voge.ly/vglk3EH/
Autor: Agnes Panjas
Ingram Micro und Microsoft – starke Partner
Ingram Micro positioniert sich dabei gemeinsam mit Microsoft als starker Partner für integrierte CybersecurityLösungen, umfassende SecurityServices und individuelle Sicherheitskonzepte für unterschiedlichste Kundenanforderungen. Im Mittelpunkt moderner Sicherheitsstrategien steht der Security Lifecycle.
Protect-Phase: Durch intelligente Bedrohungsanalysen, KI-basierte Präventionsmechanismen sowie moderne Identity- und Access-Management-Funktionen mit Microsoft Entra ID lassen sich Angriffe frühzeitig verhindern und digitale Identitäten wirksam absichern.
Detect-Phase: Microsoft Sentinel als cloudnative SIEM- und SOAR-Plattform ermöglicht die zentrale Analyse und Korrelation sicherheitsrelevanter Daten über hybride IT-Umgebungen hinweg. Durch KI-gestützte Analysen und automatisierte Workflows können Risiken schneller identifiziert und bewertet werden.
Response-Phase: Microsoft Sentinel und Microsoft Defender XDR ermöglichen eine koordinierte Reaktion auf Sicherheitsvorfälle und unterstützen
Security-Teams dabei, Bedrohungen effizient einzudämmen.
Ingram Micro unterstützt Partner und Kunden mit umfassenden ManagedSecurity-Ansätzen – auch ohne eigene große Security-Abteilung.
Recover-Phase: Ingram Micro unterstützt Unternehmen mit passenden Services, Beratung und der Integration leistungsfähiger Security- und Recovery-Konzepte in bestehende IT-Umgebungen.
Improve-Phase: Kontinuierlich werden die Sicherheitslage, potenzielle Schwachstellen und mögliche Angriffspfade analysiert und Security-Maßnahmen ständig optimiert. Genau hier setzt Ingram Micro mit umfassendem SecurityKnow-how, Partner-Enablement und eigenen Cybersecurity-Services an.
Ganzheitliche
Sicherheitskonzepte
Ingram Micro kombiniert umfassendes Security-Know-how, Endto-End-Services und ein breites Software- und Security-Portfolio, um Unternehmen flexible und ganzheitliche Sicherheitskonzepte bereitzustellen.
Mit dem kostenlosen Public Discovery Scan „EYESIGHT“ bietet Ingram Micro Unternehmen zudem die Möglichkeit, ihre externe Angriffsfläche transparent zu analysieren und potenzielle Risiken frühzeitig sichtbar zu machen.
Dadurch erhalten Kunden einen schnellen Überblick über mögliche Schwachstellen.
Ergänzend unterstützt Ingram Micro Unternehmen mit eigenen SecurityServices wie Schwachstellenanalysen und Penetrationstests dabei, potenzielle Sicherheitslücken frühzeitig zu identifizieren und gezielt zu beheben.
+49 89 42080 3044 cybersecurity@ingrammicro.de
Mehr Informationen unter Kontakt
Zero Trust kontrolliert den Zugang, Mikrosegmentierung verhindert Ausbreitung, KI-Automation reagiert in Echtzeit. Drei Schichten, die ineinandergreifen, wenn Systemhäuser Netzwerk und Security zusammendenken.
Axel Simon, Chief Technologist bei HPE
„Das ist nicht weniger als eine Überlebensfrage für den Mittelstand. Nicht nur Mikrosegmentierung – Zero Trust insgesamt muss für jedes Unternehmen selbstverständlich werden, größenunabhängig.“
„Security muss heute aus dem Netzwerk kommen“, sagt Axel Simon, Chief Technologist bei HPE Networking. Die klassische Trennung von Security und Netzwerk funktioniert nicht mehr, denn sie kann schnell zu einem Flaschenhals werden. VPN-Verbindungen können bei vielen Remote-Nutzern überlasten und zentrale Firewalls sowie manuelle Firewall-Regeln verzögern Cloud-Zugriffe und die Entwicklung. Als Folge kämpfen Mitarbeiter mit langsamen Websites, ruckelnden Teams-Calls und verzögerten CloudAnwendungen.
Das Problem verschärft sich stetig, da Angreifer das Netzwerk regelmäßig als Einfallstor nutzen. Bei unzureichend geschützten Netzwerken können sich die Angreifer dann im Netz ausbreiten, mit Ransomware Daten verschlüsseln und ganze Prozesse lahmlegen.
Netzwerksicherheit muss also ganzheitlich gedacht werden, nicht als separates Projekt, sondern als Teil der Infrastruktur. Das ist, wie Simon betont, auch der Grundgedanke
der NIS2-Verordnung: „Nicht umsonst stehen deren drei Buchstaben für Netzwerkund Informationssicherheit.“ Damit das aber gelingen kann, müssen Systemhäuser Security-Teams und Netzwerker zusammenbringen und die Kunden auf ihrem Weg mit Zero Trust begleiten, so Simon.
Wichtig ist außerdem, dass die „Sicherheitslogik konsistent über alle Umgebungen hinweg“ besteht, erklärt Olaf Hagemann, Director of Systems Engineering DACH bei Extreme Networks. Dabei spielt es auch keine Rolle, ob die Workloads On-Premises oder in der Cloud stattfinden. Das Sicherheitsrisiko sei in vielen Fällen nicht die Cloud, sagt Simon, sondern das VPN.
Ein VPN gibt einem Angreifer Zugang zum Netz. „Das ist, als würde man außen an den Firmenzaun eine Netzwerk-Dose schrauben und hoffen, dass die Security-Systeme unberechtigten Netzwerkzugriff unterbinden“, erklärt Simon den Haken. Angreifer, die sich dann im Netz befinden, haben weiterhin freien Zugriff auf Server, Datenbanken und andere sensible Systeme.


„Agentische KI ist vor allem dort sinnvoll, wo große Mengen an Telemetriedaten in Echtzeit ausgewertet werden müssen.“


„Entscheidend ist deshalb eine konsistente Sicherheitslogik über alle Umgebungen hinweg –unabhängig davon, ob Workloads On-Premises oder in der Cloud laufen.“
Eine Alternative zu VPN ist Zero Trust Network Access (ZTNA). Dieses Prinzip funktioniert grundlegend anders: Statt dem Nutzer Zugang zum vollen Firmennetzwerk zu geben, bekommt er nur Zugang zu den notwendigen Applikationen. Das braucht keine IP-Adresse und bietet „keinen Angriffspunkt und keine DDoSFläche“, so Simon von HPE. Ein kompromittierter Zugang kann vorerst keinen weiteren Schaden anrichten.
Hagemann erklärt weiter, dass Zero Trust „auch Nutzer, Gerätetyp, Standort und Verhalten berücksichtigt“. Nur vertrauenswürdige Geräte mit einem bekannten Standort und zur üblichen Zeit dürften dann auf die Anwendungen zugreifen.
Doch Zero Trust endet nicht bei Zugriffskontrollen. Als weiteren Baustein unterstützt Mikrosegmentierung besonders sensible Systeme. „Ich kenne eine Stahlsäge, die von einem Windows-XP-Rechner gesteuert wird“, erzählt Simon. Kein Betriebsleiter würde in diesem Fall eine neue Säge kaufen, weil der Support ausläuft. Gerade solche veralteten Geräte oder sensible Systeme können mit Mikrosegmentierung isoliert werden. Hagemann betont, dass Mikrosegmentierung für den Mittelstand deutlich realistischer ist als noch vor einigen Jahren. Der Betriebsaufwand sei laut ihm nicht zwingend hoch. Simon geht noch einen Schritt weiter und macht deutlich: „Das ist nicht weniger als eine Überlebensfrage für den Mittelstand. Nicht nur Mikrosegmentierung, sondern Zero Trust insgesamt muss für jedes Unternehmen selbstverständlich werden –unabhängig von seiner Größe.“
Der Einstieg in Zero Trust muss kein kompletter Umbau der Infrastruktur sein. „Oft beginnt er mit Transparenz über Geräte, Nutzer und Anwendungen. Darauf aufbauend lassen sich schrittweise Funktionen wie Network Access Control (NAC), Segmentierung und Richtlinienautomatisierung einführen“, so Hagemann. Transparenz ist dabei der erste Schritt, nicht das Ziel. Während NAC die Geräte vor jedem Zugang prüft, verhindert Mikrosegmentierung die laterale Ausbreitung.
Als dritte Schicht von Zero Trust beschleunigt eine Richtlinienautomatisierung die Reaktion auf Bedrohungen. Dabei setzt die Automation auf eine KI-gestützte Überwachung. „Agentische KI ist vor allem dort sinnvoll, wo große Mengen an Telemetriedaten in Echtzeit ausgewertet werden müssen. In der Netzwerksicherheit umfasst dies die kontinuierliche Erfassung, Korrelation und Auswertung von Daten aus Switches, Access Points, Endgeräten und Anwendungen, um Muster, Anomalien und potenzielle Bedrohungen zu identifizieren“, beschreibt Kurt Semba, API Product Manager bei Extreme Networks. Dabei spielt vor allem die Echtzeitfähigkeit eine wichtige Rolle. Das ermöglicht verkürzte Reaktionszeiten und dämmt Bedrohungen ein, bevor sie sich ausbreiten können. Laut Semba funktioniert das aber nur dann, wenn Security direkt im Netzwerk verankert ist.
Simon betont weiter: „Hundertprozentige Sicherheit gibt es nicht – aber agentische KI bringt uns näher an die hundert Prozent.“ Wichtig sei, da sind sich Simon und Semba einig, dass es den Menschen weiterhin benötigt. Es braucht jemanden, der die Regeln definiert, überprüft und kontinuierlich verbessert. „Dort, wo Kontext, Priorisierung und geschäftliche Auswirkungen bewertet werden müssen, ist menschliche Kontrolle unverzichtbar“, fasst Semba zusammen.
Systemintegratoren sollten sich also von reinen Technologie-Themen lösen. Netzwerkdesign, Security-Policies und Automatisierung sind weiterhin wichtig, aber Partner müssen auch „Geschäftsprozesse verstehen, Schutzbedarf identifizieren und daraus sinnvolle Segmentierungsstrategien ableiten“, so Hagemann von Extreme Networks. In ihrer neuen Rolle müssen Systemintegratoren Komplexitäten in umsetzbare Kundenlösungen übersetzen und alle Schichten der Zero-Trust-Architektur greifbar machen.
Mehr unter: https://voge.ly/vglOrCX/
Autor: Natalie Forell
Profit entsteht für Managed Service Provider durch effektive Prozesse. G DATA XDR hilft MSPs, Bedrohungen schnell zu erkennen, diese einzudämmen und dabei die Total Cost of Ownership zu senken.


T-Sicherheit ist für MSPs eine aufwändige Aufgabe. Der Grund: Cyberkriminelle greifen Unternehmen heute über viele Einfallstore gleichzeitig an. Zudem erfordert die NIS-2 von vielen Firmen einen erhöhten Aufwand bei der Cybersicherheit. G DATA Extended Detection and Response (XDR) unterstützt Managed Service Provider mit einer zentralen Plattform, die Sicherheitsereignisse automatisch zusammenführt und eine schnelle Reaktion auf Angriffe ermöglicht. MSPs schützen ihre Kunden so effizient und erschließen mit einem umfassenden Service gleichzeitig neue Umsatzpotenziale im ManagedSecurity-Geschäft.
Warum klassische SecurityLösungen wenig Gewinn bringen Unternehmen erwarten eine umfassende Unterstützung bei ihrer IT-Sicherheit. Klassische Sicherheitslösungen lassen sich oft nicht managen und erhöhen damit den Serviceaufwand für MSPs. Die Systeme liefern zahlreiche Einzelmeldungen, ordnen diese jedoch nicht automatisch ein. Dienstleister müssen Sicherheitsvorfälle deshalb oft erst manuell bewerten und Zusammenhänge selbst erkennen. Gerade bei der Betreuung mehrerer Kunden steigt dadurch der Aufwand. Alarm-Flut, Tool-Chaos und Fachkräftemangel erschweren eine effiziente IT-Security. Für viele MSPs wird Cybersicherheit zunehmend zum ge-


schäftskritischen Bestandteil ihres Angebots. Lösungen müssen jedoch nicht nur technisch funktionieren, sondern auch wirtschaftlich skalieren.
G DATA XDR: Eine Plattform für effiziente IT-Security
Mit G DATA Extended Detection and Response (XDR) erhalten MSPs eine zentrale Plattformlösung aus Deutschland, über die sich Kunden übergreifend managen lassen. XDR erkennt automatisch Zusammenhänge zwischen Sicherheitsereignissen. So ist schneller klar, ob und wie sich Angreifer im Netzwerk bewegen. Auf dieser Basis ist eine passende Reaktion möglich, um größeren Schaden abzuwenden. Priorisierte Warnungen reduzieren Fehlalarme und beschleunigen die Reaktion auf Vorfälle. Automatisierte Prozesse vereinfachen das Onboarding und den Betrieb. Bei Bedarf gibt es Support durch die Experten von G DATA. Das flexible Pay-per-Use-Modell macht IT-Security wirtschaftlich skalierbar. MSPs zahlen nur für die Kunden, die aktiv sind. Unternehmen erhalten nicht nur eine Sicherheitslösung, sondern einen umfassenden Service: Dienstleister überwachen die IT-Sicherheit in Echtzeit.
So entsteht ein Rundum-sorglos-Paket, während Managed Service Provider zusätzliche Umsatzpotenziale erschließen und Kunden langfristig binden können.
G DATA-Partnerschaft mit CyberVertrauen Managed Service Provider vertrauen beim Schutz ihrer Kunden auf einen zuverlässigen Cyber-Defense-Spezialisten aus Deutschland. G DATA CyberDefense liefert genau das mit „CyberVertrauen“ und seiner XDR-Lösung. Den passenden Rahmen für die Zusammenarbeit bietet das G DATA Partnerprogramm. Reseller profitieren von attraktiven Margen. Zusätzlich wird aktives Engagement mit höherem Profit belohnt. So hilft G DATA MSPs dabei, ihr Security-Geschäft langfristig auszubauen. G DATA XDR schafft so die ideale Grundlage, moderne Security-Services erfolgreich und gewinnorientiert anzubieten und gemeinsam mit G DATA nachhaltig zu wachsen.
Mehr Informationen unter: https://www.gdata.de/business/xdr
Die Liste der Security-Regularien wird länger, die Anforderungen komplexer. Bei Partnern kann das zu Unsicherheit führen. Distributoren nehmen daher mehr die Rolle des Übersetzers ein zwischen Compliance-Anforderungen und praktischer Umsetzung.
„Die Regularien beschleunigen einen strategischen Wandel weg vom reinen Produktverkauf hin zu Managed Services, Beratung und kontinuierlicher Betreuung.“
Die NIS2-Richtlinie ist seit Dezember 2025 in Kraft, der Cyber Resilience Act (CRA) seit Dezember 2024. Diese sowie weitere Richtlinien stellen Unternehmen zunehmend vor Herausforderungen – und die sind nicht vorrangig technischer Natur. „Die größte Hürde liegt im Paradigmenwechsel: NIS2 ist kein reines ‚Tool-Thema‘“, bringt es Patrick Scholl, Director OT CoE bei Infinigate, auf den Punkt. Die Herausforderung bestehe daher darin, die Lücke zwischen technischer Implementierung und organisatorischer Beratung zu schließen. Partner stünden vor der Aufgabe, „über das gewohnte herstellergetriebene Geschäft hinauszuwachsen und echte Consulting-Expertise aufzubauen, um Kunden sicher durch diese ‚Papiertiger‘ zu führen“. Daniel Werner, Regional Services Director Central Europe bei Exclusive Networks, sieht Partner zudem mit steigenden Nachweispflichten konfrontiert sowie mit dem Aufbau von Governance-, Risk- und Compliance-Strukturen. „Unter NIS2 wird Security Awareness auf Management-Ebene wichtiger“, bestätigt er.
Neue Aufgaben kommen auf den Channel zu. Der regulatorische Druck wächst. Nicht nur müssen sich Partner intensiver mit Risiko- und Haftungsfragen auseinandersetzen, zusätzlich stehen viele „vor der Aufgabe, Compliance-Anforderungen in ihre Services zu integrieren, ohne dabei Tempo oder Wirtschaftlichkeit zu verlieren“, beobachtet Hermann Ramacher, Geschäftsführer der ADN. Die Regularien wirken sich auf die Unternehmensstrategien aus: „Statt punktuellem Projektgeschäft stehen wiederkehrende Umsätze, SLAs und langfristige Kundenbindung im Fokus“, weiß Ramacher. Erfolgreich seien Partner, die Security nicht als Produkt, sondern als Service mit klaren Leistungen verstünden. „Wir beobachten den Wandel vom Produktgeschäft zur strategischen Compliance-Beratung“, bestätigt Werner. Partner müssten Security als Governance-Thema begreifen, „das Investitionen in juristisches und prozessuales Knowhow erfordert, um langfristige Managed-Services-Modelle zu etablieren“. Auch würden die Regularien Partner zwingen, Portfolio und Aufstellung
zu evaluieren, ergänzt Scholl. Zahlen die Dienstleistungen und Hersteller im Sortiment auf die Maßnahmen der Richtlinien ein? Auch die Wahl des Distributors sei entscheidend. „Gefragt sind Partner, die neben Hardware auch das nötige Fachwissen zur Implementierung bereitstellen.“
Unterstützung bietet Infinigate hier durch ein Ökosystem aus Wissen, Services und Betreuung – vom Pre-Sales über Risikoanlayse bis hin zu Post-Sales-Servicepaketen.. Ein wesentlicher Pfeiler ist das OT Center of Excellence mit herstellerunabhängigen Beratungsansätzen, das NIS2Vorgaben speziell für industrielle Umgebungen übersetzen und Leistungen wie Gap-Analysen bereitstellen soll. „Wir liefern damit das notwendige Knowhow, um die komplexen organisatorischen und technischen Anforderungen in marktfähige Services für den Channel zu übersetzen“, erklärt Scholl. ADN versteht sich als Enabler. „Konkret übersetzen wir regulatorische Anforderungen in umsetzbare technische und organisatorische Maßnahmen und unterstützen Partner dabei, aus Technologien tragfähige Services zu machen.“ Entsprechend hat der VAD seine SecurityProgramme auf Managed-Modelle ausgerichtet mit modularen Enablement-Ansätzen, vorkonfigurierten Service-Stacks und strukturierten Entwicklungspfaden. Partnern soll dadurch Komplexität abgenommen und der Weg „von Einzelprodukten hin zu stabilen, marktfähigen Security Services“ verkürzt werden, betont Ramacher. Auf einen integrierten Ansatz aus Technologie, Services, Training und Finanzierung setzt Exclusive Networks. Werner nennt SOC/NOC-Services, einen Global Deal Desk für internationale Rollouts, Cyberlab als PoC-Umgebung und das Finanzierungsmodell X-PS, ergänzt durch paketierte Angebote für NIS2-Compliance, hybride Infrastrukturen und Trainings. „Durch unsere Health-Checks und Gap-Analysen können Reseller gezielt ermitteln, wo bei ihren Kunden nachgebessert werden muss, bevor Sanktionen drohen“, fügt der Exclusive-Experte hinzu.
Neben Beratung braucht es Schulungen. Infinigate bietet Trainings an, die sowohl
technische als auch Governance-Aspekte abdecken und auf immer größeres Interesse stoßen, „da viele Unternehmen erst jetzt die volle Tragweite der Betroffenheit realisieren“, berichtet Scholl. Endkunden würden nach Orientierung suchen. Für Partner biete sich die Chance, als „Lösungs-Broker“ aufzutreten, der den Schulungsbedarf der Kunden adressiert und zum unverzichtbaren Begleiter wird. Bei ADN sind SecurityBusiness- und Betriebsmodelle fester Trainingsbestandteil. Die Nachfrage sei hoch, besonders nach praxisnahen Formaten. Auch Exclusive Networks meldet starkes Interesse. Das Portfolio des VAD umfasst „zentrale Themen wie Incident Response und Security Operations“, rollenbasierte Trainings sowie Zertifizierungen wie CISSP, CEH und CompTIA Security+.
Die Distribution nimmt somit eine erweiterte Rolle ein und übersetzt komplexe regulatorische Anforderungen in greifbare Geschäftsmodelle. „Im Gegensatz zum klassischen Geschäft schaffen wir für Partner und deren Kunden eine belastbare Entscheidungsgrundlage auf ManagementEbene“, so Scholl. Eine ganzheitliche Unterstützung soll sicherstellen, dass Sicherheitsprojekte nicht an den formalen Hürden scheitern. Ramacher sieht das ähnlich: „Wir übersetzen Herstellerlösungen in servicefähige Modelle und unterstützen Partner beim Aufbau und bei der Skalierung ihres Security-Geschäfts.“ , die regulatorische Komplexität entlang der Wertschöpfungskette greifbar zu machen, als Sparringspartner, Enabler und Teil des Security-Ökosystems. Auch Werner bezeichnet Exclusive Networks als strategischen Enabler. „Wir übersetzen Herstellertechnologie in regulatorisch relevante Lösungsangebote und befähigen Partner, diese kompetent zu vertreiben.“ Damit ist in Zeiten von NIS2, CRA und Co. für Distributoren auch Wissen, Beratung und die Fähigkeit, als Übersetzer zwischen Regularien, Herstellern und Partnern zu agieren, entscheidend.
Mehr unter: https://voge.ly/vglxrmb/
Autor: Mihriban Dincel

„Unsere Rolle ist die eines Enablers, der herstellerübergreifend agiert und komplexe regulatorische Anforderungen in greifbare Geschäftsmodelle übersetzt.“ „Partner müssen Security nicht nur technisch, sondern als GovernanceThema begreifen.“
Quantencomputing steht kurz vor dem Durchbruch. Höchste Zeit für Unternehmen und Behörden, schon heute an die Gefahr von morgen zu denken.
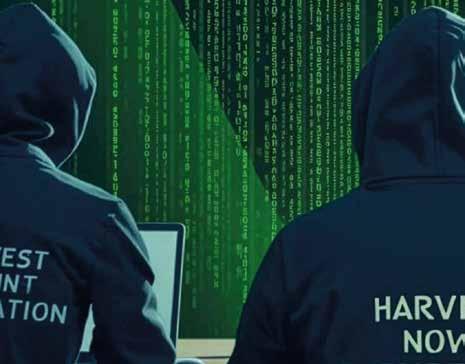
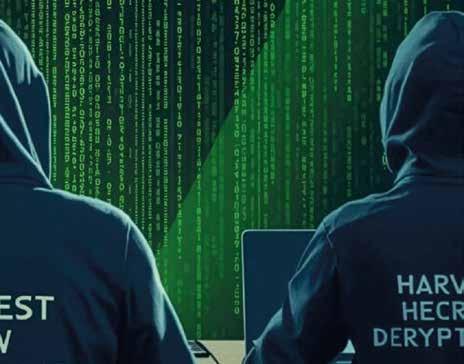
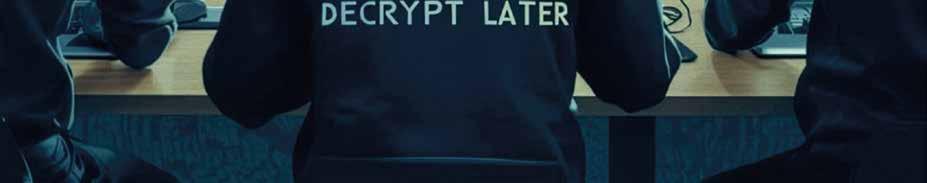
Der bevorstehende Durchbruch des Quantencomputings verschiebt die Grenzen der Cybersicherheit fundamental, da er etablierte Verschlüsselungsmethoden wie RSA- und ECCVerschlüssungstechnologien unter Druck setzt. Doch während viele die Quantentechnologie als Zukunftsmusik abtun, warnen Experten vor aktuellen Gefahren und präsentieren Schutzstrategien, die schon heute wirken.
Dabei ist die Dringlichkeit der Schutzstrategien schon heute von höchster Stelle untermauert: In der technischen Richtlinie BSI TR-02102-1 „Kryptographische Verfahren: Empfehlungen und Schlüssellängen“ läutet das Bundesamt für Sicherheit in der Informationstechnik das Ende der bisherigen Standard-Verschlüssungsverfahren RSA und ECC ein. Ab dem Jahr 2032 gelten diese Verfahren solo nicht mehr als sicher. Hintergrund ist die reale Einschätzung, dass künftige Quantenrechner heutige asymmetrische Verschlüsselungen in Sekunden brechen könnten. Wer Daten mit langfristigen Geheimhaltungsfristen schützen will, sollte laut BSI deswegen bereits heute auf krypto-agile Hybrid-Lösungen setzen. Krypto-
agile Hybrid-Lösungen sind Systeme, die es Unternehmen ermöglichen, sowohl traditionelle als auch Post-Quanten-Kryptografie-Algorithmen parallel zu nutzen. Krypto-agile Lösungen können hybride Zertifikate sein. Diese nutzen zwei kryptografische Signaturen – eine klassische (wie RSA oder ECC) zur Kompatibilität mit bestehenden Systemen und eine Post-Quanten-Signatur (wie ML-DSA), die quantenresistente Sicherheit bietet.
Eine akute Bedrohung, die bereits heute Realität ist, stellt das „Harvest Now, Decrypt Later“Phänomen (HNDL) dar. Staatliche und kriminelle Akteure fangen bereits heute massenhaft verschlüsselte Datenströme ab und speichern diese auf Vorrat, auch „Harvesting“ genannt. Das Ziel: Sobald ausreichend leistungsstarke Quantencomputer verfügbar sind, sollen diese Datensätze entschlüsselt werden („Decrypt Later“). Diese Falle schnappt besonders bei Informationen zu, deren Vertraulichkeitswert über Jahrzehnte stabil bleiben muss – etwa bei Patientendaten, Bauplänen für kritische Infrastrukturen oder Staatsgeheimnissen. Für Organisationen mit langfristigen Aufbewahrungspflichten bedeutet dies eine unmittelbare Bedrohung ihrer strategischen Resilienz.
„Es reicht nicht mehr aus, technologische Umbrüche lediglich zu verwalten. Echter Gestaltungswille zeigt sich darin, Zukunftsthemen wie das Quantencomputing bereits heute strategisch zu besetzen und die Schockstarre gegenüber dem Unbekannten zu überwinden“, sagt Thomas Händl, Product Initiatives & Business Development bei FTAPI. Schließlich gilt bereits heute: Ein Geheimnis, das heute gestohlen wird, ist am „Q-Day“ keines mehr.


Mehr unter: https://voge.ly/vglBiax/
Autor: Agnes Panjas
US-Hyperscaler sind in Sachen IT mehr oder weniger sowieso mit an Bord – allein schon wegen Patentrechtsangelegenheiten, De-FactoStandards und „fancy Tools“, die das eigene Business voranbringen. Die Frage nach Digitaler Souveränität ist daher vielschichtig.
Spätestens im KI-Zeitalter führt in der Regel kein Weg im Cloud-Reich an USBig-Tech vorbei. Die aufgeladene Debatte rund um Datenschutzfragen wird mitunter unehrlich, einseitig und unter Weglassung gewisser Aspekte geführt.
Der Spruch „Everything makes sense in someone's head“ verdeutlicht, dass es typisch menschliches Verhalten ist, sich objektive Sachverhalte und subjektive Meinungen zu Glaubenssätzen zusammenzureimen. Wer der Meinung ist, mit Hyperscalern aus den USA kann man nicht zusammenarbeiten, wird vermeintliche oder echte gute Gründe dafür finden. Vice versa finden sich auch für die gegenteilige Position Argumente. Wie man es dreht und wendet: Im Cloud- und KI-Tagesgeschäft führt de facto im Grunde kein Weg an Big Tech aus den USA vorbei. Die Gründe für die Unersetzbarkeit und Uneinholbarkeit sind vielfältig und liegen in Burggräben, Energiekosten, Patenten, dem Metcalfeschen Gesetz, Quasi-Standards sowie dem unternehmerischen Gesamtumfeld samt besserem Risikokapitalzugang.
Doch was ist denn nun eigentlich das Problem mit Hyperscalern und dem „Cloud Act“? Die bayerische Redensart „Nix gwiß woas ma net“ fasst gut zusammen, was IT-Verantwortliche beim Thema
Cloud in den Grübelmodus bringt. Einerseits sind US-Hyperscaler eine feste Größe im CloudBusiness, zumal sie spezielle Angebote für die geforderte Cloud-Souveränität in Europa bieten. Andererseits kursiert die Rechtsauffassung, dass der Cloud Act in den USA im Lichte einer Datenschutzfolgenabschätzung juristische Probleme im Hinblick auf die Datenschutzgrundverordnung verursachen könnte.
Es geht also weniger um Sicherheitsprobleme im Sinne der IT-Security und mehr um rechtliche Unsicherheiten, die durch Juristen genährt werden, die datenschutzrechtliche Bedenken formulieren, die sich letzten Endes aus den sogenannten Schrems-Urteilen ergeben. Maximilian „Max“ Schrems ist ein österreichischer Jurist, der mit seiner Klage vor dem Europäischen Gerichtshof (EuGH) das transnationale Safe-Harbor-Abkommen zwischen der EU und den USA und den EUUS-Privacy Shield beendete. Das hat bis heute juristische Auswirkungen. So entschieden in Folge

Digitale Unabhängigkeit und Cyber-Regulierungen stehen in der EU derzeit im Fokus. Europäische Organisationen benötigen lokale IT-Lösungen, um vollständige Datensouveränität und Compliance zu erreichen. Folglich entwickeln sich professionelle, EU-basierte Backup-Lösungen zu einem strategischen Asset. Sie ermöglichen es, operative Unabhängigkeit zu gewinnen, rechtliche Risiken zu minimieren und Compliance-Vorgaben sicherzustellen.
SOUVERÄNITÄT AUF
EUROPÄISCHER EBENE
Die EU hat die Bedeutung der Datensouveränität erkannt und 2024 den Data Act verabschiedet. Das Gesetz reduziert die Abhängigkeit von US-Hyperscalern und mindert die Auswirkungen des Cloud Acts. Dieser kann US-Behörden (z. B. dem FBI) unter bestimmten Voraussetzungen den Zugriff auf Daten europäischer Kunden bei US-Anbietern (z. B. Google, Amazon) ermöglichen.
Angesichts der aktuellen Geopolitik ist die Wahl einer europäischen Backup-Lösung und Cloud eine der effizientesten Methoden, um die folgenden Risiken zu minimieren:
• Konflikt zwischen dem Cloud Act und der DSGVO – Reduzieren Sie das Risiko, dass Datenzugriffe durch Behörden aus Drittländern zu Compliance-Problemen führen.
• Vendor-Lock-in – Hyperscaler erzeugen Infrastruktur-Abhängigkeiten. Vermeiden Sie diese sowie die hohen Cloud-Migrationskosten.
• Regulatorische Unsicherheit – Außereuropäische Anbieter müssen landesspezifische Vorschriften einhalten, was Transparenz und rechtliche Stabilität schwächt.
SOUVERÄNITÄT AUF ORGANISATIONSEBENE
Um ihre Autonomie zu erhöhen, implementieren Organisationen Backups mit lokalem Speicher (On-Premises). Dies schützt sie vor Cloud-Ausfällen sowie den damit verbundenen finanziellen, rechtlichen und operativen Folgen.
Laut dem „DevOps Threats Unwrapped Report 2026“ von GitProtect verzeichneten beliebte Git-Plattformen (z. B. GitHub von Microsoft) allein im Jahr 2025 über 1700 Stunden Ausfallzeit.
XOPERO: EIN VERTRAUTER EUROPÄISCHER
BACKUP-ANBIETER
Xopero Software ist ein ISO/SOC-konformer europäischer Backup-Anbieter mit über 16 Jahren Erfahrung. Er schützt die Daten von Hunderten europäischen Organisationen wie der NHS, Diebold Nixdorf und HEMA.
https://gitprotect.io/ devops-threatsunwrapped-2026.html
Um den Schutz zu stärken, replizieren Sie regelmäßig Kopien zwischen Cloudund On-Premises-Standorten. Dabei setzen Sie die 3-2-1-Backup-Regel ein. Für maximale Ausfallsicherheit nutzen Sie eine lokale Allin-One-Backup-Lösung, die unveränderliche und Air-Gapped-Backups bereitstellt.
ZUNEHMENDER COMPLIANCEDRUCK IN DER EU
Aktuelle regulatorische Initiativen wie die DSGVO, NIS2, DORA und CRA erhöhen den Druck auf Unternehmen und IT-Sicherheitsteams in der EU.
Europäische Backup-Lösungen, die nach diesen Gesetzen entwickelt wurden, unterstützen Sie dabei, die ComplianceVorgaben in den folgenden Bereichen zu erfüllen:
• Datenresidenz (DSGVO)
• Datenaufbewahrung (DSGVO)
• Geschäftskontinuität (NIS2)
• Sicherheit der Lieferkette (NIS2)
• Unabhängigkeit von den größten Anbietern, z. B. Exit-Strategie (DORA)
• Isolierung von Backup-Daten durch Air-Gapped-Backups (DORA)
• Security by Design (CRA)
Diese Liste ist nicht abschließend. Prüfen Sie die Anbieterdokumentation auf alle Compliance-Funktionen.
Sein Angebot umfasst Backup-Software, eine All-in-One-Backup-Lösung sowie GitProtect, ein bahnbrechendes Tool für DevOps-Cloud-Backups. Mit Xopero schützen Sie mehrere Workloads und speichern Kopien in einer EU-basierten Cloud oder in einem selbstverwalteten Speicher. Dank der Ende-zu-Ende-Verschlüsselung und unveränderlicher Backups erhalten Sie erstklassige Sicherheit. Dazu optimieren Sie die Deduplizierung und Komprimierung Ihres Datenfußabdrucks und senken damit die Speicherkosten.
Integrierte Backup-Tests, Berichte und Benachrichtigungen helfen Ihnen dabei, Vorschriften und Sicherheitsstandards zuverlässig einzuhalten. Die internen Ingenieure von Xopero unterstützen Sie sowohl bei der Bereitstellung als auch während des gesamten Produktlebenszyklus.
WERDEN SIE SOUVERÄN UND KONFORM DANK EINER EUROPÄISCHEN BACKUP-LÖSUNG
Ein EU-basiertes Backup-&-Recovery-Tool zu wählen, ist heutzutage eine hervorragende Strategie. Sie bietet zahlreiche Vorteile wie Datenunabhängigkeit, Risikominderung und ein hohes Maß an Compliance.
Karol Zieliński
Business Development Manager bei Xopero & GitProtect Telefon: +49 1525 1060686


E-mail: k.zielinski@xopero.com www.xopero.com | gitprotect.io


Ist es ein Mythos, dass es keine europäischen Alternativen auf dem Niveau von Amazon Bedrock oder Azure OpenAI gibt?


mehrere Aufsichtsbehörden, dass die Nutzung von US-Cloud-Anbietern nicht den Anforderungen des Schrems-II-Urteils entspricht. Der Begriff „Schrems III“ antizipiert, dass es weitere, ähnlich gelagerte Urteile geben könnte, solange es unterschiedliche Datenschutzniveaus für EU-Bürger in den USA gibt, auch wenn immer wieder einende Abkommen geschlossen werden.

Dr. Stefan Riedl, Leitender Redakteur, IT-BUSINESS

Das ergibt insgesamt einen Resonanzraum für ein Raunen, das von Konkurrenten mit (monetären) Interessen aus der EU gerne mitgenutzt wird. Wie gut oder schlecht diese Argumente auch sein mögen, so greift ein pauschales „Hyperscaler pfui“ viel zu kurz. So ist das „Executive-Order“-Argument (Kommentar) letztlich eine Luftnummer und auch die Hyperscaler-Perspektive bleibt häufig unbeachtet (Hintergrund).
DIE HYPERSCALER-PERSPEKTIVE
Wie beurteilt man bei den Hyperscalern aus den USA die immerwährende Cloud-Act-Problematik, die Anbieter aus der EU häufig anführen? Ralf Wigand, National Security & IT-Compliance Officer bei Microsoft Deutschland, spricht für seinen Arbeitgeber, fasst aber gut jene Argumente zusammen, die immer wieder auch von anderen Marktakteuren aus den USA zu hören sind. Wigand betont, dass man bei Microsoft keiner staatlichen Stelle direkten, ungehinderten Zugang zu den Daten der Kunden gebe. Der oft zitierte US Cloud Act gelte nur für Anfragen von Strafverfolgungsbehörden mit einer richterlichen Verfügung. „Wir haben uns gegenüber unseren Kunden verpflichtet, dass wir jede Anfrage einer staatlichen Stelle –egal, von welcher Regierung – nach Daten unserer Unternehmenskunden oder unserer Kunden aus dem öffentlichen Sektor anfechten werden, wenn es dafür eine rechtliche Grundlage gibt“, so Wigand, der ergänzt: „Unser erster Schritt ist außerdem stets, Anfragen an unsere Kunden weiterzuleiten oder sie darüber zu informieren.“ Transparenz sei zentral: Seit vielen Jahren würde Microsoft Informationen zu behördlichen Datenanfragen veröffentlichen. Man habe gegenüber der US-Regierung zudem erfolgreich mehr Offenlegung erstritten.
„Der oft zitierte US Cloud Act gilt nur für Anfragen von Strafverfolgungsbehörden mit einer richterlichen Verfügung.“
Ralf Wigand, National Security & IT-Compliance Officer bei Microsoft Deutschland
lich so, als gäbe es nur zwei Kategorien – den „guten“ EU-Anbieter und den „schlechten“ US-Konzern, bei dem Washington jederzeit zugreifen könne. Tatsächlich können auch in der EU Behörden auf juristischem Weg auf Daten zugreifen. Aber: US-Jurisdiktion kann extraterritorial wirken, Anbieter geraten eher in Konflikte zwischen US-Anordnungen und EU-Datenschutzlogik, und für EUBetroffene sind Rechtsbehelfe und Transparenz in bestimmten Sicherheitskontexten häufig schwerer greifbar.
Das „Argument“, in den USA würden per „Executive Orders“ Recht ausgehebelt, hat als Beispiel letztlich einen geopolitischen Sonderfall der US-Sanktionen gegen den Internationalen Strafgerichtshof im Kontext der Haftbefehle gegen israelische Regierungsvertreter. Das ist Politik der großen Bühne – nicht das tägliche Cloud-Geschäft. Zur Fairness gehört aber auch: BBei der Bekämpfung schwerer Straftaten und des Terrorismus wären europäische Ermittler ohne US-Kooperation und Rechtshilfe in vielen Fällen deutlich schlechter gestellt. Sehr häufig kommt der entscheidende Hinweis aus dem Austausch mit einem „befreundeten Dienst“. Und genau hierin steckt die Machtfrage, die in der Debatte oft unausgesprochen mitschwingt: Bei den Geheimdiensten gilt, salopp gesagt, „Chabos wissen, wer der Babo ist“. In Reichweite, Datenlage und operativer Wirkungsmächtigkeit klaffen Welten auseinander – und diese Asymmetrie prägt zwangsläufig auch den Blick auf Clouds. Unterm Strich bleibt eine Schieflage in der Diskussion – wegen exterritorialer US-Reichweite, Rechtskonflikten sowie geopolitischer Überfrachtung, verstärkt durch eine reale Machtasymmetrie.

„Das Spiel hat sich längst verändert – jetzt sind
Systemhäuser gefordert,
mitzuhalten“.
Das Spiel
heißt
KI und knapp ein Viertel der IT-Dienstleister in Deutschland ist mittendrin. Allerdings zögern noch viele.
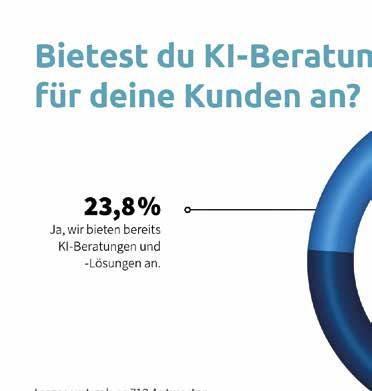
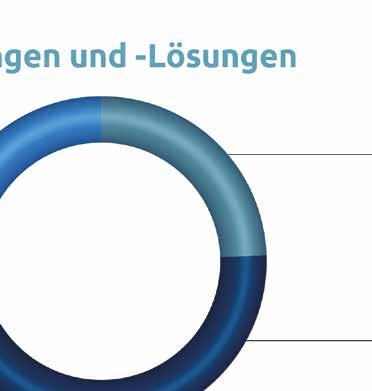
Ein Viertel der IT-Dienstleister in Deutschland bietet KI-Beratungen und -Lösungen für Kunden an. Das hat eine Umfrage bei 700 Systemhäusern der Synaxon-Verbundgruppen ergeben. Während die Hälfte der befragten Dienstleister plant, demnächst mit KI durchzustarten, will ein weiteres Viertel KI nicht einsetzen. Doch „das Spiel hat sich längst verändert“, wie Jonathan Seifert, Customer Relationship Manager bei der Synaxon Akademie, festhält. Systemhäuser seien jetzt gefordert mitzuhalten. Schließlich gehe es nicht nur darum, Kunden KI-Lösungen anzubieten. Vielmehr können KI-Agenten auch im eigenen Unternehmen gewinnbringend eingesetzt werden.
KI-Agenten können dabei all das erledigen, was „früher ganze Teams erledigen mussten (Tickets sortieren, Anfragen kategorisieren, Prioritäten setzen, Entscheidungen treffen)“, ist Stefan Schwarz, Geschäftsführer PC-Mentor und AIConsultant beim TÜV, überzeugt. So könnten inzwischen KI-Agenten Telefonanrufe automatisch in Tickets verwandeln und die passenden Workflows gestartet werden. Außerdem sei es möglich, die Ergebnisse zu verarbeiten, zu dokumentieren und wieder in andere Systeme zurückspielen zu
lassen. Die KI könne zur zentralen Entscheidungsschicht im Systemhausbetrieb werden. „Wer diese Schicht jetzt einzieht, baut sein Geschäft belastbar aus. Wer wartet, skaliert nur seine Probleme. Am Ende geht es nicht darum, ob wir KI einsetzen, sondern ob wir noch relevant sind, wenn sie Standard geworden ist“, resümiert Schwarz.
Lästige Routinearbeiten übernehmen künftig verstärkt KI-Agenten, sodass Mitarbeitenden mehr Zeit für komplexe Aufgaben bleibt. Bei Adesso zum Beispiel sind Agenten über standardisierte Schnittstellen bereits tief in Kernprozesse integriert. Dort interagieren sie mit Anwendungen und Menschen und verbuchen Ergebnisse in den jeweiligen Zielsystemen. So automatisiert zum Beispiel der Corporate „Adesso GPT“ Stundenbuchungen und HR-Self-Services. Agenten übernehmen dabei Validierung, Übergabe und Dokumentation in den Backend-Systemen.
Für den Support etwa hat ServiceNow mit Autonomous Workforce einen Level-1-Service-DeskKI-Spezialisten vorgestellt. Dieser diagnostiziert und löst typische IT-Supportanfragen eigenstän-
Nur ein Viertel der befragten IT-Dienstleister bieten laut Synaxon bereits KI-Beratungen und -Lösungen an.
dig. Dazu gehören etwa Passwortzurücksetzungen, Softwarezugriffe oder Netzwerkprobleme. Die KI nutzt Wissensdatenbanken, historische Falldaten und automatisierte Workflows zur Fehlerbehebung. Bei Bedarf werden Fälle an menschliche Mitarbeiter eskaliert. Technisch kombiniert die Lösung probabilistische KI-Modelle mit einer deterministischen Workflow-Orchestrierung. Während KI-Modelle Muster erkennen und Hypothesen bilden, sorgt die Workflow-Ebene für nachvollziehbare Abläufe, Governance und Sicherheit.
Praktisch einsetzen lassen sich KI-Agenten aber auch in Kundenservice und Callcenter. Längst nehmen dort nicht mehr einfach Voice- oder Chatbots Anrufe an. Vielmehr erledigen KI-Agenten auch komplexere Anfragen und Wünsche am Kundentelefon. Um also keinen Anruf zu verpassen und Kunden zu verlieren, springen die virtuellen Assistenten wie Nia (Nfon) oder Wilma (Wildix) ein. Auch bei Zoom sind KI-Agenten längst im Einsatz. So verschickt beispielsweise der Zoom AI Companion Zusammenfassungen von Meetings oder Kundengesprächen automatisch per Mail an die Gesprächsteilnehmenden. Die nächsten Schritte und mögliche Aufgabenverteilung plant der AI Companion gleich mit. Dabei hat der Kommunikationsexperte kürzlich angekündigt, die agentenbasierte Suche und Zusammenarbeit über Unternehmenssysteme hinweg auszuweiten. Statt also Informationen manuell aus verschiedenen, nicht verbundenen Systemen zusammenzutragen, können Nutzer ihr bevorzugtes KI-System einsetzen, um präzise Antworten und Erkenntnisse basierend auf dem gesamten Unternehmenskontext abzurufen. Durchforsten lassen sich sowohl Gespräche als auch Meetings, Datensysteme
und operative Daten. Zoom will damit Fragmentierung reduzieren und Arbeit konsistenter über alle genutzten Systeme hinweg nutzbar machen.
Wilma AI, die KI-Agentin von Wildix, kann als Teil der UC-Lösung mit CRM-Systemen wie Salesforce, HubSpot, Pipedrive und Microsoft Dynamics integriert werden. Über API-Verbindungen sollen sich auch spezialisierte CRM-Systeme verknüpfen lassen. So greift die agentenbasierte KI-Kollegin auf Kundendaten zu, aktualisiert Datensätze und synchronisiert sie über alle bestehenden Vertriebs-Tools hinweg. Ähnlich arbeiten auch der KI-Agent Shomi von Enreach oder Nia FrontDesk bei Nfon. Damit sollen Wartezeiten im Contact Center reduziert und Mitarbeitende von repetitiven Aufgaben entlastet werden.
KI-Agenten übernehmen längst auch im Recruiting Routinearbeit. Doch KI soll Fachkräfte nicht ersetzen. Vielmehr geht es darum, Mitarbeitende zu entlasten, ihnen repetitive Aufgaben abzunehmen und Abläufe zu automatisieren.
Mehr unter: https://voge.ly/vglXkgE/
Autor: Margrit Lingner
Agent 365 ist die neue Steuerungs- und Kontrollebene für KI-Agenten von Microsoft. Er soll es Unternehmen ermöglichen, alle KI-Agenten bereitzustellen, zu steuern und zu verwalten, unabhängig davon, wo sie erstellt oder erworben wurden. Agent 365 ist seit Anfang Mai 2026 verfügbar
und schafft die technische Grundlage, KI-Agenten als verwaltbare Identitäten mit Governance- und Observability-Funktionen zu betreiben. Dabei soll der smarte Agent auch „Schatten-Agents“ im Unternehmen aufstöbern können und zeigen, auf welche Daten diese zugreifen.
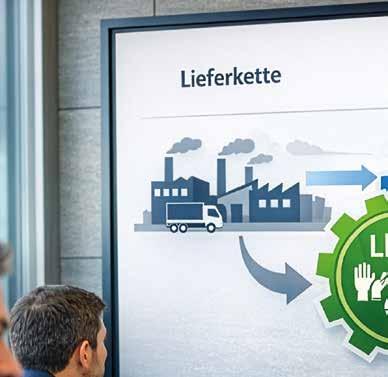
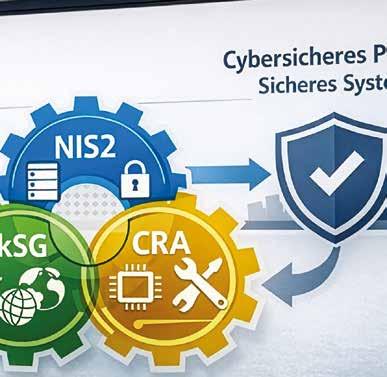
EU-Regularien wie NIS2, der Cyber Resilience Act und das Lieferkettengesetz zwingen Unternehmen zu Cybersicherheit und Lieferkettenverantwortung. Für IT-Systemhäuser bedeutet das neue Umsatzchancen in Beratung, Zertifizierung und sicherer Infrastruktur.
EU-Regularien wie das NIS2-Umsetzungsgesetz (NIS2UmsuCG) und die EU-Verordnung Cyber Resilience Act (CRA) läuten gemeinsam mit dem Lieferkettensorgfaltspflichtengesetz (LkSG) eine grundlegende Neuausrichtung der europäischen Cyber- und Lieferkettensicherheit ein. Was bis-
lang primär als technische Herausforderung galt – Cybersicherheit in IT-Infrastrukturen, digitalen Produkten und Liefernetzwerken – transformiert sich durch die verschärften rechtlichen Vorgaben zu einer verbindlichen Compliance-Anforderung mit Haftungsrisiken.
Das Lieferkettensorgfaltspflichtengesetz, kurz Lieferkettengesetz oder LkSG, trat Anfang 2023 in Kraft und gilt aktuell für Unternehmen mit mindestens 1.000 Arbeitnehmern im Inland. Es verpflichtet deutsche Unternehmen, Menschenrechte und Umweltschutz in globalen Lieferketten zu prüfen, Risiken zu managen und zu melden. Das beinhaltet auch IT-
Zulieferer. Mittelständler als Zulieferer sind daher oft indirekt betroffen und müssen entsprechende Nachweise erbringen, die dem TISAX-Standard (Trusted Information Security Assessment Exchange) entsprechen oder diesen ergänzen. IT-Dienstleister können Compliance-Software, Risikoanalysen und Audits für Lieferantenprüfungen liefern, sichere IT-Tools für Transparenz entwickeln und sich als vertrauenswürdige Partner in der sicheren Beschaffung positionieren, was Aufträge aus KMU steigert.
Warum quantifizierbare Cyberrisiken neue Argumentationslinien und Geschäftsmodelle für Service Provider ermöglichen
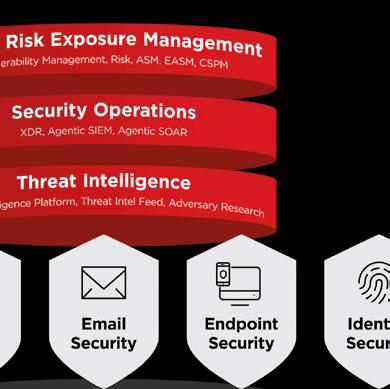
Wer heute erfolgreich im Security-Umfeld unterwegs ist, verkauft nicht einfach Produkte, sondern begleitet Kunden strategisch. Der CFO fragt nach dem konkreten Nutzen, das Management will wissen, ob die Investition wirklich notwendig ist. Und plötzlich fehlt die gemeinsame Sprache. Doch mit Plattformen wie TrendAI Vision One wird Security quantifizierbar. Und damit verändert sich etwas Grundlegendes - etwas, das Service Providern neue Möglichkeiten im Kunden gespräch eröffnet.
Wer Security-Projekte verkauft, kennt die Herausforderung. Die technische Seite ist klar: Schwachstellen identifizieren, Angriffsflächen reduzieren, Detection & Response verbessern. Doch wie beziffert man den Wert einer verhinderten Attacke? Wie rechtfertigt man Investitionen in Prävention, wenn der Ernstfall (hoffentlich) nie eintritt?
DER GAME CHANGER: RISIKEN ALS KENNZAHL
Mit der umfassenden Cybersecurity-Plattform TrendAI Vision One ändert sich das Bild fundamental. Der Sicherheitsstatus eines Unternehmens lässt sich heute als numerischer Wert darstellen, etwa als Cyber Risk Index auf einer Skala von 0 bis 100. Das klingt simpel, ist aber ein echter Paradigmenwechsel. Denn plötzlich gibt es eine Zahl, die jeder versteht. Ein Risikowert von 38 ist keine abstrakte Bedrohung mehr. Er ist ein konkreter Ausgangspunkt für Gespräche. Und wenn das Ziel bei unter 30 liegt, entsteht automatisch ein Handlungsrahmen. Für Service Provider bedeutet das: Die Argumentation wird messbar. Statt über hypothetische Szenarien zu sprechen, geht es um konkrete Fragen: Wo steht der Kunde heute? Welche Maßnahmen haben den größten Hebel? Wie entwickelt sich das Risikoprofil über die Zeit?
DIE NEUE ARGUMENTATIONSLINIE:
SCHRITT FÜR SCHRITT ZUM ZIELWERT
Ein typischer Projektverlauf könnte so aus. sehen:
Schritt 1 – Baseline etablieren: Zu Beginn steht ein Assessment, das den aktuellen Cyber Risk Index ermittelt. Nehmen wir an, der Kunde startet bei einem Wert von 38. TrendAI Vision One zeigt nicht nur die Zahl, sondern schlüsselt auf, welche Faktoren zum
Risiko beitragen: Fehlkonfigurationen, ungeschützte Angriffsflächen, veraltete Systeme, Schwachstellen in der Identity-Infrastruktur.
Schritt 2 – Zielwert definieren: Gemeinsam mit dem Kunden wird ein realistisches Ziel festgelegt. Unter 30 wäre beispielsweise ein ambitionierter, aber erreichbarer Wert. Dieser Zielwert wird zur gemeinsamen Messlatte für alle weiteren Maßnahmen.
Schritt 3 – Maßnahmen priorisieren: TrendAI Vision One zeigt konkret, was den größten Impact auf den Risk Score hat.< Vielleicht bringt die Absicherung von fünf kritischen Admin-Accounts eine Reduktion um einen Punkt. Vielleicht senkt das Patchen bestimmter Systeme den Wert um weitere zwei Punkte. Plötzlich wird Security planbar und budgetierbar.
Schritt 4 – Fortschritt dokumentieren: Automatisierte Reports von TrendAI Vision One zeigen die Entwicklung des Risikoprofils über die Zeit. Der Kunde sieht, wie sich sein Score entwickelt, welche Maßnahmen gegriffen haben und wo noch Handlungsbedarf besteht.
Schritt 5 – Kontinuierlich optimieren: Statt punktueller Audits entsteht ein fortlaufender Prozess. Neue Risiken werden erkannt, bewertet und priorisiert bevor sie zum Problem werden.
WARUM DAS DIE
KUNDENGESPRÄCHE VERÄNDERT Für Channel-Partner liegt der Mehrwert auf der Hand: Ein CFO muss keine technischen Details verstehen. Aber wenn der Partner aufzeigen kann, dass Investition X den Risikowert um Y Punkte senkt und damit das Unternehmen von „kritisch“ auf „moderat“ bringt, dann ist das eine Sprache, die im Vorstand ankommt. Gleichzeitig verschiebt sich die Gesprächsebene. Es geht nicht mehr darum, einzelne Produkte zu rechtfertigen, sondern um strategische Fragen: Welches Risiko-
niveau ist für das Unternehmen akzeptabel? Wie schnell soll der Zielwert erreicht werden? Welche Investitionen haben den besten Return? Gerade im Kontext von NIS2 wird diese Argumentation zusätzlich relevant. Die Regulierung fordert explizit ein kontinuierliches Cyberrisikomanagement. Unternehmen müssen nachweisen, dass sie Risiken systematisch identifizieren, bewerten und reduzieren. Wer als Service Provider diese Dokumentation mit TrendAI Vision One liefern kann, schafft echten Compliance-Mehrwert.
NEUE GESCHÄFTSMODELLE: VALUE STATT LIZENZ
Die Quantifizierbarkeit von Security eröffnet auch neue Preismodelle. Statt reiner Lizenzverkäufe werden Value-basierte Ansätze möglich. Partner können ihre Services am erzielten Ergebnis ausrichten – etwa an der erreichten Risikoreduktion oder an definierten Compliance-Zielen. Besonders interessant ist der Effekt auf die Kundenbindung. Wer monatlich oder quartalsweise Reports liefert, bleibt im kontinuierlichen Dialog. Der Service Provider wird zum festen Bestandteil der Sicherheitsstrategie. Und aus der Risikoentwicklung ergeben sich natürliche UpsellMöglichkeiten: Wenn bestimmte Bereiche im Assessment auffallen, lassen sich gezielt und mit messbarem Impact zusätzliche Maßnahmen platzieren.
DAS FAZIT FÜR SERVICE PROVIDER Security wird messbar. Es verändert die Art, wie Partner mit Kunden über Risiken sprechen, wie sie Investitionen begründen und wie sie ihre eigene Wertschöpfung sichtbar machen. Der Cyber Risk Index wird zur gemeinsamen Sprache zwischen IT, Management und Service Provider. Für Partner, die den Trusted-Advisor-Ansatz leben wollen, ist das die logische Weiterentwicklung.



NIS2 (NIS2-UmsuCG, seit 6. Dezember 2025 in Deutschland umgesetzt) erweitert die Cybersicherheitspflichten auf rund 30.000 Unternehmen in 14 kritischen Sektoren (z. B. Energie, Gesundheit, Produktion, IT-Dienste), einschließlich mittelständischer Firmen ab 50 Mitarbeitern oder 10 Millionen Euro Umsatz. Betroffene müssen Risikoanalysen, Lieferkettensicherheit, Meldepflichten bei Vorfällen, Schulungen (inkl. der
Management-Ebene) und Maßnahmen wie Multi-FaktorAuthentifizierung umsetzen, um Resilienz gegen Cyberangriffe zu steigern. Bei Nichteinhaltung drohen hohe Strafen. IT-Systemhäuser können Umsetzungsberatung, Audits und Zertifizierungen (z. B. ergänzend zu ISO 27001) anbieten, Lieferantenrisiken abbauen und neue Aufträge durch Auswahl und Beschaffung von IT-Systemen, Hardware und Dienstleistungen, die für kritische Infrastrukturen essenziell sind, generieren.
Für Unternehmen bedeutet dies: Cybersicherheit und Lieferkettenverantwortung müssen auf Führungsebene verankert und als strategische Governance-Aufgabe behandelt werden. Gefordert ist die Etablierung dauerhafter Prozesse für Cybersecurity-Compliance und Lieferkettenrisikomanagement. Dazu zählen Risikoanalysen, Lieferantenprüfungen sowie die Meldepflicht bei Vorfällen.
Die Anpassung an NIS2, CRA und LkSG verlangt substanzielle finanzielle und personelle Ressourcen. Gleichzeitig eröffnen sich damit strategische Vorteile: Unternehmen stärken ihre Widerstandsfähigkeit gegen Cyberangriffe und Lieferkettenrisiken, sichern sich Wettbewerbsvorteile durch nachweisbare Sicherheitsstandards und gewinnen das Vertrauen von Kunden, Partnern und Investoren – gerade in kritischen Beschaffungsprozessen und globalen Lieferketten.
Die verschärften Anforderungen eröffnen ITSystemhäusern erhebliche Geschäftspotenziale. Als spezialisierte Dienstleister können sie betroffene Unternehmen bei der Umsetzung komplexer Compliance-Anforderungen unterstützen – von Risikoanalysen, Security-Audits und Schwachstellenmanagement über die Implementierung sicherer Infrastrukturen bis zur Entwicklung und Zertifizierung cybersicherer Produkte. Zusätzlich entstehen neue Umsatzfelder durch Lieferkettenmanagement-Software, Compliance-MonitoringTools und die Beratung zur sicheren Beschaffung. Systemhäuser, die selbst hohe Sicherheitsstandards nachweisen (z. B. ISO 27001, TISAX), positionieren sich als vertrauenswürdige Partner in kritischen Lieferketten und profitieren von langfristigen Wartungsverträgen, da kontinuierliche Updates und Lifecycle-Management zur Pflicht werden.

PRODUKTE
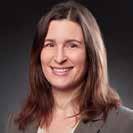
Autor: Ira Zahorsky

Der Cyber Resilience Act (CRA) ist eine EU-Verordnung, die am 11. Dezember 2024 in Kraft trat. Die Umsetzung erfolgt in verschiedenen Etappen bis Ende 2027. Der CRA verpflichtet Hersteller und Nutzer von „Produkten mit digitalen Elementen“ (Hardware, Software, IT-Systeme), die in der EU verkauft werden, zu hoher Cybersicherheit über den gesamten Lebenszyklus. Unternehmen in Deutschland müssen Schwachstellen offenlegen, Updates bereitstellen, Risiken managen und Produkte zertifizieren, insbesondere für kritische Sektoren wie Produktion oder digitale Infrastruktur. IT-Systemhäuser können sich als Zertifizierer, Entwickler sicherer Systeme und Dienstleister für Lifecycle-Management (Entwicklung, Wartung, Updates) platzieren, da kleine und mittelständische Kunden häufig nicht selbst über das Knowhow und die Manpower haben und deshalb auf externe Expertise für Konformität und Lieferkettensicherheit angewiesen sind.
Vogel IT-Medien GmbH
Max-Josef-Metzger-Straße 21, 86157 Augsburg
Tel. 0821/2177-0, Fax 0821/2177-150
eMail: it-business@vogel.de
www.it-business.de
Geschäftsführer:
Tobias Teske, Matthias Bauer
Co-Publisher: Lilli Kos (-300), (verantwortlich für den Anzeigenteil)
Chefredaktion: Sylvia Lösel (sl) (V.i.S.d.P. für redaktionelle Inhalte)
Chef vom Dienst: Heidi Schuster (hs), Ira Zahorsky (iz)
Redaktion: Redaktion: Mihriban Dincel (md), Natalie Forell (nf), Klaus Länger (kl), Margrit Lingner (ml), Agnes Penjas (ap), Dr. Stefan Riedl (sr), Alexander Siegert (as)
Weitere Mitarbeiter dieser Ausgabe: Manuel Christa
Account Management:
Besa Agaj, David Holliday, Stephanie Steen eMail: media@vogel.de
Anzeigendisposition:
Mihaela Mikolic (-204), Denise Falloni (-202)
Grafik & Layout: Carin Boehm, Johannes Rath, Udo Scherlin
Titelbild: © Rossin - stock.adobe.com / KI-generiert / [M] Udo Scherlin
EBV: Carin Boehm, Johannes Rath
Anzeigen-Layout:
Carin Boehm, Johannes Rath, Udo Scherlin
Leserservice / Abo: it-business.de/hilfe oder E-Mail an vertrieb@vogel.de mit Betreff „IT-BUSINESS“. Gerne mit Angabe Ihrer Kundennummer vom Adressetikett:
*CS-1234567*
Zentrale Anlaufstelle für Fragen zur Produktsicherheit
Frank Schormüller, frank.schormueller@vogel.de, Tel. 0931/418-2184
Unsere Papiere sind PEFC-zertifiziert
Druck:
Vogel Druck- und Medienservice GmbH
Leibnizstr. 5, 97204 Höchberg
Haftung: Für den Fall, dass Beiträge oder Informationen unzutreffend oder fehlerhaft sind, haftet der Verlag nur beim Nachweis grober Fahrlässigkeit. Für Beiträge, die namentlich gekennzeichnet sind, ist der jeweilige Autor verantwortlich.
Copyright: Vogel IT-Medien GmbH. Alle Rechte vorbehalten. Nachdruck, digitale Verwendung jeder Art, Vervielfältigung nur mit schriftlicher Genehmigung der Redaktion.
Manuskripte: Für unverlangt eingesandte Manuskripte wird keine Haftung übernommen. Sie werden nur zurückgesandt, wenn Rückporto beiliegt.

Vogel IT-Medien, Augsburg, ist eine 100prozentige Tochtergesellschaft der Vogel Communications Group, Würzburg, einem der führenden deutschen Fachinformationsanbieter mit 100+ Fachzeitschriften, 100+ Webportalen, 100+ Business-Events sowie zahlreichen mobilen Angeboten und internationalen Aktivitäten. Seit 1991 gibt Vogel IT-Medien Fachmedien für Entscheider heraus, die mit der Produktion, der Beschaffung oder dem Einsatz von Informationstechnologie beruflich befasst sind. Dabei bietet er neben Print- und Online-Medien auch ein breites Veranstaltungsportfolio an.
Die wichtigsten Angebote des Verlages sind IT-BUSINESS, eGovernment, Healthcare Digital, BigData-Insider, CloudComputing-Insider, DataCenter-Insider, IP-Insider, Security-Insider und Storage-Insider.






Die Digitalisierung verändert das Gesundheitswesen rasant. Unsere Sonderpublikation „Healthcare Digital“ beleuchtet aktuelle Entwicklungen rund um ePA, Telematik infrastruktur, IS-H & KIS sowie den Einsatz von Künstlicher Intelligenz und KI-Agenten – ergänzt durch praxisnahe Use Cases aus dem Healthcare-Umfeld.
Redaktionell erwähnte Unternehmen