Sistemas de Segurança de Processos Industriais Resumo das Funcionalidades CONTEÚDOS: 1. Introdução 2. Sistemas de Segurança 3. Standards e Normas de Segurança em Processos Industriais 4. Conceitos de Arquitecturas 5. Conceito QMR 1. INTRODUÇÃO A pressão que se verifica na sociedade no sentido de reduzir e eliminar riscos associados com as indústrias de processos está a gerar regulamentos nacionais e standards internacionais, cujos requisitos incluem medidas de protecção, não só para a segurança das pessoas e dos equipamentos da fábrica, como também para a protecção do meio ambiente. O objectivo é a redução do risco de um processo fora de controlo a um nível aceitável. Uma adequada gestão do risco e da segurança envolve um grande número de actividades. Em primeiro lugar, devem-se identificar todos os potenciais riscos e analisar-se os mesmos. Finalmente, definem-se os requisitos e as medidas de segurança que passam por um processo de validação, implementação, e gestão.
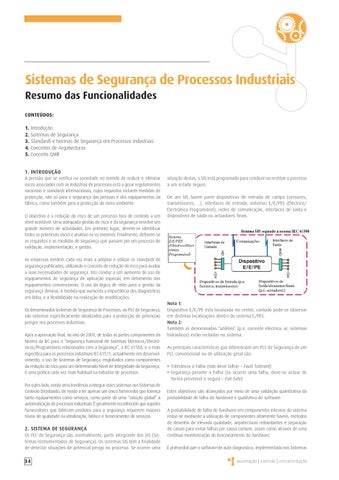
situação destas, o SIS está programado para conduzir ou restituir o processo a um estado seguro. De um SIS fazem parte dispositivos de entrada de campo (sensores, transmissores, ...), interfaces de entrada, sistemas E/E/PES (Eléctrico/ Electrónico Programável), redes de comunicação, interfaces de saída e dispositivos de saída ou actuadores finais.
As empresas tendem cada vez mais a adoptar e utilizar os standards de segurança publicados, utilizando o conceito de redução do risco para avaliar a suas necessidades de segurança. Isto conduz a um aumento do uso de equipamentos de segurança de aplicação especial, em detrimento dos equipamentos convencionais. O uso da lógica de relés para a gestão da segurança diminui, à medida que aumenta a importância dos diagnósticos em linha, e a flexibilidade na realização de modificações. Os denominados Sistemas de Segurança de Processos, ou PLC de Segurança, são sistemas especificamente idealizados para a protecção de potenciais perigos nos processos industriais. Após a aprovação final, no ano de 2000, de todas as partes componentes do Norma da IEC para a “Segurança Funcional de Sistemas Eléctricos/Electrónicos/Programáveis relacionados com a Segurança”, a IEC 61508, e a mais específica para os processos industriais IEC 61511, actualmente em desenvolvimento, o uso de Sistemas de Segurança, englobados como componentes da redução do risco para um determinado Nível de Integridade da Segurança, é uma prática cada vez mais habitual na industria de processos. Por outro lado, existe uma tendência a integrar estes sistemas nos Sistemas de Controlo Distribuído, de modo a ter apenas um único fornecedor que forneça tanto equipamentos como serviços, como parte de uma “solução global” à automatização de processos industriais. É geralmente reconhecido que aqueles fornecedores que fabricam produtos para a segurança requerem maiores níveis de qualidade na idealização, fabrico e fornecimento de serviços.
2. SISTEMA DE SEGURANÇA Os PLC de Segurança são, normalmente, parte integrante dos SIS (Sistemas Instrumentados de Segurança). Os sistemas SIS têm a finalidade de detectar situações de potencial perigo no processo. Se ocorrer uma
34
Nota 1: Dispositivo E/E/PE está localizado no centro, contudo pode-se observar em distintas localizações dentro do sistema E/PES. Nota 2: Também as denominadas “utilities” (p.e. corrente eléctrica, ar, sistemas hidráulicos) estão incluídas no sistema. As principais características que diferenciam um PLC de Segurança de um PLC convencional ou de utilização geral são: Tolerância à Falha (não deve falhar – Fault Tolerant) Segurança perante a Falha (se ocorrer uma falha, deve-se actuar de forma previsível e segura – Fail Safe) Estes objectivos são alcançados por meio de uma validação quantitativa da probabilidade de falha do hardware e qualitativa do software. A probabilidade de falha do hardware em componentes internos do sistema reduz-se mediante a utilização de componentes altamente fiáveis, métodos de desenho de elevada qualidade, arquitecturas redundantes e separação de canais para evitar falhas por causa comum, assim como através de uma contínua monitorização do funcionamento do hardware. É primordial que o software de auto diagnostico, implementado nos Sistemas
DOSSIER GESTÃO DE PROCESSOS
DOSSIER GESTÃO DE PROCESSOS | Sistemas de Segurança de Processos Industriais
Uma falha perigosa não detectada em pelo menos três dos microprocessadores, ou Uma falha detectada num módulo ( o que resulta no isolamento do módulo) em combinação com uma falha perigosa, não detectada nos dois microprocessadores do módulo bloqueado. No que diz respeito à disponibilidade do sistema, as seguintes situações mínimas da falha conduzem a uma acção de segurança (paragem falsa): Uma falha segura não detectada em pelo menos dois microprocessadores, ou Uma falha segura não detectada num módulo (um microprocessador) em combinação com uma falha detectada noutro módulo, ou Uma falha detectada nos dois módulos. Por outro lado, o resultado real é a tolerância a duas falhas para a integridade da segurança e a tolerância a uma falha para a disponibilidade do sistema. Devido ao facto deste princípio de segurança se caracterizar pela tolerância a duas falhas no que diz respeito à integridade da segurança, já não é questionável o conceito de temporizador para uma segunda falha. De facto, uma falha detectada num dos módulos de uma CPU será imediatamente isolada. O sistema continuará a funcionar através de uma outra CPU. Uma segunda falha nesta última CPU não resultará na perda de segurança, o que aconteceria no caso de uma terceira falha. Isto implica que os requisitos descritos no standard IEC61508 Parte 2 seriam aplicáveis somente no caso de uma terceira falha. Contudo, é tão improvável que uma terceira falha ocorra, que o organismo de certificação TÜV não requer esta restrição temporal de continuidade de funcionamento do sistema degradado pelas falhas, inclusive para o nível SIL3, de acordo com o IEC61508, ou AK6 de acordo com o DIN V 19250. É possível extrair-se as seguintes conclusões do que foi exposto: 1. O conceito 2oo4D caracteriza-se por um elevado nível de tolerância à falha. É tolerante a duas falhas para a integridade da segurança, e tolerante a uma falha no que diz respeito à disponibilidade do sistema. 2. Graças à extensa e consciente aplicação de diagnósticos, a probabilidade de falsas falhas resultantes de falhas aleatórias do hardware é insignificante, já que as falhas detectadas podem ser imediatamente reparadas. 3. A restrição em tempo da segunda falha, no que diz respeito ao funcionamento contínuo já não representa um problema. De facto, há a possibilidade da aplicação de um temporizador de terceira falha, mas não é um requerimento da TÜV. 4. A probabilidade de uma falha de causa comum no conceito 2oo4D com dois módulos reduz-se face ao conceito 2oo3, inclusive se os três canais se situarem em módulos diferentes. 5. Esta arquitectura permite a operação a nível SIL3 (AK6) em controladores tanto redundantes como não redundantes, durante um determinado período de tempo, sem restrições. A arquitectura QMR responde perfeitamente às tendências e requisitos na protecção dos processos industriais: Prevenção de incidentes relacionados com a segurança dos processos, graças à tolerância a duas falhas para a integridade da segurança. Maximizar o tempo de funcionamento de uma planta de produção, já que esta arquitectura é tolerante a uma falha para a disponibilidade do sistema. Cumprimento de Normas e Standards, sendo “certificados” todos aqueles sistemas que o cumpram. Flexibilidade na produção, com a possibilidade de realizar-se modificações em qualquer sistema na aplicação de segurança sem que haja a paragem do equipamento, inclusive para os elevados níveis de integridade de segurança.
37